Доступность данных: ключевые аспекты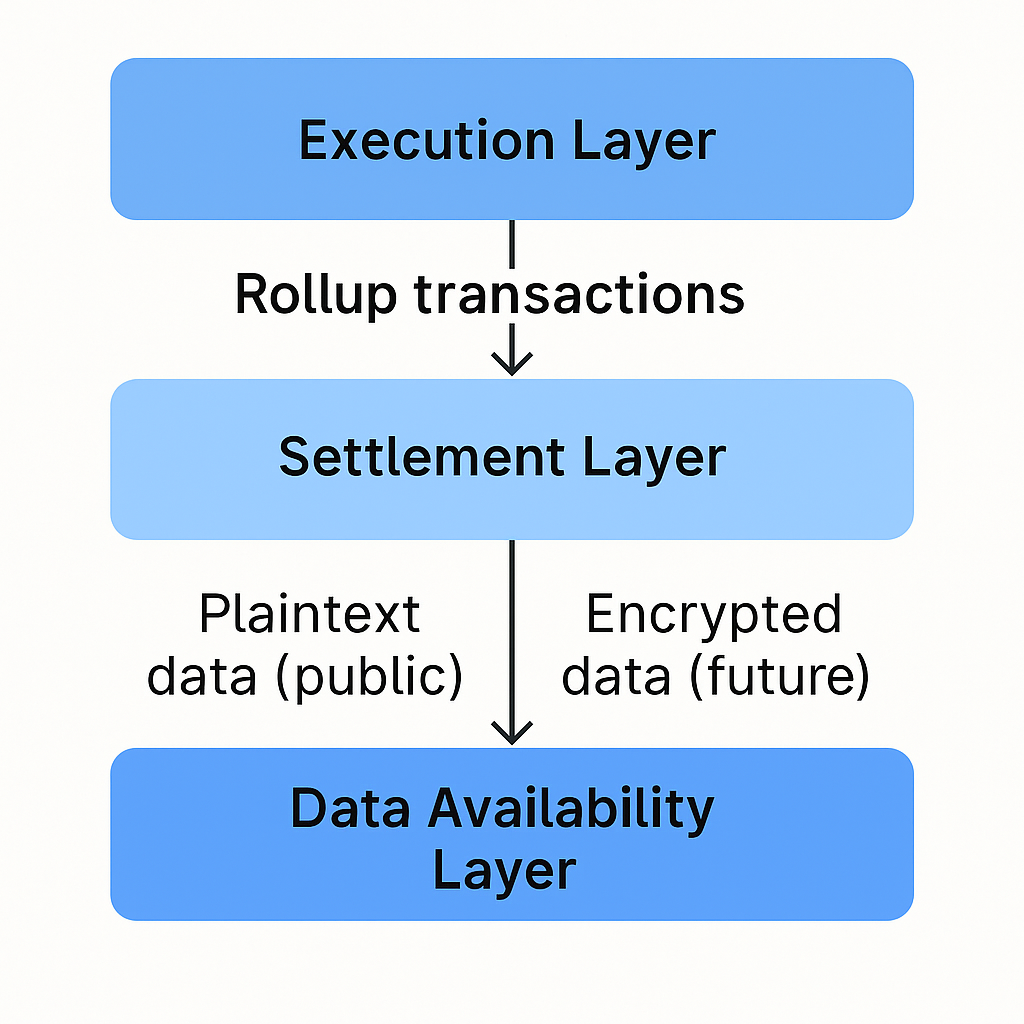
Доступность данных — один из фундаментальных принципов современных модульных блокчейнов и архитектур роллапов. Под этим понятием подразумевается гарантия того, что все данные, необходимые для проверки изменений состояния блокчейна, всегда находятся в открытом доступе для любого, кто желает проверить корректность работы сети. При отсутствии доступности данных пользователи и валидаторы лишаются возможности восстановить состояние цепи, выявить мошенничество или убедиться в честном поведении секвенсоров. Для роллапов, которые выносят выполнение вычислений в отдельный слой, но обеспечивают безопасность на базовом уровне, доступность данных становится критически важной. Если транзакционные данные не размещаются на базовом слое, пользователи теряют возможность выводить средства или доказывать права собственности на активы, что подрывает доверие к архитектуре роллапов.
В традиционных монолитных блокчейнах — например, Bitcoin или Ethereum — доступность данных обеспечивается на уровне консенсуса: каждый узел хранит и распространяет все транзакции. Модульная архитектура выводит эту задачу на отдельный слой и вводит специализированные решения для доступности данных: Celestia, Avail, EigenDA. Такие слои обеспечивают эффективную публикацию крупных пакетов транзакций, часто применяя криптографические методы — кодирование с коррекцией стираний (erasure coding) и семплирование доступности данных (data availability sampling), — что позволяет даже легким клиентам верифицировать наличие данных без полной их загрузки. Этот подход существенно снижает издержки и расширяет масштабируемость по сравнению с хранением данных на базовом уровне Ethereum, что дало мощный импульс развитию экосистем роллапов.
Однако публичность нынешних решений доступности данных создает существенное ограничение: все опубликованные данные видны любому участнику сети. Такая прозрачность полезна для открытых роллапов и пользовательских сервисов, но становится критичной проблемой для корпораций, регулируемых структур и случаев, где необходимы строгие стандарты конфиденциальности. Публикация чувствительной информации, уникальных бизнес-алгоритмов или пользовательских данных на открытом реестре приводит к нарушению соглашений о неразглашении или требований регуляторов. Именно это противоречие между прозрачностью и конфиденциальностью стимулирует появление решений с шифрованной доступностью данных.
Проблема конфиденциальности в текущих слоях доступности данныхБольшинство слоев доступности данных исходят из того, что прозрачность сети обязателен и желательна. Это способствует децентрализации и возможности аудита, однако делает необработанные данные транзакций доступными для анализа любым наблюдателем. Даже если часть полезной нагрузки шифруется на уровне приложения, метаданные — такие как порядок, частота и объем транзакций — остаются общедоступными, что позволяет получать ценную информацию о поведении пользователей или действиях компаний. К примеру, банк, использующий роллап для внутренних расчетов, может непреднамеренно раскрывать паттерны по времени или объему торгов просто через анализ публикации транзакционных пакетов.
Этот дефицит приватности особенно остро ощущается в отраслях, где требования к соблюдению стандартов особенно высоки. Медицинские приложения для работы с данными пациентов, системы идентификации с персональными сведениями или корпоративные платформы для управления цепями поставок не могут допустить утечки своих данных. Публикация информации в открытом виде, даже без прямых персональных идентификаторов, нарушает такие стандарты, как HIPAA, GDPR, а также требования национального законодательства о защите данных. Поэтому, несмотря на масштабируемость роллапов и специализированных слоев доступности данных, многие отрасли не переходят на эти технологии из-за отсутствия приватности на базовом уровне доступности данных.
Модульные блокчейны и развитие приватных роллаповМодульная архитектура блокчейнов радикально изменила представления о масштабируемости и функциональности распределенных систем. Здесь три ключевые задачи — выполнение транзакций, расчет и обеспечение доступности данных — разнесены по различным слоям. Роллап-решения агрегируют и обрабатывают транзакции, отправляя сжатые доказательства на слой расчетов, а специализированные слои доступности данных обеспечивают хранение информации для последующей проверки. Такое разделение позволяет каждому уровню сосредоточиться на оптимизации собственных процессов, что заметно увеличивает пропускную способность и снижает расходы в сравнении с монолитными блокчейнами.
В рамках модульной парадигмы появились новые фреймворки, такие как OP Stack (Optimism), Arbitrum Orbit, Chain Development Kit (Polygon) и ZK Stack (zkSync). Они созданы для быстрого запуска настраиваемых роллапов, ориентированных на самые разные задачи — от гейминга и потребительских сервисов до институтов и финансового сектора. Однако базовый механизм в большинстве таких платформ подразумевает открытость данных, что оставляет неудовлетворенные потребности проектов с повышенными требованиями к конфиденциальности.
Из этого противоречия родилась концепция приватных роллапов. Они сохраняют логику стандартных роллапов — по исполнению транзакций и расчету, — но реализуют приватность на всех слоях: в данных транзакций, коммитментах состояния и прежде всего в слое доступности данных. В приватном роллапе все данные, размещаемые в слое доступности, зашифрованы, и только авторизованные субъекты могут полностью восстановить историю транзакций. Такой подход позволяет компаниям использовать масштабируемость и возможности модульных архитектур, не поступаясь корпоративной и коммерческой тайной.
Почему конфиденциальность в доступности данных особенно важна сегодняПоявление шифрованных решений доступности данных — это ответ на конкретные вызовы внедрения, а не просто концепция академических исследований. За последние два года ведущие банки, медицинские организации и государственные учреждения запускали пилотные блокчейн-проекты. Многие из них отметили преимущества программируемости и прозрачности децентрализованных систем, но при столкновении с требованиями к обработке конфиденциальной информации обнаружили невозможность размещать такие данные в публичных реестрах. Из-за этого часть пилотных проектов осталась только на этапе тестирования, а некоторые были полностью закрыты — организации не смогли обеспечить соответствие стандартам внутренней обработки данных.
Параллельно вся индустрия блокчейна движется в сторону модульности архитектур. Благодаря выделению слоя доступности данных появилась возможность внедрять приватность именно на этом уровне, а не только средствами шифрования в прикладных решениях. Зашифрованная доступность данных сохраняет действующие механизмы безопасности и защиты от злоупотреблений в роллапах, при этом обеспечивает избирательное раскрытие информации для аудиторов, регуляторов или партнеров. Такая селективная прозрачность становится обязательной для гибридных публично-приватных сценариев, где часть участников нуждается в прозрачности, а другая — в конфиденциальности.
Актуальность темы растет на фоне анонсированных обновлений ведущих платформ для доступности данных. Например, обновление Enigma в Avail внедрит нативное шифрование данных с проверяемыми доказательствами доступности, что станет первым промышленным решением такого типа. EigenDA и Walacor работают над аналогичными возможностями, и формирующийся рынок делает приватность доступности данных новым стандартом, а не дополнительной функцией. По мере созревания модульных экосистем и расширения внедрения за пределы криптовалютных сообществ, шифрованная доступность данных становится неотъемлемым требованием для корпоративных и государственных внедрений роллапов.


