Mendefinisikan Ketersediaan Data TerenkripsiKetersediaan Data Terenkripsi (Encrypted Data Availability/EDA) memberikan lapisan privasi baru pada blockchain modular dengan memastikan data penting untuk verifikasi tetap tersedia secara publik namun tidak dapat dipahami oleh pihak yang tidak berwenang. Berbeda dengan solusi ketersediaan data tradisional yang menampilkan data transaksi secara terbuka untuk semua peserta, EDA mengenkripsi data tersebut sebelum dipublikasikan. Pendekatan ini tetap menjaga jaminan keamanan bahwa data tersedia—siapa saja bisa memverifikasi keberadaan data dan dapat merekonstruksi status rantai jika diperlukan—serta mencegah bocornya informasi sensitif dalam transaksi tersebut.
EDA memiliki karakteristik utama berupa komitmen ganda: data harus selalu tersedia sekaligus rahasia. Untuk mewujudkan kedua aspek ini, ada dua mekanisme utama yang diterapkan. Pertama, data dienkripsi menggunakan kunci yang dikelola oleh kelompok peserta berwenang atau diatur melalui logika smart contract. Kedua, bukti kriptografi digunakan untuk membuktikan bahwa data terenkripsi benar-benar tersedia di jaringan, tanpa membuka kontennya. Kombinasi ini memampukan validator publik menjaga integritas jaringan, sementara hanya entitas yang telah disetujui yang bisa mendekripsi dan memproses data tersebut.
EDA sangat relevan bagi rollup privat dan aplikasi regulasi yang menuntut detail transaksi tetap tersembunyi dari publik luas namun tetap dapat diverifikasi oleh pemangku kepentingan, auditor, atau mitra transaksi. Skema ini memberi peluang bagi perusahaan dan institusi untuk memanfaatkan skalabilitas blockchain modular tanpa melanggar kewajiban kerahasiaan atau aturan regulasi yang berlaku.
Teknik Kriptografi Inti Pendukung EDA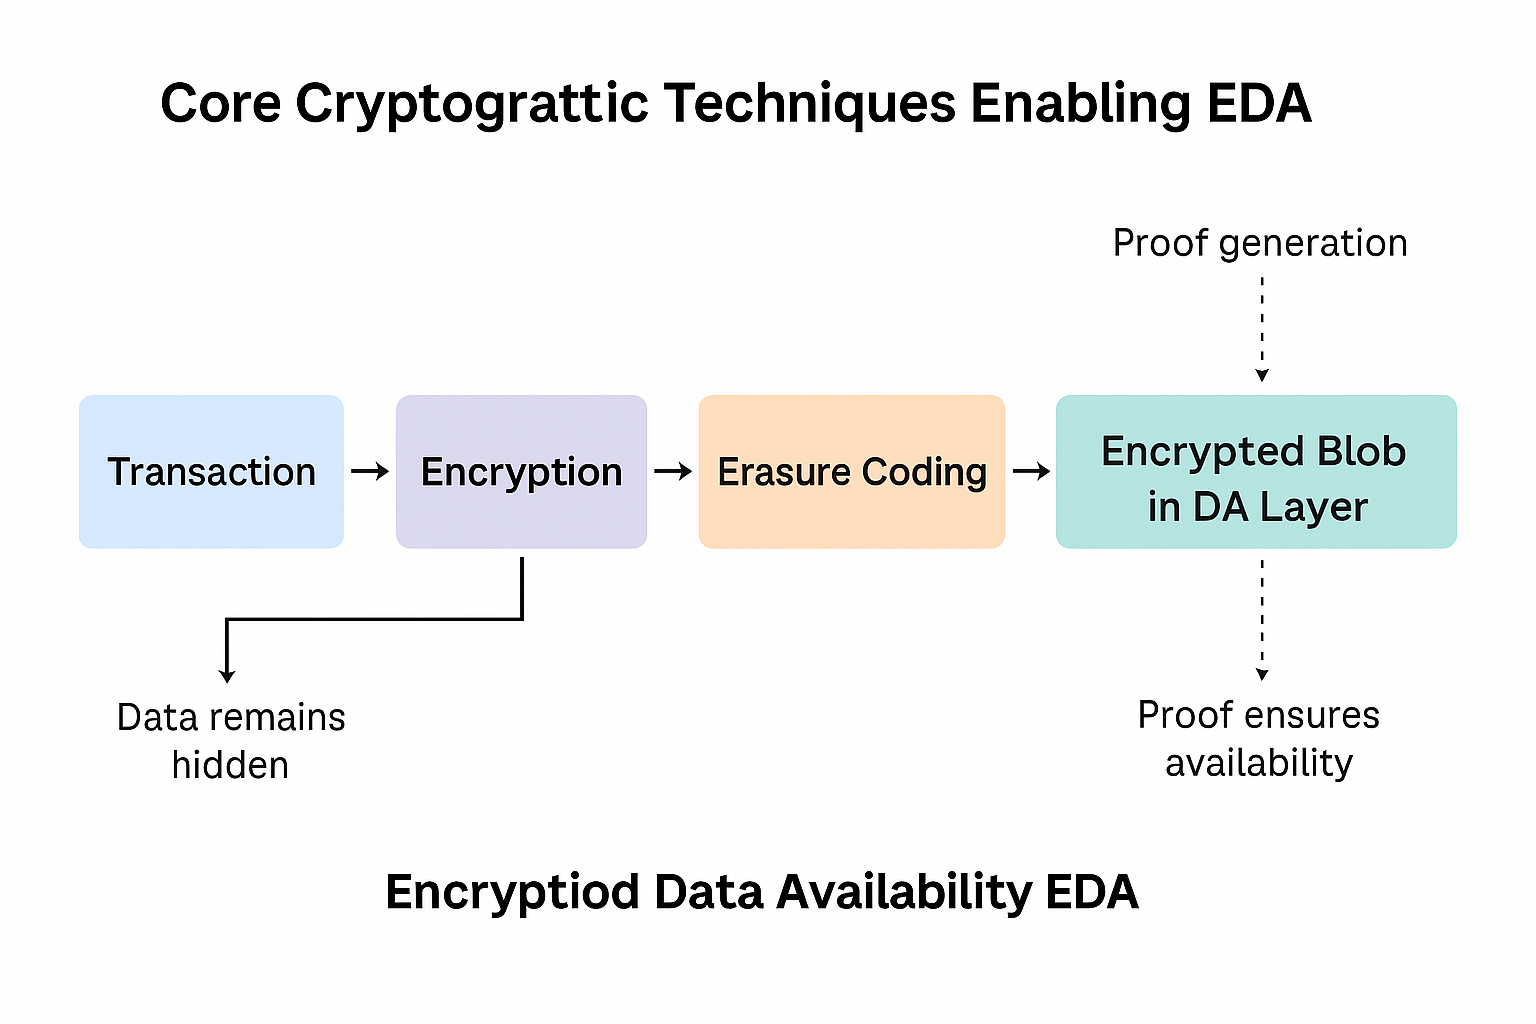
Penerapan EDA bergantung pada sejumlah primitif kriptografi lanjutan yang saling berpadu untuk menyeimbangkan privasi, integritas, dan keterverifikasian. Di tahap utama, data dienkripsi sebelum dikirim ke lapisan ketersediaan data. Data terenkripsi ini biasanya dipecah menjadi segmen-segmen kecil dan dikodekan menggunakan erasure coding. Dengan erasure coding, seluruh dataset dapat direkonstruksi dari sebagian fragmennya saja—validator tak perlu mengunduh seluruh kumpulan data terenkripsi untuk memastikan ketersediaannya. Metode ini sudah dimanfaatkan dalam DA publik seperti Celestia dan kini meluas ke blob terenkripsi pada sistem EDA.
Bagian penting lain dari EDA adalah penggunaan skema komitmen polinomial seperti KZG (Kate–Zaverucha–Goldberg) commitment. Skema ini memungkinkan light client memverifikasi bahwa fragmen data yang diuji benar-benar konsisten dengan seluruh dataset, bahkan dalam bentuk terenkripsi. Dengan memanfaatkan data availability sampling, validator dapat memastikan secara probabilistik bahwa semua data terenkripsi tersedia tanpa harus membukanya. Desain seperti ini mencegah sequencer jahat menyembunyikan data sambil berpura-pura telah mempublikasikannya.
Manajemen kunci menambah kompleksitas tersendiri. Pada rollup publik, penanganan kunci khusus tidak diperlukan karena data dapat diakses bebas. Namun dalam EDA, kunci enkripsi harus dibuat, didistribusikan, dan diputar secara aman. Pendekatannya beragam: mulai dari multi-party computation (MPC), di mana sejumlah peserta bersama-sama mengelola kunci, hingga skema threshold encryption yang hanya memungkinkan dekripsi bila sejumlah pihak tertentu bekerja sama. Trusted Execution Environment (TEE) dan fully homomorphic encryption (FHE) juga mulai diterapkan untuk pengungkapan selektif dan komputasi atas data terenkripsi tanpa membuka informasinya.
Kombinasi teknik kriptografi ini memastikan sistem tetap mampu membuktikan ketersediaan data meskipun blob datanya tersembunyi dari publik—sebuah prasyarat wajib bagi keamanan rollup.
Upgrade Enigma dan Implementasi TerbaruSalah satu tonggak utama evolusi EDA terwujud lewat peluncuran upgrade Enigma oleh Avail pada 2025. Avail, yang sejak awal difungsikan sebagai layer ketersediaan data serbaguna untuk blockchain modular, memperluas kemampuannya agar dapat mendukung blob terenkripsi secara native. Upgrade Enigma memungkinkan rollup mengirim data transaksi terenkripsi tanpa mengorbankan kompatibilitas dengan protokol availability sampling milik Avail. Dengan inovasi ini, rollup yang berfokus pada privasi tidak perlu membangun layer data tersendiri—mereka bisa memanfaatkan infrastruktur DA yang sama dengan rollup publik namun tetap menjaga kerahasiaan.
Upgrade Enigma juga menawarkan pola enkripsi yang fleksibel dan mendukung berbagai model tata kelola. Rollup dapat memilih mengelola kunci internal, mendelegasikannya ke anggota konsorsium, atau memakai pendekatan hibrida, di mana regulator atau auditor tertentu memegang akses yang terkontrol. Fleksibilitas ini sangat cocok untuk lingkungan perusahaan yang harus menyeimbangkan kerahasiaan internal dan pengawasan eksternal.
Proyek lain juga mengembangkan pendekatan senada. EigenDA, yang dikembangkan bersama ekosistem restaking EigenLayer, tengah mengeksplorasi fitur privasi yang dapat ditambahkan pada layanan data availability restake. Walacor mengusulkan model DA dengan izin khusus, menggunakan enkripsi dan validasi berbasis konsorsium, khusus bagi institusi yang membutuhkan kontrol akses ketat di jaringan semi-publik. Meski implementasinya berbeda dari arsitektur dan kerangka kepercayaan, intinya sama: mengenkripsi blob transaksi namun tetap mempertahankan keterverifikasian ketersediaan datanya.
Manfaat dan Trade-off EDAManfaat utama EDA adalah membuka peluang rollup privat tanpa mengorbankan keamanan utama dari arsitektur rollup. Pengguna memperoleh jaminan bahwa data transaksi tersedia untuk rekonstruksi, sekaligus mencegah pesaing atau pihak jahat mendapatkan informasi sensitif. Kemampuan ini sangat signifikan bagi lembaga keuangan, jaringan rantai pasok, dan sistem identitas yang membutuhkan verifikasi setingkat blockchain namun tidak dapat berjalan secara terbuka penuh.
Namun, EDA turut membawa sejumlah trade-off. Enkripsi menambah beban komputasi dan meningkatkan latensi, khususnya di lingkungan yang memerlukan rotasi kunci atau dekripsi threshold secara rutin. Mengelola kunci secara aman adalah tantangan besar; kebocoran kunci dapat berakibat fatal dengan membocorkan seluruh data. Selain itu, pengungkapan selektif—memberikan akses terbatas kepada auditor atau regulator tanpa membuka keseluruhan data—masih menjadi area yang terus diteliti dan dikembangkan. Tantangan lain adalah interoperabilitas: blob terenkripsi cenderung sulit digunakan lintas rollup kecuali terdapat standar format dan kerangka berbagi kunci yang diterima bersama.
Terlepas dari tantangannya, EDA merupakan langkah penting dalam desain blockchain modular. Sejalan dengan meningkatnya adopsi, fitur ini berpotensi menjadi standar dasar di masa mendatang, terutama ketika perusahaan dan lembaga pemerintah makin mengeksplorasi aplikasi blockchain di luar lingkungan publik sepenuhnya.


