Memahami Ketersediaan Data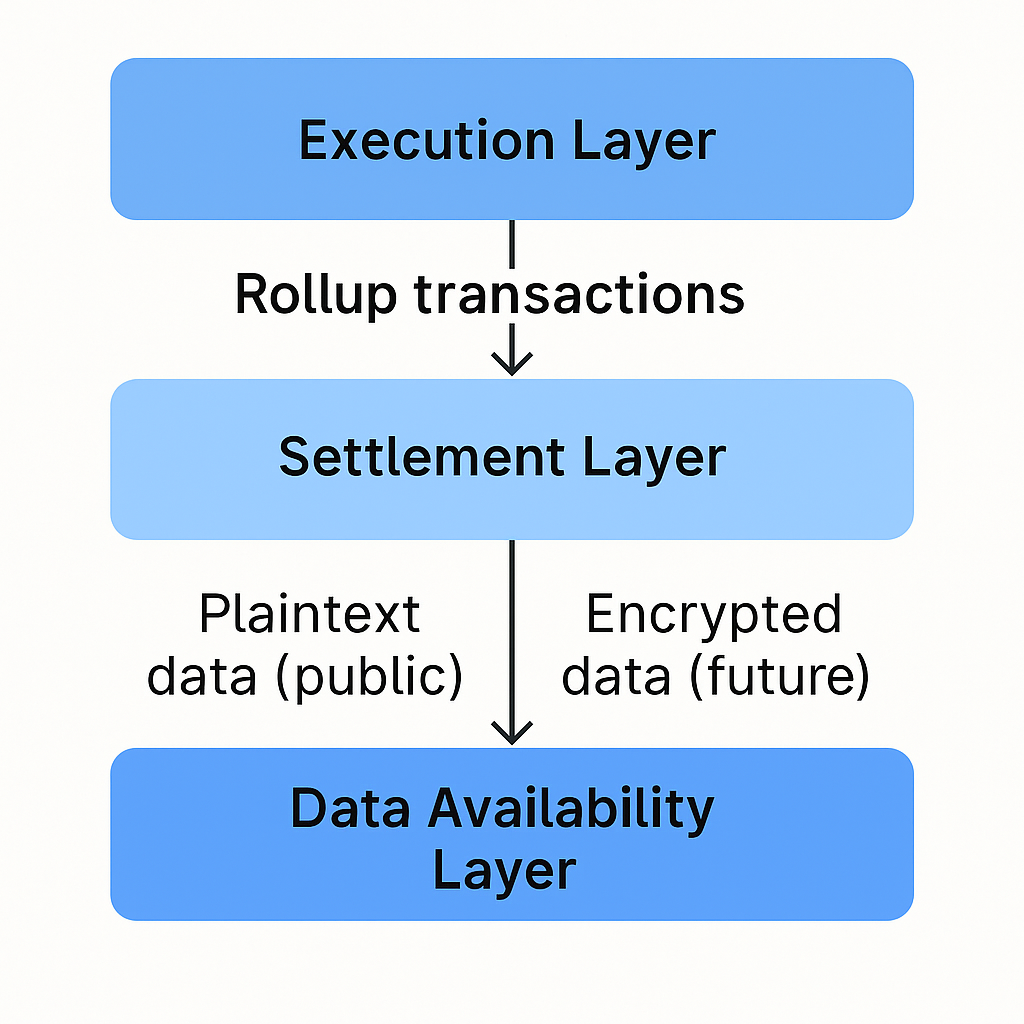
Ketersediaan data menjadi fondasi utama dalam arsitektur blockchain modular dan rollup modern. Secara sederhana, ketersediaan data merupakan jaminan bahwa seluruh data yang diperlukan untuk memverifikasi transisi status blockchain dapat diakses publik oleh siapa pun yang ingin melakukan validasi jaringan. Tanpa ketersediaan data, pengguna maupun validator tidak bisa merekonstruksi status chain, mendeteksi kecurangan, atau memastikan bahwa sequencer bertindak dengan jujur. Dalam rollup, yang menempatkan eksekusi di layer terpisah namun tetap bergantung pada layer dasar untuk aspek keamanan, ketersediaan data menjadi sangat krusial. Jika data transaksi yang diposting ke layer dasar tidak tersedia, pengguna tidak bisa menarik atau membuktikan kepemilikan aset mereka, sehingga struktur kepercayaan rollup pun runtuh.
Pada blockchain monolitik tradisional seperti Bitcoin atau Ethereum, ketersediaan data dilekatkan langsung dalam proses konsensus; setiap node menyimpan dan menyebarkan seluruh transaksi. Sementara itu, desain modular memecah peran ini lewat hadirnya dedicated data availability layer seperti Celestia, Avail, dan EigenDA. Layer ini menawarkan solusi publikasi transaksi berskala besar yang efisien bandwidth, sering kali menggunakan teknik kriptografi seperti erasure coding dan data availability sampling. Dengan begitu, bahkan light client pun dapat memverifikasi ketersediaan data tanpa harus mengunduh seluruh data. Inovasi ini memungkinkan ekosistem rollup berkembang pesat, memangkas biaya serta meningkatkan skalabilitas dibandingkan jika seluruh data disimpan di layer dasar Ethereum.
Meski demikian, sifat terbuka dari solusi ketersediaan data terkini menciptakan keterbatasan fundamental: semua data yang diposting dapat dibaca publik. Model ini ideal untuk rollup publik dan aplikasi konsumen, tetapi menimbulkan tantangan besar bagi perusahaan, lembaga keuangan yang diatur, serta kasus penggunaan yang memerlukan privasi tinggi. Informasi sensitif, logika bisnis internal, atau data pengguna tidak bisa dipajang secara terbuka di ledger publik tanpa melanggar perjanjian kerahasiaan atau standar regulasi tertentu. Ketegangan antara kebutuhan verifikasi dan privasi inilah yang menjadi pendorong utama pengembangan solusi ketersediaan data terenkripsi.
Kesenjangan Privasi pada Data Availability Layer yang AdaKebanyakan lapisan ketersediaan data memandang transparansi sebagai kebutuhan utama. Pendekatan ini mendukung desentralisasi dan auditabilitas, namun secara tidak langsung membuka data transaksi mentah untuk siapa saja yang mengamati blockchain. Bahkan ketika sebagian payload sudah dienkripsi di aplikasi, metadata—seperti urutan, frekuensi, hingga ukuran transaksi—tetap saja terbuka, sehingga bisa membocorkan perilaku pengguna atau pola institusi. Contohnya, institusi keuangan yang memanfaatkan rollup untuk penyelesaian internal dapat secara tidak sengaja membuka pola waktu atau volume perdagangan cukup dengan mengamati pengiriman blob.
Sayangnya, celah privasi ini makin krusial untuk sektor dengan aturan kepatuhan ketat. Platform kesehatan yang mengelola rekam medis pasien, solusi identitas yang menyimpan data pribadi, atau sistem ERP yang mengurusi rantai pasok rahasia, seluruhnya rentan apabila ada kebocoran. Memposting data ini dalam bentuk terbuka, meski telah dipseudonimkan, tetap bertentangan dengan aturan seperti HIPAA, GDPR, maupun undang-undang privasi lain. Alhasil, walau rollup dan modular DA layer menawarkan keuntungan skalabilitas, banyak industri tetap enggan terjun karena tak mendapatkan jaminan privasi yang solid pada lapisan ketersediaan data.
Blockchain Modular dan Private Rollup: Munculnya Era BaruDesain blockchain modular merevolusi pendekatan terhadap skalabilitas dan fungsionalitas. Dalam sistem ini, tiga fungsi utama—eksekusi, penyelesaian, dan ketersediaan data—dipisahkan ke layer khusus. Rollup menjadi lingkungan eksekusi yang menggabungkan transaksi lalu mengirimkan bukti terkompresi ke settlement layer, sementara data availability layer memastikan data transaksi tetap bisa diverifikasi. Model terpisah ini memungkinkan optimalisasi spesialisasi setiap layer, meningkatkan throughput dan memangkas biaya dibanding sistem monolitik.
Dalam paradigma modular, berbagai framework rollup seperti OP Stack (Optimism), Arbitrum Orbit, Polygon Chain Development Kit, dan zkSync ZK Stack telah hadir. Framework ini menawarkan fondasi reusable demi pembuatan rollup kustom untuk berbagai use case, mulai dari gaming, aplikasi konsumen, hingga institusi keuangan. Namun, mayoritas stack tersebut secara default mengandalkan ketersediaan data publik, sehingga kebutuhan privasi masih menjadi celah besar bagi proyek-proyek yang memerlukannya.
Kekosongan ini memunculkan konsep private rollup. Pada prinsipnya, private rollup serupa dengan rollup umum terkait eksekusi dan settlement, namun menghadirkan privasi di seluruh layer, termasuk data transaksi, state commitment, dan terutama pada data availability layer. Pada private rollup, data yang diposting ke DA dienkripsi sehingga hanya pihak berwenang yang bisa merekonstruksi seluruh histori transaksi. Dengan begitu, perusahaan tetap memperoleh efisiensi dan fleksibilitas seperti rollup publik, sekaligus menjaga kerahasiaan operasional.
Mengapa Privasi pada Ketersediaan Data Kini Sangat KrusialPergeseran menuju data availability terenkripsi bukan sekadar upaya riset, melainkan solusi nyata atas tantangan adopsi lapangan. Dua tahun terakhir, institusi keuangan terkemuka, penyedia kesehatan, hingga lembaga pemerintah telah menjalankan pilot blockchain. Kalau pun mereka menemukan nilai dalam transparansi dan fleksibilitas infrastruktur terdesentralisasi, tantangan muncul ketika data sensitif terekspos di ledger publik. Banyak pilot akhirnya terbatas pada sandbox atau bahkan batal karena tak sanggup memenuhi kebijakan penanganan data internal.
Pada saat bersamaan, ekosistem blockchain makin modular. Dengan data availability hadir sebagai layer sendiri, peluang untuk menjamin privasi pada titik kritis ini terbuka lebar—tanpa harus mengandalkan enkripsi di aplikasi saja. Data availability terenkripsi memungkinkan sistem keamanan dan bukti anti-penipuan dalam rollup tetap terjaga, seraya memungkinkan akses selektif bagi auditor, regulator, atau mitra terpilih. Mekanisme visibilitas selektif ini sangat penting untuk use case hybrid publik-privat: sebagian entitas memerlukan transparansi, sementara lainnya menuntut konfidentialitas.
Tepat saat ini, beberapa pembaruan besar akan hadir di solusi DA terkemuka. Misalnya, Avail dengan upgrade Enigma memperkenalkan data blob terenkripsi plus verifiable availability proof—implementasi siap pakai pertama untuk konsep ini. EigenDA dan Walacor juga tengah mengembangkan fitur serupa, membuka persaingan menuju standar baru DA yang privasi-oriented. Seiring kematangan ekosistem modular dan adopsi yang menjangkau institusi serta pemerintah, data availability terenkripsi akan segera menjadi syarat utama dalam deployment rollup untuk korporasi dan ranah pemerintahan.


