


runesleo

用户暂无简介
ChatGPT Pro($200/月)今天突然弹出一条提示:
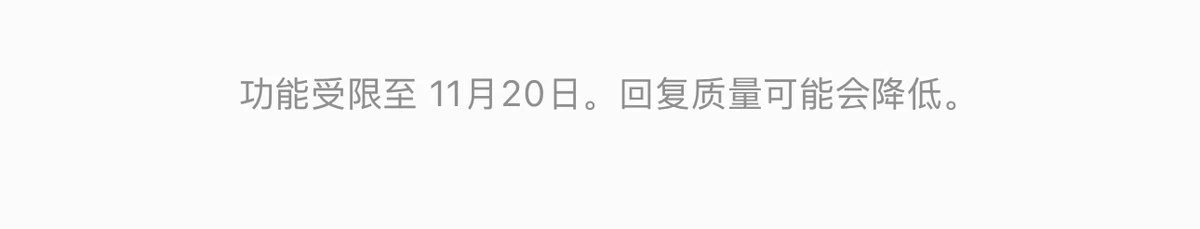
「功能受限至 11 月 20 日。回复质量可能会降低。」
说实话,有点困惑。
我打开 Usage:Work、Codex 等功能共用的周额度还剩 96%,但这项额度不包含 ChatGPT 对话。
所以问题来了:
这次限制针对哪些模型或功能?触发依据是什么?为什么没有更清晰的说明?
我最近正在把 ChatGPT 变成每小时自动运行的 AI 工作流总控。
当 AI 从聊天工具变成持续工作的基础设施,限额透明度和服务可靠性就非常重要了。
我不确定这次是正常额度限制,还是其他机制触发的。
有其他 ChatGPT Pro 用户遇到过类似情况吗?你们是怎么解决的?
「功能受限至 11 月 20 日。回复质量可能会降低。」
说实话,有点困惑。
我打开 Usage:Work、Codex 等功能共用的周额度还剩 96%,但这项额度不包含 ChatGPT 对话。
所以问题来了:
这次限制针对哪些模型或功能?触发依据是什么?为什么没有更清晰的说明?
我最近正在把 ChatGPT 变成每小时自动运行的 AI 工作流总控。
当 AI 从聊天工具变成持续工作的基础设施,限额透明度和服务可靠性就非常重要了。
我不确定这次是正常额度限制,还是其他机制触发的。
有其他 ChatGPT Pro 用户遇到过类似情况吗?你们是怎么解决的?
矿场买了哪些矿机、各花了多少?
FabX Miner Desk 现在能逐笔查采购价格、卖家和原始交易,也能按地址查 FMM 待领、累计已领分红。
免费只读:
参赛 TapeOut Accelerate,持续更新。@TapeOutWorld @XLayerOfficial
FabX Miner Desk 现在能逐笔查采购价格、卖家和原始交易,也能按地址查 FMM 待领、累计已领分红。
免费只读:
参赛 TapeOut Accelerate,持续更新。@TapeOutWorld @XLayerOfficial
今天用 ChatGPT Chat 给我整不会了,好几次聊着聊着就跑偏
答非所问,明显漂移,很多乱码,中英文夹杂,还一本正经地往下讲。
有人今天也遇到这种情况吗?
答非所问,明显漂移,很多乱码,中英文夹杂,还一本正经地往下讲。
有人今天也遇到这种情况吗?
Claude 被封号,刚扣的订阅费就只能认亏?
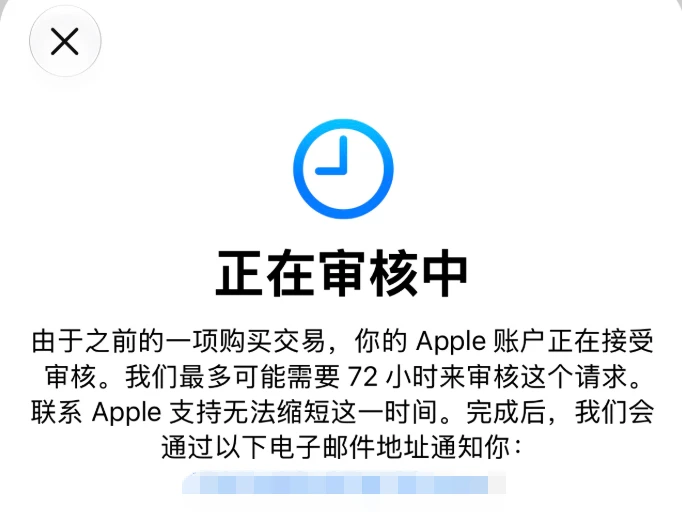
我刚让 AI 协助提交了 Apple App Store 的退款申请,并核实自动续费已取消。退款目前还在审核。这是真实经历:11 月 10 日扣款 US$249.99,11 月 11 日 Anthropic 就以 Supported Countries Policy 为由封了账号。
如果你也遇到类似情况,下面这套流程可以照着查。关键是分开处理“已扣的钱”和“下个月还会不会扣”。
① 先查付款渠道
如果是 Apple App Store 内购,进 Apple 账号查购买记录;如果是在 Anthropic 官网直接付费,就不能照搬 Apple 的退款入口。
② 让 AI 协助申请,但账号验证自己做
我用能操作浏览器的 AI 辅助定位 Claude Ultra - Monthly 的真实订单、准备退款说明。Apple 账号登录和双重验证码由我本人完成。
我核对后,只选 11 月 10 日这笔 US$249.99,没有勾选更早的账单。退款理由选 Apple 页面提供的 Other,如实写明:付款次日账号被停用,已付款的服务无法继续使用,请求退还当期费用。得到我的明确批准后,AI 才提交了一次申请。
③ 一定回查申请状态
提交页面出现 Your request has been submitted,并不等于钱退回来了。
在 查到的是:
•
我刚让 AI 协助提交了 Apple App Store 的退款申请,并核实自动续费已取消。退款目前还在审核。这是真实经历:11 月 10 日扣款 US$249.99,11 月 11 日 Anthropic 就以 Supported Countries Policy 为由封了账号。
如果你也遇到类似情况,下面这套流程可以照着查。关键是分开处理“已扣的钱”和“下个月还会不会扣”。
① 先查付款渠道
如果是 Apple App Store 内购,进 Apple 账号查购买记录;如果是在 Anthropic 官网直接付费,就不能照搬 Apple 的退款入口。
② 让 AI 协助申请,但账号验证自己做
我用能操作浏览器的 AI 辅助定位 Claude Ultra - Monthly 的真实订单、准备退款说明。Apple 账号登录和双重验证码由我本人完成。
我核对后,只选 11 月 10 日这笔 US$249.99,没有勾选更早的账单。退款理由选 Apple 页面提供的 Other,如实写明:付款次日账号被停用,已付款的服务无法继续使用,请求退还当期费用。得到我的明确批准后,AI 才提交了一次申请。
③ 一定回查申请状态
提交页面出现 Your request has been submitted,并不等于钱退回来了。
在 查到的是:
•
1/2 Codex Ultra 值得常开吗?
最容易犯的错:把推理档位当成「越高越好」的性能开关。
我拿 x-reader 的历史 Bug 做了小样本对照,发现投入的时间、输出 token 和最终验收不一定同步。
但两题样本不足以给 Ultra 下普遍结论。真正值得复用的是评测方法👇
最容易犯的错:把推理档位当成「越高越好」的性能开关。
我拿 x-reader 的历史 Bug 做了小样本对照,发现投入的时间、输出 token 和最终验收不一定同步。
但两题样本不足以给 Ultra 下普遍结论。真正值得复用的是评测方法👇
Claude 被封号那天,ChatGPT 反而给我用爽了 😂
那天基本都在 ChatGPT 的 Chat 对话里干活:
1. 通过 MCPX,Chat 直接操作我的本地 Mac,任务照样跑。
2. 多个 Chat 对话并行推进,像切工作台一样切换任务。
3. 这轮没开 Codex 任务,基本只靠 Chat 完成。
4. 最惊喜的是:交互式操作台直接出现在对话里,手机点按钮就能继续处理工作。
连这条视频也是:我随手上传 3 段手机录屏,让 Chat Agent 负责挑片、剪辑、遮隐私和准备这条 X 内容。
至于那天 Chat 实际跑的是 GPT-6 还是 GPT-5.6、此前提示的额度限制恢复没有,我还没核实。体验是真的爽。
继续期待 GPT-6.2 👀
那天基本都在 ChatGPT 的 Chat 对话里干活:
1. 通过 MCPX,Chat 直接操作我的本地 Mac,任务照样跑。
2. 多个 Chat 对话并行推进,像切工作台一样切换任务。
3. 这轮没开 Codex 任务,基本只靠 Chat 完成。
4. 最惊喜的是:交互式操作台直接出现在对话里,手机点按钮就能继续处理工作。
连这条视频也是:我随手上传 3 段手机录屏,让 Chat Agent 负责挑片、剪辑、遮隐私和准备这条 X 内容。
至于那天 Chat 实际跑的是 GPT-6 还是 GPT-5.6、此前提示的额度限制恢复没有,我还没核实。体验是真的爽。
继续期待 GPT-6.2 👀
Chatgpt Codex 的对话已经能出现在 Chat 列表里,Chat 和 Codex/work 合并越来越近了
昨晚随口问 ChatGPT 一句「几点?」
它居然回了我一块会走针的表盘。
就这么看着它走,莫名有点惊喜 😂
昨天 Claude 账号刚被封,没想到这么个小细节,反而让我开始期待传闻中的 GPT‑6.2 了。
它居然回了我一块会走针的表盘。
就这么看着它走,莫名有点惊喜 😂
昨天 Claude 账号刚被封,没想到这么个小细节,反而让我开始期待传闻中的 GPT‑6.2 了。
用 Claude Code 点过「Yes, and don't ask again」的,花一分钟查一下:带密码的命令会被原样存进项目里的一个文件,这个文件一旦提交到 GitHub,密码就公开了。
怎么回事:Claude Code 跑命令前会弹窗问你,选「Yes, and don't ask again」,它会把这条命令存成一条「以后直接放行」的规则,写进项目根目录的 .claude/settings.local.json。命令里要是直接写着密码或 key,规则里就是明文。
安全公司 Apiiro 在 GitHub 公开仓库里找到 1,122 份这个文件存着明文密码。报告作者在 HN 讨论里补充:他们追到的 1,105 个仓库里,有 539 个改过这个文件的提交,共同作者署名里就有 Claude。
Claude Code 团队的 Boris 11 月 8 日在 HN 回复:
· 这个文件本来就只该留在本机,不该提交;Claude Code 创建它时会自动让 git 忽略它
· Claude Code 以前不做密钥清理,正在想办法防
· 建议改用自动模式(auto mode),不用再自己维护放行清单;不管用哪个 AI 工具,都该打开代码托管平台的密钥扫描(GitHub 就有)
官方文档写明:这条「自动忽略」加在你这台电脑的全局 git 设置里,不在项目自己的 .gitignore 里;
怎么回事:Claude Code 跑命令前会弹窗问你,选「Yes, and don't ask again」,它会把这条命令存成一条「以后直接放行」的规则,写进项目根目录的 .claude/settings.local.json。命令里要是直接写着密码或 key,规则里就是明文。
安全公司 Apiiro 在 GitHub 公开仓库里找到 1,122 份这个文件存着明文密码。报告作者在 HN 讨论里补充:他们追到的 1,105 个仓库里,有 539 个改过这个文件的提交,共同作者署名里就有 Claude。
Claude Code 团队的 Boris 11 月 8 日在 HN 回复:
· 这个文件本来就只该留在本机,不该提交;Claude Code 创建它时会自动让 git 忽略它
· Claude Code 以前不做密钥清理,正在想办法防
· 建议改用自动模式(auto mode),不用再自己维护放行清单;不管用哪个 AI 工具,都该打开代码托管平台的密钥扫描(GitHub 就有)
官方文档写明:这条「自动忽略」加在你这台电脑的全局 git 设置里,不在项目自己的 .gitignore 里;
AI 逐步渗透到生活的更多方面了。昨验了一次越野跑,10km级别,第一次跑就碰上雨雪天、915 米爬升。这次我把 AI 当成了私人教练。
赛前让它翻了我几年的手表记录:
· 上次专门跑步记录是 2022 年 5 月,平时只踢球、打网球
· 近几年实测最高心率 199,所以心率区间按我自己的数来算
· 最后给了我四条建议:心率别过 150、上坡一律走、赛前两晚睡够、前一天别踢球
赛后,我把手表和两步路记录的越野跑数据一起丢给它:
· 实际 4 小时 4 分、10.85 公里,可惜手表 10 点多没电关机了,后半程没记录到心率
· 记到的这段平均心率 129,最高 176
· 下坡时膝盖前侧疼,它判断是大腿前侧一直在踩刹车,不像半月板;下次带登山杖,平时加练慢速下台阶和臀部外侧
· 第二天睡了 11 个小时,静息心率 47、HRV 57,都比平时好
这次基本是连跑带玩,跟徒步差不多。但跑之前就知道该怎么跑,跑完也知道哪里出了问题、下次怎么改。
赛前让它翻了我几年的手表记录:
· 上次专门跑步记录是 2022 年 5 月,平时只踢球、打网球
· 近几年实测最高心率 199,所以心率区间按我自己的数来算
· 最后给了我四条建议:心率别过 150、上坡一律走、赛前两晚睡够、前一天别踢球
赛后,我把手表和两步路记录的越野跑数据一起丢给它:
· 实际 4 小时 4 分、10.85 公里,可惜手表 10 点多没电关机了,后半程没记录到心率
· 记到的这段平均心率 129,最高 176
· 下坡时膝盖前侧疼,它判断是大腿前侧一直在踩刹车,不像半月板;下次带登山杖,平时加练慢速下台阶和臀部外侧
· 第二天睡了 11 个小时,静息心率 47、HRV 57,都比平时好
这次基本是连跑带玩,跟徒步差不多。但跑之前就知道该怎么跑,跑完也知道哪里出了问题、下次怎么改。
不用申请 API key, @KaitoAI 有三层数据你的 AI 今天就能用:免费的代币名单和身份表、按次付费 $0.02 一个数据点、要 key 的官方 MCP。前两层我已经接进自己的工作流,实测结果和用法都在里面。
78 项测试通过。迁移仍未完成。
将我的开源 Polymarket 工具包迁移到 Data API v2 时,我发现一个独立的 PnL 脚本仍在调用已弃用的 v1 端点。
我修复了分页问题,保留了现金流核算,并新增了 48 项回归测试。
随后,我独立核对了 239 条实时交易记录与 API 数据。
重要的教训:
完整的 API 响应 ≠ 完整的财务核算。
未知事件类型、不受支持的仓位结构和不完整的历史记录都应明确标记,而不是被转化为看似精确、实则误导性的 PnL 数字。
将我的开源 Polymarket 工具包迁移到 Data API v2 时,我发现一个独立的 PnL 脚本仍在调用已弃用的 v1 端点。
我修复了分页问题,保留了现金流核算,并新增了 48 项回归测试。
随后,我独立核对了 239 条实时交易记录与 API 数据。
重要的教训:
完整的 API 响应 ≠ 完整的财务核算。
未知事件类型、不受支持的仓位结构和不完整的历史记录都应明确标记,而不是被转化为看似精确、实则误导性的 PnL 数字。
破解比特币签名要多少量子资源?一场 100 多人和 AI agent 一起打榜的公开比赛,把其中一步的估算比起点压低了 91.7%。@Starknet 的 Quantum Hub 现在把这项研究挂在首页。
先说测的是什么。量子计算机要破解钱包签名,得跑 Shor 算法,起点是链上能看到的公钥。这个叫 的比赛只测其中的瓶颈一步「点加」,比谁的电路用的逻辑比特数 × Toffoli 门数最少,可以粗略理解为量子计算机要多大、要算多少步。
Quantum Hub 11 月 5 日核对的榜单:
· 5 月 30 日的起始电路:2,715 个逻辑比特,约 396 万个 Toffoli 门,得分约 107.5 亿
· 谷歌量子 AI 今年 3 月公布的门槛:约 29.9 亿
· 11 月 4 日的最新纪录:1,243 个逻辑比特,约 72 万个 Toffoli 门,得分约 9 亿
比赛由 Eigen Labs 发起,每个改进都要先过自动验证才能上榜。论文 9 月挂上 arXiv,作者里有 4 位 StarkWare 和 3 位 Starknet 基金会的研究员。
这些数字不能读过头。官方原话是,今天没有任何量子计算机能跑这个攻击;估算只覆盖 Shor 算法里的一步,纠错、物理硬件和完整攻击都没算进去,各家的记账口径也不完全一样,只能粗略对比。
在我看来,最值得注意的是方法。结果能让机器自动核
先说测的是什么。量子计算机要破解钱包签名,得跑 Shor 算法,起点是链上能看到的公钥。这个叫 的比赛只测其中的瓶颈一步「点加」,比谁的电路用的逻辑比特数 × Toffoli 门数最少,可以粗略理解为量子计算机要多大、要算多少步。
Quantum Hub 11 月 5 日核对的榜单:
· 5 月 30 日的起始电路:2,715 个逻辑比特,约 396 万个 Toffoli 门,得分约 107.5 亿
· 谷歌量子 AI 今年 3 月公布的门槛:约 29.9 亿
· 11 月 4 日的最新纪录:1,243 个逻辑比特,约 72 万个 Toffoli 门,得分约 9 亿
比赛由 Eigen Labs 发起,每个改进都要先过自动验证才能上榜。论文 9 月挂上 arXiv,作者里有 4 位 StarkWare 和 3 位 Starknet 基金会的研究员。
这些数字不能读过头。官方原话是,今天没有任何量子计算机能跑这个攻击;估算只覆盖 Shor 算法里的一步,纠错、物理硬件和完整攻击都没算进去,各家的记账口径也不完全一样,只能粗略对比。
在我看来,最值得注意的是方法。结果能让机器自动核
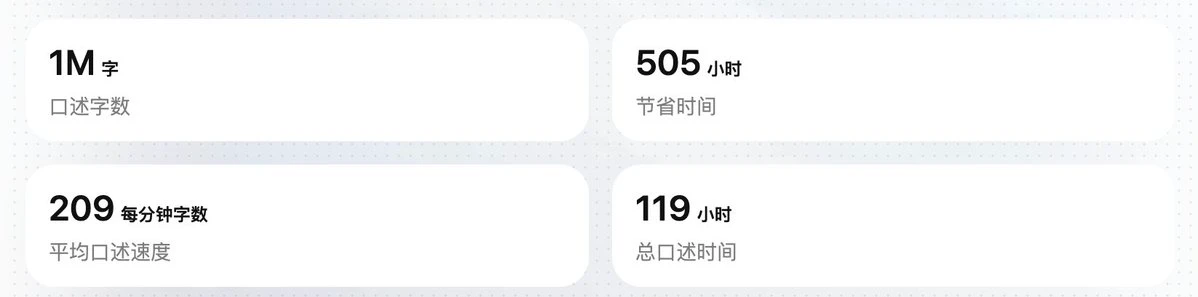
用 @typelessdotcom 口述了一百万字了,都是跟 AI 交流的,纪念一下
Claude 被封了,申诉到底有没有用?我翻了 Anthropic 的官方透明度报告:每 10 次申诉,大约 1 次能把号要回来。
官方三期的数字:
· 2025 年 1–6 月:封 69 万,申诉 3.5 万,翻案 1,000
· 2025 年 7–12 月:封 145 万,申诉 5.2 万,翻案 1,700
· 2026 年 1–6 月:封 1,140 万,申诉 39.8 万,翻案 4.2 万
今年上半年封的号是上一期的快 8 倍。申诉翻案的比例倒是高了:以前大约 30 次回来 1 次,现在大约 10 次回来 1 次。
帮助中心列出的封号原因有三类:反复违反使用政策、在不支持的地区注册账号、违反服务条款。上一期和这一期报告写的封号依据是同一套,快 8 倍不是因为依据改了。
觉得被封错了,申诉要先用被封的号登录 再填表,不登录看不到申诉表。官方也写了,最近回复比平时慢。
我之前被封过一个号,就卡在这一步:登录一直过不了验证页,客服也说他们解不了封。官方那个「10 次回来 1 次」,算的是交上了申诉的;像我这样连表都交不上的,不在里面。
官方说被封的号也能登录导出数据(有些违规类型能导出的会受限),可登录都过不去,就什么也导不出来。所以重要资料趁号还在定期导出,别全压在一个号上。
这些是上半年的数,这两天大家讨论的封号还不在里面。
官方报告:
官方三期的数字:
· 2025 年 1–6 月:封 69 万,申诉 3.5 万,翻案 1,000
· 2025 年 7–12 月:封 145 万,申诉 5.2 万,翻案 1,700
· 2026 年 1–6 月:封 1,140 万,申诉 39.8 万,翻案 4.2 万
今年上半年封的号是上一期的快 8 倍。申诉翻案的比例倒是高了:以前大约 30 次回来 1 次,现在大约 10 次回来 1 次。
帮助中心列出的封号原因有三类:反复违反使用政策、在不支持的地区注册账号、违反服务条款。上一期和这一期报告写的封号依据是同一套,快 8 倍不是因为依据改了。
觉得被封错了,申诉要先用被封的号登录 再填表,不登录看不到申诉表。官方也写了,最近回复比平时慢。
我之前被封过一个号,就卡在这一步:登录一直过不了验证页,客服也说他们解不了封。官方那个「10 次回来 1 次」,算的是交上了申诉的;像我这样连表都交不上的,不在里面。
官方说被封的号也能登录导出数据(有些违规类型能导出的会受限),可登录都过不去,就什么也导不出来。所以重要资料趁号还在定期导出,别全压在一个号上。
这些是上半年的数,这两天大家讨论的封号还不在里面。
官方报告:
加载更多
热门话题
#Gate直通IPO第三期Anthropic
310.9K 浏览量2.8K 人讨论中
#Dr.Han牛津辩论社演讲
147.6K 浏览量595 人讨论中
#10月PPI低于预期
463.2K 浏览量1.5K 人讨论中
#黄仁勋辞职
560.9K 浏览量9K 人讨论中
#比特币跌破7万美元
4.8M 浏览量42.9K 人讨论中
#美国初请失业金人数高于预期
190.4K 浏览量33.9K 人讨论中
#AnthropicIPO六倍超额认购
230.8K 浏览量3K 人讨论中
#ETH一度跌破2000美元
2.7M 浏览量31.3K 人讨论中
#Gate10月透明度报告
260K 浏览量2.7K 人讨论中
#白宫提交CFTC与SEC两党委员提名
132K 浏览量845 人讨论中