Користувачі, які пройшли KYC 2, мають оцінку безпеки 80 або вище та нормальний статус акаунта, можуть безкоштовно приєднатися, виконавши кроки активації в застосунку та вебверсії. Активація не переводить план одразу до статусу «Захист активний»: спочатку настає 30-денний Період посилення безпеки. Згодом статус може змінюватися між «Захист активний», «План призупинено» та «План завершено» залежно від оцінки безпеки. У розділах нижче описано межі покриття, перебіг статусів, вимоги до активації, відмінності Gate Guard від Gate SAFU, а також те, що слід перевірити перед поданням заявки на відшкодування.
Основні висновки
- Gate Guard і Gate Account Protection Plan — це один і той самий механізм; покриття поширюється на підтверджувані прямі збитки внаслідок несанкціонованих переказів. Право подати заявку на відшкодування не означає, що відшкодування буде підтверджено.
- Це не страховий продукт: він не створює договору страхування, страхового механізму чи обіцянки відшкодування; розгляд здійснюється відповідно до Правил плану та розслідування Gate.
- Після активації план переходить у Період посилення безпеки; статус «Захист активний» починається лише після того, як оцінка безпеки залишається на рівні 80 або вище протягом 30 послідовних днів.
- Якщо оцінка падає нижче 80, план переходить у статус «План призупинено»; відновлення рівня 80 або вище протягом 48 годин перезапускає Період посилення безпеки, а невідновлення призводить до завершення плану.
- Ліміти відшкодування за одну подію визначаються VIP-рівнем на момент події; ліміт не є гарантованою сумою. Сукупне довічне покриття становить 2× ліміт на одну подію та є спільним для основного й субакаунтів за одним KYC.
Що таке Gate Guard?
Gate Guard — це механізм захисту акаунта від Gate. На сторінках продукту та правил використовується офіційна назва Gate Account Protection Plan. Gate Guard є загальною назвою продукту, а Gate Account Protection Plan — офіційною назвою в правилах і угодах; обидві назви стосуються одного плану.
Збитки, що входять до сфери дії плану, — це прямі втрати, коли інша особа без дозволу переказує активи з акаунта Gate. Відповідні події безпеки можна подати на розгляд для відшкодування; можливість подати заявку не підтверджує виплату. В оголошеннях і на сторінці продукту також наголошується на безкоштовній активації для відповідних користувачів, а також на вимогах щодо оцінки безпеки, KYC і статусу акаунта, тому план не слід вважати платним страховим полісом або автоматичною виплатою.
Gate Guard є додатковим рівнем захисту над повсякденними засобами контролю акаунта: ключі доступу, автентифікатори та ліміти на виведення коштів насамперед зменшують ризик викрадення, після чого статус плану визначає, які події можуть бути розглянуті. Щоденні налаштування виконуйте відповідно до контрольного списку налаштувань безпеки акаунта; повний текст правил доступний у документі Правила Gate Account Protection Plan.
Що покривається? Застосовні та незастосовні випадки
Межа застосовності зосереджена на тому, чи отримала інша особа контроль над акаунтом і вивела активи, а не на тому, чи користувач просто «відчув себе ошуканим». Приклади на сторінці продукту включають фішинг, шкідливе програмне забезпечення або віддалене керування, що скомпрометували дані акаунта, а також втрачений телефон, викрадення SIM-картки чи шахрайську заміну SIM-картки, які дозволили іншій особі контролювати акаунт. На сторінці правил також зазначено, що пов’язані перекази можуть відбуватися через ончейн-виведення, GatePush або GateCode, а збитки мають бути підтверджуваними прямими втратами активів.
Незастосовні випадки також чітко визначені: перекази, які користувач ініціював, дозволив або підтвердив; перекази, схвалені після обману чи спонукання; операційні помилки; а також збитки через коливання ринку. Сторінка правил також виключає виведення через білий список або без пароля, активи у Web3-гаманцях чи акаунтах на інших біржах, виведення або торгівлю через API чи Agent, червоні конверти, чайові, C2C (P2P) та подібні канали, а також випадки, коли без виведення активів із платформи відбуваються лише торгівля, конвертація або зміна ціни.
| Параметр |
Зазвичай може розглядатися |
Зазвичай не застосовується |
| Контроль |
Інша особа без дозволу входить до акаунта або контролює його та переказує активи |
Перекази, ініційовані, дозволені, підтверджені користувачем або здійснені за його активної участі |
| Поширені сценарії |
Фішинг, шкідливе ПЗ або віддалене керування; втрачений телефон, викрадення SIM-картки чи шахрайська заміна SIM-картки |
Підтвердження користувачем після соціальної інженерії; операційні помилки; ринкова волатильність |
| Тип збитків |
Підтверджувані прямі чисті втрати активів |
Непрямі збитки, очікуваний прибуток або альтернативні витрати |
| Статус плану |
«Захист активний» на момент події |
Період посилення безпеки, «План призупинено», «План завершено» або план ще не набрав чинності |
Таблиця призначена лише для швидкого ознайомлення; остаточна застосовність визначається угодою про надання послуг, Правилами плану та розглядом Gate. Якщо користувач після спонукання все одно проходить OTP, перевірку обличчя або інше підтвердження, сторінка правил розглядає це як дію, дозволену користувачем, а не як несанкціонований контроль третьою стороною.
Чому захист не активується одразу? Як змінюється статус плану
Успішна активація не означає, що захист уже активний. В оголошеннях і на сторінці продукту зазначено, що активація запускає Період посилення безпеки, протягом якого захист ще не діє. До статусу «Захист активний» оцінка безпеки має залишатися на рівні 80 або вище протягом 30 послідовних днів, а також мають бути виконані пов’язані умови. Подати можна лише події, що сталися в період статусу «Захист активний» і відповідають правилам; події в Період посилення безпеки, у статусі «План призупинено» або «План завершено» подати не можна.
Чотири статуси утворюють зрозумілу послідовність: Активація → Період посилення безпеки → Захист активний; оцінка нижче 80 переводить план у статус «План призупинено»; якщо через 48 годин оцінка все ще нижча за 80, план переходить у статус «План завершено». Відновлення рівня 80 або вище протягом 48 годин повертає план до Періоду посилення безпеки та скидає кількість послідовних відповідних днів до нуля. Зміни, що послаблюють захист, скидають лічильник послідовних днів; зміни, що посилюють захист, цього не роблять.
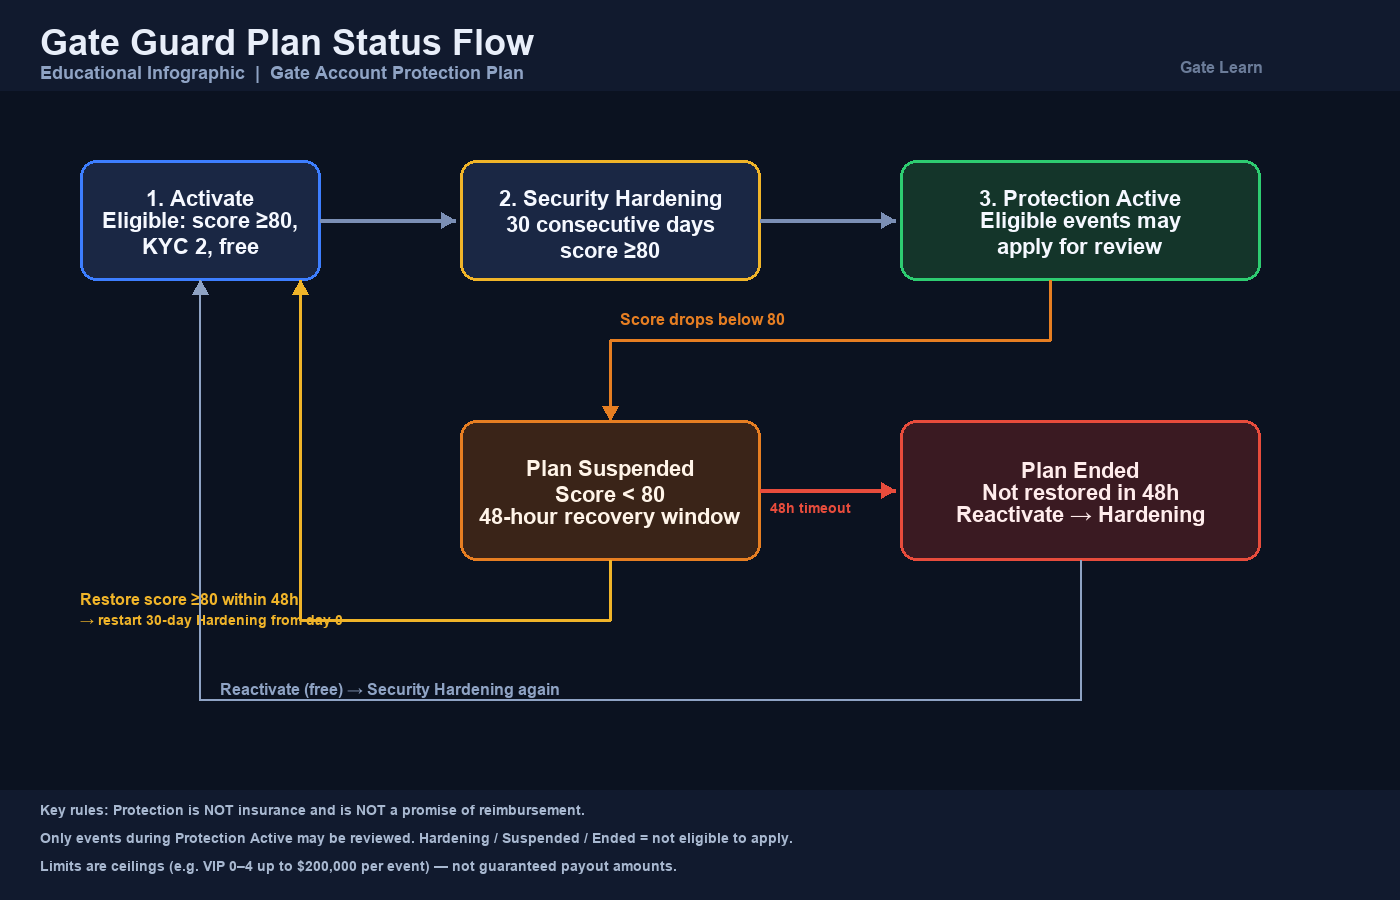
Рисунок 1. Перебіг статусів плану Gate Guard: Активація → Період посилення безпеки → Захист активний; зниження оцінки призупиняє план; відновіть оцінку протягом 48 годин, щоб перезапустити посилення безпеки, інакше план буде завершено.
На практиці користувачам слід підтримувати оцінку безпеки та ключові налаштування, а не вважати одне натискання кнопки активації постійним покриттям. План не має фіксованого календарного строку; його безперервність залежить від збереження оцінки на рівні 80 або вище, а в разі її зниження застосовуються правила призупинення та завершення. На сторінці продукту Gate Guard відображається поточний статус плану.
Які вимоги для активації?
Вимоги до активації однакові на сторінках оголошення та правил: оцінка безпеки 80 або вище; завершена перевірка особи KYC 2; необхідні перевірки безпеки за нормального статусу акаунта; а також інші умови контролю ризиків платформи, регіональні вимоги та критерії відповідності. Якщо оцінка нижча за 80, користувачі можуть покращити налаштування в Центрі безпеки й подати заявку після досягнення порогового значення.
Відповідні користувачі можуть безкоштовно активувати план у застосунку або вебверсії Gate — платна покупка не потрібна. Точки входу в застосунку та вебверсії, а також способи «підвищити оцінку безпеки» є операційними деталями; у цій статті закріплено критерії відповідності та те, що активація не означає негайного переходу до статусу «Захист активний».
Основний акаунт і субакаунти окремо оцінюються для активації та визначення статусу плану: статус «Захист активний» на основному акаунті не активує субакаунт автоматично. Акаунт, з якого фактично було переказано активи, сам має перебувати у статусі «Захист активний» на момент події. Ліміти відшкодування є спільними для основного акаунта та всіх субакаунтів за одним KYC, як зазначено в таблиці лімітів нижче.
Чим Gate Guard відрізняється від Gate SAFU?
Gate SAFU (Secure Asset Fund for Users) — це фонд безпеки активів користувачів на рівні платформи, який переважно є додатковим фінансовим резервом для значних або надзвичайних ситуацій, як-от кібератаки чи кризи ліквідності; користувачам зазвичай не потрібно «купувати» сам фонд. Gate Guard — це механізм захисту на рівні акаунта для відповідних несанкціонованих переказів з акаунта. Відповідні користувачі мають його активувати, а покриття залежить від оцінки безпеки, періоду посилення безпеки та статусу плану.
| Порівняння |
Gate Guard (Account Protection Plan) |
Gate SAFU |
| Рівень |
Механізм захисту на рівні акаунта |
Фонд безпеки на рівні платформи |
| Основні сценарії |
Відповідні несанкціоновані перекази з акаунта |
Значні події безпеки платформи або надзвичайні події |
| Активація |
Безкоштовна активація для відповідних користувачів |
Сам фонд зазвичай не потребує окремої покупки |
| Логіка набуття чинності |
Статус «Захист активний» після 30-денного Періоду посилення безпеки |
Визначається розкриттям інформації SAFU та розглядом інциденту |
| Страхування |
Чітко зазначено, що це не страхування та не обіцянка відшкодування |
Також не слід вважати традиційним страховим полісом |
Обидва механізми можуть співіснувати в ширшій системі безпеки Gate, але не замінюють один одного. Для резерву на випадок надзвичайних подій на рівні платформи звертайтеся до SAFU; для подання на розгляд індивідуальних несанкціонованих переказів — до Gate Guard. Кроки в застосунку та вебверсії наведені в посібнику з активації Gate Guard.
Що слід знати перед поданням заявки на відшкодування?
Перед поданням заявки перевірте критерії відповідності — не вважайте таблицю лімітів обіцянкою виплати. На момент події акаунт має перебувати у статусі «Захист активний»; протягом попередніх 30 послідовних днів оцінка безпеки має залишатися на рівні 80 або вище, а ключові налаштування мають і надалі відповідати вимогам; подія має входити до сфери дії плану; збиток має бути підтверджуваною прямою втратою активів; заявку потрібно подати протягом 45 днів; а протягом 45 днів користувач має подати заяву до місцевої поліції та надати Gate її англійську копію. Сторінка правил також вимагає правдивих даних KYC, нормального статусу акаунта, точних матеріалів і співпраці в розслідуванні, а також своєчасних дій після виявлення аномалій для обмеження подальших втрат.
Ліміти відшкодування за одну подію визначаються VIP-рівнем на момент події, за винятком VIP-рівнів за картками досвіду. Наведені нижче суми є максимальними лімітами й не означають, що користувач отримає саме таку суму:
| VIP-рівень |
Ліміт відшкодування за одну подію |
| VIP 0–4 |
До $200 000 |
| VIP 5–10 |
До $300 000 |
| VIP 11–14 |
До $500 000 |
| VIP 15–16 |
До $1 000 000 |
Основний акаунт і всі субакаунти за одним KYC спільно використовують ліміт на одну подію; сукупний довічний ліміт становить 2× ліміт на одну подію. Кілька аномальних переказів, що мають одну причину, належать до одного ланцюга атак або пов’язані між собою, можуть бути об’єднані в одну подію. Фактичне відшкодування дорівнює найменшому значенню з підтверджених прямих чистих втрат активів, доступного залишку ліміту на одну подію та доступного залишку довічного ліміту; відновлені, заморожені, повернуті або такі, що можуть бути відновлені, активи не включаються до чистих втрат. Подання заявки не гарантує виплату; результат визначає остаточний розгляд Gate.
Підсумок
Gate Guard — це Gate Account Protection Plan: механізм на рівні акаунта, який відкриває шлях до розгляду прямих збитків від несанкціонованих переказів і водночас чітко зазначає, що не є страхуванням або обіцянкою відшкодування. Активація безкоштовна для користувачів, які відповідають вимогам щодо оцінки безпеки, KYC 2 та статусу акаунта, але статус «Захист активний» настає лише після 30-денного Періоду посилення безпеки. Оцінка нижче 80 призупиняє план; 48-годинний строк визначає, чи перезапуститься посилення безпеки, чи план буде завершено. Межі покриття, таблиці VIP-лімітів, а також 45-денні строки для подання заявки та звернення до поліції формують контрольний список перед поданням заявки. Gate Guard і Gate SAFU належать відповідно до рівня акаунта та фонду платформи, тому їх не слід вважати одним продуктом.
Поширені запитання
Що таке Gate Guard і чи це те саме, що Account Protection Plan?
Так. Gate Guard — це загальна назва продукту, а Gate Account Protection Plan — офіційна назва, що використовується в правилах і угодах. Обидві назви стосуються механізму захисту акаунта Gate.
Чи є Gate Guard страхуванням? Чи гарантує активація відшкодування?
Ні. Gate Guard не є страховим продуктом і не становить договору страхування, будь-якої форми страхового механізму або обіцянки відшкодування. Відповідні події можуть бути подані на розгляд; рішення про надання відшкодування та його суму залежить від остаточного розгляду Gate. Право подати заявку не є гарантією виплати.
Чи стає захист активним одразу після активації? Чи можна заявити про збитки в Період посилення безпеки?
Ні. Після активації план переходить у Період посилення безпеки; для статусу «Захист активний» оцінка безпеки має залишатися на рівні 80 або вище протягом 30 послідовних днів. Події в Період посилення безпеки, у статусі «План призупинено» або «План завершено» не можна подати на відшкодування.
Чим Gate Guard відрізняється від Gate SAFU?
Gate Guard є захистом на рівні акаунта для відповідних несанкціонованих переказів і вимагає від відповідних користувачів активації та проходження періоду посилення безпеки. SAFU — це фонд безпеки на рівні платформи, призначений переважно для значних або надзвичайних сценаріїв безпеки платформи, який зазвичай не потребує окремої покупки фонду. До цих механізмів не слід застосовувати однакові очікування.
Якщо людину обманом змусили підтвердити переказ або план усе ще перебуває в Періоді посилення безпеки, чи може вона отримати відшкодування?
Перекази, які користувач ініціює, дозволяє або підтверджує, зокрема після обману чи спонукання, не належать до несанкціонованого контролю третьою стороною та не є застосовними. Події, що сталися, коли план перебуває в Періоді посилення безпеки, у статусі «План призупинено» або «План завершено», також не можна подати; шлях подання заявки доступний лише для подій у статусі «Захист активний», які відповідають правилам.