Це ключова проблема для бірж, зберігачів, менеджерів портфелів та інших діючих CASP або фінансових сервісних компаній, які здійснюють діяльність у Монако. Тут розглядається, що регулює чинний закон 2022 року, як запропонований замінний фреймворк (часто згадується як законопроект № 1131) може змістити ліцензування й нагляд у напрямку більш MiCA-орієнтованого фреймворку, а також що це означає для перехідної відповідності, оновлення AML/CFT, забезпечення безпеки активів, багатостороннього контролю, іноземних постачальників та впливу на витрати й бізнес-модель для компаній, що планують залишитися активними у князівстві.
Ключові висновки
- Фреймворк Монако від липня 2022 року залишається чинною правовою базою для діяльності з криптовалютою та цифровими активами.
- Перехід до суворішого регулювання криптовалюти, ймовірно, вимагатиме від чинних постачальників переглянути сферу чинної авторизації, не покладаючись на автоматичну передачу старої реєстрації або схвалення.
- Управління, AML/CFT-контролі, забезпечення збереження, кібербезпека та операційна стійкість, імовірно, стануть ключовими напрямами переходу у модель, що орієнтується на MiCA.
- Монако підвищило регуляторний тиск через моніторинг FATF з червня 2024 року, щоб підсилити ефективність AML/CFT. Князівство залишалося у списку підвищеного моніторингу у червні 2026 року.
- Не слід вважати дедлайн grandfathering у Монако підтвердженим до офіційної публікації замінного законодавства та механізмів впровадження.
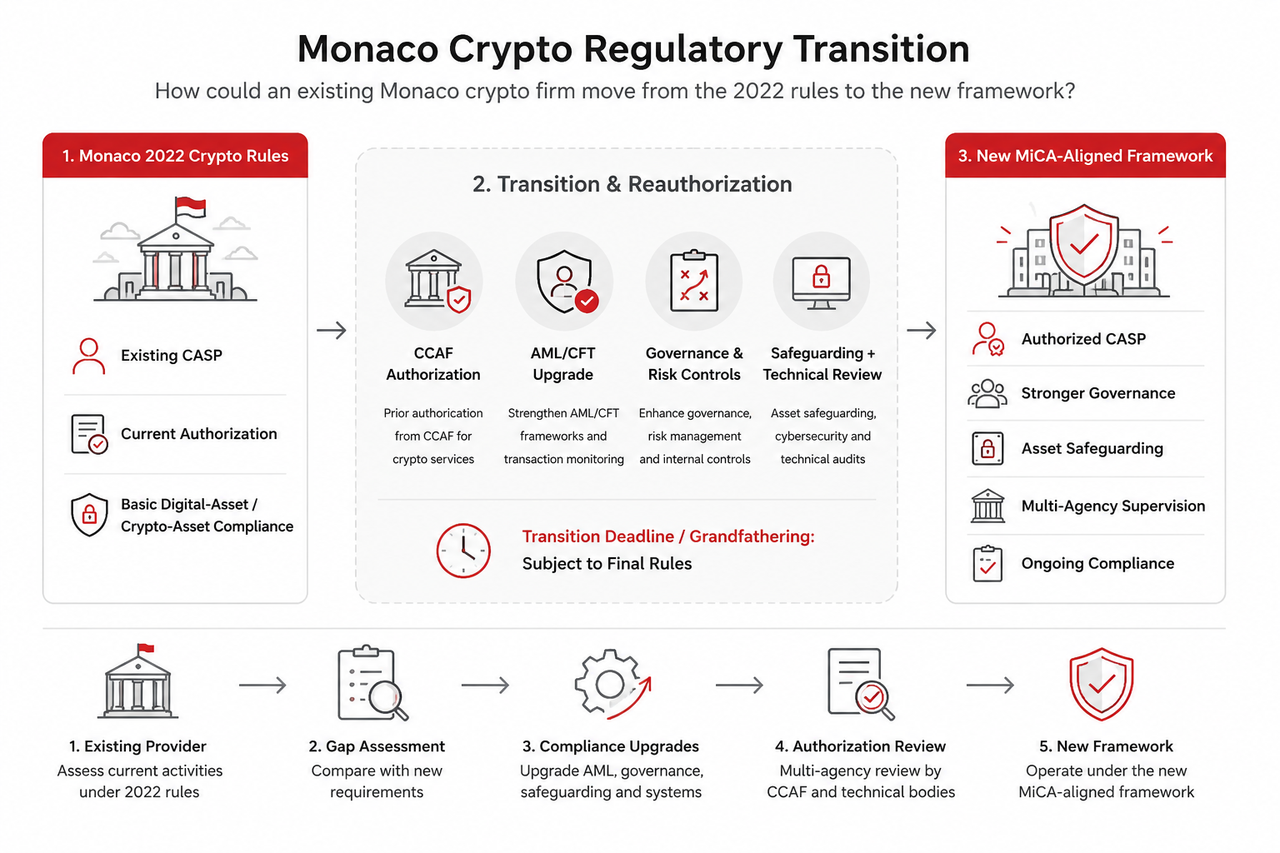
Як чинні криптовалютні компанії можуть перейти від правил Монако 2022 року до нового фреймворку?
Для чинного постачальника найбезпечніше розглядати перехід у регулюванні криптовалюти у Монако як процес повторної авторизації.
Компанія має зіставити кожну свою активність із категоріями послуг, які визначає замінний фреймворк. Далі потрібно визначити, які з цих послуг потребують попередньої авторизації, який орган здійснює нагляд, і чи відповідають чинна юридична особа, управлінська структура та системи комплаєнсу новим стандартам.
Це звучить як адміністративна задача, але на практиці може змінити всю операційну модель.
Компанія може позиціонувати себе як платформа цифрових активів, але фактично виконувати різні окремі функції: зберігання, обмін, виконання ордерів, управління портфелем, перекази чи приймання й передачу ордерів клієнта. За більш деталізованого фреймворку кожна активність може потребувати прямої згадки у дозвільній документації.
Цей підхід чинний й в інших регуляціях Європи. За MiCA авторизація прив'язана до конкретних сервісів, а не дає компанії необмежене право вести будь-який криптобізнес. Впровадження MiCA ESMA показує, як Європа переходить до ліцензування й нагляду, що орієнтовані на окремі сервіси.
Монако, ймовірно, також рухається в цьому напрямку, адже законопроект № 1131 має на меті узгодити регулювання цифрових активів із стандартами MiCA і FATF, хоча Монако не є членом ЄС, а остаточні правила мають оцінюватися під князівським законом — не слід допускати, що MiCA застосовується напряму.
Взаємозв'язок цих систем важливий, оскільки узгодження Монако зі стандартами MiCA і FATF існує у ширшому регуляторному середовищі й стосується не лише ринкової регуляції чи контролю фінансової злочинності, але й термінології.
Криптоактиви й цифрові активи у ставленні закону про криптовалюту Монако 2022 року
Закон № 1.528 впровадив та оновив низку дефініцій у цифровому законодавстві Монако. Зокрема, він визначає цифровий актив як цифровий еквівалент вартості, власності чи майнового права, а криптоактив — більш широко, включаючи цифрові активи та фінансові токени.
Ці визначення важливі при переході, оскільки каталог продуктів компанії може вже не вписуватися в той самий регуляторний клас після ухвалення нових законів.
Наприклад, компанія може надавати зберігання токенів, обмін криптовалюти на криптовалюту й управляти інвестиціями через один інтерфейс для клієнтів, одночасно охоплюючи різні функції. Регулятор може визначати це як окремі активності з окремими юридичними й контрольними вимогами.
Отже, перехідна перевірка має починатися з продуктів, а не з ліцензій.
Для кожної послуги компанія може визначити:
- Який актив залучено?
- Які охоплені чи операційні функції реалізує компанія для клієнта за новим периметром?
- Чи компанія має або контролює активи клієнта?
- Чи передає, виконує або організовує ордери?
- Чи приймає інвестиційні рішення?
- Чи входить діяльність у новий авторизаційний периметр?
Такий аналіз допомагає відрізнити питання переходу від ширшого аспекту як працює ліцензування криптовалюти у Монако, особливо для компаній із сервісною лінією цифрових активів. Чинний постачальник стартує з старих дозволів, новий заявник — без них.
Попередня авторизація може замінити припущення про grandfathering
Найбільша помилка для чинного постачальника — припускати, що відповідність старим правилам криптовалюти автоматично дає постійне право вести діяльність за новими.
Перехідні положення можуть працювати по-різному. Держава може тимчасово визнавати старі дозволи, зобов'язати компанії повторно подавати заявку до дедлайну, автоматично конвертувати певні ліцензії за умови відповідності, або дозволити діяльність лише під час розгляду нової заявки.
Доки Монако не опублікує фінальні перехідні положення, жоден варіант не варто вважати підтвердженим.
Корисна аналогія в Європі — система grandfathering MiCA. Постачальники, які працювали до 30 грудня 2024 року, могли за національним законодавством залишатися в період переходу, але ESMA наголошувала: їх не вважають авторизованими за MiCA лише тому, що вони продовжують працювати, і ці перехідні заходи не могли тривати після 1 липня 2026 року.
Ця різниця актуальна для Монако: тимчасовий дозвіл — це не авторизація за новим фреймворком.
Чинні компанії мають готувати пакет документів на авторизацію до того, як стане ясно, чи grandfathering буде надано взагалі, адже для продовження діяльності може знадобитися формальна авторизація, а не спадковий статус.
Фреймворк, що орієнтується на MiCA, може вимагати повного перегляду управління
Запропонований закон у межах законопроекту № 1131, ймовірно, замінить базову корпоративну реєстрацію та повідомлення про діяльність на строгіший MiCA-орієнтований фреймворк і жорстку ліцензійну процедуру.
Авторизація за зразком MiCA акцентує: хто контролює бізнес, чи менеджмент відповідний, як керуються ризики, чи компанія здатна довести належне корпоративне управління, професійний стандарт, захист клієнта й пруденційні гарантії. Європейські CASP працюють у визначеному периметрі авторизації та зобов'язаннях з управління.
Для компанії у Монако підготовка до переходу може включати перегляд:
- обов'язків ради й топ-менеджменту;
- незалежності комплаєнсу;
- політик управління ризиками;
- контролю конфліктів інтересів;
- ведення записів;
- аутсорсингових угод;
- ескалації інцидентів;
- безперервності бізнесу;
- розгляду скарг клієнтів;
- гарантування клієнтських активів і фінансових гарантій;
- кібербезпекового управління та операційних контролів.
Більшість таких контролів у компаній вже є, питання — чи вони відповідають новим стандартам і чинно задокументовані.
Різниця між широкою регуляцією і конкретною проблемою переходу помітна й на тлі загального фреймворку регулювання криптовалюти у Монако: питання відповідності полягає у тому, чи реальні процедури компанії витримають зміну закону, включаючи появу детальних технічних вимог через додаткові нормативи.
Вимоги до відповідності можуть вимагати участі кількох органів
Модель нової авторизації може залучити більше ніж один орган.
CCAF — незалежний орган Монако, що здійснює нагляд за фінансовою діяльністю у князівстві, схожий на ринковий регулятор у фреймворках із впливом MiCA на європейську фінансову та криптоактивну діяльність. Вже зараз він вимагає авторизації для регульованої фінансової діяльності й зазначає, що важливі зміни у документації щодо дозволу — капітал, корпоративна ціль чи управлінські призначення — можуть потребувати попереднього схвалення.
Якщо криптоавторизація буде офіційно перенесена в сферу CCAF за майбутньою законодавчою реформою, компанії мають очікувати, що регулятори оцінюватимуть всю операційну структуру, а не лише технологічний аспект.
У технічну оцінку можуть бути залучені агентства фінансової чи цифрової безпеки й AML-нагляду, а якщо закон передбачатиме, також точки координації з банківськими регуляторами та іншими регульованими установами. Це може перетворити вузьку авторизацію на оцінку з боку кількох агентств, що охоплює фінансові й технологічні процедури, аналогічно до формалізації нагляду після MiCA, коли 300 компаній додались у реєстр ESMA до липня 2025 року.
Компанія має бути готова дати однакову відповідь різним регуляторам, які ставлять варіанти одного питання: як функціонує сервіс, хто ним керує, що може піти не так і як довести чинну відповідність для запобігання шкоди клієнтам або фінансовій системі?
AML/CFT ймовірно стане основним напрямом переходу
Реформа регулювання у Монако неможлива без посилення контролів AML/CFT, особливо коли влада підвищує вимоги до попередження відмивання коштів.
FATF помістила Монако під підвищений моніторинг у червні 2024 року й акцентує на санкціях за порушення AML/CFT, звітності про підозрілі транзакції, ефективності судових процесів і конфіскації активів.
Прогрес відзначався, але Монако залишалося під моніторингом у червні 2026 року в оновленні FATF, і реформа має виправити стратегічні недоліки, підвищити статус Монако та сприяти виходу із “сірої зони”.
Для криптокомпаній це означає необхідність посилити контролі для запобігання відмиванню коштів та фінансуванню тероризму, а не розглядати compliance як супутню функцію.
CASP має переглянути:
- ідентифікацію й верифікацію клієнта;
- перевірку реального власника;
- розширену перевірку, особливо при роботі з країнами високого ризику;
- моніторинг транзакцій;
- скринінг гаманців;
- контроль санкцій;
- оцінювання клієнтського ризику;
- звітність про підозрілі транзакції;
- процедури щодо джерела коштів;
- зберігання записів;
- персонал compliance.
Особливо складно для тих фірм, які виросли під легшими процесами й додавали контролі разом з обсягом, адже європейська комісія й інші органи очікують підвищених гарантій для операцій із країнами високого ризику.
Зріла система ліцензування типово вимагає відповідних контролів ще до авторизації, а не після проблем — особливо коли стратегічні недоліки вже привертали увагу регуляторів.
Гарантування безпеки активів може суттєво змінити практику
Зберігання активів — ще одна сфера, де різниця між старою та новою моделлю compliance дуже помітна, особливо коли зберігання криптовалюти розглядається як функція, чутлива до авторизації.
Компанії, що гарантують безпеку криптоактивів клієнтів, мають засвідчити розмежування активів, контроль приватних ключів, процедури звірки, авторизацію зняття, реагування на інциденти, рішення у разі неплатоспроможності чи перебоїв і контроль сторонніх провайдерів, якщо зберігання або інфраструктуру гаманців аутсорсували.
Це не лише питання політики щодо віртуальних активів.
Наприклад, біржа зберігає BTC клієнта у власних гаманцях. Регулятор може вимагати доказ, що активи клієнта роздільні від активів компанії, дозволи на зняття не зосереджені у одного працівника та записи можна точно звірити.
Практично, на прикладі Gate Technology Ltd у Європі видно, як постачальники послуг із криптоактивами авторизовані за MiCA для функцій включаючи зберігання, роботу платформи, обмін криптовалюти на фіат, криптовалюти на криптовалюту, виконання та перекази.
Користувач може побачити, як працює біржа, на продуктному рівні через спотовий ринок BTC/USDT на Gate.com, але регуляторне питання розглядається за інтерфейсом: яка юридична особа надає сервіс, на основі якого дозволу і з якими контролями.
Чинний CASP Монако: практична послідовність переходу
Чинний CASP у Монако може почати підготовку до переходу без очікування фінального дедлайну, а крипто компанії мають розглядати це як стратегічне планування для учасників ринку, що вже перебувають під наглядом.
Практична послідовність:
- Інвентаризуйте наявні сервіси. Зіставте кожен продукт і шлях клієнта із реально виконуваною регульованою активністю.
- Порівняйте спадкові дозволи з новим периметром. Визначте які послуги, що виконуються постачальниками цифрових активів чи іншими стейкхолдерами, можуть потребувати нової або додаткової авторизації.
- Проведіть аудит управлінських розривів. Оцініть нагляд ради, придатність менеджменту, відповідальність за compliance, конфлікти та аутсорсинг.
- Оновіть AML/CFT-контролі. Тестування KYC, санкційного скринінгу, моніторингу транзакцій і ескалації підозрілих дій має відповідати очікуваному вищому стандарту.
- Задокументуйте гарантування й технологічні контролі. Процеси зберігання, архітектура гаманців, кібербезпека, управління доступом й реагування на інциденти мають бути готові до регуляторної оцінки.
- Підготуйте докази на авторизацію. Одних політик недостатньо — потрібні процедури, відповідальні особи, описи систем, оцінки ризику та докази реальної роботи контролів, особливо коли новий режим вимагає попередньої авторизації CCAF.
- Відслідковуйте фінальну дату compliance у Монако. Лише прийнятий закон, додаткові заходи та затверджений текст Національною радою гарантує grandfathering, його тривалість і момент, коли робота без нової авторизації стане незаконною.
Такий підхід коштує більше на старті, але зменшує ризик змінювати бізнес під час відліку авторизації.
Іноземні постачальники можуть зіткнутися з іншою проблемою переходу
Іноземні компанії не мають вважати, що перехідний фреймворк для місцевих скасує вимоги локальної присутності для іноземних постачальників або надасть такі ж гарантії, як у фірм, що вже засновані й ліцензовані у Монако.
У чинній фінансово-сервісній системі Монако CCAF зазначає: компанії, не авторизовані у князівстві, зазвичай не можуть здійснювати маркетинг послуг або продуктів для приватних жителів Монако й повинні відповідати критеріям локальної присутності перед наданням послуг (окрім обмежених винятків). Неконтрольоване дистанційне просування також обмежене положеннями правил.
Майбутній криптофреймворк може встановити аналогічні жорсткі територіальні й ринкові вимоги.
Це важливо для закордонних бірж, що використовують вебсайти, застосунки, партнерські програми чи таргетовану рекламу. Компанія може не мати офісу у Монако, але створити регуляторну загрозу через віддалені криптовалютні сервіси, адже локальні вимоги можуть діяти по відношенню до клієнтів із Монако.
Що буде, якщо Монако не забезпечить grandfathering?
Найскладніший сценарій — короткий перехід із відсутністю автоматичного визнання старих дозволів.
У такому разі компанії мають три опції: отримати новий дозвіл до дедлайну, обмежити перелік послуг, що знаходяться поза авторизацією, або тимчасово зупинити регульовану діяльність до нової авторизації.
Операційне планування має враховувати це вже зараз.
Комунікації із клієнтами, onboarding нових, обробка ордерів, гарантування збереження і доступу до активів мають бути забезпечені запасними планами. Просто припинити надання сервісу у фінальний день може спричинити ризики для поведінки та операційної діяльності.
Саме тому дата compliance криптовалюти у Монако, коли буде офіційно підтверджена, вплине не лише на юридичний відділ.
Витрати на compliance, ймовірно, зростають
Сувора авторизація, як правило, підвищує фіксовані витрати.
Чинним постачальникам може знадобитися додатковий комплаєнс-персонал, зовнішній юридичний аудит, тестування кібербезпеки, зміни в управлінні, підтримка аудиту й більш формальний внутрішній звіт. Малі компанії особливо відчувають ці витрати, адже більшість інфраструктури потрібна незалежно від кількості клієнтів.
Європейське впровадження MiCA показує, як відбувається регуляторна фільтрація. До повної реалізації MiCA тисячі бізнесів працювали за національними реєстраційними системами, а лише 194 криптовалютні компанії отримали авторизацію MiCA до травня 2026 року. Європейське регуляторне покриття Gate переходило від історичних структур до чітко визначеного периметру CASP за MiCA до завершення переходу в ЄС, демонструючи, як [регламент ринку криптоактивів] задає більш жорсткий стандарт для ширшого [фреймворку ЄС].
Монако не обов'язково повторить досвід ЄС. Проте напрямок актуальний: тверде ліцензування переводить compliance із реєстраційної процедури у режим постійної операційної відповідності.
Висновок
Ймовірний шлях від режиму Монако 2022 року до нового фреймворку криптовалюти — це не лише “старе дозвіл стає новим дозволом”.
Чинним компаніям належить зіставити свої сервіси з новим периметром авторизації, зміцнити управління, оновити AML/CFT-контролі, задокументувати процеси гарантування й кібербезпеки та підготуватися до поглибленої перевірки регулятором. Фінальний фреймворк може забезпечити grandfathering чи вікно повторної авторизації, але дедлайн compliance у Монако слід вважати підтвердженим лише після офіційної публікації законодавства.
Для компаній, що вже працюють у Монако, доцільно підготуватися до авторизації до старту юридичного процесу.
Регуляторний вектор Монако дедалі більше визначається тим самим набором вимог, що лежать в основі впровадження MiCA у Європі та контролю FATF: чітка відповідальність, посилені контролі, прозорі межі послуг та більша відповідальність компаній, які працюють із цифровими активами. Перехід може підвищити операційні витрати, але він також створює питання для кожного постачальника: чи може бізнес довести відповідність чинної діяльності стандартам наступного регуляторного фреймворку?
Поширені запитання
Чи чинне криптовалютне законодавство Монако 2022 року?
Так. Закон № 1.528 від 7 липня 2022 року вважається чинним за даними Legimonaco станом на 26 липня 2026 року. Майбутні правила можуть змінити або замінити окремі частини цього фреймворку.
Чи чинні криптовалюта-компанії у Монако автоматично отримають нову авторизацію?
Цього не слід припускати. Автоматична конверсія, grandfathering й повторна авторизація залежать від фінальних перехідних положень, якщо їх ухвалить Національна рада Монако.
Чи Монако оголошувало фінальний дедлайн compliance для криптовалюти?
Станом на 18 серпня 2026 року остаточний дедлайн замінного фреймворку не вдалося підтвердити у офіційному законодавстві. Неофіційні дати не мають статусу обов'язкових до ухвалення законодавства, додаткових нормативів та підтвердження Національною радою.
Чому FATF важливий для регуляції криптовалюти у Монако?
Монако перейшло у режим підвищеного моніторингу FATF у червні 2024 року та залишалося у списку у червні 2026 року. Головний напрям FATF — підвищення ефективності системи AML/CFT Монако, що робить контроль фінансових злочинів особливо релевантним для реформи криптовалютного регулювання.
Чи чинні компанії можуть потребувати авторизації CCAF?
Це залежить від фінального законодавства та спектру послуг. CCAF вже здійснює нагляд над регульованими фінансовими операціями у Монако, нині вимагає попереднього схвалення для активностей і важливих змін, може авторизувати інвестиційні або цифрові активи, здійснює поточний нагляд і має повноваження щодо enforcement.
Чи Монако обов'язково має копіювати MiCA?
Ні. Монако не є членом ЄС, тому його внутрішній фреймворк формується законом князівства. Модель Markets in Crypto-Assets ЄС може бути ключовим орієнтиром для стандартів авторизації, governance, забезпечення й compliance на ширшому європейському ринку, але узгодження постачальників цифрових активів і небанківських структур із цим підходом можливе лише на основі національного закону.
Застереження: Ця інформація має освітню мету і не є юридичною, регуляторною, інвестиційною чи комплаєнс-консультацією. Регулювання криптовалюти швидко змінюється, тому компанії мають перевіряти актуальні вимоги у офіційних органах Монако та у кваліфікованих юридичних радників перед прийняттям регуляторних рішень.