Pengguna yang telah menyelesaikan KYC 2, mencapai skor keamanan 80 atau lebih, serta mempertahankan status akun normal dapat mengikuti langkah aktivasi di Aplikasi dan Web untuk bergabung secara gratis. Aktivasi tidak langsung mengubah paket menjadi Protection Active; terlebih dahulu terdapat Security Hardening Period selama 30 hari. Status selanjutnya dapat berubah di antara Protection Active, Plan Suspended, dan Plan Ended seiring perubahan skor keamanan. Bagian di bawah ini menjelaskan batasan cakupan, alur status, persyaratan aktivasi, perbedaan Gate Guard dengan Gate SAFU, serta hal yang perlu diperiksa sebelum mengajukan penggantian.
Poin Utama
- Gate Guard dan Gate Account Protection Plan mengacu pada mekanisme yang sama; cakupan ditujukan untuk kerugian langsung yang dapat diverifikasi akibat transfer tidak sah. Kelayakan untuk mengajukan penggantian tidak berarti penggantian dikonfirmasi.
- Ini bukan produk asuransi: tidak membentuk kontrak asuransi, pengaturan asuransi, atau janji penggantian; peninjauan mengikuti Aturan Paket dan investigasi Gate.
- Setelah aktivasi, paket memasuki Security Hardening Period; Protection Active baru dimulai setelah skor keamanan tetap 80 atau lebih selama 30 hari berturut-turut.
- Jika skor turun di bawah 80, paket menjadi Plan Suspended; pemulihan ke 80 atau lebih dalam 48 jam akan memulai ulang Security Hardening, sedangkan kegagalan memulihkan skor akan mengakhiri paket.
- Batas maksimum penggantian per kejadian mengikuti level VIP saat kejadian berlangsung; batas maksimum bukan jumlah yang dijamin. Cakupan kumulatif seumur hidup adalah 2× batas maksimum per kejadian, yang dibagikan oleh akun utama dan subakun dalam KYC yang sama.
Apa Itu Gate Guard?
Gate Guard adalah mekanisme perlindungan akun Gate. Halaman produk dan aturan menggunakan nama resmi Gate Account Protection Plan. Gate Guard adalah label produk yang umum digunakan, sedangkan Gate Account Protection Plan adalah nama resmi dalam aturan dan perjanjian—keduanya mengacu pada paket yang sama.
Jenis kerugian yang termasuk dalam cakupan adalah kerugian langsung ketika pihak lain mentransfer aset dari akun Gate tanpa otorisasi. Kejadian keamanan yang memenuhi syarat dapat diajukan untuk peninjauan penggantian; kemampuan untuk mengajukan tidak mengonfirmasi pembayaran. Pengumuman dan halaman produk juga menekankan aktivasi gratis bagi pengguna yang memenuhi syarat, serta prasyarat skor keamanan, KYC, dan status akun. Oleh karena itu, paket ini tidak boleh dianggap sebagai polis berbayar atau pembayaran otomatis.
Gate Guard merupakan lapisan tambahan di atas kontrol akun sehari-hari: passkey, autentikator, dan batas penarikan terlebih dahulu mengurangi risiko pencurian, kemudian status paket menentukan kejadian mana yang dapat masuk ke tahap peninjauan. Pengaturan harian mengikuti daftar periksa pengaturan keamanan akun; teks aturan lengkap tersedia dalam Aturan Gate Account Protection Plan.
Apa Saja yang Dicakup? Berlaku vs. Tidak Berlaku
Batas penerapan berpusat pada pihak lain yang mengendalikan akun dan memindahkan aset keluar—bukan pada apakah pengguna sekadar “merasa tertipu”. Contoh di halaman produk mencakup phishing, malware, atau kendali jarak jauh yang membahayakan informasi akun, serta ponsel hilang, pencurian SIM, atau penggantian SIM secara curang yang memungkinkan pihak lain mengendalikan akun. Halaman aturan menambahkan bahwa transfer terkait dapat terjadi melalui penarikan on-chain, GatePush, atau GateCode, dan kerugian harus merupakan kerugian aset langsung yang dapat diverifikasi.
Kasus yang tidak berlaku juga dijelaskan secara tegas: transfer yang diinisiasi, diotorisasi, atau dikonfirmasi pengguna; transfer yang diotorisasi setelah penipuan atau bujukan; kesalahan operasional; serta kerugian akibat fluktuasi pasar. Halaman aturan juga mengecualikan penarikan melalui whitelist atau tanpa kata sandi, aset dalam dompet Web3 atau akun lintas bursa, penarikan atau perdagangan melalui API atau Agen, red packet, tip, C2C (P2P), dan saluran serupa, serta kasus yang hanya melibatkan perdagangan, konversi, atau perubahan harga tanpa aset meninggalkan platform.
| Dimensi |
Umumnya dalam pembahasan peninjauan |
Umumnya tidak berlaku |
| Kendali |
Pihak lain masuk atau mengendalikan akun tanpa otorisasi dan mentransfer aset |
Transfer yang diinisiasi, diotorisasi, dikonfirmasi, atau diikuti secara aktif oleh pengguna |
| Skenario umum |
Phishing, malware, atau kendali jarak jauh; ponsel hilang, pencurian SIM, atau penggantian SIM secara curang |
Konfirmasi pengguna setelah rekayasa sosial; kesalahan operasional; volatilitas pasar |
| Jenis kerugian |
Kerugian aset bersih langsung yang dapat diverifikasi |
Kerugian tidak langsung, laba yang diharapkan, atau biaya peluang |
| Status paket |
Protection Active saat kejadian berlangsung |
Security Hardening Period, Plan Suspended, Plan Ended, atau belum berlaku |
Tabel ini hanya merupakan bantuan ringkas; penerapan akhir mengikuti perjanjian layanan, Aturan Paket, dan peninjauan Gate. Jika pengguna tetap menyelesaikan OTP, pemeriksaan wajah, atau konfirmasi lain setelah dibujuk, halaman aturan memperlakukan hal tersebut sebagai aktivitas yang diotorisasi pengguna, bukan kendali tidak sah oleh pihak ketiga.
Mengapa Perlindungan Tidak Langsung Aktif? Bagaimana Status Paket Berubah
Aktivasi yang berhasil tidak berarti perlindungan sudah aktif. Pengumuman dan halaman produk menyatakan bahwa aktivasi memulai Security Hardening Period, ketika perlindungan belum berlaku. Skor keamanan harus tetap 80 atau lebih selama 30 hari berturut-turut, dan persyaratan terkait harus dipenuhi, sebelum memasuki Protection Active. Hanya kejadian yang berlangsung saat Protection Active dan memenuhi aturan yang dapat diajukan; kejadian selama Security Hardening, Plan Suspended, atau Plan Ended tidak dapat diajukan.
Empat status tersebut membentuk alur yang mudah dipahami: Activate → Security Hardening → Protection Active; skor di bawah 80 memindahkan paket ke Plan Suspended; jika skor tetap di bawah 80 setelah 48 jam, paket menjadi Plan Ended. Pemulihan skor ke 80 atau lebih dalam 48 jam akan memasuki kembali Security Hardening dan mengatur ulang hari memenuhi syarat berturut-turut menjadi nol. Perubahan yang melemahkan perlindungan keamanan akan mengatur ulang penghitung hari berturut-turut; perubahan yang memperkuat perlindungan tidak akan mengaturnya ulang.
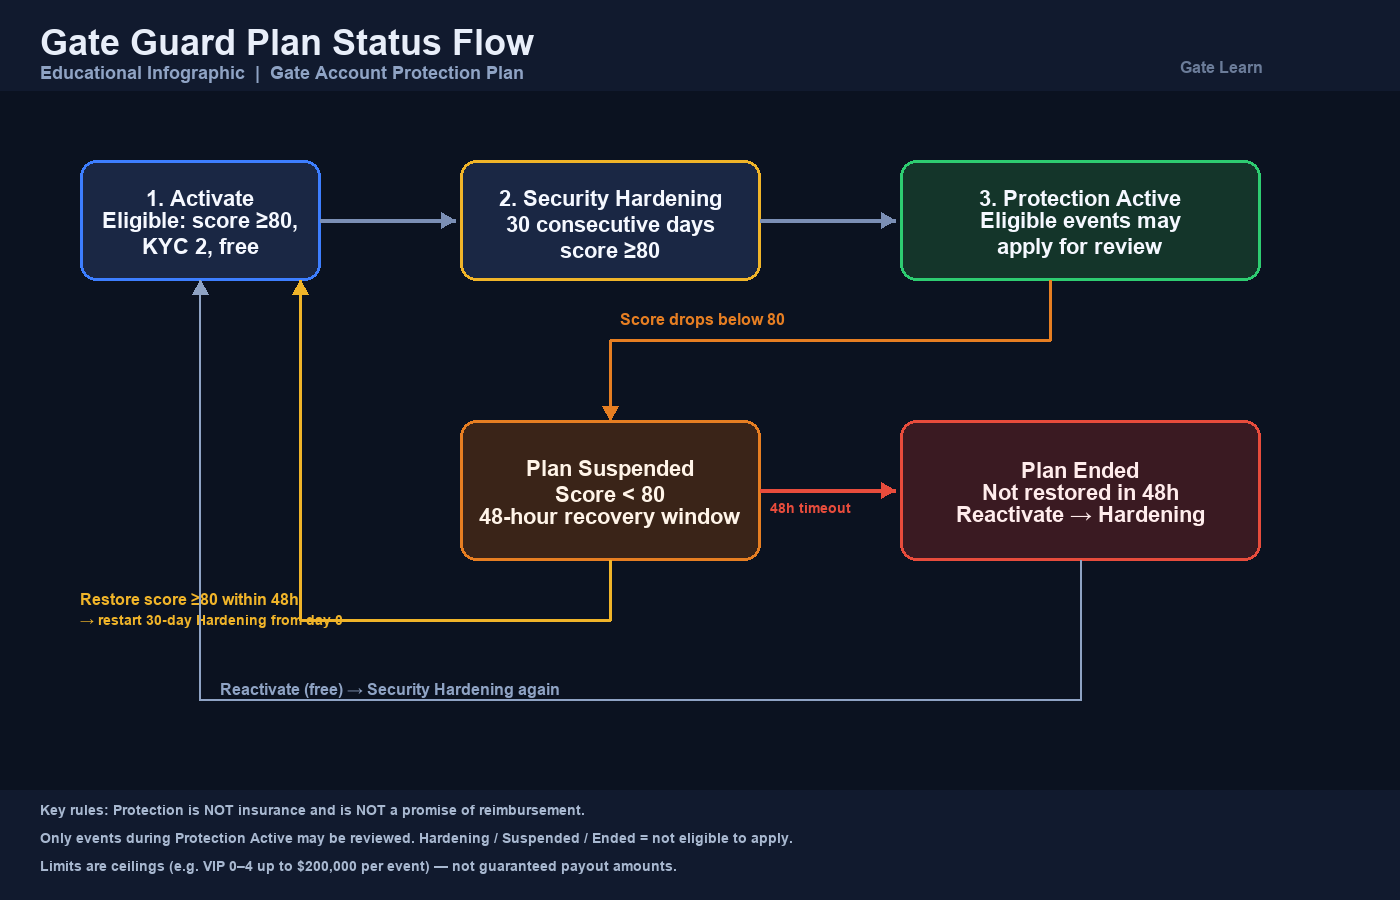
Gambar 1. Alur status paket Gate Guard: Activate → Security Hardening → Protection Active; penurunan skor menangguhkan paket; pulihkan dalam 48 jam untuk memulai ulang hardening, atau paket berakhir.
Dalam praktiknya, pengguna harus mempertahankan skor keamanan dan pengaturan utama, bukan menganggap satu kali klik aktivasi sebagai cakupan permanen. Paket ini tidak memiliki jangka waktu kalender tetap; keberlangsungannya bergantung pada skor yang tetap 80 atau lebih, dengan aturan penangguhan dan pengakhiran ketika skor turun. Halaman produk Gate Guard menampilkan status paket saat ini.
Apa Persyaratan untuk Aktivasi?
Persyaratan aktivasi konsisten antara halaman pengumuman dan aturan: skor keamanan 80 atau lebih; verifikasi identitas KYC 2 yang telah diselesaikan; verifikasi keamanan yang diperlukan dengan status akun normal; serta kondisi pengendalian risiko platform, wilayah, dan kelayakan lainnya. Jika skor di bawah 80, pengguna dapat meningkatkan pengaturan di Security Center dan mengajukan aktivasi setelah ambang batas terpenuhi.
Pengguna yang memenuhi syarat dapat melakukan aktivasi gratis melalui Aplikasi atau Web Gate—tidak diperlukan pembelian berbayar. Titik akses Aplikasi/Web dan jalur “tingkatkan skor keamanan” merupakan detail operasional; artikel ini menetapkan kelayakan serta batasan bahwa aktivasi bukan berarti langsung menjadi Protection Active.
Akun utama dan subakun dinilai secara terpisah untuk aktivasi dan status paket: akun utama yang berada dalam Protection Active tidak otomatis mengaktifkan subakun. Akun yang benar-benar mentransfer aset harus berada dalam Protection Active saat kejadian berlangsung. Batas maksimum penggantian dibagikan antara akun utama dan seluruh subakun dalam KYC yang sama, sebagaimana tabel batas di bawah ini.
Apa Perbedaan Gate Guard dengan Gate SAFU?
Gate SAFU (Secure Asset Fund for Users) adalah dana keamanan aset pengguna tingkat platform, terutama sebagai penyangga keuangan tambahan untuk skenario besar atau ekstrem seperti serangan siber atau krisis likuiditas; pengguna pada umumnya tidak perlu “membeli” dana itu sendiri. Gate Guard adalah mekanisme perlindungan tingkat akun untuk transfer akun tidak sah yang memenuhi syarat. Pengguna yang memenuhi syarat harus mengaktifkannya, dan cakupan mengikuti skor keamanan, periode hardening, serta status paket.
| Perbandingan |
Gate Guard (Account Protection Plan) |
Gate SAFU |
| Lapisan |
Mekanisme perlindungan tingkat akun |
Dana keamanan tingkat platform |
| Skenario utama |
Transfer akun tidak sah yang memenuhi syarat |
Kejadian keamanan platform besar atau ekstrem |
| Aktivasi |
Aktivasi gratis bagi pengguna yang memenuhi syarat |
Dana itu sendiri biasanya tidak memerlukan pembelian terpisah |
| Logika berlaku |
Protection Active setelah Security Hardening Period 30 hari |
Mengikuti pengungkapan SAFU dan peninjauan insiden |
| Asuransi |
Secara tegas bukan asuransi dan bukan janji penggantian |
Juga tidak boleh dianggap sebagai polis asuransi tradisional |
Keduanya dapat berdampingan dalam sistem keamanan Gate yang lebih luas, tetapi tidak saling menggantikan. Untuk penyangga kejadian ekstrem tingkat platform, lihat SAFU; untuk akses peninjauan transfer tidak sah individual, lihat Gate Guard. Langkah Aplikasi dan Web mengikuti Panduan Aktivasi Gate Guard.
Apa yang Perlu Diketahui Sebelum Mengajukan Penggantian?
Sebelum mengajukan, periksa poin kelayakan—jangan menganggap tabel batas maksimum sebagai pembayaran yang dijanjikan. Saat kejadian berlangsung, akun harus berada dalam Protection Active; selama 30 hari berturut-turut sebelumnya, skor keamanan harus tetap 80 atau lebih dan pengaturan utama harus terus memenuhi persyaratan; kejadian harus termasuk dalam cakupan; kerugian harus merupakan kerugian aset langsung yang dapat diverifikasi; pengajuan harus dilakukan dalam 45 hari; dan dalam 45 hari pengguna harus membuat laporan polisi setempat serta memberikan salinan berbahasa Inggris kepada Gate. Halaman aturan juga mensyaratkan identitas KYC yang benar, status akun normal, materi yang akurat dan kerja sama dalam investigasi, serta tindakan tepat waktu setelah terjadi anomali untuk membatasi kerugian lebih lanjut.
Batas maksimum penggantian per kejadian mengikuti level VIP pada saat kejadian berlangsung (level VIP kartu pengalaman tidak termasuk). Angka di bawah ini adalah batas maksimum dan tidak berarti pengguna akan menerima jumlah tersebut:
| Level VIP |
Batas maksimum penggantian per kejadian |
| VIP 0–4 |
Hingga $200.000 |
| VIP 5–10 |
Hingga $300.000 |
| VIP 11–14 |
Hingga $500.000 |
| VIP 15–16 |
Hingga $1.000.000 |
Akun utama dan seluruh subakun dalam KYC yang sama berbagi batas maksimum per kejadian; batas maksimum kumulatif seumur hidup adalah 2× batas maksimum per kejadian. Beberapa transfer abnormal yang berasal dari penyebab, rangkaian serangan, atau aktivitas terkait yang sama dapat digabungkan sebagai satu kejadian. Penggantian aktual adalah nilai terendah dari kerugian aset bersih langsung yang terverifikasi, sisa batas per kejadian, dan sisa batas seumur hidup; aset yang dipulihkan, dibekukan, dikembalikan, atau dapat dipulihkan dikecualikan dari kerugian bersih. Pengajuan permohonan tidak menjamin pembayaran; peninjauan akhir Gate menentukan hasilnya.
Ringkasan
Gate Guard adalah Gate Account Protection Plan: mekanisme tingkat akun yang membuka jalur peninjauan untuk kerugian langsung akibat transfer tidak sah, sambil menyatakan dengan jelas bahwa ini bukan asuransi dan bukan janji penggantian. Aktivasi gratis bagi pengguna yang memenuhi persyaratan skor keamanan, KYC 2, dan status akun, tetapi Protection Active baru berlaku setelah Security Hardening Period selama 30 hari. Skor di bawah 80 menangguhkan paket; jangka waktu 48 jam menentukan apakah hardening dimulai ulang atau paket berakhir. Batas cakupan, tabel batas VIP, serta tenggat 45 hari untuk pengajuan dan laporan polisi membentuk daftar periksa sebelum klaim. Gate Guard dan Gate SAFU berada pada lapisan akun dan dana platform serta tidak boleh dianggap sebagai produk yang sama.
FAQ
Apa itu Gate Guard, dan apakah sama dengan Account Protection Plan?
Ya. Gate Guard adalah nama produk yang umum digunakan, sedangkan Gate Account Protection Plan adalah nama resmi yang digunakan dalam aturan dan perjanjian. Keduanya mengacu pada mekanisme perlindungan akun Gate.
Apakah Gate Guard merupakan asuransi? Apakah aktivasi menjamin penggantian?
Tidak. Gate Guard bukan produk asuransi dan tidak merupakan kontrak asuransi, bentuk pengaturan asuransi apa pun, atau janji penggantian. Kejadian yang memenuhi syarat dapat diajukan untuk peninjauan; apakah penggantian diberikan dan berapa jumlahnya bergantung pada peninjauan akhir Gate. Hak untuk mengajukan bukan jaminan pembayaran.
Apakah perlindungan langsung aktif setelah aktivasi? Dapatkah kerugian selama Security Hardening diklaim?
Tidak. Setelah aktivasi, paket memasuki Security Hardening Period; Protection Active mensyaratkan skor keamanan tetap 80 atau lebih selama 30 hari berturut-turut. Kejadian selama Security Hardening, Plan Suspended, atau Plan Ended tidak dapat diajukan untuk penggantian.
Apa perbedaan Gate Guard dengan Gate SAFU?
Gate Guard adalah cakupan tingkat akun untuk transfer tidak sah yang memenuhi syarat dan mengharuskan pengguna yang memenuhi syarat untuk mengaktifkan serta menyelesaikan hardening. SAFU adalah dana keamanan tingkat platform yang terutama ditujukan untuk skenario keamanan platform besar atau ekstrem dan umumnya tidak memerlukan pembelian dana secara terpisah. Keduanya tidak seharusnya memiliki ekspektasi yang sama.
Jika seseorang tertipu untuk mengonfirmasi transfer, atau paket masih dalam Security Hardening, apakah mereka dapat menerima penggantian?
Transfer yang diinisiasi, diotorisasi, atau dikonfirmasi pengguna—termasuk setelah penipuan atau bujukan—berada di luar kendali tidak sah pihak ketiga dan tidak berlaku. Kejadian yang berlangsung saat paket berada dalam Security Hardening, Plan Suspended, atau Plan Ended juga tidak dapat diajukan; hanya kejadian dalam Protection Active yang memenuhi aturan yang dapat memasuki jalur pengajuan.