EIP-7702 是以太坊帳戶抽象發展中的重要協議改進,允許傳統 EOA 錢包透過授權方式委託智慧合約執行邏輯,讓一般地址具備批次交易、Gas 代付及更彈性的帳戶管理能力。與建立全新的智慧合約錢包不同,EIP-7702 可以保留使用者原有的錢包地址與資產,同時改變帳戶執行交易的方式。
然而,帳戶能力的擴展也代表安全邊界發生變化。過去,使用者主要關注私鑰是否外洩、代幣 Approve 是否授予過高額度,以及交易簽名是否包含異常轉帳。EIP-7702 引入了另一類需要辨識的操作:使用者可能透過一次授權,讓自己的地址在後續交易中執行指定的合約程式碼。如果該程式碼具有惡意行為,或委託權限遭到攻擊者控制,資產風險可能超出單筆交易本身。
因此,理解 EIP-7702 不能只關注它帶來的帳戶抽象體驗,還需要分析委託授權如何生效、惡意程式碼能夠執行哪些操作,以及一般使用者如何辨識和清除危險委託。本文將圍繞 EIP-7702 的技術原理、潛在攻擊路徑與錢包安全實務展開討論。
核心要點
-
EIP-7702 是以太坊 Pectra 升級引入的帳戶功能,讓傳統外部帳戶(EOA)能夠透過委託機制執行智慧合約邏輯,而不必將資產遷移到新地址。
-
EIP-7702 授權與一般 ERC-20 Approve 不同,前者可能改變帳戶的執行邏輯,後者通常是向特定支出方授予代幣使用額度。
-
惡意委託的風險不一定來自私鑰外洩。即使使用者仍持有私鑰,也可能因為簽署危險的委託授權而使資產面臨損失。
-
EIP-7702 委託不會在單筆交易完成後自動失效。撤銷或替換委託需要新的有效授權,清除委託也無法追回已轉移的資產。
-
判斷 EIP-7702 的安全性,關鍵不只是檢查簽名來源,還需要理解受委託合約的權限、程式碼行為及後續升級能力。
EIP-7702 是什麼?為什麼傳統 EOA 錢包需要委託執行機制?
以太坊帳戶主要分為外部帳戶(Externally Owned Account,EOA)和智慧合約帳戶。EOA 由私鑰控制,能夠主動發起交易;智慧合約帳戶則根據部署的程式碼執行操作,可以支援更複雜的權限控制和交易邏輯。
傳統 EOA 的優勢是結構簡單、相容性較高,但其執行能力受到限制。例如,使用者可能需要分別簽署多筆交易才能完成一組鏈上操作,或者必須自行持有 ETH 來支付網路 Gas 費用。智慧合約錢包可以改善這些體驗,但往往涉及新帳戶部署、資產遷移和額外的相容性要求。
EIP-7702 提供了一種不同的解決方案:允許 EOA 透過授權,將帳戶程式碼執行委託給指定地址上的智慧合約邏輯。使用者無需更換原有錢包地址,就可以在該地址上使用部分智慧帳戶功能。
在協議層面,EIP-7702 引入了新的交易類型以及授權清單。符合條件的授權可以使 EOA 的程式碼欄位設定為一種特殊的委託指示符,指向指定的合約地址。當其他交易呼叫該帳戶時,以太坊會按照相關規則執行受委託的程式碼。
這種設計為錢包產品提供了更大的功能空間,包括批次操作、彈性的交易驗證、代付 Gas,以及基於合約實現的權限管理。不過,EIP-7702 本身不會自動賦予錢包所有這些功能,具體能力仍取決於受委託合約的實作方式。
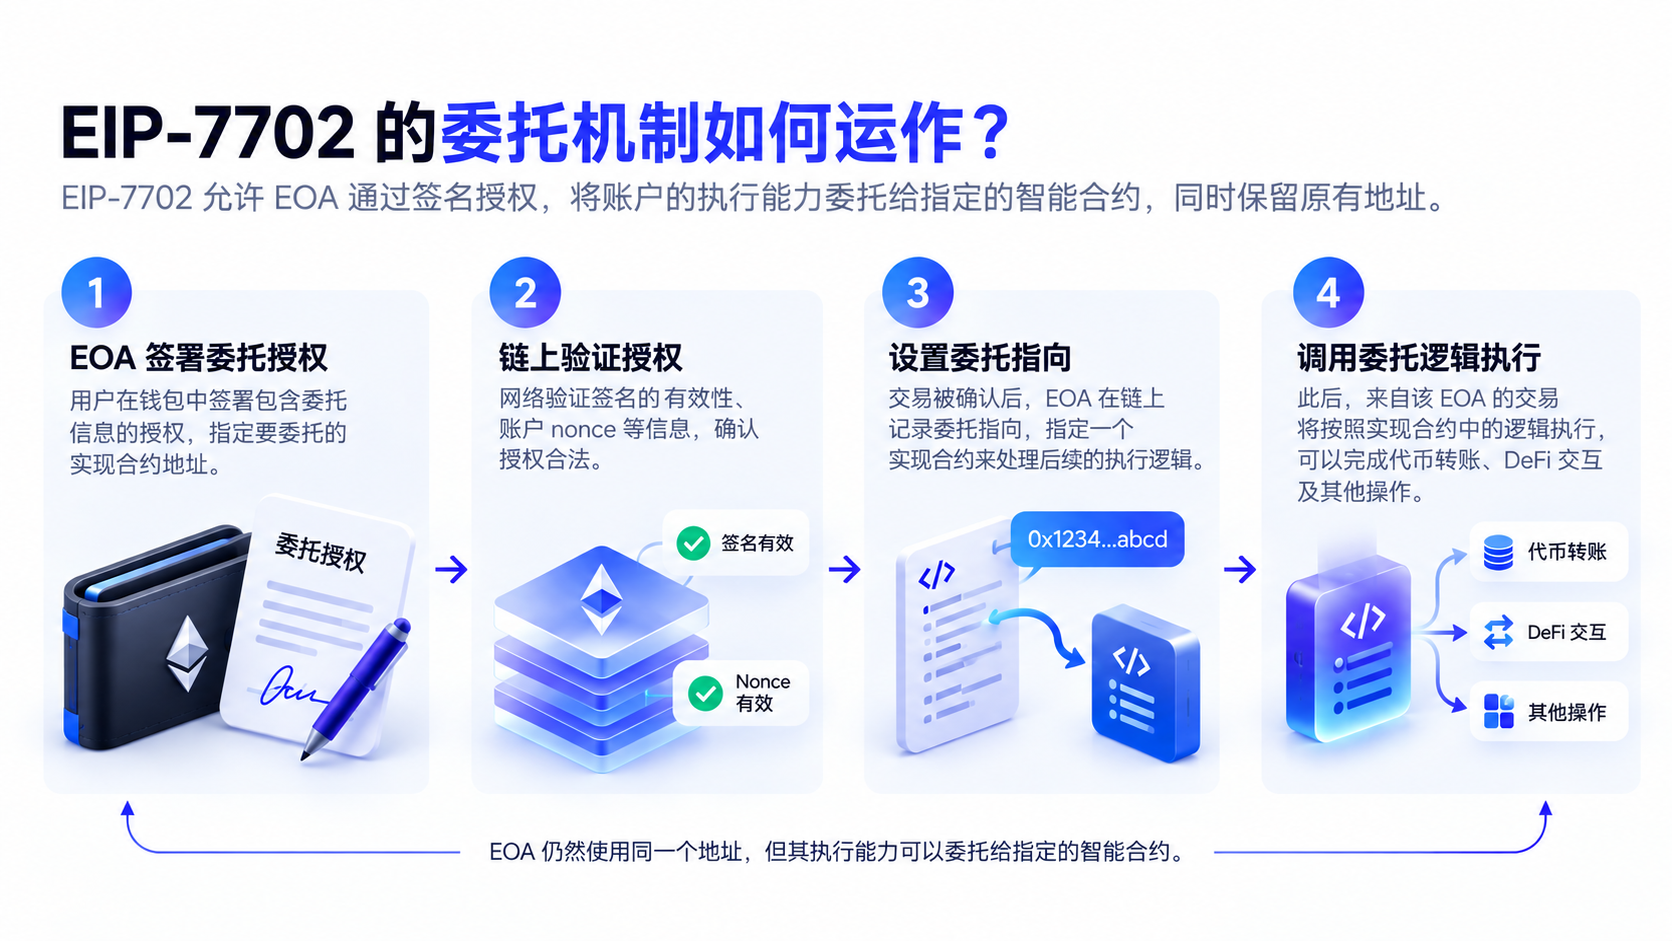
EIP-7702 如何運作?授權簽名與委託合約之間是什麼關係?
EIP-7702 的核心是將帳戶所有權與程式碼執行邏輯區分開來。使用者仍然透過原有私鑰控制 EOA,但可以透過符合協議格式的授權,指定該地址採用哪一份合約程式碼。
授權資料通常涉及鏈 ID、委託目標地址、帳戶 nonce,以及由帳戶私鑰產生的簽名。網路在處理包含授權清單的交易時,會驗證授權的有效性,並按照協議規則更新相應帳戶的委託狀態。
一個典型的 EIP-7702 委託流程可以分為四個階段:
-
選擇委託目標:錢包或應用程式確定需要使用的智慧合約實作地址。
-
產生授權簽名:使用者使用 EOA 私鑰簽署指定委託目標的授權資料。
-
鏈上處理授權:授權被包含在支援 EIP-7702 的交易中,網路驗證後設定帳戶委託指示符。
-
執行委託程式碼:後續呼叫該帳戶時,按照 EIP-7702 規則執行指定實作合約的程式碼。
這裡需要區分兩個容易混淆的概念:授權簽名與一般交易簽名並不完全相同。一般轉帳簽名通常用於批准一筆特定交易,而 EIP-7702 授權的作用是設定帳戶使用的程式碼實作。它可能影響之後多筆交易的執行行為。
另外,委託目標地址並不代表使用者將私鑰交給了該地址,也不代表該地址的所有者自然取得轉帳權限。真正的風險取決於受委託程式碼如何設計交易驗證、執行入口和存取控制。如果程式碼允許攻擊者未經帳戶所有者進一步授權就執行資產操作,危險委託就可能成為竊取資產的入口。
EIP-7702 與 ERC-20 Approve 有什麼區別?
在傳統 DeFi 交易中,使用者經常透過 ERC-20 Approve 授權去中心化交易所或其他智慧合約使用特定代幣。例如,使用者可以允許某個合約最多支出 100 USDC。該授權通常由代幣合約記錄,控制的是特定支出方能夠使用多少代幣。
EIP-7702 的授權層級則不同。它不是單純批准某個合約支出特定數量的代幣,而是指定帳戶執行哪一份智慧合約程式碼。受委託程式碼可能包含交易驗證、資產轉移、批次呼叫及其他帳戶管理功能,因此潛在影響範圍可能更廣。
| 比較面向 | ERC-20 Approve | EIP-7702 委託 |
|---|---|---|
| 核心作用 | 授權支出方使用代幣 | 指定帳戶執行的合約程式碼 |
| 權限範圍 | 特定代幣及授權額度 | 取決於受委託程式碼的實作 |
| 授權對象 | Spender 地址 | 委託實作合約地址 |
| 是否影響帳戶執行邏輯 | 通常不會 | 會 |
| 如何撤銷 | 調整或清除代幣授權額度 | 透過有效授權替換或清除委託 |
| 主要風險 | 代幣額度遭惡意使用 | 惡意程式碼可能影響整個帳戶的資產與操作 |
需要注意,EIP-7702 委託不等於直接將錢包所有權轉讓給某個合約。安全的委託實作仍可以要求帳戶所有者提供有效簽名,並設定交易限額、時間限制及其他保護機制。
但如果使用者授權的是惡意合約,其內部邏輯可能允許攻擊者執行未經使用者預期的操作。因此,相較於一般 Approve,EIP-7702 的安全檢查需要進一步關注合約程式碼本身,而不只是授權金額。
惡意 EIP-7702 授權如何導致錢包資產被竊?
EIP-7702 的主要安全風險之一,是攻擊者利用簽名釣魚,誘導使用者批准惡意委託。攻擊者可能將授權請求包裝成錢包升級、帳戶驗證、領取獎勵或交易最佳化等正常操作,使使用者誤以為自己只是在完成一般簽名。
一旦使用者簽署了指向惡意合約的有效授權,攻擊者便可能將其提交至鏈上。需要強調的是,授權簽名本身不一定會立即改變帳戶狀態;只有相關授權被包含在有效交易中並通過驗證,委託才會在鏈上生效。
如果受委託程式碼包含允許攻擊者呼叫的資產轉移功能,攻擊者便可能利用該執行邏輯轉移帳戶中的 ETH 或其他代幣。
典型風險路徑可以概括為:
-
誘導簽名:攻擊者透過虛假網站或應用程式介面,取得使用者對惡意委託目標的授權。
-
提交授權:攻擊者或其他交易發送者,將有效授權提交至支援 EIP-7702 的網路。
-
設定委託:網路驗證授權後,使受影響帳戶執行指定合約程式碼。
-
觸發惡意邏輯:攻擊者呼叫惡意程式碼中可利用的執行入口。
-
轉移資產:惡意邏輯在帳戶情境中執行轉帳、代幣操作或其他危險行為。
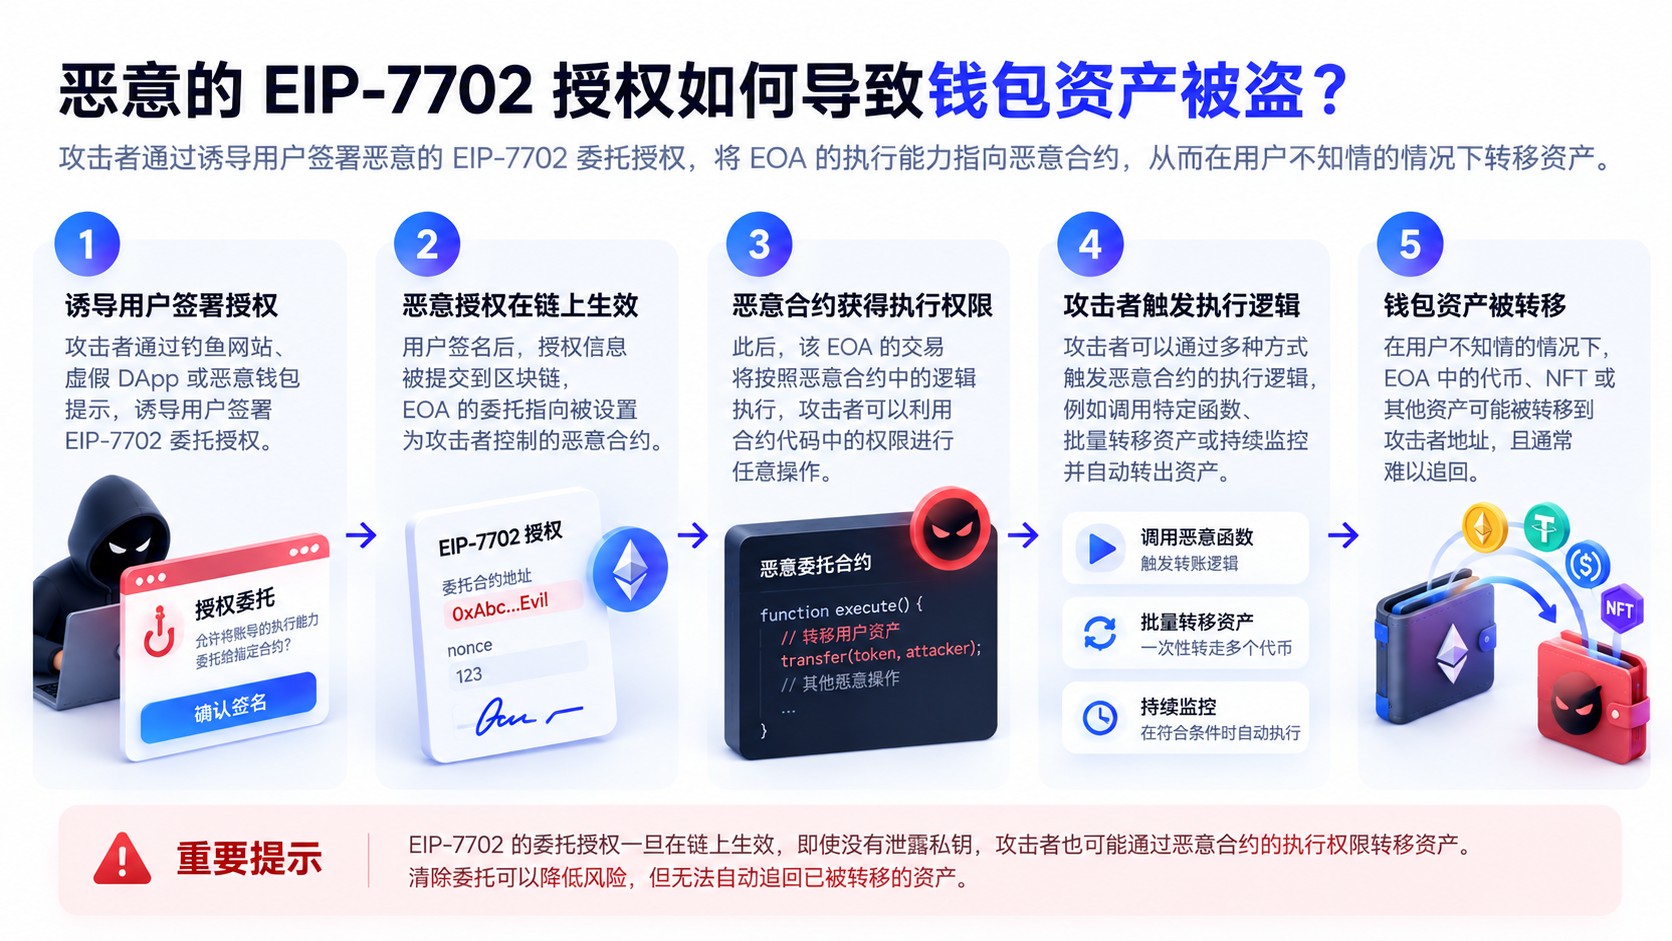
這類攻擊的危險之處在於,使用者可能只看到一次簽名請求,卻沒有意識到它能夠改變後續帳戶的執行方式。
2026 年 10 月 30 日,幣安相關熱錢包發生重大安全事件。TRM Labs 的事件分析認為,攻擊者在以太坊網路上利用 EIP-7702 委託,將相關熱錢包連接到惡意執行程式碼,同時也觀察到其他區塊鏈上的異常資金轉移。不同安全分析對攻擊規模、簽名取得方式和初始入侵路徑的描述,仍有部分內容需要進一步核實。
這一事件說明,EIP-7702 既可能成為正常錢包自動化的基礎設施,也可能在授權或簽名系統失去控制時擴大攻擊後果。但不能據此認定 EIP-7702 協議本身存在允許任意攻擊者繞過簽名驗證的漏洞。
為什麼使用者沒有外洩私鑰,攻擊者仍可能轉走資產?
傳統錢包安全教育通常強調保護助記詞和私鑰,因為攻擊者取得私鑰後,就能夠偽造帳戶所有者的有效簽名。然而,在智慧合約互動情境中,私鑰沒有外洩並不代表資產一定安全。
原因在於,使用者可能主動簽署具有危險後果的授權。對 EIP-7702 而言,攻擊者不一定需要直接取得私鑰,只要能夠誘導使用者簽署有效的惡意委託授權,並滿足鏈上執行條件,就可能影響帳戶後續行為。
這種風險與傳統簽名釣魚存在相似之處,但攻擊對象從單筆交易或特定代幣額度,擴展到了帳戶執行邏輯。
此外,攻擊者也可能針對企業級錢包的簽名系統、權限審批流程或操作終端發動攻擊。如果簽名系統遭誘導,產生不符合原定業務目的的有效授權,即使底層私鑰沒有直接暴露,也可能造成嚴重後果。
因此,錢包安全不能只依賴私鑰保管,還需要保護簽名過程本身。使用者需要知道自己簽署的是一般轉帳、代幣授權,還是可能長期影響帳戶行為的程式碼委託。
對於機構錢包而言,簽名策略、合約白名單、多方審批和交易模擬也需要涵蓋 EIP-7702 授權,而不能僅依靠傳統的轉帳金額檢查。
EIP-7702 委託會自動過期嗎?如何檢查和撤銷風險授權?
EIP-7702 的一個重要特點是:委託狀態不會因為設定它的交易執行結束而自動清除。
一旦帳戶成功設定委託,相關程式碼指示符通常會持續存在,直到新的有效授權將其替換或清除。這代表即使使用者關閉網站、斷開錢包連線,或原先的交易已經完成,委託仍可能繼續生效。
從協議層面來看,使用者可以透過新的有效授權,將委託目標設定為零地址,從而清除 EIP-7702 委託指示符。使用者也可以在適當條件下重新授權可信的實作合約。
檢查與處理委託時,可以遵循以下步驟:
-
查詢帳戶程式碼狀態:使用可信的區塊瀏覽器或錢包安全工具,確認地址是否存在 EIP-7702 委託。
-
核對目標合約:檢查委託指向的地址是否與所使用錢包產品公布的實作合約一致。
-
評估合約風險:關注程式碼是否經過審計、是否具有管理員權限、是否可以升級,以及是否允許第三方執行資產操作。
-
清除異常委託:確認操作方式和網路條件後,透過可信工具提交新的有效授權,清除或替換危險委託。
-
檢查關聯風險:進一步檢查 ERC-20 授權、異常交易紀錄和其他鏈上的帳戶狀態。
對於存在 EIP-7702 委託的帳戶,查詢其程式碼時可能會看到以 0xef0100 開頭的特殊指示符,後面跟隨委託目標地址。這是協議層面的辨識方式之一,但一般使用者不必自行解析原始十六進位資料,可以使用能夠正確顯示 EIP-7702 狀態的可信工具。
需要特別注意,撤銷委託不等於恢復資產,也不代表帳戶已經徹底安全。如果私鑰、簽名裝置或操作環境已遭攻擊者控制,僅清除委託可能不足以解決問題。對於疑似遭到控制的帳戶,應考慮停止使用相關簽名環境,並在確保安全的條件下遷移剩餘資產。
EIP-7702 與 ERC-4337 智慧帳戶的安全模型有什麼區別?
EIP-7702 與 ERC-4337 都與以太坊帳戶抽象化有關,但兩者解決問題的方式不同。
ERC-4337 透過 UserOperation、Bundler、EntryPoint 等元件,在不依賴傳統 EOA 直接發起每筆操作的前提下,為智慧合約帳戶提供交易執行框架。帳戶的驗證與執行規則由智慧合約實作。
EIP-7702 則主要解決傳統 EOA 如何取得智慧合約執行能力的問題。它允許現有地址委託執行合約程式碼,降低部分使用者使用智慧帳戶功能時的遷移門檻。
| 比較面向 | EIP-7702 | ERC-4337 |
|---|---|---|
| 主要目標 | 為現有 EOA 增加程式碼執行能力 | 提供智慧合約帳戶操作框架 |
| 帳戶形式 | 保留原有 EOA 地址 | 通常使用智慧合約帳戶 |
| 核心機制 | 協議層委託授權 | UserOperation 與 EntryPoint |
| 安全重點 | 委託目標與授權簽名 | 帳戶驗證邏輯與執行權限 |
| 兩者關係 | 可以結合使用 | 可以與 EIP-7702 整合 |
兩者並非完全相互取代的方案。部分錢包架構可以使用 EIP-7702,為現有 EOA 提供程式碼執行能力,再結合 ERC-4337 的基礎設施,實現更豐富的智慧帳戶體驗。
在安全層面,EIP-7702 需要重點防範惡意委託和簽名誤導;ERC-4337 則需要關注帳戶合約驗證邏輯、執行模組、升級權限及相關基礎設施風險。實際安全性取決於具體實作,而不是單純由採用哪項標準決定。
一般使用者如何防範 EIP-7702 簽名釣魚?
對於一般使用者而言,防範 EIP-7702 風險的核心不是完全避免智慧帳戶功能,而是辨識不同簽名所代表的權限變化。
-
使用者應區分交易簽名、訊息簽名、代幣授權和帳戶委託。如果錢包介面出現 EIP-7702、Delegation、Set Code 或類似提示,需要確認該操作是否確實需要改變帳戶執行邏輯。
-
應重點檢查委託目標地址。正常的錢包功能升級可能需要設定經過驗證的智慧帳戶實作合約,但陌生網站要求使用者委託至未知地址時,應保持警惕。即使某個合約已公開原始碼,也不代表其權限設計一定安全。
-
不應僅憑網站名稱、介面設計或社群媒體連結判斷授權請求的可信度。攻擊者可能透過偽造錢包更新頁面、搜尋廣告或遭入侵的前端頁面誘導使用者簽名。
-
應盡量使用能夠清楚顯示授權內容、提供交易模擬和風險提示的錢包工具。如果簽名裝置只能顯示無法理解的原始資料,應避免在未核實內容的情況下盲簽。
-
可以根據資產規模與使用情境採取帳戶隔離策略。長期持有資產的錢包,與高頻互動 DeFi、空投或新應用程式的錢包分開使用,可以在一定程度上降低單次惡意授權的潛在影響。
需要注意,硬體錢包可以提升私鑰保護能力,但無法自動判斷使用者主動批准的委託是否安全。安全簽名仍然需要可靠的資訊展示與使用者判斷。
EIP-7702 對未來錢包安全與帳戶抽象化意味著什麼?
EIP-7702 使以太坊帳戶從相對固定的 EOA 執行模式,朝更彈性的可程式化帳戶方向發展。對錢包開發者而言,這代表可以在保留現有地址的基礎上,提供批次交易、Gas 代付、權限管理和自動化執行等功能。
但帳戶的可程式化能力越強,安全檢查也需要越精細。過去,錢包風險提示主要圍繞轉帳目標、交易金額及代幣授權額度展開;未來,還需要準確呈現委託目標、合約驗證規則、執行權限和潛在的長期影響。
從產品設計角度來看,EIP-7702 的安全實務可能圍繞三個方向發展。
-
授權透明化。錢包需要幫助使用者理解委託將改變什麼,而不只是顯示一個合約地址。
-
權限最小化。受委託合約可以透過嚴格的存取控制、限額、有效期限和多重驗證,減少潛在損失。但這些限制必須由實際程式碼可靠執行,不能僅依賴前端展示。
-
持續性風險監測。由於委託可能長期存在,錢包安全工具需要支援偵測異常委託、合約程式碼變更及可疑帳戶操作,而不是只在首次簽名時進行檢查。
EIP-7702 的意義不僅在於改善錢包使用體驗,也在於推動帳戶安全從傳統的私鑰保護,擴展到對簽名意圖、程式碼執行和持續性權限的綜合管理。
總結
EIP-7702 為以太坊傳統 EOA 引入了智慧合約委託能力,讓使用者能夠在保留原有錢包地址的同時,取得更彈性的帳戶執行功能。這項機制為帳戶抽象化提供了新的技術基礎,但也改變了傳統錢包的安全邊界。
與 ERC-20 Approve 主要控制代幣支出額度不同,EIP-7702 授權可以改變帳戶執行的合約程式碼。如果使用者簽署惡意委託,攻擊者可能利用不安全的執行邏輯轉移資產,而不一定需要直接取得使用者私鑰。
因此,判斷 EIP-7702 是否安全,不能只看授權是否由使用者本人簽署,還需要檢查委託目標、合約權限、簽名來源和後續執行行為。隨著智慧帳戶功能普及,理解程式碼委託與權限管理,將成為錢包安全教育的重要組成部分。
FAQ
EIP-7702 是什麼?
EIP-7702 是以太坊的一項協議改進,允許傳統 EOA 透過授權委託智慧合約程式碼執行邏輯,從而取得部分智慧帳戶功能。
EIP-7702 會導致錢包自動被竊嗎?
不會。EIP-7702 本身不是自動竊取資產的功能。風險主要來自惡意授權、不安全的委託程式碼或遭到攻擊的簽名系統。
EIP-7702 授權和 ERC-20 Approve 一樣嗎?
不一樣。ERC-20 Approve 通常授予特定地址使用代幣的額度,而 EIP-7702 授權指定帳戶執行的合約程式碼,兩者影響的權限層級不同。
EIP-7702 委託可以撤銷嗎?
可以。帳戶所有者可以透過新的有效授權清除或替換委託。但如果私鑰或簽名環境已遭攻破,撤銷委託本身並不能保證安全。
使用硬體錢包就能避免 EIP-7702 釣魚嗎?
不能完全避免。硬體錢包有助於保護私鑰,但如果使用者在裝置上確認了惡意授權,仍可能面臨資產風險。
如何知道錢包是否存在 EIP-7702 委託?
可以透過支援 EIP-7702 的區塊瀏覽器或安全工具,查詢帳戶程式碼與委託目標。若發現不認識的委託地址,應進一步核實其來源及權限。
* 投資有風險,入市須謹慎。本文不作為 Gate 提供的投資理財建議或其他任何類型的建議。
* 在未提及 Gate 的情況下,複製、傳播或抄襲本文將違反《版權法》,Gate 有權追究其法律責任。
分享
目錄


相關文章
Solana需要 L2 和應用程式鏈?
Sui:使用者如何利用其速度、安全性和可擴充性?
Morpho 代幣經濟學深入解析:MORPHO 的應用、分配方式與價值邏輯
Morpho vs Aave:深入解析 DeFi 借貸協議的機制與結構差異
Jito 與 Marinade:Solana 流動性質押協議全面比較