EIP-7702 — важливе вдосконалення протоколу в розвитку абстракції акаунтів Ethereum. Він дає змогу традиційним EOA-гаманцям делегувати логіку виконання смартконтрактів через авторизацію, завдяки чому звичайні адреси можуть підтримувати пакетні транзакції, спонсорування комісій за газ і гнучкіше керування акаунтом. На відміну від створення повністю нового гаманця на основі смартконтракту, EIP-7702 зберігає наявні адреси гаманців і активи користувачів, змінюючи водночас спосіб виконання транзакцій акаунтом.
Однак розширення можливостей акаунта також змінює межі безпеки. Раніше користувачі переважно звертали увагу на те, чи не було скомпрометовано їхні приватні ключі, чи не встановлено надто високі дозволи Approve для токенів і чи не містять підписи транзакцій аномальних переказів. EIP-7702 запроваджує ще один тип операції, який користувачам потрібно розуміти: за допомогою однієї авторизації вони можуть дозволити своїй адресі виконувати визначений код контракту в наступних транзакціях. Якщо цей код є шкідливим або делегування контролює зловмисник, ризики для активів можуть виходити за межі однієї транзакції.
Тому для розуміння EIP-7702 недостатньо зосереджуватися лише на можливостях абстракції акаунтів, які він надає. Також необхідно проаналізувати, як набуває чинності авторизація делегування, які операції може виконувати шкідливий код і як звичайні користувачі можуть виявляти та скасовувати небезпечні делегування. У цій статті розглянуто технічні принципи, потенційні шляхи атак і практики безпеки гаманців, пов’язані з EIP-7702.
Основні положення
-
EIP-7702 — це функція акаунтів, представлена в оновленні Ethereum Pectra. Вона дає традиційним зовнішнім акаунтам (Externally Owned Accounts, EOA) змогу виконувати логіку смартконтрактів через делегування без переказування активів на нову адресу.
-
Авторизація EIP-7702 відрізняється від звичайного ERC-20 Approve. Перша може змінювати логіку виконання акаунта, тоді як другий зазвичай надає конкретному витрачальнику дозвіл використати певну кількість токенів.
-
Ризик шкідливого делегування не обов’язково виникає через розкриття приватного ключа. Навіть якщо користувачі зберігають контроль над своїми приватними ключами, підписання небезпечної авторизації делегування може поставити їхні активи під загрозу.
-
Делегування EIP-7702 не припиняється автоматично після завершення однієї транзакції. Для скасування або заміни делегування потрібна нова дійсна авторизація, а очищення делегування не може повернути вже переказані активи.
-
Оцінювання безпеки EIP-7702 потребує не лише перевірки джерела підпису. Також необхідно розуміти дозволи, поведінку коду та можливості оновлення делегованого контракту.
Що таке EIP-7702? Навіщо традиційним EOA-гаманцям делеговане виконання?
Акаунти Ethereum переважно поділяються на зовнішні акаунти (Externally Owned Accounts, або EOA) та акаунти смартконтрактів. EOA контролюються приватними ключами й можуть ініціювати транзакції. Акаунти смартконтрактів виконують операції відповідно до розгорнутого коду та можуть підтримувати складніші механізми контролю дозволів і логіку транзакцій.
Традиційні EOA мають просту структуру та широку сумісність, але їхні можливості виконання обмежені. Наприклад, користувачам може знадобитися окремо підписати кілька транзакцій, щоб завершити набір ончейн-операцій, або самостійно володіти ETH для сплати мережевих комісій за газ. Гаманці на основі смартконтрактів можуть покращити цей досвід, але часто потребують розгортання нового акаунта, перенесення активів і виконання додаткових вимог сумісності.
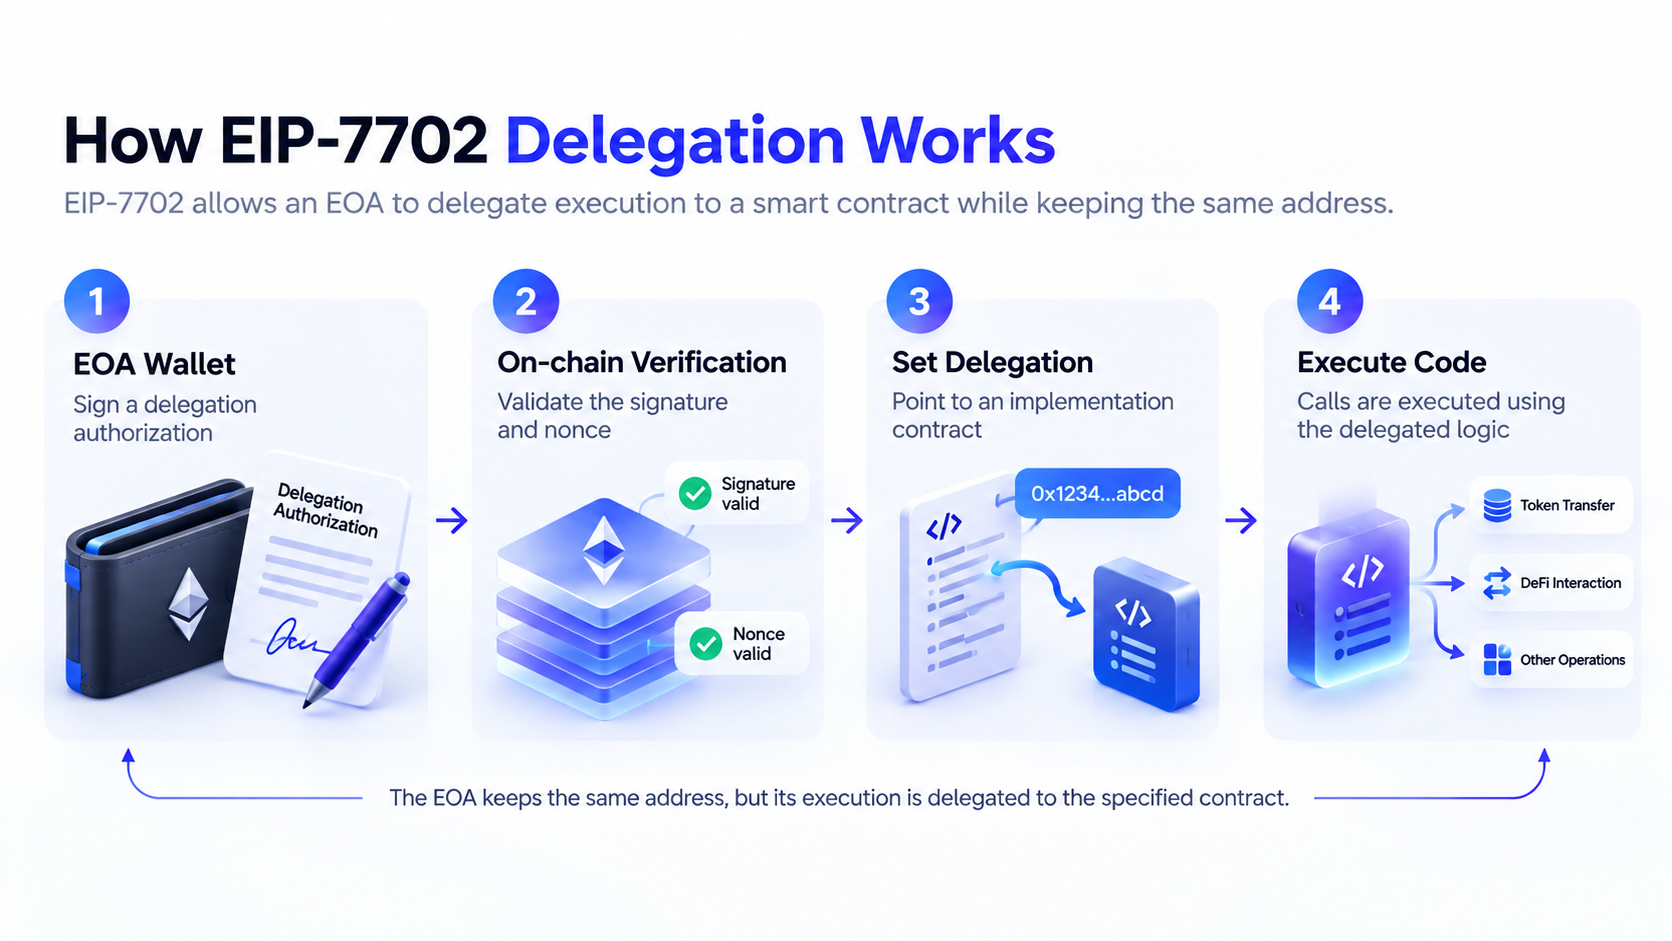
EIP-7702 пропонує інше рішення: він дає EOA змогу через авторизацію делегувати виконання коду акаунта логіці смартконтракту за вказаною адресою. Користувачі можуть отримати доступ до деяких функцій смарт-акаунтів зі своєї наявної адреси гаманця, не змінюючи її.
На рівні протоколу EIP-7702 запроваджує новий тип транзакції та список авторизацій. Відповідна авторизація може встановити для поля коду EOA спеціальний індикатор делегування, що вказує на визначену адресу контракту. Коли інша транзакція викликає цей акаунт, Ethereum виконує делегований код відповідно до відповідних правил.
Ця конструкція надає продуктам гаманців більшу гнучкість для підтримки пакетних операцій, гнучкої перевірки транзакцій, спонсорування комісій за газ і керування дозволами на основі контрактів. Водночас EIP-7702 сам по собі не надає автоматично всіх цих можливостей. Конкретна функціональність і надалі залежить від реалізації делегованого контракту.
Як працює EIP-7702? Який зв’язок між підписом авторизації та делегованим контрактом?
Основна ідея EIP-7702 полягає у відокремленні права власності на акаунт від логіки виконання коду. Користувачі й надалі контролюють свої EOA за допомогою наявних приватних ключів, але можуть використовувати авторизацію, сумісну з протоколом, щоб указати, код якого контракту має використовувати адреса.
Дані авторизації зазвичай містять ідентифікатор мережі, адресу цілі делегування, nonce акаунта та підпис, створений приватним ключем акаунта. Коли мережа обробляє транзакцію зі списком авторизацій, вона перевіряє авторизацію та оновлює статус делегування відповідного акаунта згідно з правилами протоколу.
Типовий процес делегування EIP-7702 складається з чотирьох етапів:
-
Вибір цілі делегування: гаманець або застосунок визначає адресу реалізації смартконтракту, яку потрібно використовувати.
-
Створення підпису авторизації: користувач підписує дані авторизації для визначеної цілі делегування приватним ключем EOA.
-
Обробка авторизації ончейн: авторизація включається до транзакції, що підтримує EIP-7702. Після перевірки мережа встановлює індикатор делегування акаунта.
-
Виконання делегованого коду: коли акаунт викликається надалі, код визначеного контракту реалізації виконується відповідно до правил EIP-7702.
Тут потрібно розрізняти два поняття, які легко сплутати: підпис авторизації не є повністю тотожним звичайному підпису транзакції. Звичайний підпис переказу зазвичай використовується для схвалення конкретної транзакції, тоді як авторизація EIP-7702 встановлює реалізацію коду, яку використовує акаунт. Вона може впливати на поведінку виконання кількох наступних транзакцій.
Адреса цілі делегування не означає, що користувач передав свій приватний ключ цій адресі, і не означає, що власник цієї адреси автоматично отримує дозвіл на переказ активів. Фактичний ризик залежить від того, як делегований код обробляє перевірку транзакцій, точки входу виконання та контроль доступу. Якщо код дозволяє зловмиснику здійснювати операції з активами без додаткової авторизації власника акаунта, небезпечне делегування може стати точкою входу для викрадення активів.
Чим EIP-7702 відрізняється від ERC-20 Approve?
У традиційних DeFi-транзакціях користувачі часто використовують ERC-20 Approve, щоб надати децентралізованій біржі або іншому смартконтракту дозвіл на використання певного токена. Наприклад, користувач може дозволити контракту витратити до 100 USDC. Така авторизація зазвичай записується контрактом токена та визначає, скільки токенів може використати конкретний витрачальник.
EIP-7702 діє на іншому рівні авторизації. Він не просто схвалює витрачання контрактом певної кількості токенів. Натомість він визначає, який код смартконтракту виконує акаунт. Делегований код може містити перевірку транзакцій, перекази активів, пакетні виклики та інші функції керування акаунтом, тому потенційний масштаб його впливу може бути ширшим.
| Параметр порівняння |
ERC-20 Approve |
Делегування EIP-7702 |
| Основна функція |
Надає витрачальнику дозвіл на використання токенів |
Визначає код контракту, який виконує акаунт |
| Обсяг дозволів |
Конкретний токен і сума дозволу |
Залежить від реалізації делегованого коду |
| Уповноважена сторона |
Адреса витрачальника |
Адреса контракту делегованої реалізації |
| Чи впливає на логіку виконання акаунта? |
Зазвичай ні |
Так |
| Як скасовується? |
Змінити або очистити дозвіл токена |
Замінити або очистити делегування через дійсну авторизацію |
| Основний ризик |
Дозвіл на токени може бути використано неналежним чином |
Шкідливий код може вплинути на активи та операції акаунта |
Делегування EIP-7702 не означає, що право власності на гаманець безпосередньо передається контракту. Безпечна реалізація делегування все ще може вимагати дійсного підпису власника акаунта та встановлювати ліміти транзакцій, часові обмеження й інші захисні заходи.
Однак якщо користувач авторизує шкідливий контракт, його внутрішня логіка може дозволити зловмиснику виконувати операції, які користувач не мав наміру схвалювати. Тому, порівняно зі звичайними авторизаціями Approve, перевірки безпеки EIP-7702 мають ретельніше зосереджуватися на самому коді контракту, а не лише на сумі авторизації.
Як шкідлива авторизація EIP-7702 може призвести до викрадення активів із гаманця?
Один з основних ризиків безпеки EIP-7702 полягає в тому, що зловмисники можуть використовувати фішинг підписів, щоб обманом змусити користувачів схвалити шкідливі делегування. Зловмисники можуть подавати запит авторизації як оновлення гаманця, перевірку акаунта, отримання винагороди або оптимізацію транзакції, через що користувачі вважатимуть, що виконують звичайне підписання.
Щойно користувач підписує дійсну авторизацію, яка вказує на шкідливий контракт, зловмисник може подати її ончейн. Важливо зазначити, що сам підпис авторизації не обов’язково одразу змінює стан акаунта. Делегування набуває чинності ончейн лише після того, як відповідну авторизацію буде включено до дійсної транзакції та вона пройде перевірку.
Якщо делегований код містить функцію переказу активів, яку може викликати зловмисник, він може використати цю логіку виконання для переказу ETH або інших токенів з акаунта.
Типовий шлях ризику можна узагальнити так:
-
Спонукання до підпису: зловмисник отримує авторизацію користувача для шкідливої цілі делегування через підроблений вебсайт або інтерфейс застосунку.
-
Подання авторизації: зловмисник або інший відправник транзакції подає дійсну авторизацію в мережу, що підтримує EIP-7702.
-
Встановлення делегування: після перевірки авторизації мережа змушує уражений акаунт виконувати визначений код контракту.
-
Активація шкідливої логіки: зловмисник викликає вразливу точку входу виконання в шкідливому коді.
-
Переказ активів: шкідлива логіка виконує перекази, операції з токенами або інші небезпечні дії в контексті акаунта.
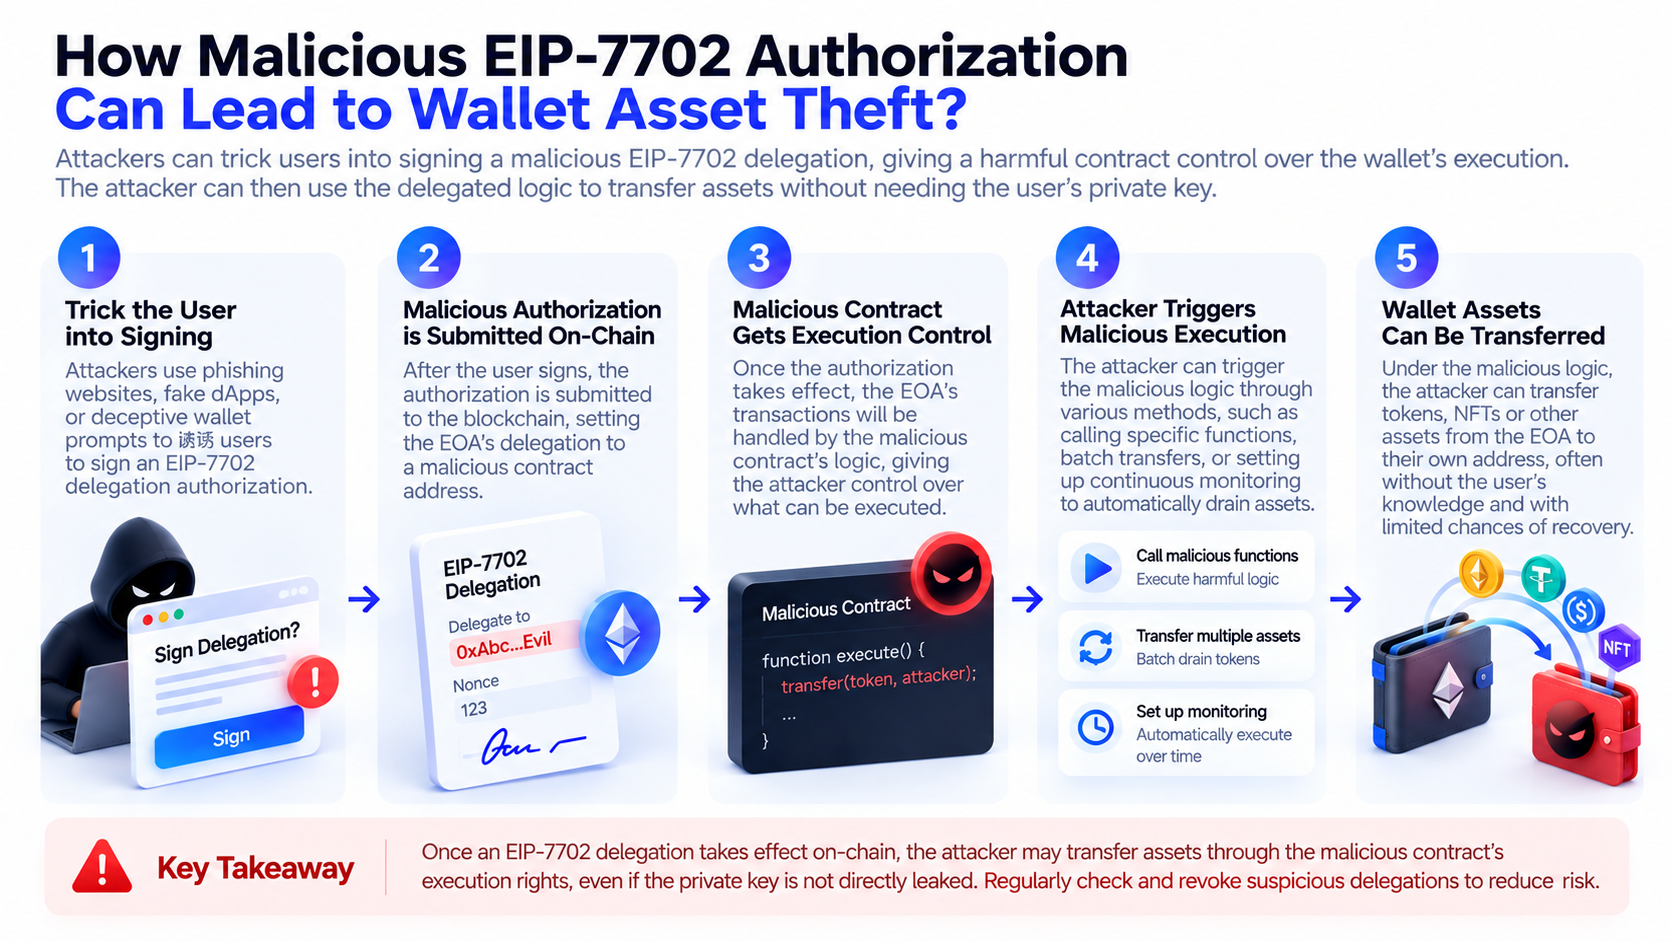
Небезпека такого типу атаки полягає в тому, що користувачі можуть бачити лише один запит на підпис, не усвідомлюючи, що він здатен змінити спосіб виконання акаунтом наступних транзакцій.
30 жовтня 2026 року стався значний інцидент безпеки, пов’язаний із гарячими гаманцями Binance. Аналіз інциденту від TRM Labs дійшов висновку, що зловмисники використали делегування EIP-7702 у мережі Ethereum, щоб підключити відповідні гарячі гаманці до шкідливого коду виконання. Також було виявлено аномальні перекази коштів в інших блокчейнах. У різних аналізах безпеки все ще є деталі щодо масштабу атаки, способу отримання підписів і початкового шляху проникнення, які потребують додаткової перевірки.
Цей інцидент демонструє, що EIP-7702 може слугувати інфраструктурою для звичайної автоматизації гаманців, але також може посилювати наслідки втрати контролю над системами авторизації або підпису. Водночас він не доводить, що сам протокол EIP-7702 містить вразливість, яка дає змогу довільним зловмисникам обходити перевірку підписів.
Чому зловмисники можуть переказувати активи, навіть якщо приватний ключ користувача не було розкрито?
Традиційне навчання безпеці гаманців зазвичай наголошує на захисті seed-фраз і приватних ключів, оскільки зловмисник, який отримує приватний ключ, може підробити дійсний підпис від імені власника акаунта. Однак у сценаріях взаємодії зі смартконтрактами відсутність розкриття приватного ключа не гарантує безпеку активів.
Причина полягає в тому, що користувачі можуть добровільно підписувати авторизації з небезпечними наслідками. Щодо EIP-7702 зловмиснику не обов’язково потрібно безпосередньо отримувати приватний ключ. Якщо він може спонукати користувача підписати дійсну авторизацію шкідливого делегування та виконати умови для ончейн-виконання, то може впливати на подальшу поведінку акаунта.
Цей ризик подібний до традиційного фішингу підписів, але його ціль розширилася від однієї транзакції або конкретного дозволу на токени до логіки виконання акаунта.
Зловмисники також можуть націлюватися на системи підписання, процеси схвалення дозволів або робочі термінали корпоративних гаманців. Якщо систему підписання обманом змушують створити дійсну авторизацію, яка не відповідає запланованій бізнес-меті, це може мати серйозні наслідки, навіть якщо базовий приватний ключ не було безпосередньо розкрито.
Тому безпека гаманця не може покладатися лише на захист приватного ключа. Сам процес підписання також має бути захищений. Користувачам потрібно знати, чи підписують вони звичайний переказ, авторизацію токена або делегування коду, яке може впливати на поведінку акаунта протягом тривалого часу.
Для інституційних гаманців політики підписання, списки дозволених контрактів, багатостороннє схвалення та моделювання транзакцій також мають охоплювати авторизації EIP-7702, а не покладатися лише на традиційні перевірки сум переказу.
Чи припиняється делегування EIP-7702 автоматично? Як перевірити та скасувати ризиковані авторизації?
Однією з важливих характеристик EIP-7702 є те, що стан делегування не очищується автоматично після завершення транзакції, яка його встановила.
Щойно акаунт успішно встановлює делегування, відповідний індикатор коду зазвичай залишається активним, доки нова дійсна авторизація не замінить або не очистить його. Це означає, що делегування може залишатися активним навіть після того, як користувач закриє вебсайт, від’єднає гаманець або завершить початкову транзакцію.
На рівні протоколу користувачі можуть за допомогою нової дійсної авторизації встановити ціллю делегування нульову адресу, очищуючи таким чином індикатор делегування EIP-7702. За потреби користувачі також можуть повторно авторизувати надійний контракт реалізації.
Для перевірки та керування делегуванням можна використовувати такі кроки:
-
Перевірте статус коду акаунта: скористайтеся надійним блокчейн-оглядачем або інструментом безпеки гаманця, щоб підтвердити, чи має адреса делегування EIP-7702.
-
Перевірте цільовий контракт: з’ясуйте, чи вказує делегування на той самий контракт реалізації, який опублікував продукт гаманця, що використовується.
-
Оцініть ризик контракту: перевірте, чи пройшов код аудит, чи має він привілеї адміністратора, чи може оновлюватися та чи дозволяє третім сторонам здійснювати операції з активами.
-
Очистьте аномальне делегування: після підтвердження процесу та умов мережі скористайтеся надійним інструментом, щоб подати нову дійсну авторизацію для очищення або заміни небезпечного делегування.
-
Перевірте пов’язані ризики: також перевірте дозволи ERC-20, аномальні записи транзакцій і статус акаунта в інших мережах.
Під час запиту коду акаунта з делегуванням EIP-7702 користувачі можуть побачити спеціальний індикатор, що починається з 0xef0100, після якого вказано адресу цілі делегування. Це один зі способів ідентифікації на рівні протоколу. Однак звичайним користувачам не потрібно самостійно аналізувати необроблені шістнадцяткові дані. Вони можуть використовувати надійний інструмент, який коректно відображає статус EIP-7702.
Важливо зазначити, що скасування делегування не відновлює активи та не гарантує повну безпеку акаунта. Якщо приватний ключ, пристрій підписання або робоче середовище вже було скомпрометовано, одного очищення делегування може бути недостатньо. Для акаунта з підозрою на компрометацію розгляньте припинення використання відповідного середовища підписання та, переконавшись у безпеці дій, перемістіть залишкові активи.
Чим модель безпеки EIP-7702 відрізняється від смарт-акаунтів ERC-4337?
EIP-7702 і ERC-4337 пов’язані з абстракцією акаунтів Ethereum, але вирішують це завдання різними способами.
ERC-4337 використовує такі компоненти, як UserOperation, Bundler і EntryPoint, щоб надати структуру виконання транзакцій для акаунтів смартконтрактів без необхідності традиційним EOA безпосередньо ініціювати кожну операцію. Правила перевірки та виконання акаунта реалізуються смартконтрактами.
EIP-7702 насамперед розв’язує питання того, як традиційні EOA можуть отримати можливості виконання смартконтрактів. Він дозволяє наявним адресам делегувати виконання коду контракту, знижуючи бар’єр для користувачів, які хочуть використовувати функціональність смарт-акаунтів.
| Параметр порівняння |
EIP-7702 |
ERC-4337 |
| Основна мета |
Додати можливості виконання коду до наявних EOA |
Надати операційну структуру для акаунтів смартконтрактів |
| Форма акаунта |
Зберігає наявну адресу EOA |
Зазвичай використовує акаунт смартконтракту |
| Основний механізм |
Авторизація делегування на рівні протоколу |
UserOperation і EntryPoint |
| Фокус безпеки |
Ціль делегування та підпис авторизації |
Логіка перевірки акаунта й дозволи на виконання |
| Взаємозв’язок між двома стандартами |
Може використовуватися разом |
Може інтегруватися з EIP-7702 |
Ці стандарти не є повними замінниками один одного. Деякі архітектури гаманців можуть використовувати EIP-7702, щоб надати можливості виконання коду наявним EOA, а потім поєднувати його з інфраструктурою ERC-4337 для створення ширшого функціоналу смарт-акаунтів.
З погляду безпеки EIP-7702 потребує уваги до шкідливих делегувань і обману з підписами. ERC-4337 потребує уваги до логіки перевірки контракту акаунта, модулів виконання, дозволів на оновлення та ризиків пов’язаної інфраструктури. Фактична безпека залежить від конкретної реалізації, а не просто від обраного стандарту.
Як звичайні користувачі можуть захиститися від фішингу підписів EIP-7702?
Для звичайних користувачів ключ до керування ризиками EIP-7702 полягає не в повній відмові від функціональності смарт-акаунтів, а в розпізнаванні змін дозволів, які відображають різні підписи.
-
Розрізняйте підписи транзакцій, підписи повідомлень, авторизації токенів і делегування акаунта. Якщо інтерфейс гаманця відображає EIP-7702, Delegation, Set Code або подібний запит, переконайтеся, що операція справді потребує зміни логіки виконання акаунта.
-
Приділяйте особливу увагу адресі цілі делегування. Звичайне оновлення функцій гаманця може вимагати встановлення перевіреного контракту реалізації смарт-акаунта, але будьте обережні, коли незнайомий вебсайт просить делегувати повноваження невідомій адресі. Навіть якщо вихідний код контракту є загальнодоступним, це не обов’язково означає, що його модель дозволів безпечна.
-
Не оцінюйте надійність запиту авторизації лише за назвою вебсайту, дизайном інтерфейсу або посиланням у соціальних мережах. Зловмисники можуть використовувати фальшиві сторінки оновлення гаманців, рекламу в пошуку або скомпрометовані фронтенд-сторінки, щоб обманом змусити користувачів підписати запит.
-
За можливості використовуйте інструменти гаманців, які чітко відображають вміст авторизації та надають моделювання транзакцій і попередження про ризики. Якщо пристрій підписання може відображати лише необроблені дані, яких ви не розумієте, не підписуйте їх без перевірки вмісту.
-
Розгляньте розділення акаунтів залежно від обсягу активів і сценаріїв використання. Відокремлення довгострокових активів від гаманців для частих взаємодій із DeFi, ейрдропами або новими застосунками може певною мірою зменшити потенційний вплив однієї шкідливої авторизації.
Важливо зазначити, що апаратні гаманці можуть посилити захист приватних ключів, але не можуть автоматично визначити, чи є безпечним делегування, яке користувач активно схвалює. Безпечне підписання все одно потребує надійного відображення інформації та усвідомленого рішення користувача.
Що EIP-7702 означає для майбутнього безпеки гаманців та абстракції акаунтів?
EIP-7702 переводить акаунти Ethereum від відносно фіксованої моделі виконання EOA до гнучкіших програмованих акаунтів. Для розробників гаманців це означає можливість надавати пакетні транзакції, спонсорування комісій за газ, керування дозволами й автоматизоване виконання зі збереженням наявних адрес.
Однак що вищою є програмованість акаунта, то точнішими мають бути перевірки безпеки. Раніше попередження про ризики в гаманцях переважно зосереджувалися на адресах призначення переказів, сумах транзакцій і сумах дозволів на токени. У майбутньому вони також мають точно відображати цілі делегування, правила перевірки контрактів, дозволи на виконання та можливі довгострокові наслідки.
З погляду дизайну продукту практики безпеки EIP-7702 можуть розвиватися у трьох напрямах.
-
Прозорість авторизації. Гаманці мають допомагати користувачам зрозуміти, що саме змінить делегування, а не лише відображати адресу контракту.
-
Мінімальні привілеї. Делеговані контракти можуть зменшувати потенційні втрати завдяки суворому контролю доступу, лімітам, строкам дії та механізмам багаторазової перевірки. Однак ці обмеження мають надійно застосовуватися фактичним кодом, а не покладатися лише на відображення у фронтенді.
-
Постійний моніторинг ризиків. Оскільки делегування можуть зберігатися протягом тривалого часу, інструменти безпеки гаманців мають підтримувати виявлення аномальних делегувань, змін у коді контрактів і підозрілих операцій акаунта, а не перевіряти їх лише під час початкового підписання.
Значення EIP-7702 полягає не лише в покращенні користувацького досвіду гаманців, а й у розширенні безпеки акаунтів за межі традиційного захисту приватних ключів до комплексного керування намірами підписання, виконанням коду та постійними дозволами.
Підсумок
EIP-7702 запроваджує можливості делегування смартконтрактів для традиційних EOA Ethereum, даючи користувачам доступ до гнучкіших функцій виконання акаунтів зі збереженням наявних адрес гаманців. Цей механізм створює нову технічну основу для абстракції акаунтів, але також змінює межі безпеки традиційних гаманців.
На відміну від ERC-20 Approve, який переважно контролює дозволи на витрачання токенів, авторизація EIP-7702 може змінити код контракту, що виконується акаунтом. Якщо користувач підписує шкідливе делегування, зловмисник може використати небезпечну логіку виконання для переказу активів, не обов’язково безпосередньо отримуючи приватний ключ користувача.
Тому для оцінювання безпеки EIP-7702 недостатньо перевірити, чи була авторизація підписана користувачем. Також потрібно перевіряти ціль делегування, дозволи контракту, джерело підпису та подальшу поведінку виконання. У міру ширшого впровадження функціональності смарт-акаунтів розуміння делегування коду та керування дозволами стане важливою частиною навчання безпеці гаманців.
Поширені запитання
Що таке EIP-7702?
EIP-7702 — це вдосконалення протоколу Ethereum, яке дає традиційним EOA змогу делегувати виконання коду смартконтрактів через авторизацію, надаючи певну функціональність смарт-акаунтів.
Чи може EIP-7702 автоматично спустошити гаманець?
Ні. EIP-7702 сам по собі не є функцією для автоматичного викрадення активів. Основні ризики виникають через шкідливі авторизації, небезпечний делегований код або скомпрометовані системи підписання.
Чи є авторизація EIP-7702 такою самою, як ERC-20 Approve?
Ні. ERC-20 Approve зазвичай надає конкретній адресі дозвіл на використання токенів, тоді як авторизація EIP-7702 визначає код контракту, який виконує акаунт. Рівні дозволів відрізняються.
Чи можна скасувати делегування EIP-7702?
Так. Власник акаунта може використати нову дійсну авторизацію, щоб очистити або замінити делегування. Однак якщо приватний ключ або середовище підписання було скомпрометовано, саме лише скасування делегування не може гарантувати безпеку.
Чи може апаратний гаманець запобігти фішингу EIP-7702?
Не повністю. Апаратний гаманець допомагає захистити приватний ключ, але користувачі все одно можуть зіткнутися з ризиками для активів, якщо підтвердять шкідливу авторизацію на пристрої.
Як визначити, чи має гаманець делегування EIP-7702?
Ви можете скористатися блокчейн-оглядачем або інструментом безпеки, що підтримує EIP-7702, щоб перевірити код акаунта та ціль делегування. Якщо ви виявили незнайому адресу делегування, перевірте її джерело та дозволи.