As carteiras agentivas são um tipo de arquitetura de carteira projetada para permitir que agentes de IA executem tarefas de forma autônoma. Dentro dos limites de autorização definidos pelo usuário, elas permitem que sistemas de IA realizem pagamentos on-chain, swaps de tokens, transferências de ativos e outras operações na blockchain. Diferentemente das carteiras tradicionais, que dependem principalmente de usuários para confirmar transações manualmente, as carteiras agentivas enfatizam mais a coordenação entre permissões programáveis, assinatura automatizada e execução de tarefas.
À medida que os agentes de IA evoluem da recuperação de informações e geração de conteúdo para pagamentos, negociações e operações entre aplicações, as carteiras deixam de ser simples ferramentas de armazenamento de ativos e passam a ser infraestrutura para atividades econômicas automatizadas. No entanto, a capacidade de um modelo de IA de compreender a intenção de uma transação não significa que ele deva ter acesso direto à chave privada completa de um usuário. Como aumentar a eficiência da execução e, ao mesmo tempo, garantir que as transferências de ativos permaneçam sujeitas a controles claros é uma questão central no projeto de carteiras agentivas.
Este artigo começa pelos princípios básicos das carteiras agentivas e explica como agentes de IA concluem transações on-chain, como as chaves de sessão controlam os escopos de autorização e como contas de contratos inteligentes, abstração de contas e protocolos relacionados trabalham em conjunto para oferecer suporte à atividade econômica agentiva. Também aborda os principais riscos de segurança enfrentados por carteiras automatizadas.
Pontos principais
-
As carteiras agentivas são arquiteturas de carteira que permitem que agentes de IA gerenciem ativos on-chain, iniciem transações e executem tarefas dentro de permissões predefinidas. Sua função principal é combinar recursos de execução automatizada com permissões de controle de ativos.
-
A negociação autônoma por um agente de IA não significa que o agente tenha controle irrestrito sobre os fundos. As carteiras podem limitar o comportamento do agente por meio de valores de transação, listas de permissões de contratos, tipos de operação e períodos de validade da autorização.
-
Contas de contratos inteligentes, abstração de contas, chaves de sessão e mecanismos de autorização delegada oferecem aos agentes de IA formas mais flexíveis de executar operações on-chain e gerenciar permissões.
-
Tecnologias como ERC-4337 e ERC-7579 podem fornecer uma base para contas inteligentes e gerenciamento modular de permissões, mas nem toda carteira agentiva precisa adotar os mesmos padrões.
-
MCP, A2A, ERC-8004 e x402 estão relacionados, respectivamente, à conectividade de ferramentas, colaboração entre agentes, identidade on-chain e fluxos de pagamento. Eles não devem ser confundidos com permissões de assinatura de carteira.
-
Os principais riscos associados às carteiras agentivas incluem injeção de prompt, chamadas maliciosas de ferramentas, autorização excessiva, slippage de transação e perda de controle sobre estratégias automatizadas. Esses riscos exigem mitigação por meio de isolamento de permissões, simulação de transações e monitoramento contínuo.
O que é uma carteira agentiva? Como ela difere de uma carteira de criptomoedas tradicional?
Uma carteira agentiva, também chamada com frequência de carteira para agentes de IA, é um sistema de carteira que permite a um agente de IA executar operações on-chain com base em objetivos de tarefa e autorizações predefinidas. Ela não é um padrão único e unificado de carteira blockchain. Em vez disso, é uma combinação de componentes como contas inteligentes, gerenciamento de chaves, ferramentas de transação e estratégias automatizadas.
As carteiras de criptomoedas tradicionais são projetadas principalmente em torno de operações ativas do usuário. Os usuários precisam se conectar a uma aplicação, revisar os detalhes da transação e concluir o processo de assinatura. Mesmo quando algumas carteiras oferecem recursos automatizados, suas interações principais permanecem centradas no usuário. As carteiras agentivas permitem que os usuários definam antecipadamente os objetivos da tarefa e os limites de execução, após o que os agentes de IA podem concluir determinadas operações dentro do escopo autorizado.
Por exemplo, um usuário pode querer que um agente de IA verifique regularmente o rendimento de um protocolo DeFi e ajuste as alocações de ativos quando determinadas condições forem atendidas. Em um fluxo de trabalho tradicional, o usuário geralmente precisaria verificar os dados e confirmar a transação manualmente. Uma carteira agentiva, por outro lado, pode se conectar a ferramentas de dados de mercado, avaliar condições predefinidas e usar a carteira para executar operações autorizadas.
No entanto, essa autonomia tem limites claros. Um agente de IA pode analisar e propor uma transação, mas a possibilidade de transferir ativos depende, em última instância, das permissões de assinatura da carteira, da lógica de validação do contrato inteligente e de outros controles independentes de execução.
| Comparação |
Carteira de criptomoedas tradicional |
Carteira agentiva |
| Usuário principal |
Usuário humano |
Agente de IA autorizado por um usuário humano |
| Gatilho da transação |
Iniciada pelo usuário |
Acionada pelo agente com base em tarefas e estratégias |
| Método de autorização |
Assinatura por transação ou autorização prévia |
Aprovação por transação, permissões delegadas ou estratégias automatizadas |
| Frequência de execução |
Principalmente manual |
Monitoramento contínuo e execução automatizada |
| Gerenciamento de permissões |
Chaves da conta e aprovações de contratos |
Limites de valor, períodos de validade, endereços de destino e restrições de operação |
| Principais riscos |
Phishing, exposição de chave privada e aprovações maliciosas |
Riscos tradicionais de carteira combinados com riscos de modelos e execução automatizada |
Portanto, o valor central de uma carteira agentiva não é eliminar o controle do usuário, mas converter os requisitos de autorização do usuário em regras técnicas verificáveis e executáveis.
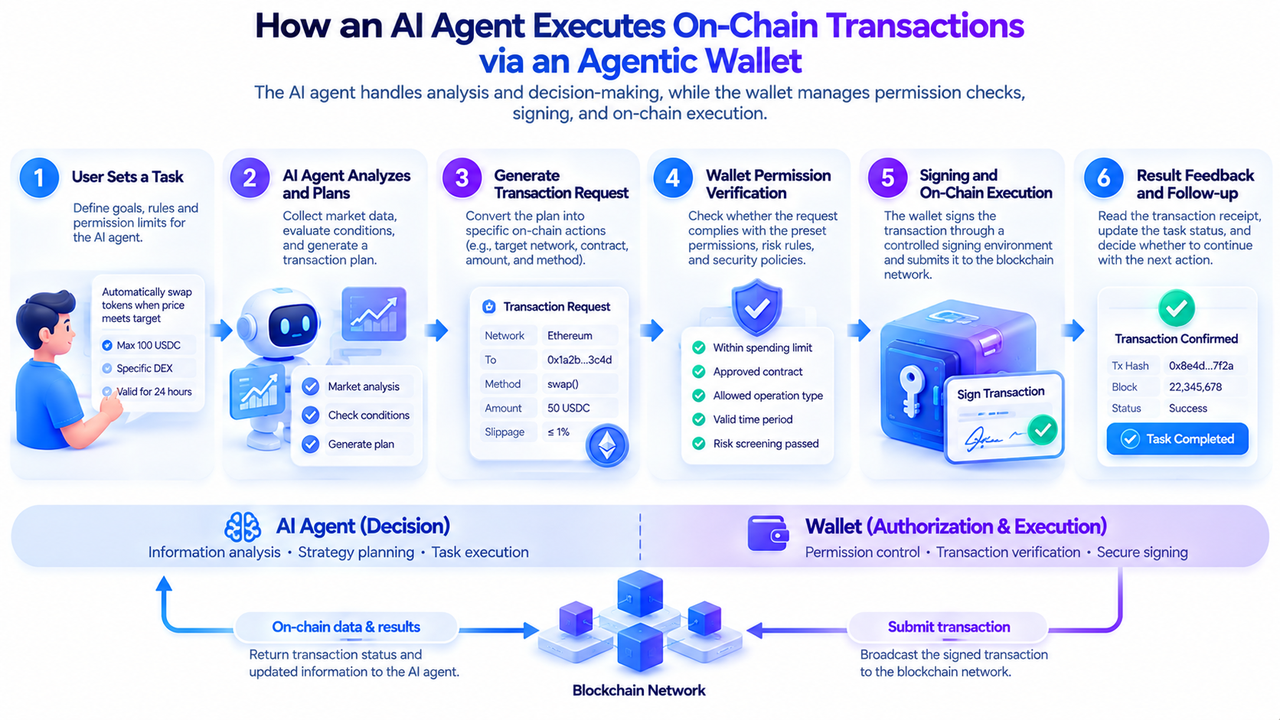
As transações autônomas de um agente de IA normalmente envolvem várias etapas, incluindo interpretação de tarefas, recuperação de dados, planejamento de transações, verificação de permissões, assinatura e execução e comunicação de resultados. A carteira gerencia os ativos e as autorizações, enquanto o agente de IA lida principalmente com a tomada de decisões e a orquestração do fluxo de trabalho. Os dois devem trabalhar em conjunto por meio de interfaces claramente definidas.
O usuário fornece ao agente de IA um objetivo, como monitorar o preço de um ativo específico ou usar stablecoins para pagar por um serviço quando condições predefinidas forem atendidas. O agente obtém informações por meio de interfaces de dados de mercado, nós de blockchain ou outras ferramentas e forma um plano de execução com base nos requisitos da tarefa.
O agente converte o plano em operações on-chain específicas, incluindo a rede de destino, o endereço do contrato, o valor do token, o método de chamada e os parâmetros da transação. Nesta etapa, o sistema de carteira deve verificar a transação de forma independente, em vez de aprová-la automaticamente apenas porque o modelo de IA considera a operação razoável.
Depois que a transação passa pelas verificações de permissão, um componente da carteira com a capacidade de assinatura adequada a autoriza e a envia para a rede blockchain. Após a execução ser bem-sucedida, o agente pode ler o recibo da transação, atualizar o status da tarefa e prosseguir para a próxima etapa quando necessário.
Usando um swap automatizado como exemplo, o processo completo pode incluir:
-
O usuário autoriza o agente a usar no máximo 100 USDC em uma rede especificada.
-
O agente obtém uma cotação e verifica as condições predefinidas de preço e slippage.
-
A carteira verifica o contrato de destino, o token, o limite de valor e o período de validade da autorização.
-
Depois que a transação passa pelas verificações, um componente de assinatura controlado a assina e a envia.
-
O agente lê o resultado on-chain e informa ao usuário o status da execução.
O valor de 100 USDC é um exemplo hipotético usado para ilustrar o mecanismo de permissão. Ele não é uma configuração padrão de nenhum produto.
É importante observar que gerar uma solicitação de transação e ter a transação confirmada pela blockchain são duas etapas separadas. Congestionamento da rede, alterações nas taxas de Gas, slippage de transação ou falhas na execução do contrato podem fazer com que o resultado final seja diferente do plano inicial do agente.
Além disso, uma intenção de transação gerada por um modelo não pode substituir verificações independentes de estratégia. Para transações de alto risco, a carteira pode exigir que o usuário confirme novamente ou rejeitar diretamente operações que excedam o escopo autorizado.
Como as chaves de sessão limitam as permissões de carteira de um agente de IA?
Uma chave de sessão é um mecanismo de autorização representativo em carteiras agentivas. Ela permite que os usuários deleguem temporariamente determinadas permissões de operação a outra chave sob condições especificadas, sem expor a chave privada da carteira principal ao agente de IA.
Nas interações tradicionais com carteiras, os usuários podem precisar assinar repetidamente cada transação. Para um agente de IA que precisa executar várias tarefas continuamente, essa abordagem reduz a eficiência da automação. Uma chave de sessão permite que os usuários autorizem antecipadamente um conjunto claramente definido de operações, permitindo que o agente conclua transações que cumpram as regras durante o período de validade.
Por exemplo, um usuário pode definir as seguintes permissões para um agente de IA:
| Tipo de permissão |
Exemplo de configuração |
Finalidade principal |
| Período de validade |
A autorização permanece válida por 24 horas |
Impede que as permissões permaneçam abertas por longos períodos |
| Limite por transação |
No máximo 20 USDC por transação |
Limita o risco de cada transação individual |
| Limite acumulado |
O gasto total não pode exceder 100 USDC |
Controla o uso de fundos para toda a tarefa |
| Endereço de destino |
Apenas contratos especificados são permitidos |
Reduz o risco de transferências para endereços desconhecidos |
| Tipo de operação |
Apenas swaps de tokens especificados são permitidos |
Impede operações não relacionadas |
| Mecanismo de revogação |
O usuário pode revogar a autorização manualmente |
Permite interromper operações posteriores |
Essas restrições devem ser aplicadas na prática pelo contrato da carteira, módulo de permissões ou um sistema independente de execução de políticas. Elas não podem apenas ser escritas no prompt do agente de IA.
A segurança de uma chave de sessão também depende de sua implementação específica. Atualmente, diferentes carteiras inteligentes oferecem suporte a chaves de sessão e autorização delegada de formas diferentes. O ERC-4337 fornece infraestrutura para validação de transações de contas inteligentes, mas as regras de permissão específicas para chaves de sessão geralmente são implementadas pela própria carteira ou por módulos relacionados.
Ao mesmo tempo, revogar permissões não significa que transações on-chain já concluídas possam ser revertidas. Para operações que já foram executadas, os usuários ainda precisam gerenciar os ativos ou aprovações de contratos com base nas circunstâncias reais.
Portanto, uma chave de sessão é mais bem compreendida como uma ferramenta de autorização limitada, e não como um mecanismo que concede a um agente de IA controle total sobre uma carteira.
Como as contas de contratos inteligentes e o ERC-4337 oferecem suporte a carteiras agentivas?
A abstração de contas é uma importante direção tecnológica para oferecer suporte a carteiras agentivas. As contas externas pertencentes a usuários do Ethereum (EOAs) tradicionais dependem principalmente de assinaturas de chave privada para controlar transações, enquanto contas de contratos inteligentes podem usar lógica programável para definir regras de autorização mais complexas.
O ERC-4337 fornece uma estrutura de abstração de contas para o ecossistema Ethereum sem exigir mudanças nas regras de consenso subjacentes. Um usuário ou agente pode construir uma UserOperation, que um Bundler envia ao contrato EntryPoint. A conta inteligente então realiza a validação e a execução.
Essa arquitetura oferece às carteiras agentivas opções mais flexíveis de controle de transações. Por exemplo, uma carteira pode combinar diferentes módulos de validação de assinatura, operações em lote e mecanismos de patrocínio de Gas para permitir que um agente de IA conclua uma série de tarefas quando as condições de autorização forem atendidas.
Um Paymaster pode pagar o Gas de operações qualificadas com base em regras específicas, reduzindo a necessidade de um agente gerenciar tokens nativos de Gas por conta própria. No entanto, o patrocínio de Gas não é automaticamente gratuito. Os custos associados ainda devem ser cobertos pelo usuário, pela aplicação ou pelo provedor de serviços.
O ERC-7579 fornece um padrão de interface para contas inteligentes modulares, permitindo que módulos de validação, execução e outras funções sejam combinados de maneira relativamente padronizada. Os desenvolvedores podem usá-lo para projetar módulos de gerenciamento de permissões e atribuir diferentes regras de autorização a diferentes agentes.
É importante diferenciar que o ERC-4337 e o ERC-7579 fornecem principalmente infraestrutura de contas e modular. Eles não determinam diretamente como um agente de IA deve negociar. A lógica de decisão, a estratégia de risco e a autorização da carteira do agente ainda precisam ser projetadas de forma independente.
Além disso, uma carteira agentiva não usa necessariamente o ERC-4337. APIs de carteira baseadas em serviços de custódia, serviços de assinatura MPC e outros modelos de conta blockchain também podem oferecer suporte, em alguma medida, a operações automatizadas por agentes de IA.
Como MPC, TEE e contas inteligentes protegem em conjunto a chave privada de um agente de IA?
As carteiras agentivas enfrentam um desafio específico: um agente de IA precisa executar transações, mas não deve obter diretamente a chave privada completa de um usuário. Modelos de linguagem de grande porte precisam processar texto externo, conteúdo da web e resultados de ferramentas, e essas entradas podem conter instruções maliciosas.
Se a chave privada completa for fornecida diretamente ao ambiente de execução do agente, os ativos poderão enfrentar risco de transferência não autorizada caso o sistema seja afetado por injeção de prompt, chamadas maliciosas de ferramentas ou invasão de servidor.
Para reduzir esse risco, os desenvolvedores podem separar o ambiente de tomada de decisão do agente de IA do ambiente de assinatura da carteira.
A computação multipartidária (MPC) distribui as capacidades de assinatura entre vários participantes ou dispositivos, de modo que nenhum componente individual precise manter, de forma independente, capacidades completas de assinatura. Um ambiente de execução confiável (TEE) busca proteger códigos e dados sensíveis por meio de isolamento de hardware, reduzindo a capacidade de aplicações comuns acessarem diretamente materiais de chave.
As contas de contratos inteligentes podem verificar ainda mais as condições de autorização durante a execução da transação, como o contrato de destino, o valor por transação e o gasto acumulado. Mesmo que um agente gere uma solicitação de transação que não cumpra as regras, a lógica de validação on-chain pode impedir sua execução.
Essas tecnologias abordam diferentes aspectos da segurança:
| Tecnologia |
Principal alvo de proteção |
Função típica |
| MPC |
Controle de chaves e processo de assinatura |
Reduz o risco de um único ponto de exposição da chave privada |
| TEE |
Ambiente de execução sensível |
Isola determinadas operações de assinatura e segurança |
| Conta de contrato inteligente |
Permissões de transação on-chain |
Aplica regras de autorização programáveis |
| Chave de sessão |
Permissões temporárias de operação |
Limita períodos de autorização e escopos de operação |
| Simulação de transação |
Resultados da execução da transação |
Identifica antecipadamente determinados comportamentos anormais |
No entanto, nenhuma tecnologia isolada pode eliminar riscos por conta própria. Por exemplo, TEEs ainda podem ser afetados por defeitos de implementação ou ataques de canal lateral. O MPC não pode determinar automaticamente se uma intenção de transação é razoável. Módulos de permissão em contratos inteligentes também podem conter vulnerabilidades.
Portanto, uma carteira agentiva segura deve combinar proteção de chaves, verificações de permissão, simulação de transações e aprovação humana.
Como x402, MCP e ERC-8004 ampliam os casos de uso de carteiras agentivas?
As carteiras agentivas são usadas não apenas para negociação de tokens, mas também para fornecer execução de financiamento para pagamentos entre agentes de IA, compras de serviços e colaboração em tarefas. À medida que os protocolos relacionados evoluem, as carteiras estão sendo cada vez mais integradas a chamadas de ferramentas, descoberta de identidade e mecanismos de pagamento automatizado.
O x402 é projetado principalmente para pagamentos automatizados de serviços na internet. Um provedor de serviços pode emitir uma solicitação de pagamento por meio de uma resposta HTTP 402, após a qual o cliente reenvia a solicitação quando o processo de pagamento exigido é concluído. Para um agente de IA, isso significa que ele pode pagar por interfaces de dados, recursos computacionais ou outros serviços digitais dentro de seu limite autorizado.
O MCP (Model Context Protocol) é usado principalmente para conectar modelos de IA a ferramentas externas e fontes de dados. Um agente pode usar o MCP para obter dados de mercado, chamar ferramentas de negociação ou acessar outros serviços, mas o MCP em si não garante a segurança dos fundos on-chain.
O A2A (Agent-to-Agent) concentra-se na descoberta de capacidades, comunicação e colaboração em tarefas entre diferentes agentes de IA. Quando um agente precisa chamar um serviço fornecido por outro agente, a carteira pode executar o pagamento correspondente.
O ERC-8004 concentra-se na identidade, reputação e verificação de agentes em ambientes abertos. Ele fornece infraestrutura relacionada ao registro de identidade, feedback e verificação, mas não define diretamente métodos de pagamento de transações nem concede automaticamente permissões de assinatura de carteira.
A relação entre essas tecnologias pode ser resumida da seguinte forma:
| Tecnologia ou protocolo |
Função principal |
Relação com carteiras agentivas |
| x402 |
Pagamentos automatizados de serviços |
Fornece o fluxo de interação de pagamento |
| MCP |
Conexão entre modelos e ferramentas externas |
Conecta ferramentas de transação e dados |
| A2A |
Colaboração entre agentes |
Oferece suporte a fluxos de trabalho de tarefas entre agentes |
| ERC-8004 |
Identidade, reputação e verificação de agentes |
Ajuda a identificar e avaliar contrapartes de interação |
| ERC-4337 |
Infraestrutura de transações de contas inteligentes |
Oferece suporte à execução programável de carteira |
Por exemplo, um agente de pesquisa pode usar o MCP para chamar um serviço de dados, usar o x402 para realizar um pequeno pagamento e, em seguida, fornecer o resultado a outro agente. Ao longo do processo, a carteira agentiva executa operações de fundos autorizadas, enquanto os protocolos de verificação de identidade, comunicação de tarefas e pagamento desempenham funções separadas.
É importante observar que a capacidade de combinar protocolos não significa que toda carteira ou produto de agente ofereça suporte completo a essas funções. A disponibilidade real ainda depende da rede, do SDK, da implementação da carteira e do provedor de serviços.
Quais aplicações práticas as carteiras agentivas terão em 2026?
Em 2026, as carteiras agentivas começaram a passar da exploração conceitual para ferramentas de desenvolvimento e cenários de aplicação mais específicos. Plataformas de criptomoedas como Coinbase e Gate abriram progressivamente recursos de gerenciamento de carteira, negociação on-chain e pagamentos automatizados para agentes de IA, permitindo que eles executem operações reais com fundos dentro de limites de autorização predefinidos.
Gate: Gate para agentes de IA e operações automatizadas de carteira
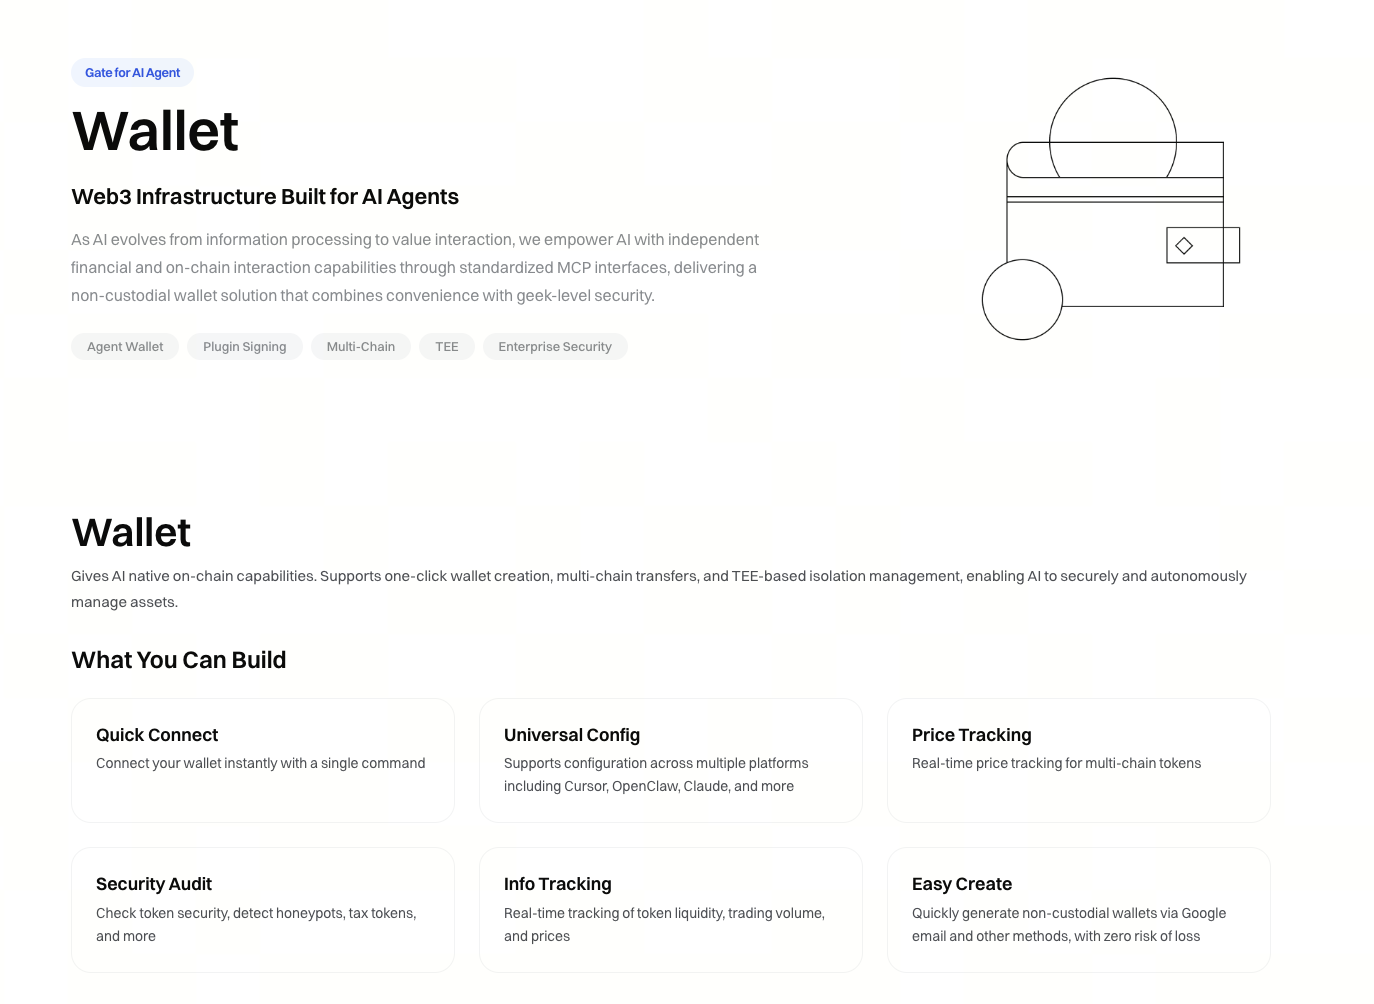
Gate para agentes de IA, lançado pela Gate, é uma infraestrutura financeira de criptomoedas para agentes de IA. Por meio de ferramentas como Gate Skills, CLI, MCP e API, integra negociação, dados de mercado, gerenciamento de ativos, carteiras Web3 e recursos de pagamento on-chain em um ecossistema de serviços que os agentes podem acessar.
Em cenários de negociação, um agente de IA pode usar o Gate Skills para obter dados de mercado, verificar os ativos da conta e gerar operações de negociação com base nas instruções do usuário. Para operações sensíveis, como envio de ordens e transferência de fundos, a plataforma oferece confirmação secundária e controles de permissão de API. Ela também recomenda o uso de subcontas independentes para isolar os fundos e o escopo operacional do agente de IA, reduzindo o possível impacto da execução automatizada sobre os ativos em outras contas.
Em cenários Web3, o Gate Wallet Skills oferece suporte à autenticação de identidade da carteira, consultas de ativos multichain, transferências de tokens, assinatura de transações e interações com DApps. Ele também pode ser combinado com outras ferramentas Gate DEX para concluir operações como swaps de tokens. Além disso, a Gate oferece suporte a pagamentos automatizados por agentes de IA para APIs pagas e serviços digitais por meio do x402, fornecendo um ponto de entrada de execução para a atividade econômica on-chain entre agentes.
Essa arquitetura reflete uma direção importante no desenvolvimento de carteiras agentivas: um agente de IA não precisa controlar diretamente a chave privada completa de um usuário. Em vez disso, ele pode concluir tarefas específicas por meio de ferramentas de carteira, mecanismos de autorização e um ambiente de execução controlado. Os requisitos de autorização para diferentes operações dependem das ferramentas e da configuração da carteira utilizadas na prática, e as capacidades de automação não significam que todas as transações podem contornar a confirmação do usuário.
Coinbase: carteiras agentivas e AgentKit
Em fevereiro de 2026, a Coinbase Developer Platform lançou as carteiras agentivas, fornecendo aos agentes de IA recursos de pagamento, negociação e operações on-chain. O produto combina operações de carteira de agentes com infraestrutura de assinatura controlada e oferece medidas de segurança como limites de valor de transação e controles de gastos no nível da sessão. De acordo com a descrição do produto, as chaves privadas não são expostas diretamente ao ambiente de prompt do modelo de IA. Os desenvolvedores também podem usar o x402 para criar fluxos de pagamento automatizados.
O Coinbase AgentKit fornece ferramentas de desenvolvimento para conectar agentes de IA a carteiras e operações on-chain. Os desenvolvedores podem usar as interfaces relevantes para criar consultas de ativos, transferências de tokens e outras funções automatizadas. No entanto, a própria estrutura de ferramentas pode não oferecer uma política de segurança completa. Os desenvolvedores ainda precisam configurar proteções adequadas contra injeção de prompt, chamadas maliciosas de ferramentas e transações anormais.
Direções de aplicação para carteiras agentivas
Os exemplos acima mostram que as aplicações de carteiras agentivas estão se expandindo para pagamentos automatizados de serviços, swaps on-chain baseados em estratégias predefinidas, gerenciamento de posições DeFi e liquidação de pequenos valores entre agentes.
Esses cenários geralmente exigem limites de autorização claramente definidos, incluindo os ativos que podem ser usados, limites de transação, endereços de destino, tipos de operação e períodos de validade da autorização. As capacidades reais do produto, redes compatíveis e mecanismos de segurança ainda variam. A negociação autônoma também não significa que uma estratégia seja lucrativa ou que os riscos de mercado possam ser eliminados.
Quais riscos de segurança as carteiras agentivas enfrentam? Como as permissões de negociação automatizada podem ser controladas?
As carteiras agentivas conectam a tomada de decisão da IA à execução de ativos, aproximando os problemas tradicionais de segurança de carteiras dos riscos de sistemas de IA. Uma das preocupações mais importantes é que solicitações de transação geradas por um modelo podem ser afetadas por informações não confiáveis.
Por exemplo, quando um agente lê páginas da web, conteúdo de redes sociais ou respostas de APIs externas, ele pode receber instruções maliciosas que tentam alterar o destino da transação. Se uma carteira depender apenas do julgamento do próprio modelo para determinar se uma operação deve ser executada, um invasor poderá usar injeção de prompt para influenciar o fluxo de fundos.
A negociação automatizada também pode enfrentar riscos como dados de mercado atrasados, cotações incorretas, slippage excessivo, contratos maliciosos e transações repetidas. Mesmo quando um agente segue sua tarefa com precisão, mudanças no ambiente externo ainda podem gerar resultados inesperados.
Portanto, as carteiras agentivas devem usar mecanismos de aplicação de permissões que sejam o mais independentes possível do modelo de IA, com foco no controle dos seguintes riscos:
-
Princípio do menor privilégio: conceda apenas as permissões de ativos, contratos e operações necessárias para concluir a tarefa atual.
-
Limites de valor e validade: defina valores por transação, gastos acumulados, frequência de transações e horários de expiração da autorização.
-
Verificação independente da transação: verifique o endereço de destino, o método de chamada, as aprovações de tokens e as alterações esperadas de ativos antes da assinatura.
-
Simulação de transação e detecção de anomalias: identifique determinadas transferências anormais de ativos, slippage excessivo e interações suspeitas com contratos.
-
Aprovação humana e pausas de emergência: exija confirmação humana para transações grandes, de alto risco ou fora do escopo, mantendo a capacidade de interromper operações posteriores.
Para agentes que precisam operar por períodos prolongados, também devem ser estabelecidos registros de transações, auditorias de permissões e alertas de anomalias para acompanhar comportamentos e ajustar estratégias prontamente.
É particularmente importante observar que as transações on-chain geralmente são irreversíveis. Revogar uma chave de sessão ou interromper um agente pode limitar operações posteriores, mas não pode restaurar automaticamente transferências de ativos que já foram concluídas.
O objetivo de segurança de uma carteira agentiva não deve ser conceder a um agente de IA a maior autoridade operacional possível. Em vez disso, deve permitir que o agente conclua tarefas dentro de limites de autorização claros, verificáveis e revogáveis.
Conclusão
As carteiras agentivas são uma importante direção tecnológica que combina agentes de IA com gerenciamento de ativos em blockchain. Por meio de contas inteligentes, gerenciamento de chaves, autorização delegada e ferramentas de execução automatizada, elas permitem que agentes de IA concluam pagamentos, swaps de tokens e outras operações on-chain sob condições específicas.
Em comparação com as carteiras tradicionais, a principal mudança introduzida pelas carteiras agentivas não é a transferência completa do controle de ativos para a IA. Em vez disso, os usuários podem converter parte de suas permissões de transação em regras programáveis. Chaves de sessão, ERC-4337, MPC e controles de estratégia de transação oferecem suporte nos níveis de autorização, execução de conta e proteção de chaves, respectivamente.
À medida que protocolos como x402, MCP, A2A e ERC-8004 continuam a evoluir, as carteiras agentivas podem desempenhar um papel maior em pagamentos automatizados, aquisição de serviços digitais e colaboração entre agentes. No entanto, sua adoção no longo prazo ainda dependerá de a gestão de permissões, a segurança de assinatura, o monitoramento de riscos e as necessidades reais dos usuários poderem ser combinados em uma solução geral confiável.
Perguntas frequentes
Como uma carteira agentiva difere de uma carteira de criptomoedas comum?
Uma carteira agentiva permite que um agente de IA execute automaticamente determinadas operações on-chain com base em tarefas predefinidas e regras de autorização, enquanto uma carteira comum geralmente depende do usuário para iniciar e confirmar transações manualmente. Ambas exigem gerenciamento confiável de chaves e verificação de transações.
Um agente de IA pode controlar diretamente a chave privada de um usuário?
É tecnicamente possível projetar uma solução em que o ambiente de execução do agente acesse diretamente a chave privada, mas isso aumenta o risco de exposição de chaves e operações maliciosas. Uma arquitetura mais segura geralmente separa o ambiente de tomada de decisão da IA do ambiente de assinatura e usa políticas de permissão para limitar as operações com fundos.
Qual é a diferença entre uma chave de sessão e a chave privada principal de uma carteira?
Uma chave privada principal geralmente fornece um alto nível de controle sobre a conta, enquanto uma chave de sessão é usada principalmente para executar tarefas delegadas dentro de um período de validade, limite de valor e escopo de operação específicos. Os limites reais de permissão dependem da implementação da carteira.
Uma carteira agentiva precisa usar o ERC-4337?
Não. O ERC-4337 é uma abordagem importante para implementar contas inteligentes programáveis, mas uma carteira agentiva também pode usar carteiras MPC, serviços de assinatura com custódia ou outras arquiteturas de contas blockchain.
Não. Uma carteira agentiva fornece principalmente recursos de execução de transações e controle de permissões. Ela não garante que uma estratégia de negociação esteja correta. Volatilidade de mercado, liquidez insuficiente, slippage e julgamentos incorretos do modelo podem resultar em perdas.