O EIP-7702 é uma importante melhoria de protocolo no desenvolvimento da abstração de contas do Ethereum. Ele permite que carteiras EOA tradicionais deleguem a lógica de execução de contratos inteligentes por meio de autorização, possibilitando que endereços comuns ofereçam suporte a transações em lote, patrocínio de gas e gerenciamento de contas mais flexível. Diferentemente da criação de uma carteira de contrato inteligente totalmente nova, o EIP-7702 preserva os endereços e os ativos existentes das carteiras dos usuários, ao mesmo tempo em que altera a forma como a conta executa transações.
No entanto, ampliar os recursos das contas também modifica o limite de segurança. No passado, os usuários se concentravam principalmente em saber se suas chaves privadas haviam sido expostas, se as permissões de Approve de tokens estavam muito altas e se as assinaturas de transações continham transferências anormais. O EIP-7702 introduz outro tipo de operação que os usuários precisam entender: por meio de uma única autorização, eles podem permitir que seu endereço execute um código de contrato específico em transações posteriores. Se esse código for malicioso ou se a delegação for controlada por um invasor, os riscos aos ativos poderão ir além de uma única transação.
Portanto, entender o EIP-7702 exige mais do que focar na experiência de abstração de contas que ele oferece. Também é necessário analisar como a autorização de delegação entra em vigor, quais operações um código malicioso pode realizar e como usuários comuns podem identificar e remover delegações perigosas. Este artigo aborda os princípios técnicos, possíveis vetores de ataque e práticas de segurança de carteiras relacionados ao EIP-7702.
Pontos principais
-
O EIP-7702 é um recurso de conta introduzido com a atualização Pectra do Ethereum. Ele permite que contas de propriedade externa tradicionais (EOAs) executem lógica de contratos inteligentes por meio de delegação, sem exigir que os ativos sejam transferidos para um novo endereço.
-
A autorização do EIP-7702 difere do Approve comum do ERC-20. A primeira pode alterar a lógica de execução de uma conta, enquanto o segundo geralmente concede a um gastador permissão para usar determinada quantidade de tokens.
-
O risco de uma delegação maliciosa não resulta necessariamente da exposição da chave privada. Mesmo que os usuários mantenham suas chaves privadas, assinar uma autorização de delegação perigosa pode colocar seus ativos em risco.
-
Uma delegação EIP-7702 não expira automaticamente após a conclusão de uma única transação. Revogar ou substituir uma delegação exige uma nova autorização válida, e limpar uma delegação não pode recuperar ativos que já foram transferidos.
-
Avaliar a segurança do EIP-7702 exige mais do que verificar a origem de uma assinatura. Também é necessário entender as permissões, o comportamento do código e os recursos de atualização do contrato delegado.
O que é o EIP-7702? Por que carteiras EOA tradicionais precisam de execução delegada?
As contas do Ethereum são divididas principalmente em contas de propriedade externa (Externally Owned Accounts, ou EOAs) e contas de contratos inteligentes. As EOAs são controladas por chaves privadas e podem iniciar transações. As contas de contratos inteligentes executam operações de acordo com o código implantado e podem oferecer suporte a controles de permissão e lógica de transação mais complexos.
As EOAs tradicionais têm uma estrutura simples e ampla compatibilidade, mas seus recursos de execução são limitados. Por exemplo, os usuários podem precisar assinar várias transações separadamente para concluir um conjunto de operações on-chain ou manter ETH para pagar as taxas de gas da rede. As carteiras de contratos inteligentes podem melhorar essas experiências, mas geralmente envolvem a implantação de uma nova conta, a migração de ativos e requisitos adicionais de compatibilidade.
O EIP-7702 oferece uma solução diferente: ele permite que uma EOA delegue a execução de código da conta para a lógica de um contrato inteligente em um endereço especificado por meio de autorização. Os usuários podem acessar alguns recursos de contas inteligentes a partir do endereço de carteira existente, sem alterá-lo.
No nível do protocolo, o EIP-7702 introduz um novo tipo de transação e uma lista de autorizações. Uma autorização qualificada pode definir o campo de código de uma EOA como um indicador especial de delegação que aponta para um endereço de contrato especificado. Quando outra transação chama essa conta, o Ethereum executa o código delegado de acordo com as regras aplicáveis.
Esse design oferece maior flexibilidade aos produtos de carteira para oferecer suporte a operações em lote, validação flexível de transações, patrocínio de gas e gerenciamento de permissões baseado em contratos. No entanto, o EIP-7702 não fornece automaticamente todos esses recursos. A funcionalidade específica ainda depende de como o contrato delegado é implementado.
Como o EIP-7702 funciona? Qual é a relação entre a assinatura de autorização e o contrato delegado?
A ideia central do EIP-7702 é separar a propriedade da conta da lógica de execução do código. Os usuários continuam controlando suas EOAs por meio das chaves privadas existentes, mas podem usar uma autorização compatível com o protocolo para especificar qual código de contrato o endereço deve usar.
Os dados de autorização geralmente incluem o ID da cadeia, o endereço de destino da delegação, o nonce da conta e uma assinatura gerada pela chave privada da conta. Quando a rede processa uma transação que contém uma lista de autorizações, ela verifica a autorização e atualiza o status de delegação da conta correspondente de acordo com as regras do protocolo.
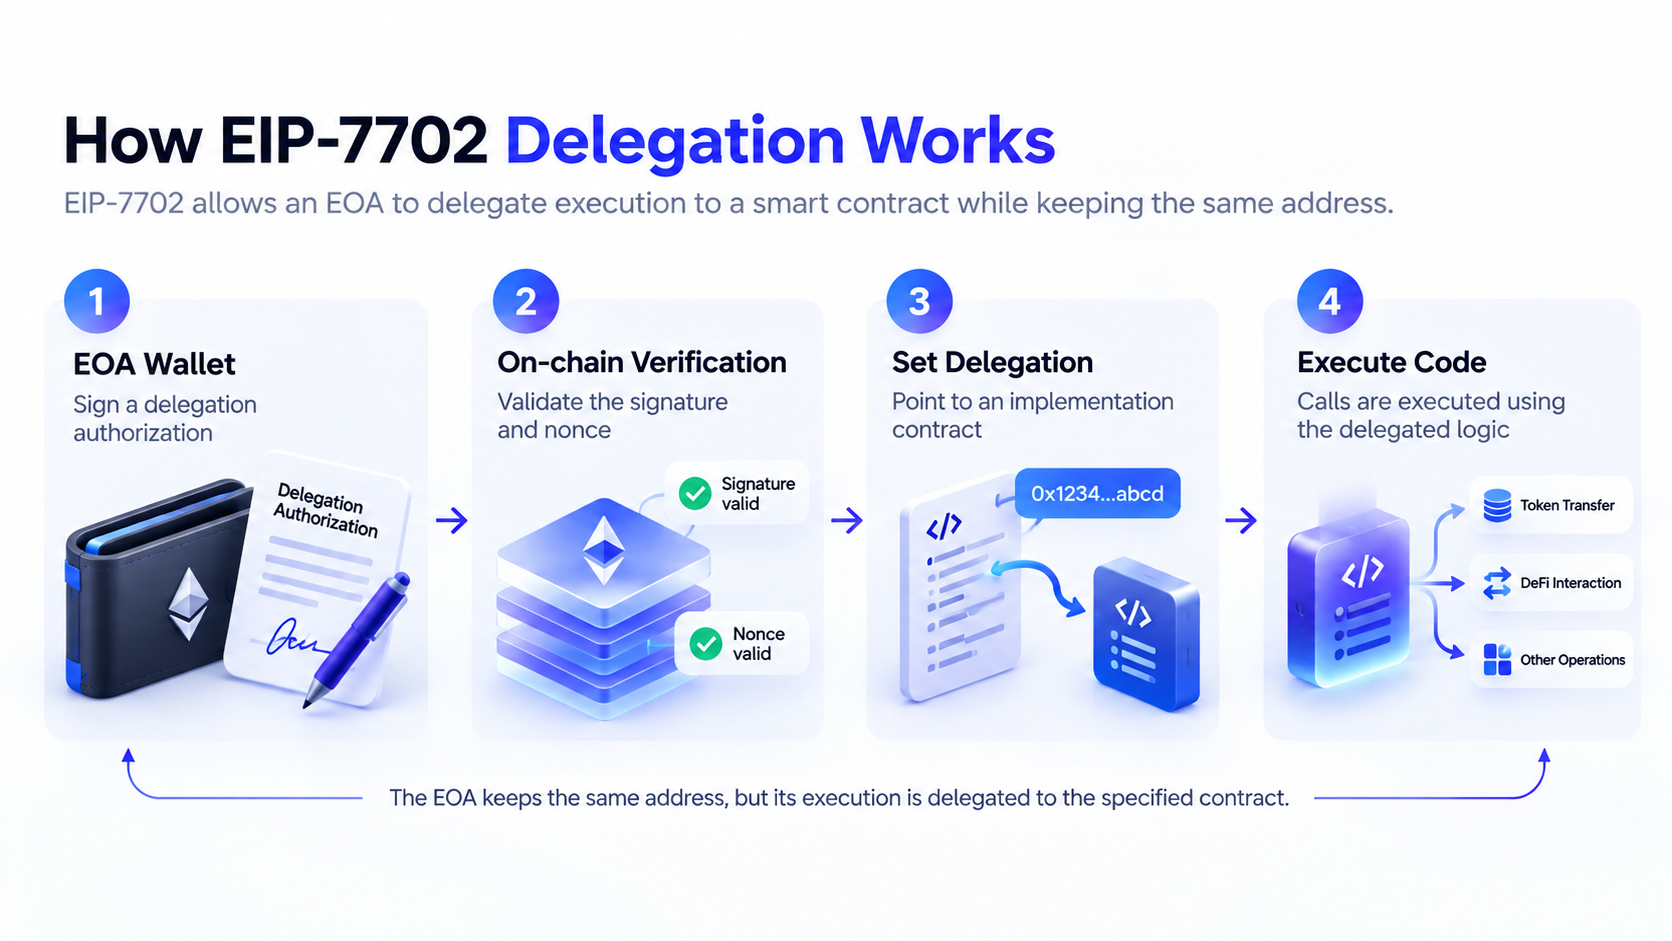
Um processo típico de delegação EIP-7702 consiste em quatro etapas:
-
Selecionar o destino da delegação: a carteira ou aplicação determina o endereço de implementação do contrato inteligente que precisa usar.
-
Gerar a assinatura de autorização: o usuário assina os dados de autorização para o destino de delegação especificado com a chave privada da EOA.
-
Processar a autorização on-chain: a autorização é incluída em uma transação compatível com o EIP-7702. Após a verificação, a rede define o indicador de delegação da conta.
-
Executar o código delegado: quando a conta é chamada posteriormente, o código do contrato de implementação especificado é executado de acordo com as regras do EIP-7702.
É necessário distinguir dois conceitos que podem ser facilmente confundidos: uma assinatura de autorização não é exatamente igual a uma assinatura de transação comum. Uma assinatura de transferência comum geralmente é usada para aprovar uma transação específica, enquanto uma autorização EIP-7702 define a implementação de código usada por uma conta. Ela pode afetar o comportamento de execução de várias transações posteriores.
O endereço de destino da delegação não significa que o usuário entregou sua chave privada a esse endereço, nem que o proprietário desse endereço obtém automaticamente permissão para transferir ativos. O risco real depende de como o código delegado lida com a validação de transações, os pontos de entrada de execução e o controle de acesso. Se o código permitir que um invasor realize operações com ativos sem autorização adicional do proprietário da conta, uma delegação perigosa poderá se tornar uma porta de entrada para o roubo de ativos.
Como o EIP-7702 difere do Approve do ERC-20?
Em transações DeFi tradicionais, os usuários costumam usar o Approve do ERC-20 para autorizar uma exchange descentralizada ou outro contrato inteligente a utilizar um token específico. Por exemplo, um usuário pode permitir que um contrato gaste até 100 USDC. Essa autorização geralmente é registrada pelo contrato do token e controla quantos tokens um gastador específico pode usar.
O EIP-7702 opera em um nível de autorização diferente. Ele não apenas aprova que um contrato gaste uma quantidade específica de tokens. Em vez disso, especifica qual código de contrato inteligente a conta executa. O código delegado pode incluir validação de transações, transferências de ativos, chamadas em lote e outras funções de gerenciamento de conta, portanto, seu possível escopo de impacto pode ser mais amplo.
| Dimensão de comparação |
Approve do ERC-20 |
Delegação EIP-7702 |
| Função principal |
Autoriza um gastador a usar tokens |
Especifica o código de contrato executado pela conta |
| Escopo da permissão |
Token específico e valor da permissão |
Depende da implementação do código delegado |
| Parte autorizada |
Endereço do gastador |
Endereço do contrato de implementação delegado |
| Afeta a lógica de execução da conta? |
Geralmente não |
Sim |
| Como é revogado? |
Ajustando ou limpando a permissão do token |
Substituindo ou limpando a delegação por meio de uma autorização válida |
| Risco principal |
A permissão do token pode ser usada indevidamente |
Código malicioso pode afetar os ativos e as operações da conta |
Uma delegação EIP-7702 não significa que a propriedade da carteira seja transferida diretamente para um contrato. Uma implementação de delegação segura ainda pode exigir uma assinatura válida do proprietário da conta e impor limites de transação, restrições de tempo e outras medidas de proteção.
No entanto, se um usuário autorizar um contrato malicioso, a lógica interna dele poderá permitir que um invasor realize operações que o usuário não pretendia aprovar. Portanto, em comparação com autorizações Approve comuns, as verificações de segurança do EIP-7702 precisam se concentrar mais diretamente no próprio código do contrato, e não apenas no valor da autorização.
Como uma autorização EIP-7702 maliciosa pode levar ao roubo de ativos de uma carteira?
Um dos principais riscos de segurança do EIP-7702 é que invasores podem usar phishing de assinatura para induzir usuários a aprovar delegações maliciosas. Os invasores podem apresentar uma solicitação de autorização como uma atualização de carteira, verificação de conta, resgate de recompensa ou otimização de transação, fazendo os usuários acreditarem que estão concluindo uma assinatura comum.
Depois que um usuário assina uma autorização válida que aponta para um contrato malicioso, o invasor pode enviá-la on-chain. É importante observar que a assinatura de autorização, por si só, não necessariamente altera o estado da conta imediatamente. A delegação só entra em vigor on-chain depois que a autorização relevante é incluída em uma transação válida e passa pela verificação.
Se o código delegado incluir uma função de transferência de ativos que um invasor possa chamar, ele poderá usar essa lógica de execução para transferir ETH ou outros tokens da conta.
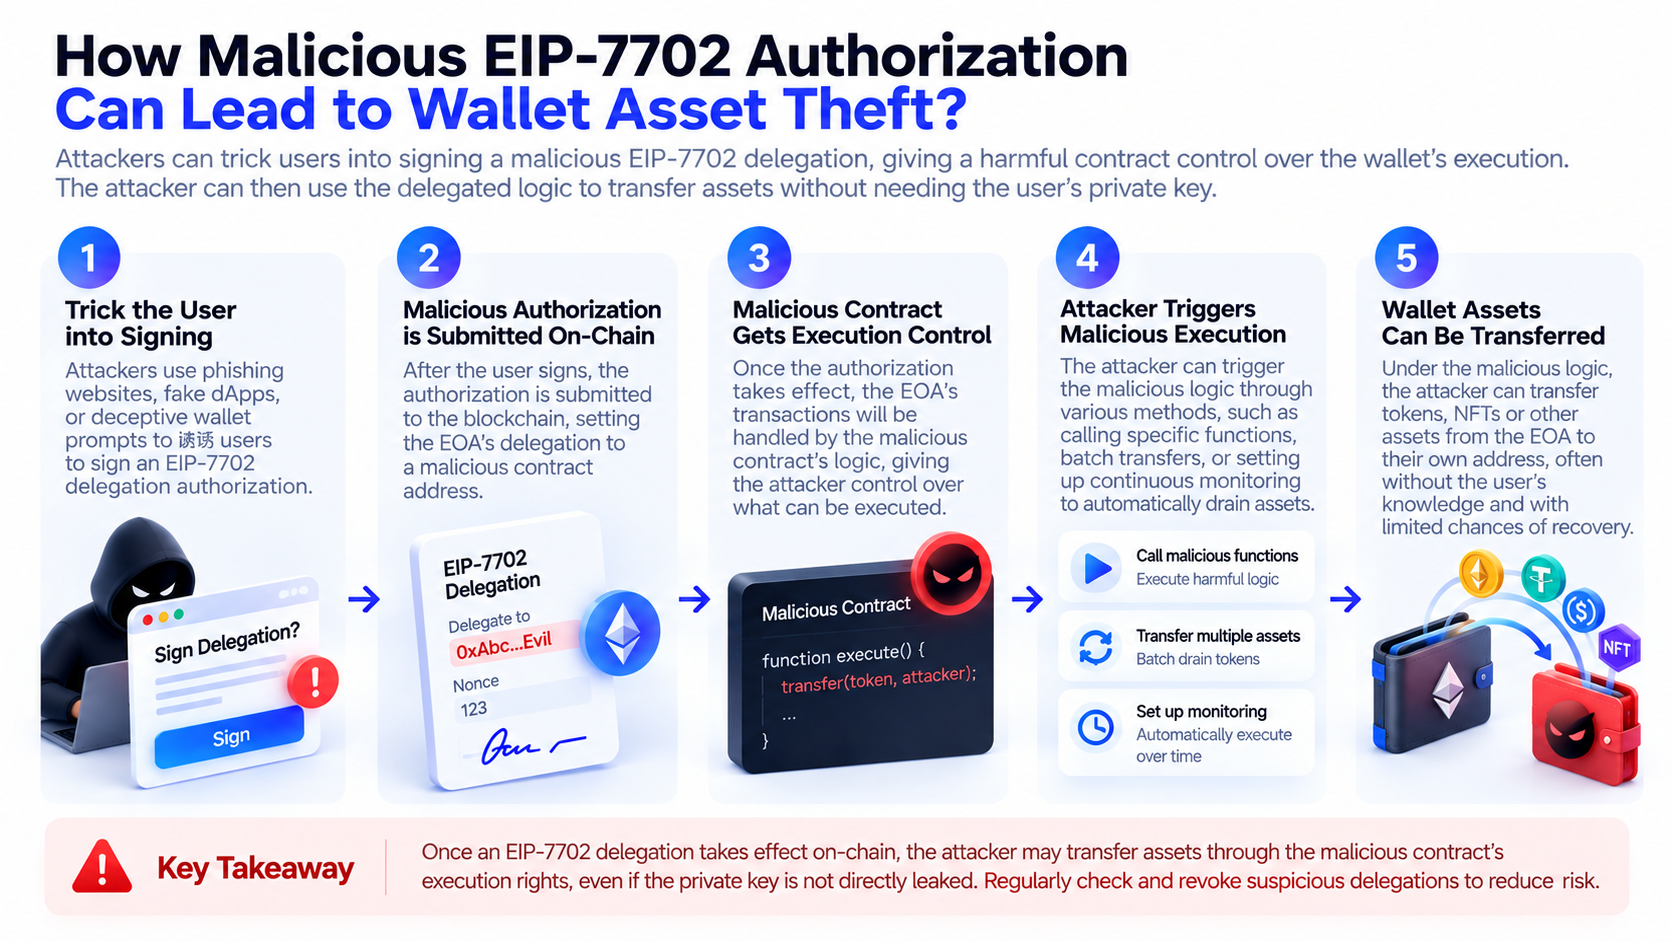
Um caminho de risco típico pode ser resumido da seguinte forma:
-
Induzir uma assinatura: o invasor obtém a autorização do usuário para um destino de delegação malicioso por meio de um site ou interface de aplicação falsos.
-
Enviar a autorização: o invasor ou outro remetente de transação envia a autorização válida para uma rede compatível com o EIP-7702.
-
Definir a delegação: após verificar a autorização, a rede faz com que a conta afetada execute o código de contrato especificado.
-
Acionar a lógica maliciosa: o invasor chama um ponto de entrada de execução explorável no código malicioso.
-
Transferir ativos: a lógica maliciosa realiza transferências, operações com tokens ou outras ações perigosas no contexto da conta.
O perigo desse tipo de ataque é que os usuários podem ver apenas uma única solicitação de assinatura sem perceber que ela pode alterar a forma como a conta executa transações posteriores.
Em 30 de outubro de 2026, ocorreu um importante incidente de segurança envolvendo hot wallets relacionadas à Binance. A análise do incidente da TRM Labs concluiu que os invasores usaram a delegação EIP-7702 na rede Ethereum para conectar as hot wallets relevantes a código de execução malicioso. A análise também observou transferências anormais de fundos em outras blockchains. Diferentes análises de segurança ainda contêm detalhes sobre a escala do ataque, como as assinaturas foram obtidas e o vetor de intrusão inicial que exigem verificação adicional.
Esse incidente mostra que o EIP-7702 pode servir como infraestrutura para a automação normal de carteiras, mas também pode ampliar as consequências de uma perda de controle sobre sistemas de autorização ou assinatura. No entanto, ele não comprova que o próprio protocolo EIP-7702 contenha uma vulnerabilidade que permita a invasores arbitrários contornar a verificação de assinaturas.
Por que invasores podem transferir ativos mesmo quando a chave privada do usuário não foi exposta?
A educação tradicional sobre segurança de carteiras normalmente enfatiza a proteção de frases-semente e chaves privadas, pois um invasor que obtém uma chave privada pode forjar uma assinatura válida do proprietário da conta. No entanto, em cenários de interação com contratos inteligentes, a ausência de exposição da chave privada não garante que os ativos estejam seguros.
A razão é que os usuários podem assinar voluntariamente autorizações com consequências perigosas. No caso do EIP-7702, um invasor não precisa necessariamente obter a chave privada diretamente. Se conseguir induzir o usuário a assinar uma autorização válida de delegação maliciosa e cumprir as condições para a execução on-chain, poderá influenciar o comportamento posterior da conta.
Esse risco é semelhante ao phishing de assinatura tradicional, mas o alvo foi ampliado de uma única transação ou de uma permissão específica de token para a lógica de execução da conta.
Os invasores também podem direcionar ataques aos sistemas de assinatura, processos de aprovação de permissões ou terminais operacionais de carteiras empresariais. Se um sistema de assinatura for induzido a gerar uma autorização válida que não corresponda à finalidade comercial pretendida, poderão ocorrer consequências graves mesmo que a chave privada subjacente não tenha sido exposta diretamente.
Portanto, a segurança de carteiras não pode depender apenas da proteção de chaves privadas. O próprio processo de assinatura também deve ser protegido. Os usuários precisam saber se estão assinando uma transferência comum, uma autorização de token ou uma delegação de código que pode afetar o comportamento da conta por um período prolongado.
Para carteiras institucionais, políticas de assinatura, listas de permissões de contratos, aprovações multipartes e simulação de transações também precisam abranger autorizações EIP-7702, em vez de depender apenas de verificações tradicionais de valores de transferência.
Uma delegação EIP-7702 expira automaticamente? Como autorizações arriscadas podem ser verificadas e revogadas?
Uma característica importante do EIP-7702 é que o estado de delegação não é limpo automaticamente quando a transação que o define é concluída.
Depois que uma conta define uma delegação com sucesso, o indicador de código relevante geralmente permanece ativo até que uma nova autorização válida o substitua ou limpe. Isso significa que a delegação pode continuar ativa mesmo após o usuário fechar o site, desconectar a carteira ou concluir a transação original.
No nível do protocolo, os usuários podem usar uma nova autorização válida para definir o destino da delegação como o endereço zero, limpando assim o indicador de delegação EIP-7702. Os usuários também podem autorizar novamente um contrato de implementação confiável quando apropriado.
As seguintes etapas podem ser usadas para verificar e gerenciar uma delegação:
-
Consultar o status do código da conta: use um explorador de blocos confiável ou uma ferramenta de segurança de carteira para confirmar se o endereço possui uma delegação EIP-7702.
-
Verificar o contrato de destino: confirme se a delegação aponta para o mesmo contrato de implementação publicado pelo produto de carteira utilizado.
-
Avaliar o risco do contrato: verifique se o código foi auditado, se possui privilégios de administrador, se pode ser atualizado e se permite que terceiros realizem operações com ativos.
-
Limpar uma delegação anormal: após confirmar o processo e as condições da rede, use uma ferramenta confiável para enviar uma nova autorização válida e limpar ou substituir a delegação perigosa.
-
Verificar riscos relacionados: também verifique permissões ERC-20, registros de transações anormais e o status da conta em outras cadeias.
Ao consultar o código de uma conta com uma delegação EIP-7702, os usuários poderão ver um indicador especial iniciado por 0xef0100, seguido pelo endereço de destino da delegação. Esse é um método de identificação no nível do protocolo. No entanto, usuários comuns não precisam interpretar dados hexadecimais brutos por conta própria. Eles podem usar uma ferramenta confiável que exiba corretamente o status do EIP-7702.
É importante observar que revogar uma delegação não restaura ativos nem garante que a conta esteja completamente segura. Se a chave privada, o dispositivo de assinatura ou o ambiente operacional já tiverem sido comprometidos, limpar apenas a delegação poderá não ser suficiente. Para uma conta que se suspeita ter sido comprometida, considere interromper o uso do ambiente de assinatura relevante e, após garantir que isso possa ser feito com segurança, mover os ativos restantes.
Como o modelo de segurança do EIP-7702 difere das contas inteligentes ERC-4337?
O EIP-7702 e o ERC-4337 estão relacionados à abstração de contas do Ethereum, mas abordam o problema de maneiras diferentes.
O ERC-4337 usa componentes como UserOperation, Bundler e EntryPoint para fornecer uma estrutura de execução de transações para contas de contratos inteligentes, sem depender de EOAs tradicionais para iniciar diretamente cada operação. As regras de validação e execução da conta são implementadas por contratos inteligentes.
O EIP-7702 aborda principalmente como EOAs tradicionais podem obter recursos de execução de contratos inteligentes. Ele permite que endereços existentes deleguem a execução de código de contratos, reduzindo a barreira para usuários que desejam adotar funcionalidades de contas inteligentes.
| Dimensão de comparação |
EIP-7702 |
ERC-4337 |
| Objetivo principal |
Adicionar recursos de execução de código a EOAs existentes |
Fornecer uma estrutura operacional para contas de contratos inteligentes |
| Forma da conta |
Mantém o endereço EOA existente |
Normalmente usa uma conta de contrato inteligente |
| Mecanismo central |
Autorização de delegação no nível do protocolo |
UserOperation e EntryPoint |
| Foco de segurança |
Destino da delegação e assinatura de autorização |
Lógica de validação da conta e permissões de execução |
| Relação entre os dois |
Podem ser usados em conjunto |
Pode integrar-se ao EIP-7702 |
Os dois não são substitutos completos um do outro. Algumas arquiteturas de carteira podem usar o EIP-7702 para fornecer recursos de execução de código a EOAs existentes e, em seguida, combiná-lo à infraestrutura ERC-4337 para oferecer uma experiência de conta inteligente mais completa.
Do ponto de vista da segurança, o EIP-7702 exige foco em delegações maliciosas e engano por assinatura. O ERC-4337 exige atenção à lógica de validação de contratos de conta, módulos de execução, permissões de atualização e riscos de infraestrutura relacionados. A segurança real depende da implementação específica, e não simplesmente do padrão adotado.
Como usuários comuns podem se proteger contra phishing de assinatura EIP-7702?
Para usuários comuns, o ponto principal no gerenciamento dos riscos do EIP-7702 não é evitar totalmente as funcionalidades de contas inteligentes, mas reconhecer as mudanças de permissão representadas por diferentes assinaturas.
-
Os usuários devem distinguir entre assinaturas de transação, assinaturas de mensagem, autorizações de token e delegações de conta. Se a interface da carteira exibir EIP-7702, Delegation, Set Code ou uma solicitação semelhante, confirme que a operação realmente precisa alterar a lógica de execução da conta.
-
Preste atenção especial ao endereço de destino da delegação. Uma atualização normal de recurso de carteira pode exigir a definição de um contrato de implementação de conta inteligente verificado, mas os usuários devem permanecer cautelosos quando um site desconhecido solicitar uma delegação para um endereço desconhecido. Mesmo que o código-fonte de um contrato esteja disponível publicamente, isso não significa necessariamente que seu modelo de permissões seja seguro.
-
Não avalie a credibilidade de uma solicitação de autorização apenas pelo nome do site, design da interface ou link de rede social. Invasores podem usar páginas falsas de atualização de carteira, anúncios em mecanismos de busca ou páginas de frontend comprometidas para induzir usuários a assinar.
-
Sempre que possível, use ferramentas de carteira que exibam claramente o conteúdo da autorização e forneçam simulação de transações e alertas de risco. Se um dispositivo de assinatura puder exibir apenas dados brutos que o usuário não consegue entender, evite assinar sem verificar o conteúdo.
-
Considere separar contas com base no volume de ativos e nos cenários de uso. Manter ativos de longo prazo separados de carteiras usadas para interações frequentes com DeFi, airdrops ou novas aplicações pode reduzir, em alguma medida, o possível impacto de uma única autorização maliciosa.
É importante observar que carteiras de hardware podem melhorar a proteção das chaves privadas, mas não podem determinar automaticamente se uma delegação aprovada ativamente pelo usuário é segura. A assinatura segura ainda exige uma exibição confiável das informações e uma avaliação informada do usuário.
O que o EIP-7702 significa para o futuro da segurança de carteiras e da abstração de contas?
O EIP-7702 leva as contas do Ethereum do modelo de execução relativamente fixo das EOAs para contas programáveis mais flexíveis. Para desenvolvedores de carteiras, isso significa que eles podem fornecer transações em lote, patrocínio de gas, gerenciamento de permissões e execução automatizada mantendo os endereços existentes.
No entanto, quanto maior a programabilidade da conta, mais precisas precisam ser as verificações de segurança. No passado, os alertas de risco das carteiras se concentravam principalmente em destinos de transferência, valores de transação e valores de permissões de tokens. No futuro, também precisarão exibir com precisão os destinos de delegação, as regras de validação de contratos, as permissões de execução e os possíveis efeitos de longo prazo.
Do ponto de vista do design de produto, as práticas de segurança do EIP-7702 podem se desenvolver em três direções.
-
Transparência da autorização. As carteiras precisam ajudar os usuários a entender o que uma delegação alterará, em vez de apenas exibir um endereço de contrato.
-
Privilégio mínimo. Os contratos delegados podem reduzir perdas potenciais por meio de controles de acesso rigorosos, limites, períodos de expiração e múltiplos mecanismos de verificação. No entanto, essas restrições devem ser aplicadas de forma confiável pelo código real, e não depender apenas de exibições no frontend.
-
Monitoramento contínuo de riscos. Como as delegações podem permanecer ativas por um período prolongado, as ferramentas de segurança de carteira precisam oferecer suporte à detecção de delegações anormais, alterações no código do contrato e operações suspeitas da conta, em vez de verificar apenas no momento da assinatura inicial.
A importância do EIP-7702 não está apenas em melhorar a experiência de carteira, mas também em expandir a segurança das contas além da proteção tradicional de chaves privadas para o gerenciamento integrado da intenção de assinatura, execução de código e permissões contínuas.
Resumo
O EIP-7702 introduz recursos de delegação de contratos inteligentes às EOAs tradicionais do Ethereum, permitindo que os usuários acessem funções de execução de conta mais flexíveis enquanto mantêm seus endereços de carteira existentes. Esse mecanismo fornece uma nova base técnica para a abstração de contas, mas também altera o limite de segurança das carteiras tradicionais.
Diferentemente do Approve do ERC-20, que controla principalmente permissões de gastos de tokens, a autorização EIP-7702 pode alterar o código de contrato executado por uma conta. Se um usuário assinar uma delegação maliciosa, um invasor poderá usar uma lógica de execução insegura para transferir ativos sem necessariamente obter diretamente a chave privada do usuário.
Portanto, avaliar se o EIP-7702 é seguro exige mais do que verificar se a autorização foi assinada pelo usuário. Também é necessário verificar o destino da delegação, as permissões do contrato, a origem da assinatura e o comportamento de execução posterior. À medida que as funcionalidades de contas inteligentes se tornam mais amplamente adotadas, entender a delegação de código e o gerenciamento de permissões se tornará uma parte importante da educação em segurança de carteiras.
FAQ
O que é o EIP-7702?
O EIP-7702 é uma melhoria de protocolo do Ethereum que permite que EOAs tradicionais deleguem a execução de código de contratos inteligentes por meio de autorização, fornecendo algumas funcionalidades de contas inteligentes.
O EIP-7702 pode esvaziar automaticamente uma carteira?
Não. O próprio EIP-7702 não é um recurso que rouba ativos automaticamente. Os principais riscos decorrem de autorizações maliciosas, código delegado inseguro ou sistemas de assinatura comprometidos.
A autorização EIP-7702 é igual ao Approve do ERC-20?
Não. O Approve do ERC-20 geralmente concede a um endereço específico uma permissão para usar tokens, enquanto a autorização EIP-7702 especifica o código de contrato executado por uma conta. Os níveis de permissão são diferentes.
Uma delegação EIP-7702 pode ser revogada?
Sim. O proprietário da conta pode usar uma nova autorização válida para limpar ou substituir a delegação. No entanto, se a chave privada ou o ambiente de assinatura tiver sido comprometido, revogar apenas a delegação não pode garantir segurança.
Uma carteira de hardware pode impedir phishing relacionado ao EIP-7702?
Não completamente. Uma carteira de hardware ajuda a proteger a chave privada, mas os usuários ainda podem enfrentar riscos aos ativos se confirmarem uma autorização maliciosa no dispositivo.
Como saber se uma carteira possui uma delegação EIP-7702?
Você pode usar um explorador de blocos ou uma ferramenta de segurança compatível com o EIP-7702 para consultar o código da conta e o destino da delegação. Se encontrar um endereço de delegação desconhecido, verifique sua origem e permissões.