O spear phishing é um tipo de fraude cibernética desenvolvido para atingir uma pessoa ou grupo específico. Diferentemente do phishing comum, que envia o mesmo conteúdo a um grande número de usuários, o spear phishing usa a identidade da vítima, informações de contato, hábitos de uso da conta ou outros dados de contexto para criar uma fraude mais convincente e induzir o usuário a divulgar informações confidenciais ou realizar ações perigosas.
No setor de criptomoedas, os riscos de spear phishing merecem atenção especial. As contas de negociação estão diretamente conectadas a ativos digitais, e algumas transações on-chain são irreversíveis. Quando um usuário divulga credenciais essenciais, assina uma transação maliciosa ou transfere ativos para um endereço controlado por um invasor, recuperar os fundos pode ser extremamente difícil.
Em outubro de 2026, a exchange de criptomoedas Coinbase divulgou que seu provedor terceirizado de serviços de análise, a Amplitude, sofreu um incidente de segurança que afetou as informações de contato de um pequeno número de clientes. A Coinbase declarou não ter encontrado evidências de acesso não autorizado aos próprios sistemas e que os ativos dos clientes não foram diretamente afetados pelo incidente. O caso voltou a destacar uma questão importante: mesmo quando os sistemas financeiros não são comprometidos, as informações dos usuários ainda podem ser expostas por canais de terceiros e se tornar material potencial para fraudes direcionadas posteriores.
Este artigo examina os riscos associados à exposição de informações pessoais, explica como invasores usam personificação, notificações de segurança falsas e autorizações maliciosas para se aproximar gradualmente dos ativos dos usuários e apresenta diferentes medidas de proteção para contas em exchanges centralizadas e carteiras de autocustódia.
Principais pontos
-
O spear phishing é mais direcionado do que fraudes comuns. Os invasores podem usar nomes, endereços de e-mail, números de telefone e outras informações de contexto expostos para se passar pelo suporte ao cliente de exchanges, equipes de segurança ou contatos conhecidos.
-
A exposição de informações pessoais não significa que os ativos de criptomoedas foram roubados imediatamente. Em geral, informações de contato expostas não dão diretamente aos invasores permissão para movimentar fundos, mas podem se tornar o ponto de partida para personificação, engenharia social e tomada de controle de contas.
-
Provedores de serviços terceirizados também podem se tornar pontos de entrada para riscos. Mesmo que os sistemas principais de uma exchange não tenham sido violados, vazamentos de dados envolvendo ferramentas externas de análise, sistemas de suporte ao cliente ou outros fornecedores podem aumentar o risco de spear phishing para os usuários.
-
A tomada de controle de conta e o roubo de carteiras on-chain envolvem mecanismos diferentes. As contas em exchanges centralizadas enfrentam principalmente riscos relacionados a credenciais de login, métodos de autenticação e permissões de saque, enquanto as carteiras de autocustódia exigem atenção especial à exposição da frase-semente, assinaturas maliciosas e aprovações de tokens.
-
A autenticação de dois fatores não impede todos os ataques de phishing. Códigos de verificação únicos podem ser enviados após os usuários serem enganados, e algumas autorizações maliciosas de aplicativos de terceiros não exigem que os invasores obtenham diretamente a senha do usuário.
-
O foco da defesa é interromper o caminho do ataque. Verifique de forma independente a origem das mensagens, use métodos de autenticação resistentes a phishing, limite permissões de saque e autorização e resolva prontamente logins incomuns para reduzir o risco de que um único vazamento de informações resulte em perda de ativos.
A característica definidora do spear phishing é que os invasores desenvolvem conteúdo fraudulento para um alvo específico, em vez de depender inteiramente de mensagens distribuídas aleatoriamente.
O phishing comum pode usar modelos padronizados, como “atividade incomum na conta”, “recompensa aguardando resgate” ou “sua carteira precisa de atualização”, e enviar o mesmo link a um grande número de usuários. Embora essas mensagens também possam causar perdas, elas normalmente não contêm detalhes relacionados à identidade de uma pessoa.
As mensagens de spear phishing podem incluir o nome real do destinatário, a plataforma de negociação usada com frequência, informações de contato parciais ou atividades públicas recentes. Os invasores usam esses detalhes para fazer a mensagem parecer mais confiável, levando a vítima a acreditar que está se comunicando com um funcionário real da plataforma.
Por exemplo, um usuário pode receber um e-mail que afirma ser do departamento de segurança de uma exchange. A mensagem pode conter o nome correto do usuário, mencionar a exchange utilizada e alegar que a conta está sob investigação devido a um saque incomum. Ela pode solicitar que o usuário conclua a verificação de identidade imediatamente ou corra o risco de ter os ativos congelados.
Esses detalhes podem fazer a fraude parecer mais autêntica, mas não comprovam que o remetente tenha uma identidade legítima.
As diferenças entre spear phishing e phishing comum podem ser resumidas da seguinte forma.
| Dimensão de comparação |
Phishing comum |
Spear phishing |
| Alvo |
Grande número de usuários aleatórios |
Pessoas ou grupos de usuários específicos |
| Preparação de informações |
Modelos genéricos de fraude |
Informações relacionadas ao alvo |
| Conteúdo da mensagem |
Lembretes gerais sobre a conta |
Contexto de identidade, plataforma ou comportamento |
| Personificação |
Plataformas ou marcas conhecidas |
Equipe de suporte da plataforma, conhecidos ou funcionários específicos |
| Objetivo principal |
Roubar credenciais ou fundos |
Ganhar confiança e induzir ações de alto risco |
Vale observar que os invasores não precisam ter uma grande quantidade de informações confidenciais para realizar spear phishing. Às vezes, um endereço de e-mail associado a uma conta de negociação de criptomoedas é suficiente para desenvolver uma mensagem fraudulenta direcionada.
Portanto, ao determinar se uma mensagem é confiável, não se baseie no fato de a outra parte saber seu nome, número de telefone ou a plataforma que você utilizou. Em vez disso, avalie se a identidade pode ser verificada por um canal independente e se a ação solicitada é razoável.
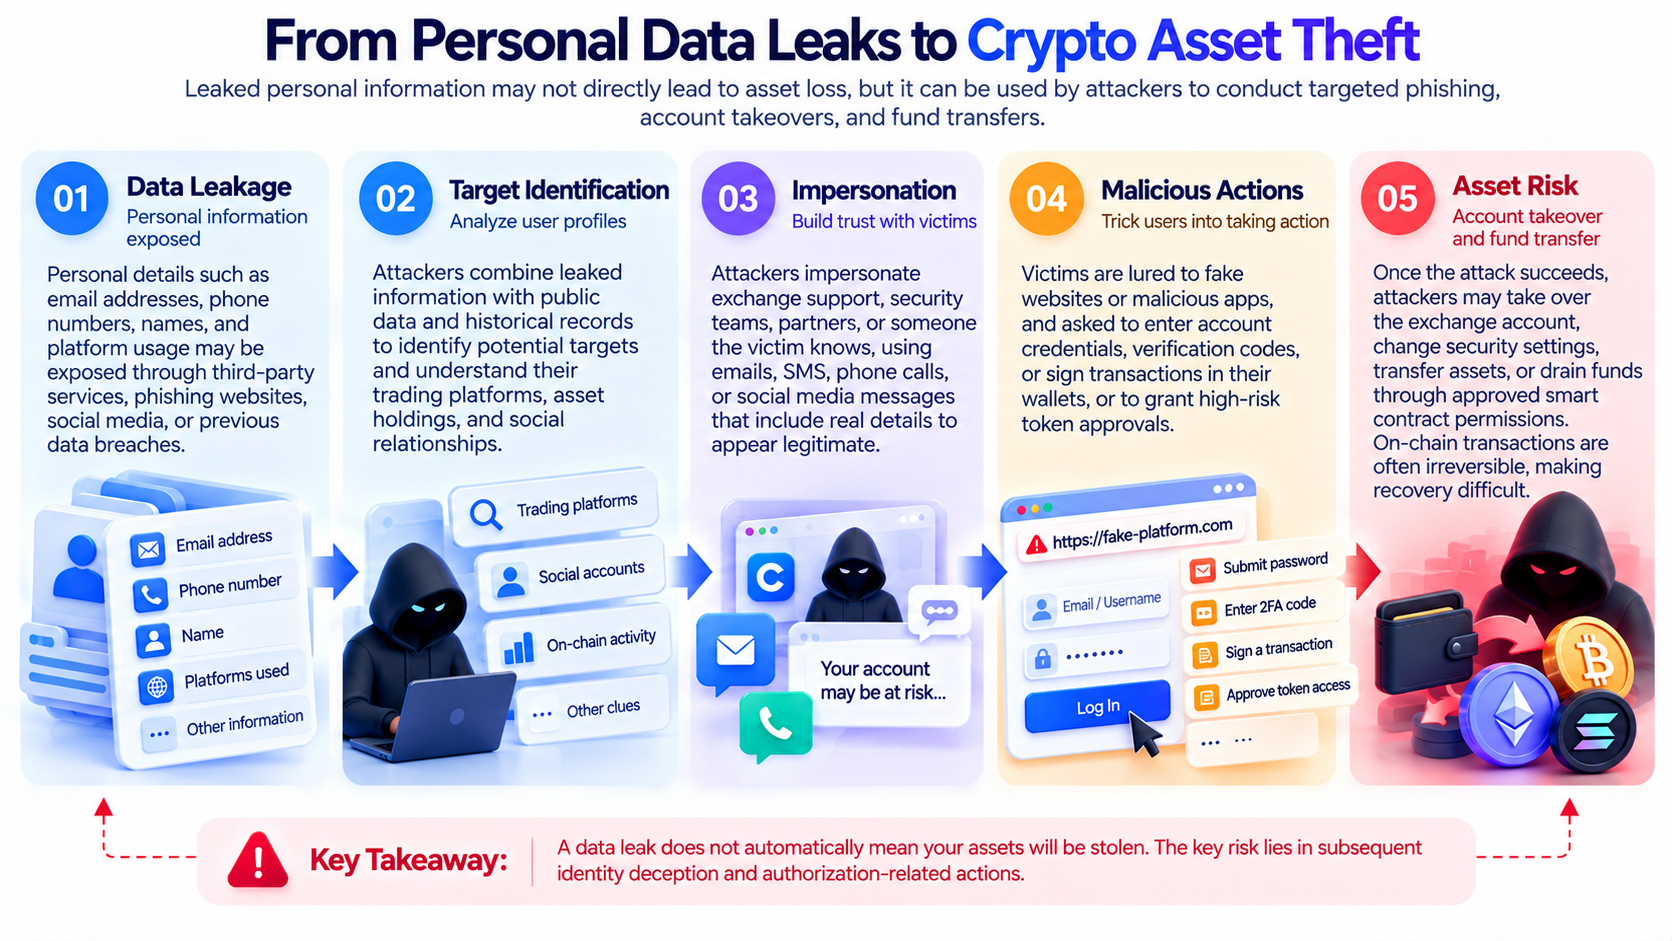
Normalmente, há várias etapas independentes entre a exposição de informações pessoais e o roubo de ativos. Após obter as informações de contato de um usuário, um invasor pode primeiro tentar determinar quais exchanges o usuário utilizou e, em seguida, estabelecer contato por meio de notificações personificadas, chamadas telefônicas ou mensagens em redes sociais. Somente depois de a vítima acreditar na identidade falsa o invasor poderá obter credenciais, conseguir uma autorização maliciosa ou induzir uma transferência de fundos.
Portanto, a exposição isolada de um endereço de e-mail ou número de telefone não significa que um invasor já tenha obtido controle sobre uma conta de negociação. No entanto, essas informações podem ajudar invasores a reduzir o custo de identificar alvos. Por exemplo, um endereço de e-mail comum pode não indicar se o titular possui ativos digitais. Se o endereço de e-mail estiver associado a informações de clientes de uma plataforma de criptomoedas, o invasor poderá inferir que o usuário tem uma conta relacionada e enviar uma mensagem mais direcionada.
Quando os invasores combinam ainda mais essas informações com conteúdo público de redes sociais, registros de vazamentos históricos de dados ou outras informações de contexto disponíveis, o conteúdo fraudulento pode se tornar mais específico.
O caminho completo do risco geralmente pode ser dividido em cinco etapas:
-
Exposição de informações: um endereço de e-mail, número de telefone ou outras informações de identidade são expostos por um canal específico.
-
Identificação do alvo: o invasor determina qual exchange ou serviço de carteira o usuário pode utilizar.
-
Personificação de identidade: o invasor se passa por uma entidade confiável por e-mail, chamadas telefônicas ou mensagens em redes sociais.
-
Ação induzida: o usuário é solicitado a fazer login em um site falso, enviar um código de verificação, autorizar um aplicativo ou transferir ativos.
-
Risco financeiro: se o ataque for bem-sucedido, poderá levar à tomada de controle da conta, assinaturas maliciosas ou transferências de ativos.
Esse processo não ocorre integralmente todas as vezes. A maioria dos vazamentos de informações não resulta automaticamente em perdas financeiras, e algumas mensagens de phishing são bloqueadas por sistemas de segurança ou identificadas pelos usuários.
A principal preocupação é como os invasores usam informações iniciais para induzir gradualmente os usuários a contornar as proteções de segurança existentes em suas contas.
Por que um vazamento de dados em um provedor de serviços terceirizado também pode afetar a segurança das contas de criptomoedas?
As exchanges modernas de criptomoedas normalmente utilizam diversos serviços de terceiros, incluindo análise de dados, suporte ao cliente, notificações por e-mail, verificação de identidade e ferramentas de operações comerciais. Esses serviços podem melhorar a eficiência da plataforma, mas também ampliam o escopo das informações de clientes que podem ser processadas e armazenadas. Quando um fornecedor terceirizado sofre um incidente de segurança, as informações afetadas podem estar relacionadas aos clientes da exchange, mesmo que os próprios sistemas de negociação, sistemas de carteira e bancos de dados principais da exchange não tenham sido violados.
O incidente envolvendo Coinbase e Amplitude, em outubro de 2026, ilustra essa distinção de risco. O incidente envolveu algumas informações de contato de clientes mantidas por um provedor terceirizado de serviços de análise. A Coinbase declarou não ter encontrado evidências de acesso não autorizado aos próprios sistemas e que os fundos dos clientes não foram diretamente afetados. Os detalhes completos sobre o alcance do incidente e os campos de dados específicos envolvidos ainda precisavam ser esclarecidos.
Portanto, um vazamento de informações de terceiros não deve ser descrito diretamente como uma invasão à exchange, nem se deve presumir que os invasores obtiveram as senhas, chaves privadas ou permissões dos usuários para movimentar fundos. No entanto, do ponto de vista da segurança, incidentes com terceiros ainda podem ter efeitos indiretos.
Os invasores podem usar informações de contato expostas para enviar notificações de segurança falsificadas. Após tomar conhecimento de um incidente de segurança real, os usuários podem prestar mais atenção ao status de suas contas e se tornar mais suscetíveis a mensagens falsas sobre “verificação urgente” ou “proteção de ativos”.
Mais importante ainda, um incidente de segurança real pode ser usado como contexto para uma fraude. Mesmo que uma mensagem fraudulenta faça referência a um evento que realmente ocorreu, isso não comprova que o remetente seja um funcionário da plataforma.
Portanto, a segurança de uma exchange envolve não apenas os sistemas financeiros principais, mas também a gestão de dados de terceiros, os processos de notificação aos clientes e os mecanismos de verificação da identidade dos usuários.
Como os invasores usam suporte ao cliente falso e notificações de segurança para realizar spear phishing?
O suporte ao cliente falso é uma das formas comuns de personificação usadas no spear phishing relacionado a criptomoedas. Os invasores podem se passar pelo departamento de segurança de uma exchange, alegar ter detectado um login incomum, saque suspeito ou risco de congelamento de conta e solicitar que os usuários cooperem imediatamente. Essas fraudes frequentemente exploram o senso de urgência, levando as vítimas a agir sem verificação suficiente.
Um cenário comum é o usuário receber um suposto “alerta de saque incomum”. A mensagem alega que alguém está tentando transferir ativos para fora da conta e pede que o usuário clique em um link para cancelar a transação. Se o usuário inserir a senha da conta em um site falsificado, o invasor poderá obter as credenciais de login. Se o usuário enviar posteriormente um código de verificação único, o risco à segurança da conta poderá aumentar.
Outro cenário envolve proteção falsa de ativos. Um invasor pode alegar que a conta ou carteira existente do usuário apresenta um problema de segurança e instruí-lo a transferir ativos para um “endereço seguro” designado. Essa alegação é claramente perigosa. Medidas legítimas de segurança de plataformas não devem exigir que os usuários transfiram ativos para uma carteira externa que não tenha sido verificada de forma independente, com base em instruções de uma pessoa desconhecida em uma chamada ou mensagem privada. Alguns ataques também podem aumentar sua credibilidade ao fabricar números de protocolo, identidades de suporte ao cliente ou nomes de exibição de e-mail. Mesmo que uma mensagem mostre o que parece ser um endereço de e-mail genuíno da plataforma, não avalie sua autenticidade apenas pelo nome do remetente.
Para os usuários, a forma mais eficaz de verificar é interromper o uso de links fornecidos em mensagens suspeitas e, em vez disso, confirmar o status da conta por meio do site oficial, aplicativo oficial ou canal de suporte confiável acessado de forma independente. Se uma mensagem alegar haver um risco urgente, verifique-a por um canal independente antes de realizar qualquer ação, em vez de seguir as etapas fornecidas pelo remetente.
Quais etapas um ataque normalmente envolve, desde uma mensagem de phishing até a tomada de controle da conta?
A tomada de controle de conta, ou Account Takeover (ATO), refere-se à obtenção de controle não autorizado sobre uma conta por um invasor, com possível acesso a informações confidenciais ou movimentação de ativos. Para contas centralizadas de negociação de criptomoedas, os invasores normalmente precisam contornar controles de segurança relacionados à autenticação de login, recuperação da conta ou saques de fundos. Os mecanismos de proteção específicos variam entre plataformas; portanto, obter uma senha não significa necessariamente que um invasor poderá sacar fundos imediatamente.
No entanto, uma senha vazada ainda pode ser um importante ponto de partida para a tomada de controle da conta.
Os invasores podem obter senhas por meio de páginas de login falsificadas, induzir usuários a enviar códigos de verificação únicos ou tentar fazer login usando credenciais já expostas. Se um usuário reutiliza a mesma senha em vários serviços, um vazamento de dados em outro site também pode aumentar indiretamente o risco para a conta de criptomoedas.
Além disso, os processos de recuperação de conta podem ser vulneráveis à engenharia social. Por exemplo, um invasor pode tentar se passar pelo titular da conta usando informações pessoais ou induzir o usuário a alterar determinadas configurações de segurança.
É importante observar que a autenticação de dois fatores pode melhorar significativamente a segurança da conta, mas diferentes métodos de autenticação não oferecem o mesmo nível de resistência a phishing. Códigos de verificação por SMS podem ser vulneráveis ao sequestro de número ou ao roubo de códigos por engenharia social. Aplicativos autenticadores geralmente reduzem a dependência de redes móveis, mas os usuários ainda podem ser induzidos a inserir o código em um site falso.
Em comparação, chaves de segurança e Passkeys compatíveis com os padrões FIDO2/WebAuthn geralmente oferecem maior resistência a phishing porque o processo de autenticação está vinculado à identidade do site legítimo. Para exchanges que oferecem suporte a esses recursos, priorizar métodos de autenticação resistentes a phishing e combiná-los com listas de permissões de endereços de saque, gerenciamento de dispositivos e alertas de login incomum pode reduzir o impacto da falha de um único controle de segurança.
Por que uma conta ainda pode ser alvo de phishing após a ativação da autenticação de dois fatores?
O principal objetivo da autenticação de dois fatores (2FA) é adicionar uma exigência extra de verificação de identidade além da senha. No entanto, isso não significa que todas as ações da conta estejam protegidas contra fraudes.
Os invasores podem usar páginas de login falsas para induzir os usuários a enviar voluntariamente códigos de verificação. Se os usuários acreditarem equivocadamente que estão acessando a plataforma real, poderão fornecer um código de verificação dinâmico após inserir a senha.
Alguns ataques não visam diretamente senhas de login, mas sim uma sessão estabelecida ou permissões de aplicativos de terceiros. O mecanismo de autorização OAuth permite que os usuários concedam acesso a dados específicos da conta sem fornecer a senha a um aplicativo de terceiros. Esse mecanismo tem usos legítimos, mas também pode ser explorado por aplicativos maliciosos.
Os invasores podem se passar por serviços de compartilhamento de arquivos, verificação de identidade ou outros serviços e direcionar os usuários a uma página genuína de autorização de terceiros. Se os usuários não verificarem a identidade do aplicativo e o escopo das permissões, poderão conceder a um aplicativo malicioso acesso a e-mails, arquivos ou outros dados da conta. Esse risco difere significativamente do phishing comum de senha: mesmo que o usuário altere a senha posteriormente, permissões previamente concedidas a aplicativos de terceiros podem não ser invalidadas automaticamente. Portanto, os usuários também devem verificar e revogar ativamente autorizações de aplicativos suspeitos ao lidar com esses incidentes.
Para usuários de criptomoedas, as contas de e-mail são especialmente importantes. O e-mail pode estar vinculado a notificações de segurança da exchange, recuperação de conta e processos de verificação de dispositivos. Se um aplicativo malicioso de terceiros ler o e-mail do usuário, o invasor poderá obter mais informações sobre a conta e tornar fraudes posteriores mais direcionadas.
Portanto, proteger uma conta de criptomoedas exige mais do que proteger o login da exchange. Os usuários também devem proteger a conta de e-mail vinculada, os dispositivos móveis e as autorizações de aplicativos de terceiros.
Quais riscos diferentes de phishing as contas de exchanges centralizadas e as carteiras Web3 enfrentam?
Tanto as contas de exchanges centralizadas quanto as carteiras de autocustódia podem ser alvo de spear phishing, mas seus métodos de controle de ativos são diferentes, assim como os controles de segurança que os invasores precisam contornar.
As contas de exchanges centralizadas geralmente são gerenciadas pelos sistemas de conta e processos de custódia de ativos da plataforma. Os invasores podem tentar obter credenciais de login, contornar medidas de autenticação ou induzir os usuários a iniciar saques por conta própria.
As carteiras de autocustódia são gerenciadas pelos usuários por meio de suas chaves privadas ou frases-semente. Os invasores não precisam necessariamente obter acesso a uma conta de exchange. Em vez disso, podem usar sites maliciosos, aplicativos falsos de carteira ou solicitações enganosas de assinatura para afetar ativos on-chain.
| Dimensão de risco |
Conta em exchange centralizada |
Carteira Web3 de autocustódia |
| Principais alvos de ataque |
Acesso de login e permissões de saque |
Chaves privadas, frases-semente, assinaturas e aprovações |
| Pontos de entrada comuns para phishing |
Suporte ao cliente falso e páginas de login falsificadas |
DApps falsos e conexões maliciosas de carteira |
| Ações críticas perigosas |
Enviar códigos de verificação, alterar configurações de segurança e transferir fundos |
Inserir uma frase-semente, assinar transações maliciosas e conceder permissões |
| Medidas de proteção comuns |
Passkey, 2FA e listas de permissões de saque |
Carteiras de hardware, verificação de assinaturas e gerenciamento de aprovações |
| Controles de risco de ativos |
Controles de risco da plataforma e configurações de segurança do usuário |
Gerenciamento de chaves privadas pelo usuário e restrições de permissões on-chain |
Por exemplo, um usuário de carteira de autocustódia pode receber uma suposta “notificação de atualização de segurança da carteira” e ser solicitado a visitar um site designado e conectar sua carteira. Conectar uma carteira não resulta necessariamente em perda de ativos. No entanto, se o usuário posteriormente assinar uma transação capaz de transferir ativos ou conceder permissões excessivas de tokens a um contrato malicioso, poderá surgir um risco financeiro real.
Para contas em exchanges centralizadas, os usuários podem ser enganados por mensagens sobre “congelamento de conta” ou “saque incomum”. Para carteiras Web3, as fraudes frequentemente envolvem cenários como “resgate de airdrop”, “migração de ativos” ou “reparo de aprovação”.
Portanto, os usuários precisam adotar medidas de proteção diferentes conforme a forma de custódia dos seus ativos. Nenhuma configuração de segurança isolada pode abranger todos os cenários de negociação de criptomoedas.
Como criar um sistema multicamadas de proteção contra phishing para contas de criptomoedas?
Um sistema eficaz de proteção contra phishing não deve depender apenas da capacidade dos usuários de identificar mensagens fraudulentas. Em vez disso, deve reduzir a probabilidade de sucesso de um ataque por meio de várias camadas de proteção.
A primeira camada é a proteção de informações de identidade. Os usuários podem usar um endereço de e-mail exclusivo para contas importantes de criptomoedas e evitar exibir informações de contato desnecessárias ou detalhes sobre ativos em plataformas sociais públicas. Um endereço de e-mail exclusivo não elimina o risco de vazamento de dados, mas pode ajudar a reduzir o grau de conexão de informações entre diferentes serviços.
A segunda camada é a proteção da autenticação de login. As contas de negociação devem usar senhas fortes e exclusivas e priorizar Passkeys ou chaves de segurança de hardware compatíveis com a plataforma. Se outros métodos de autenticação de dois fatores forem a única opção disponível, os usuários devem evitar depender exclusivamente de códigos de verificação por SMS.
A terceira camada são as restrições de operações com fundos. Em plataformas que oferecem suporte a listas de permissões de endereços de saque, atrasos de saque ou verificações adicionais de transação, os usuários podem ativar esses recursos conforme suas necessidades. Mesmo que as credenciais de login sejam expostas, essas restrições ainda podem dificultar a transferência de ativos pelos invasores.
A quarta camada é o gerenciamento de dispositivos e aplicativos. Os usuários devem verificar regularmente os dispositivos conectados à conta, sessões ativas, API Keys e autorizações de aplicativos de terceiros, além de remover prontamente permissões que não são mais usadas ou cuja origem não pode ser confirmada.
A quinta camada é a separação de carteiras on-chain. Uma carteira usada para interações cotidianas pode ser gerenciada separadamente de uma carteira que armazena ativos de longo prazo. Isso evita manter grandes quantidades de ativos em uma carteira que se conecta frequentemente a DApps desconhecidos.
Usuários que mantêm quantidades significativas de ativos também podem considerar o uso de uma carteira de hardware para gerenciar reservas de longo prazo e verificar as informações de transação exibidas no dispositivo antes de assinar. O objetivo dessas medidas é reduzir o risco de um único ponto de falha. Mesmo que um invasor obtenha algumas informações pessoais, ele não deve conseguir facilmente assumir o controle completo do login da conta, dos saques ou das operações de fundos on-chain.
Ao descobrir que informações pessoais podem ter sido expostas, primeiro determine quais informações vazaram, em vez de presumir imediatamente que seus ativos estão em risco. Se apenas informações de contato foram expostas, isso geralmente não significa que sua senha, chaves privadas ou permissões de carteira foram comprometidas. Nesse momento, aumente a atenção a chamadas, e-mails e mensagens privadas desconhecidos e verifique as configurações de segurança das contas importantes.
Se você inseriu sua senha em um site suspeito, altere imediatamente a senha da conta relevante usando um dispositivo confiável e um ponto de acesso oficial, e verifique as sessões de login ativas. Se você usou a mesma senha em outros serviços, resolva também cada uma dessas contas separadamente.
Se você forneceu um código de verificação dinâmico a um invasor ou identificou logins incomuns, dispositivos desconhecidos ou alterações nas configurações de segurança, use imediatamente os recursos oficiais de segurança da plataforma para restringir a atividade da conta e entre em contato com os canais oficiais de suporte.
Se você autorizou anteriormente um aplicativo de terceiros desconhecido a acessar seu e-mail ou outra conta, revogue a autorização relevante. Apenas alterar sua senha pode não ser suficiente para encerrar certas permissões de acesso que já foram concedidas. Para carteiras de autocustódia, a resposta adequada depende do risco específico:
-
Apenas conectou-se a um site suspeito: verifique se ocorreu alguma assinatura ou aprovação. Não equipare a conexão isolada ao roubo de ativos.
-
Assinou uma aprovação suspeita de token: verifique e revogue as permissões relevantes em um ambiente confiável, enquanto avalia se existem outros riscos.
-
Chave privada ou frase-semente exposta: considere que a carteira não é mais segura. Crie uma nova carteira usando um dispositivo confiável e, quando possível, transfira o mais rápido possível os ativos que ainda estão sob seu controle.
-
Os ativos já foram transferidos de forma incomum: salve o hash da transação, os endereços, os registros de data e hora e os registros relevantes de comunicação, e entre em contato com a plataforma relevante e com os canais aplicáveis de autoridades policiais ou combate a fraudes.
Para transferências de ativos on-chain que já ocorreram, revogar uma aprovação de token geralmente não pode recuperar automaticamente fundos que já foram transferidos. Portanto, o foco da resposta após o incidente deve ser evitar perdas adicionais, preservar evidências e evitar novas fraudes. Tenha especial cuidado com os chamados “especialistas em recuperação de ativos”. Após um usuário passar por um incidente de segurança, invasores podem novamente se passar por profissionais técnicos e solicitar taxas ou credenciais de carteira para realizar uma segunda fraude.
A proteção pessoal é importante, mas as plataformas de criptomoedas também precisam reduzir riscos por meio da gestão de dados, verificação de identidade e controles sobre operações incomuns com fundos.
-
As plataformas devem minimizar a quantidade de informações de identidade desnecessárias dos usuários acessíveis a serviços de terceiros. Para ferramentas de análise e sistemas de operações comerciais, a minimização de dados, os controles de acesso e o isolamento de informações confidenciais podem reduzir o alcance de dados potencialmente afetados por um único incidente de segurança de fornecedor.
-
As plataformas precisam estabelecer mecanismos claros de notificação de segurança. Quando ocorrer um incidente de segurança real, os usuários devem poder confirmar as informações relevantes por meio do aplicativo oficial ou de uma página confiável, em vez de depender inteiramente de links em e-mails ou mensagens de texto.
-
O design de segurança da conta deve reduzir a dependência de métodos de autenticação facilmente explorados por engenharia social. Para ações de alto risco, como alterar configurações de saque, vincular um novo dispositivo ou transferir grandes quantidades de fundos, as plataformas podem adotar verificações de identidade e avaliações de risco mais rigorosas.
-
As plataformas precisam monitorar continuamente logins incomuns, alterações de dispositivos e operações com fundos. Mesmo que os invasores obtenham algumas informações da conta, a detecção de comportamentos incomuns e as restrições às operações com fundos podem ajudar a reduzir as perdas reais.
-
As plataformas e os fornecedores terceirizados precisam definir claramente o escopo do processamento de dados, as responsabilidades de segurança e os mecanismos de resposta a incidentes. A segurança dos fornecedores não é uma questão separada da segurança da exchange. Ela faz parte do sistema geral de segurança dos usuários.
À medida que os serviços de criptomoedas se conectam a mais ferramentas externas, a proteção de segurança também deve se estender além dos sistemas internos da plataforma, abrangendo o processamento de dados por terceiros, as comunicações com clientes e todo o processo de execução das operações de fundos dos usuários.
Conclusão
O spear phishing é um dos riscos significativos de segurança enfrentados por contas de criptomoedas. Em comparação com o phishing comum, os invasores podem usar informações de contato expostas e outros detalhes de contexto para criar personificações mais convincentes, dificultando que os usuários identifiquem a fraude apenas pelo conteúdo da mensagem.
No entanto, a exposição de informações pessoais não significa que uma conta já foi tomada, nem que os ativos de criptomoedas serão inevitavelmente roubados. Normalmente, ainda existem várias etapas entre a exposição das informações de contato e a perda financeira real, incluindo engano de identidade, roubo de credenciais, autorização maliciosa ou transferências de ativos.
Para contas em exchanges centralizadas, o foco deve ser reforçar a autenticação de login, limitar permissões de saque e verificar notificações incomuns. Para carteiras de autocustódia, os usuários precisam proteger chaves privadas e frases-semente, verificar assinaturas de transações e gerenciar aprovações de contratos inteligentes.
Ao mesmo tempo, a segurança de fornecedores terceirizados, a proteção de contas de e-mail vinculadas e o monitoramento de transações incomuns pela plataforma também se tornarão componentes importantes da segurança das contas de criptomoedas.
A chave para prevenir spear phishing não é garantir que informações pessoais nunca sejam expostas. É estabelecer várias camadas de segurança para que, mesmo que os invasores obtenham algumas informações, ainda tenham dificuldade para controlar a conta e os ativos.
Perguntas frequentes
O que é spear phishing em contas de criptomoedas?
Spear phishing é um tipo de fraude em que invasores usam a identidade, as informações de contato ou outros dados de contexto de um usuário específico para se passar por uma entidade confiável e induzir o usuário a divulgar informações confidenciais ou realizar ações perigosas.
Um endereço de e-mail exposto pode resultar no roubo de ativos de criptomoedas?
Um endereço de e-mail exposto, por si só, geralmente não resulta diretamente no roubo de ativos, mas pode aumentar o risco de e-mails falsificados, fraudes de recuperação de conta e outros ataques direcionados.
Por que os usuários podem ser afetados mesmo quando a exchange não foi invadida?
Provedores terceirizados de análise, suporte ao cliente ou outros serviços também podem processar algumas informações de clientes. Se esses fornecedores sofrerem um incidente de segurança, os usuários poderão enfrentar riscos adicionais de phishing e personificação de identidade.
Por que um fraudador sabe meu nome e a exchange que utilizo?
Essas informações podem vir de fontes públicas, vazamentos históricos de dados ou serviços de terceiros. O conhecimento de informações pessoais por alguém não comprova que essa pessoa seja um funcionário legítimo da plataforma.
Ainda posso sofrer phishing após ativar a autenticação de dois fatores?
Sim. Os invasores podem induzir os usuários a enviar códigos de verificação únicos ou usar autorizações maliciosas de aplicativos de terceiros para obter outras permissões da conta. Passkeys e chaves de segurança de hardware geralmente oferecem maior resistência a phishing.
O que devo fazer se receber uma mensagem de texto sobre um saque incomum de uma exchange?
Não clique nos links da mensagem de texto nem ligue para o número fornecido. Verifique o status da sua conta por meio do aplicativo oficial ou de um ponto de acesso confiável que você tenha salvo de forma independente.
O suporte ao cliente legítimo de uma plataforma não deve pedir que você forneça a frase-semente da sua carteira, chave privada ou senha. Também não deve solicitar, por uma mensagem privada desconhecida, que você transfira ativos para uma suposta carteira segura.
Conectar-se a um DApp malicioso sempre resulta em perda de ativos?
Não. Conectar uma carteira, por si só, normalmente não concede permissão para transferir ativos, mas assinaturas posteriores, confirmações de transações e aprovações de tokens podem criar riscos. Verifique os detalhes das ações específicas envolvidas.
O que devo fazer se inseri minha senha em um site de phishing?
Altere imediatamente sua senha por meio do ponto de acesso oficial, verifique as sessões ativas e as configurações de segurança e confirme se há logins ou operações com fundos incomuns. Se sua conta de e-mail vinculada também foi afetada, resolva a situação ao mesmo tempo.
Você pode usar um endereço de e-mail exclusivo, senhas fortes, métodos de autenticação resistentes a phishing, listas de permissões de endereços de saque e gerenciamento separado de carteiras. Também deve verificar regularmente seus dispositivos, API Keys e permissões de aplicativos de terceiros.