Uma exchange de criptomoedas é uma infraestrutura essencial que conecta a negociação de ativos digitais, a custódia de ativos e as redes blockchain. Para usuários de exchanges centralizadas, a plataforma não deve apenas fornecer serviços de correspondência de ordens e liquidez, mas também gerenciar com segurança as chaves privadas usadas para transferir ativos, processar depósitos e saques diários e manter registros precisos de ativos em diferentes redes blockchain.
Diferentemente das contas financeiras tradicionais, as transações em blockchain geralmente são irreversíveis. Depois que os ativos são transferidos com uma assinatura válida, a recuperação deles costuma depender da cooperação do destinatário, de restrições impostas pelo emissor de uma stablecoin ou da intervenção das autoridades responsáveis pela aplicação da lei. Portanto, controlar as permissões de transferência de ativos, verificar a autenticidade das transações e identificar prontamente atividades anormais são preocupações centrais no modelo de segurança de uma exchange.
Nos últimos anos, diversos incidentes de segurança no setor de criptomoedas destacaram ainda mais a importância dos softwares de carteira, da custódia de chaves e dos processos de aprovação de transações. Este artigo analisa como as exchanges desenvolvem sistemas multicamadas de segurança de ativos por meio de carteiras quentes e frias, tecnologia de multisignature, MPC, gerenciamento do ciclo de vida das chaves privadas e monitoramento de riscos. Também explica a importância prática desses mecanismos por meio de incidentes representativos.
As exchanges centralizadas de criptomoedas geralmente utilizam um modelo de gerenciamento de ativos com custódia. Depois que os usuários depositam ativos digitais na plataforma, a exchange registra seus saldos por meio de um sistema interno de contas e usa carteiras sob sua gestão para receber e enviar fundos on-chain. Quando os usuários realizam negociações spot na plataforma, geralmente não é necessário liquidar cada transação individualmente na blockchain. No entanto, depósitos, saques e transferências de ativos entre as carteiras da plataforma ainda envolvem transações on-chain reais.
Portanto, as exchanges precisam gerenciar simultaneamente dois sistemas interconectados: um livro-razão interno que registra os direitos dos usuários sobre os ativos e as atividades de negociação, e uma infraestrutura de carteiras responsável por realmente manter e transferir ativos on-chain. Somente quando ambos permanecem alinhados de forma consistente a exchange consegue oferecer suporte à liquidação normal de fundos, à reconciliação de ativos e ao controle de riscos.
Sob as perspectivas técnica e operacional, a segurança dos ativos de uma exchange geralmente envolve as seguintes camadas:
| Camada de segurança |
Mecanismos principais |
Finalidade principal |
| Armazenamento de ativos |
Carteiras quentes, carteiras frias, níveis de carteira |
Controlar o nível de exposição online de diferentes ativos |
| Gerenciamento de chaves |
HSM, MPC, backups e rotação de chaves |
Reduzir os riscos de vazamento de chaves e pontos únicos de falha |
| Autorização de transações |
Multisignature, permissões de aprovação e verificação de transações |
Impedir transferências não autorizadas de ativos |
| Monitoramento de riscos |
Identificação de endereços suspeitos, limites e alertas em tempo real |
Detectar e limitar atividades anormais de transação |
| Reconciliação de ativos |
Livros-razão internos, reconciliação de saldos on-chain e proof of reserves |
Melhorar a precisão e a transparência dos registros de ativos |
| Resposta a incidentes |
Suspensões de saques, migrações de carteiras e investigações de incidentes |
Conter a propagação de riscos e apoiar a recuperação das operações |
Esses mecanismos não operam de forma independente. Mesmo que as chaves privadas das carteiras estejam adequadamente protegidas, falhas no processo de aprovação de transações ainda podem resultar em autorizações indevidas. Por outro lado, mesmo que as aprovações de transações sejam altamente rigorosas, o gerenciamento inadequado de backups de chaves pode tornar os ativos inacessíveis ou expor chaves a vazamentos.
Portanto, um modelo maduro de segurança de ativos enfatiza defesa em profundidade, segregação de funções e verificação contínua, em vez de depender de uma única tecnologia para fornecer proteção absoluta.
Qual é a diferença entre carteiras quentes e frias? Por que as exchanges usam ambas?
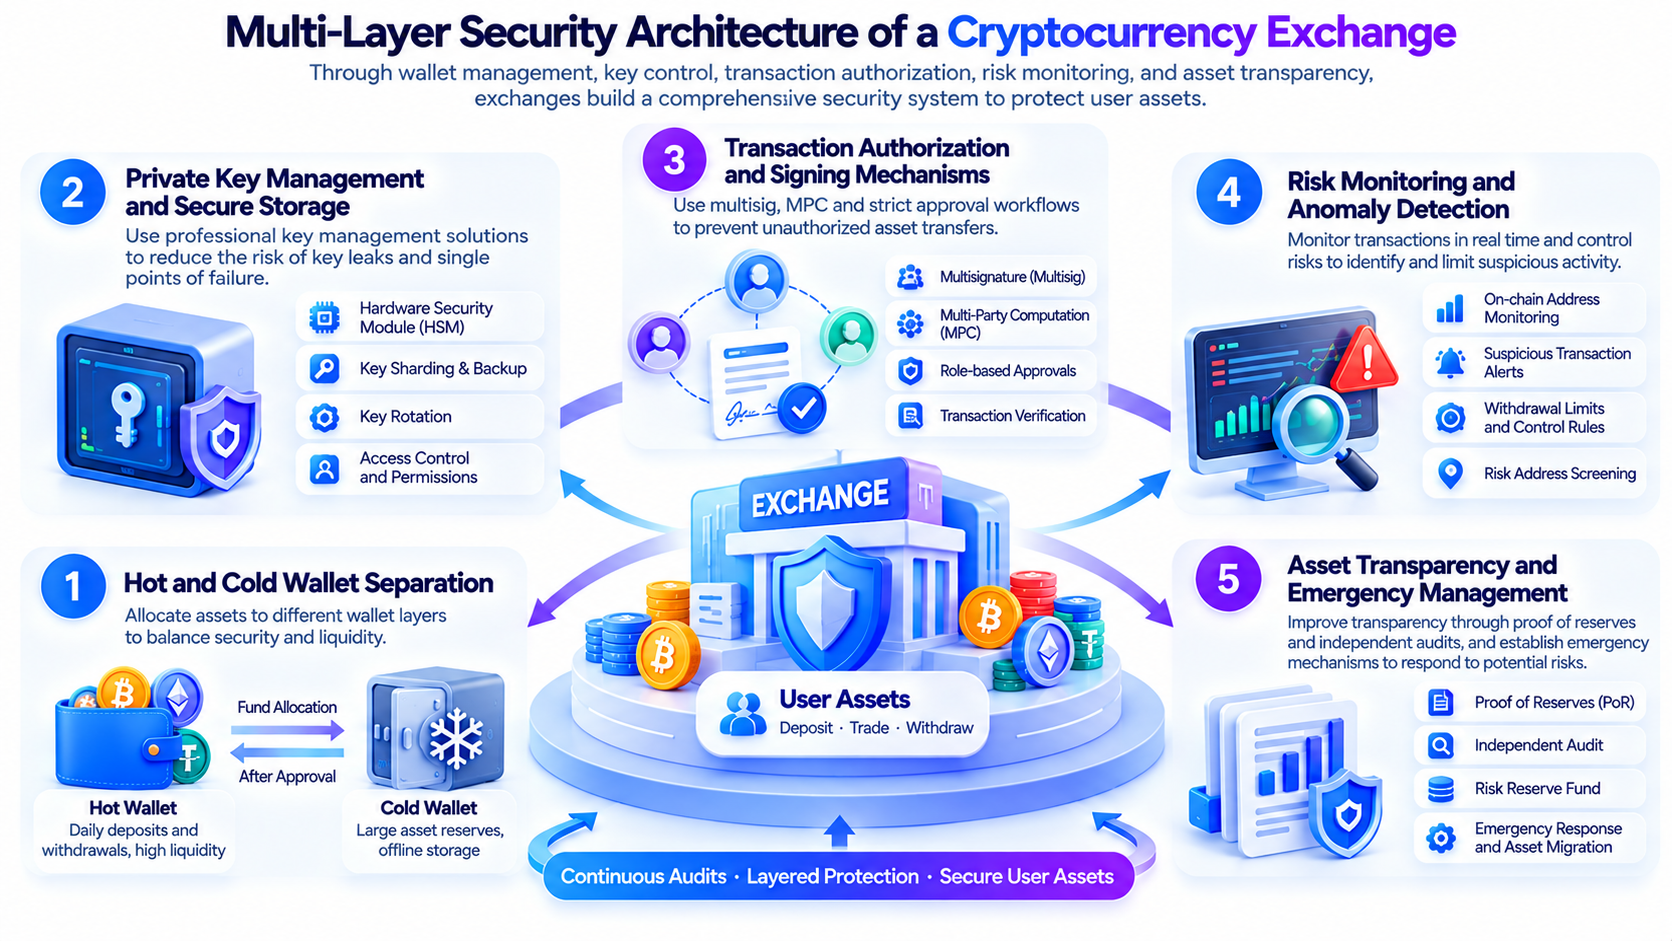
Uma carteira quente é uma carteira cujo ambiente de assinatura ou processo de uso de chaves está conectado a um sistema online. Ela geralmente pode processar rapidamente a varredura de depósitos, os saques de usuários e as transferências diárias de fundos, sendo adequada para cenários operacionais que exigem atividades frequentes.
Já uma carteira fria é projetada para isolar materiais críticos de assinatura de ambientes conectados à internet, reduzindo a possibilidade de atacantes remotos acessarem diretamente as chaves privadas. As carteiras frias geralmente são usadas para manter grandes quantidades de ativos que não precisam ser movimentados com frequência. No entanto, seus procedimentos operacionais podem ser mais complexos e a transferência de fundos pode ser mais lenta.
As principais diferenças entre os dois tipos de carteira envolvem conectividade, frequência de uso e escopo de exposição a riscos.
| Dimensão de comparação |
Carteira quente |
Carteira fria |
| Conexão de rede |
O ambiente de assinatura geralmente está conectado a sistemas online |
O ambiente crítico de assinatura geralmente é isolado offline |
| Principais usos |
Depósitos, saques e transferências diárias de fundos |
Reservas de grandes ativos e custódia de longo prazo |
| Eficiência de transação |
Maior; adequada para processamento automatizado |
Geralmente exige mais operações manuais ou offline |
| Principais riscos |
Comprometimento de sistemas online, vazamento de chaves e assinaturas maliciosas |
Danos a dispositivos, erros operacionais, riscos na cadeia de suprimentos e riscos no processo de assinatura |
| Controles comuns |
Limites, listas de permissões de endereços e monitoramento de anomalias |
Aprovação por múltiplas pessoas, verificação offline e gerenciamento de segurança física |
Para uma exchange, manter todos os ativos em carteiras quentes pode melhorar a eficiência dos saques, mas também pode ampliar o impacto potencial de um ataque online. Manter todos os ativos em carteiras frias, por outro lado, pode afetar a capacidade dos usuários de sacar fundos normalmente.
Por isso, as exchanges geralmente distribuem fundos entre diferentes níveis de carteira com base nas necessidades de liquidez e nas estratégias de gerenciamento de riscos. Por exemplo, uma exchange pode manter determinada quantidade de liquidez online para processar saques diários e gerenciar os ativos restantes por meio de procedimentos de custódia mais rigorosos, realizando transferências de fundos aprovadas quando necessário.
É importante observar que uma carteira fria não representa segurança absoluta. O armazenamento a frio pode reduzir o risco de exposição online de chaves privadas, mas não consegue determinar automaticamente se uma transação assinada reflete a intenção comercial real. Os procedimentos de análise e autorização de transações continuam sendo essenciais.
Como a multisignature impede que uma única chave privada controle grandes quantidades de ativos?
A multisignature, frequentemente abreviada como multisig, é um mecanismo de controle que exige múltiplas autorizações independentes para concluir uma transação. Seu objetivo principal é impedir que um único detentor de chave decida sozinho sobre a transferência de ativos importantes.
Usando como exemplo uma estrutura multisig comum de 2 de 3, o sistema estabelece três permissões de assinatura independentes, e uma transação exige pelo menos duas autorizações válidas para ser executada. Mesmo que uma chave seja comprometida, um atacante geralmente não consegue concluir uma transferência usando apenas essa chave.
No gerenciamento de ativos de uma exchange, a multisig pode ser combinada com a segregação de funções dentro da organização. Por exemplo, diferentes pessoas ou sistemas podem ser responsáveis por iniciar, revisar e aprovar finalmente uma transação, exigindo que grandes transferências de ativos passem por múltiplas etapas de controle.
No entanto, multisig não significa que cada signatário possa identificar automaticamente uma transação maliciosa. Se vários signatários dependem da mesma interface comprometida ou não verificam de forma independente o endereço de destino, o valor da transação e os detalhes das chamadas de contratos inteligentes, eles podem aprovar uma transação que não reflete a intenção original, mesmo quando o número exigido de assinaturas for atingido.
Portanto, a segurança da multisig depende não apenas do limite de assinaturas, mas também da independência dos signatários, da integridade das informações de transação exibidas e da verificação de operações críticas por canais confiáveis.
Para carteiras que envolvem contratos inteligentes, o processo de aprovação também deve analisar alterações de permissões de contratos, atualizações de contratos proxy e chamadas de transações complexas. Algumas transações podem não parecer transferências diretas, mas podem alterar permissões de controle de ativos. Por isso, exigem uma verificação técnica mais rigorosa.
Como o MPC difere da multisignature tradicional?
A Computação Multipartidária, ou Multi-Party Computation (MPC), é uma categoria de tecnologia criptográfica que permite a vários participantes realizar cálculos conjuntamente sem expor diretamente suas respectivas informações secretas. Na custódia de ativos digitais, o MPC costuma ser combinado com a tecnologia de assinatura de limite para distribuir o controle de uma chave.
Diferentemente da multisignature tradicional, um esquema de assinatura de limite baseado em MPC pode distribuir as capacidades de assinatura entre diversos participantes ou dispositivos. Cada parte usa uma fração de chave independente para participar do processo de assinatura, sem reconstruir a chave privada completa durante as operações normais.
Por exemplo, uma carteira com assinatura de limite pode exigir que quaisquer dois de três participantes concluam conjuntamente uma assinatura. Mesmo que a fração de chave de um participante seja exposta, ela pode não ser suficiente para gerar uma assinatura válida de forma independente.
Ambos os mecanismos podem reduzir o risco de um ponto único de falha, mas suas implementações técnicas são diferentes.
| Dimensão de comparação |
Multisignature |
Assinatura de limite MPC |
| Princípio básico |
Múltiplas autorizações independentes aprovam conjuntamente uma transação |
Múltiplas frações de chave colaboram para gerar uma assinatura |
| Representação on-chain |
Depende da blockchain e da implementação da carteira, podendo envolver um contrato multisig |
Pode gerar assinaturas compatíveis com formatos de assinatura padrão |
| Controle de permissões |
Regido por regras multisig e pela lógica da carteira |
Controlado por protocolos de limite e políticas de suporte |
| Vantagem principal |
Regras de autorização claras e fáceis de auditar |
Capacidades de assinatura distribuídas que suportam diversas arquiteturas de custódia |
| Limitação principal |
Depende dos signatários e do processo de verificação de transações |
Depende da implementação do protocolo, do gerenciamento de frações e da segurança dos participantes |
O MPC não é necessariamente mais seguro do que todas as soluções multisig. Um desafio comum para ambos os mecanismos é garantir que os participantes aprovem a transação correta e impedir ataques contra credenciais de identidade, dispositivos de endpoint e permissões administrativas.
Na prática, as exchanges também podem combinar HSM, verificação independente de dispositivos, controles de permissão baseados em funções e auditorias de logs operacionais para melhorar a confiabilidade do processo geral de assinatura.
Por que o gerenciamento de chaves privadas é o núcleo da segurança de ativos de uma exchange?
As chaves privadas são materiais criptográficos essenciais nos sistemas de controle de ativos em blockchain. Em blockchains que usam modelos de conta comuns, uma parte com a autoridade de assinatura correspondente pode iniciar transferências de ativos compatíveis com as regras do protocolo. Portanto, proteger chaves privadas não é apenas uma questão de prevenir vazamentos de dados; trata-se diretamente do controle sobre os ativos.
O gerenciamento abrangente de chaves privadas geralmente cobre várias etapas, incluindo geração, armazenamento, uso, backup, rotação e desativação de chaves.
-
A geração de chaves deve usar fontes confiáveis de aleatoriedade e implementações criptográficas validadas. Se houver uma falha no processo de geração de chaves, mesmo um ambiente de armazenamento altamente seguro poderá não evitar os riscos resultantes.
-
As chaves privadas e as respectivas frações de chave devem ser armazenadas em ambientes controlados com permissões de acesso restritas. Um HSM pode executar determinadas operações criptográficas em um ambiente de hardware protegido, reduzindo a possibilidade de os materiais de chave serem diretamente expostos a aplicações comuns. No entanto, sua eficácia ainda depende da implantação específica e das configurações de permissões.
-
As exchanges precisam estabelecer políticas rigorosas de uso de chaves, incluindo quais pessoas ou sistemas podem iniciar assinaturas, quais transferências de ativos exigem aprovação adicional e como as operações devem ser bloqueadas quando uma atividade anormal é detectada.
-
Os mecanismos de backup e recuperação são igualmente importantes. A ausência de backups pode tornar ativos inacessíveis após danos a dispositivos, enquanto backups excessivos, custódia dispersa ou controles de acesso insuficientes podem aumentar o risco de exposição.
A rotação de chaves também deve considerar as características práticas das blockchains. Para alguns sistemas de endereço, a rotação não é tão simples quanto substituir uma senha. Pode ser necessário gerar novos endereços de carteira e migrar os ativos por meio de procedimentos seguros.
Como resultado, a segurança das chaves privadas não se resume a uma equipe de tecnologia armazenar uma senha. Trata-se de uma questão abrangente de gerenciamento que envolve criptografia, infraestrutura, permissões de pessoal e processos operacionais.
Quais lições os recentes incidentes de segurança em exchanges forneceram?
Desde 2025, a infraestrutura de custódia e negociação de criptoativos passou por diversos incidentes de segurança relevantes. Esses casos envolveram diferentes arquiteturas técnicas e ambientes operacionais. Eles não podem ser simplesmente atribuídos a falhas em uma tecnologia específica de carteira, nem é adequado avaliar a segurança geral de uma plataforma apenas porque ocorreu um incidente.
Sob a perspectiva da pesquisa em segurança, o valor desses incidentes está em ajudar o setor a compreender diferentes vetores de ataque e observar como as exchanges lidam com monitoramento de anomalias, isolamento de ativos e recuperação de incidentes.
Bybit: incidente de segurança em carteira multisig em fevereiro de 2025
Em 21 de fevereiro de 2025, a Bybit sofreu um incidente de segurança envolvendo aproximadamente US$ 1,5 bilhão em ativos digitais. As investigações posteriores se concentraram no ambiente de assinatura e na cadeia de suprimentos de software relacionada. Os atacantes exploraram o processo afetado de exibição e autorização de transações, fazendo com que a operação de assinatura não refletisse com precisão a transação que foi realmente executada. Posteriormente, o FBI atribuiu o ataque a atividades de ameaça vinculadas à Coreia do Norte.
Esse caso mostra que a multisig e as carteiras frias podem proporcionar proteção importante aos ativos, mas as exchanges também precisam verificar independentemente os detalhes das transações, controlar a confiabilidade das interfaces de assinatura e reforçar o gerenciamento de segurança de softwares de terceiros e dependências críticas.
Phemex: atividade anômala em carteira quente em janeiro de 2025
Em 23 de janeiro de 2025, a Phemex detectou atividade anômala envolvendo suas carteiras quentes. Em seguida, iniciou uma resposta a incidentes, suspendeu funções relacionadas de depósito e saque, isolou os dispositivos afetados e trabalhou com empresas externas de segurança na investigação. Após concluir inspeções e ajustes de sistema, a plataforma restaurou gradualmente os serviços de saque para diferentes redes.
Esse incidente destaca dois aspectos fundamentais do gerenciamento de riscos de carteiras quentes: controlar a exposição a riscos das carteiras online e isolar prontamente os sistemas afetados, suspender operações relacionadas e realizar análises de segurança quando forem detectadas atividades anormais.
CoinDCX: incidente de segurança em conta operacional em julho de 2025
Em 19 de julho de 2025, a CoinDCX divulgou que uma conta operacional interna usada para fornecer serviços de liquidez a exchanges parceiras havia sido comprometida, envolvendo aproximadamente US$ 44 milhões em ativos. A plataforma declarou que a conta afetada estava isolada das carteiras de ativos dos clientes, que as perdas relacionadas seriam cobertas pelas próprias reservas da empresa e que as carteiras dos clientes não foram diretamente afetadas.
Esse caso mostra que, além de proteger as chaves de carteiras, isolar contas operacionais dos ativos de custódia dos clientes é igualmente importante. Restringir os fundos aos quais diferentes sistemas operacionais podem acessar pode reduzir o impacto de um incidente de segurança em um único ambiente operacional.
Upbit: transferência não autorizada de ativos Solana em novembro de 2025
Em 27 de novembro de 2025, a Upbit descobriu transferências não autorizadas envolvendo determinados ativos na rede Solana. As divulgações iniciais indicaram que o incidente envolvia aproximadamente KRW 5,4 trilhões. Posteriormente, a plataforma suspendeu os depósitos e saques relacionados, transferiu ativos para carteiras frias e realizou uma análise de segurança. Uma análise posterior identificou um possível problema de segurança de chaves no sistema de carteiras, mas, naquele momento, o problema não havia sido confirmado como a causa direta do incidente.
Esse caso demonstra ainda que a segurança de carteiras envolve mais do que o armazenamento de chaves. Ela também depende da implementação correta de algoritmos de assinatura, de testes de software e de auditorias contínuas de segurança. Realizar uma análise sistemática após detectar atividade anormal pode ajudar a identificar outros riscos potenciais.
Investigações de incidentes de segurança em 2026 e coordenação do setor
Em 29 de outubro de 2026, transferências anormais de fundos em larga escala envolvendo carteiras quentes relacionadas à Binance chamaram a atenção para a segurança de ativos em exchanges. As estimativas de empresas de análise on-chain e pesquisadores variaram, com algumas alcançando vários bilhões de dólares. Como diferentes métodos de cálculo podem envolver vários endereços de carteira e transferências de fundos subsequentes, esses números não representam perdas finais confirmadas de ativos. O impacto específico permanece sujeito a verificação adicional.
Após o incidente, a Binance declarou que estava investigando possíveis problemas de segurança e enfatizou a segurança dos fundos dos usuários. A plataforma suspendeu temporariamente depósitos e saques para realizar verificações de segurança, rastrear fundos anormais e cooperar com as investigações relevantes. Ao mesmo tempo, os emissores de stablecoins Tether e Circle congelaram aproximadamente US$ 1,57 bilhão em USDT e mais de US$ 800 milhões em USDC, respectivamente. Outras instituições relevantes também participaram do rastreamento de ativos e do controle de riscos. Em 30 de outubro, a Binance divulgou que o valor de ativos congelados que havia verificado alcançara vários bilhões de dólares. No entanto, o valor final das perdas e o vetor de ataque específico ainda exigem investigação adicional.
Esse incidente ilustra a complexidade da resposta emergencial para a segurança de exchanges. Além de proteger chaves privadas e identificar transações anormais, as plataformas de negociação precisam coordenar-se com empresas de análise de blockchain, emissores de stablecoins, outros provedores de serviços de negociação e autoridades responsáveis pela aplicação da lei. O rastreamento de fundos, o congelamento de ativos, as inspeções de sistemas e a recuperação das operações podem ajudar a reduzir riscos potenciais.
Em conjunto, os incidentes de segurança recentes mostram que a proteção moderna de ativos em exchanges não se limita mais a carteiras quentes e frias e ao gerenciamento de chaves privadas. Em vez disso, ela está se desenvolvendo em um modelo de proteção multicamadas que abrange verificação de assinaturas, isolamento de sistemas operacionais, monitoramento de anomalias e resposta a incidentes entre instituições.
Como as exchanges podem reduzir perdas de ativos por meio do monitoramento de anomalias e controles de risco?
Mesmo quando uma exchange utiliza segregação entre carteiras quentes e frias, multisig e MPC, ela ainda precisa monitorar continuamente os fluxos reais de fundos. Isso ocorre porque o objetivo de um sistema de segurança não é apenas impedir o acesso não autorizado, mas também identificar e limitar prontamente os riscos após a ocorrência de atividades anormais.
-
As exchanges podem estabelecer limites de transação com base em diferentes ativos, carteiras e cenários operacionais. Por exemplo, uma carteira de saques diários pode ser configurada com saldos e limites de transferência baseados nas necessidades normais de fundos. Quando o valor ou a frequência das transações se desvia significativamente dos padrões históricos, o sistema pode acionar verificação adicional ou análise manual.
-
O monitoramento de endereços on-chain pode ajudar a identificar fluxos de fundos de alto risco. Ao analisar o histórico de endereços, os caminhos de transação e os rótulos de risco relevantes, as plataformas podem realizar análises adicionais de transações suspeitas. No entanto, a análise on-chain tem limitações. Uma conexão entre endereços não significa necessariamente que eles sejam controlados pela mesma pessoa ou entidade.
-
As plataformas precisam estabelecer capacidades de detecção de anomalias entre sistemas. Se uma transação parecer normal on-chain, mas for inconsistente com a solicitação operacional interna correspondente, o registro de aprovação ou a atividade da conta do usuário, isso ainda pode indicar uma anormalidade no processo de transação.
Quando ocorre um incidente de segurança grave, uma exchange pode tomar medidas com base no escopo do risco, como suspender alguns saques, restringir operações que envolvam carteiras afetadas, migrar ativos não afetados e reimplantar a infraestrutura de carteiras. Para determinados tokens que oferecem suporte a funções controladas pelo emissor, a exchange também pode coordenar o congelamento de ativos por meio de procedimentos de conformidade.
Essas medidas precisam equilibrar a segurança dos ativos, o acesso normal dos usuários e a continuidade operacional. Suspender saques pode proporcionar tempo para investigação e controle de riscos, mas também afeta o acesso dos usuários aos próprios fundos. Portanto, são necessárias condições de acionamento, divulgações e procedimentos de recuperação claros.
A proof of reserves e as reservas de risco podem garantir a segurança dos ativos dos usuários?
A Proof of Reserves (PoR), ou prova de reservas, é um mecanismo de verificação destinado a melhorar a transparência dos ativos de plataformas de negociação. Ela geralmente utiliza informações divulgadas publicamente sobre ativos em carteiras, provas criptográficas, verificação de terceiros ou outros métodos para ajudar observadores externos a compreender os ativos mantidos por uma plataforma em um momento específico e sua relação com os saldos dos usuários.
Em soluções que utilizam tecnologias como Árvores de Merkle, os usuários podem verificar se os saldos de suas contas foram incluídos em um conjunto específico de dados de ativos e passivos. No entanto, o escopo da verificação depende da implementação técnica e das práticas de divulgação da plataforma. A prova de reservas não equivale a uma auditoria financeira completa.
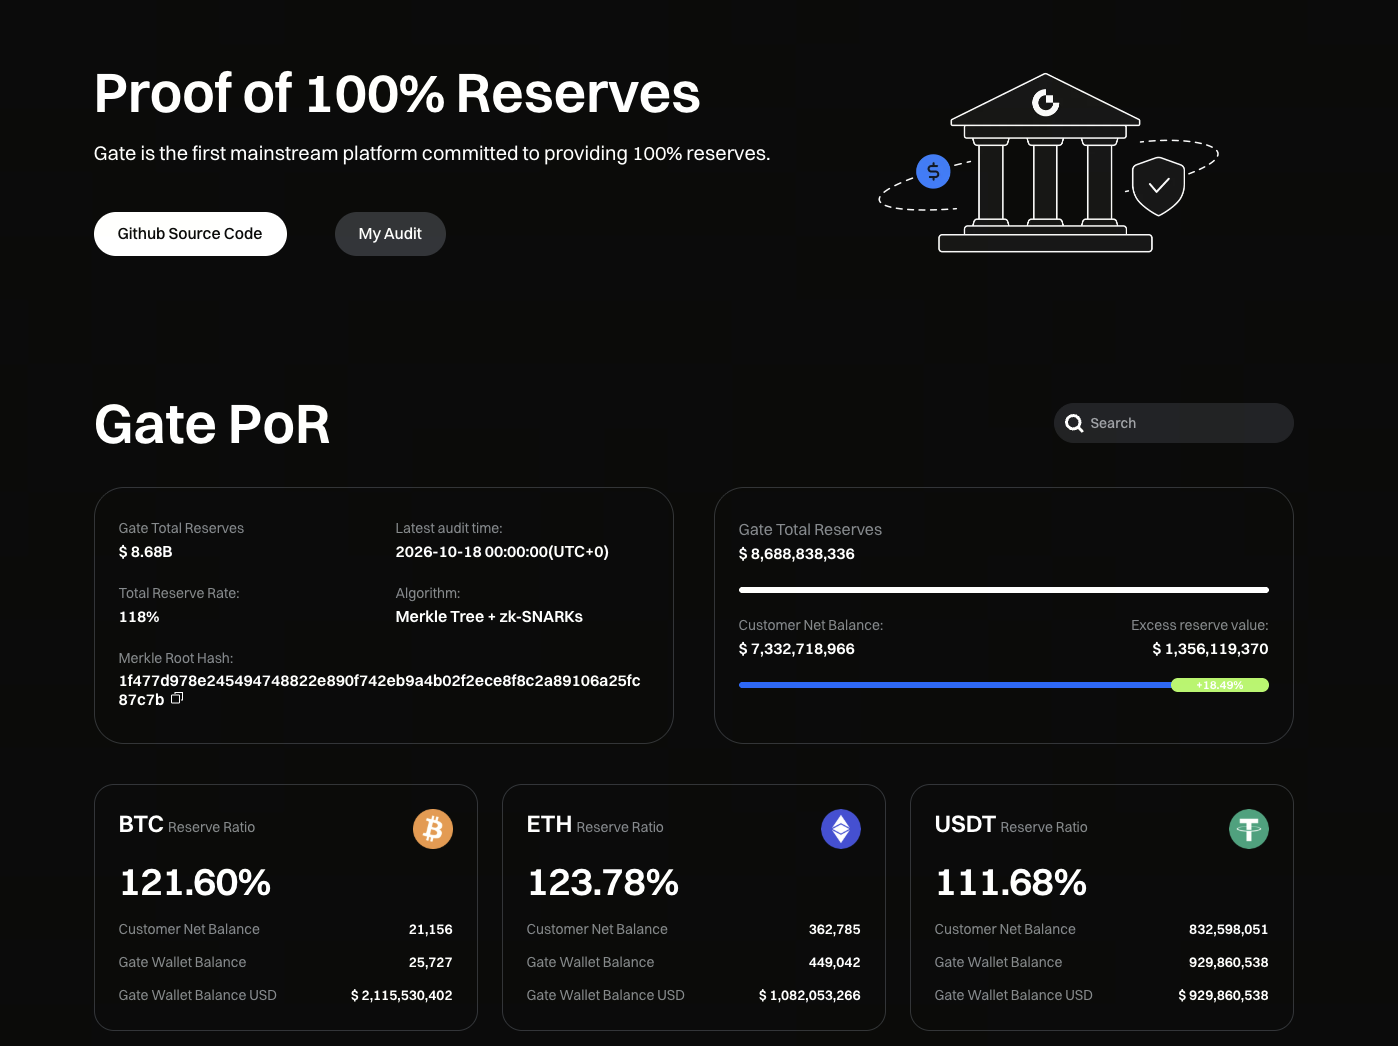
A Gate, por exemplo, utiliza um mecanismo de verificação de proof of reserves que combina Árvores de Merkle com provas de conhecimento zero, ou zero-knowledge proofs (zk-SNARKs). O mecanismo incorpora os saldos das contas dos usuários a um modelo de verificação criptográfica e fornece um canal de verificação independente. Os usuários podem visualizar as reservas de diferentes ativos na página de proof of reserves, verificar se os saldos de suas contas foram incluídos no snapshot de dados correspondente e reduzir a exposição das informações privadas de outros usuários.
Em 18 de outubro de 2026, a Gate divulgou reservas totais de aproximadamente US$ 8,688 bilhões e saldos líquidos de ativos de usuários de aproximadamente US$ 7,332 bilhões, resultando em uma taxa geral de reservas de 118,49% e cobrindo aproximadamente 500 criptoativos. As taxas de reserva de BTC e ETH foram de 121,60% e 123,78%, respectivamente. Esses números refletem a cobertura de ativos da plataforma naquele snapshot e fornecem aos usuários informações de referência para avaliar a transparência dos ativos da plataforma.
É importante enfatizar que a proof of reserves reflete principalmente a cobertura de ativos dentro de um escopo específico de divulgação e em um momento específico. Ela não pode provar de forma independente que uma plataforma não possui outros passivos, restrições sobre os direitos dos ativos ou riscos operacionais. Portanto, a PoR é melhor utilizada como uma ferramenta de transparência em conjunto com a verificação de passivos, auditorias independentes e divulgações contínuas de riscos.
As reservas de risco têm uma finalidade diferente. Algumas exchanges estabelecem fundos de risco dedicados para fornecer suporte financeiro em incidentes de segurança qualificados ou outras situações extremas. No entanto, sua cobertura, o tamanho do fundo e as condições de uso dependem das disposições específicas da plataforma. As reservas de risco não equivalem a um seguro de depósitos com proteção legal.
De modo geral, a proof of reserves se concentra na transparência e verificabilidade dos ativos, enquanto as reservas de risco se concentram no suporte financeiro após a ocorrência de determinados riscos. A segregação entre carteiras quentes e frias, a multisignature e o gerenciamento de chaves privadas fornecem principalmente proteção preventiva. Esses mecanismos se complementam e, juntos, formam componentes importantes do gerenciamento de segurança de ativos de uma exchange.
Como usuários comuns podem melhorar a segurança dos ativos em suas contas de exchange?
As exchanges gerenciam carteiras em nível de plataforma e infraestrutura de custódia, mas as contas dos usuários ainda podem enfrentar riscos como phishing, vazamentos de credenciais, autorizações maliciosas e comprometimento de dispositivos. Portanto, os usuários também precisam estabelecer práticas de segurança de conta adequadas às próprias circunstâncias.
-
Os usuários devem habilitar passkeys, chaves de segurança ou outros métodos de autenticação forte sempre que possível e definir uma senha exclusiva para sua conta de exchange. Em comparação com depender apenas de códigos de verificação por SMS, os mecanismos de autenticação resistentes a phishing geralmente fornecem proteção mais forte.
-
Os usuários devem verificar os domínios de login e as fontes de aplicativos oficiais, além de evitar inserir senhas, códigos de verificação ou outras informações confidenciais por meio de links desconhecidos. Mensagens que alegam que os usuários devem transferir ativos com urgência, remover controles de risco ou verificar novamente suas identidades devem ser confirmadas por um canal independente.
-
Listas de permissões de endereços de saque, confirmações de saque e notificações de atividade da conta podem reduzir o impacto potencial do uso não autorizado da conta. Se a plataforma oferecer suporte a um período de espera após a adição de um novo endereço de saque, os usuários poderão habilitá-lo conforme suas necessidades.
Os usuários que utilizam APIs para negociação automatizada devem seguir o princípio do menor privilégio. Eles devem evitar conceder permissões de transferência de ativos a programas que não precisam de funcionalidade de saque e excluir prontamente as chaves API que não estiverem mais em uso.
Os usuários também devem escolher entre custódia centralizada e autocustódia com base em sua frequência de negociação, no uso pretendido dos fundos e em sua capacidade de gerenciar as próprias chaves. A autocustódia pode reduzir a dependência de plataformas de terceiros, mas também significa que os usuários são responsáveis por proteger suas frases-semente, seus dispositivos e o risco de perda de chaves.
Não existe uma única solução de segurança de ativos adequada para todas as pessoas. Compreender os limites de risco de diferentes métodos de custódia é mais importante do que simplesmente escolher um tipo de carteira.
Conclusão
O núcleo da proteção de ativos dos usuários em uma exchange de criptomoedas é um modelo de segurança multicamadas que abrange armazenamento de ativos, gerenciamento de chaves, autorização de transações, monitoramento de anomalias e recuperação de incidentes. As carteiras quentes fornecem liquidez diária, as carteiras frias reduzem a exposição online, a multisig e o MPC distribuem o controle sobre os ativos, e a verificação independente de transações e o gerenciamento de permissões ajudam a garantir que as transferências de ativos reflitam a intenção comercial real.
Os incidentes de segurança em exchanges desde 2025 mostram que, à medida que a escala da custódia de ativos e a complexidade dos sistemas aumentam, os riscos de segurança não se limitam mais a saber se as chaves privadas são armazenadas online. Cadeias de suprimentos de software, interfaces de assinatura, isolamento de contas operacionais e resposta a incidentes entre instituições podem afetar os resultados efetivos de segurança.
Para plataformas de negociação, auditorias contínuas, controles internos mais rigorosos e maior transparência de ativos são bases importantes para construir confiança de longo prazo. Para os usuários, compreender a arquitetura de carteiras e os mecanismos de custódia de ativos, além de adotar as medidas necessárias de proteção da conta, pode ajudar a avaliar e gerenciar os riscos de ativos digitais de forma mais abrangente.
Perguntas frequentes
Uma carteira quente é sempre menos segura do que uma carteira fria?
As carteiras quentes geralmente têm maior exposição a riscos de ataques online, mas sua segurança efetiva também depende do gerenciamento de chaves, dos limites de transação e dos mecanismos de monitoramento. As carteiras frias reduzem a exposição online, mas ainda podem enfrentar riscos operacionais, de dispositivos e da cadeia de suprimentos.
Os ativos ainda podem ser roubados depois que uma exchange adota multisignature?
Sim. A multisignature reduz o risco de uma única chave controlar os ativos, mas transferências não autorizadas ou não intencionais de ativos ainda podem ocorrer se os signatários forem induzidos ao erro, os detalhes das transações forem alterados ou múltiplas etapas de autorização forem comprometidas simultaneamente.
O MPC pode impedir completamente vazamentos de chaves privadas?
Não. As assinaturas de limite MPC podem distribuir capacidades de assinatura e reduzir o risco de vazamento de uma única chave, mas não conseguem impedir automaticamente autorizações de transações maliciosas, comprometimento de dispositivos dos participantes ou abuso de permissões operacionais.
A proof of reserves pode provar que uma exchange é completamente segura?
Não. A proof of reserves pode melhorar a transparência dos ativos dentro de um escopo específico, mas não pode provar de forma independente que uma plataforma não possui outros passivos. Ela também não substitui auditorias de segurança de carteiras ou o gerenciamento interno de riscos.
Os ativos dos usuários serão necessariamente afetados depois que uma exchange sofrer um incidente de segurança?
Não necessariamente. O impacto real depende do escopo dos ativos afetados, das medidas de isolamento de carteiras, das reservas da plataforma, dos esforços de recuperação de ativos e das medidas de resposta posteriores. Alguns incidentes podem afetar apenas contas operacionais específicas. A existência de perdas nos ativos dos usuários deve ser determinada com base nos fatos específicos.