


Jdscarlett27

現在、コンテンツはありません
暗号資産業界にローンチパッドが不足しているわけではない
ローンチパッドが過剰なのだ
DefiLlamaは現在、ローンチパッドを独立したカテゴリーとして扱っている
手数料トラッカーはすでに150以上を追跡している
CoinMarketCapの追跡対象アセット数は、1年間で2,345万から5,908万に増えた
152%の増加だ
優れたプロジェクトが増えたわけではない
ワンクリックでトークンを発行する方法が増えただけだ
ここで本当に重要な部分を見てみよう
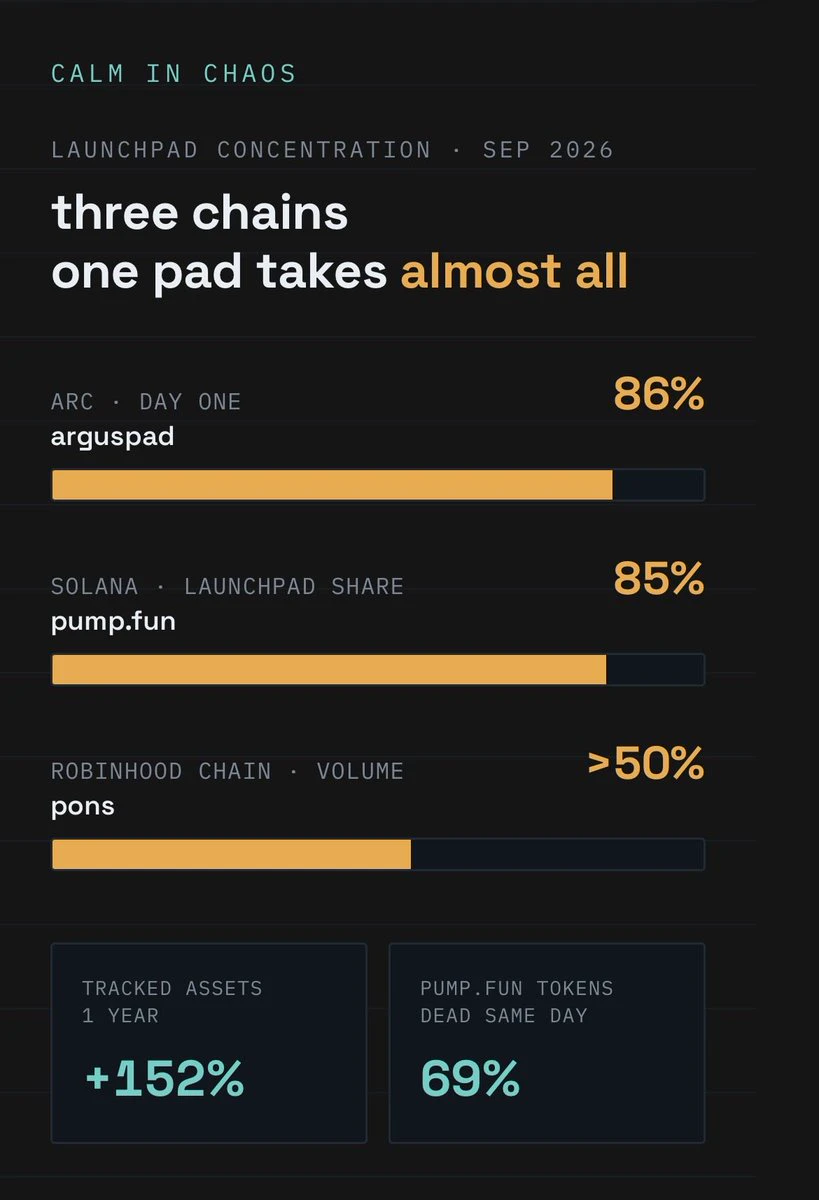
3つのチェーンを比較する
毎回、同じパターンが現れる
👉Arcメインネット 9月16日
ミーム系ローンチパッドが、4億1,080万ドルの初日取引高の82%を生み出した
1つのパッドであるArguspadが、その日に作成された97,025個のトークンのうち83,751個を発行した
まったく新しいチェーンで、1つのプラットフォームが86%を占めた
👉Solana 9月10日
1日で263,000個のSPLトークンが発行された
そのうち追跡対象のローンチパッドを通ったのはわずか40,360個だった
はそのうち34,184個を占め、ローンチパッド分の約85%に達した
残りは未加工で、キュレーションされていない発行だった
👉Robinhood Chain
9月初旬までに、Ponsは167,000人以上のクリエイターから約646,000個のト
ローンチパッドが過剰なのだ
DefiLlamaは現在、ローンチパッドを独立したカテゴリーとして扱っている
手数料トラッカーはすでに150以上を追跡している
CoinMarketCapの追跡対象アセット数は、1年間で2,345万から5,908万に増えた
152%の増加だ
優れたプロジェクトが増えたわけではない
ワンクリックでトークンを発行する方法が増えただけだ
ここで本当に重要な部分を見てみよう
3つのチェーンを比較する
毎回、同じパターンが現れる
👉Arcメインネット 9月16日
ミーム系ローンチパッドが、4億1,080万ドルの初日取引高の82%を生み出した
1つのパッドであるArguspadが、その日に作成された97,025個のトークンのうち83,751個を発行した
まったく新しいチェーンで、1つのプラットフォームが86%を占めた
👉Solana 9月10日
1日で263,000個のSPLトークンが発行された
そのうち追跡対象のローンチパッドを通ったのはわずか40,360個だった
はそのうち34,184個を占め、ローンチパッド分の約85%に達した
残りは未加工で、キュレーションされていない発行だった
👉Robinhood Chain
9月初旬までに、Ponsは167,000人以上のクリエイターから約646,000個のト
- 1
攻撃者は偽の政府メールを受け、Revolutに10,000 BTCを要求したと主張
Revolutはその要求を確認していない
システムはハッキングされておらず、資金にも手は付けられていない
🧵🧵🧵
Revolutはその要求を確認していない
システムはハッキングされておらず、資金にも手は付けられていない
🧵🧵🧵
BTC+1.19%
- 2
やあ、レジェンドたち 🧘♂️
CLARITY法案が金曜日に書き換えられた
そして、実際に重要な部分について話している人はほとんどいない
上院共和党議員は、採決の4日前にあたる9月10日、630ページの改訂草案を公表した
Lummisは、民主党議員が求めた100以上の変更を盛り込んでいると述べている
本当のニュースは、ある一つの条項に埋もれている
DeFiのルールブックである第20209条は、285語から約2,200語に増えた
実際に何を定めているのか、見てみよう
バリデーター、ノード運営者、ウォレットソフトウェアを公開する者は、商品取引所法の適用から完全に除外される
秘密鍵に一度も触れないなら、法的には取引所を運営していない――これは今や、推定ではなく明文化された
フロントエンド、ガバナンスシステム、流動性プールには、より限定的な保護が与えられ、現物市場の規則からのみ保護される
そして、実際の抜け穴を塞ぐ部分がある
1人の人物または組織的に行動するグループが、プロトコルの機能の仕方を実質的に変更したり、ユーザーを制限したりできる場合、あるいは取引が事前に定められたコードだけで管理されていない場合、そのプロトコルは、名前だけが分散型として扱われる
誰かがいまだに舵を握っているのに分散化を主張しても、今後は無料でそのラベルを得ることはできない
そうしたプロトコルはCFTCに登録し、
CLARITY法案が金曜日に書き換えられた
そして、実際に重要な部分について話している人はほとんどいない
上院共和党議員は、採決の4日前にあたる9月10日、630ページの改訂草案を公表した
Lummisは、民主党議員が求めた100以上の変更を盛り込んでいると述べている
本当のニュースは、ある一つの条項に埋もれている
DeFiのルールブックである第20209条は、285語から約2,200語に増えた
実際に何を定めているのか、見てみよう
バリデーター、ノード運営者、ウォレットソフトウェアを公開する者は、商品取引所法の適用から完全に除外される
秘密鍵に一度も触れないなら、法的には取引所を運営していない――これは今や、推定ではなく明文化された
フロントエンド、ガバナンスシステム、流動性プールには、より限定的な保護が与えられ、現物市場の規則からのみ保護される
そして、実際の抜け穴を塞ぐ部分がある
1人の人物または組織的に行動するグループが、プロトコルの機能の仕方を実質的に変更したり、ユーザーを制限したりできる場合、あるいは取引が事前に定められたコードだけで管理されていない場合、そのプロトコルは、名前だけが分散型として扱われる
誰かがいまだに舵を握っているのに分散化を主張しても、今後は無料でそのラベルを得ることはできない
そうしたプロトコルはCFTCに登録し、
NODE-0.55%
- 2
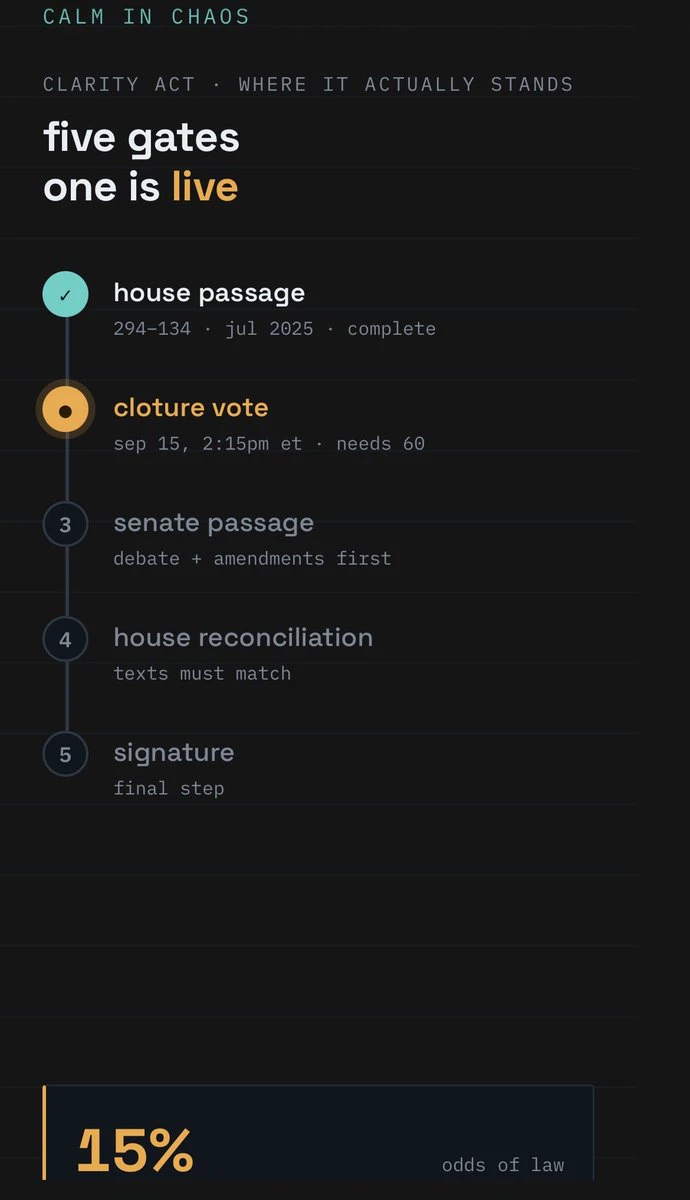
Clarity Actの最新状況は、まさにこうなっている
8月8日、スーンは審議開始動議に対するクロージャー動議を提出し、上院が休会に入る前に採決日を確定させた
それが今も、最後に取られた公式の立法措置だ
次の予定は9月15日午後2時15分(東部時間)、審議開始動議に対するクロージャー投票だ
可決採決ではなく、法案の審議を始めるためだけの60票の試験だ
共和党は53議席を持っており、審議開始の扉を開くには少なくとも民主党議員または無所属議員7人の賛成が必要だ
その数を阻んでいる争点は、まだ3つある
倫理規則では、政府当局者とその配偶者は在職中、デジタル資産を発行したり、そのスポンサーになったりすることを禁じているが、投資は引き続き可能で、執行権限は司法省(DOJ)だけにあり、しかもこの条項全体は2029年に失効するため、民主党は弱すぎると主張している
ステーブルコインの利回りについては、銀行は制限を求め、プラットフォームは競争の余地を求めている
DeFiと開発者の責任保護については、まだ解決していない
多くの人が見落とし続けている点はここだ
たとえ9月15日にクロージャーが成立しても、それがゴールではない
その後も審議、修正案、2回目のクロージャー投票、上院本会議での可決、下院との調整、そして署名が必要になる
しかもすべて、中間選挙運動が本格化して閉じる前の期間内に行わなければなら
8月8日、スーンは審議開始動議に対するクロージャー動議を提出し、上院が休会に入る前に採決日を確定させた
それが今も、最後に取られた公式の立法措置だ
次の予定は9月15日午後2時15分(東部時間)、審議開始動議に対するクロージャー投票だ
可決採決ではなく、法案の審議を始めるためだけの60票の試験だ
共和党は53議席を持っており、審議開始の扉を開くには少なくとも民主党議員または無所属議員7人の賛成が必要だ
その数を阻んでいる争点は、まだ3つある
倫理規則では、政府当局者とその配偶者は在職中、デジタル資産を発行したり、そのスポンサーになったりすることを禁じているが、投資は引き続き可能で、執行権限は司法省(DOJ)だけにあり、しかもこの条項全体は2029年に失効するため、民主党は弱すぎると主張している
ステーブルコインの利回りについては、銀行は制限を求め、プラットフォームは競争の余地を求めている
DeFiと開発者の責任保護については、まだ解決していない
多くの人が見落とし続けている点はここだ
たとえ9月15日にクロージャーが成立しても、それがゴールではない
その後も審議、修正案、2回目のクロージャー投票、上院本会議での可決、下院との調整、そして署名が必要になる
しかもすべて、中間選挙運動が本格化して閉じる前の期間内に行わなければなら
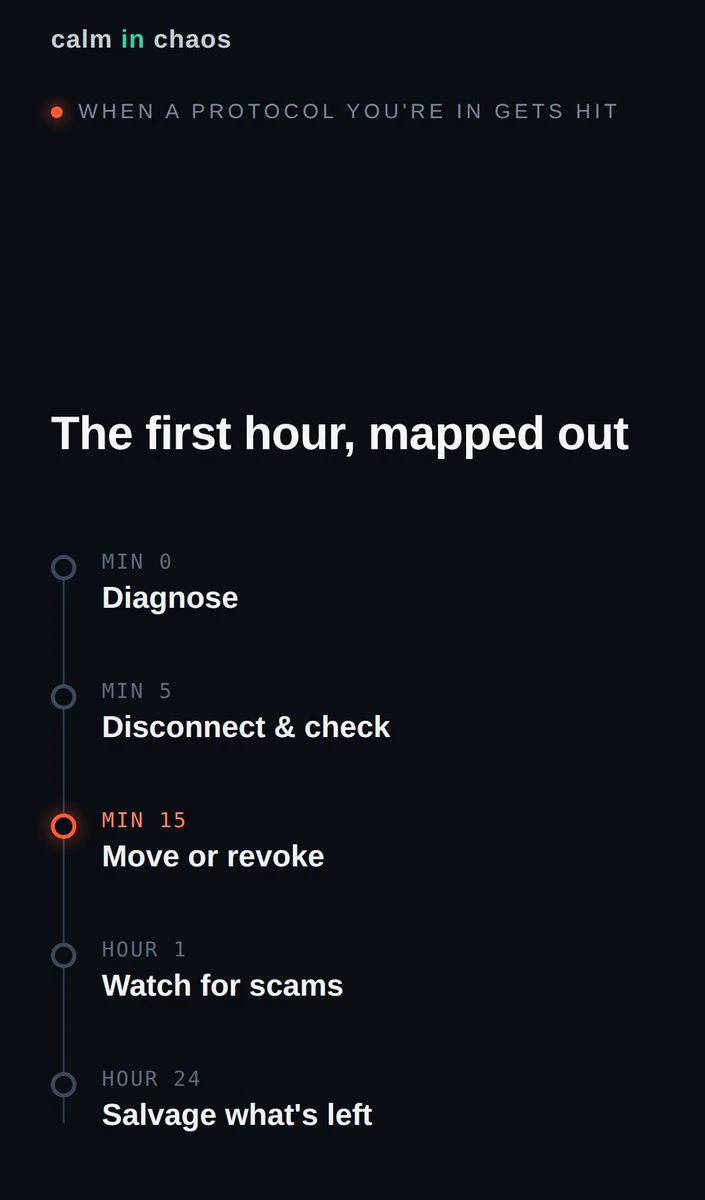
参加しているプロトコルがたった今、攻撃を受けました
次の1時間に取る行動は、その後に読む何よりも重要です
必要になる前に、これを保存してください
🧵🧵🧵
次の1時間に取る行動は、その後に読む何よりも重要です
必要になる前に、これを保存してください
🧵🧵🧵
昨日、4,000ビットコインがLiquid Networkの準備金から流出した
3億2,000万ドル
それを持ち去った者たちは、オンチェーンに1つのメッセージを残した
私たちはホワイトハットです。オンチェーンで連絡してください
🧵🧵🧵
3億2,000万ドル
それを持ち去った者たちは、オンチェーンに1つのメッセージを残した
私たちはホワイトハットです。オンチェーンで連絡してください
🧵🧵🧵
BTC+1.19%
おはよう、レジェンドの皆さん 🧘♂️
無限の可能性に満ちた新たな一週間へようこそ
無限の可能性に満ちた新たな一週間へようこそ
- 1
おはよう、レジェンドたち 🧘♂️
週末は今のところどうですか?
週末は今のところどうですか?
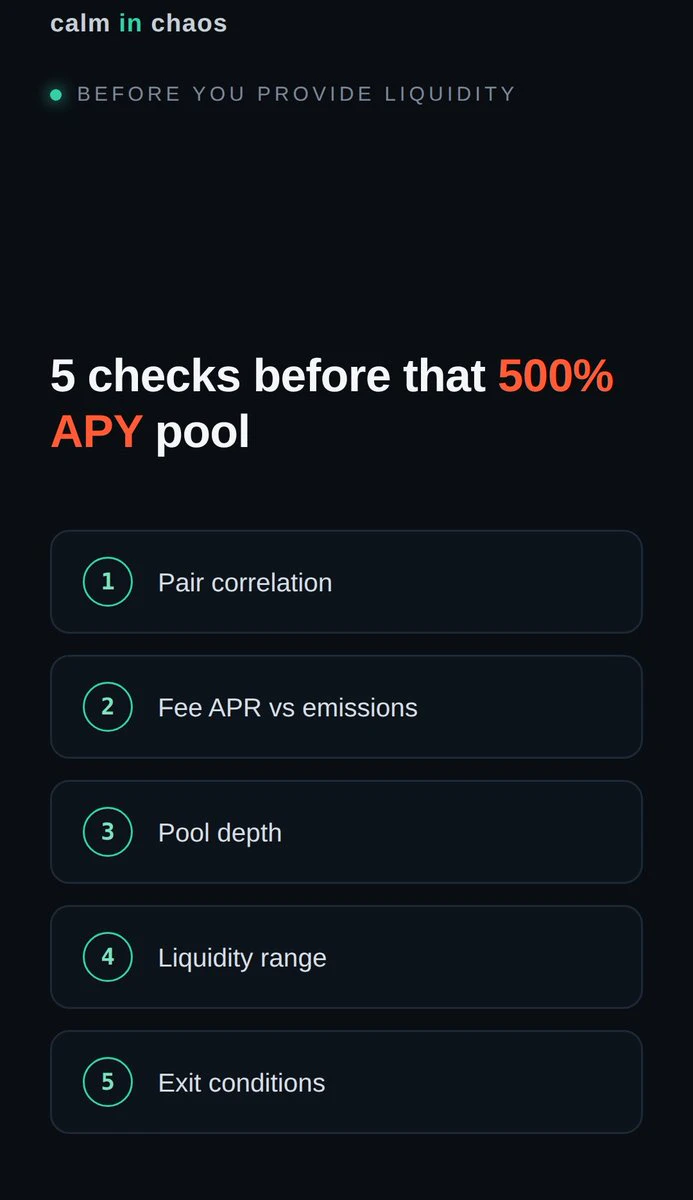
次の年利500%のプールを追いかける前に
まずこれらのチェックを行いましょう
最高の年利の場所には、しばしば人々が見過ごすリスクが潜んでいるからです
預け入れる前に、これを保存しておきましょう
🧵🧵🧵
まずこれらのチェックを行いましょう
最高の年利の場所には、しばしば人々が見過ごすリスクが潜んでいるからです
預け入れる前に、これを保存しておきましょう
🧵🧵🧵
おはよう、レジェンドの皆さん 🧘♂️
NFTがついに本当に戻ってきたようだ
そして残念ながら、これで見送ったのは3つ目だ
この時点で、ちゃんと本気で取り組む必要がある
もうアルファを目の前で逃し続けるわけにはいかない 😭
NFTがついに本当に戻ってきたようだ
そして残念ながら、これで見送ったのは3つ目だ
この時点で、ちゃんと本気で取り組む必要がある
もうアルファを目の前で逃し続けるわけにはいかない 😭
- 1
- 1
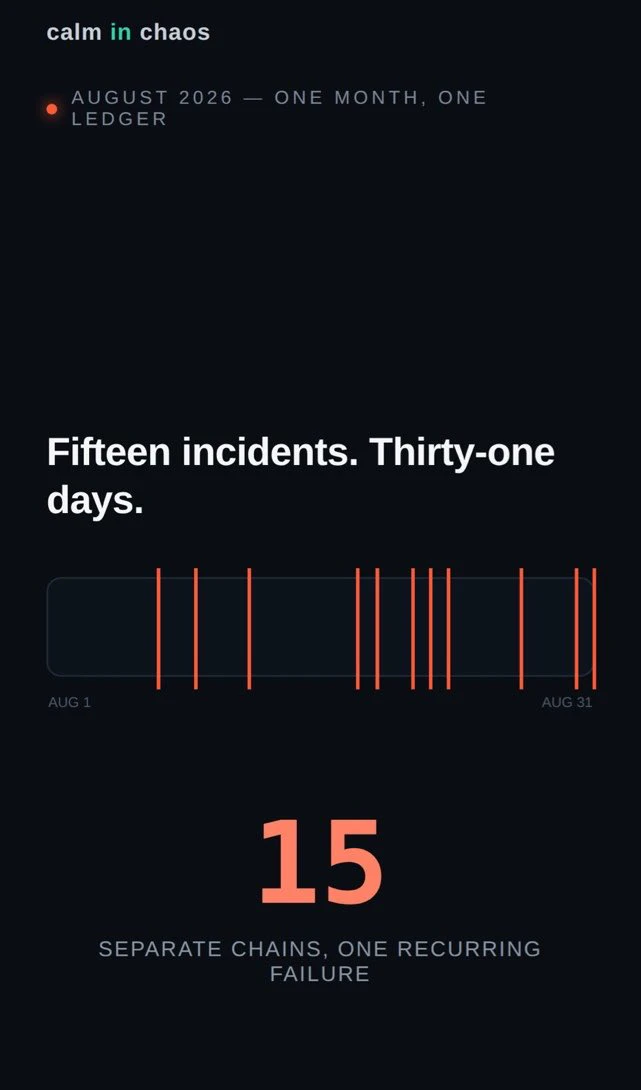
2026年8月、1か月、1件どころではない
分裂寸前
3日間にわたる再編成
3兆トークンのミント
6つのバグによる流出
盗まれたミント権限
誰も参加しなかったため可決された投票
異なるチェーン
同じ破綻
台帳が示したのは1つのこと
現実が示したのは別のこと
🧵🧵🧵
分裂寸前
3日間にわたる再編成
3兆トークンのミント
6つのバグによる流出
盗まれたミント権限
誰も参加しなかったため可決された投票
異なるチェーン
同じ破綻
台帳が示したのは1つのこと
現実が示したのは別のこと
🧵🧵🧵
TOKEN+1.75%
@walsxbt おはよう、レジェンド
私もそれを感じる 🧘♂️
私もそれを感じる 🧘♂️
おはよう、レジェンドたち 🧘♂️
新しい一日には、毎日新たなチャンスが訪れます
新しい一日には、毎日新たなチャンスが訪れます
おはよう、レジェンド 🧘♂️
Term Labsは昨日850万ドルを失ったが、誰もコードを1行も破っていなかった
攻撃者が見つけたのはバグではなく、沈黙だった
Termのボールトは拒否権ベースのガバナンスで運営されており、誰かが積極的に反対票を投じない限り、提案は自動的に可決される
期間内に異議がなければ承認とみなされる
攻撃者は、ごく小さなステークを、一部のボールトではわずか1ドル相当にも満たない額を、他の誰も投票していない投票参加率の低いボールトに預け入れた
競争相手がゼロだったため、その小さなステークが実質的に投票の100%を占めた
最初に行われたのは資金の流出ではなく、7日間の安全遅延を無効化することだったため、誰も対応する時間がなかった
その後、資金を自分のアドレスへ直接送るよう投票した
2843 ETHと168万USDCをDAIに交換し、合計850万ドルが消えた
資金の流れをたどると、Tornado Cashからのわずか2 ETHに行き着く
これは2026年における2件目の8桁規模のガバナンス乗っ取りで、BonkDAOは7月に同じ手口で2000万ドルを失った
投票システムにおいて、沈黙は中立ではない
参加率の低いまま放置されているすべてのボールトは、所有権を奪われるまであと1件の静かな提案しかない
スマートコントラクトの監査ではコードを確認する
しかし、誰が投票に参
Term Labsは昨日850万ドルを失ったが、誰もコードを1行も破っていなかった
攻撃者が見つけたのはバグではなく、沈黙だった
Termのボールトは拒否権ベースのガバナンスで運営されており、誰かが積極的に反対票を投じない限り、提案は自動的に可決される
期間内に異議がなければ承認とみなされる
攻撃者は、ごく小さなステークを、一部のボールトではわずか1ドル相当にも満たない額を、他の誰も投票していない投票参加率の低いボールトに預け入れた
競争相手がゼロだったため、その小さなステークが実質的に投票の100%を占めた
最初に行われたのは資金の流出ではなく、7日間の安全遅延を無効化することだったため、誰も対応する時間がなかった
その後、資金を自分のアドレスへ直接送るよう投票した
2843 ETHと168万USDCをDAIに交換し、合計850万ドルが消えた
資金の流れをたどると、Tornado Cashからのわずか2 ETHに行き着く
これは2026年における2件目の8桁規模のガバナンス乗っ取りで、BonkDAOは7月に同じ手口で2000万ドルを失った
投票システムにおいて、沈黙は中立ではない
参加率の低いまま放置されているすべてのボールトは、所有権を奪われるまであと1件の静かな提案しかない
スマートコントラクトの監査ではコードを確認する
しかし、誰が投票に参
人気の話題
#JapanRealEstatePowerChipStocksRise
59.6k 閲覧数4.45k件の議論
#USAIConceptStocksRally
34.33k 閲覧数977件の議論
#GateTopsStockPerpetualCoverage
38.56k 閲覧数2.58k件の議論
#BOJHikesTo1.25%31YearHigh
82.74k 閲覧数1.04k件の議論
#ZECKeepsRisingBreaking1500
15.85k 閲覧数4.66k件の議論
#USHouseAdvancesBitcoinReserveBill
66.52k 閲覧数5.4k件の議論
#GateSquareMidAutumnReunion
3.91k 閲覧数6.86k件の議論
#NEARSurgesOver21Breaking3
16.64k 閲覧数1.48k件の議論
#GateSupportsARCChainOnDayOne
47.66k 閲覧数1.2k件の議論
#SECApprovesLimitedOnChainTradingOfTokenizedStocks
165.1k 閲覧数4.97k件の議論