ローンチパッド
CandyDrop
キャンディーを集めてAirDropを獲得
Launchpool
クイックステーキング
潜在的な新しいトークンを獲得しよう
HODLer Airdrop
GTを保有して、大量のAirDropを無料で入手
Pre-IPOs
世界中の株式IPOにフルアクセス
Alphaポイント
オンチェーン資産を取引してAirdropを獲得
先物ポイント
先物ポイントを獲得し、Airdrop報酬を受け取りましょう。


プロモーション
AI

これは、モナコで活動する現物取引所、カストディアン、ポートフォリオマネージャー、そして既存CASPや金融サービス事業者にとっての根本的課題です。本稿では、2022年制定の法律が現在も規定する範囲、新たに法案第1131号として提案されているフレームワークがライセンスや監督制度をよりMiCAに準拠した形へ移行させる可能性、そしてそれが移行コンプライアンスやAML/CFTの高度化、資産保全、複数機関による監督、外国事業者への影響、プリンシパリティでの事業継続に関わるコストとビジネスモデルへもたらす実務的インパクトを論じます。
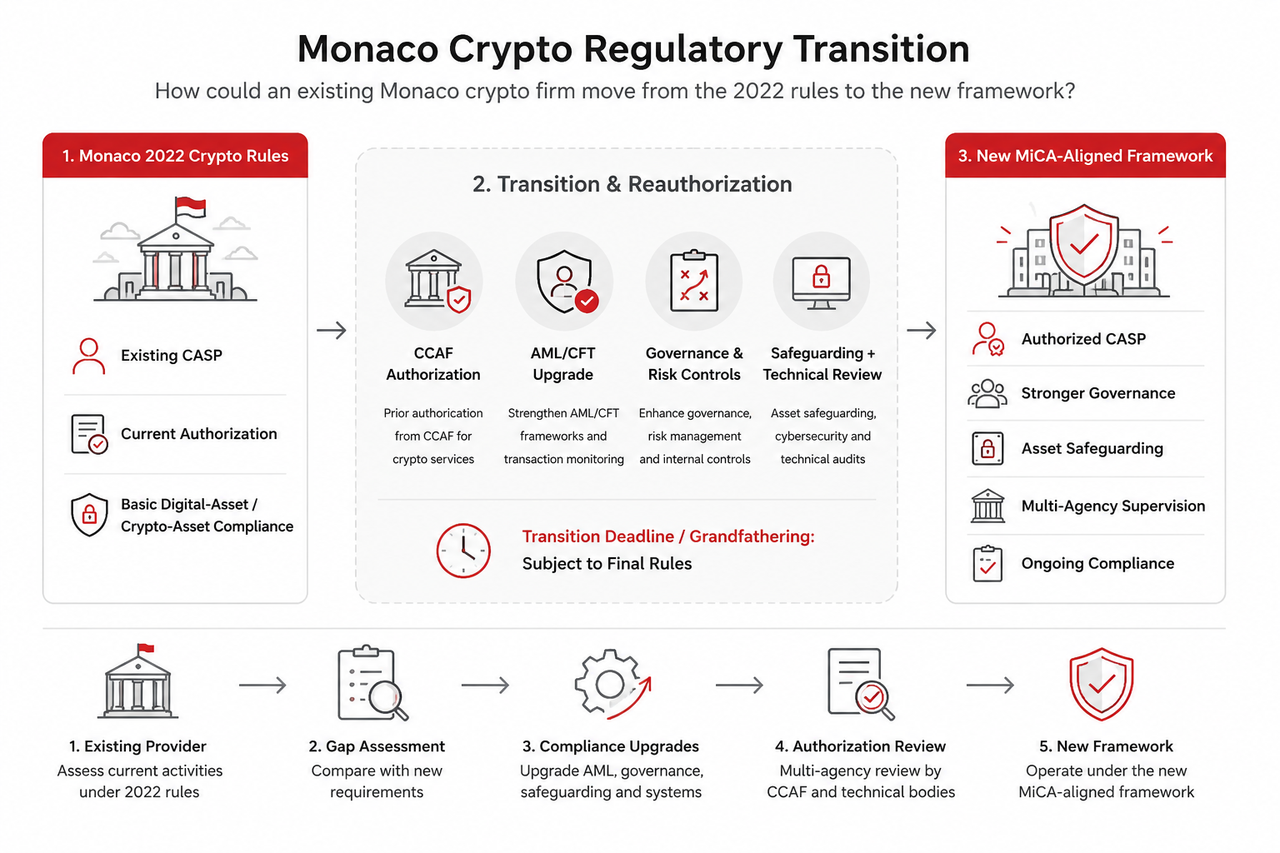
既存事業者にとって最も安全なモナコ暗号資産規制移行策は「再認可」手続きです。
まず現行の全活動を新フレームワークで認められるサービス分類と照合し、どのサービスが事前認可対象か、どの監督機関が担当か、既存法人・管理構造・コンプライアンス体制が新基準に適合するかを精査します。
これは表面上は事務的ですが、実際には業務モデル全体に影響する可能性があります。
例えばデジタルアセットプラットフォームを標榜していても、実際はカストディ、現物交換、注文執行、ポートフォリオ管理、振替や顧客注文の受信・伝達など複数事業を行っている場合、詳細な枠組みでは全てを認可範囲へ明記する必要があります。
この原則は欧州暗号資産規制に既に存在します。MiCAでは認可は特定暗号資産サービス単位で発給され、会社へ包括的な許可は与えません。ESMAのMiCA適用では、サービスごとの認可・ガバナンス・監督へのシフトが明確です。
モナコも同様の規制方向へ進みつつあり、法案第1131号のフレームワークはMiCAやFATF基準への整合を目指します。ただしEU加盟国ではないため、最終規則はモナコ法下で判断され、MiCAが直接適用されるわけではありません。
これら制度の関係性は重要です。モナコのMiCA・FATF基準への整合は、単なる用語の話ではなく、規制全体や金融犯罪対策にも関わるからです。
法令No.1.528は、モナコのデジタル法に複数の定義を導入しました。この中でデジタルアセットは「価値・財産・資産的権利のデジタル表現」とされ、暗号資産はデジタルアセットや金融トークンを含む広範な概念です。
これらの定義は移行期に重要です。既存の製品カタログが新法施行後、旧規制カテゴリでは管理できなくなる場合があるためです。
例えば、トークンカストディや暗号資産間交換、投資戦略運用を単一顧客インターフェースから提供、複数機能にまたがる場合、規制当局は各機能ごとに分けて法的・管理要件を求める可能性があります。
よって、「ライセンス」ではなく「製品」から移行レビューを始めるのが適切です。
各サービスについて企業は次の点を確認します:
こうした手順は、モナコ暗号資産ライセンスの仕組みの課題と移行課題をより明確に分けます。既存企業はレガシー許可や既存運用から、新規申請者はゼロから出発します。
既存事業者が最も避けたいのは、旧暗号資産規制下の合法営業が新制度下で自動的に永続許可となると誤認することです。
移行措置は複数方式がありえます。行政は旧許可の暫定承認を認めたり、期限前再申請を要請したり、条件を満たすと自動転換したり、新申請審査中も営業を認める場合もあります。
モナコが最終移行措置を公表するまで、どの結果も確定とみなせません。
欧州で参考になるのがMiCAのグランドファーザー方式です。2024年12月30日以前の合法事業者は国法が認める場合一時移行期間中営業可能ですが、ESMAはそれでMiCA認可を得たことにはならないと明示、移行措置は2026年7月1日を超えて延長不可でした。
この違いはモナコにとって非常に重要です。「営業継続の暫定許可」は「新枠組みでの正式認可」と同義ではありません。
既存企業は、グランドファーザーが寛容か制限的か、あるいは認められない場合でも事業継続には事前認可パッケージを準備すべきです。レガシー状態頼みにせず、正式承認取得の準備が必要です。
法案第1131号による新立法は基本的な法人登録・活動通知制度をより厳格なMiCA準拠フレームワークとライセンス要件へ置換する可能性があります。
MiCA型認可は、事業管理者や経営陣の適格性、リスク管理、ガバナンス、プロの倫理、顧客保護、健全な資産保全策を重視します。欧州CASPは認可範囲とガバナンス義務が明確化されています。
モナコ事業者の移行準備では、取締役・経営上層の責任、コンプライアンス独立性、リスク管理方針、利益相反管理、記録保持、アウトソーシング体制、インシデント対応や事業継続、苦情対応、顧客資産保全・金融セーフガード、サイバーセキュリティガバナンスや運用管理等、幅広い事項をチェックする必要があります。
既存企業には既に多くの管理策がある場合も、新基準に適合しきちんと文書化されていることを証明する必要があります。
全体規制と移行課題の違いは、モナコ暗号資産規制フレームワーク全体との比較でより明確です。移行コンプライアンスでは現行の手順が法改正後も有効かどうか、二次規定を含む技術要件へ適合するかが問われます。
新認可モデルは複数機関による監督も想定されます。
CCAFはモナコの金融活動監督機関で、欧州証券・暗号資産活動をMiCAで監督するESMA等の市場監督機関と同様の役割です。既に金融活動の認可や重大事項(資本・会社目的・経営構造等)の変更には事前承認を要求しています。
今後、暗号資産認可がCCAF管理下に置かれる場合、規制当局は暗号技術のみならず全運営構造を審査するでしょう。
技術審査は金融安全、デジタルセキュリティ、AML監督、銀行等との連携まで含むかもしれません。これによって認可の審査が多機関での総合評価へと進化、MiCA導入後にESMA登録が2025年7月までに300社になったような動きが起こる可能性もあります。
実務では、異なる監督機関が「このサービスの仕組み、統制者、リスク、規制遵守証拠」を問う場合、それに一貫して答えられる体制が必須です。
モナコ規制改革はマネーロンダリング・AML/CFT対策と不可分です。行政はマネーロンダリング防止措置強化を求めています。
FATFは2024年6月からモナコを強化監視下に置きました。AML/CFT違反への制裁、疑わしい取引報告、司法実効性、資産差し押さえなど主要領域にフォーカスしています。
進展も見られますが、2026年6月19日現在もFATF強化監視リストに留まり、規制改革は主要課題の解決、モナコの格付け改善、FATFグレーリスト脱却を目的としています。
暗号資産事業者はマネーロンダリング対策・テロ資金対策フレームワーク自体を強化し、コンプライアンスを補助的なものとみなしてはいけません。
既存CASPは以下を再検討すべきです:
簡素な手続きで成長し後から管理策を追加した企業ほど、移行の負担が大きくなるでしょう。欧州委員会等は高リスク第三国相手の取引にはより厳格な管理策を要求しています。
成熟した認可制度では、認可前に管理策が設計されていることを求めます。過去に戦略的課題で監視対象となった場合は特に注意が必要です。
カストディ領域は旧モデルと新規制モデルで対応策の差が明らかになる分野で、暗号資産カストディが認可要件とされる場合は課題が浮上します。
顧客暗号資産保全では資産分別管理、秘密鍵管理、照合手順、出金認可、インシデント対応、破産・運用障害時の処理、第三者サービスプロバイダー(カストディやウォレットインフラなど)管理が全て問われます。
これらはただの方針文書の問題ではなく、具体的な運用実態が認可審査対象となります。
例えば取引所が顧客BTCを自社ウォレットで管理している場合、規制当局は顧客資産と自社資産の区別、出金許可管理者の分散、信頼性ある記録照合などを証明することを要求するでしょう。
Gate Technology Ltdの欧州認可事例は、MiCA下で暗号資産サービスプロバイダーがカストディ、現物取引プラットフォーム運営、暗号資産-法定通貨交換、暗号資産間交換、執行や振替といった機能ごとに認可される仕組みを示しています。
ユーザーはBTC/USDT現物市場、Gate.comなど製品レベルで取引所活動を確認できますが、規制課題はその裏側にあり、どの法人がどの認可で、どの管理体制でサービスを運営しているかが問われます。
モナコの既存CASP事業者は、最終期限発表を待たずに準備開始できます。暗号資産企業はこの作業を監督下既存顧客向け市場参加者の移行計画と捉えるべきです。
合理的な手順は以下の通りです:
このアプローチは初期コスト増ですが、認可カウントダウン開始後の事業刷新リスクを抑えます。
外国企業は現地向け移行措置が現地プレゼンス要件を上書きし、既存モナコ認可企業と同じ保護を得られると想定してはいけません。
モナコ現行金融サービス体制でも、CCAFはプリンシパリティによる認可未取得企業が原則、個人モナコ居住者への金融サービス・商品・製品マーケティングを許可していません。カバードサービス提供前に現地要件を満たす必要があり、例外は限定的。規則上、未承諾の遠隔マーケティングも制限される場合があります。
将来の暗号資産規則も同様の領域・マーケティング制限が適用される可能性があります。
海外取引所がウェブサイト・アプリ・アフィリエイト・広告等を使う場合、物理オフィスがなくてもリモート暗号資産サービスで規制対象となり、現地顧客アプローチ次第で現地要件が適用される場合があります。
最も困難なのは、短期間で既存許可の自動認知が無いケースです。
事業者は「期限前認可取得」「許可外サービスの縮小」「認可取得まで規制対象業務停止」など三つの選択肢を検討する必要があります。
その可能性も前もって事業計画へ織り込んでおくべきです。
顧客対応、新規オンボーディング、注文未処理、カストディ、出金アクセス等すべてに事業中断時の対応策が必要です。最終日にサービスを一括停止すると、コンダクト・運用リスクにもなります。
だからこそ「モナコ暗号資産コンプライアンス期限」は法務部門を超えた全社的な課題となります。
厳格な認可制度は基盤コストの増加につながる傾向があります。
既存企業は追加のコンプライアンス要員、外部法律評価、サイバーセキュリティテスト、ガバナンス体制変更、監査対応、より正式な内部レポートを必要とする場合があります。小規模企業は顧客数に関係なく基盤整備負担が重くなります。
欧州MiCA導入事例では、MiCA施行前は多くの暗号資産企業が国単位登録体制で営業していましたが、2026年5月時点でMiCA認可取得済みは194社のみでした。Gateの欧州規制対応も、レガシー認可から明確なMiCA CASP枠組みへ移行し、[Markets in Crypto Assets]規制がEU全体を引き締めた過程を反映しています。
モナコがEUの制度を完全再現するとは限りませんが、方向性は参考になります。認可厳格化は登録手続き型コンプライアンスから継続的運用要件型へ比重をシフトさせます。
モナコの2022年規制から新たな暗号資産フレームワークへの移行は、「旧ライセンスが新ライセンスへ自動転換する」ものではありません。
既存事業者は新認可範囲へ自社サービスをマッピングし、ガバナンス強化、AML/CFT管理策の刷新、カストディ・セキュリティ管理策の文書化、監督審査への備えを進める必要があります。最終枠組みでグランドファーザーや再認可猶予が設定される場合も、公式立法確認までは移行期限を前提としないでください。
プリンシパリティで営業中の企業は、法的カウントダウン開始前から認可準備を進めるのが合理的です。
モナコ規制は欧州MiCA施行やFATF監督と同様、「明確な責任、強化された管理策、サービス境界の透明化、暗号資産管理企業の責任拡大」という課題を重視しています。運用コストは上昇しますが、既存事業者には「現行業務が新枠組みの基準に適合する証拠提出が可能か」という問いが必ず突き付けられます。
はい。2022年7月7日施行の法令No.1.528は2026年7月26日時点でLegimonacoにより施行中と記載されています。今後新規則により一部改正や置換の可能性があります。
前提にはできません。自動転換(グランドファーザー)、再認可は最終移行措置の採択時点で判断されます。
2026年8月18日現在、公式立法から確定した移行枠組み期限の確認はできませんでした。施行済み法律・国会承認後の二次規定まで、非公式期日は拘束力がないと考えてください。
モナコは2024年6月からFATF強化監視対象となり、2026年6月もリストに留まっています。FATFの行動計画はAML/CFTシステムの実効性強化を目的としており、金融犯罪対策が暗号資産規制改革に特に重要です。
最終立法と対象サービス次第です。CCAFは現行金融活動監督機関として、活動や重大変更(投資サービス・デジタルアセット活動等)事前承認を求めており、継続監督や執行権限も持っています。
いいえ。モナコはEU加盟国ではないため、自国制度はモナコ法で制定されます。EUのMarkets in Crypto-Assetsモデルは認可・ガバナンス・資産保全・コンプライアンス基準の参考となりますが、モナコが暗号資産サービスプロバイダーや非銀行事業者を同モデルで整合させる場合も、直接EU適用ではなく自国法による調整です。
免責事項: 本コンテンツは教育目的のみであり、法的・規制・投資・コンプライアンス上の助言ではありません。暗号資産規制は頻繁に変更されるため、モナコ当局または有資格法律アドバイザーによる現行要件確認が不可欠です。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容