#Ledger事件损失近9000万
1. Kompromi Rantai Pasokan $90M Ledger: Seberapa Banyak Pekerjaan Keamanan yang Masih Tersisa?
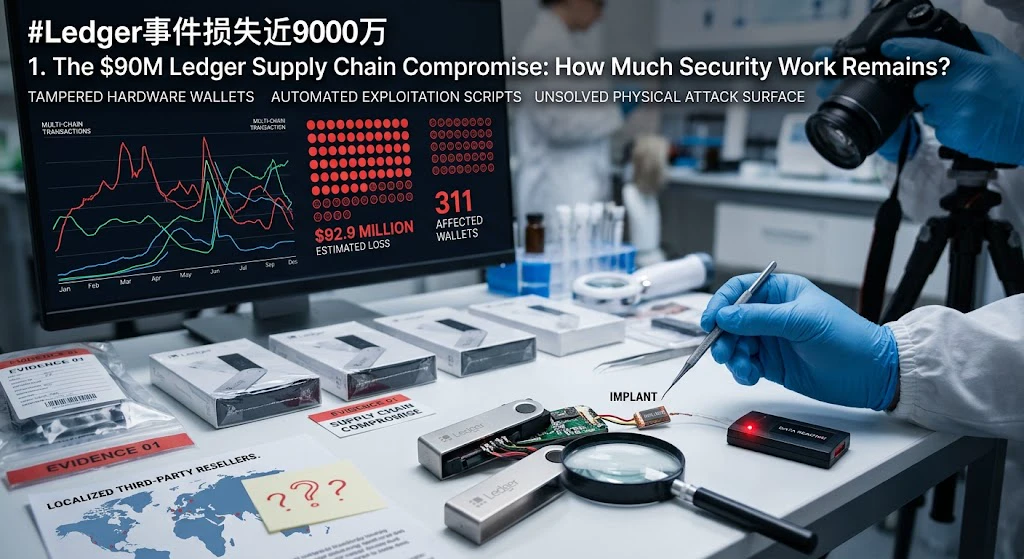
Kerugian yang dilaporkan menjadi peringatan keras bagi seluruh industri kripto. Pada 9 Oktober 2026, sebuah firma analitik blockchain memperkirakan bahwa sekitar 92,9 juta dolar AS telah terkuras dari 311 dompet yang terkait dengan perangkat Ledger yang dibeli. Angka ini merupakan estimasi untuk keperluan riset, bukan total kerugian final yang diverifikasi secara independen.
Eksploitasi terbaru senilai lebih dari 90 juta dolar AS yang melibatkan dompet perangkat keras Ledger yang telah dirusak—terkait distribusi melalui penjual kembali pihak ketiga dan implan perangkat keras—menyoroti perubahan mendasar dalam vektor ancaman kripto. Seiring kematangan kontrak pintar on-chain dan standar penandatanganan kriptografis, penyerang semakin menargetkan jalur distribusi fisik, rantai pasokan, dan dependensi sisi klien, alih-alih mencoba membobol kriptografi inti.
Hal-hal yang masih menjadi kelemahan keamanan kripto:
* Integritas Rantai Pasokan Fisik: Dompet perangkat keras dijual melalui jaringan penjual kembali global yang kompleks. Menjamin "Pemeriksaan Keaslian" kriptografis pada perangkat yang melewati vendor perantara yang tidak sah atau telah disusupi masih menjadi celah serangan fisik yang belum terselesaikan.
* Kesenjangan Penandatanganan Buta & Verifikasi: Pengguna sering menyetujui transaksi tanpa melihat seluruh parameter secara jelas di layar, sehingga mereka rentan terhadap phishing dan injeksi muatan berbahaya.
* Ketergantungan Berlebihan pada Self-Custody Titik Tunggal: Pengaturan multi-tanda tangan (Multi-Sig), Abstraksi Akun, dan Skema Tanda Tangan Ambang masih kurang dimanfaatkan oleh pengguna ritel rata-rata, sehingga ekstraksi frasa seed atau kompromi satu perangkat dapat berakibat fatal.
Insiden ini merupakan salah satu peristiwa keamanan paling kritis dalam ranah dompet perangkat keras. Meskipun infrastruktur inti Ledger tetap tidak terkompromi, skala pengurasan (~90 juta dolar AS–$93M di lebih dari 300 dompet) menyingkap risiko struktural serius dalam rantai pasokan fisik dan jaringan distribusi.
Area yang masih perlu diperkuat oleh industri:
Verifikasi rantai pasokan: Kemasan yang menunjukkan tanda pembukaan, autentikasi perangkat, dan pemeriksaan penjual kembali yang lebih ketat.
Pengaturan dompet yang lebih aman: Peringatan dan langkah verifikasi yang jelas sebelum pengguna mentransfer dana dalam jumlah besar.
Perlindungan transaksi: Dompet multi-tanda tangan, batas pengeluaran, dan pemeriksaan transaksi independen untuk aset yang lebih besar.
Respons insiden: Koordinasi yang lebih cepat antara produsen dompet, bursa, peneliti blockchain, dan penerbit stablecoin.
Yang harus dilakukan pengguna: Siapa pun yang membeli Ledger dari vendor yang disebutkan dalam laporan harus mengikuti panduan keamanan Ledger saat ini. Jika perangkat tersebut sudah diinisialisasi, dana mungkin perlu ditransfer ke penanda tangan tepercaya dan terverifikasi menggunakan frasa pemulihan yang baru dibuat. Jangan pernah memasukkan frasa pemulihan yang sudah ada ke situs web atau membagikannya kepada staf dukungan.
Pelajaran yang lebih luas adalah bahwa self-custody memerlukan lebih dari sekadar memiliki dompet perangkat keras. Keamanan harus mencakup seluruh proses, mulai dari produksi hingga pemrosesan akhir.
1. Analisis Utama Insiden
* Intersepsi Rantai Pasokan: Bukti yang ada—khususnya pengurasan otomatis yang beroperasi menggunakan kunci privat yang telah ditetapkan sebelumnya di ratusan dompet—sangat mengarah pada perangkat yang telah dirusak sebelumnya atau rantai pasokan yang disadap. Laporan yang mengindikasikan implan perangkat keras khusus atau firmware yang dimodifikasi dan mampu mengekstraksi frasa seed secara diam-diam dapat melewati pemeriksaan tingkat perangkat lunak tradisional seperti "Pemeriksaan Keaslian" Ledger.
audit.
3. Rekomendasi yang Dapat Ditindaklanjuti bagi Pengguna
Jika Anda atau siapa pun dalam jaringan Anda baru-baru ini membeli perangkat melalui vendor pihak ketiga setempat:
1. Migrasi Aset Segera: Jika Anda mengaktifkan perangkat yang dibeli melalui distributor ini dalam 90–120 hari terakhir, segera transfer seluruh dana ke lokasi yang aman dan tepercaya (misalnya dompet perangkat lunak non-kustodian yang diatur pada mesin yang aman dan bersih, atau dompet perangkat keras terpisah yang dibeli langsung dari produsen).
2. Jangan Aktifkan Perangkat yang Belum Digunakan: Jika Anda menerima perangkat dari distributor ini yang belum disiapkan, jangan membuka kemasannya atau menyalakannya.
3. Verifikasi Pembuatan Frasa Seed: Jangan pernah menggunakan frasa pemulihan atau kartu yang telah dicetak sebelumnya dan disediakan di dalam kemasan. Pastikan perangkat itu sendiri membuat frasa seed yang sepenuhnya baru saat pengaturan awal.
4. Beli Langsung dari Sumber: Jika memungkinkan, beli perangkat keras self-custody langsung dari produsen untuk memperpendek rantai logistik rantai pasokan.
* Titik Kegagalan Tunggal pada Penjual Kembali Resmi: Membeli dari penjual kembali resmi sebelumnya dianggap setara dengan membeli langsung. Serangan ini menunjukkan bahwa distributor pihak ketiga setempat dapat menjadi pusat yang telah disusupi, baik melalui pelaku internal yang berniat jahat maupun logistik transit yang disadap.
* Eksploitasi Otomatis: Data forensik on-chain menunjukkan bahwa penyerang melakukan uji coba lintas chain beberapa minggu sebelumnya. Setelah diinisialisasi, skrip otomatis mengeksekusi transaksi batch besar-besaran dalam hitungan detik, membuktikan bahwa penyerang telah menguasai akses penuh ke frasa seed sebelum pengguna bahkan mendanai dompet mereka.
2. Penilaian Keamanan Praktis
Perangkat Keras yang Dirusak Parah (Paparan kunci secara langsung) Penjualan melalui penjual kembali dihentikan; pengguna disarankan untuk bermigrasi.
Inti Perangkat Keras/Firmware Ledger Rendah (Tidak ada pelanggaran global) Tidak ada bukti langsung tentang pelanggaran sistem inti Ledger.
Penjualan Sekunder Terpusat Tinggi Model distribusi pihak ketiga memerlukan kriptografi yang lebih ketat
Pandangan saya: ini adalah peringatan serius bahwa keamanan dompet perangkat keras bergantung pada seluruh rantai pasokan, bukan hanya produsen perangkat. Jika kerugian yang dilaporkan terkait dengan perangkat yang telah dirusak, insiden ini menyingkap kelemahan besar dalam gagasan bahwa membeli dompet perangkat keras secara otomatis membuat kripto Anda aman.
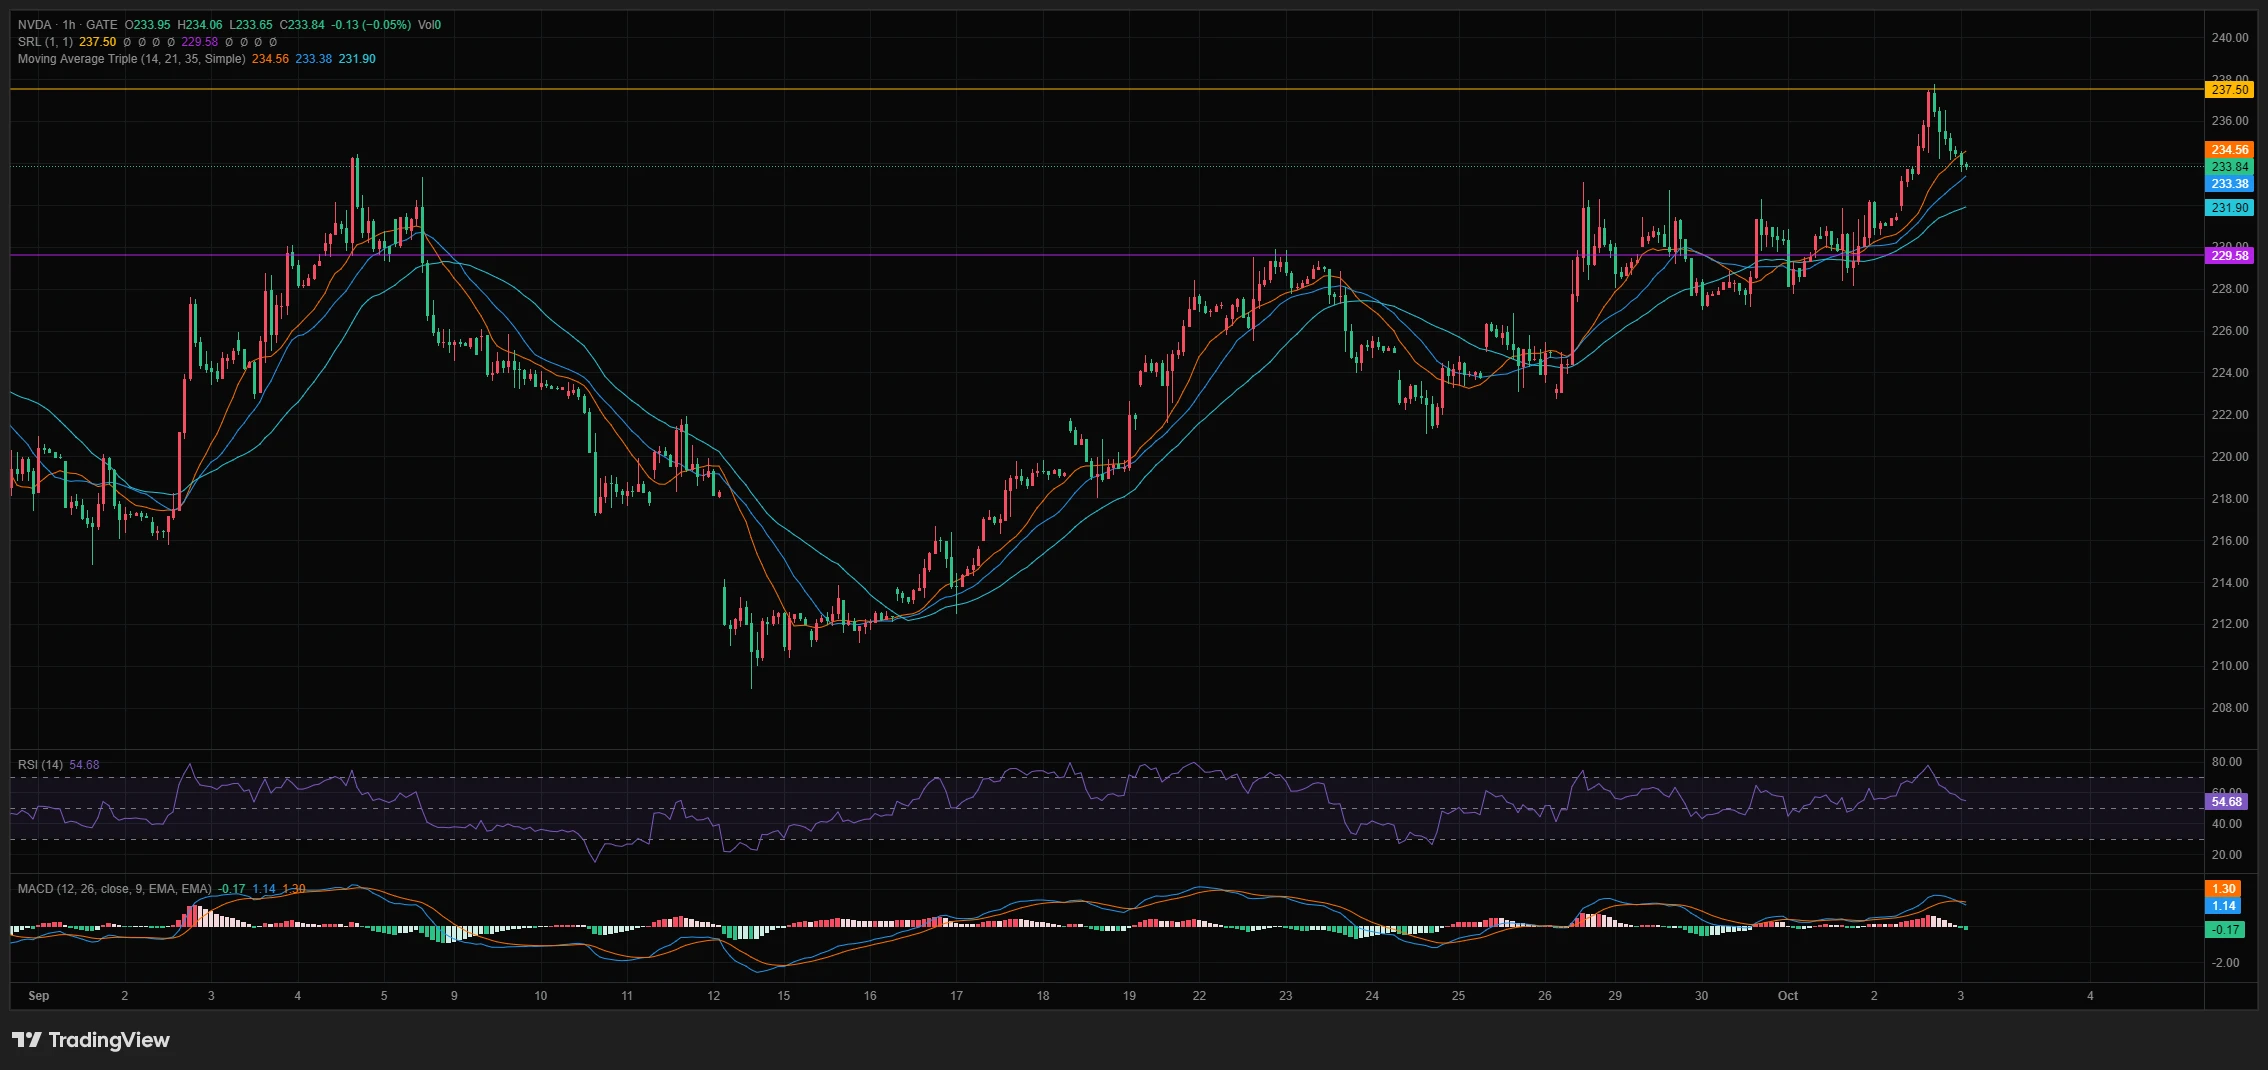
$MU $NVDA $TSLA $SPCX