定向釣魚(Spear Phishing)是一種針對特定個人或群體設計的網路詐騙方式。與面向大量使用者發送相同內容的一般釣魚不同,定向釣魚會利用受害者的身分、聯絡方式、帳戶使用習慣或其他背景資訊,打造更具可信度的欺騙情境,誘導使用者洩露敏感資訊或執行危險操作。
在加密產業中,定向釣魚的風險尤其值得關注。交易帳戶與數位資產直接相關,而部分鏈上交易具有不可逆性。一旦使用者洩露關鍵憑證、簽署惡意交易,或將資產轉移至攻擊者控制的地址,後續通常很難追回資金。
2026 年 10 月,加密貨幣交易平台 Coinbase 披露,其第三方分析服務供應商 Amplitude 發生安全事件,影響少部分客戶的聯絡資訊。Coinbase 表示,沒有發現自身系統遭到未經授權存取的證據,客戶資產也未受到該事件直接影響。該事件再次凸顯一個重要問題:即使資金系統沒有遭到入侵,使用者資訊仍可能透過第三方環節暴露,並成為後續定向詐騙的潛在素材。
本文將從個人資訊外洩的風險出發,解析攻擊者如何透過身分偽裝、虛假安全通知和惡意授權逐步接近使用者資產,並介紹中心化交易帳戶與自託管錢包應採取的不同防護措施。
核心要點
- 定向釣魚比一般詐騙更具針對性。攻擊者可能利用外洩的姓名、電子郵件地址、電話號碼及其他背景資訊,偽裝成交易平台客服、安全團隊或熟悉的聯絡人。
- 個人資訊外洩不等於加密資產立即被盜。聯絡方式外洩通常不會直接賦予攻擊者資金操作權限,但可能成為後續身分冒用、社交工程和帳戶接管的起點。
- 第三方服務供應商同樣可能成為風險入口。即使交易平台的核心系統沒有遭到入侵,外部分析工具、客服系統或其他供應商發生資料外洩,也可能增加使用者遭受定向釣魚的風險。
- 帳戶接管與鏈上錢包竊取存在不同機制。中心化交易帳戶主要面臨登入憑證、驗證方式和提現權限風險;自託管錢包則需要重點防範助記詞外洩、惡意簽名和代幣授權。
- 雙重驗證並不能阻止所有釣魚攻擊。一次性驗證碼可能被誘騙提交,而某些惡意第三方應用程式授權甚至不需要攻擊者直接取得使用者密碼。
- 防禦重點是切斷攻擊路徑。獨立核實訊息來源、使用抗釣魚驗證方式、限制提現與授權權限,並及時處理異常登入,可以降低單次資訊外洩演變為資產損失的風險。
什麼是定向釣魚?它與一般加密詐騙有什麼區別?
定向釣魚的核心特徵,是攻擊者會圍繞特定目標設計詐騙內容,而不是完全依靠隨機發送訊息。
一般釣魚可能使用統一的「帳戶異常」、「獎勵待領取」或「錢包需要升級」等範本,向大量使用者發送相同連結。這類訊息雖然也可能造成損失,但通常缺少與個人身分相關的細節。
定向釣魚則可能包含收件人的真實姓名、常用交易平台、部分聯絡方式或近期公開活動等資訊。攻擊者利用這些細節提高訊息的可信度,讓受害者誤以為自己正在與真實的平台工作人員溝通。
例如,一名使用者收到一封聲稱來自交易平台安全部門的電子郵件,內容不僅包含正確姓名,還提到其使用的交易平台,並聲稱帳戶正在接受異常提現調查。訊息要求使用者立即完成身分驗證,否則資產可能遭到凍結。
這些細節可能讓詐騙看起來更加真實,但不能證明寄件者擁有合法身分。
定向釣魚與一般釣魚的區別,可以概括為以下幾個方面。
| 比較面向 | 一般釣魚 | 定向釣魚 |
|---|---|---|
| 攻擊對象 | 大量隨機使用者 | 特定個人或使用者群體 |
| 資訊準備 | 通用詐騙範本 | 利用與目標相關的資訊 |
| 訊息內容 | 泛化的帳戶提醒 | 結合身分、平台或行為背景 |
| 身分偽裝 | 常見平台或品牌 | 平台客服、熟人或特定工作人員 |
| 主要目的 | 騙取憑證或資金 | 取得信任並誘導高風險操作 |
值得注意的是,定向釣魚不要求攻擊者掌握大量秘密資訊。有時,僅憑一個與加密交易帳戶相關聯的電子郵件地址,就足以設計具有針對性的詐騙訊息。
因此,判斷訊息是否可信,不能依賴對方是否知道自己的姓名、電話號碼或使用過的平台,而應關注其身分能否透過獨立管道驗證,以及對方要求執行的操作是否合理。
為什麼個人資訊外洩可能成為加密資產竊取的起點?
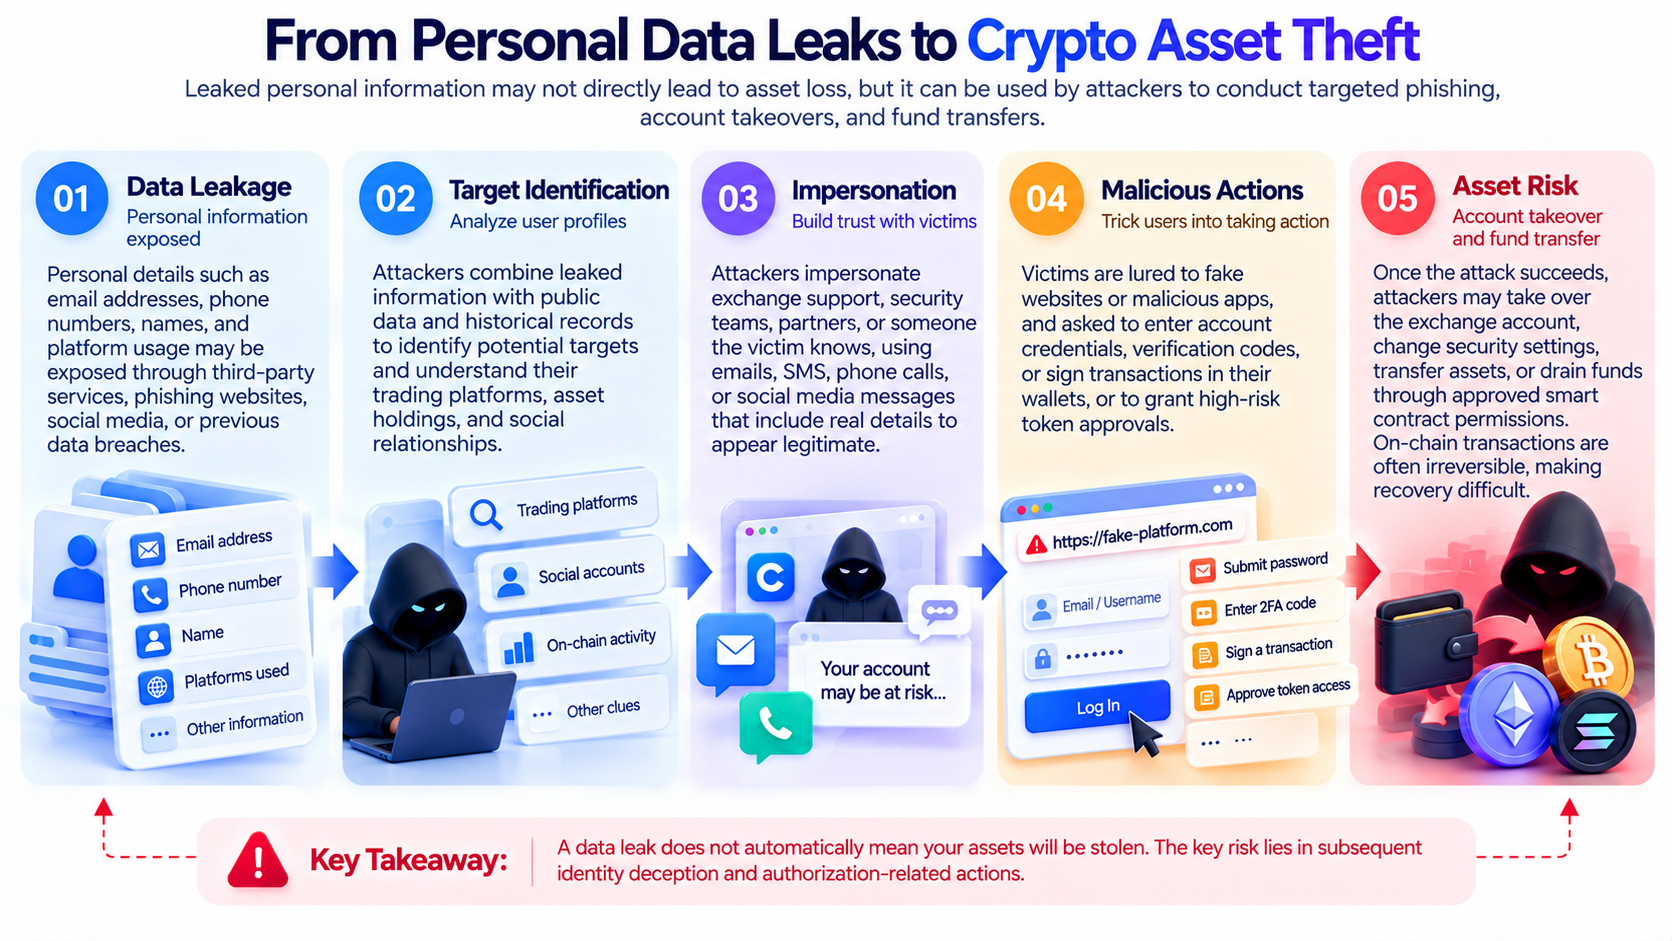
個人資訊外洩與資產竊取之間通常存在多個獨立環節。攻擊者取得使用者聯絡方式後,可能先嘗試判斷該使用者使用哪些交易平台,再透過偽裝通知、電話或社交訊息建立聯絡。如果受害者相信虛假身分,後續才可能發生憑證外洩、惡意授權或資金轉移。
因此,電子郵件地址或電話號碼外洩本身,並不代表攻擊者已經取得交易帳戶控制權。但這些資訊可能協助攻擊者降低尋找目標的成本。例如,一個普通電子郵件地址未必能說明使用者是否持有數位資產。如果該電子郵件地址與某個加密平台的客戶資訊產生關聯,攻擊者就可能推測其擁有相關帳戶,進而發送更具針對性的訊息。
當攻擊者進一步結合公開社群媒體資訊、歷史資料外洩紀錄或其他可取得的背景資料時,詐騙內容可能變得更加具體。
完整的風險路徑通常可以分為五個階段:
- 資訊暴露:電子郵件、電話或其他身分資訊透過某個管道外洩。
- 目標識別:攻擊者判斷使用者可能使用的交易平台或錢包服務。
- 身分偽裝:透過電子郵件、電話或社交訊息冒充可信任的主體。
- 誘導操作:要求使用者登入虛假網站、提交驗證碼、授權應用程式或轉移資產。
- 資金風險:如果攻擊成功,可能進一步發生帳戶接管、惡意簽名或資產轉移。
這個過程並非每次都會完整發生。多數資訊外洩事件不會自動導致資金損失,部分釣魚訊息也會被安全系統攔截或被使用者識別。
真正需要關注的是,攻擊者如何利用初始資訊,逐步誘導使用者突破原有的帳戶安全防護。
第三方服務供應商發生資料外洩,為什麼也會影響加密帳戶安全?
現代加密交易平台通常需要使用多種第三方服務,包括資料分析、客戶支援、電子郵件通知、身分驗證和業務營運工具。這些服務可以提升平台運作效率,但也會擴大客戶資訊可能被處理和儲存的範圍。當第三方供應商發生安全事件時,受影響的資訊可能與交易平台客戶相關,即使交易平台本身的交易系統、錢包系統和核心資料庫並未遭到入侵。
2026 年 10 月 Coinbase 與 Amplitude 事件就體現了這種風險差異。該事件涉及第三方分析服務供應商持有的部分客戶聯絡資訊。Coinbase 表示,尚未發現自身系統遭到未經授權存取的證據,客戶資金也未受到直接影響。事件影響範圍和具體資料欄位的完整細節仍有待進一步確認。
因此,不能將第三方資訊外洩直接描述為交易平台遭到駭客攻破,也不能推斷攻擊者已經取得使用者密碼、私鑰或資金操作權限。但從安全防護角度來看,第三方事件仍可能產生間接影響。
攻擊者可能利用外洩的聯絡方式發送仿冒安全通知。使用者得知真實安全事件後,可能更加關注帳戶狀態,因而更容易受到「緊急驗證」、「資產保護」等虛假訊息的干擾。
更重要的是,真實安全事件可能被攻擊者當作詐騙背景。即使詐騙訊息提到了確實發生的事件,也不能證明寄件者就是平台工作人員。
因此,交易平台安全不僅涉及核心資金系統,也包括第三方資料管理、客戶通知流程和使用者身分驗證機制。
攻擊者如何利用虛假客服與安全通知實施定向釣魚?
虛假客服是加密定向釣魚中常見的身分偽裝方式之一。攻擊者可能冒充交易平台安全部門,聲稱偵測到異常登入、可疑提現或帳戶凍結風險,並要求使用者立即配合處理。這類詐騙往往利用緊迫感,使受害者在沒有充分核實的情況下執行操作。
一種常見情況是,使用者收到所謂的「異常提現提醒」。訊息聲稱有人正在嘗試從帳戶轉出資產,要求使用者點擊連結取消交易。如果使用者進入仿冒網站並輸入帳戶密碼,攻擊者就可能取得登入憑證。若使用者進一步提交一次性驗證碼,帳戶安全風險可能擴大。
另一種情況是虛假資產保護。攻擊者可能聲稱原有帳戶或錢包存在安全問題,要求使用者將資產轉移至指定的「安全地址」。這種說法具有明顯的危險性。真正的平台安全措施不應要求使用者按照陌生來電或私訊的指示,將資產轉移至未經獨立核實的外部錢包。部分攻擊還可能透過偽造工單編號、客服身分或電子郵件顯示名稱來增強可信度。即使訊息顯示看似真實的平台電子郵件地址,也不能只憑寄件人名稱判斷其真實性。
對使用者而言,最有效的檢查方式,是停止透過可疑訊息提供的連結進行操作,改為透過自行保存的官方網站、官方應用程式或可信任的客服入口核實帳戶狀態。如果訊息聲稱存在緊急風險,也應先透過獨立管道確認,而不是按照對方提供的步驟操作。
從釣魚訊息到帳戶接管,攻擊通常經過哪些環節?
帳戶接管(Account Takeover,ATO)是指攻擊者未經授權取得帳戶控制能力,並可能進一步存取敏感資訊或操作資產。對於中心化加密交易帳戶,攻擊者通常需要突破登入驗證、帳戶復原或資金提現等安全環節。不同平台的具體保護機制有所不同,因此不能認為取得密碼就一定能夠立即提現。
不過,密碼外洩仍可能成為帳戶接管的重要起點。
攻擊者可能透過仿冒登入頁面取得密碼,再誘導使用者提交一次性驗證碼,或者利用已外洩的憑證嘗試登入。如果使用者在多項服務中重複使用相同密碼,其他網站發生資料外洩也可能間接增加加密帳戶的風險。
此外,帳戶復原流程也可能受到社交工程影響。例如,攻擊者可能試圖利用個人資訊冒充帳戶持有人,或者誘導使用者主動完成某些安全設定變更。
需要注意的是,雙重驗證能夠顯著提升帳戶安全性,但不同驗證方式的抗釣魚能力並不相同。簡訊驗證碼可能面臨門號劫持或驗證碼誘騙風險;動態驗證碼應用程式通常可以減少對簡訊網路的依賴,但使用者仍可能被誘導將驗證碼輸入虛假網站。
相比之下,符合 FIDO2/WebAuthn 標準的安全金鑰和 Passkey 通常具有更強的抗釣魚能力,因為其驗證流程與合法網站的身分資訊綁定。對於支援相關功能的交易平台,優先使用抗釣魚驗證方式,並結合提現地址白名單、裝置管理和異常登入提醒,可以降低單個安全環節失效所帶來的影響。
為什麼開啟雙重驗證後,帳戶仍可能遭遇釣魚攻擊?
雙重驗證(2FA)的主要作用,是在密碼之外增加一道身分驗證要求。但這並不代表所有帳戶操作都不會受到欺騙。
攻擊者可能利用虛假登入頁面誘導使用者主動提交驗證碼。如果使用者誤以為自己正在存取真實平台,可能在輸入密碼後繼續提供動態驗證碼。
部分攻擊並不直接針對登入密碼,而是針對已建立的工作階段或第三方應用程式權限。例如,OAuth 授權機制允許使用者在不向第三方應用程式提供密碼的情況下,授予其存取特定帳戶資料的權限。這項機制本身具有合法用途,但也可能被惡意應用程式利用。
攻擊者可以偽裝成檔案分享、身分驗證或其他服務,引導使用者進入真實的第三方授權頁面。如果使用者沒有檢查應用程式身分與權限範圍,就可能向惡意應用程式授予存取電子郵件、檔案或其他帳戶資料的權限。這類風險與一般密碼釣魚存在明顯區別:即使使用者隨後修改密碼,已授予的第三方應用程式權限也不一定會自動失效。因此,處理相關事件時,還需要主動檢查並撤銷可疑的應用程式授權。
對加密使用者而言,電子郵件帳戶尤其重要。電子郵件可能與交易平台的安全通知、帳戶復原和裝置驗證流程相關聯。如果電子郵件遭到惡意第三方應用程式讀取,攻擊者就可能取得更多帳戶資訊,進一步提升後續詐騙的針對性。
因此,保護加密帳戶不能只關注交易平台登入,還需要同時保護關聯的電子郵件、行動裝置和第三方應用程式授權。
中心化交易帳戶與 Web3 錢包面臨哪些不同的釣魚風險?
中心化交易帳戶和自託管錢包都可能遭受定向釣魚,但資產控制方式不同,攻擊者需要突破的安全環節也有所區別。
中心化交易帳戶通常由平台管理帳戶體系和資產託管流程。攻擊者可能嘗試取得登入憑證、繞過驗證措施,或誘導使用者主動發起提現。
自託管錢包則由使用者管理私鑰或助記詞。攻擊者不一定需要取得交易平台帳戶權限,而可能透過惡意網站、虛假錢包應用程式或欺騙性簽名請求影響鏈上資產。
| 風險面向 | 中心化交易帳戶 | 自託管 Web3 錢包 |
|---|---|---|
| 主要攻擊目標 | 登入權限、提現權限 | 私鑰、助記詞、簽名與授權 |
| 常見釣魚入口 | 仿冒客服、虛假登入頁面 | 假 DApp、惡意錢包連線 |
| 關鍵危險操作 | 提交驗證碼、修改安全設定、轉帳 | 輸入助記詞、簽署惡意交易、授予權限 |
| 常見防護方式 | Passkey、2FA、提現白名單 | 硬體錢包、簽名核驗、授權管理 |
| 資產風險控制 | 平台風控與使用者安全設定 | 使用者私鑰管理及鏈上權限限制 |
例如,自託管錢包使用者可能收到所謂的「錢包安全升級通知」,被要求造訪指定網站並連線錢包。連線錢包本身不一定會導致資產損失,但如果使用者隨後簽署了具有資產轉移效果的交易,或授予惡意合約過高的代幣操作權限,就可能產生實際資金風險。
對於中心化交易帳戶,使用者可能受到「帳戶凍結」、「異常提現」等訊息誘導。而對於 Web3 錢包,詐騙往往圍繞「空投領取」、「資產遷移」、「授權修復」等情境展開。
因此,使用者需要根據資產存放方式採取不同的防護措施,不能認為一種安全設定就能涵蓋所有加密交易情境。
如何建立加密帳戶的多層防釣魚保護機制?
有效的防釣魚體系不應只依賴使用者識別詐騙訊息,而應透過多層保護降低攻擊成功的可能性。
第一層是身分資訊保護。使用者可以為重要的加密帳戶使用獨立電子郵件,避免在公開社群平台展示不必要的聯絡方式和資產資訊。獨立電子郵件並不能消除資料外洩風險,但有助於降低不同服務之間的資訊關聯程度。
第二層是登入驗證保護。交易帳戶應使用獨立且強度較高的密碼,並優先啟用平台支援的 Passkey 或硬體安全金鑰。如果只能使用其他雙重驗證方式,也應避免依賴單一簡訊驗證碼。
第三層是資金操作限制。對於支援提現地址白名單、提現延遲或額外交易驗證的平台,可以根據自身需求啟用相關功能。即使登入憑證遭到外洩,這些限制仍可能增加攻擊者轉移資產的難度。
第四層是裝置和應用程式管理。使用者應定期檢查帳戶登入裝置、活躍工作階段、API Key 和第三方應用程式授權,及時移除不再使用或無法確認來源的權限。
第五層是鏈上錢包隔離。日常互動錢包與長期持有資產的錢包可以分開管理,避免將大量資產長期存放在頻繁連線陌生 DApp 的錢包中。
對於持有較大金額資產的使用者,也可以考慮使用硬體錢包管理長期儲備資金,並在簽名時核對裝置顯示的交易資訊。這些措施的核心是降低單點失效風險。即使攻擊者取得部分個人資訊,也不應輕易取得帳戶登入、提現或鏈上資金操作的完整能力。
發現個人資訊外洩或收到可疑訊息後,應該怎麼辦?
發現個人資訊可能外洩時,首先需要判斷外洩的是什麼,而不是直接認定資產已經處於危險狀態。如果只有聯絡方式暴露,通常不代表密碼、私鑰或錢包權限已經失效。此時應提高對陌生來電、電子郵件和私訊的警覺,並檢查重要帳戶的安全設定。
如果已經在可疑網站輸入密碼,應立即透過可信任的裝置和官方入口修改相關帳戶密碼,並檢查活躍登入工作階段。如果同一組密碼也用於其他服務,也需要分別處理。
如果已經向攻擊者提供動態驗證碼,或發現異常登入、未知裝置和安全設定變更,應立即透過平台官方安全功能限制帳戶活動,並聯絡官方支援管道。
如果曾經批准不明第三方應用程式存取電子郵件或其他帳戶,則需要撤銷相應授權。僅修改密碼可能不足以終止某些已授予的存取權限。對於自託管錢包,處理方式取決於具體風險:
- 僅連線過可疑網站:檢查是否發生過簽名或授權,不必將連線行為直接等同於資產被盜。
- 簽署過可疑代幣授權:在可信任環境中核查並撤銷相關權限,同時評估是否存在其他風險。
- 私鑰或助記詞已經外洩:應將錢包視為不再安全,使用可信任的裝置建立新錢包,並在條件允許時盡快轉移仍可控制的資產。
- 資產已經發生異常轉移:保存交易雜湊、地址、時間和相關通訊紀錄,聯絡相關平台及適用的執法或反詐騙管道。
對於已經發生的鏈上資產轉移,撤銷代幣授權通常無法自動追回已轉出的資金。因此,事後處理的重點應是阻止進一步損失、保留證據並避免再次遭受詐騙。尤其需要警惕所謂的「資產追回專家」。使用者遭遇安全事件後,攻擊者可能再次冒充技術人員,要求支付手續費或提供錢包憑證,從而實施二次詐騙。
加密平台如何降低第三方資料外洩引發的定向釣魚風險?
個人防護固然重要,但加密平台也需要從資料管理、身分驗證和異常資金操作等面向降低風險。
- 平台應盡量減少第三方服務接觸不必要的使用者身分資訊。對於分析工具和業務營運系統,可以透過資料最小化、存取控制和敏感資訊隔離,降低單一供應商安全事件可能影響的資料範圍。
- 平台需要建立清晰的安全通知機制。當真實安全事件發生時,使用者應能夠透過官方應用程式或可信任頁面確認相關資訊,而不是完全依賴電子郵件或簡訊中的連結。
- 帳戶安全設計應減少對容易被社交工程利用的驗證方式的依賴。對於高風險操作,例如修改提現設定、綁定新裝置或大額資金轉移,可以採用更嚴格的身分驗證和風險檢查。
- 平台需要持續監控異常登入、裝置變更和資金操作行為。即使攻擊者取得部分帳戶資訊,異常行為識別與資金操作限制仍可能協助降低實際損失。
- 平台與第三方供應商之間需要明確資料處理範圍、安全責任和事件回應機制。供應商安全並不是獨立於交易平台之外的問題,而是整體使用者安全體系的一部分。
隨著加密服務與更多外部工具連線,安全防護也需要從平台內部系統延伸至第三方資料處理、客戶溝通和使用者資金執行的完整流程。
總結
定向釣魚是加密帳戶面臨的重要安全風險之一。與一般釣魚相比,攻擊者可能利用外洩的聯絡方式和其他背景資訊,打造更可信的身分偽裝,使使用者更難僅憑訊息內容識別詐騙。
但個人資訊外洩並不等於帳戶已經遭到接管,更不代表加密資產必然遭到竊取。從聯絡方式暴露到實際資金損失,通常還需要經過身分欺騙、憑證取得、惡意授權或資金轉移等多個環節。
對於中心化交易帳戶,防護重點在於強化登入驗證、限制提現權限和核實異常通知。對於自託管錢包,則需要保護私鑰與助記詞、核對交易簽名,並管理智慧合約授權。
與此同時,第三方供應商安全、關聯電子郵件保護和平台異常交易監控,也將成為加密帳戶安全的重要組成部分。
防範定向釣魚的關鍵,不是確保個人資訊永遠不會暴露,而是建立多層安全機制,讓攻擊者即使掌握部分資訊,也難以進一步取得帳戶和資產控制權。
FAQ
什麼是加密帳戶定向釣魚?
定向釣魚是攻擊者利用特定使用者的身分、聯絡方式或其他背景資訊,偽裝成可信任的主體,誘導使用者洩露敏感資訊或執行危險操作的詐騙方式。
電子郵件地址外洩會導致加密資產被盜嗎?
電子郵件地址外洩本身通常不會直接導致資產被盜,但可能增加仿冒電子郵件、帳戶復原詐騙和其他定向攻擊的風險。
交易平台沒有遭到駭客攻擊,使用者為什麼仍可能受到影響?
第三方分析、客服或其他服務供應商也可能處理部分客戶資訊。如果這些供應商發生安全事件,使用者可能面臨額外的釣魚和身分冒用風險。
為什麼詐騙者知道我的姓名和交易平台?
這些資訊可能來自公開資料、歷史資料外洩或第三方服務。對方掌握個人資訊,不能證明其是真實的平台工作人員。
開啟雙重驗證後還會被釣魚嗎?
仍有可能。攻擊者可能誘騙使用者提交一次性驗證碼,或透過惡意第三方應用程式授權取得其他帳戶權限。Passkey 和硬體安全金鑰通常具有更強的抗釣魚能力。
收到交易平台異常提現簡訊應該怎麼辦?
不要直接點擊簡訊中的連結或撥打其中提供的號碼。應透過官方應用程式或自行保存的可信任入口檢查帳戶狀態。
加密平台客服會要求使用者提供助記詞嗎?
正規平台客服不應要求使用者提供錢包助記詞、私鑰或密碼,也不應透過陌生私訊要求使用者將資產轉移至所謂的安全錢包。
連線惡意 DApp 是否一定會導致資產損失?
不一定。僅連線錢包通常不等於授予資產轉移權限,但後續簽名、交易確認和代幣授權可能產生風險,需要檢查具體操作內容。
如果已經在釣魚網站輸入密碼,該怎麼辦?
應立即透過官方入口修改密碼、檢查活躍工作階段與安全設定,並確認是否存在異常登入或資金操作。如果關聯電子郵件也受到影響,則需要同步處理。
如何降低個人資訊外洩後的長期風險?
可以使用獨立電子郵件、強密碼、抗釣魚驗證方式、提現白名單和錢包分層管理,並定期檢查裝置、API Key 與第三方應用程式權限。
* 投資有風險,入市須謹慎。本文不作為 Gate 提供的投資理財建議或其他任何類型的建議。
* 在未提及 Gate 的情況下,複製、傳播或抄襲本文將違反《版權法》,Gate 有權追究其法律責任。
分享
目錄


相關文章
Solana需要 L2 和應用程式鏈?
Sui:使用者如何利用其速度、安全性和可擴充性?
Morpho 代幣經濟學深入解析:MORPHO 的應用、分配方式與價值邏輯
Morpho vs Aave:深入解析 DeFi 借貸協議的機制與結構差異
0x Protocol 的核心組成有哪些?Relayer、Mesh 及 API 架構詳解