Người dùng đã hoàn tất KYC 2, đạt điểm bảo mật từ 80 trở lên và duy trì trạng thái tài khoản bình thường có thể làm theo các bước kích hoạt trên Ứng dụng và Web để tham gia miễn phí. Việc kích hoạt không đưa gói vào trạng thái Bảo vệ hoạt động ngay lập tức; trước đó sẽ có Thời gian tăng cường bảo mật kéo dài 30 ngày. Sau đó, trạng thái có thể chuyển đổi giữa Bảo vệ hoạt động, Gói bị tạm ngưng và Gói đã kết thúc khi điểm bảo mật thay đổi. Các phần bên dưới trình bày về phạm vi bảo vệ, luồng trạng thái, yêu cầu kích hoạt, điểm khác biệt giữa Gate Guard và Gate SAFU, cũng như những điều cần kiểm tra trước khi nộp đơn yêu cầu bồi hoàn.
Những điểm chính
- Gate Guard và Gói bảo vệ tài khoản Gate là cùng một cơ chế; phạm vi bảo vệ áp dụng cho các tổn thất trực tiếp có thể xác minh do chuyển tài sản trái phép. Đủ điều kiện nộp đơn yêu cầu bồi hoàn không có nghĩa là việc bồi hoàn được xác nhận.
- Đây không phải là sản phẩm bảo hiểm: không tạo thành hợp đồng bảo hiểm, thỏa thuận bảo hiểm hoặc cam kết bồi hoàn; việc xem xét tuân theo Quy tắc gói và quá trình điều tra của Gate.
- Sau khi kích hoạt, gói sẽ chuyển sang Thời gian tăng cường bảo mật; Bảo vệ hoạt động chỉ bắt đầu khi điểm bảo mật duy trì từ 80 trở lên trong 30 ngày liên tiếp.
- Nếu điểm giảm xuống dưới 80, gói sẽ chuyển thành Gói bị tạm ngưng; khôi phục điểm từ 80 trở lên trong vòng 48 giờ sẽ khởi động lại quá trình tăng cường bảo mật, trong khi không khôi phục được sẽ khiến gói kết thúc.
- Hạn mức bồi hoàn cho mỗi sự kiện được xác định theo cấp VIP tại thời điểm xảy ra sự kiện; hạn mức không phải là số tiền được đảm bảo. Tổng hạn mức bảo vệ tích lũy trọn đời bằng 2× hạn mức cho mỗi sự kiện và được dùng chung giữa tài khoản chính cùng các tài khoản phụ dưới cùng một KYC.
Gate Guard là gì?
Gate Guard là cơ chế bảo vệ tài khoản của Gate. Các trang sản phẩm và quy tắc sử dụng tên chính thức là Gói bảo vệ tài khoản Gate. Gate Guard là tên sản phẩm thường dùng, còn Gói bảo vệ tài khoản Gate là tên chính thức trong quy tắc và thỏa thuận, cả hai đều đề cập đến cùng một gói.
Loại tổn thất thuộc phạm vi bảo vệ là tổn thất trực tiếp xảy ra khi bên khác chuyển tài sản từ tài khoản Gate mà không được ủy quyền. Các sự kiện bảo mật đủ điều kiện có thể được gửi để xem xét bồi hoàn; khả năng nộp đơn không đồng nghĩa với việc thanh toán được xác nhận. Thông báo và trang sản phẩm cũng nêu rõ việc kích hoạt miễn phí dành cho người dùng đủ điều kiện, cùng các điều kiện tiên quyết về điểm bảo mật, KYC và trạng thái tài khoản, do đó gói này không được hiểu là một hợp đồng bảo hiểm có phí hoặc khoản chi trả tự động.
Gate Guard là một lớp bổ sung bên trên các biện pháp kiểm soát tài khoản hằng ngày: passkey, ứng dụng xác thực và hạn mức rút tiền trước tiên giúp giảm rủi ro mất cắp, sau đó trạng thái gói sẽ quyết định những sự kiện nào có thể được xem xét. Các cài đặt hằng ngày tuân theo danh sách kiểm tra cài đặt bảo mật tài khoản; toàn văn quy tắc là Quy tắc Gói bảo vệ tài khoản Gate.
Gói bảo vệ những gì? Trường hợp áp dụng và không áp dụng
Ranh giới áp dụng tập trung vào việc một bên khác kiểm soát tài khoản và chuyển tài sản ra ngoài, không dựa trên việc người dùng chỉ đơn thuần "cảm thấy bị lừa đảo". Các ví dụ trên trang sản phẩm bao gồm lừa đảo giả mạo, phần mềm độc hại hoặc điều khiển từ xa làm lộ thông tin tài khoản, cũng như mất điện thoại, đánh cắp SIM hoặc thay thế SIM gian lận khiến người khác có thể kiểm soát tài khoản. Trang quy tắc bổ sung rằng các giao dịch chuyển liên quan có thể diễn ra thông qua rút tiền on-chain, GatePush hoặc GateCode, và tổn thất phải là tổn thất tài sản trực tiếp có thể xác minh.
Các trường hợp không áp dụng cũng được nêu rõ: giao dịch chuyển do người dùng khởi tạo, ủy quyền hoặc xác nhận; giao dịch chuyển được ủy quyền sau khi bị lừa dối hoặc dụ dỗ; lỗi thao tác; và tổn thất do biến động thị trường. Trang quy tắc cũng loại trừ các trường hợp rút tiền qua danh sách trắng hoặc không cần mật khẩu, tài sản trong ví Web3 hoặc tài khoản trên các sàn giao dịch khác, rút tiền hoặc giao dịch qua API hoặc Agent, lì xì, tiền boa, C2C (P2P) và các kênh tương tự, cũng như các trường hợp chỉ có giao dịch, chuyển đổi hoặc thay đổi giá mà tài sản không rời khỏi nền tảng.
| Khía cạnh |
Thường nằm trong phạm vi xem xét |
Thường không áp dụng |
| Quyền kiểm soát |
Bên khác đăng nhập hoặc kiểm soát tài khoản mà không được ủy quyền và chuyển tài sản |
Giao dịch chuyển do người dùng khởi tạo, ủy quyền, xác nhận hoặc chủ động tham gia |
| Các tình huống phổ biến |
Lừa đảo giả mạo, phần mềm độc hại hoặc điều khiển từ xa; mất điện thoại, đánh cắp SIM hoặc thay thế SIM gian lận |
Người dùng xác nhận sau khi bị thao túng tâm lý; lỗi thao tác; biến động thị trường |
| Loại tổn thất |
Tổn thất tài sản ròng trực tiếp có thể xác minh |
Tổn thất gián tiếp, lợi nhuận kỳ vọng hoặc chi phí cơ hội |
| Trạng thái gói |
Bảo vệ hoạt động khi sự kiện xảy ra |
Thời gian tăng cường bảo mật, Gói bị tạm ngưng, Gói đã kết thúc hoặc chưa có hiệu lực |
Bảng này chỉ nhằm hỗ trợ tra cứu nhanh; việc xác định cuối cùng về khả năng áp dụng tuân theo thỏa thuận dịch vụ, Quy tắc gói và quá trình xem xét của Gate. Nếu người dùng vẫn hoàn tất OTP, xác minh khuôn mặt hoặc xác nhận khác sau khi bị dụ dỗ, trang quy tắc sẽ xem đây là hoạt động do người dùng ủy quyền, không phải quyền kiểm soát trái phép của bên thứ ba.
Vì sao bảo vệ không hoạt động ngay lập tức? Trạng thái gói thay đổi như thế nào?
Kích hoạt thành công không có nghĩa là bảo vệ đã có hiệu lực. Thông báo và trang sản phẩm nêu rõ rằng việc kích hoạt sẽ bắt đầu Thời gian tăng cường bảo mật, trong thời gian này bảo vệ chưa có hiệu lực. Điểm bảo mật phải duy trì từ 80 trở lên trong 30 ngày liên tiếp và các điều kiện liên quan phải được đáp ứng thì gói mới chuyển sang Bảo vệ hoạt động. Chỉ các sự kiện xảy ra trong trạng thái Bảo vệ hoạt động và đáp ứng quy tắc mới có thể được gửi; các sự kiện xảy ra trong Thời gian tăng cường bảo mật, Gói bị tạm ngưng hoặc Gói đã kết thúc thì không thể.
Bốn trạng thái tạo thành một luồng trạng thái dễ theo dõi: Kích hoạt → Tăng cường bảo mật → Bảo vệ hoạt động; điểm dưới 80 sẽ chuyển gói sang Gói bị tạm ngưng; nếu điểm vẫn dưới 80 sau 48 giờ, gói sẽ chuyển thành Gói đã kết thúc. Việc khôi phục điểm từ 80 trở lên trong vòng 48 giờ sẽ đưa gói trở lại Thời gian tăng cường bảo mật và đặt lại số ngày đủ điều kiện liên tiếp về 0. Những thay đổi làm suy yếu biện pháp bảo vệ sẽ đặt lại bộ đếm số ngày liên tiếp; các thay đổi tăng cường bảo vệ thì không.
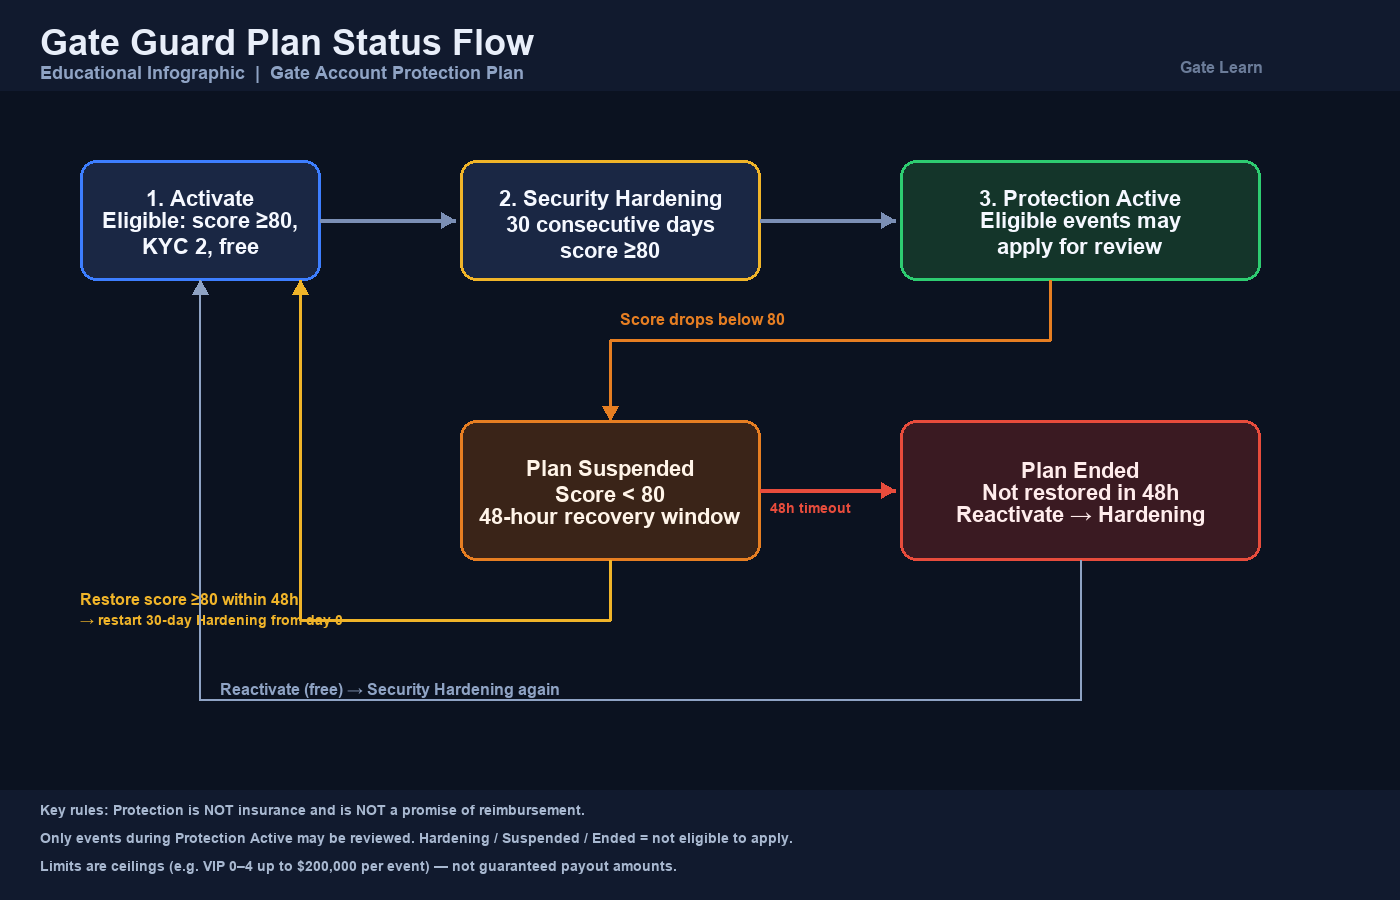
Hình 1. Luồng trạng thái gói Gate Guard: Kích hoạt → Tăng cường bảo mật → Bảo vệ hoạt động; điểm giảm sẽ tạm ngưng gói; khôi phục trong vòng 48 giờ để khởi động lại quá trình tăng cường bảo mật, nếu không gói sẽ kết thúc.
Trên thực tế, người dùng cần duy trì điểm bảo mật và các cài đặt quan trọng thay vì xem một lần nhấp kích hoạt là bảo vệ vĩnh viễn. Gói không có thời hạn cố định theo lịch; tính liên tục phụ thuộc vào việc điểm duy trì từ 80 trở lên, cùng các quy tắc tạm ngưng và kết thúc khi điểm giảm. Trang sản phẩm Gate Guard hiển thị trạng thái gói hiện tại.
Yêu cầu để kích hoạt là gì?
Các yêu cầu kích hoạt thống nhất giữa trang thông báo và trang quy tắc: điểm bảo mật từ 80 trở lên; đã hoàn tất xác minh danh tính KYC 2; hoàn tất các bước xác minh bảo mật cần thiết với trạng thái tài khoản bình thường; cùng các điều kiện khác về kiểm soát rủi ro, khu vực và điều kiện đủ tư cách của nền tảng. Nếu điểm dưới 80, người dùng có thể cải thiện cài đặt trong Trung tâm bảo mật và đăng ký khi đạt ngưỡng.
Người dùng đủ điều kiện có thể kích hoạt miễn phí trên Ứng dụng hoặc Web Gate, không cần mua gói có phí. Các điểm truy cập trên Ứng dụng/Web và lộ trình "tăng điểm bảo mật" là chi tiết vận hành; bài viết này tập trung vào điều kiện đủ tư cách và ranh giới rằng kích hoạt không đồng nghĩa với Bảo vệ hoạt động ngay lập tức.
Tài khoản chính và tài khoản phụ được đánh giá riêng về việc kích hoạt và trạng thái gói: tài khoản chính ở trạng thái Bảo vệ hoạt động không tự động kích hoạt tài khoản phụ. Tài khoản thực tế đã chuyển tài sản phải tự ở trạng thái Bảo vệ hoạt động khi sự kiện xảy ra. Hạn mức bồi hoàn được dùng chung giữa tài khoản chính và tất cả tài khoản phụ thuộc cùng một KYC, như trong bảng hạn mức bên dưới.
Gate Guard khác Gate SAFU như thế nào?
Gate SAFU (Quỹ tài sản bảo đảm cho người dùng) là quỹ bảo mật tài sản người dùng ở cấp nền tảng, chủ yếu đóng vai trò là lớp đệm tài chính bổ sung cho các tình huống lớn hoặc cực đoan như tấn công mạng hoặc khủng hoảng thanh khoản; người dùng thường không cần "mua" chính quỹ này. Gate Guard là cơ chế bảo vệ ở cấp tài khoản đối với các giao dịch chuyển tài sản trái phép đủ điều kiện. Người dùng đủ điều kiện phải kích hoạt cơ chế này, và phạm vi bảo vệ phụ thuộc vào điểm bảo mật, thời gian tăng cường bảo mật và trạng thái gói.
| So sánh |
Gate Guard (Gói bảo vệ tài khoản) |
Gate SAFU |
| Cấp độ |
Cơ chế bảo vệ ở cấp tài khoản |
Quỹ bảo mật ở cấp nền tảng |
| Các tình huống chính |
Giao dịch chuyển tài sản trái phép đủ điều kiện ở cấp tài khoản |
Các sự kiện bảo mật lớn hoặc cực đoan ở cấp nền tảng |
| Kích hoạt |
Kích hoạt miễn phí cho người dùng đủ điều kiện |
Bản thân quỹ thường không cần mua riêng |
| Logic có hiệu lực |
Bảo vệ hoạt động sau Thời gian tăng cường bảo mật 30 ngày |
Tuân theo công bố của SAFU và quá trình xem xét sự cố |
| Bảo hiểm |
Rõ ràng không phải là bảo hiểm và không phải cam kết bồi hoàn |
Cũng không nên được hiểu là hợp đồng bảo hiểm truyền thống |
Hai cơ chế này có thể cùng tồn tại trong hệ thống bảo mật rộng hơn của Gate nhưng không thay thế cho nhau. Đối với lớp đệm cho các sự kiện cực đoan ở cấp nền tảng, hãy tham khảo SAFU; đối với việc tiếp nhận xem xét các giao dịch chuyển trái phép của cá nhân, hãy tham khảo Gate Guard. Các bước trên Ứng dụng và Web tuân theo Hướng dẫn kích hoạt Gate Guard.
Bạn cần biết gì trước khi nộp đơn yêu cầu bồi hoàn?
Trước khi nộp đơn, hãy kiểm tra các điều kiện đủ tư cách, không xem bảng hạn mức như một khoản chi trả được cam kết. Khi sự kiện xảy ra, tài khoản phải ở trạng thái Bảo vệ hoạt động; trong 30 ngày liên tiếp trước đó, điểm bảo mật phải duy trì từ 80 trở lên và các cài đặt quan trọng phải tiếp tục đáp ứng yêu cầu; sự kiện phải thuộc phạm vi áp dụng; tổn thất phải là tổn thất tài sản trực tiếp có thể xác minh; đơn phải được nộp trong vòng 45 ngày; đồng thời trong vòng 45 ngày, người dùng phải nộp đơn trình báo cảnh sát tại địa phương và cung cấp cho Gate một bản sao bằng tiếng Anh. Trang quy tắc cũng yêu cầu KYC danh tính trung thực, trạng thái tài khoản bình thường, tài liệu chính xác và hợp tác điều tra, cũng như thực hiện kịp thời các biện pháp sau khi phát hiện bất thường để hạn chế tổn thất thêm.
Hạn mức bồi hoàn cho mỗi sự kiện được xác định theo cấp VIP tại thời điểm xảy ra sự kiện, không bao gồm cấp VIP từ thẻ trải nghiệm. Các số liệu bên dưới là hạn mức tối đa và không có nghĩa là người dùng sẽ nhận được số tiền đó:
| Cấp VIP |
Hạn mức bồi hoàn cho mỗi sự kiện |
| VIP 0–4 |
Tối đa $200.000 |
| VIP 5–10 |
Tối đa $300.000 |
| VIP 11–14 |
Tối đa $500.000 |
| VIP 15–16 |
Tối đa $1.000.000 |
Tài khoản chính và tất cả tài khoản phụ thuộc cùng một KYC dùng chung hạn mức cho mỗi sự kiện; hạn mức tích lũy trọn đời bằng 2× hạn mức cho mỗi sự kiện. Nhiều giao dịch chuyển bất thường có cùng nguyên nhân, cùng chuỗi tấn công hoặc hoạt động liên quan có thể được gộp thành một sự kiện. Khoản bồi hoàn thực tế là giá trị thấp nhất trong tổn thất tài sản ròng trực tiếp đã được xác minh, phần hạn mức còn lại cho mỗi sự kiện và phần hạn mức trọn đời còn lại; các tài sản đã thu hồi, bị đóng băng, được hoàn trả hoặc có thể khôi phục sẽ không được tính vào tổn thất ròng. Việc gửi đơn không đảm bảo thanh toán; kết quả cuối cùng phụ thuộc vào quá trình xem xét của Gate.
Tóm tắt
Gate Guard là Gói bảo vệ tài khoản Gate: một cơ chế ở cấp tài khoản mở ra lộ trình xem xét đối với tổn thất trực tiếp từ các giao dịch chuyển trái phép, đồng thời nêu rõ đây không phải là bảo hiểm và không phải cam kết bồi hoàn. Việc kích hoạt miễn phí dành cho người dùng đáp ứng yêu cầu về điểm bảo mật, KYC 2 và trạng thái tài khoản, nhưng Bảo vệ hoạt động chỉ bắt đầu sau Thời gian tăng cường bảo mật 30 ngày. Điểm dưới 80 sẽ tạm ngưng gói; khung thời gian 48 giờ quyết định liệu quá trình tăng cường bảo mật có được khởi động lại hay gói sẽ kết thúc. Ranh giới phạm vi bảo vệ, bảng hạn mức VIP và thời hạn 45 ngày để nộp đơn cùng báo cáo cảnh sát tạo thành danh sách kiểm tra trước khi yêu cầu bồi hoàn. Gate Guard và Gate SAFU lần lượt thuộc các lớp tài khoản và quỹ nền tảng, không nên được xem là cùng một sản phẩm.
Câu hỏi thường gặp
Gate Guard là gì và có phải là Gói bảo vệ tài khoản không?
Có. Gate Guard là tên sản phẩm thường dùng, còn Gói bảo vệ tài khoản Gate là tên chính thức được sử dụng trong quy tắc và thỏa thuận. Cả hai đều đề cập đến cơ chế bảo vệ tài khoản của Gate.
Gate Guard có phải là bảo hiểm không? Việc kích hoạt có đảm bảo bồi hoàn không?
Không. Gate Guard không phải là sản phẩm bảo hiểm và không cấu thành hợp đồng bảo hiểm, bất kỳ hình thức thỏa thuận bảo hiểm nào hoặc cam kết bồi hoàn. Các sự kiện đủ điều kiện có thể được gửi để xem xét; việc có được bồi hoàn hay không và số tiền bồi hoàn phụ thuộc vào quá trình xem xét cuối cùng của Gate. Quyền nộp đơn không phải là bảo đảm thanh toán.
Bảo vệ có hoạt động ngay sau khi kích hoạt không? Có thể yêu cầu bồi hoàn cho tổn thất trong Thời gian tăng cường bảo mật không?
Không. Sau khi kích hoạt, gói chuyển sang Thời gian tăng cường bảo mật; Bảo vệ hoạt động yêu cầu điểm bảo mật duy trì từ 80 trở lên trong 30 ngày liên tiếp. Các sự kiện xảy ra trong Thời gian tăng cường bảo mật, Gói bị tạm ngưng hoặc Gói đã kết thúc không thể được gửi để yêu cầu bồi hoàn.
Gate Guard khác Gate SAFU như thế nào?
Gate Guard là cơ chế bảo vệ ở cấp tài khoản cho các giao dịch chuyển trái phép đủ điều kiện và yêu cầu người dùng đủ điều kiện kích hoạt cũng như hoàn tất quá trình tăng cường bảo mật. SAFU là quỹ bảo mật ở cấp nền tảng, chủ yếu dành cho các tình huống bảo mật lớn hoặc cực đoan của nền tảng và thường không yêu cầu mua quỹ riêng. Hai cơ chế này không nên được kỳ vọng theo cùng một cách.
Nếu một người bị lừa xác nhận giao dịch chuyển, hoặc gói vẫn đang trong Thời gian tăng cường bảo mật, họ có thể nhận bồi hoàn không?
Các giao dịch chuyển do người dùng khởi tạo, ủy quyền hoặc xác nhận, bao gồm cả sau khi bị lừa dối hoặc dụ dỗ, nằm ngoài phạm vi quyền kiểm soát trái phép của bên thứ ba và không áp dụng. Các sự kiện xảy ra khi gói đang ở Thời gian tăng cường bảo mật, Gói bị tạm ngưng hoặc Gói đã kết thúc cũng không thể được gửi; chỉ các sự kiện xảy ra trong trạng thái Bảo vệ hoạt động và đáp ứng quy tắc mới có thể được nộp đơn.