У серпні 2026 року Cloudflare анонсувала Cloudflare Wallets і cloudflare.pay, запропонувавши використовувати акаунтні гаманці, віртуальні гаманці та механізми платежів у стейблкоїнах, щоб AI-агенти могли автономно купувати послуги в межах установлених користувачем дозволів без очікування ручного підтвердження кожної невеликої транзакції.
У міру того як AI-агенти переходять від пошуку інформації та створення контенту до виконання реальних завдань, платежі стають важливою частиною інфраструктури агентів. AI-агент, здатний автономно викликати інструменти, порівнювати послуги та виконувати робочі процеси, матиме обмеження, якщо йому все ще доведеться покладатися на користувачів для реєстрації акаунтів, введення даних банківських карток і придбання кредитів API. Стейблкоїни та платіжні протоколи, такі як x402, пропонують нові способи обміну цінністю між машинами, тоді як програмовані гаманці є важливою ланкою між AI-сервісами та ончейн-фінансовою інфраструктурою.
Однак продуктові плани Cloudflare Wallets слід чітко відрізняти від її фактично доступних функцій. Станом на 17 листопада 2026 року в документації для розробників основною доступною функцією все ще вказано резервування ідентифікатора гаманця. Повні можливості платежів у стейблкоїнах, акаунтні гаманці та віртуальні гаманці ще не зазначені в документації як загальнодоступні. Відповідно, у цій статті на основі анонсованої архітектури продукту пояснюється, як Cloudflare Wallets планує підтримувати автоматичні платежі AI-агентів, керування дозволами на активи та транзакції x402, а також аналізується потенційна цінність і ризики цієї моделі.
Документація Cloudflare Wallets+1
Ключові моменти
- Cloudflare Wallets — це інфраструктура програмованих гаманців для AI-агентів, орієнтована на ідентифікацію агентів, дозволи на використання коштів і автоматичні платежі.
- План продукту включає дві структури: Account Wallet і Virtual Wallet. Вони призначені відповідно для власників коштів і агентів, що виконують завдання.
- Власники акаунтів можуть встановлювати для агентів ліміти витрат, списки дозволених продавців і ліміти на окремі транзакції, зменшуючи ризик неконтрольованих автоматизованих платежів.
- Cloudflare Wallets планує використовувати стейблкоїни для надсилання та отримання коштів, а також інтегрувати протокол x402 для підтримки нативних для машин платежів за API, дані та цифровий контент.
- x402 може вбудовувати запити на оплату у взаємодії HTTP, даючи AI-агенту змогу продовжувати доступ до потрібного сервісу після виконання умов оплати.
- Cloudflare Wallets більшою мірою зосереджена на платежах агентів і контрольованому використанні коштів. Її не слід безпосередньо прирівнювати до гаманця, що надає повні можливості DeFi-торгівлі, кросчейн-мостів або керування портфелем.
- Наразі основною доступною функцією є резервування імені користувача гаманця. Повні платіжні можливості й надалі залежать від фактичного статусу випуску продукту.
Що таке Cloudflare Wallets і навіщо AI-агентам потрібні спеціальні гаманці?
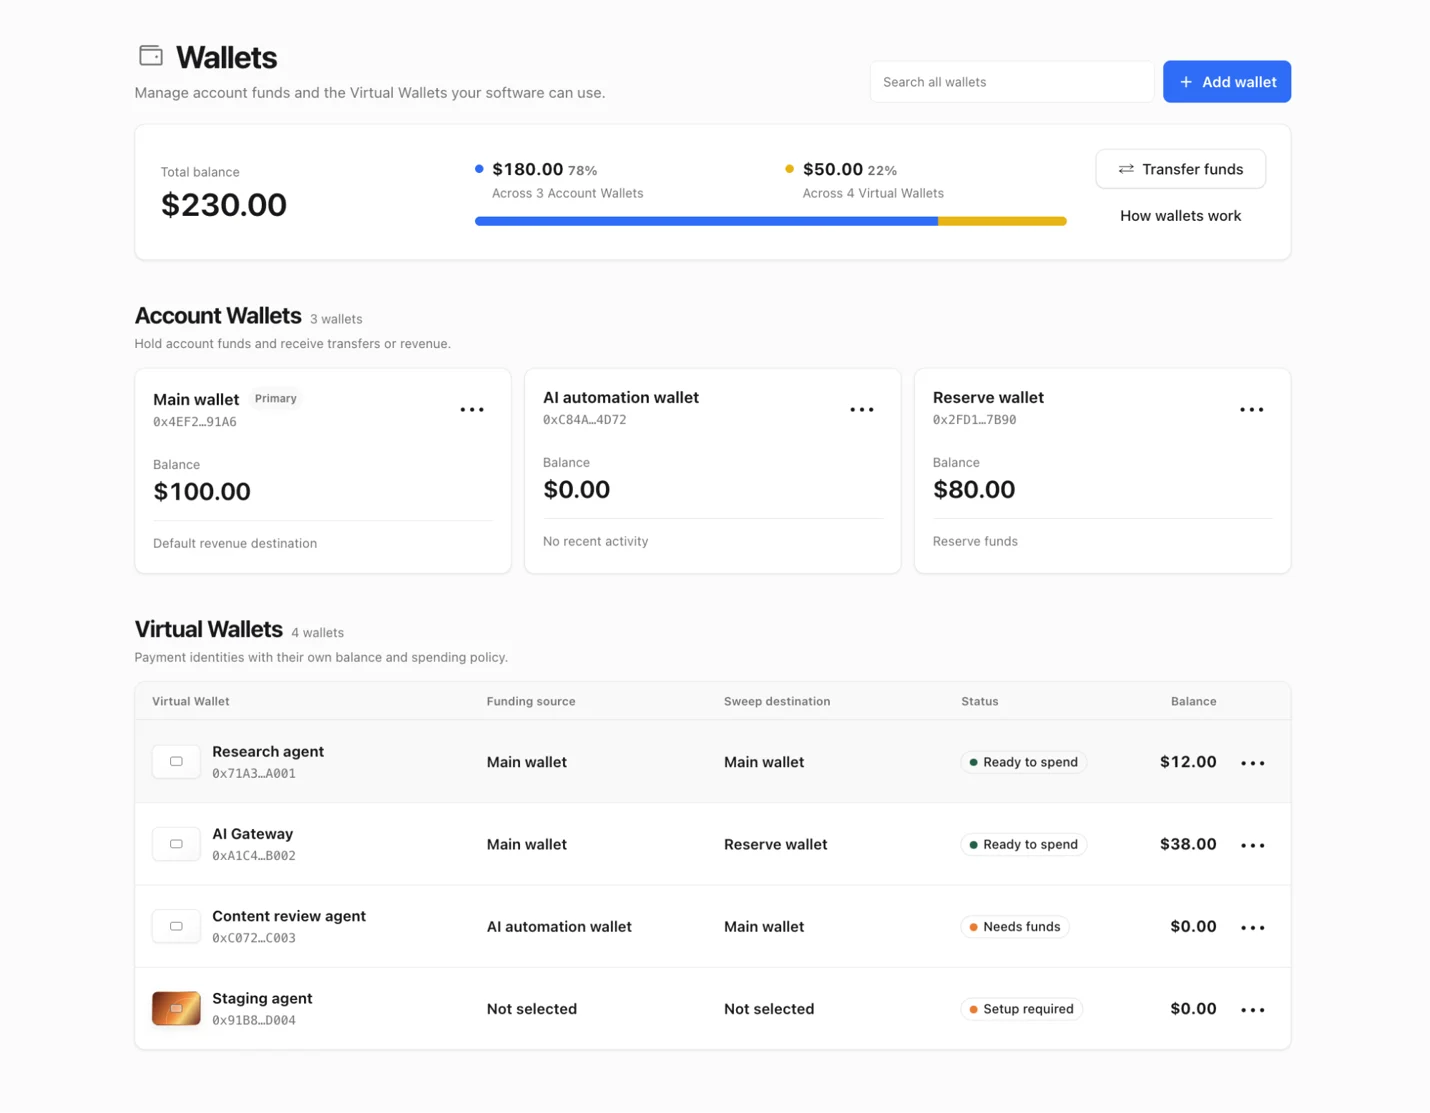
Cloudflare Wallets — це рішення з програмованими гаманцями для автоматизованого програмного забезпечення. Його головна мета полягає не в тому, щоб AI-агенти вручну керували криптогаманцями, як звичайні користувачі, а в тому, щоб агенти могли здійснювати платежі через програмні інтерфейси в межах чітко визначених дозволів і бюджетних обмежень. Порівняно з традиційними гаманцями цифрових активів, призначеними для фізичних осіб, воно більше акцентує увагу на ідентичності машин, придбанні послуг, делегованих коштах і автоматизованому виконанні.
Традиційні інтернет-платежі зазвичай розроблені для користувачів-людей. Перед викликом сервісів через API Keys користувачам потрібно зареєструвати акаунти, прив’язати способи оплати, придбати тарифні плани або поповнити баланс. Цей процес може бути прийнятним для звичайного програмного забезпечення, яке виконує одне завдання, але для AI-агентів, яким потрібно динамічно обирати з-поміж багатьох інструментів, повторна реєстрація, оплата та авторизація збільшують витрати на виконання.
Наприклад, AI-агент, який проводить дослідження ринку, може одночасно потребувати виклику API фінансових даних, пошукового сервісу, моделі AI для міркувань і спеціалізованої бази даних. Якщо для кожного нового сервісу користувачеві потрібно вручну реєструватися та платити, агенту буде складно самостійно обирати відповідні інструменти залежно від вимог завдання.
Cloudflare Wallets намагається перетворити ці операції на процеси, які машини можуть розуміти та виконувати. Користувачі заздалегідь налаштовують кошти й правила витрат. Коли агенту потрібен платний ресурс, він ініціює запит на оплату, а гаманець визначає, чи дозволена витрата відповідно до встановлених дозволів. Після завершення оплати агент продовжує викликати сервіс.
Такий дизайн зміщує роль гаманця від виключно інструмента зберігання активів до компонента виконання платежів для автоматизованих застосунків. Водночас можливість здійснювати автоматичні платежі не означає, що AI-агент може без обмежень керувати активами. Ключовими питаннями є те, які операції може виконувати агент, хто контролює кошти та як обмежуються ці дозволи.
У чому різниця між Account Wallet і Virtual Wallet у Cloudflare Wallets?
Cloudflare Wallets використовує дворівневу структуру гаманців: Account Wallet і Virtual Wallet. Вони мають різні обов’язки. Account Wallet призначений для власників коштів, тоді як Virtual Wallet — для AI-агента, який фактично виконує завдання. Цей дизайн має на меті відокремити керування коштами від дозволів на автоматизовані витрати та запобігти отриманню агентами необмеженого контролю над усіма коштами.
Account Wallet є основною точкою входу для користувачів або компаній для керування коштами. Згідно з анонсованим планом продукту, власники акаунтів можуть поповнювати гаманець, керувати балансами стейблкоїнів, делегувати певні дозволи на витрати Virtual Wallets і за потреби виводити кошти. Account Wallet також може бути пов’язаний з ідентичністю cloudflare.pay, що допомагає зовнішнім сервісам ідентифікувати сторону транзакції.
Virtual Wallet розроблений для AI-агентів і використовується програмно за допомогою таких методів, як API Keys. Агент може купувати API, інструменти MCP або цифровий контент у межах попередньо визначених правил, але його ліміт витрат обмежується налаштуваннями власника акаунта. Virtual Wallet має надавати обмежений доступ до коштів, а не передавати агенту право власності на всі активи в Account Wallet.
| Порівняння |
Account Wallet |
Virtual Wallet |
| Користувач |
Користувач, компанія або власник акаунта |
AI-агент |
| Основний обов’язок |
Керування коштами та налаштування дозволів |
Виконання автоматизованих платежів |
| Джерело коштів |
Кошти, внесені користувачем до Account Wallet |
Витрати, делеговані Account Wallet |
| Спосіб роботи |
Інтерфейс керування та налаштування акаунта |
Програмні інтерфейси, такі як API |
| Обсяг дозволів |
Керування балансами й правилами витрат |
Використання коштів у межах дозволеного обсягу |
| Контроль ризиків |
Налаштування бюджетів, списків дозволених сервісів та інших правил |
Робота в межах установлених дозволів |
Наприклад, компанія, яка хоче, щоб AI-агент автоматично купував послуги з надання даних, може доручити адміністратору керування Account Wallet і створити окремі Virtual Wallet для різних агентів. Агент для дослідження ринку може отримати щотижневий бюджет 20 USD на придбання даних, тоді як агент служби підтримки — щотижневий бюджет 50 USD на AI-міркування. Навіть якщо обидва агенти працюватимуть одночасно, їхні витрати можна контролювати за допомогою окремих лімітів.
Значення цієї структури полягає в тому, що автоматизація не вимагає від користувачів відмови від контролю над коштами. Користувачі можуть заздалегідь визначити, скільки агент може витратити та яким постачальникам послуг він може платити. Проте конкретні механізми зберігання, керування ключами та підписання транзакцій для Virtual Wallet ще залежатимуть від технічної документації, опублікованої під час офіційного запуску. Не слід припускати використання будь-якого конкретного стандарту ончейн-акаунтів або архітектури смартконтрактів.
Як Cloudflare Wallets використовує x402 для автоматичних платежів?
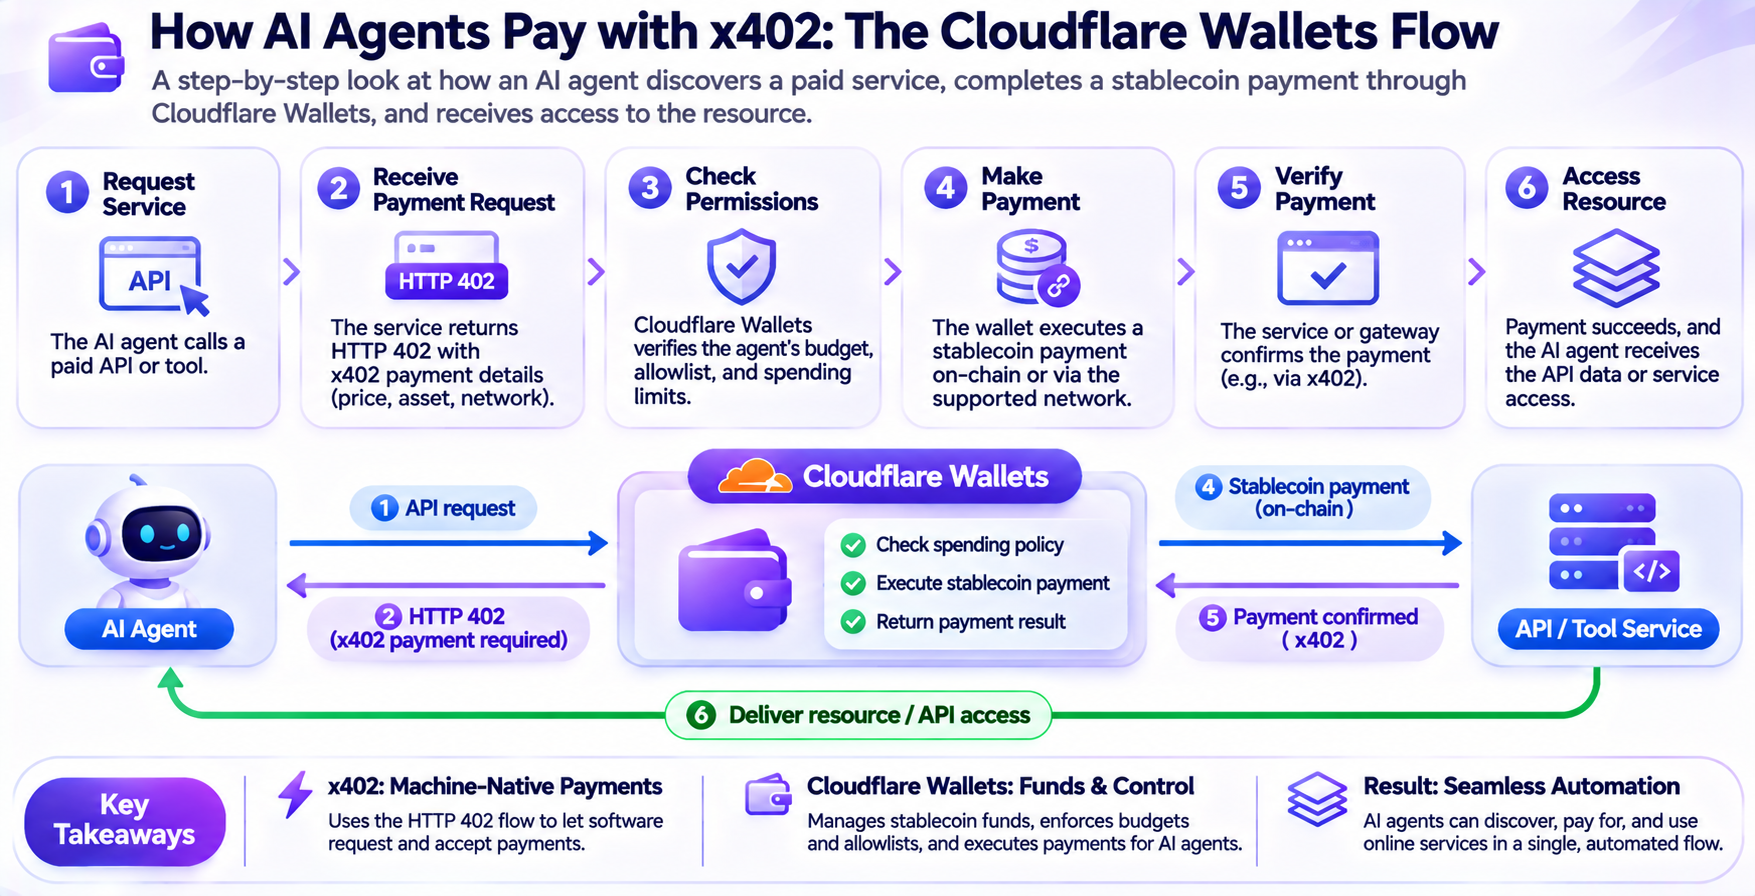
x402 — це інтернет-платіжний протокол, побудований навколо коду статусу HTTP 402 Payment Required. Його мета — надати програмному забезпеченню, яке отримує доступ до платних ресурсів, можливість здійснювати платежі через стандартизовані потоки запитів і відповідей. Для AI-агентів це означає, що оплата може стати частиною виклику API, а не завжди залежати від сторінки оформлення замовлення, якою керує людина.
Традиційні API зазвичай вимагають від розробників заздалегідь створити акаунти, прив’язати способи оплати та придбати кредити на використання. x402 дає змогу постачальнику послуг повертати машиночитані вимоги до оплати після отримання запиту. На основі такої інформації, як ціна, платіжний актив і мережа, клієнт визначає, чи здійснювати оплату. Після завершення платежу клієнт надсилає відповідні платіжні дані або інформацію про транзакцію, а сервер надає ресурс після перевірки виконання умов оплати.
Планується, що Cloudflare Wallets працюватиме з такою інфраструктурою, як Cloudflare Monetization Gateway. Monetization Gateway призначений для постачальників послуг, які хочуть отримувати дохід через API, контент та інші цифрові ресурси, тоді як Wallets призначений для користувачів і AI-агентів, яким потрібно придбати ці ресурси. Разом вони формують інфраструктуру для покупців і продавців в автоматизованих сервісних транзакціях.
Наприклад, коли AI-агент купує платний API фінансових даних, запланована взаємодія може складатися з шести кроків:
- Ініціювання запиту до сервісу: AI-агент викликає API фінансових даних відповідно до вимог завдання.
- Отримання вимоги до оплати: API повертає відповідь HTTP 402 із зазначенням ціни та умов оплати, необхідних для доступу до ресурсу.
- Перевірка дозволів гаманця: агент використовує Virtual Wallet для перевірки доступного бюджету, дозволених продавців і ліміту на окрему транзакцію.
- Виконання платежу в стейблкоїнах: якщо транзакція відповідає правилам авторизації, гаманець завершує платіж за допомогою підтримуваного способу оплати.
- Перевірка результату оплати: сервер або платіжна інфраструктура перевіряє, чи виконано вимоги до оплати.
- Продовження завдання: після успішної оплати AI-агент отримує дані або сервіс і продовжує наступний етап робочого процесу.
Основна цінність цього процесу полягає в перетворенні придбання послуг на програмовані операції. Наприклад, агент, якому потрібно порівняти якість даних трьох постачальників, може платити невеликі суми за отримання зразків від кожного з них, перш ніж обрати найпридатніший сервіс. За умови, що загальні витрати залишаються в межах бюджету користувача, весь процес теоретично може зменшити потребу у втручанні людини.
Водночас сам по собі x402 не є гаманцем і не керує всіма коштами AI-агента. x402 переважно визначає, як вимоги до оплати взаємодіють із мережевими запитами, тоді як гаманець керує використанням коштів, авторизацією платежів і пов’язаними операціями. Для створення повного процесу автоматизованих платежів вони мають працювати разом. Конкретні можливості інтеграції Cloudflare Wallets із x402 усе ще залежатимуть від обсягу наступного випуску продукту.
Як AI-агенти можуть керувати ончейн-активами через Cloudflare Wallets?
У дизайні Cloudflare Wallets керування ончейн-активами насамперед відображається в отриманні, зберіганні, розподілі та використанні коштів у стейблкоїнах, а не в традиційному керуванні криптопортфелем. План продукту розглядає стейблкоїни як тип коштів, що підтримується на початковому етапі, дозволяючи користувачам налаштовувати платіжні баланси для придбання цифрових послуг через автоматизовані застосунки.
Цю модель можна розуміти як поділ керування коштами на три рівні:
- Перший рівень — право власності на активи. Власник акаунта керує джерелом коштів і загальним балансом.
- Другий рівень — авторизація витрат. Користувач визначає обсяг коштів, якими може користуватися агент.
- Третій рівень — виконання завдань. AI-агент здійснює конкретні платежі, коли вони відповідають дозволам.
Наприклад, автоматизованій дослідницькій системі може щотижня знадобитися купувати ринкові дані, викликати AI-моделі та отримувати доступ до платних звітів. Адміністратор може спочатку поповнити Account Wallet, а потім розподілити бюджети між Virtual Wallet, відповідальними за різні завдання. Агент ринкових даних відповідає лише за придбання даних, тоді як агент аналізу контенту — лише за оплату комісій за інференс моделей. Рештою коштів і надалі централізовано керує власник акаунта.
Порівняно з наданням AI-агенту прямого доступу до повного приватного ключа гаманця, модель контрольованих витрат може зменшити ризики завдяки дизайну дозволів. Навіть якщо агент може ініціювати платежі, він не повинен автоматично отримувати можливість змінювати бюджети, розширювати перелік продавців або виводити всі кошти. Ефективна ізоляція дозволів також залежить від того, чи забезпечує сервіс гаманця надійне застосування автентифікації, контролю доступу та правил оплати.
Важливо зазначити, що ключові можливості, анонсовані для Cloudflare Wallets, не становлять повноцінної системи керування ончейн-активами DeFi. Позиціонування продукту переважно стосується платежів у стейблкоїнах, ідентичності гаманця та делегованих коштів. Наявні описи продукту не містять токен-свопів, агрегації дохідності, стейкінгу, кросчейн-переказів або автоматичного ребалансування портфеля серед загальнодоступних можливостей.
У ширшому контексті технологій гаманців для AI-агентів майбутні системи можуть використовувати смартконтрактні гаманці, сесійні ключі, симуляцію транзакцій і механізми стратегій для підтримки складнішого керування ончейн-активами. Це напрями розвитку технологій, які може досліджувати галузь, і їх не слід розглядати як функції, уже реалізовані Cloudflare Wallets.
Як Cloudflare Wallets обмежує дозволи AI-агентів на платежі?
Одним з основних викликів автоматичних платежів AI-агентів є гарантування того, що агенти не здійснюватимуть непотрібних витрат через неправильне розуміння завдань, маніпульовану зовнішню інформацію або помилки програмного забезпечення. Одна з ключових цілей дизайну Cloudflare Wallets — дозволити власникам коштів налаштовувати чіткі межі платежів до того, як агенти почнуть виконувати завдання.
Анонсований дизайн дозволів переважно включає ліміти витрат, списки дозволених продавців і ліміти на окремі транзакції. Ці правила обмежують загальні витрати, визначають коло суб’єктів, з якими агент може здійснювати операції, і запобігають надмірним втратам через одну аномальну транзакцію.
Наприклад, користувач може встановити для AI-агента загальний бюджет 20 USD, дозволити йому платити лише визначеному постачальнику послуг даних і встановити ліміт 1 USD на окрему транзакцію. Навіть якщо агент спробує викликати інший платний сервіс або сервіс раптово вимагатиме оплату 50 USD, гаманець має обмежити транзакцію відповідно до попередньо визначених правил.
Ці механізми особливо важливі для AI-агентів, оскільки агенти можуть отримувати зовнішню інформацію з вебсторінок, документів, відповідей API та інструментів MCP. Якщо зловмисник використовує шкідливий контент, щоб спонукати агента змінити свою мету, агент може спробувати отримати доступ до неавторизованих сервісів або здійснити аномальні платежі.
Коли платіжні обмеження застосовуються інфраструктурою, незалежною від рішень моделі, шкідливий промпт не повинен безпосередньо змінити встановлений гаманець ліміт витрат, навіть якщо він впливає на судження моделі. Однак це не означає, що всі платіжні ризики усунено. Зловмисники все ще можуть спонукати агентів здійснювати непотрібні транзакції в межах дозволеного бюджету та переліку продавців або використовувати помилки конфігурації акаунта, витік API Keys чи вразливості сервера для спричинення втрат.
Тому безпека гаманця має охоплювати автентифікацію, ізоляцію дозволів, захист ключів, правила оплати та записи транзакцій. Для операцій з вищою вартістю або вищим ризиком організації також можуть розглядати схвалення людиною, виявлення аномалій і механізми екстреної деактивації. Анонсовані ліміти витрат Cloudflare Wallets забезпечують важливу основу дизайну, але повний захист безпеки все ще потрібно оцінювати на основі офіційної реалізації продукту.
Чим Cloudflare Wallets відрізняється від традиційних криптогаманців?
Традиційні криптогаманці переважно розроблені для індивідуальних користувачів. Зазвичай вони використовуються для керування блокчейн-акаунтами, підписання транзакцій, переказу токенів і взаємодії з децентралізованими застосунками. Користувачі контролюють активи за допомогою приватних ключів або інших механізмів підписання та підтверджують транзакції, коли їх потрібно виконати.
Натомість Cloudflare Wallets зосереджується на потребах AI-агентів в автоматизованих платежах. Вона не вимагає, щоб агент очікував, поки користувач натисне кнопку підтвердження для кожного платежу. Замість цього вона використовує багаторівневу структуру Account Wallet і Virtual Wallet, щоб користувачі могли заздалегідь визначати ліміти використання коштів, а агенти — виконувати операції, що відповідають правилам.
Основні відмінності між двома типами гаманців стосуються ролей користувачів і дизайну дозволів, а не лише підтримки стейблкоїнів.
| Порівняння |
Традиційний криптогаманець |
Заплановане рішення Cloudflare Wallets |
| Основні користувачі |
Фізичні особи або організації |
Власники акаунтів і AI-агенти |
| Основне використання |
Зберігання активів, перекази та взаємодія з DApp |
Автоматичні платежі за API, інструменти та контент |
| Спосіб роботи |
Підтвердження користувача або попередньо визначені стратегії автоматизації |
Виконання AI-агентом через програмні інтерфейси |
| Керування дозволами |
Залежить від конкретного гаманця та механізму авторизації |
Багаторівневі Account Wallet і Virtual Wallet |
| Контроль платежів |
Залежить від продукту гаманця та ончейн-правил |
Ліміти бюджету, продавців і окремих транзакцій |
| Ідентичність |
Зазвичай базується на блокчейн-адресі |
Запланована інтеграція з ідентичністю cloudflare.pay |
| Статус продукту |
Доступно багато зрілих продуктів |
Наразі переважно доступне резервування ідентифікатора |
Ця відмінність не означає, що традиційні гаманці не можуть підтримувати автоматичні платежі. Такі технології, як смартконтрактні гаманці, абстракція акаунтів і сесійні ключі, також можуть дозволяти застосункам виконувати транзакції в межах обмежених дозволів. Відмінною рисою Cloudflare Wallets є спроба розмістити ці вимоги в ширшому середовищі придбання інтернет-послуг, щоб AI-агенти могли будувати платіжні робочі процеси навколо API та цифрового контенту.
Дизайн ідентичності Cloudflare Wallets також заслуговує на увагу. Хоча блокчейн-адреси можуть використовуватися для перевірки транзакцій, людям зазвичай складно їх ідентифікувати. План cloudflare.pay має забезпечити стабільнішу та зрозумілішу ідентичність, дозволяючи постачальникам послуг ідентифікувати акаунт транзакції або ідентичність, заявлену агентом.
Однак зрозумілий для людини ідентифікатор не є еквівалентом повної автентифікації особи. Продавці все одно мають визначати, чи є сторона транзакції надійною та чи відповідає її платіжна поведінка вимогам безпеки й комплаєнсу. Зв’язок між ідентичністю гаманця, ончейн-адресами та фактичною ідентичністю користувачів також потребує подальшого уточнення в наступних технічних і продуктових реалізаціях.
Як Cloudflare Wallets може інтегруватися з MCP та екосистемою інструментів AI-агентів?
Model Context Protocol (MCP) — це відкритий протокол для підключення AI-застосунків до зовнішніх інструментів, джерел даних і сервісів. Через MCP AI-агенти можуть отримувати доступ до баз даних, пошукових інструментів, корпоративних систем та інших можливостей програмного забезпечення без потреби в окремій складній інтеграції для кожного сервісу.
Однак можливість викликати інструмент не означає можливість автоматично його придбати. Деякі API або сервіси MCP потребують платних підписок, передоплачених балансів або комісій за кожен виклик. Якщо AI-агент під час виконання завдання виявляє, що платний інструмент краще відповідає його потребам, але не може самостійно завершити оплату, він має очікувати втручання користувача.
Cloudflare Wallets планує вирішувати платіжну складову цієї проблеми. Агент може знаходити сервіси через інтерфейси інструментів, отримувати інформацію про ціни та завершувати платіж, якщо він відповідає дозволам гаманця, перш ніж продовжити завдання. Для платних кінцевих точок, що підтримують x402, вимоги до оплати також можуть бути безпосередньо інтегровані в потік мережевих запитів.
Наприклад, AI-агент, відповідальний за підготовку корпоративного аналізу ринку, може потребувати виклику сервісу пошуку новин, фінансової бази даних і сервісу AI-міркувань. Спершу він може використати безкоштовні інструменти для отримання базової інформації, а потім обрати платні джерела даних відповідно до необхідної якості. Якщо бюджет гаманця це дозволяє, агент може автоматично сплатити невелику комісію за отримання потрібних даних і продовжити аналіз.
Ця модель поєднує можливості AI-агента щодо використання інструментів із його здатністю використовувати кошти. Раніше агент переважно відповідав за визначення інструмента, який потрібно викликати. Завдяки можливостям програмованих платежів він також може визначати в межах авторизованого обсягу, чи варто платити за сервіс.
Однак така автоматизація потребує чітких меж щодо витрат і безпеки. Інформація, яку надають інструменти MCP, може бути неточною, а зовнішні сервіси можуть повертати шкідливі інструкції. Якщо агент здійснює платежі без достатньої перевірки, він може понести непотрібні витрати. Надійніший дизайн має окремо опрацьовувати пошук інструментів, оцінку надійності сервісів, авторизацію платежів і перевірку результатів.
Відповідно, інтеграція Cloudflare Wallets із MCP не означає, що всі інструменти MCP можуть безпосередньо стягувати плату з користувачів, а також не означає, що гаманець може автоматично визначати якість сервісу. Вона надає платіжну інфраструктуру, можливості якої можна досліджувати. Фактичне застосування все одно залежатиме від того, чи підтримують постачальники інструментів відповідні протоколи та як розробники налаштовують дозволи й робочі процеси.
Які сценарії використання AI-агентів може підтримувати Cloudflare Wallets?
Потенційні застосування Cloudflare Wallets зосереджені на цифрових сервісах, що потребують невеликих, частих та автоматизованих платежів. На відміну від традиційної електронної комерції з придбанням фізичних товарів, ці продукти зазвичай є даними, обчислювальними ресурсами або цифровим контентом, що надаються безпосередньо через API. Після завершення оплати завдання може продовжуватися.
- Сервіси AI-інференсу є типовим сценарієм використання. Агенту може знадобитися викликати різні моделі для генерування тексту, аналізу коду або складних міркувань. Якщо постачальник сервісу підтримує ціноутворення за виклик, агент може обирати модель відповідно до вимог завдання та платити за виклик у межах свого бюджету. Це може зменшити потребу розробників заздалегідь купувати кілька тарифних планів.
- Сервіси даних та інформації є ще одним потенційним застосуванням. Агенту для фінансових досліджень може знадобитися купувати ринкові дані в реальному часі, історичні дані або спеціалізовані дослідницькі матеріали. Агенту для бізнес-аналізу можуть знадобитися галузеві бази даних і дані маркетингових досліджень. Для сервісів даних із оплатою за виклик автоматична оплата дає агенту змогу отримувати ресурси за потреби замість залежності від довгострокової підписки.
- Інструменти MCP і програмні сервіси додатково розширюють потенційний обсяг застосування. AI-агент, який виконує складне завдання, може динамічно знаходити нові інструменти під час виконання. Якщо ці інструменти підтримують машиночитане ціноутворення та платіжні механізми, агент може випробовувати різні сервіси в межах дозволів, установлених користувачем.
Доступ до цифрового контенту є ще одним потенційним напрямом. Наприклад, вебсайт може стягувати невелику плату за доступ до конкретної статті, звіту або інтерфейсу даних, а AI-агент може платити за потреби після отримання авторизації. Цей механізм може забезпечити детальніше ціноутворення для цифрового контенту, але на його впровадження й надалі впливатимуть витрати на платежі, якість сервісу, попит користувачів і правила ліцензування контенту.
Ці сценарії використання мають кілька спільних характеристик: сервіс можна надати через програмний інтерфейс, сума транзакції є відносно невеликою, а транзакція придатна для автоматизованого виконання програмним забезпеченням. План продукту Cloudflare Wallets розроблений навколо цих вимог. Однак можливість реалізації конкретних сценаріїв залежатиме від офіційного випуску платіжних можливостей та інтеграції відповідної інфраструктури постачальниками послуг.
З якими викликами безпеки та комерціалізації стикається Cloudflare Wallets?
Cloudflare Wallets пропонує новий технічний напрям для платежів AI-агентів. Однак перехід від архітектури гаманця до масштабного застосування в реальному світі все ще потребує вирішення питань, пов’язаних із безпекою коштів, перевіркою ідентичності, платіжними розрахунками та бізнес-моделями.
- Межі автоматизованих платежів. AI-агенти можуть діяти автономно на основі зовнішньої інформації, але результати моделей є невизначеними та можуть зазнавати впливу атак ін’єкції промптів. Навіть коли гаманець має бюджетні ліміти, агент усе ще може здійснювати необґрунтовані покупки в межах дозволеного обсягу. Обмеження максимальних втрат і гарантування того, що кожен платіж має обґрунтовану бізнес-мету, — це два різні виклики.
- Зберігання коштів і керування ключами. Програмовані гаманці мають обробляти авторизацію платежів, підписання транзакцій і доступ до коштів. Власники акаунтів мають чітко розуміти, хто контролює кошти, які операції потребують підписів і що може статися в разі розкриття облікових даних агента. Для корпоративних користувачів також важливі журнали аудиту, відкликання дозволів і обробка аномальних транзакцій.
- Розрахунки у стейблкоїнах і комплаєнс. Стейблкоїни можуть підтримувати програмовані перекази коштів, але комісії за транзакції, час підтвердження та підтримка активів відрізняються між блокчейн-мережами. Транскордонні платежі також можуть передбачати вимоги щодо протидії відмиванню коштів, перевірки санкцій та інші регуляторні зобов’язання. Можливість автоматичного ініціювання транзакції програмним забезпеченням не усуває пов’язаних із нею обов’язків щодо комплаєнсу.
- Платіжні спори та повернення коштів. Традиційні банківські картки й деякі системи онлайн-платежів мають відносно зрілі процеси розгляду спорів, тоді як блокчейн-транзакції зазвичай не можна скасувати безпосередньо після підтвердження. Якщо AI-агент купить неправильні дані, сервіс буде надано неналежним чином або результати продавця не відповідатимуть вимогам, користувачам усе ще потрібні надійні механізми повернення коштів і врегулювання спорів.
- Комерційний масштаб. Нативні для машин платежі зменшують операційний бар’єр для придбання окремих сервісів, але фактичний попит залежатиме від того, чи готові постачальники послуг стягувати оплату за використання, чи прийматимуть користувачі регулярні невеликі платежі та чи можуть агенти правильно оцінювати цінність сервісу. Для недорогих викликів API витрати на обробку платежів і мережеві комісії також мають бути пропорційними сумі транзакції.
Довгострокова цінність Cloudflare Wallets залежить не лише від того, чи може гаманець надсилати стейблкоїни, а й від того, чи зможе він забезпечити надійний зв’язок між ідентичністю, авторизацією, оплатою та наданням послуг. Лише за надійної роботи цих компонентів автоматичні платежі AI-агентів можуть перетворитися з технічної демонстрації на поширену модель інтернет-сервісів.
Що Cloudflare Wallets означає для екосистем AI-агентів і Web3?
Cloudflare Wallets відображає розширення інфраструктури AI-агентів від обчислень і викликів інструментів до ідентичності та платежів. У минулому AI-агенти переважно покладалися на інференс моделей, зовнішні API та системи оркестрації завдань для виконання роботи. У міру того як агенти починають виконувати більше реальних завдань, безпечне використання коштів поступово стає частиною дизайну інфраструктури.
Стейблкоїни пропонують певні технічні переваги в цьому процесі. Вони можуть передавати цінність через програмні інтерфейси та поєднуватися з механізмами перевірки блокчейн-транзакцій, забезпечуючи новий підхід до автоматизованих платежів. Для AI-агентів, яким потрібно викликати сервіси на різних платформах, платежі у стейблкоїнах можуть скоротити деякі традиційні процедури реєстрації акаунтів і передоплати, але питання витрат на розрахунки, комплаєнсу та захисту користувачів усе ще потребують вирішення.
x402 намагається поєднати платіжні можливості з інтернет-запитами, дозволяючи платним ресурсам безпосередньо повідомляти програмному забезпеченню ціни та вимоги до оплати. Cloudflare Wallets додає Account Wallet, Virtual Wallet і контроль дозволів, щоб дослідити, як агенти можуть здійснювати ці платежі з обмеженою авторизацією.
З погляду Web3 цей напрям може розширити сценарії використання стейблкоїнів і програмованих гаманців. Цифрові активи більше не використовуватимуться лише для торгівлі, переказів або взаємодії з протоколами DeFi. Вони також можуть стати платіжними інструментами, які AI-агенти використовують для отримання обчислювальних ресурсів, даних і програмних сервісів.
Однак поточне позиціонування Cloudflare Wallets усе ще зосереджене на придбанні інтернет-послуг, а не на ролі універсальної платформи керування активами для всіх ончейн-фінансових операцій. Її майбутній вплив залежатиме від темпів випуску функцій гаманця, впровадження розробниками, екосистеми сервісів x402 і фактичного попиту на платежі.
Висновок
Cloudflare Wallets — це інфраструктура програмованих гаманців, представлена Cloudflare для AI-агентів. Вона має на меті використовувати стабільну ідентичність, Account Wallet, Virtual Wallet і платежі у стейблкоїнах, щоб агенти могли автономно купувати API, інструменти MCP і цифровий контент у межах дозволів, установлених користувачем. Її основний підхід полягає у відокремленні керування коштами від дозволів на автоматизоване виконання, що дає AI-агентам змогу здійснювати рутинні невеликі платежі без отримання необмеженого контролю над усіма активами.
Порівняно з традиційними криптогаманцями, Cloudflare Wallets більше акцентує увагу на нативних для машин платежах, бюджетах витрат і робочих процесах виклику сервісів. У поєднанні з протоколом x402 AI-агенти можуть отримувати вимоги до оплати безпосередньо під час доступу до платних ресурсів, завершувати платіж і продовжувати виконання завдань. Однак автоматизація гаманця не усуває ризиків ін’єкції промптів, зловживання дозволами, помилок транзакцій або проблем безпеки коштів. Розробникам усе ще потрібно створювати незалежні механізми авторизації та контролю ризиків.
Станом на 17 листопада 2026 року в публічній документації Cloudflare Wallets для розробників основною доступною функцією все ще зазначено резервування ідентифікатора гаманця. Повні можливості платежів у стейблкоїнах і Virtual Wallet очікують офіційного випуску. Її довгострокова цінність залежатиме від фактичних можливостей продукту, впровадження розробниками та здатності забезпечити надійний баланс між ефективністю платежів і безпекою коштів. Для екосистем AI-агентів і Web3 значення цього напряму полягає в тому, що гаманці поступово еволюціонують від інструментів для активного керування активами людьми до платіжної інфраструктури, до якої програмне забезпечення може отримувати доступ за чітко визначеною авторизацією.
Поширені запитання
Що таке Cloudflare Wallets?
Cloudflare Wallets — це рішення з програмованими гаманцями, представлене Cloudflare для AI-агентів і автоматизованих інтернет-застосунків. Планується, що воно надаватиме платежі у стейблкоїнах, Account Wallet, Virtual Wallet і контрольовані дозволи на витрати.
Чи доступна Cloudflare Wallets уже зараз?
Станом на 17 листопада 2026 року публічна документація для розробників підтверджує можливість резервування імен користувачів гаманців. Однак повні можливості платежів у стейблкоїнах, Account Wallet і Virtual Wallet ще не зазначені як загальнодоступні.
Які цифрові активи підтримує Cloudflare Wallets?
Початковий план Cloudflare зосереджений на надсиланні, отриманні та зберіганні стейблкоїнів. Конкретні підтримувані стейблкоїни й блокчейн-мережі визначатимуться документацією продукту, опублікованою під час офіційного запуску.
У чому різниця між Account Wallet і Virtual Wallet?
Account Wallet призначений для власників акаунтів і відповідає за керування коштами та налаштування дозволів. Virtual Wallet призначений для AI-агентів і використовується для виконання платежів у межах авторизованих лімітів і правил.