Протоколи Sigma (Σ-протоколи) — це криптографічні протоколи доведення, які дають змогу доказувачу показати верифікатору, що він знає секрет або задовольняє математичне співвідношення, не розкриваючи самого секрету. Ergo глибоко інтегрує протоколи Sigma в ErgoScript і ErgoTree, тому вони є фундаментом перевірки транзакцій, застосунків для забезпечення приватності, мультипідпису та складних фінансових контрактів.
У міру розвитку блокчейнзастосунків — від простих переказів активів до DeFi, ончейн-ідентичності, кросчейн-транзакцій і обчислень із забезпеченням приватності — правильний баланс між «можливістю перевірки» та «мінімальним розкриттям інформації» став серйозним технічним викликом. Традиційні цифрові підписи можуть довести, що власник приватного ключа авторизував транзакцію. Однак у складніших застосунках однієї перевірки підпису недостатньо, щоб виразити такі умови, як «виконано будь-яку з кількох умов», «щонайменше N учасників схвалили» або «за двома публічними значеннями стоїть один і той самий секрет».
Протоколи Sigma розширюють перелік тверджень, які можна довести. Ergo інтегрує ці докази безпосередньо у свою мову смарт-контрактів, а не розглядає їх лише як офчейн-систему забезпечення приватності. Це дає змогу розробникам поєднувати різні криптографічні умови в ончейн-скриптах.
Основні висновки
-
Протоколи Sigma дають змогу користувачам довести знання секрету, не розкриваючи його.
-
ErgoScript розглядає докази Sigma як базові криптографічні примітиви в межах смарт-контрактів.
-
Транзакції з підвищеним рівнем приватності можуть використовувати докази дискретного логарифма та докази кортежу Діффі — Геллмана, щоб приховувати частину інформації про зв’язок з ідентичністю.
-
ErgoMixer використовує протоколи Sigma для створення некастодіального міксера та підтримує такі функції приватності, як Stealth Addresses.
-
Sigma 6.x продовжує розвивати скрипти, компілятор, верифікатор і криптографічні можливості Ergo, створюючи основу для майбутніх застосунків.
Що таке протоколи Sigma?
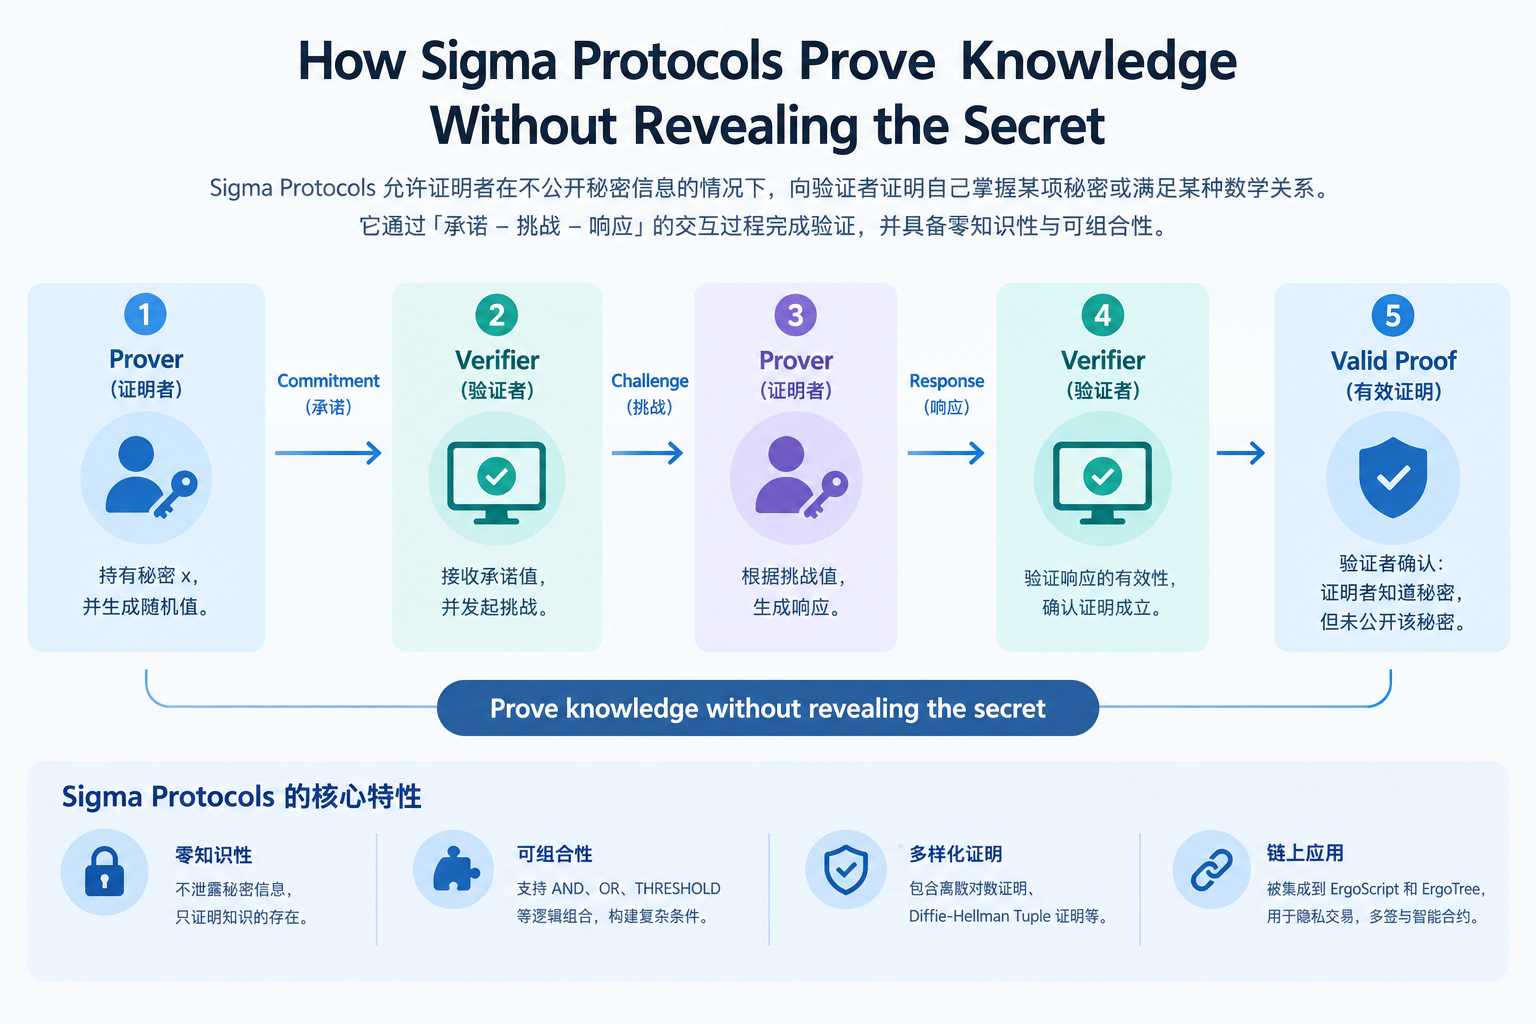
Протоколи Sigma — це криптографічні протоколи для «доведення знання без розкриття самого знання». Типовий приклад — Аліса, яка знає секрет x і відповідне публічне значення y. Аліса хоче довести Бобу, що знає x, не надсилаючи йому x. У контексті дискретного логарифма це можна представити як y = g\^x, де g — публічний параметр, а x — секрет. Доказувач має показати, що знає таке x, яке дає змогу отримати y, тоді як верифікатору не потрібно дізнаватися саме x.
Протоколи Sigma зазвичай передбачають три основні кроки: зобов’язання, виклик і відповідь. Спочатку доказувач генерує випадкове зобов’язання, потім отримує або створює значення виклику й нарешті формує відповідь на основі секрету. Верифікатор використовує отриману публічну інформацію, щоб визначити, чи є доказ дійсним.
У блокчейнсередовищі цю структуру можна перетворити на неінтерактивний доказ. Згідно з документацією Ergo, основні докази, які нині використовуються у фреймворку Sigma, включають докази дискретного логарифма та докази кортежу Діффі — Геллмана. Їх можна поєднувати за допомогою логічних структур, таких як AND, OR і THRESHOLD, щоб створювати складніші докази.
Отже, протоколи Sigma — це не просто окрема функція приватності. Це набір криптографічних будівельних блоків, які можна комбінувати. На цій основі можна створювати мультипідпис, порогові підписи, кільцеві підписи та окремі схеми транзакцій із підвищеним рівнем приватності.
Як пов’язані протоколи Sigma та традиційні докази з нульовим розголошенням?
Протоколи Sigma тісно пов’язані з доказами з нульовим розголошенням, але ці поняття не є тотожними.
Докази з нульовим розголошенням належать до ширшої криптографічної парадигми доказів. Їхня мета — переконати верифікатора в істинності твердження, не розкриваючи додаткової секретної інформації. Протоколи Sigma — це один із видів інтерактивних протоколів доведення в межах системи доказів із нульовим розголошенням. Зазвичай їх використовують, щоб довести знання секрету або правильність певного співвідношення.
Точніше цю відмінність можна сформулювати так: протоколи Sigma можуть бути одним із конкретних способів реалізації доказів із нульовим розголошенням, але докази з нульовим розголошенням не тотожні протоколам Sigma.
Ця відмінність особливо важлива під час розгляду Ergo. В офіційній документації Ergo протоколи Sigma описано як криптографічну систему доказів, пов’язану з доказами з нульовим розголошенням, і наголошено на їхній здатності доводити знання секрету без його розкриття. Водночас криптографічний фреймворк Ergo також містить інші компоненти, зокрема підписи Шнорра, кортежі Діффі — Геллмана, кільцеві підписи та порогові докази.
З технічного погляду протоколи Sigma особливо добре підходять для структурованих доказів знання. Наприклад, користувач може довести: «Я знаю певний приватний ключ», а потім додатково довести: «Я знаю той самий дискретний логарифм, пов’язаний із двома публічними значеннями». Поєднання кількох доказів за допомогою логічних операцій створює складніші умови перевірки.
Як Ergo інтегрує протоколи Sigma у смарт-контракти?
Помітна відмінність Ergo від багатьох інших блокчейнів полягає в тому, що протоколи Sigma не обмежуються базовою криптографічною бібліотекою. Вони є частиною самого середовища виконання смарт-контрактів.
ErgoScript — це мова смарт-контрактів Ergo, а ErgoTree — ончейн-представлення, яке генерується після компіляції скрипту. В ErgoScript SigmaProp можна розуміти як тип даних, що описує, «які криптографічні умови має виконати транзакція». Контракт ErgoScript зрештою має повертати SigmaProp, який представляє всі умови, необхідні для витрачання поточного Box.
Простий контракт може вимагати підпису від власника приватного ключа. Потім його можна розширити так, щоб «будь-яка з двох адрес могла витратити кошти», або додатково встановити вимогу, щоб «щонайменше 3 із 5 учасників схвалили операцію».
Протоколи Sigma дають змогу виразити цю структуру без необхідності записувати всю логіку у вигляді звичайних булевих умов.
Серед офіційних прикладів Ergo є пороговий підпис 3 із 5, за якого кошти можна витратити лише після того, як щонайменше 3 із 5 учасників завершать доведення. Складніший контракт кільцевого витрачання може авторизувати витрачання без явного розкриття особи фактичного витрачальника.
Отже, протоколи Sigma відіграють в Ergo ширшу роль, ніж просто інструменти приватності. Вони також є механізмом вираження логіки смарт-контрактів, що дає змогу розробникам безпосередньо вбудовувати криптографічні докази в умови витрачання активів.
Як докази з нульовим розголошенням захищають приватність ончейн-транзакцій?
Прозорість традиційних блокчейнів означає, що транзакції зазвичай доступні для публічного перегляду. Адреси користувачів і зв’язки між сумами транзакцій, входами та виходами створюють постійний інформаційний слід, який можна аналізувати з часом.
Докази з нульовим розголошенням не можуть зробити весь блокчейн «повністю анонімним», але вони здатні зменшити обсяг інформації, яку потрібно розкривати в межах конкретних структур транзакцій.
Наприклад, користувач може довести право власності на приватний ключ, не розкриваючи сам ключ. Він також може довести, що виконує умову контракту, не розкриваючи безпосередньо секрет, який лежить в її основі.
В Ergo SigmaProp і пов’язані з ним докази Sigma переносять ці можливості в скрипти транзакцій. Для базової авторизації у звичайних транзакціях достатньо підписів Шнорра. Складніші структури Sigma можна використовувати, коли транзакція потребує сильнішого приховування ідентичності, порогової авторизації або доказів на основі кільця.
Однак важливо розрізняти властивості нульового розголошення криптографічного доказу та анонімність усієї системи транзакцій. Навіть якщо транзакція використовує доказ із нульовим розголошенням, такі фактори, як суми транзакцій, час їх проведення, поведінка мережі та повторне використання адрес, усе одно можуть розкривати певні зв’язки.
Тому фактичний рівень приватності залежить не лише від алгоритму доказу, а й від структури транзакцій, розміру набору анонімності, практик використання гаманця та можливості аналізувати ончейн- і офчейн-дані.
Як працює механізм приватності ErgoMixer?
ErgoMixer — один із найпоказовіших застосунків для забезпечення приватності в екосистемі Ergo. Його основний підхід полягає в тому, щоб за допомогою механізму змішування зменшити прямий зв’язок між входами коштів і кінцевими виходами.
ErgoMixer використовує протоколи Sigma для створення некастодіального програмованого міксера та підтримує ERG і нативні токени Ergo. У його системі приватності застосовуються кільцеві підписи, докази кортежу Діффі — Геллмана, приховані адреси та Stealth Addresses.
Докази кортежу Діффі — Геллмана є ключовим компонентом. Користувачі доводять, що володіють секретним зв’язком, пов’язаним із публічними даними, не розкриваючи самого секрету. Після цього міксер може перевірити, чи мають учасники необхідні повноваження для витрачання коштів, водночас обмежуючи обсяг інформації про зв’язок з ідентичністю, який розкривається безпосередньо.
Stealth Addresses додатково послаблюють зв’язок між адресою отримувача та його публічною ідентичністю. Базовий підхід використовує криптографічні механізми типу Діффі — Геллмана для створення одноразових платіжних адрес або ключових зв’язків. Завдяки цьому зовнішнім спостерігачам складніше безпосередньо пов’язати платіж із публічною адресою отримувача.
Однак інструменти приватності не забезпечують абсолютної анонімності. В офіційній документації ErgoMixer також зазначено, що реальний рівень приватності залежить від правильності використання, часу проведення транзакцій, керування адресами та розміру набору анонімності.
Точніше буде сказати, що ErgoMixer використовує протоколи Sigma і змішування, щоб ускладнити аналіз зв’язків між транзакціями, а не робить усю ончейн-інформацію за своєю природою невидимою.
Як протоколи Sigma підтримують складні фінансові контракти?
Протоколи Sigma дають DeFi більше, ніж приховування ідентичності учасників транзакцій. Ще одна важлива функція — можливість виражати складні умови контролю над активами.
Наприклад, фінансовий контракт може передбачати:
-
«Користувач A або користувач B може виконати операцію»;
-
«Щонайменше 3 із 5 учасників управління мають схвалити операцію, перш ніж її можна буде виконати»;
-
«Лише особа, яка знає певний секрет, може отримати активи»;
-
«Кошти можна розблокувати лише після виконання двох окремих криптографічних умов».
Ці умови можна поєднувати за допомогою логічних структур, таких як AND, OR і THRESHOLD. В офіційній документації Ergo прямо зазначено, що докази Sigma можна поєднувати в складніші структури доказів.
Для DeFiзастосунків це означає, що логіку контролю над активами можна безпосередньо вбудовувати в Box. Кредитування, кастодіальні рішення, управління DAO, атомарні свопи та керування коштами за участю кількох сторін — усі ці сценарії можуть використовувати таку модель.
З цього погляду протоколи Sigma є криптографічними будівельними блоками для смарт-контрактів Ergo. Розробники не обмежені одним наперед визначеним шаблоном транзакції з підвищеним рівнем приватності. Вони можуть комбінувати різні умови доказів відповідно до потреб конкретного застосунку.
У цьому й полягає значення поєднання ErgoScript із протоколами Sigma: приватність, керування дозволами та фінансова логіка не мають існувати як ізольовані функції. Їх можна поєднувати в межах одного скриптового фреймворку.
Чим дизайн приватності Ergo відрізняється від ZK Rollups?
Протоколи Sigma та ZK Rollups використовують докази з нульовим розголошенням, але розв’язують різні проблеми.
Протоколи Sigma передусім відповідають на питання, як довести знання секрету або правильність математичного співвідношення, мінімізуючи розкриття секретної інформації. В Ergo вони головним чином підтримують перевірку смарт-контрактів, транзакції з підвищеним рівнем приватності, мультипідпис і складне керування дозволами.
ZK Rollups передусім призначені для масштабування блокчейна. Ролап виконує велику кількість транзакцій офчейн, генерує доказ правильності з нульовим розголошенням і надсилає його в Layer 1. Потім основна мережа перевіряє, чи було пакет виконано правильно відповідно до правил протоколу.
Ці дві технології можуть спиратися на схожі криптографічні ідеї, але працюють на різних рівнях застосування.
Їх можна узагальнити так:
| Технологія |
Основна проблема |
Типові застосування |
| Протоколи Sigma |
Як довести знання секрету або виконання певного співвідношення |
Приватність, підписи, мультипідпис, смарт-контракти |
| ZK Rollup |
Як стиснути докази виконання великої кількості транзакцій |
Масштабування Layer 2 |
| zk-SNARK / zk-STARK |
Ширший технологічний фреймворк доказів із нульовим розголошенням |
Приватність, масштабування, перевірка обчислень |
| ErgoMixer |
Як зменшити можливість пов’язати транзакції між собою |
Змішування активів і транзакції з підвищеним рівнем приватності |
Тому неправильно називати протоколи Sigma Ergo «технологією ZK Rollup». Дизайн приватності Ergo зосереджений переважно на смарт-контрактах і доказах транзакцій, а не на пакетному виконанні на основі ролапів.
Як розвивалася технічна дорожня карта Ergo — від протоколів Sigma до Sigma 6.0?
Дорожня карта Sigma для Ergo розширюється від ранніх криптографічних примітивів до комплексного набору інструментів для розробників.
Sigma 6.0 є важливою віхою цієї еволюції. Реліз було додано до основної мережі Ergo через софтфорк. Він представив UnsignedBigInt, розширені можливості скриптів та інші вдосконалення на рівні протоколу. Крім того, він заклав основу для майбутніх механізмів, таких як Sub-blocks. Згідно з офіційними матеріалами, Sigma 6.0 було активовано в основній мережі в жовтні 2025 року.
У 2026 році Sigma SDK продовжив розвиватися в межах серії 6.0.x. Останні матеріали дорожньої карти вказують, що Sigma SDK досяг версії 6.0.6, а AppKit 6.0.1 також було оновлено на основі Sigma SDK 6.0.6. Пов’язані роботи охоплюють компілятор, інтерпретатор, серіалізацію, тестове покриття та перевірку сумісності між реалізаціями.
Ergo також досліджує складніші криптографічні напрями, зокрема Bulletproofs і Curve Trees. В офіційних матеріалах зазначено, що перевірка доказів діапазону Bulletproofs увійшла до відповідних робіт для кандидата SigmaState Interpreter 6.0.4. Дослідження Curve Trees вивчає, як можливості модульної арифметики UnsignedBigInt, представлені в Sigma 6.0, можуть підтримувати складнішу ончейн-перевірку.
Отже, дорожня карта Sigma для Ergo переходить від «надання криптографічних доказів» до «створення комбінованого криптографічного середовища розробки». Надалі ключовим буде не лише питання про існування певного алгоритму доказу, а й питання про те, чи зможуть ці можливості зменшити складність розробки та перейти в застосунки DeFi із фокусом на приватність, DAO, кросчейн-протоколи та інші ончейн-застосунки.
Висновок
Протоколи Sigma — ключовий криптографічний компонент архітектури Ergo. По суті, це протоколи доведення, які демонструють знання секрету або правильність математичного співвідношення. Вони тісно пов’язані з доказами з нульовим розголошенням, але не охоплюють усі типи технологій доказів із нульовим розголошенням.
Відмінність підходу Ergo полягає в тому, що протоколи Sigma безпосередньо вбудовані в ErgoScript і ErgoTree. Завдяки цьому криптографічні докази стають базовою можливістю, яку можуть викликати смарт-контракти. За допомогою SigmaProp, доказів дискретного логарифма, доказів кортежу Діффі — Геллмана та логічних комбінацій, таких як AND, OR і THRESHOLD, розробники можуть створювати мультипідпис, порогову авторизацію, кільцеві підписи, транзакції з підвищеним рівнем приватності та інші застосунки.
ErgoMixer — показовий застосунок для забезпечення приватності, створений на основі цього підходу. Він використовує протоколи Sigma, кільцеві підписи та докази кортежу Діффі — Геллмана, щоб зменшити прямі зв’язки між транзакціями, тоді як такі технології, як Stealth Addresses, забезпечують додатковий захист приватності.
У 2026 році фокус Ergo вийшов за межі протоколів Sigma як ізольованої криптографічної можливості та охопив Sigma SDK 6.x, компілятори, верифікатори й складніші криптографічні дослідження. Sigma 6.0, Bulletproofs і Curve Trees разом є частиною поточного технічного розвитку платформи. Для Ergo довгострокова цінність протоколів Sigma полягає не лише в «анонімних транзакціях», а й у перетворенні перевірюваних криптографічних доказів на нативні компоненти смарт-контрактів та створенні гнучкої інфраструктури для обчислень із забезпеченням приватності й складної ончейн-фінансової логіки.