DeFi зазвичай описують як фінансову систему, що працює на основі смартконтрактів і блокчейн-мереж. Порівняно з традиційними фінансовими послугами, ончейн-транзакції можна публічно перевірити, активи є компонованими, а виконання операцій можна автоматизувати за допомогою програм. Однак ці характеристики не означають, що ризики існують лише в межах смартконтрактів. Облікові записи користувачів, ключі API, системи автоматизованої торгівлі, дозволи на підписання у гаманцях і потоки коштів між протоколами також можуть бути точками входу для ризиків безпеки.
Коли учасники ринку використовують кілька торговельних платформ, ончейн-протоколів і автоматизованих інструментів, їхні кошти та дозволи часто розподіляються між різними системами. Скомпрометований ключ акаунта може призвести до аномальних транзакцій або переказів активів. Подальший рух коштів може спонукати установи переглянути свої позиції, зменшити ризикову експозицію або вивести ліквідність. Ці наслідки можуть поширюватися за межі акаунта, у якому стався початковий інцидент безпеки.
Інцидент із ключем API Lighter у листопаді 2026 року та подальша реакція ринку є прикладом для аналізу такого передавання ризиків. Сам інцидент передбачав витік ключа API торговельного акаунта, після чого відбулися ончейн-перекази коштів і коригування позицій установами. Аналізуючи цей випадок, важливо відрізняти початковий інцидент безпеки, ончейн-потоки коштів, які можна перевірити, дії учасників ринку з управління ризиками та непрямі наслідки цих дій для інших ринків.
Основні висновки
-
Ризики DeFi виникають не лише через смартконтракти. Ключі акаунтів, дозволи API та автоматизовані системи також можуть бути векторами атак.
-
Необхідно розрізняти ризики акаунта та ризики протоколу. Нормальна робота протоколу не означає, що ключі акаунта неможливо використати неналежним чином.
-
Ончейн-потоки коштів можуть надавати напрями для розслідування, але самі лише ончейн-перекази не можуть повністю встановити особу чи наміри того, хто керує адресами.
-
Коригування позицій установами можуть посилювати вплив на ринок. Масове закриття позицій, перекази маржі та запити на викуп можуть змінювати розподіл коштів, але не обов’язково свідчать про системний збій ринку.
-
Управління ризиками потребує багаторівневого підходу. Акаунти, гаманці, торговельні системи, смартконтракти та управління ліквідністю мають утворювати безперервну лінію захисту.
Чому ризики безпеки DeFi не можна оцінювати лише на основі смартконтрактів?
Смартконтракти є ключовими для виконання правил протоколами DeFi, але між користувачами та протоколами все одно існує кілька рівнів взаємодії. Користувачі можуть підписувати транзакції через гаманці, підключати автоматизовані програми через API, отримувати доступ до протоколів через сторонні інтерфейси або вносити активи в інші контракти для кредитування та управління ліквідністю. Кожна точка взаємодії може створювати різні типи ризиків.
Уразливості смартконтрактів можуть спричинити неправильне переказування активів або обхід дозволів. Ризики підписання через гаманець можуть призвести до того, що користувачі схвалять шкідливі транзакції. Витік ключів API може дозволити зловмисникам використати дозволи, уже надані акаунту. Проблеми зі сторонніми фронтендами або залежними сервісами також можуть впливати на доступ користувачів і безпеку транзакцій. Ці ризики пов’язані з різними технічними механізмами, тому їх не слід узагальнено відносити до «зламів смартконтрактів».
Тому оцінювання безпеки DeFi має охоплювати весь ланцюг дій користувача. Окрім перевірки коду контрактів і звітів про аудит, користувачі мають розуміти, як надаються дозволи, як зберігаються ключі, як підписуються транзакції, як активи надходять до протоколів і чи можна своєчасно виявити та зупинити аномальні операції.
Як витік ключа API може стати початком передавання ризиків?
Ключі API з’єднують торговельні акаунти з автоматизованими системами. Вони дають програмам змогу виконувати такі завдання, як отримання ринкових даних, розміщення ордерів і управління позиціями, тому є важливою частиною управління дозволами акаунта. Якщо ключ витікає, зловмисник може виконувати неавторизовані операції в межах дозволів, наданих цьому ключу.
16 листопада 2026 року Lighter оприлюднила заяву щодо інциденту безпеки, у якій зазначила, що інцидент пов’язаний із витоком ключа API користувача для торгівлі та що протокол і смартконтракти не постраждали. Згодом Bitquery відстежила ончейн-потоки коштів і зафіксувала переказ приблизно 10,39 млн USDC із відповідних контрактів. У матеріалі CoinDesk також зазначено, що Lighter пов’язала інцидент із витоком ключа API торговельного акаунта, а не з уразливістю протоколу чи смартконтракту.
Важливість такого інциденту полягає в тому, що він демонструє різницю між безпекою ключів акаунта та безпекою протоколу. Зловмиснику не обов’язково змінювати код контракту або порушувати консенсус блокчейну. Отримання дійсного ключа та використання наявних дозволів акаунта може бути достатнім для реальних втрат активів. Тому для торговельних установ зберігання ключів API, розподіл дозволів і середовище їх використання потребують такої самої уваги, як і управління приватними ключами гаманців.
Що може показати відстеження ончейн-коштів і чого воно не може показати?
Публічний характер реєстрів блокчейну дає змогу дослідникам відстежувати перекази активів між конкретними адресами та аналізувати, чи проходили кошти через торговельні протоколи, міжланцюгові мости або інші ончейн-сервіси. Використовуючи хеші транзакцій, контракти токенів і хронологічні дані, дослідники можуть відтворити частину потоку коштів і надати перевірювані докази інциденту безпеки.
Однак ончейн-дані не розкривають автоматично справжні особи, що стоять за адресами. Якщо адреса отримує кошти, це лише свідчить про те, що відбувся відповідний ончейн-переказ. Сам по собі він не може підтвердити особу контролера, мотив транзакції або правовий зв’язок між адресою та певною установою. Встановлення належності може ще більше ускладнитися після проходження коштів через кілька адрес і протоколів.
У інциденті Lighter розслідування Bitquery зафіксувало переказ USDC із відповідних контрактів, після чого відбулися конвертації та розосереджені перекази. У звіті про дослідження також чітко розмежовано безпосередньо спостережувані ончейн-дані та оцінки втрат акаунтів, отримані із соціальних мереж. Це розмежування важливе для читачів: перевірювані ончейн-суми, потенційні втрати, про які повідомляють медіа, і припущення учасників ринку слід позначати окремо та не об’єднувати в одну остаточну цифру.
Чому інцидент безпеки може спричинити масштабне коригування позицій?
Великі торговельні установи зазвичай управляють активами, маржею та ризиковою експозицією на кількох ринках і в різних протоколах. Після інциденту безпеки установа може повторно оцінити дозволи акаунтів, безпеку коштів і ризики контрагентів, а також закрити позиції, переказати маржу, викупити застейкані активи або призупинити певні стратегії.
У листопаді 2026 року ончейн-активність, пов’язана з Abraxas Capital, привернула увагу ринку. Згідно з ончейн-моніторингом і повідомленнями медіа, після інциденту з ключем API установа закрила пов’язані позиції приблизно на $200 млн, переказала приблизно 109 млн USDC маржі на інші платформи та подала запит на викуп приблизно 219 000 HYPE. Ці показники відповідно описують розмір позицій, перекази маржі та запити на викуп, а не прямі втрати, спричинені початковим інцидентом безпеки. Запит на викуп також не означає, що активи вже отримано.
Дії установ з управління ризиками можуть впливати на ринкову ліквідність і торговельні очікування. Масове закриття позицій може змінювати структуру довгих і коротких позицій на ринках деривативів. Перекази коштів можуть впливати на розподіл маржі між платформами. Викуп зі стейкінгу може змінювати обсяг токена в обігу та в стейкінгу. Водночас такі дії можуть просто відображати рішення установи зменшити ризик. Самі лише зміни позицій не доводять, що протокол має нову уразливість або що на ринку неминуче відбудеться каскадний обвал.
Чому компонованість DeFi може посилювати ризики?
Протоколи DeFi можуть з’єднуватися між собою через токени, застави, пули ліквідності та ринки кредитування. Користувачі можуть внести один актив до протоколу кредитування, а потім використовувати позичені активи для торгівлі або надання ліквідності. Вони також можуть використовувати токени ліквідного стейкінгу як заставу для додаткових фінансових стратегій. Така компонованість підвищує ефективність капіталу, але водночас створює залежності між ризиками різних протоколів.
Коли ціна базового активу швидко падає або ліквідність раптово скорочується, протоколи кредитування, що залежать від цього активу, можуть зіткнутися зі зниженням коефіцієнтів застави та посиленням тиску ліквідацій. Якщо кілька протоколів використовують той самий актив як заставу, ризик може поширюватися між різними застосунками. Міжланцюгові мости та зовнішні оракули також можуть стати додатковими точками залежності, де одна відмова впливає на кілька залежних протоколів.
Тому оцінювання ризиків DeFi має відображати залежності між коштами й активами, а не обмежуватися аналізом TVL окремого протоколу. Важливо розуміти, звідки надходять активи, які протоколи приймають їх як заставу, як визначається їхня ціна та чи можуть користувачі безперешкодно викупити активи або вийти з позицій у період ринкового стресу.
Як створити багаторівневу систему безпеки DeFi?
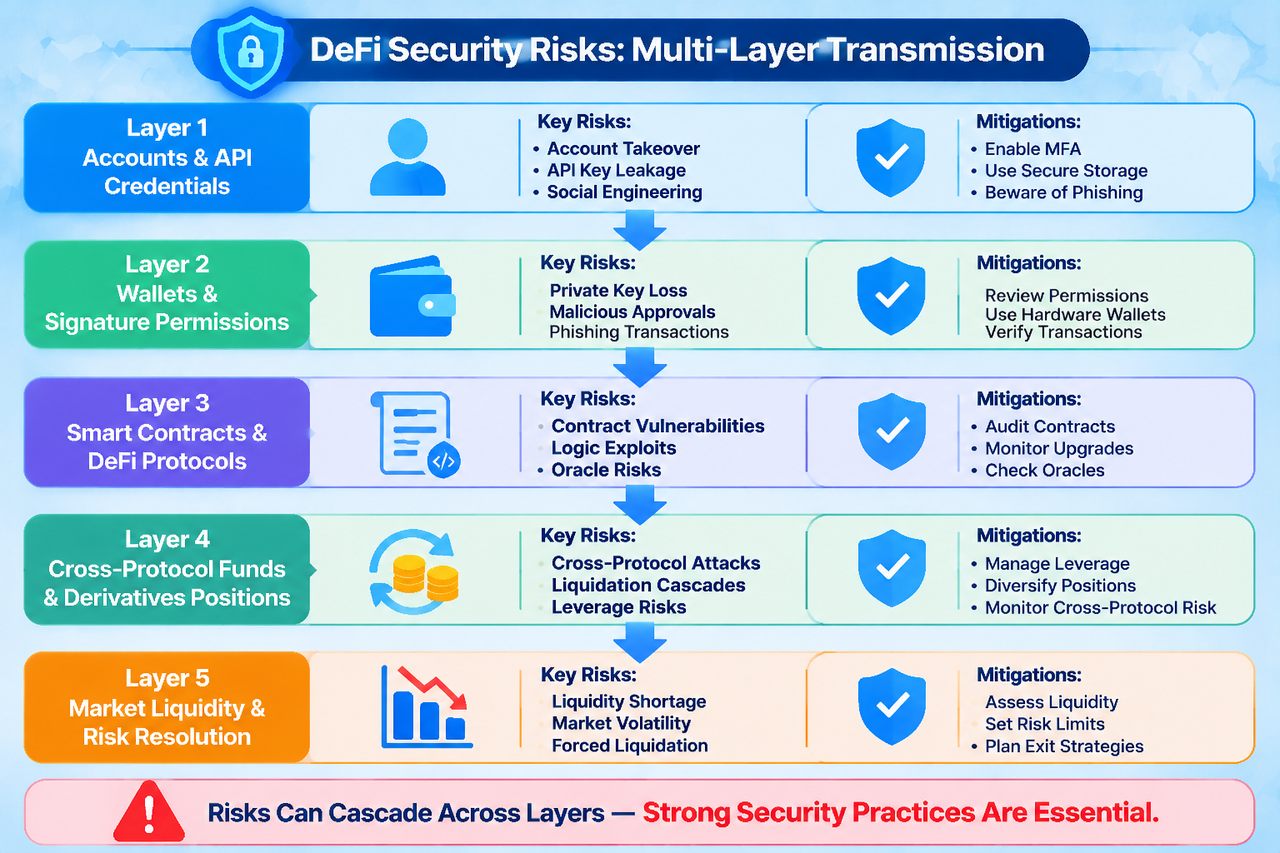
Перший рівень — безпека акаунтів і ключів. Користувачам та установам слід дотримуватися принципу найменших привілеїв, обмежувати обсяг операцій, доступних для ключів API, використовувати списки дозволених IP-адрес і окремі субакаунти, а також регулярно змінювати ключі. Для операцій із високим ризиком можна додати ручне схвалення та ліміти транзакцій, щоб один ключ не міг безпосередньо контролювати всі кошти.
Другий рівень — безпека гаманців і підписання. Користувачам слід перевіряти деталі транзакцій, адреси контрактів і обсяг дозволів, а також уникати надання необмежених дозволів невідомим контрактам. Установи можуть використовувати мультипідпис і багаторівневі механізми схвалення, щоб розділити ініціювання, перевірку та виконання транзакцій і зменшити вплив єдиної точки відмови.
Третій рівень — ризики залежності від протоколів та активів. Користувачам потрібно розуміти, чи пройшов протокол аудит, як налаштовано дозволи адміністратора, чи є прозорим механізм оновлення, а також чи мають його системи застави й оракулів концентровані залежності. Стратегії між протоколами також потребують оцінювання ліквідності для викупу та умов ліквідації. Користувачам не слід помилково вважати багаторівневі стратегії дохідності диверсифікацією ризиків.
Четвертий рівень — моніторинг і реагування на інциденти. Установам слід безперервно відстежувати аномальні входи в систему, джерела API-запитів, розміри транзакцій, ончейн-перекази коштів і зміни позицій. Вони також мають створити процедури відкликання ключів, заморожування акаунтів, зменшення ризикової експозиції та розкриття інформації про інциденти. Рівень безпеки залежить не лише від того, чи можна запобігти атаці, а й від того, чи можна швидко обмежити втрати після інциденту.
Як користувачам Gate відстежувати ризики торговельних платформ і DeFi?
Користувачам торговельних платформ, зокрема Gate, під час аналізу безпеки слід одночасно враховувати акаунти платформи, інструменти API та ончейн-гаманці. Акаунти централізованих торговельних платформ і гаманці із самостійним зберіганням контролюються по-різному, а ключ API не є тим самим, що приватний ключ в ончейні. Користувачам слід налаштовувати дозволи відповідно до фактичних сценаріїв використання та не надавати торговельним ботам непотрібні дозволи акаунта.
Gate надає такі торговельні послуги, як спотова торгівля та торгівля ф’ючерсами. Спотова торгівля переважно передбачає купівлю та продаж токенів і зберігання активів. Торгівля ф’ючерсами передбачає маржу, кредитне плече, ставки фінансування та механізми ліквідації. Використовуючи API для автоматизованої торгівлі, користувачам також слід оцінювати, чи мають їхні програми належний контроль дозволів, механізми аварійної зупинки та ліміти ризиків. Деталі API та відповідні інструкції доступні в офіційній документації Gate API.
Користувачам, які бажають поєднувати централізовану торгівлю з ончейн-DeFi, слід особливо звертати увагу на місце зберігання активів, обсяг авторизацій акаунта та маршрут переказу коштів. Безпека акаунта на торговельній платформі, безпека підписання в ончейн-гаманці та безпека контрактів протоколу DeFi належать до різних рівнів. Захист на одному рівні не може замінити захист на інших.
Висновок
Ризики безпеки DeFi часто не виникають ізольовано. Ключі акаунтів, дозволи API, підписання через гаманці, смартконтракти та потоки коштів між протоколами разом утворюють ланцюг використання цифрових активів. Проблема в будь-якій його точці може вплинути на управління коштами та ринкову поведінку в інших точках.
Для розуміння інциденту безпеки необхідно розрізняти прямі втрати, ончейн-потоки коштів і подальші дії з управління ризиками. Також не слід вважати, що інцидент, пов’язаний з окремим акаунтом, обов’язково є системною проблемою всього протоколу чи галузі. Для користувачів та установ створення багаторівневої системи управління безпекою важливіше, ніж покладання на один аудит або одну функцію безпеки.
Поширені запитання
Чи виникають ризики безпеки DeFi переважно через уразливості смартконтрактів?
Ні. Ризики також можуть виникати через витоки ключів API, авторизації підписання через гаманець, сторонні фронтенди, міжланцюгові мости, оракули та дії користувачів. Безпека смартконтрактів є лише однією частиною загальної системи безпеки.
Чому витік ключа API може вплинути на ончейн-кошти?
Якщо ключ API може контролювати торговельний акаунт, зловмисник може використати дозволи акаунта для виконання угод або інших операцій, що потенційно спричиняє перекази коштів і зміни ризикової експозиції. Конкретний вплив залежить від дозволів ключа та конфігурації акаунта.
Чи може відстеження ончейн-коштів підтвердити особу зловмисника?
Зазвичай ні. Ончейн-записи можуть підтвердити перекази активів між адресами, але для встановлення справжнього контролера адреси та мотиву транзакції потрібні інші докази.
Чи означає масштабне закриття позицій, що відповідний протокол має уразливість безпеки?
Не обов’язково. Установа може закрити позиції через управління ризиками, потреби в ліквідності або коригування стратегії. Необхідно розрізняти сам інцидент безпеки, дії установи з управління ризиками та операційний стан протоколу.
Як зменшити ризики DeFi між протоколами?
Користувачам слід розуміти взаємозв’язки застави, джерела оракулів, механізми викупу, дозволи контрактів і залежності від ліквідності. Також слід уникати поєднання кількох форм кредитного плеча або складних стратегій без розуміння того, як можуть передаватися ризики.