EIP-7702 — це вдосконалення функціональності акаунтів, представлене в оновленні Pectra мережі Ethereum. Воно дає змогу зовнішнім керованим акаунтам (EOA) виконувати код смартконтрактів через механізм делегування, зберігаючи наявні адреси та контроль над приватними ключами. Завдяки цьому традиційні гаманці можуть використовувати певні функції смартакаунтів, зокрема пакетне виконання транзакцій, оплату Gas третьою стороною та точніше керування дозволами через спеціальні контракти.
Однак розширення можливостей виконання акаунта також змінює межі безпеки гаманця. Раніше користувачі зазвичай зосереджувалися на витоках приватних ключів, шкідливих дозволах на використання токенів і фішингових переказах. У середовищі EIP-7702 один небезпечний підпис делегування може змінити спосіб виконання гаманцем подальших транзакцій. Навіть якщо користувачі самостійно не ініціюють звичайні перекази, зловмисники все одно можуть використовувати шкідливі контракти делегування для автоматичного переказу активів. У цій статті пояснюється технічний механізм EIP-7702, шляхи атак, пов’язані зі шкідливими делегуваннями, а також способи розслідування та реагування після несанкціонованих переказів із гаманця.
Основні висновки
-
EIP-7702 дає змогу звичайним гаманцям делегувати логіку виконання смартконтрактам. Користувачі можуть отримувати доступ до таких функцій, як пакетні транзакції, спонсорування Gas і керування дозволами, не змінюючи наявні адреси гаманців, але це також створює нові ризики безпеки смартконтрактів.
-
Шкідливе делегування відрізняється від звичайного дозволу на використання токенів. Зловмисники можуть використовувати фішингові підписи, щоб змусити адресу гаманця виконувати шкідливу логіку контракту та переказувати ETH, токени ERC-20 або інші активи.
-
Автоматичні перекази не обов’язково означають компрометацію приватного ключа. Шкідливе делегування може надати зловмисникам дозволи на виконання операцій, але витік приватного ключа також може статися одночасно. Ці можливості необхідно перевіряти окремо.
-
Скасування шкідливого делегування та скасування дозволу ERC-20 — це різні операції. Делегування EIP-7702 можна очистити за допомогою нової дійсної авторизації, але звичайні інструменти керування дозволами токенів можуть не підтримувати цю операцію.
-
Ключовим чинником відновлення гаманця є визначення джерела контролю. Якщо існує лише шкідливе делегування, а приватний ключ залишається захищеним, очищення делегування може запобігти подальшій експлуатації. Якщо приватний ключ або сід-фразу скомпрометовано, пріоритетом має бути переміщення активів до повністю нового гаманця.
Що таке EIP-7702 і чому звичайні гаманці можуть виконувати смартконтракти?
Акаунти Ethereum переважно поділяються на зовнішні керовані акаунти (EOA) та акаунти смартконтрактів. Традиційні EOA контролюються приватними ключами й зазвичай ініціюють транзакції за допомогою підписів, тоді як акаунти смартконтрактів можуть виконувати складнішу логіку на основі заздалегідь написаних програм. Кожен тип акаунтів має власні особливості: EOA прості у використанні, але не мають нативної підтримки складного керування дозволами, тоді як акаунти смартконтрактів є гнучкими, але зазвичай потребують додаткового розгортання та керування.
EIP-7702 запроваджує новий тип транзакцій і механізм авторизації, який дає змогу EOA посилатися на вже розгорнутий код смартконтракту. Після активації делегування відповідні операції, що виконуються для цього акаунта, можуть використовувати логіку цільового контракту, тоді як сам акаунт зберігає свою початкову адресу та приватний ключ. Це означає, що користувачі можуть отримати доступ до функцій смартакаунтів без переміщення всіх своїх активів на нову адресу.
Звичайні способи використання цього рішення передбачають одночасне виконання кількох операцій, зменшення складності керування Gas і гнучкіший досвід проведення транзакцій завдяки обмеженим піддозволам. Однак контракт делегування бере участь у процесі виконання операцій акаунта. Якщо його код містить вразливості, його модель дозволів є неналежною або користувач делегує повноваження безпосередньо шкідливому контракту, гаманець може зазнати ризиків, що виходять за межі звичайних дозволів на використання токенів.
Як шкідливе делегування може автоматично переказувати активи з гаманця?
Основний ризик EIP-7702 полягає в тому, що користувач може підписати авторизацію для використання акаунтом логіки виконання смартконтракту, а не лише підписати конкретну транзакцію. Зловмисники можуть використовувати підроблені сторінки оновлення гаманця, портали для отримання аірдропів або запити на перевірку безпеки, щоб переконати користувачів підписати авторизації делегування. Щойно авторизацію подано й вона набуває чинності в блокчейні, адреса гаманця може працювати відповідно до правил, визначених шкідливим контрактом.
Наприклад, користувач може мати намір лише отримати винагороду, але під час підписання делегувати свій гаманець контракту, який контролює зловмисник. Шкідливий контракт може містити логіку переказу активів, обходу дозволів або автоматичного виведення коштів. Коли зловмисник пізніше ініціює відповідний виклик, контракт може використати дозволи на виконання операцій від імені акаунта для переказу активів. У деяких схемах зловмисник може навіть чекати, поки гаманець отримає нові ETH, а потім переказати їх наступною транзакцією, через що жертва може вважати, що в гаманці діє незнімний механізм автоматичного списання.
Важливо зазначити, що EIP-7702 не записує довільний код безпосередньо в гаманець, і не кожне делегування автоматично переказує активи. Протокол записує індикатор делегування, який посилається на цільовий контракт. Можливість переказу коштів залежить від коду цільового контракту, стану його ініціалізації, дозволів на виконання та умов активації. Шкідливі делегування небезпечні, оскільки можуть надати ненадійній програмі контроль над фактичними можливостями виконання операцій акаунта, тоді як користувачі можуть не зрозуміти характер цієї зміни через звичайний інтерфейс підписання.
Чим шкідливе делегування EIP-7702 відрізняється від необмеженого дозволу ERC-20?
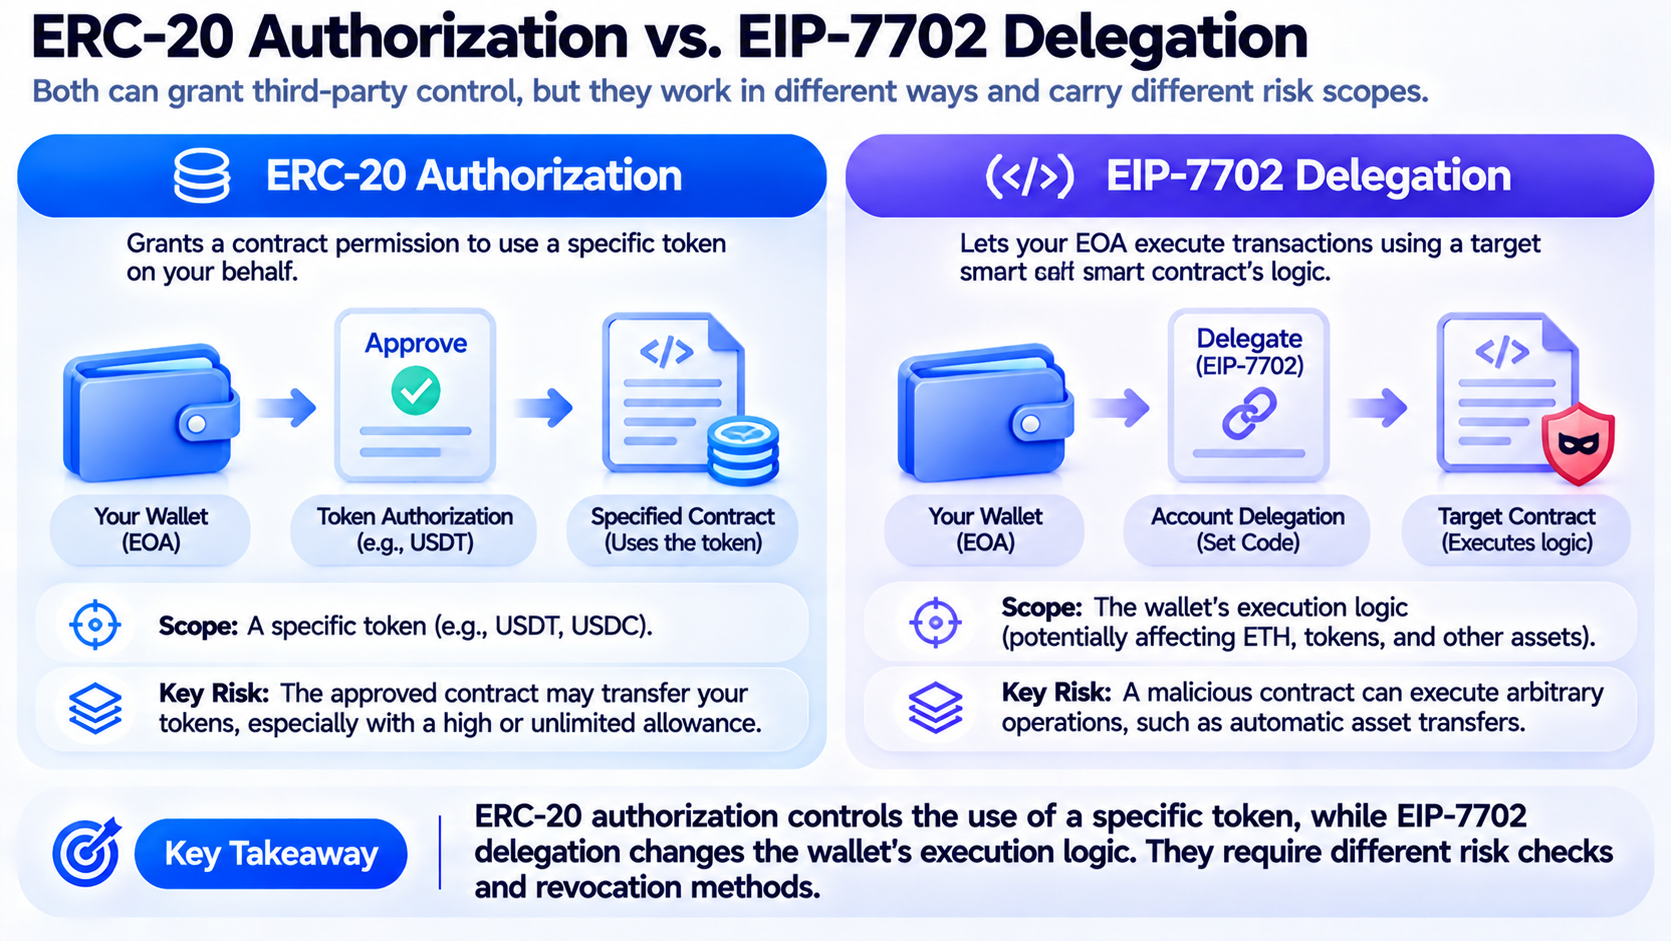
Традиційний дозвіл ERC-20 зазвичай дає зазначеній адресі або контракту змогу використовувати певний токен у межах визначеної суми. Наприклад, під час торгівлі на децентралізованій біржі користувач може дозволити контракту маршрутизатора витрачати певну кількість USDT. Якщо сума дозволу надто велика, а авторизований контракт скомпрометовано, відповідні токени користувача можуть бути переказані. Однак такий тип дозволу зазвичай стосується конкретного токенконтракту та суми дозволу.
Делегування EIP-7702 застосовується до логіки виконання операцій акаунта. Воно не просто дозволяє контракту витрачати один тип токенів. Воно може змінити спосіб обробки викликів акаунтом, перевірки дозволів і виконання кількох операцій. Якщо шкідливий контракт не має належних механізмів контролю дозволів, він може впливати на ETH, токени та інші ончейн-активи. Тому шкідливе делегування EIP-7702 не слід розглядати лише як ще один тип необмеженого дозволу.
| Параметр порівняння |
Дозвіл на токени ERC-20 |
Делегування EIP-7702 |
| Основна функція |
Дає зазначеній адресі змогу використовувати токени |
Дає EOA змогу використовувати логіку виконання зазначеного контракту |
| Основна сфера впливу |
Конкретні токени та сума дозволу |
Залежить від контракту делегування та може охоплювати весь акаунт |
| Поширений ризик |
Шкідливий контракт викликає переказ токенів |
Шкідливий код отримує можливості виконання операцій акаунта |
| Як реагувати |
Змінити або скасувати дозвіл на токени |
Очистити або замінити делегування акаунта |
| Чи зберігає приватний ключ контроль над акаунтом? |
Так |
Так, але делегований код також може виконувати операції |
Обидва ризики можуть існувати одночасно. Гаманець може зберігати небезпечні дозволи ERC-20 і водночас бути ураженим шкідливим делегуванням EIP-7702. Тому після несанкціонованого переказу користувачам не слід перевіряти лише записи про дозволи на токени. Необхідно також підтвердити, чи має адреса гаманця делегований код.
Чому ETH може бути автоматично переказано незабаром після надходження до гаманця?
Швидкий переказ після отримання гаманцем ETH не обов’язково означає, що зловмисник вручну керує гаманцем у реальному часі. Шкідливий контракт делегування може працювати разом з автоматизованою програмою моніторингу, дозволяючи зловмиснику подавати наступну транзакцію одразу після виявлення коштів на цільовій адресі. Для гаманця, який уже має шкідливі дозволи на виконання операцій, зловмисник може автоматизувати моніторинг, активацію та перекази, створюючи безперервний процес виведення активів.
Ця атака нагадує традиційний Sweeper у разі витоку приватного ключа, але шлях контролю не є цілком однаковим. Традиційний Sweeper зазвичай покладається на викрадений приватний ключ для підписання транзакцій, тоді як шкідливе делегування EIP-7702 може переказувати активи через уже активні дозволи на виконання контракту. В обох випадках кошти можуть переказуватися незабаром після надходження. Тому лише за швидкістю транзакцій неможливо визначити, чи володіє зловмисник приватним ключем.
Деякі шкідливі делегування також можуть охоплювати кілька сумісних із EVM мереж. Авторизації EIP-7702 містять ідентифікатор мережі, який зазвичай використовується для обмеження сфери дії авторизації. Однак авторизація з ідентифікатором мережі 0 може застосовуватися в різних мережах. Це означає, що небезпечна авторизація, підписана в одній мережі, може створювати ризики в інших відповідних мережах. Після виявлення несанкціонованого переказу користувачам слід перевірити статус делегування відповідної адреси в інших мережах EVM, а не лише в мережі, де сталася початкова втрата.
Як визначити, чи має гаманець шкідливе делегування EIP-7702?
Щоб визначити, чи зазнав гаманець впливу шкідливого делегування, спочатку потрібно розрізняти звичайні перекази, дозволи на токени та делегування акаунта. EIP-7702 запроваджує транзакції типу 4, які можуть містити список авторизацій. Користувачі можуть скористатися блокчейн-оглядачем або інструментом безпеки гаманця з підтримкою EIP-7702, щоб перевірити інформацію про авторизацію у відповідних транзакціях і з’ясувати, чи посилається акаунт зараз на контракт делегування.
Якщо для адреси гаманця встановлено делегування EIP-7702, код її акаунта зазвичай міститиме спеціальний індикатор делегування, який посилається на адресу цільового контракту. Однак це не обов’язково означає, що делегування є шкідливим, оскільки легітимні функції смартгаманців також можуть використовувати EIP-7702. Для подальшої оцінки користувачам слід перевірити, чи є цільовий контракт реалізацією, визнаною постачальником гаманця, чи верифіковано його код, чи містить він незвичну логіку переказу активів, а також чи відбулося делегування приблизно в той самий час, що й підозрілий підпис або втрата активів.
Користувачі також можуть перевірити, як було активовано несанкціоновані транзакції. Чи залишили активи гаманець без будь-яких дій користувача? Чи невідома адреса неодноразово викликала гаманець? Чи продовжували кошти надходити на ту саму адресу отримувача? Якщо наявна будь-яка з цих умов, збережіть хеші транзакцій, записи авторизацій, адреси цільових контрактів та інформацію про рух коштів. Водночас однієї несанкціонованої транзакції недостатньо, щоб остаточно визначити, що атаку здійснено через EIP-7702. Також необхідно перевірити можливий витік приватного ключа, шкідливі дозволи на токени та інші ризики смартконтрактів.
Як скасувати шкідливе делегування гаманця?
Після виявлення підозрілого делегування спершу припиніть використовувати гаманець для нових високоризикових операцій. Не переказуйте на нього додаткові активи та не продовжуйте підписувати транзакції на незнайомих вебсайтах. Потім скористайтеся надійним клієнтом гаманця або інструментом безпеки, щоб перевірити поточний статус делегування та підтвердити наявність незнайомого цільового контракту. Якщо гаманець, яким ви користуєтеся, ще не надає способу очищення делегування EIP-7702, не відвідуйте необачно незнайомі вебсайти, що пропонують нібито «виправлення в один клік». Такі сервіси можуть самі намагатися змусити вас підписати ще одну шкідливу авторизацію.
Відповідно до механізму протоколу EIP-7702 дає змогу акаунту встановити нульову адресу як ціль делегування через нову дійсну авторизацію, очищуючи таким чином поточний індикатор делегування. Користувачі також можуть замінити делегування іншою реалізацією через дійсну авторизацію. Однак для звичайного гаманця, який уже зазнав атаки, відновлення чіткого та надійного стану виконання операцій акаунта зазвичай полегшує оцінку ризиків. Зверніть увагу: скасування дозволу ERC-20 не скасовує делегування EIP-7702. Ці операції необхідно виконувати окремо.
Успіх операції також залежить від того, чи зберігає користувач безпечний контроль над приватним ключем і чи може транзакція очищення делегування бути успішно включена до блокчейна. Якщо зловмисник також має приватний ключ, він може підписати інше шкідливе делегування або безпосередньо переказати активи. Для гаманців, уражених автоматизованим Sweeper, звичайна транзакція скасування також може зіткнутися з конкуренцією транзакцій і ризиком переказу коштів для Gas. У такій ситуації не поповнюйте скомпрометовану адресу повторно та не намагайтеся здійснити додаткові транзакції. Натомість розгляньте можливість звернення за надійною професійною підтримкою з безпеки та вживіть відповідних захисних заходів після повної оцінки ризиків.
Чи безпечний гаманець після скасування шкідливого делегування?
Очищення шкідливого делегування може усунути поточний делегований шлях виконання операцій акаунта, але це не означає, що всі ризики для безпеки гаманця зникли. Якщо зловмисник отримав лише авторизацію на делегування через фішинг, а приватний ключ і сід-фраза користувача залишаються захищеними, очищення делегування може перешкодити шкідливому контракту продовжувати виконувати операції первинним шляхом. Однак користувачам усе одно необхідно перевірити інші дозволи на токени, шкідливі підписи, невирішені налаштування дозволів або скомпрометовані дані акаунта.
Якщо зловмисник отримав приватний ключ або сід-фразу, початковий гаманець не слід вважати безпечним, навіть якщо користувач успішно очистив делегування. Зловмисник усе ще може використовувати приватний ключ для ініціювання звичайних переказів або підписання нової авторизації EIP-7702. У такій ситуації надійнішим підходом є створення гаманця, який контролюється повністю новою сід-фразою, і переміщення будь-яких залишкових активів, коли це буде безпечно. Просте змінення застосунків гаманця, видалення розширень браузера або повторний імпорт початкової сід-фрази не усунуть наявну компрометацію приватного ключа.
Крім того, очищення делегування зазвичай не може скасувати вже виконані ончейн-транзакції або автоматично повернути викрадені активи. Відновлення активів може й надалі потребувати ончейн-відстеження, співпраці з біржами, підтвердження права власності та юридичних процедур. Користувачам слід розглядати запобігання подальшим втратам і відновлення активів, утрачених раніше, як дві окремі цілі. Не варто припускати, що вже переказані кошти автоматично повернуться після того, як гаманець знову почне працювати у звичайному режимі.
Як звичайні користувачі можуть зменшити ризик шкідливих делегувань EIP-7702?
Ризики безпеки EIP-7702 не означають, що користувачам потрібно повністю уникати функцій смартакаунтів. Правильно розроблений механізм делегування може покращити роботу з гаманцем завдяки зменшенню кількості повторних підписів, підтримці пакетних транзакцій і можливості встановлювати обмежені дозволи на транзакції. Ключовими чинниками є здатність користувачів ідентифікувати ціль авторизації, розуміти обсяг її дозволів і підтверджувати надійність контракту делегування.
Для повсякденного використання надавайте перевагу активації функцій смартакаунта безпосередньо через клієнт гаманця. Не підписуйте необачно незнайому авторизацію делегування через аірдроп, отримання балів або нібито оновлення акаунта. Якщо запит стосується EIP-7702, Set Code, Delegate чи подібних змін дозволів, перевірте адресу цільового контракту, застосовну мережу та зміст авторизації. Якщо ви не можете перевірити джерело контракту, не вважайте його безризиковим, навіть якщо на сторінці зазначено, що транзакція не потребує Gas.
Користувачі зі значними активами також можуть застосовувати багаторівневий підхід до керування коштами, відокремлюючи довгострокові активи від гаманців, які часто використовуються для торгівлі. Гаманець для щоденного використання можна застосовувати для DeFi, тестування застосунків і випробування нових протоколів, тоді як довгострокові активи бажано зберігати в середовищі з простішими дозволами та нижчою частотою використання. Регулярна перевірка делегувань акаунта, дозволів на токени та записів про несанкціоновані транзакції також може допомогти швидше виявити джерело проблеми безпеки.
Які нові проблеми безпеки гаманців виявляє EIP-7702?
EIP-7702 змінює традиційне припущення, що в гаманцях «підписи приватним ключем контролюють транзакції». Користувачі все ще володіють приватним ключем, але акаунт може виконувати зовнішній код контракту через делегування. Унаслідок цього безпека гаманця тепер охоплює не лише захист приватного ключа, а й захист цілі делегування, логіки виконання та конфігурації дозволів. Для звичайних користувачів наслідки підписання авторизації більше не можна оцінювати лише за тим, чи вона переказує кошти або схвалює певний токен.
Дослідження безпеки у 2026 році виявили кілька моделей шкідливого делегування, пов’язаних з EIP-7702, зокрема отримання авторизацій через фішинг, безперервне переказування активів через шкідливі контракти Sweeper і розширення сфери атак через міжмережеві авторизації. Відповідні дослідження також виявили, що деякі уражені акаунти не очищували шкідливі делегування вчасно, що свідчить про можливість збереження ризику після початкової втрати активів. Водночас кількість шкідливих делегувань, виявлених у дослідженнях, кількість уражених акаунтів і фактичні фінансові втрати не слід вважати еквівалентними показниками. Ці дані необхідно розуміти окремо.
У майбутньому постачальникам гаманців потрібно буде чіткіше відображати контракти делегування та обсяг їхніх дозволів, а також запобігати тому, щоб ненадійні вебсайти безпосередньо спонукали користувачів до високоризикових делегувань. Блокчейн-оглядачі, інструменти виявлення загроз і інфраструктура смартакаунтів також мають поліпшити здатність виявляти активність EIP-7702. Для користувачів найважливішою зміною є ставлення до підпису делегування як до високоризикової операції, яка може вплинути на дозволи виконання операцій усього гаманця, а не як до звичайного запиту на підключення до вебсайту.
Підсумок
EIP-7702 надає традиційним гаманцям Ethereum гнучкіші можливості виконання смартконтрактів, роблячи можливими пакетні транзакції, спонсорування Gas і детальне керування дозволами. Однак цей самий механізм також може бути використаний зловмисниками для зміни логіки виконання операцій гаманця через шкідливе делегування, що призводить до автоматичних переказів, безперервного виведення активів і міжмережевих ризиків безпеки.
Коли гаманець зазнає несанкціонованих переказів, користувачам слід перевірити його делегування EIP-7702, дозволи ERC-20 і статус безпеки приватного ключа. Якщо шкідливе делегування підтверджено, скористайтеся надійним інструментом, щоб очистити або замінити його, і оцініть, чи слід перемістити активи до повністю нового гаманця. Скасування делегування може допомогти запобігти подальшій експлуатації конкретного шляху виконання, але воно не може гарантувати безпеку приватного ключа або автоматично повернути вже переказані активи.
Поширені запитання
Чи означає шкідливе делегування EIP-7702, що приватний ключ гаманця викрадено?
Не обов’язково. Зловмисники можуть використовувати фішинг, щоб переконати користувачів підписати авторизацію делегування, а потім застосовувати шкідливий контракт для виконання транзакцій без безпосереднього отримання приватного ключа. Однак якщо приватний ключ скомпрометовано, зловмисники також можуть використати EIP-7702 для розширення можливостей атаки. Ці можливості необхідно перевіряти окремо.
Чому активи можуть бути переказані, навіть якщо гаманець не ініціював переказ?
Шкідливе делегування може змусити акаунт виконувати операції відповідно до логіки контракту, який контролює зловмисник. Зловмисник може активувати перекази через подальші виклики, тому активи можуть бути втрачені, навіть якщо користувач не ініціював звичайний переказ.
Як можна скасувати делегування EIP-7702?
EIP-7702 підтримує встановлення нульової адреси як цілі делегування через нову дійсну авторизацію, що очищує делегування. Операцію слід виконувати через надійний гаманець або інструмент безпеки, який підтримує цю функцію. Не надавайте приватний ключ або сід-фразу незнайомому вебсайту.
Чи може інструмент Revoke для дозволів на токени усунути шкідливе делегування?
Не обов’язково. Звичайні інструменти Revoke зазвичай використовуються для керування дозволами ERC-20 та інших токенів, тоді як делегування EIP-7702 стосується дозволів на виконання операцій акаунта. Якщо інструмент прямо не підтримує керування делегуваннями EIP-7702, скасування дозволів на токени не може замінити очищення шкідливого делегування.
Чи потрібно змінювати гаманець після очищення шкідливого делегування?
Це залежить від джерела ризику. Якщо приватний ключ залишається захищеним, а шкідливе делегування ефективно очищено, початковий гаманець може повернутися до нормального стану виконання операцій. Однак якщо приватний ключ або сід-фразу скомпрометовано, використовуйте щойно створений гаманець і перемістіть залишкові активи, коли це буде безпечно.
Чи може делегування EIP-7702 впливати на інші мережі EVM?
Так. Ідентифікатор мережі в авторизації може обмежувати застосовні мережі, але авторизація з ідентифікатором мережі 0 може використовуватися в кількох сумісних мережах. Після виявлення шкідливого делегування перевірте статус відповідної адреси в інших мережах EVM.







