Цільовий фішинг — це вид кіберзлочинності, спрямований на конкретну особу або групу осіб. На відміну від звичайного фішингу, коли однаковий контент надсилають великій кількості користувачів, цільовий фішинг використовує особу жертви, контактні дані, звички використання акаунта або іншу фонову інформацію, щоб зробити обман переконливішим і спонукати користувача розкрити конфіденційну інформацію або виконати небезпечні дії.
У криптоіндустрії ризики цільового фішингу заслуговують на особливу увагу. Торгові рахунки безпосередньо пов’язані з цифровими активами, а деякі ончейн-транзакції є незворотними. Якщо користувач розкриє критично важливі облікові дані, підпише шкідливу транзакцію або перекаже активи на адресу, контрольовану зловмисником, повернути кошти може бути вкрай складно.
У жовтні 2026 року криптобіржа Coinbase повідомила, що її сторонній постачальник сервісів аналітики Amplitude зазнав інциденту безпеки, який вплинув на контактну інформацію невеликої кількості клієнтів. Coinbase заявила, що не виявила доказів несанкціонованого доступу до власних систем і що активи клієнтів не зазнали прямого впливу внаслідок інциденту. Цей випадок ще раз підкреслив важливе питання: навіть якщо фінансові системи не скомпрометовані, інформація про користувачів усе одно може бути розкрита через сторонні канали та стати потенційним матеріалом для подальшого цільового шахрайства.
У цій статті розглядаються ризики, пов’язані з розкриттям персональної інформації, пояснюється, як зловмисники використовують видавання себе за інших осіб, фальшиві сповіщення безпеки та шкідливі авторизації, щоб поступово наблизитися до активів користувачів, а також описуються різні захисні заходи для акаунтів на централізованих біржах і гаманців із самостійним зберіганням.
Основні висновки
-
Цільовий фішинг є більш спрямованим, ніж звичайне шахрайство. Зловмисники можуть використовувати розкриті імена, адреси електронної пошти, номери телефонів та іншу фонову інформацію, щоб видавати себе за службу підтримки біржі, команди безпеки або знайомих контактів.
-
Розкриття персональної інформації не означає, що криптоактиви вже викрадено. Розкриті контактні дані зазвичай не надають зловмисникам прямого дозволу на керування коштами, але можуть стати відправною точкою для подальшого видавання себе за іншу особу, соціальної інженерії та захоплення акаунта.
-
Сторонні постачальники послуг також можуть стати точками входу для ризиків. Навіть якщо основні системи біржі не були зламані, витоки даних із зовнішніх аналітичних інструментів, систем підтримки клієнтів або інших постачальників можуть підвищити ризик цільового фішингу для користувачів.
-
Захоплення акаунта та викрадення коштів з ончейн-гаманців мають різні механізми. Акаунти на централізованих біржах переважно стикаються з ризиками, пов’язаними з обліковими даними для входу, методами автентифікації та дозволами на виведення коштів, тоді як для гаманців із самостійним зберіганням особливу увагу слід приділяти розкриттю сід-фраз, шкідливим підписам і дозволам на використання токенів.
-
Двофакторна автентифікація не може запобігти всім фішинговим атакам. Одноразові коди підтвердження можуть бути надані після того, як користувача введуть в оману, а для деяких шкідливих авторизацій сторонніх застосунків зловмисникам не потрібно безпосередньо отримувати пароль користувача.
-
Головна мета захисту — порушити шлях атаки. Незалежно перевіряйте джерело повідомлень, використовуйте стійкі до фішингу методи автентифікації, обмежуйте дозволи на виведення коштів і авторизації та своєчасно реагуйте на незвичні входи, щоб зменшити ризик того, що один витік інформації призведе до втрати активів.
Що таке цільовий фішинг і чим він відрізняється від звичайного криптошахрайства?
Визначальна риса цільового фішингу полягає в тому, що зловмисники створюють шахрайський контент для конкретної цілі, а не покладаються виключно на випадково поширені повідомлення.
Звичайний фішинг може використовувати стандартизовані шаблони, такі як «незвична активність акаунта», «на вас очікує винагорода» або «ваш гаманець потребує оновлення», і надсилати те саме посилання великій кількості користувачів. Хоча такі повідомлення також можуть призвести до втрат, у них зазвичай немає деталей, пов’язаних з особою конкретної людини.
Повідомлення цільового фішингу можуть містити справжнє ім’я одержувача, торгову платформу, якою він часто користується, частину контактних даних або його нещодавню публічну активність. Зловмисники використовують ці деталі, щоб повідомлення здавалося правдоподібнішим і жертва повірила, що спілкується зі справжнім працівником платформи.
Наприклад, користувач може отримати електронний лист, який нібито надіслано від відділу безпеки біржі. Повідомлення може містити правильне ім’я користувача, згадувати біржу, якою він користується, і стверджувати, що акаунт перевіряють через незвичне виведення коштів. У ньому можуть вимагати негайно пройти перевірку особи, інакше активи буде заморожено.
Такі деталі можуть зробити шахрайство більш автентичним на вигляд, але не доводять, що відправник має законну особу.
Відмінності між цільовим і звичайним фішингом можна підсумувати так.
| Критерій порівняння |
Звичайний фішинг |
Цільовий фішинг |
| Ціль |
Велика кількість випадкових користувачів |
Конкретні особи або групи користувачів |
| Підготовка інформації |
Загальні шахрайські шаблони |
Інформація, пов’язана з ціллю |
| Зміст повідомлення |
Узагальнені нагадування щодо акаунта |
Контекст, пов’язаний з особою, платформою або поведінкою |
| Видавання себе за інших |
Поширені платформи або бренди |
Працівники підтримки платформи, знайомі або конкретні співробітники |
| Основна мета |
Викрасти облікові дані або кошти |
Завоювати довіру та спонукати до високоризикових дій |
Варто зазначити, що для здійснення цільового фішингу зловмисникам не потрібно мати великий обсяг конфіденційної інформації. Іноді адреси електронної пошти, пов’язаної з криптоторговим акаунтом, достатньо для створення цільового шахрайського повідомлення.
Тому, визначаючи, чи є повідомлення надійним, не покладайтеся на те, чи знає співрозмовник ваше ім’я, номер телефону або платформу, якою ви користувалися. Натомість перевірте, чи можна підтвердити його особу через незалежний канал і чи є запитувана дія обґрунтованою.
Чому розкриття персональної інформації може стати відправною точкою для викрадення криптоактивів?
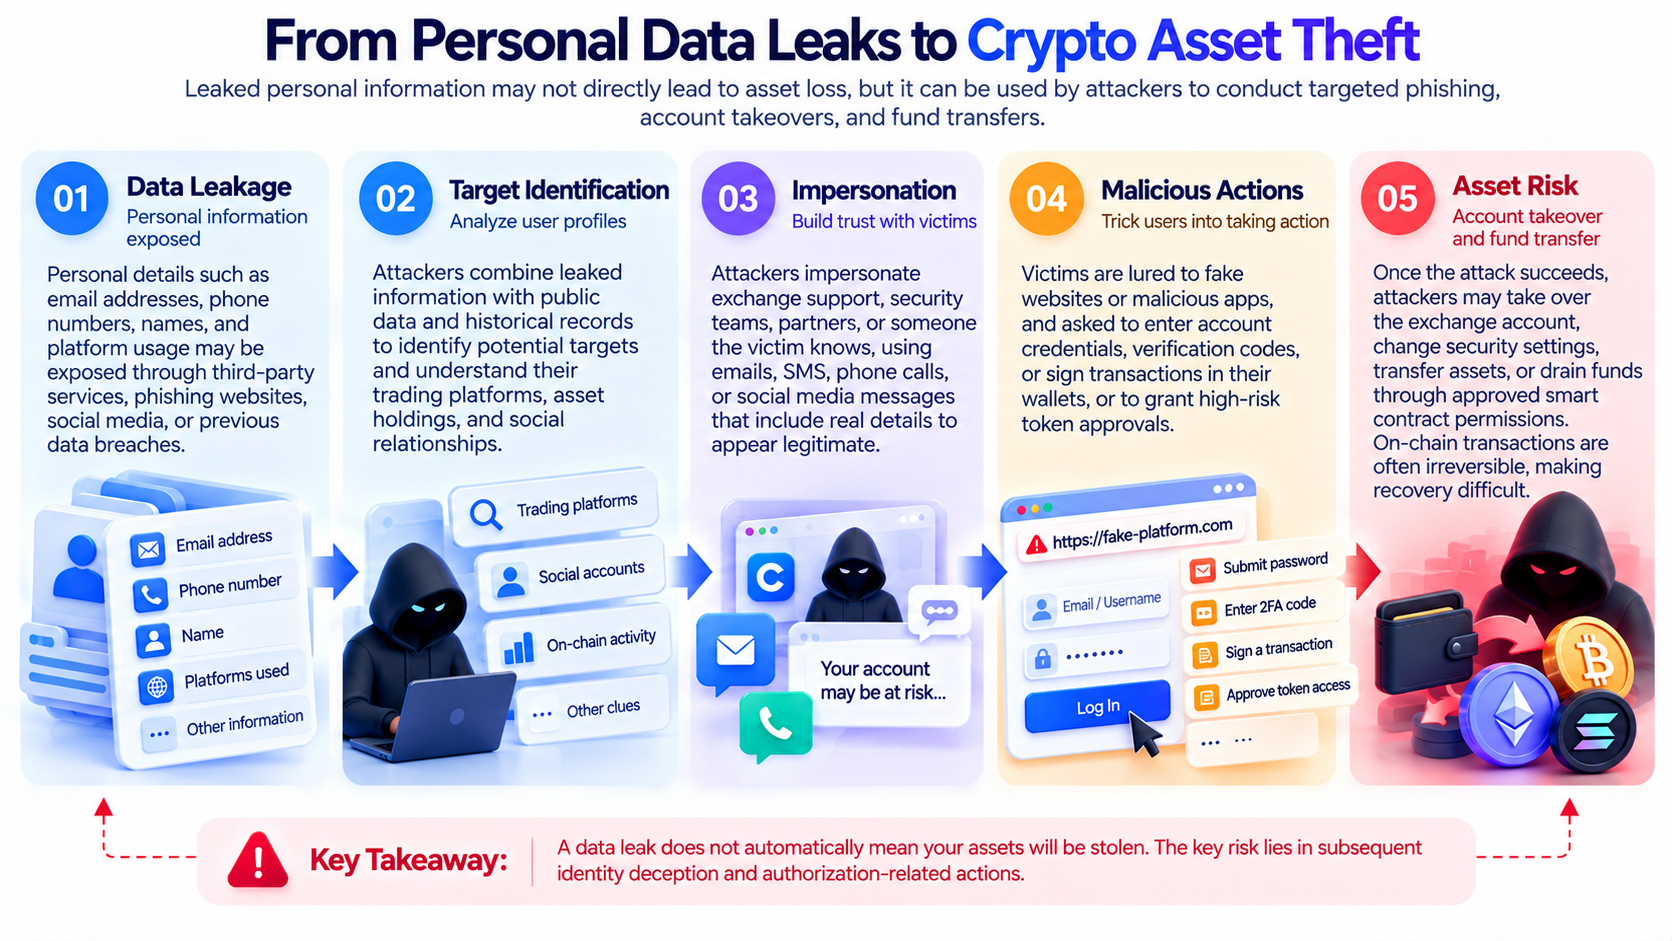
Між розкриттям персональної інформації та викраденням активів зазвичай є кілька незалежних етапів. Після отримання контактної інформації користувача зловмисник може спочатку спробувати визначити, якими біржами користується ця особа, а потім встановити контакт через підроблені сповіщення, телефонні дзвінки або повідомлення в соціальних мережах. Лише після того, як жертва повірить у фальшиву особу, зловмисник може отримати облікові дані, шкідливу авторизацію або спонукати до переказу коштів.
Отже, розкриття лише адреси електронної пошти або номера телефону не означає, що зловмисник уже отримав контроль над торговим акаунтом. Однак ця інформація може допомогти зловмисникам зменшити витрати на визначення цілей. Наприклад, звичайна адреса електронної пошти не вказує, чи має її власник цифрові активи. Якщо ця адреса пов’язана з інформацією про клієнта криптоплатформи, зловмисник може припустити, що користувач має відповідний акаунт, і надіслати більш цільове повідомлення.
Коли зловмисники додатково поєднують цю інформацію з публічним контентом у соціальних мережах, даними з історичних витоків або іншою доступною фоновою інформацією, шахрайський контент може стати конкретнішим.
Повний шлях ризику зазвичай можна поділити на п’ять етапів:
-
Розкриття інформації: адреса електронної пошти, номер телефону або інша ідентифікаційна інформація розкривається через певний канал.
-
Визначення цілі: зловмисник встановлює, якою біржею або сервісом гаманця може користуватися користувач.
-
Видавання себе за іншу особу: зловмисник видає себе за надійну організацію чи особу через електронну пошту, телефонні дзвінки або повідомлення в соціальних мережах.
-
Спонукання до дії: користувача просять увійти на підроблений сайт, надати код підтвердження, авторизувати застосунок або переказати активи.
-
Фінансовий ризик: у разі успіху атака може призвести до захоплення акаунта, шкідливих підписів або переказів активів.
Цей процес не завжди відбувається повністю. Більшість витоків інформації не призводять автоматично до фінансових втрат, а деякі фішингові повідомлення блокуються системами безпеки або розпізнаються користувачами.
Ключове питання полягає в тому, як зловмисники використовують початкову інформацію, щоб поступово спонукати користувачів обходити наявні механізми захисту акаунта.
Чому витік даних у стороннього постачальника послуг також може вплинути на безпеку криптоакаунта?
Сучасні криптобіржі зазвичай використовують низку сторонніх сервісів, зокрема для аналітики даних, підтримки клієнтів, сповіщень електронною поштою, перевірки особи та операційних інструментів. Ці сервіси можуть підвищувати ефективність платформи, але також розширюють обсяг інформації про клієнтів, яка може оброблятися та зберігатися. Коли сторонній постачальник зазнає інциденту безпеки, порушена інформація може стосуватися клієнтів біржі, навіть якщо власні торгові системи, системи гаманців і основні бази даних біржі не були зламані.
Інцидент із Coinbase та Amplitude у жовтні 2026 року ілюструє цю відмінність у ризиках. Він стосувався частини контактної інформації клієнтів, яку зберігав сторонній постачальник аналітичних послуг. Coinbase заявила, що не виявила доказів несанкціонованого доступу до власних систем і що кошти клієнтів не зазнали прямого впливу. Повні відомості про масштаб інциденту та конкретні поля даних, яких він торкнувся, ще потребували уточнення.
Тому витік інформації у стороннього постачальника не слід безпосередньо описувати як злам біржі, так само як не слід припускати, що зловмисники отримали паролі користувачів, приватні ключі або дозволи на керування коштами. Проте з погляду безпеки сторонні інциденти все одно можуть мати непрямі наслідки.
Зловмисники можуть використовувати розкриті контактні дані для надсилання підроблених сповіщень безпеки. Дізнавшись про справжній інцидент безпеки, користувачі можуть уважніше стежити за статусом своїх акаунтів і стати більш уразливими до фальшивих повідомлень про «термінову перевірку» або «захист активів».
Що ще важливіше, справжній інцидент безпеки може бути використаний як фон для шахрайства. Навіть якщо шахрайське повідомлення посилається на подію, яка справді відбулася, це не доводить, що відправник є працівником платформи.
Отже, безпека біржі охоплює не лише основні фінансові системи, а й керування даними сторонніх постачальників, процеси сповіщення клієнтів і механізми перевірки особи користувачів.
Як зловмисники використовують фальшиву підтримку клієнтів і сповіщення безпеки для цільового фішингу?
Фальшива підтримка клієнтів є однією з поширених форм видавання себе за інших у криптоцільовому фішингу. Зловмисники можуть видавати себе за відділ безпеки біржі, заявляти, що виявили незвичний вхід, підозріле виведення коштів або ризик замороження акаунта, і вимагати від користувачів негайної співпраці. Такі шахрайські схеми часто використовують відчуття терміновості, спонукаючи жертв діяти без достатньої перевірки.
Один із поширених сценаріїв — отримання користувачем так званого «сповіщення про незвичне виведення коштів». У повідомленні стверджується, що хтось намагається вивести активи з акаунта, і користувача просять натиснути посилання, щоб скасувати транзакцію. Якщо користувач введе пароль від акаунта на підробленому сайті, зловмисник може отримати облікові дані для входу. Якщо після цього користувач надасть одноразовий код підтвердження, ризик для безпеки акаунта може зрости.
Інший сценарій передбачає фальшивий захист активів. Зловмисник може заявити, що чинний акаунт або гаманець користувача має проблему безпеки, і наказати переказати активи на вказану «безпечну адресу». Така вимога є очевидно небезпечною. Законні заходи безпеки платформи не повинні вимагати від користувачів переказу активів на зовнішній гаманець, який не було незалежно перевірено, на підставі вказівок незнайомого абонента або приватного повідомлення. Деякі атаки також можуть підвищувати свою переконливість, вигадуючи номери звернень, особи працівників підтримки або відображувані імена в електронних листах. Навіть якщо повідомлення показує адресу електронної пошти, яка здається справжньою адресою платформи, не оцінюйте його автентичність лише за іменем відправника.
Для користувачів найефективніший спосіб перевірки — припинити використовувати посилання з підозрілих повідомлень і натомість перевірити статус акаунта через офіційний сайт, офіційний застосунок або надійний канал підтримки, до якого користувач звертається самостійно. Якщо повідомлення заявляє про терміновий ризик, перевірте це через незалежний канал, перш ніж щось робити, замість того щоб виконувати інструкції відправника.
Які етапи зазвичай охоплює атака від фішингового повідомлення до захоплення акаунта?
Захоплення акаунта (ATO) означає отримання зловмисником несанкціонованого контролю над акаунтом і потенційного доступу до конфіденційної інформації або керування активами. Для централізованих криптоторгових акаунтів зловмисникам зазвичай потрібно обійти механізми безпеки, пов’язані з автентифікацією входу, відновленням акаунта або виведенням коштів. Конкретні механізми захисту відрізняються залежно від платформи, тому отримання пароля не обов’язково означає, що зловмисник зможе негайно вивести кошти.
Однак скомпрометований пароль усе одно може стати важливою відправною точкою для захоплення акаунта.
Зловмисники можуть отримувати паролі через підроблені сторінки входу, обманом спонукати користувачів надати одноразові коди підтвердження або намагатися увійти за допомогою облікових даних, які вже були розкриті. Якщо користувач повторно використовує той самий пароль у кількох сервісах, витік даних на іншому сайті також може опосередковано підвищити ризик для криптоакаунта.
Крім того, процеси відновлення акаунта можуть бути вразливими до соціальної інженерії. Наприклад, зловмисник може спробувати видати себе за власника акаунта, використовуючи персональну інформацію, або спонукати користувача змінити певні налаштування безпеки.
Важливо зазначити, що двофакторна автентифікація може суттєво підвищити безпеку акаунта, але різні методи автентифікації не забезпечують однаковий рівень стійкості до фішингу. SMS-коди підтвердження можуть бути вразливими до перехоплення номера або викрадення коду через соціальну інженерію. Застосунки-автентифікатори зазвичай зменшують залежність від мобільних мереж, але користувачів усе одно можуть обманом спонукати ввести код на підробленому сайті.
Для порівняння, ключі безпеки та Passkeys, що відповідають стандартам FIDO2/WebAuthn, зазвичай забезпечують сильніший захист від фішингу, оскільки процес автентифікації прив’язаний до особи законного вебсайту. На біржах, які підтримують ці функції, пріоритетне використання стійких до фішингу методів автентифікації разом із білими списками адрес для виведення коштів, керуванням пристроями та сповіщеннями про незвичні входи може зменшити наслідки збою одного механізму безпеки.
Чому акаунт може стати ціллю фішингу навіть після ввімкнення двофакторної автентифікації?
Основна мета двофакторної автентифікації (2FA) — додати додаткову вимогу перевірки особи понад пароль. Однак це не означає, що всі дії в акаунті захищені від обману.
Зловмисники можуть використовувати підроблені сторінки входу, щоб обманом змусити користувачів добровільно надати коди підтвердження. Якщо користувачі помилково вважають, що заходять на справжню платформу, вони можуть надати динамічний код підтвердження після введення пароля.
Деякі атаки спрямовані не безпосередньо на паролі для входу, а на активний сеанс або дозволи сторонніх застосунків. Механізм авторизації OAuth дає користувачам змогу надавати сторонньому застосунку доступ до певних даних акаунта без передавання пароля. Цей механізм має законні варіанти застосування, але його також можуть використовувати шкідливі застосунки.
Зловмисники можуть видавати себе за сервіси обміну файлами, перевірки особи або інші служби й спрямовувати користувачів на справжню сторінку авторизації стороннього сервісу. Якщо користувачі не перевіряють особу застосунку та обсяг його дозволів, вони можуть надати шкідливому застосунку доступ до електронної пошти, файлів або інших даних акаунта. Цей ризик суттєво відрізняється від звичайного фішингу паролів: навіть якщо користувач пізніше змінить пароль, раніше надані дозволи стороннім застосункам можуть не стати недійсними автоматично. Тому, реагуючи на такі інциденти, користувачі також мають активно перевіряти й відкликати підозрілі авторизації застосунків.
Для криптокористувачів облікові записи електронної пошти є особливо важливими. Електронна пошта може бути пов’язана зі сповіщеннями безпеки біржі, відновленням акаунта та процесами підтвердження пристроїв. Якщо шкідливий сторонній застосунок читає електронну пошту користувача, зловмисник може отримати більше інформації про акаунт і зробити подальші шахрайські схеми більш цільовими.
Тому захист криптоакаунта вимагає не лише безпеки входу на біржу. Користувачі також мають захищати пов’язаний акаунт електронної пошти, мобільні пристрої та авторизації сторонніх застосунків.
З якими різними фішинговими ризиками стикаються акаунти централізованих бірж і Web3-гаманці?
Як акаунти централізованих бірж, так і гаманці із самостійним зберіганням можуть стати цілями цільового фішингу, але способи контролю активів у них відрізняються, як і механізми безпеки, які потрібно обійти зловмисникам.
Акаунти централізованих бірж зазвичай керуються через системи акаунтів платформи та процеси зберігання активів. Зловмисники можуть намагатися отримати облікові дані для входу, обійти заходи автентифікації або спонукати користувачів самостійно ініціювати виведення коштів.
Гаманці із самостійним зберіганням контролюються користувачами через приватні ключі або сід-фрази. Зловмисникам не обов’язково отримувати доступ до акаунта на біржі. Натомість вони можуть використовувати шкідливі вебсайти, фальшиві застосунки гаманців або оманливі запити на підпис, щоб вплинути на ончейн-активи.
| Категорія ризику |
Акаунт централізованої біржі |
Web3-гаманець із самостійним зберіганням |
| Основні цілі атаки |
Доступ для входу та дозволи на виведення коштів |
Приватні ключі, сід-фрази, підписи та дозволи |
| Поширені точки входу для фішингу |
Фальшива підтримка клієнтів і підроблені сторінки входу |
Фальшиві DApps і шкідливі підключення гаманців |
| Критичні небезпечні дії |
Надання кодів підтвердження, зміна налаштувань безпеки та переказ коштів |
Введення сід-фрази, підписання шкідливих транзакцій і надання дозволів |
| Поширені захисні заходи |
Passkey, 2FA та білі списки адрес для виведення коштів |
Апаратні гаманці, перевірка підписів і керування дозволами |
| Контроль ризиків для активів |
Контроль ризиків платформи та налаштування безпеки користувача |
Керування приватними ключами користувача та обмеження ончейн-дозволів |
Наприклад, користувач гаманця із самостійним зберіганням може отримати так зване «сповіщення про оновлення безпеки гаманця» з вимогою відвідати певний вебсайт і підключити гаманець. Саме підключення гаманця не обов’язково призводить до втрати активів. Однак якщо користувач потім підпише транзакцію, яка може переказувати активи, або надасть шкідливому контракту надмірні дозволи на токени, може виникнути реальний фінансовий ризик.
Для акаунтів централізованих бірж користувачів можуть обманювати повідомленнями про «замороження акаунта» або «незвичне виведення коштів». Для Web3-гаманців шахрайські схеми часто пов’язані зі сценаріями на кшталт «отримання аірдропу», «міграції активів» або «відновлення дозволу».
Тому користувачам потрібно застосовувати різні захисні заходи залежно від способу зберігання активів. Жодне окреме налаштування безпеки не може охопити всі сценарії криптоторгівлі.
Як створити багаторівневу систему захисту криптоакаунтів від фішингу?
Ефективна система захисту від фішингу не повинна покладатися лише на здатність користувачів розпізнавати шахрайські повідомлення. Натомість вона має зменшувати ймовірність успішної атаки завдяки кільком рівням захисту.
Перший рівень — захист ідентифікаційної інформації. Користувачі можуть використовувати окрему адресу електронної пошти для важливих криптоакаунтів і не розкривати в публічних соціальних платформах непотрібні контактні дані чи відомості про активи. Окрема адреса електронної пошти не усуває ризик витоку даних, але може допомогти зменшити рівень зв’язку інформації між різними сервісами.
Другий рівень — захист автентифікації входу. Для торгових акаунтів слід використовувати унікальні надійні паролі та надавати пріоритет Passkeys або апаратним ключам безпеки, які підтримує платформа. Якщо доступні лише інші методи двофакторної автентифікації, користувачам не варто покладатися виключно на SMS-коди підтвердження.
Третій рівень — обмеження операцій із коштами. На платформах, що підтримують білі списки адрес для виведення коштів, затримки виведення або додаткову перевірку транзакцій, користувачі можуть увімкнути ці функції відповідно до своїх потреб. Навіть якщо облікові дані для входу будуть розкриті, такі обмеження можуть ускладнити зловмисникам переказ активів.
Четвертий рівень — керування пристроями та застосунками. Користувачам слід регулярно перевіряти пристрої, з яких здійснювався вхід до акаунта, активні сеанси, API Keys та авторизації сторонніх застосунків і своєчасно видаляти дозволи, які більше не використовуються або джерело яких неможливо підтвердити.
П’ятий рівень — розділення ончейн-гаманців. Гаманець для щоденних взаємодій можна керувати окремо від гаманця для довгострокового зберігання активів. Це дає змогу не зберігати великі обсяги активів у гаманці, який часто підключається до незнайомих DApps.
Користувачі, які володіють значними обсягами активів, також можуть розглянути використання апаратного гаманця для керування довгостроковими резервами та перевіряти інформацію про транзакцію, що відображається на пристрої, перед підписанням. Мета цих заходів — зменшити ризик єдиної точки відмови. Навіть якщо зловмисник отримає певну персональну інформацію, він не повинен легко отримати повний контроль над входом до акаунта, виведенням коштів або ончейн-операціями з коштами.
Що робити після виявлення витоку персональної інформації або отримання підозрілого повідомлення?
Коли ви дізналися, що персональна інформація могла бути розкрита, спершу визначте, які саме дані витекли, а не припускайте одразу, що ваші активи в небезпеці. Якщо було розкрито лише контактну інформацію, це зазвичай не означає, що ваш пароль, приватні ключі чи дозволи гаманця скомпрометовано. У такому разі будьте уважнішими до незнайомих дзвінків, електронних листів і приватних повідомлень, а також перевірте налаштування безпеки важливих акаунтів.
Якщо ви ввели пароль на підозрілому вебсайті, негайно змініть пароль відповідного акаунта за допомогою надійного пристрою та офіційної точки доступу й перевірте активні сеанси входу. Якщо ви використовували той самий пароль для інших сервісів, також окремо захистіть кожен із цих акаунтів.
Якщо ви надали зловмиснику динамічний код підтвердження або виявили незвичні входи, невідомі пристрої чи зміни налаштувань безпеки, негайно використайте офіційні функції безпеки платформи, щоб обмежити активність акаунта, і зверніться до офіційних каналів підтримки.
Якщо ви раніше надали невідомому сторонньому застосунку доступ до електронної пошти чи іншого акаунта, відкличте відповідну авторизацію. Самої зміни пароля може бути недостатньо для припинення деяких дозволів доступу, які вже було надано. Для гаманців із самостійним зберіганням належна реакція залежить від конкретного ризику:
-
Лише підключилися до підозрілого вебсайту: перевірте, чи відбувалися підписи або надання дозволів. Не прирівнюйте саме підключення до викрадення активів.
-
Підписали підозрілий дозвіл на токен: перевірте та відкличте відповідні дозволи в надійному середовищі, одночасно оцінивши наявність інших ризиків.
-
Розкрито приватний ключ або сід-фразу: вважайте гаманець небезпечним. Створіть новий гаманець на надійному пристрої та, за можливості, якомога швидше переказуйте всі активи, які ще перебувають під вашим контролем.
-
Активи вже було переказано незвичним чином: збережіть хеш транзакції, адреси, часові позначки та відповідні записи спілкування й зверніться до відповідної платформи та компетентних правоохоронних або антишахрайських органів.
Для ончейн-переказів активів, які вже відбулися, відкликання дозволу на токен зазвичай не може автоматично повернути кошти, які вже було переказано. Тому після інциденту слід зосередитися на запобіганні подальшим втратам, збереженні доказів і уникненні додаткових шахрайських схем. Будьте особливо обережні з так званими «експертами з повернення активів». Після інциденту безпеки зловмисники можуть знову видавати себе за технічних спеціалістів і вимагати оплату або облікові дані гаманця для проведення повторного шахрайства.
Як криптоплатформи можуть зменшити ризик цільового фішингу через витоки даних у сторонніх постачальників?
Особистий захист важливий, але криптоплатформи також мають зменшувати ризики за допомогою керування даними, перевірки особи та контролю незвичних операцій із коштами.
-
Платформи мають мінімізувати обсяг непотрібної ідентифікаційної інформації користувачів, доступної стороннім сервісам. Для аналітичних інструментів і систем операційного управління мінімізація даних, контроль доступу та ізоляція конфіденційної інформації можуть зменшити обсяг даних, які потенційно постраждають від одного інциденту безпеки у постачальника.
-
Платформи мають створити чіткі механізми сповіщень безпеки. Коли відбувається справжній інцидент безпеки, користувачі повинні мати можливість підтвердити відповідну інформацію через офіційний застосунок або надійну сторінку, а не повністю покладатися на посилання в електронних листах чи SMS-повідомленнях.
-
Дизайн безпеки акаунта має зменшувати залежність від методів автентифікації, якими легко зловживати через соціальну інженерію. Для високоризикових дій, таких як зміна налаштувань виведення коштів, прив’язка нового пристрою або переказ великих обсягів коштів, платформи можуть застосовувати суворішу перевірку особи та ризиків.
-
Платформи мають постійно відстежувати незвичні входи, зміни пристроїв та операції з коштами. Навіть якщо зловмисники отримають певну інформацію про акаунт, виявлення незвичної поведінки й обмеження операцій із коштами можуть допомогти зменшити фактичні втрати.
-
Платформи та сторонні постачальники мають чітко визначати обсяг обробки даних, обов’язки щодо безпеки та механізми реагування на інциденти. Безпека постачальників не є питанням, відокремленим від безпеки біржі. Вона є частиною загальної системи безпеки користувачів.
Оскільки криптосервіси підключаються до дедалі більшої кількості зовнішніх інструментів, захист безпеки також має виходити за межі внутрішніх систем платформи й охоплювати обробку даних сторонніми постачальниками, комунікацію з клієнтами та повний процес виконання операцій із коштами користувачів.
Висновок
Цільовий фішинг є одним із суттєвих ризиків безпеки для криптоакаунтів. Порівняно зі звичайним фішингом, зловмисники можуть використовувати розкриті контактні дані та інші фонові відомості для створення переконливішого видавання себе за інших, через що користувачам складніше розпізнати шахрайство лише за змістом повідомлення.
Однак розкриття персональної інформації не означає, що акаунт уже захоплено, так само як не означає неминучого викрадення криптоактивів. Між розкриттям контактної інформації та фактичною фінансовою втратою зазвичай усе ще є кілька етапів, зокрема обман щодо особи, викрадення облікових даних, шкідлива авторизація або переказ активів.
Для акаунтів централізованих бірж слід зосередитися на посиленні автентифікації входу, обмеженні дозволів на виведення коштів і перевірці незвичних сповіщень. Для гаманців із самостійним зберіганням користувачам потрібно захищати приватні ключі та сід-фрази, перевіряти підписи транзакцій і керувати дозволами смартконтрактів.
Водночас безпека сторонніх постачальників, захист пов’язаних акаунтів електронної пошти та моніторинг платформами незвичних транзакцій також стають важливими складовими безпеки криптоакаунтів.
Ключ до запобігання цільовому фішингу полягає не в гарантії того, що персональна інформація ніколи не буде розкрита. Він полягає у створенні кількох рівнів безпеки, щоб навіть у разі отримання зловмисниками певної інформації їм усе одно було складно отримати контроль над акаунтом і активами.
Поширені запитання
Що таке цільовий фішинг криптоакаунта?
Цільовий фішинг — це вид шахрайства, за якого зловмисники використовують особу конкретного користувача, його контактну інформацію або інші фонові відомості, щоб видати себе за надійну організацію чи особу та спонукати користувача розкрити конфіденційну інформацію або виконати небезпечні дії.
Чи може розкрита адреса електронної пошти призвести до викрадення криптоактивів?
Розкрита адреса електронної пошти сама по собі зазвичай не призводить безпосередньо до викрадення активів, але може підвищити ризик підроблених електронних листів, шахрайства з відновленням акаунта та інших цільових атак.
Чому користувачі можуть постраждати, навіть якщо біржу не зламали?
Сторонні аналітичні сервіси, служби підтримки клієнтів або інші постачальники також можуть обробляти частину інформації про клієнтів. Якщо ці постачальники зазнають інциденту безпеки, користувачі можуть зіткнутися з додатковими ризиками фішингу та видавання себе за інших осіб.
Чому шахрай знає моє ім’я та біржу, якою я користуюся?
Ця інформація може походити з публічних джерел, історичних витоків даних або сторонніх сервісів. Знання персональної інформації не доводить, що людина є законним працівником платформи.
Чи можу я стати жертвою фішингу після ввімкнення двофакторної автентифікації?
Так. Зловмисники можуть обманом змусити користувачів надати одноразові коди підтвердження або використовувати шкідливі авторизації сторонніх застосунків, щоб отримати інші дозволи акаунта. Passkeys та апаратні ключі безпеки зазвичай забезпечують сильніший захист від фішингу.
Що робити, якщо я отримав SMS-повідомлення про незвичне виведення коштів з біржі?
Не натискайте посилання в SMS-повідомленні та не телефонуйте за номером, указаним у ньому. Перевірте статус свого акаунта через офіційний застосунок або надійну точку доступу, яку ви зберегли самостійно.
Чи попросить підтримка криптоплатформи надати мою сід-фразу?
Законна підтримка платформи не повинна просити вас надати сід-фразу гаманця, приватний ключ або пароль. Вона також не повинна просити вас через незнайоме приватне повідомлення переказати активи на так званий безпечний гаманець.
Чи завжди підключення до шкідливого DApp призводить до втрати активів?
Ні. Саме підключення гаманця зазвичай не надає дозволу на переказ активів, але подальші підписи, підтвердження транзакцій і дозволи на токени можуть створювати ризики. Перевіряйте деталі конкретних дій.
Що робити, якщо я ввів пароль на фішинговому вебсайті?
Негайно змініть пароль через офіційну точку доступу, перевірте активні сеанси та налаштування безпеки, а також підтвердьте відсутність незвичних входів або операцій із коштами. Якщо також постраждав ваш пов’язаний акаунт електронної пошти, захистіть його одночасно.
Як зменшити довгострокові ризики після витоку персональної інформації?
Ви можете використовувати окрему адресу електронної пошти, надійні паролі, стійкі до фішингу методи автентифікації, білі списки адрес для виведення коштів і розділене керування гаманцями. Також регулярно перевіряйте свої пристрої, API Keys і дозволи сторонніх застосунків.