Криптовалютна біржа є критично важливою інфраструктурою, що поєднує торгівлю цифровими активами, зберігання активів і блокчейн-мережі. Для користувачів централізованих бірж платформа має не лише забезпечувати зіставлення заявок і ліквідність, а й безпечно керувати приватними ключами, що використовуються для переказу активів, обробляти щоденні депозити та виведення коштів, а також вести точний облік активів у різних блокчейн-мережах.
На відміну від традиційних фінансових рахунків, транзакції в блокчейні зазвичай є незворотними. Після переказу активів із дійсним підписом їх повернення часто залежить від співпраці одержувача, обмежень, запроваджених емітентом стейблкоїна, або втручання правоохоронних органів. Тому контроль дозволів на переказ активів, перевірка автентичності транзакцій і своєчасне виявлення аномальної активності є ключовими складовими системи безпеки біржі.
Останніми роками кілька інцидентів у сфері криптовалютної безпеки ще більше підкреслили важливість програмного забезпечення гаманців, зберігання ключів і процесів підтвердження транзакцій. У цій статті розглядається, як біржі створюють багаторівневі системи безпеки активів за допомогою гарячих і холодних гаманців, технології мультипідпису, MPC, управління життєвим циклом приватних ключів і моніторингу ризиків. Також пояснюється практичне значення цих механізмів на прикладі показових інцидентів.
З яких компонентів складається система безпеки активів криптовалютної біржі?
Централізовані криптовалютні біржі зазвичай використовують кастодіальну модель управління активами. Після внесення користувачами цифрових активів на платформу біржа відображає їхні баланси через внутрішню систему рахунків і використовує гаманці під своїм управлінням для отримання та надсилання коштів у блокчейні. Коли користувачі здійснюють спотові угоди на платформі, кожну транзакцію зазвичай не потрібно окремо розраховувати в блокчейні. Водночас депозити, виведення коштів і перекази активів між гаманцями платформи все одно передбачають фактичні ончейн-транзакції.
Тому біржам необхідно одночасно управляти двома взаємопов’язаними системами: внутрішньою бухгалтерською книгою, яка фіксує права користувачів на активи та їхню торгову активність, і гаманцевою інфраструктурою, що фактично зберігає та переказує ончейн-активи. Лише за умови їхньої постійної узгодженості біржа може підтримувати нормальні розрахунки за коштами, звірку активів і контроль ризиків.
З технічної та операційної точки зору безпека активів біржі зазвичай охоплює такі рівні:
| Рівень безпеки |
Основні механізми |
Основна мета |
| Зберігання активів |
Гарячі гаманці, холодні гаманці, рівні гаманців |
Контроль рівня онлайн-експозиції для різних активів |
| Управління ключами |
HSM, MPC, резервні копії та ротація ключів |
Зниження ризиків витоку ключів і єдиних точок відмови |
| Авторизація транзакцій |
Мультипідпис, дозволи на підтвердження та перевірка транзакцій |
Запобігання несанкціонованим переказам активів |
| Моніторинг ризиків |
Виявлення підозрілих адрес, ліміти та сповіщення в реальному часі |
Виявлення та обмеження аномальної транзакційної активності |
| Звірка активів |
Внутрішні бухгалтерські книги, звірка ончейн-балансів і підтвердження резервів |
Підвищення точності та прозорості обліку активів |
| Реагування на інциденти |
Призупинення виведення коштів, міграція гаманців і розслідування інцидентів |
Локалізація ризиків і підтримка відновлення операційної діяльності |
Ці механізми не працюють незалежно один від одного. Навіть якщо приватні ключі гаманця надійно захищені, недоліки процесу підтвердження транзакцій усе одно можуть призвести до неналежної авторизації. І навпаки, навіть за дуже суворого підтвердження транзакцій недостатнє управління резервним копіюванням ключів може зробити активи недоступними або спричинити витік ключів.
Тому зріла система безпеки активів передбачає багаторівневий захист, розподіл обов’язків і безперервну перевірку, а не покладання на одну технологію як на засіб абсолютного захисту.
Чим відрізняються гарячі та холодні гаманці? Чому біржі використовують обидва типи?
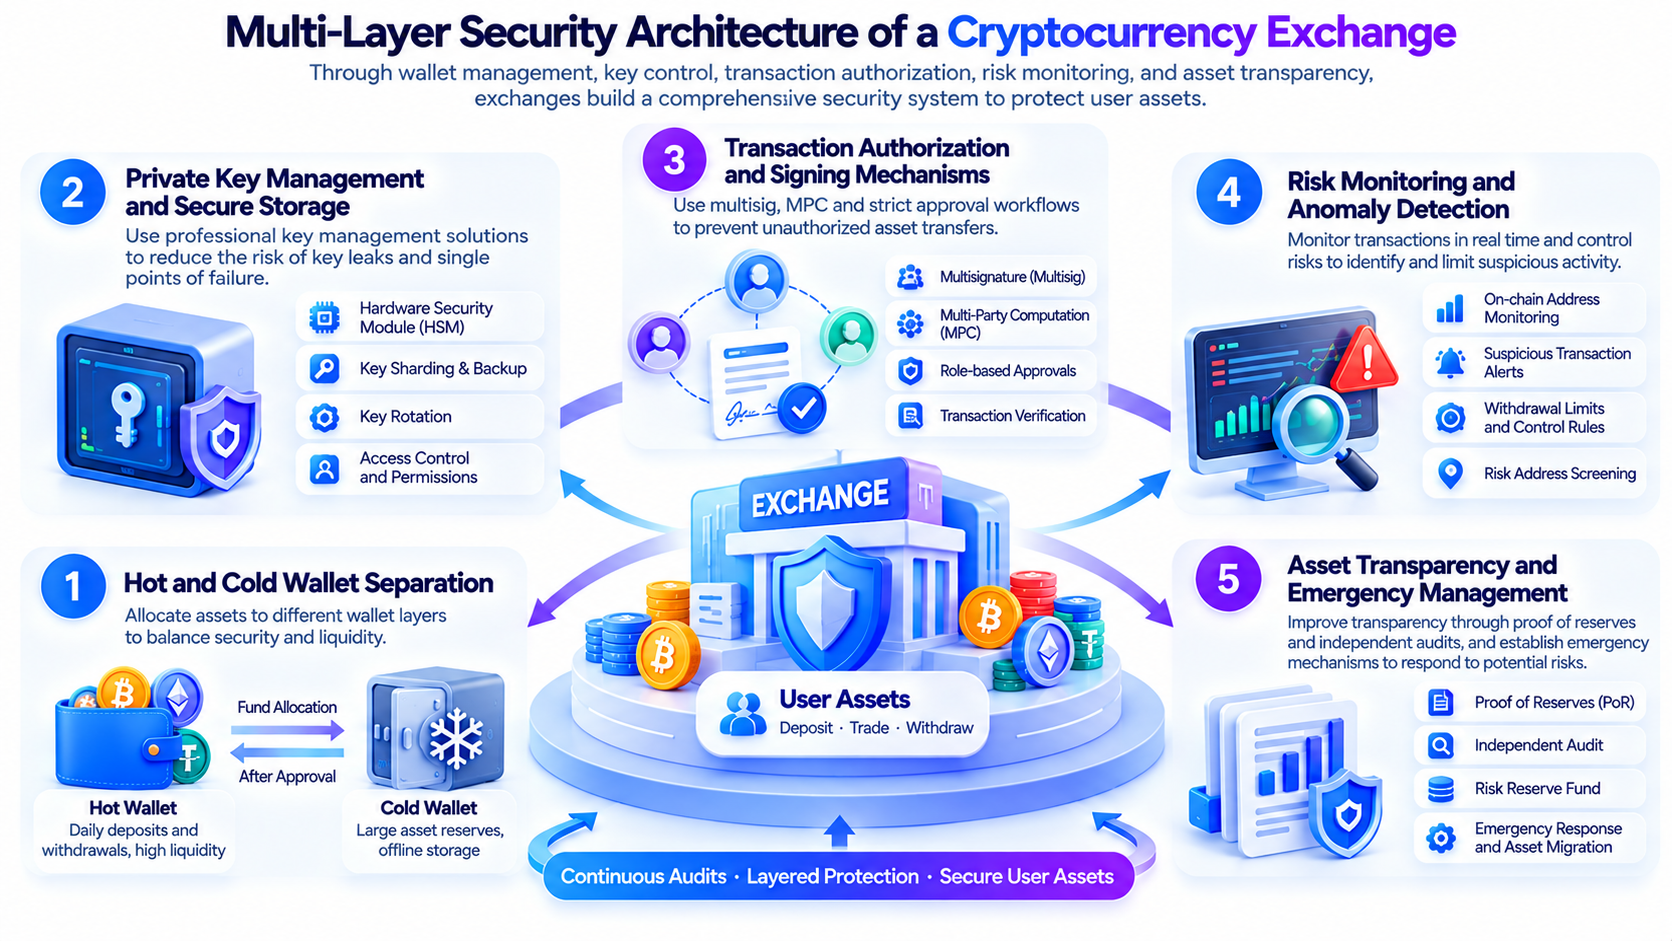
Гарячий гаманець — це гаманець, середовище підписання або процес використання ключів якого підключено до онлайн-системи. Зазвичай він може швидко обробляти консолідацію депозитів, виведення коштів користувачами та щоденні перекази, тому підходить для операцій, що потребують частого виконання.
Холодний гаманець, навпаки, призначений для ізоляції критично важливих матеріалів для підписання від середовищ, підключених до інтернету, що зменшує можливість прямого віддаленого доступу зловмисників до приватних ключів. Холодні гаманці зазвичай використовуються для зберігання великих обсягів активів, які не потрібно часто переміщувати. Однак процедури їх використання можуть бути складнішими, а переказ коштів — повільнішим.
Основні відмінності між цими двома типами гаманців стосуються підключення до мережі, частоти використання та масштабу ризиків.
| Критерій порівняння |
Гарячий гаманець |
Холодний гаманець |
| Підключення до мережі |
Середовище підписання зазвичай підключене до онлайн-систем |
Критично важливе середовище підписання зазвичай ізольоване офлайн |
| Основне застосування |
Щоденні депозити, виведення коштів і перекази |
Резерви великих обсягів активів і довгострокове зберігання |
| Ефективність транзакцій |
Вища; підходить для автоматизованої обробки |
Зазвичай потребує більше ручних або офлайн-операцій |
| Основні ризики |
Компрометація онлайн-системи, витік ключів і зловмисне підписання |
Пошкодження пристроїв, операційні помилки, ризики ланцюга постачання та процесу підписання |
| Поширені заходи контролю |
Ліміти, білі списки адрес і моніторинг аномалій |
Підтвердження кількома особами, офлайн-перевірка та управління фізичною безпекою |
Для біржі зберігання всіх активів у гарячих гаманцях може підвищити ефективність виведення коштів, але також може розширити потенційні наслідки онлайн-атаки. Водночас зберігання всіх активів у холодних гаманцях може вплинути на можливість користувачів нормально виводити кошти.
Тому біржі зазвичай розподіляють кошти між різними рівнями гаманців з урахуванням потреб у ліквідності та стратегій управління ризиками. Наприклад, біржа може зберігати певний обсяг онлайн-ліквідності для обробки щоденних виведень коштів, а решту активів управляти через суворіші процедури зберігання й здійснювати схвалені перекази за потреби.
Важливо зазначити, що холодний гаманець не означає абсолютну безпеку. Холодне зберігання може зменшити ризик онлайн-розкриття приватних ключів, але не може автоматично визначити, чи відповідає підписана транзакція фактичному операційному наміру. Процедури перевірки та авторизації транзакцій залишаються необхідними.
Як мультипідпис запобігає контролю великих обсягів активів одним приватним ключем?
Мультипідпис, часто скорочено multisig, — це механізм контролю, який потребує кількох незалежних авторизацій для завершення транзакції. Його основна мета — не допустити, щоб власник одного ключа міг самостійно вирішувати питання переказу важливих активів.
Наприклад, у поширеній схемі мультипідпису 2 із 3 система створює три незалежні права підписання, а для виконання транзакції необхідні щонайменше дві дійсні авторизації. Навіть якщо один ключ скомпрометовано, зловмисник зазвичай не зможе завершити переказ лише за допомогою цього ключа.
В управлінні активами біржі мультипідпис може поєднуватися з розподілом обов’язків усередині організації. Наприклад, різні працівники або системи можуть відповідати за ініціювання, перевірку та остаточне підтвердження транзакції, що вимагає проходження великими переказами активів кількох етапів контролю.
Однак мультипідпис не означає, що кожен підписант може автоматично виявити зловмисну транзакцію. Якщо кілька підписантів покладаються на один і той самий скомпрометований інтерфейс або не перевіряють незалежно адресу призначення, суму транзакції та деталі виклику смартконтракту, вони можуть схвалити транзакцію, яка не відповідає початковому наміру, навіть коли необхідну кількість підписів уже зібрано.
Тому безпека мультипідпису залежить не лише від порога підписання, а й від незалежності підписантів, повноти відображеної інформації про транзакцію та перевірки критично важливих операцій через надійні канали.
Для гаманців, що використовують смартконтракти, процес підтвердження також має охоплювати перевірку змін дозволів контракту, оновлень проксі-контрактів і складних викликів транзакцій. Деякі транзакції можуть не виглядати як прямі перекази, але здатні змінювати права контролю над активами. Тому вони потребують суворішої технічної перевірки.
Чим MPC відрізняється від традиційного мультипідпису?
Багатосторонні обчислення, або Multi-Party Computation (MPC), — це категорія криптографічних технологій, що дає змогу кільком учасникам спільно виконувати обчислення без прямого розкриття їхньої конфіденційної інформації. У зберіганні цифрових активів MPC часто поєднується з технологією порогового підпису для розподілу контролю над ключем.
На відміну від традиційного мультипідпису, схема порогового підпису MPC може розподіляти можливості підписання між кількома учасниками або пристроями. Кожна сторона використовує незалежну частку ключа для участі в процесі підписання без відновлення повного приватного ключа під час звичайних операцій.
Наприклад, гаманець із пороговим підписом може вимагати від будь-яких двох із трьох учасників спільного створення підпису. Навіть якщо частка ключа одного учасника буде розкрита, цього може бути недостатньо для самостійного створення дійсного підпису.
Обидва механізми можуть зменшувати ризик єдиної точки відмови, але їхня технічна реалізація різниться.
| Критерій порівняння |
Мультипідпис |
Пороговий підпис MPC |
| Базовий принцип |
Кілька незалежних авторизацій спільно схвалюють транзакцію |
Кілька часток ключа спільно створюють підпис |
| Представлення в блокчейні |
Залежить від блокчейну та реалізації гаманця й може передбачати мультипідписний контракт |
Може створювати підписи, сумісні зі стандартними форматами підписів |
| Контроль дозволів |
Регулюється правилами мультипідпису та логікою гаманця |
Контролюється пороговими протоколами та супутніми політиками |
| Основна перевага |
Чіткі правила авторизації, які легко перевіряти |
Розподілені можливості підписання, що підтримують різні архітектури зберігання |
| Основне обмеження |
Залежить від підписантів і процесу перевірки транзакцій |
Залежить від реалізації протоколу, управління частками та безпеки учасників |
MPC не обов’язково є безпечнішим за кожне рішення з мультипідписом. Спільним викликом для обох механізмів є забезпечення того, щоб учасники схвалювали правильну транзакцію, а також запобігання атакам на облікові дані, кінцеві пристрої та адміністративні дозволи.
На практиці біржі також можуть поєднувати HSM, незалежну перевірку пристроїв, контроль дозволів на основі ролей і аудит операційних журналів для підвищення надійності загального процесу підписання.
Чому управління приватними ключами є основою безпеки активів біржі?
Приватні ключі — це критично важливі криптографічні матеріали в системах контролю блокчейн-активів. У блокчейнах, які використовують поширені моделі акаунтів, сторона з відповідними повноваженнями підписання може ініціювати перекази активів, що відповідають правилам протоколу. Тому захист приватних ключів — це не просто запобігання витокам даних; він безпосередньо стосується контролю над активами.
Комплексне управління приватними ключами зазвичай охоплює кілька етапів, зокрема генерацію, зберігання, використання, резервне копіювання, ротацію та виведення ключів з експлуатації.
-
Для генерації ключів слід використовувати надійні джерела випадковості та перевірені криптографічні реалізації. Якщо процес генерації ключів має недоліки, навіть високозахищене середовище зберігання може не запобігти пов’язаним ризикам.
-
Приватні ключі та пов’язані з ними частки ключів слід зберігати в контрольованих середовищах з обмеженими правами доступу. HSM може виконувати окремі криптографічні операції в захищеному апаратному середовищі, зменшуючи можливість прямого розкриття матеріалів ключів звичайним застосункам. Однак його ефективність усе одно залежить від конкретного розгортання та налаштувань дозволів.
-
Біржам необхідно встановлювати суворі політики використання ключів, зокрема визначати, які працівники або системи можуть ініціювати підписи, які перекази активів потребують додаткового схвалення та як блокувати операції у разі виявлення аномальної активності.
-
Не менш важливими є механізми резервного копіювання та відновлення. Відсутність резервних копій може зробити активи недоступними після пошкодження пристрою, тоді як надмірна кількість резервних копій, розпорошене зберігання або недостатній контроль доступу можуть збільшити ризик розкриття.
Ротація ключів також має враховувати практичні особливості блокчейнів. Для деяких систем адрес ротація не є такою простою, як заміна пароля. Вона може потребувати створення нових адрес гаманців і міграції активів через захищені процедури.
Отже, безпека приватних ключів не зводиться до зберігання пароля технічною командою. Це комплексне питання управління, яке охоплює криптографію, інфраструктуру, дозволи персоналу та операційні процеси.
Які уроки дали нещодавні інциденти з безпекою бірж?
Починаючи з 2025 року, інфраструктура зберігання та торгівлі криптоактивами зазнала кількох помітних інцидентів із безпекою. Ці випадки стосувалися різних технічних архітектур і бізнес-середовищ. Їх не можна просто пояснити недоліками певної технології гаманців, так само як не варто оцінювати загальний рівень безпеки платформи лише через факт виникнення інциденту.
З погляду досліджень безпеки цінність цих інцидентів полягає в тому, що вони допомагають індустрії зрозуміти різні шляхи атак і спостерігати, як біржі реагують на моніторинг аномалій, ізоляцію активів і відновлення після інцидентів.
Bybit: інцидент із безпекою мультипідписного гаманця в лютому 2025 року
21 лютого 2025 року Bybit зазнала інциденту з безпекою, пов’язаного приблизно з $1,5 млрд цифрових активів. Подальші розслідування зосередилися на середовищі підписання та пов’язаному ланцюгу постачання програмного забезпечення. Зловмисники скористалися вразливістю процесу відображення та авторизації транзакцій, через що операція підписання не відображала точно транзакцію, яка була фактично виконана. Згодом ФБР пов’язало атаку з діяльністю загроз, пов’язаною з Північною Кореєю.
Цей випадок показує, що мультипідпис і холодні гаманці можуть забезпечувати важливий захист активів, але біржам також необхідно незалежно перевіряти деталі транзакцій, контролювати надійність інтерфейсів підписання та посилювати управління безпекою стороннього програмного забезпечення й критично важливих залежностей.
Phemex: аномальна активність гарячого гаманця в січні 2025 року
23 січня 2025 року Phemex виявила аномальну активність, пов’язану з її гарячими гаманцями. Після цього платформа розпочала реагування на інцидент, призупинила пов’язані функції депозитів і виведення коштів, ізолювала уражені пристрої та співпрацювала із зовнішніми компаніями з кібербезпеки в межах розслідування. Після завершення перевірок і коригування системи платформа поступово відновила послуги виведення коштів для різних мереж.
Цей інцидент підкреслює два ключові аспекти управління ризиками гарячих гаманців: контроль ризикової експозиції онлайн-гаманців і своєчасну ізоляцію уражених систем, призупинення пов’язаних операцій та проведення перевірок безпеки у разі виявлення аномальної активності.
CoinDCX: інцидент із безпекою операційного рахунку в липні 2025 року
19 липня 2025 року CoinDCX повідомила, що внутрішній операційний рахунок, який використовувався для надання послуг ліквідності партнерським біржам, було скомпрометовано, і це стосувалося приблизно $44 млн активів. Платформа заявила, що уражений рахунок був ізольований від гаманців з активами клієнтів, пов’язані втрати будуть покриті за рахунок власних резервів компанії, а гаманці користувачів не зазнали прямого впливу.
Цей випадок показує, що, окрім захисту ключів гаманців, не менш важливо ізолювати операційні рахунки від клієнтських активів, що перебувають на зберіганні. Обмеження обсягу коштів, до яких можуть отримувати доступ різні операційні системи, може зменшити наслідки інциденту з безпекою в одному операційному середовищі.
Upbit: несанкціонований переказ активів Solana в листопаді 2025 року
27 листопада 2025 року Upbit виявила несанкціоновані перекази певних активів у мережі Solana. Початкові повідомлення вказували, що інцидент стосувався приблизно 5,4 трлн KRW. Згодом платформа призупинила пов’язані депозити та виведення коштів, перевела активи до холодних гаманців і провела перевірку безпеки. Пізніша перевірка виявила можливу проблему з безпекою ключів у системі гаманців, але на той час не було підтверджено, що вона була прямою причиною інциденту.
Цей випадок додатково демонструє, що безпека гаманців охоплює не лише зберігання ключів. Вона також залежить від правильної реалізації алгоритмів підписання, тестування програмного забезпечення та постійних аудитів безпеки. Проведення систематичної перевірки після виявлення аномальної активності може допомогти виявити інші потенційні ризики.
Розслідування інцидентів безпеки 2026 року та координація в індустрії
29 жовтня 2026 року масштабні аномальні перекази коштів, пов’язані з гарячими гаманцями Binance, привернули увагу до безпеки активів бірж. Оцінки аналітичних компаній і дослідників ончейн-даних відрізнялися, причому деякі з них сягали кількох мільярдів доларів. Оскільки різні методи розрахунку можуть охоплювати кілька адрес гаманців і подальші перекази коштів, ці цифри не є підтвердженими остаточними втратами активів. Конкретний масштаб впливу потребує подальшої перевірки.
Після інциденту Binance заявила, що розслідує потенційні проблеми з безпекою, і наголосила на безпеці коштів користувачів. Платформа тимчасово призупинила депозити та виведення коштів для проведення перевірок безпеки, відстеження аномальних коштів і співпраці в межах відповідних розслідувань. Водночас емітенти стейблкоїнів Tether і Circle заморозили приблизно $1,57 млрд USDT та понад $800 млн USDC відповідно. Інші відповідні установи також брали участь у відстеженні активів і контролі ризиків. Станом на 30 жовтня Binance повідомила, що перевірена нею сума заморожених активів сягнула кількох мільярдів доларів. Однак остаточний обсяг втрат і конкретний шлях атаки все ще потребують подальшого розслідування.
Цей інцидент ілюструє складність екстреного реагування на загрози безпеці бірж. Окрім захисту приватних ключів і виявлення аномальних транзакцій, торгові платформи повинні координувати дії з компаніями з блокчейн-аналітики, емітентами стейблкоїнів, іншими постачальниками торгових послуг і правоохоронними органами. Відстеження коштів, заморожування активів, перевірки систем і відновлення операційної діяльності можуть допомогти зменшити потенційні ризики.
Загалом нещодавні інциденти з безпекою показують, що сучасний захист активів на біржах більше не обмежується гарячими та холодними гаманцями й управлінням приватними ключами. Натомість він розвивається в багаторівневу систему захисту, що охоплює перевірку підписів, ізоляцію бізнес-систем, моніторинг аномалій і міжінституційне реагування на інциденти.
Як біржі можуть зменшувати втрати активів за допомогою моніторингу аномалій і контролю ризиків?
Навіть якщо біржа використовує розділення гарячих і холодних гаманців, мультипідпис і MPC, їй усе одно необхідно безперервно контролювати фактичні потоки коштів. Це пояснюється тим, що мета системи безпеки полягає не лише в запобіганні несанкціонованому доступу, а й у своєчасному виявленні та обмеженні ризику після виникнення аномальної активності.
-
Біржі можуть встановлювати ліміти транзакцій залежно від різних активів, гаманців і операційних сценаріїв. Наприклад, для гаманця щоденних виведень можна встановити балансові та переказні пороги відповідно до звичайних потреб у фінансуванні. Якщо сума або частота транзакцій істотно відхиляється від історичних моделей, система може ініціювати додаткову перевірку або ручний розгляд.
-
Моніторинг ончейн-адрес може допомогти виявити потоки коштів із високим ризиком. Аналізуючи історію адрес, маршрути транзакцій і відповідні позначки ризику, платформи можуть проводити додаткові перевірки підозрілих транзакцій. Водночас ончейн-аналіз має обмеження. Зв’язок між адресами не обов’язково означає, що вони контролюються тією самою особою або організацією.
-
Платформам необхідно створювати можливості виявлення аномалій між різними системами. Якщо транзакція виглядає нормальною в блокчейні, але не відповідає пов’язаному внутрішньому операційному запиту, запису про підтвердження або активності акаунта користувача, це все одно може свідчити про аномалію в процесі транзакції.
У разі значного інциденту з безпекою біржа може вживати заходів залежно від масштабу ризику, наприклад призупиняти частину виведень коштів, обмежувати операції з ураженими гаманцями, переміщувати неуражені активи та повторно розгортати інфраструктуру гаманців. Для деяких токенів, які підтримують функції під контролем емітента, біржа також може координувати заморожування активів через процедури дотримання нормативних вимог.
Ці заходи мають збалансовувати безпеку активів, звичайний доступ користувачів і безперервність операційної діяльності. Призупинення виведення коштів може надати час для розслідування та контролю ризиків, але також впливає на доступ користувачів до їхніх коштів. Тому необхідні чіткі умови спрацювання, розкриття інформації та процедури відновлення.
Чи можуть підтвердження резервів і резерви ризику гарантувати безпеку активів користувачів?
Підтвердження резервів, або Proof of Reserves (PoR), — це механізм перевірки, призначений для підвищення прозорості активів торгової платформи. Зазвичай він використовує публічно розкриту інформацію про активи гаманців, криптографічні докази, перевірку третьою стороною або інші методи, щоб допомогти зовнішнім спостерігачам зрозуміти активи, якими платформа володіє в певний момент часу, і їхній зв’язок із балансами користувачів.
У рішеннях, що використовують такі технології, як дерева Меркла, користувачі можуть перевірити, чи включено баланси їхніх рахунків до конкретного набору даних про активи та зобов’язання. Однак обсяг перевірки залежить від технічної реалізації платформи та практики розкриття інформації. Підтвердження резервів не є еквівалентом повного фінансового аудиту.
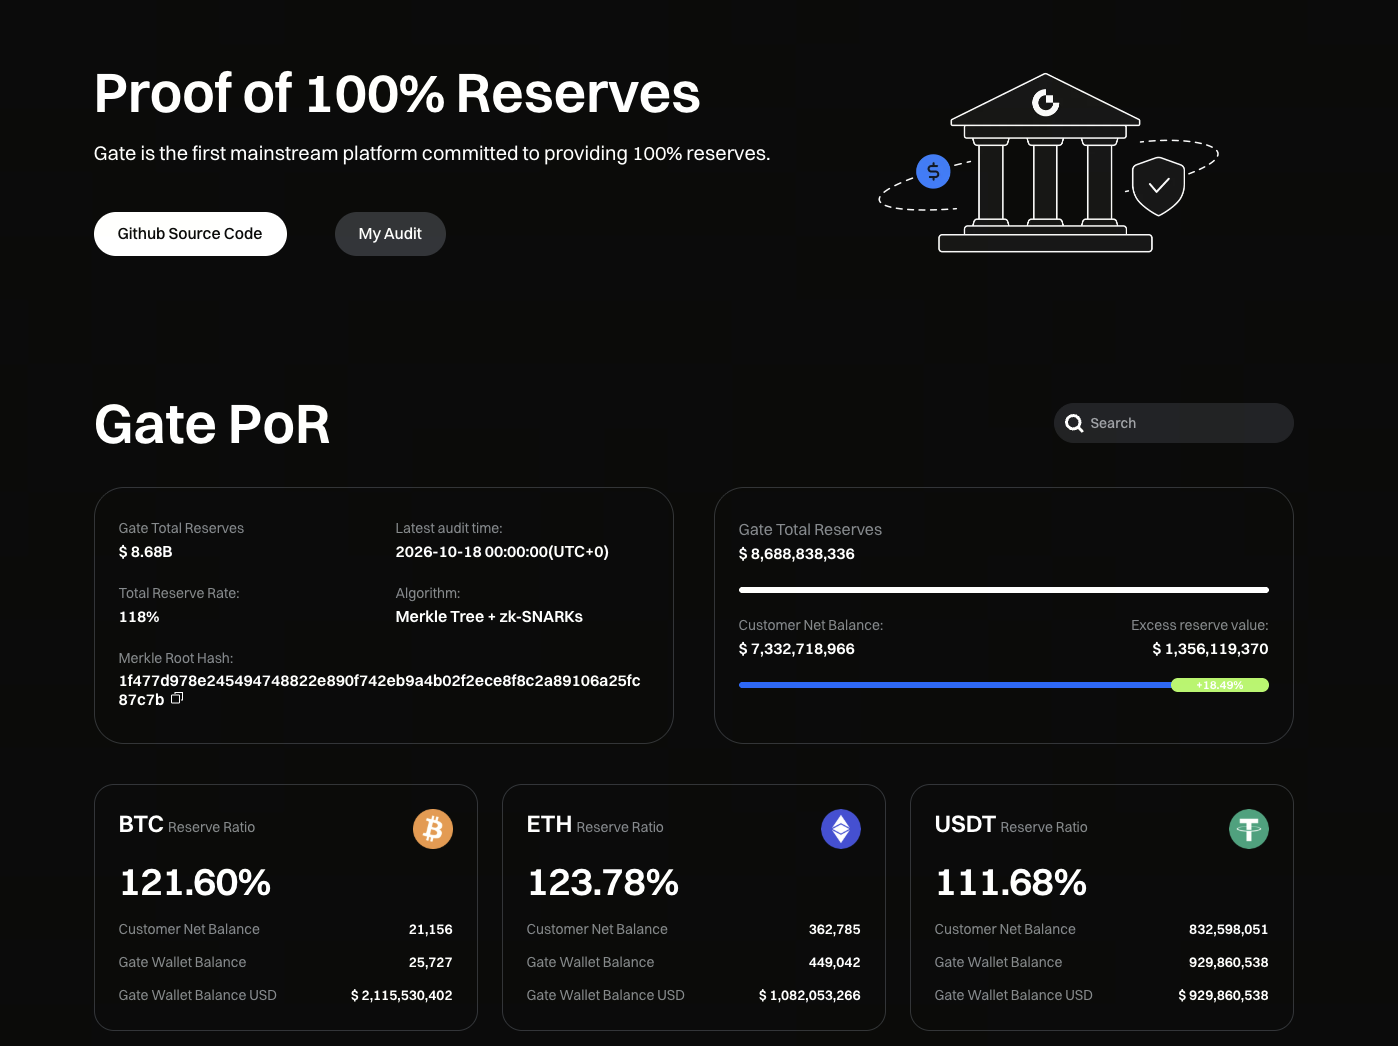
Наприклад, Gate використовує механізм перевірки підтвердження резервів, який поєднує дерева Меркла з доказами нульового розголошення (zk-SNARKs). Він включає баланси акаунтів користувачів до криптографічної системи перевірки та забезпечує незалежний канал верифікації. Користувачі можуть переглядати резерви різних активів на сторінці підтвердження резервів, перевіряти, чи були баланси їхніх акаунтів включені до відповідного знімка даних, і зменшувати ризик розкриття приватної інформації інших користувачів.
Станом на 18 жовтня 2026 року Gate повідомила про загальні резерви в розмірі приблизно $8,688 млрд і чисті баланси активів користувачів у розмірі приблизно $7,332 млрд. Це забезпечило загальний коефіцієнт резервування 118,49% і охопило приблизно 500 криптоактивів. Коефіцієнти резервування для BTC та ETH становили 121,60% і 123,78% відповідно. Ці показники відображають покриття активів платформи в межах цього знімка та надають користувачам довідкову інформацію для оцінювання прозорості активів платформи.
Важливо підкреслити, що підтвердження резервів насамперед відображає покриття активів у межах певного обсягу розкриття інформації та на конкретний момент часу. Воно не може самостійно довести відсутність у платформи інших зобов’язань, обмежень прав на активи або операційних ризиків. Тому PoR краще використовувати як інструмент прозорості разом із перевіркою зобов’язань, незалежними аудитами та постійним розкриттям інформації про ризики.
Резерви ризику мають інше призначення. Деякі біржі створюють спеціальні фонди ризику для надання фінансової підтримки у відповідних інцидентах із безпекою чи інших екстремальних ситуаціях. Однак їхнє покриття, розмір фонду та умови використання залежать від конкретних механізмів платформи. Резерви ризику не є аналогом депозитного страхування, що має законодавчий захист.
Загалом підтвердження резервів зосереджується на прозорості та можливості перевірки активів, тоді як резерви ризику зосереджуються на фінансовій підтримці після настання певних ризиків. Розділення гарячих і холодних гаманців, мультипідпис і управління приватними ключами передусім забезпечують превентивний захист. Ці механізми доповнюють один одного та разом формують важливі складові управління безпекою активів біржі.
Як звичайні користувачі можуть підвищити безпеку активів у своїх акаунтах на біржі?
Біржі управляють гаманцями рівня платформи та інфраструктурою зберігання, але акаунти користувачів усе одно можуть зазнавати таких ризиків, як фішинг, витік облікових даних, зловмисна авторизація та компрометація пристроїв. Тому користувачам також потрібно впроваджувати практики безпеки акаунта, що відповідають їхнім обставинам.
-
Користувачам слід за можливості вмикати ключі доступу, ключі безпеки або інші надійні методи автентифікації та встановлювати унікальний пароль для свого акаунта на біржі. Порівняно з використанням лише кодів підтвердження через SMS, механізми автентифікації, стійкі до фішингу, зазвичай забезпечують надійніший захист.
-
Користувачам слід перевіряти домени для входу та джерела офіційних застосунків і не вводити паролі, коди підтвердження чи іншу конфіденційну інформацію через незнайомі посилання. Повідомлення з вимогами терміново переказати активи, скасувати контроль ризиків або повторно підтвердити особу потрібно перевіряти через незалежний канал.
-
Білі списки адрес для виведення коштів, підтвердження виведень і сповіщення про активність акаунта можуть зменшити потенційні наслідки несанкціонованого використання акаунта. Якщо платформа підтримує період очікування після додавання нової адреси для виведення, користувачі можуть увімкнути його відповідно до своїх потреб.
Користувачам, які застосовують API для автоматизованої торгівлі, слід дотримуватися принципу найменших привілеїв. Їм не слід надавати дозволи на переказ активів програмам, яким не потрібна функція виведення коштів, а також варто своєчасно видаляти API-ключі, які більше не використовуються.
Користувачам також слід обирати між централізованим зберіганням і самостійним зберіганням з урахуванням частоти торгівлі, запланованого використання коштів і здатності самостійно управляти власними ключами. Самостійне зберігання може зменшити залежність від сторонніх платформ, але також означає, що користувачі несуть відповідальність за безпеку своїх сід-фраз, захист пристроїв і управління ризиком втрати ключів.
Не існує єдиного рішення для безпеки активів, яке підходило б усім. Розуміння меж ризику різних методів зберігання важливіше, ніж простий вибір одного типу гаманця.
Висновок
Основою захисту активів користувачів на криптовалютній біржі є багаторівнева система безпеки, що охоплює зберігання активів, управління ключами, авторизацію транзакцій, моніторинг аномалій і відновлення після інцидентів. Гарячі гаманці забезпечують щоденну ліквідність, холодні гаманці зменшують онлайн-експозицію, мультипідпис і MPC розподіляють контроль над активами, а незалежна перевірка транзакцій та управління дозволами допомагають забезпечити відповідність переказів активів фактичному операційному наміру.
Інциденти з безпекою на біржах, що сталися з 2025 року, показують, що зі зростанням масштабів зберігання активів і складності систем ризики безпеки більше не обмежуються питанням зберігання приватних ключів онлайн. Ланцюги постачання програмного забезпечення, інтерфейси підписання, ізоляція операційних рахунків і міжінституційне реагування на інциденти можуть впливати на фактичні результати у сфері безпеки.
Для торгових платформ постійні аудити, посилений внутрішній контроль і вища прозорість активів є важливими основами для формування довгострокової довіри. Для користувачів розуміння архітектури гаманців і механізмів зберігання активів, а також ужиття необхідних заходів для захисту акаунта, можуть допомогти комплексніше оцінювати цифрові ризики та управляти ними.
Поширені запитання
Чи завжди гарячий гаманець менш безпечний, ніж холодний?
Гарячі гаманці зазвичай мають вищу експозицію до ризиків онлайн-атак, але їхня фактична безпека також залежить від управління ключами, лімітів транзакцій і механізмів моніторингу. Холодні гаманці зменшують онлайн-експозицію, але все одно можуть стикатися з операційними ризиками, ризиками для пристроїв і ризиками ланцюга постачання.
Чи можуть активи все одно бути викрадені після впровадження біржею мультипідпису?
Так. Мультипідпис знижує ризик контролю активів одним ключем, але несанкціоновані або ненавмисні перекази активів усе одно можуть відбуватися, якщо підписантів введено в оману, деталі транзакцій змінено або кілька етапів авторизації одночасно скомпрометовано.
Чи може MPC повністю запобігти витокам приватних ключів?
Ні. Порогові підписи MPC можуть розподіляти можливості підписання та зменшувати ризик витоку одного ключа, але вони не можуть автоматично запобігти авторизації зловмисних транзакцій, компрометації пристроїв учасників або зловживанню операційними дозволами.
Чи може підтвердження резервів довести, що біржа є цілком безпечною?
Ні. Підтвердження резервів може підвищити прозорість активів у межах певного обсягу, але не може самостійно довести відсутність у платформи інших зобов’язань. Воно також не може замінити аудити безпеки гаманців або внутрішнє управління ризиками.
Чи обов’язково будуть порушені активи користувачів після інциденту з безпекою на біржі?
Не обов’язково. Фактичний вплив залежить від обсягу уражених активів, заходів ізоляції гаманців, резервів платформи, зусиль із відновлення активів і подальших заходів реагування. Деякі інциденти можуть стосуватися лише окремих операційних рахунків. Чи зазнали активи користувачів втрат, слід визначати на основі конкретних фактів.