У міру того як AI-агенти еволюціонують із розмовних помічників в автоматизовані системи, здатні викликати інструменти, виконувати завдання та координувати кілька сервісів, платіжні можливості стають важливим чинником, що впливає на практичну сферу їх застосування. Агент може самостійно шукати інформацію, вибирати моделі та викликати інструменти MCP, але якщо користувачам потрібно вручну завершувати оплату щоразу, коли використовується платний сервіс, наскрізна автоматизація завдань залишається складною. Поєднання стейблкоїнів і програмованих гаманців створює новий технічний шлях для невеликих платежів між машинами.
x402 не надає AI-агентам можливість безпосередньо керувати коштами. Натомість він визначає, як клієнти та сервери формують, надсилають і перевіряють платежі. Для повністю автоматизованих платежів також потрібні підписи гаманця, авторизація коштів, мережі розрахунків і механізми перевірки на стороні сервера. У цій статті пояснюється, як AI-агенти можуть використовувати платежі в стейблкоїнах для доступу до сервісів через x402, як дозволи гаманця можуть обмежувати використання коштів, а також як ця модель застосовується до екосистеми інструментів MCP та її меж безпеки.
Основні висновки
-
x402 використовує код стану HTTP 402, щоб платні сервіси могли повертати AI-агентам вимоги до платежу в машиночитаному форматі.
-
У межах наданих повноважень AI-агенти можуть вирішувати, чи здійснювати платежі, на основі ціни сервісу, платіжних активів та інформації про мережу.
-
Стейблкоїни можуть слугувати розрахунковими активами для машинних платежів, але фактичні витрати на транзакції та швидкість підтвердження залежать від використовуваної мережі.
-
x402 обробляє процес платіжної взаємодії, тоді як гаманці контролюють кошти та авторизують транзакції. Це різні технології.
-
MCP з'єднує AI-агентів із зовнішніми інструментами, а x402 може додавати можливості оплати за кожне використання для окремих платних інструментів.
-
Ліміти витрат, списки дозволених продавців, ліміти на одну транзакцію та механізми скасування дозволів можуть допомогти знизити ризики платежів, ініційованих агентами.
-
Автоматизовані платежі не усувають потреби в нагляді людини. Для великих сум, конфіденційних даних і незвичних транзакцій усе одно потрібні додаткові засоби контролю.
Що таке x402 і навіщо AI-агентам потрібен платіжний протокол, орієнтований на машини?
Основна мета x402 — дати програмам змогу автоматично обробляти платежі, подібно до звичайних HTTP-запитів. У традиційній архітектурі інтернету HTTP переважно обробляє запити на ресурси, передавання даних і зворотний зв'язок щодо стану. Хоча код стану HTTP 402 Payment Required існує вже давно, для нього не було широко прийнятого стандартизованого платіжного процесу. x402 вибудовує механізми вимог до платежу, подання авторизації та підтвердження розрахунків навколо цього коду стану, даючи платним ресурсам змогу безпосередньо повідомляти клієнтам умови транзакції.
Для AI-агентів цей механізм має очевидну практичну цінність. Агенти можуть отримувати дані через API, викликати моделі або виконувати операції з програмним забезпеченням. Однак якщо сервіс вимагає від користувачів спочатку зареєструвати акаунт, прив'язати банківську картку або придбати тарифний план, автоматизований робочий процес може перерватися. x402 дає серверам змогу безпосередньо надавати ціни та способи оплати під час запиту, дозволяючи клієнтам вирішувати, чи продовжувати покупку.
Наприклад, AI-агенту, відповідальному за створення галузевих звітів, може знадобитися доступ до платних даних. Сервер може повернути вимоги до платежу через HTTP 402. Агент визначає, чи відповідає ціна його бюджету, а гаманець потім генерує авторизацію платежу. Після завершення перевірки й розрахунків сервер повертає потрібні дані, а агент може продовжити підготовку звіту.
Важливо зазначити, що x402 не обмежується AI-агентами. Протокол також можуть використовувати стандартні застосунки, скрипти автоматизації та інші програмні клієнти. AI-агенти є важливим сценарієм використання, оскільки їхні завдання динамічні: агент може виявити нові сервіси під час виконання та потребувати самостійного рішення щодо їх придбання.
x402 також не вимагає від кожного сервісу відмовлятися від систем на основі акаунтів. Він надає технічну можливість оплати за кожен запит, водночас постачальники послуг можуть зберігати підписки, API-ключі або інші механізми контролю доступу.
Як AI-агент може здійснити автоматизований платіж через x402?
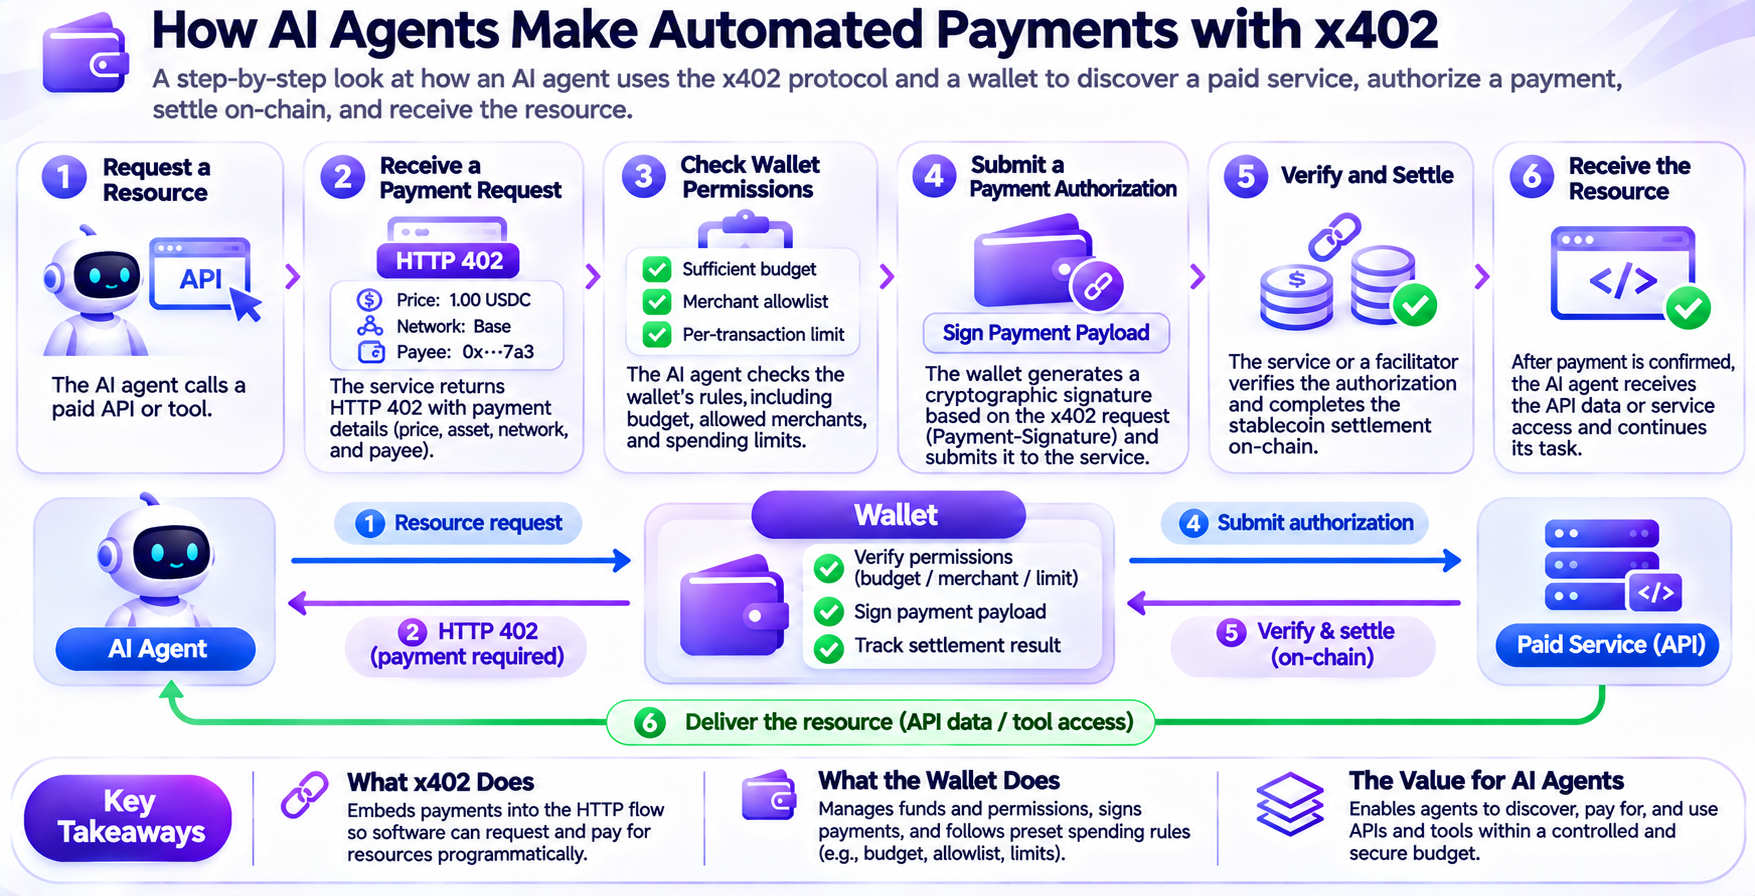
x402 поєднує запити до сервісів із перевіркою платежів, дозволяючи клієнтам купувати ресурси в межах одного бізнес-процесу. До його основних учасників належать клієнт, сервер ресурсів, гаманець і необов'язковий Facilitator, який надає послуги перевірки платежів і розрахунків.
У типовому процесі AI-агент спочатку надсилає HTTP-запит до платного API. Якщо сервер вимагає оплату, він повертає код стану HTTP 402 і надає через поля протоколу, такі як PAYMENT-REQUIRED, інформацію про ціни, прийняті активи, мережі розрахунків і адреси одержувачів.
Потім агент перевіряє, чи відповідають вимоги до платежу авторизації користувача, зокрема чи не перевищує сума платежу бюджет, чи підтримуються актив і мережа та чи є одержувач надійним. Якщо умови виконано, гаманець генерує підписане платіжне навантаження, а клієнт використовує PAYMENT-SIGNATURE для надсилання даних авторизації разом із новим запитом до сервера.
Після отримання авторизації платежу сервер може перевірити її самостійно або доручити перевірку Facilitator. Після успішної перевірки платіж переходить на етап розрахунків. Сервер або Facilitator надсилає транзакцію відповідно до платіжного механізму відповідної мережі. Щойно завершення платежу підтверджено, сервер ресурсів повертає клієнту запитуваний вміст.
Цей процес можна узагальнити в шість етапів:
-
Запит ресурсу: AI-агент викликає платний API або цифровий сервіс.
-
Отримання пропозиції: сервер повертає HTTP 402 і вимоги до платежу.
-
Перевірка авторизації: клієнт підтверджує, що бюджет, актив, мережа та продавець відповідають правилам.
-
Надсилання платіжних даних: гаманець підписує авторизацію платежу, а клієнт повторно надсилає запит.
-
Перевірка та розрахунок: сервер або Facilitator перевіряє платіжне навантаження та завершує розрахунок.
-
Надання ресурсу: сервер повертає дані API або результат виконання інструменту.
Важливо відрізняти авторизацію платежу від фактичного розрахунку. Надсилання підписаного платіжного навантаження не означає, що кошти вже було переказано ончейн. Перевірка платежу підтверджує дійсність авторизації, тоді як розрахунок виконує фактичне переказування коштів. Для застосунків, які потребують суворого контролю ризику надання послуг, ці два етапи не слід розглядати як один процес.
Технічне значення x402 полягає в об'єднанні дій, які раніше були розподілені між реєстрацією акаунта, сторінками оплати та викликами сервісів, у потік запитів, який може обробляти програмне забезпечення. Це зменшує витрати на взаємодію під час автоматизованих платежів, але успішна оплата все одно залежить від гаманців, мереж розрахунків і реалізації на стороні сервера.
Чому стейблкоїни підходять для автоматизованих платежів AI-агентів?
Стейблкоїни — це цифрові активи, призначені для підтримання відносно стабільної вартості; поширеним типом є стейблкоїни з прив'язкою до долара. Для AI-агентів, які часто купують API, дані та обчислювальні сервіси, стейблкоїни можуть забезпечити програмований спосіб передавання вартості, дозволяючи ініціювати й перевіряти платежі через програмні інтерфейси.
Традиційні платіжні системи здебільшого створені для споживачів і продавців-людей та часто передбачають реєстрацію акаунта, платіжні реквізити, перевірки контролю ризиків і процеси клірингу. Ці механізми мають розвинену інфраструктуру захисту споживачів і комерційних операцій, але можуть не підходити для кожної машинної транзакції з оплатою за використання. Зокрема, коли сума за один виклик API невелика, фіксовані витрати на оплату можуть впливати на бізнес-модель.
Стейблкоїни можуть забезпечувати програмні перекази в підтримуваних блокчейн-мережах. Для AI-агентів, які вже мають можливості гаманця та авторизації платежів, платіжні процеси можна безпосередньо вбудувати в системи виконання завдань замість того, щоб вимагати від користувачів переходу на сторінку ручної оплати для кожної покупки сервісу.
Однак стейблкоїни не означають автоматично нульові витрати або миттєві розрахунки. Фактичні витрати залежать від блокчейн-мережі, завантаженості транзакціями, дизайну платіжного сервісу та інших витрат на інфраструктуру. Час підтвердження, остаточність транзакцій і підтримка стейблкоїнів також відрізняються залежно від мережі.
Крім того, стейблкоїни все ще пов'язані з ризиками емітента, резервних активів, викупу, контрактів і регуляторних вимог. Для корпоративних AI-агентів, яким потрібно працювати безперервно, вибір розрахункового активу вимагає врахування не лише витрат на транзакції, а й ліквідності стейблкоїна, доступних мереж і механізмів захисту коштів.
З технічного погляду x402 не прив'язаний назавжди до конкретного стейблкоїна чи блокчейну. Його платіжні схеми можна розширювати для різних мереж і активів. Деякі реалізації використовують схеми точних платежів із фіксованими сумами, тоді як інші використовують схеми upto, у яких суми визначаються на основі фактичного споживання ресурсів. Розробникам слід вибирати відповідний механізм з огляду на модель виставлення рахунків конкретного сервісу, а не розглядати всі платежі AI-агентів як перекази USDC із фіксованою сумою.
Як авторизація гаманця контролює дозволи AI-агента на використання коштів?
Автоматизовані платежі можуть зменшити потребу в ручному втручанні, але вони також створюють нові ризики. Якщо агент ухвалює неправильне рішення, викликає шкідливий сервіс або зазнає атаки з ін'єкцією промпту, кошти можуть бути використані без підтвердження користувачем кожної транзакції. Тому гаманці AI-агентів потребують не лише можливостей підписання та здійснення платежів, а й незалежних правил авторизації коштів.
Один із поширених підходів передбачає відокремлення власника коштів від виконавця завдань. Користувачі або компанії зберігають контроль над основними коштами, водночас надаючи AI-агентам обмежені дозволи на витрати. Агенти можуть здійснювати платежі в межах наданих їм повноважень, але не можуть самостійно збільшувати бюджети, змінювати схвалених продавців або виводити всі активи.
Архітектура, оголошена Cloudflare Wallets, відображає цей підхід. Її план передбачає Account Wallet для власників акаунтів і Virtual Wallet для AI-агентів. Власники акаунтів можуть встановлювати для віртуальних гаманців ліміти витрат, схвалених продавців і ліміти на одну транзакцію. Агенти можуть використовувати обмежені кошти через програмні інтерфейси для придбання API, інструментів MCP і цифрового контенту. Важливо відрізняти повні можливості Cloudflare Wallets щодо коштів і платежів від уже доступної функції резервування ідентифікатора гаманця.
Наприклад, користувач може встановити для агента з дослідження ринку тижневий бюджет у $20, дозволити йому купувати лише визначені сервіси фінансових даних і обмежити кожну транзакцію сумою не більш як $1. Якщо API раптово підвищить ціну або агент спробує звернутися до неавторизованого продавця, незалежна платіжна політика може заблокувати дії, які не відповідають умовам.
Окрім бюджетних обмежень та обмежень для продавців, розробники можуть додавати терміни дії, ліміти використання, обмеження частоти транзакцій і умови ручного схвалення відповідно до вимог застосунку. Для агентів, яким потрібен доступ до кількох сервісів, незалежно налаштовані дозволи зазвичай доцільніші, ніж безпосереднє надання гаманця з повним контролем над усіма коштами.
Однак авторизація гаманця також має обмеження. Навіть якщо кожна транзакція відповідає бюджету, агент може неодноразово купувати непотрібні дані або бути спонуканим шкідливим контентом здійснювати зайві запити до сервісів зі списку дозволених. Тому засоби контролю платіжних дозволів слід використовувати разом із перевіркою завдань, перевіркою надійності сервісів і моніторингом аномальної поведінки.
Як x402 і MCP можуть працювати разом для здійснення платних викликів інструментів?
Model Context Protocol (MCP) — це відкритий протокол для підключення AI-застосунків до зовнішніх інструментів, джерел даних і сервісів. За допомогою MCP AI-агенти можуть виявляти та викликати інструменти, надані різними системами, без потреби в окремому складному підході до інтеграції для кожного інструменту.
MCP вирішує питання підключення та виклику інструментів, тоді як x402 обробляє платіжну взаємодію для платних ресурсів. У поєднанні постачальники інструментів можуть встановлювати правила ціноутворення за використання для окремих сервісів, а агенти можуть обробляти вимоги до платежу під час виклику інструментів.
Наприклад, AI-агент підключається до спеціалізованого сервісу даних через MCP. Коли агент викликає платний інструмент запиту, сервіс може повернути вимоги до платежу. Клієнт із підтримкою x402 перевіряє дозволи гаманця на основі пропозиції, завершує авторизацію платежу й розрахунок, а потім отримує дані, повернуті інструментом.
Цей механізм може дозволити розробникам досліджувати детальніші моделі виставлення рахунків. Раніше постачальники послуг могли вимагати від користувачів придбання місячної підписки або попередньої оплати певної суми. За моделлю оплати за використання користувачі можуть платити залежно від фактичної кількості викликів. Така модель забезпечує певну гнучкість для AI-агентів, які лише час від часу використовують спеціалізовані інструменти.
Однак не всі інструменти MCP за своєю суттю підтримують x402. Постачальникам інструментів потрібно реалізувати логіку виставлення рахунків, а клієнтам також потрібні відповідні можливості обробки платежів. Інструменти для розробників Cloudflare уже надають рішення для білінгу інструментів MCP та інтеграції клієнтських платежів на основі x402, але фактичне використання все ще залежить від конкретних SDK, мережі й конфігурації платежів.
З погляду бізнес-моделі поєднання MCP і x402 може підтримати розвиток маркетплейсу інструментів з оплатою за виклик. Постачальники даних, постачальники сервісів AI-моделей і розробники спеціалізованого програмного забезпечення можуть встановлювати ціни на конкретні можливості, а агенти можуть вибирати сервіси відповідно до вимог завдання.
Однак білінг за використання також може створювати невизначеність щодо витрат. Якщо агент безперервно викликає багато інструментів під час складного завдання, загальні витрати можуть швидко зрости. Тому розробникам потрібно одночасно керувати обсягом викликів інструментів, ціною за виклик і загальними бюджетами завдань, а не покладатися лише на обмеження балансу гаманця.
Яку роль виконує Facilitator у x402?
Facilitator — це необов'язковий компонент інфраструктури в платіжному процесі x402. Він переважно допомагає серверам перевіряти авторизації платежів і здійснювати розрахунки. Для постачальників API-сервісів, які не хочуть самостійно підтримувати складну логіку взаємодії з блокчейном, Facilitator може спростити інтеграцію платежів.
У типовій реалізації після того, як сервер отримує платіжне навантаження, надіслане клієнтом, він може передати відповідну інформацію до інтерфейсу перевірки Facilitator. Facilitator перевіряє, чи виконано вимоги щодо підпису, платіжної схеми, мережі та інших параметрів, а потім повертає результат перевірки.
Після успішної перевірки сервер може запросити Facilitator надіслати платіжну транзакцію до відповідної блокчейн-мережі через інтерфейс розрахунків. Facilitator очікує результату розрахунку та повертає серверу стан виконання транзакції. Потім сервер вирішує, чи надавати ресурс, на основі результату платежу.
Важливо наголосити, що Facilitator зазвичай не потребує прямого зберігання коштів користувачів. Його роль головно полягає в обробці авторизованих платіжних транзакцій, перевірці відповідної інформації та допомозі з трансляцією транзакцій і розрахунками. Гаманець і надалі відповідає за генерування авторизації платежу, а сервер ресурсів — за рішення щодо часу надання сервісу.
Такий розподіл обов'язків допомагає знизити технічний бар'єр для розробників під час інтеграції платежів. Постачальнику API, який надає платні дані, не потрібно розробляти з нуля всі функції перевірки блокчейн-підписів і надсилання транзакцій — натомість він може інтегрувати платіжні можливості через підтримувані SDK і Facilitator.
Однак використання Facilitator також означає, що доступність і коректність сервісу залежать від зовнішньої інфраструктури. Якщо служба перевірки не працює, розрахунок затримується або в мережі виникає проблема, це може вплинути на відповідь платного API. Для систем із високими вимогами до доступності розробникам потрібно враховувати повторні спроби, захист від подвійної оплати, запити стану транзакцій і механізми деградації сервісу.
Отже, Facilitator є компонентом технічної підтримки для виконання платежів, а не повним рішенням, яке замінює контроль дозволів гаманця або управління ризиками на стороні сервера.
З якими ризиками безпеки можуть стикатися автоматизовані платежі AI-агентів?
Основні ризики автоматизованих платежів AI-агентів виникають через розрив між невизначеністю рішень моделі та реальними наслідками операцій із коштами. Модель може визначати, чи викликати інструмент, на основі контексту, але на це рішення можуть впливати неправдива інформація, шкідливі вхідні дані або неправильне розуміння завдання. У поєднанні з можливостями оплати помилкові дії можуть призвести до фактичних фінансових втрат.
Ін'єкція промпту є одним із важливих ризиків. Зловмисник може додати шкідливі інструкції на вебсторінку, у відповідь API або у вміст, повернутий інструментом MCP, спонукаючи агента звертатися до платного сервісу або неодноразово виконувати платежі. Якщо агент помилково розглядає зовнішній вміст як високопріоритетну інструкцію завдання, він може відхилитися від початкової мети користувача.
Інший тип ризику пов'язаний із витоком облікових даних гаманця. Якщо зловмисник отримає API-ключ, дозвіл на підписання або інші конфіденційні облікові дані, здатні ініціювати платежі, він може спробувати витратити кошти в межах наданих повноважень. Навіть за наявності лімітів витрат збитки все одно можливі. Тому дуже важливими є безпечне зберігання ключів, ізоляція доступу та механізми скасування дозволів.
Повторне відтворення платежу та подвійне списання також потребують уваги. Мережеві запити можуть автоматично повторюватися через тайм-аути. Якщо клієнти та сервери неналежно обробляють статус платежу, один і той самий сервіс може бути придбано кілька разів. Розробникам слід проєктувати перевірки унікальності транзакцій, ідемпотентну обробку та надійні записи про статус розрахунків відповідно до платіжної схеми.
Крім того, автоматизовані платежі пов'язані з ризиками надання послуг. Успішний платіж не гарантує точних даних, придатних до використання інструментів або якості сервісу, що відповідає очікуванням. Для цінних даних і важливих бізнес-операцій агенти мають перевіряти результати сервісу, а не вважати успіх платежу успіхом завдання.
Більш обґрунтований підхід до цих ризиків полягає у відокремленні рішень моделі від авторизації платежів. AI-агенти можуть надсилати запити на придбання, але незалежна система політик визначає, чи відповідають сума, продавець, актив і мережа правилам. Для незвичних або високоризикових транзакцій також можна запровадити ручне схвалення.
Ця модель не може повністю усунути ризики, але здатна зменшити ймовірність того, що помилки моделі безпосередньо перетворяться на необмежені операції з коштами.
Чим x402 відрізняється від традиційних моделей підписки на API та передоплати?
Традиційні бізнес-моделі API зазвичай використовують підписки, передплачені баланси або оплату залежно від використання. Користувачі спочатку реєструють акаунт і налаштовують спосіб оплати, а потім викликають сервіси через API-ключ. Така модель підходить розробникам, які постійно використовують один і той самий сервіс, а також полегшує компаніям централізоване керування білінгом і дозволами на використання.
На відміну від цього, x402 дає серверам змогу запитувати оплату за конкретні запити ресурсів, дозволяючи клієнтам завершувати авторизацію та оплату під час процесу запиту. Для AI-агентів, яким потрібно тимчасово викликати багато різних сервісів, такий підхід може скоротити деякі попередні етапи реєстрації та передоплати.
Ці дві моделі не обов'язково є взаємозамінними. Для корпоративних застосунків зі стабільними обсягами викликів і фіксованими постачальниками послуг традиційні підписки або передоплата можуть бути простішими та пропонувати вигідніші комерційні ціни. Для спеціалізованих даних, до яких звертаються час від часу, тимчасових обчислювальних завдань або цифрового контенту невеликої вартості оплата за запит через x402 може забезпечити більшу гнучкість.
Крім того, x402 не означає, що всі сервіси можуть стягувати лише фіксовані суми. Різні платіжні схеми можуть підтримувати різну логіку виставлення рахунків, але розробникам усе одно потрібно вирішувати питання узгодженості між пропозиціями, авторизацією, фактичними комісіями та результатами розрахунків.
Майбутні бізнес-моделі API можуть одночасно зберігати підписки, передоплату та машинну оплату за використання. Для AI-агентів важливо не те, щоб один спосіб виставлення рахунків повністю замінив інший, а те, щоб агенти могли вибирати сервіси, які відповідають вимогам завдання, у межах чітко визначених бюджетів і дозволів.
Як автоматизовані платежі AI-агентів вплинуть на застосування стейблкоїнів і Web3?
Поєднання x402 і гаманців AI-агентів створює для стейблкоїнів новий сценарій використання, що виходить за межі традиційної торгівлі та переказів активів. Стейблкоїни можуть стати платіжними інструментами для придбання програмним забезпеченням даних, обчислювальних ресурсів і цифрового контенту, безпосередньо поєднуючи ончейн-перекази вартості з викликами інтернет-сервісів.
Ця зміна може трансформувати позиціювання гаманців як продуктів. Традиційні гаманці здебільшого створені для зберігання активів, переказів і взаємодії з DApp для користувачів-людей. Гаманці AI-агентів мають приділяти більше уваги програмній авторизації, керуванню бюджетом, аудиту транзакцій і скасуванню дозволів. Гаманці повинні не лише вміти підписувати транзакції, а й визначати, чи відповідає платіж правилам, заздалегідь установленим користувачами.
Для постачальників послуг машинні платежі також можуть змінити способи монетизації цифрових ресурсів. Спеціалізовані інтерфейси даних, інференс AI-моделей, програмні інструменти та окремий цифровий контент можуть використовувати оплату за використання без постійної вимоги до користувачів придбавати довгострокові підписки. Така інфраструктура, як Cloudflare Monetization Gateway, намагається поєднати правила виставлення рахунків із контролем доступу до інтернет-ресурсів, забезпечуючи зручнішу інтеграцію для цих моделей.
Однак фактичний масштаб машинних платежів усе ще залежить від впровадження розробниками, попиту користувачів, витрат на платежі, а також безпеки й надійності. Не кожному AI-агенту потрібен незалежний гаманець, і не кожен виклик інструменту підходить для ончейн-розрахунків. Зокрема для високочастотних транзакцій невеликої вартості розробникам потрібно враховувати, чи є комісії мережі та ефективність розрахунків економічно доцільними.
У довгостроковій перспективі значення автоматизованих платежів AI-агентів полягає в наданні програмному забезпеченню змоги використовувати кошти в межах обмеженої авторизації. Це може розширити реальні платіжні сценарії використання стейблкоїнів, але не усуне автоматично такі питання, як зберігання активів, відповідність платежів нормативним вимогам і якість сервісів.
x402 надає стандартизований шлях для платіжної взаємодії в інтернеті, гаманці забезпечують контроль коштів, а блокчейн-мережі надають відповідні можливості для розрахунків. Лише коли ці компоненти спільно відповідатимуть вимогам щодо витрат, безпеки та доступності, машинні платежі можуть стати поширеною частиною інфраструктури AI-агентів.
Підсумок
Завдяки коду стану HTTP 402 Payment Required x402 вводить вимоги до платежів, авторизацію підписом і перевірку розрахунків у процес доступу до інтернет-ресурсів. Це дає AI-агентам змогу автоматично купувати API, інструменти MCP, дані та інші цифрові сервіси після отримання авторизації від користувача. Порівняно з традиційними платіжними моделями, які потребують ручної реєстрації та передоплати, цей механізм забезпечує більш прямий технічний шлях для транзакцій за використання між програмними системами.
Стейблкоїни та програмовані гаманці є важливими компонентами цього процесу, але мають різні обов'язки. Стейблкоїни використовуються для передавання вартості, гаманці обробляють керування коштами й авторизацію платежів, а x402 визначає, як клієнти та сервери обмінюються платіжною інформацією. Facilitator можуть додатково спростити перевірку транзакцій і ончейн-розрахунки, тому постачальникам послуг не потрібно самостійно підтримувати повну інфраструктуру обробки платежів.
Для AI-агентів справжній виклик полягає не лише в тому, чи можна завершити платежі, а й у тому, як підтримувати надійний контроль коштів під час самостійного виконання завдань. Бюджетні ліміти, списки дозволених продавців, ліміти транзакцій, захист ключів і моніторинг аномалій є важливими компонентами систем автоматизованих платежів. У міру розвитку інфраструктури x402, MCP і гаманців AI-агентів стейблкоїни можуть знайти ширше застосування у придбанні цифрових сервісів і платежах між машинами. Однак їхня довгострокова цінність і надалі залежатиме від фактичного попиту, механізмів безпеки та ефективності розрахунків.
Поширені запитання
Що таке x402?
x402 — це відкритий платіжний протокол на основі коду стану HTTP 402 Payment Required. Він дає клієнтам змогу отримувати вимоги до платежу, надсилати авторизацію платежу та завершувати перевірку й розрахунок під час доступу до платних ресурсів.
Як AI-агент може здійснювати автоматизовані платежі через x402?
Після того як AI-агент запитує платний ресурс, сервер повертає вимоги до платежу. Клієнт перевіряє дозволи гаманця та надсилає підписане платіжне навантаження, а сервер надає ресурс після завершення перевірки й розрахунку.
Чи обов'язково x402 використовує USDC?
Ні. x402 підтримує різні платіжні схеми, активи та мережі. Конкретні доступні варіанти залежать від клієнта, сервера та реалізації протоколу, яку вони використовують.
У чому різниця між x402 і MCP?
MCP переважно використовується для підключення AI-застосунків до зовнішніх інструментів, тоді як x402 переважно використовується для обробки платіжної взаємодії з платними ресурсами. Їх можна поєднувати для підтримки білінгу за використання для окремих інструментів MCP.