Апарати для зберігання криптовалют (Hardware Wallet) — це фізичні пристрої, спеціально призначені для захисту приватних ключів криптоактивів. Вони зазвичай використовують безпечні чіпи, ізольоване зберігання ключів та підтвердження транзакцій на пристрої, щоб зменшити ризик безпосереднього витоку приватних ключів через підключені до мережі пристрої. Апарати, такі як Ledger та Trezor, стали популярними інструментами самостійного зберігання для довгострокових власників криптоактивів, але апарати для зберігання не є абсолютно захищеним середовищем.
З ростом вартості криптоактивів та еволюцією методів атак, ризики безпеки апаратів для зберігання вже не обмежуються лише втратою пристрою або витоком мнемонічних фраз. Атаки на ланцюг постачання, шкідливе програмне забезпечення, фішингові сайти, авторизація смарт-контрактів та фізичні атаки можуть вплинути на безпеку активів користувачів. Нещодавні обговорення безпеки пристроїв Ledger також привернули увагу ринку до ланцюга постачання апаратів для зберігання та механізмів захисту приватних ключів.
У цій статті буде систематизовано 7 основних ризиків безпеки, з якими зіткнуться апарати для зберігання у 2026 році, проаналізовано принципи та потенційний вплив різних методів атак, а також представлені відповідні заходи запобігання, щоб допомогти користувачам створити більш комплексну систему управління безпекою криптоактивів.
Основні моменти
-
Апарат для зберігання знижує ризик віддалених атак, зберігаючи приватні ключі в оффлайн-режимі, але це не означає, що активи отримують абсолютну безпеку.
-
Атаки на ланцюг постачання можуть відбуватися на етапах виробництва, транспортування, продажу та доставки, тому важливо звертати увагу на канали придбання та процес ініціалізації пристрою.
-
Витік мнемонічних фраз є одним з важливих ризиків для користувачів апаратів для зберігання: навіть якщо сам пристрій не був зламаний, зловмисник може відновити гаманець за допомогою мнемонічної фрази.
-
Шкідливі підписи транзакцій та атаки з використанням сліпих підписів можуть обійти традиційні уявлення користувачів про безпеку холодних гаманців, що призводить до переміщення активів після авторизації користувача.
-
Регулярне оновлення офіційного програмного забезпечення, перевірка інформації про транзакції, належне резервне копіювання мнемонічних фраз та використання механізму мультипідпису можуть знизити різні типи ризиків безпеки.
Ризик 1: Атака на ланцюг постачання — апарат для зберігання може бути змінений до доставки
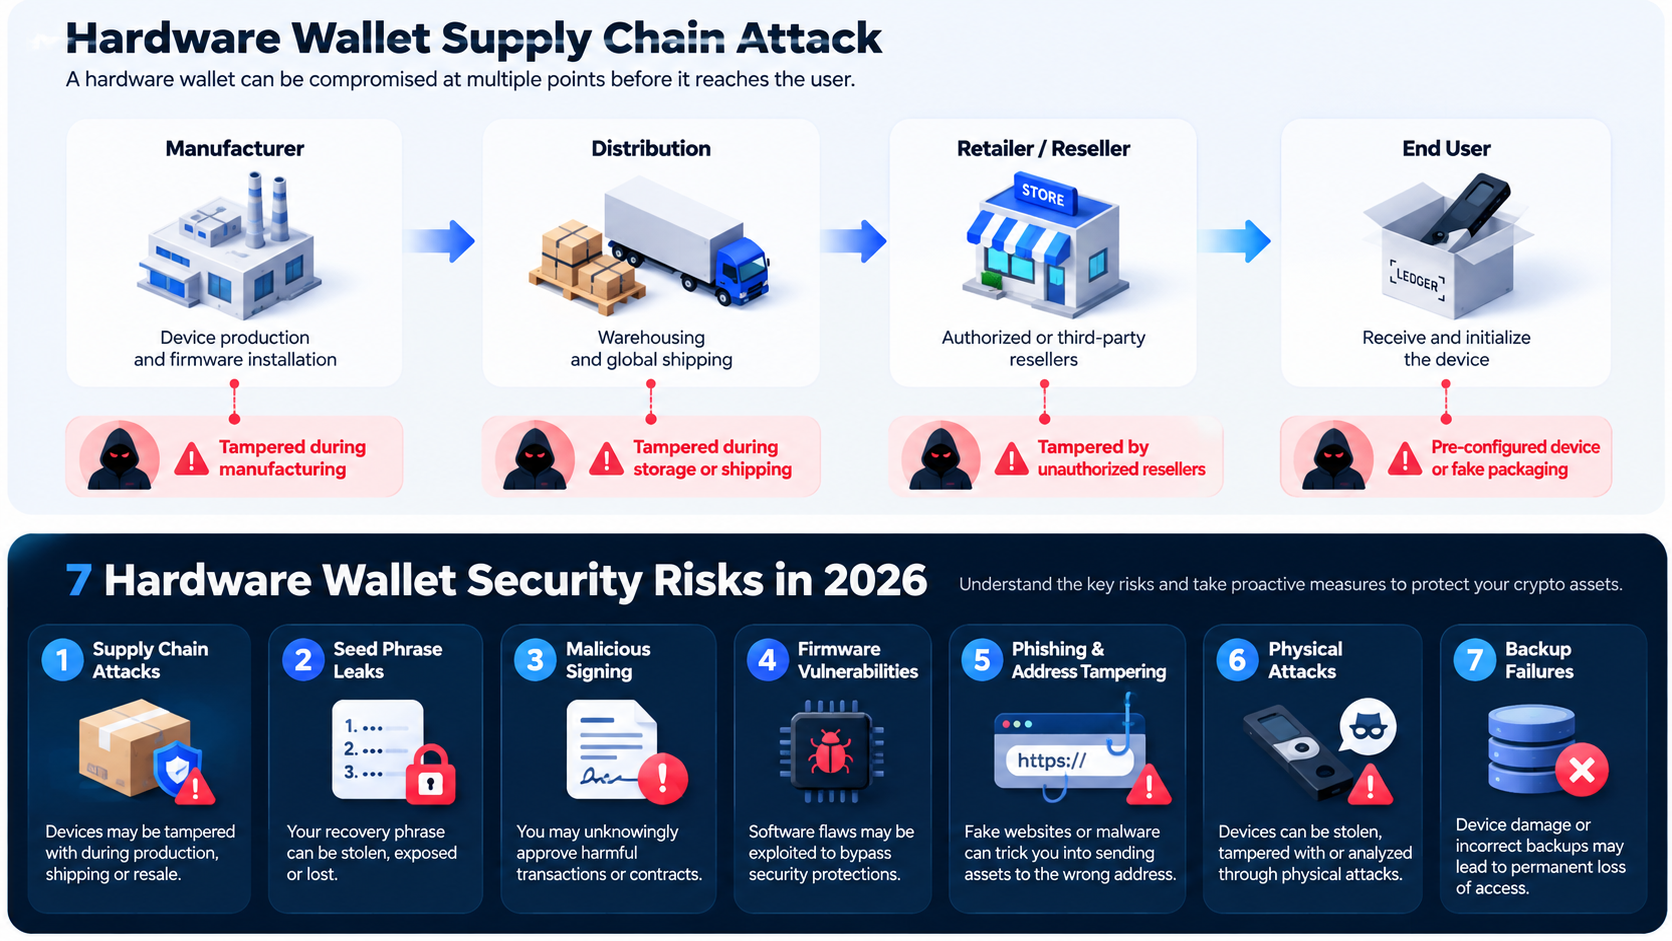
Атака на ланцюг постачання (Supply Chain Attack) — це коли зловмисник вносить шкідливі зміни до пристроїв, програмного забезпечення або компонентів під час їх виробництва, зберігання, транспортування, продажу або доставки, що впливає на безпеку кінцевого користувача. Для апаратів для зберігання такі атаки особливо важливі, оскільки користувачі зазвичай вважають нові пристрої надійними.
Зловмисники можуть отримати контроль над активами, підробляючи апарати для зберігання, попередньо налаштовуючи мнемонічні фрази, замінюючи внутрішні компоненти пристрою або спонукаючи користувачів встановлювати шкідливе програмне забезпечення для управління. Наприклад, 9 жовтня 2026 року Ledger повідомила, що розслідує випадки втрати активів, про які повідомили користувачі, які придбали пристрої через дистриб'ютора CryptoBilis у Південно-Східній Азії. Ланцюгові дослідники оцінюють, що підозрювані втрати перевищують 86 мільйонів доларів, але точний масштаб втрат та причини атаки ще не підтверджені.
Ці події свідчать про те, що безпека апаратів для зберігання залежить не лише від безпечних чіпів та криптографічних алгоритмів, але й від цілісності ланцюга постачання від виробництва до доставки. Навіть якщо пристрій має офіційний сертифікат, це не означає, що всі фізичні зміни можуть бути виявлені. Офіційна інформація Ledger вказує, що їх Genuine Check може перевірити справжність безпечного чіпа, але не може виявити всі додаткові апаратні зміни, які зберігають оригінальний безпечний чіп.
Методи запобігання:
-
Придбайте апарат для зберігання переважно через офіційний веб-сайт бренду або перевірені авторизовані канали, уникаючи покупки з невідомих джерел.
-
Перевірте упаковку, аксесуари та стан ініціалізації пристрою після отримання. Якщо виявите попередньо налаштований PIN-код або мнемонічну фразу, негайно припиніть використання.
-
Використовуйте офіційний додаток для перевірки справжності пристрою, але не вважайте підтвердження як гарантію відсутності ризиків зміни.
-
Якщо є серйозні сумніви щодо джерела пристрою, припиніть його використання та розгляньте можливість створення нової мнемонічної фрази за допомогою надійного нового пристрою для перенесення активів.
Ризик 2: Витік мнемонічних фраз — офлайн-зберігання приватних ключів не може запобігти крадіжці активів
Мнемонічна фраза (Seed Phrase) — це важливий доказ для відновлення приватних ключів крипто-гаманця, зазвичай складається з 12, 20 або 24 слів, залежно від стандарту резервного копіювання, що використовується гаманцем. Хоча апарати для зберігання можуть ізолювати приватні ключі від підключених пристроїв, якщо мнемонічна фраза потрапить до третіх осіб, зловмисники зазвичай можуть відновити відповідний рахунок і перемістити активи без доступу до оригінального апарата.
Звичайні способи витоку мнемонічних фраз включають збереження фотографій, резервне копіювання в хмарі, збір даних на шкідливих сайтах та соціальну інженерію, що видає себе за офіційну службу підтримки. Наприклад, зловмисники можуть надіслати користувачам фальшиві повідомлення про безпеку через електронну пошту або соціальні мережі, просячи ввести мнемонічну фразу для завершення так званої перевірки пристрою. Як тільки користувач надає мнемонічну фразу, зловмисник може отримати контроль над гаманцем.
Крім того, втрата мнемонічної фрази може призвести до неможливості відновлення активів. Апарат для зберігання сам по собі не зберігає активи користувача на блокчейні, а лише управляє ключами, необхідними для доступу до активів. Тому, якщо пристрій пошкоджений, а резервна копія мнемонічної фрази також втрачена, користувач може назавжди втратити доступ до відповідних активів. Офіційна інформація Ledger також підкреслює, що резервне копіювання мнемонічних фраз є так само важливим, як і безпека апарата.
Методи запобігання:
-
Не фотографуйте, не робіть скріншоти та не зберігайте мнемонічну фразу в хмарі, електронній пошті або звичайних нотатках.
-
Використовуйте паперові або металеві інструменти для резервного копіювання в оффлайн-режимі та зберігайте резервні копії в безпечному місці.
-
Не надавайте мнемонічну фразу жодному третій стороні, яка видає себе за офіційну службу підтримки, технічну підтримку або аудит безпеки.
-
Регулярно перевіряйте, чи резервні копії повні та читабельні, і розгляньте доцільні варіанти резервного копіювання в різних місцях залежно від обсягу активів.
Ризик 3: Шкідливі підписи та авторизація смарт-контрактів — апарати для зберігання також можуть дозволити переміщення активів
Шкідливий підпис — це коли зловмисник спонукає користувача затвердити транзакцію або операцію смарт-контракту з небезпечними правами, отримуючи можливість переміщення активів. На відміну від прямого викрадення приватних ключів, такі атаки зазвичай використовують помилкове сприйняття користувачем змісту транзакції, навіть якщо приватні ключі завжди зберігаються в апараті для зберігання, активи все ще можуть бути втрачені.
У сценаріях DeFi, NFT та ланцюгових транзакцій користувачі часто повинні підписувати складні транзакції смарт-контрактів через гаманець. Деякі апарати для зберігання не можуть повністю відобразити фактичний зміст транзакції, показуючи лише шістнадцяткові дані або важко зрозумілі підписні дані. Цю операцію, що не дозволяє повністю перевірити зміст транзакції, називають сліпим підписом (Blind Signing). Якщо користувач підтверджує транзакцію, не розуміючи обсягу авторизації, він може дозволити шкідливому контракту доступ до активів.
Наприклад, користувач відвідує сайт, що маскується під сторінку отримання аеродропу, підключає апарат для зберігання та отримує запит на підпис транзакції. Сайт може стверджувати, що підпис потрібен лише для підтвердження особи, але фактичний запит може містити авторизацію токенів або інші небезпечні дії. Як тільки користувач підтверджує на пристрої, зловмисник може скористатися отриманими правами для переміщення активів. Це свідчить про те, що апарат для зберігання може захистити приватні ключі, але не може автоматично визначити, чи є всі операції смарт-контрактів безпечними.
Методи запобігання:
-
Намагайтеся використовувати гаманці та додатки, що підтримують чіткі підписи (Clear Signing), і перевіряйте зміст транзакції на екрані пристрою.
-
Будьте обережні з незнайомими смарт-контрактами, особливо звертайте увагу на авторизацію токенів без обмежень.
-
Регулярно перевіряйте та відкликайте непотрібні права за допомогою надійних інструментів управління авторизацією на ланцюгу.
-
Розділіть управління гаманцями для довгострокового зберігання активів та для частого участі в DeFi, аеродропах і NFT.
Ризик 4: Вразливості в прошивці та шкідливе програмне забезпечення — безпека пристрою залежить від постійного обслуговування
Прошивка (Firmware) — це базове програмне забезпечення, що працює в апараті для зберігання, відповідальне за ініціалізацію пристрою, управління ключами, підписування транзакцій та безпеку. Хоча апарати для зберігання зазвичай використовують безпечні чіпи, перевірку підписів та ізольовану архітектуру, прошивка все ще може містити програмні дефекти, вразливості реалізації або проблеми сумісності.
Зловмисники можуть намагатися використовувати вразливості прошивки, щоб обійти деякі обмеження безпеки, або спонукати користувачів встановлювати неофіційне програмне забезпечення, підробляючи запити на оновлення. Моделі безпеки прошивки різних апаратів для зберігання відрізняються. Наприклад, офіційна інформація Trezor вказує, що їх пристрої допомагають користувачам виявляти несанкціоновану прошивку за допомогою перевірки підписів та відповідних попереджень. Конкретні можливості захисту також залежать від моделі пристрою та апаратної архітектури.
Варто зазначити, що оновлення прошивки також є процесом, який потрібно обережно виконувати. Якщо користувач отримує програмне забезпечення через рекламні оголошення, незнайомі електронні листи або сторонні сайти для завантаження, він може встановити шкідливу програму, що маскується під офіційний інструмент. Тому безпечні оновлення вимагають не лише своєчасного виправлення відомих вразливостей, але й забезпечення надійності джерела оновлень.
Методи запобігання:
-
Оновлюйте прошивку лише через офіційний веб-сайт бренду та офіційні додатки.
-
Слідкуйте за безпекою, що публікується виробником, і своєчасно встановлюйте перевірені важливі патчі безпеки.
-
При отриманні незвичних попереджень про прошивку, невдалу перевірку підпису або неочікувані запити на ініціалізацію зупиніть операцію.
-
Перед оновленням переконайтеся, що резервна копія мнемонічної фрази повна, але не вводьте мнемонічну фразу на комп'ютері або веб-сайті для завершення оновлення.
Ризик 5: Фішингові атаки та зміна адреси — користувач може надіслати активи зловмиснику
Фішингова атака (Phishing Attack) — це тривала загроза безпеці для користувачів крипто-гаманців. Зловмисники можуть підробляти офіційні веб-сайти гаманців, видавати себе за службу підтримки, надсилати шкідливі електронні листи або створювати фальшиві програми, спонукаючи користувачів розкривати чутливу інформацію або затверджувати небезпечні транзакції.
Ще одним поширеним ризиком є зміна адреси. Зловмисники можуть замінити адреси отримання, які користувач копіює, за допомогою шкідливого програмного забезпечення для буфера обміну, що призводить до того, що активи, які мали бути надіслані на біржу або особі, потрапляють на адресу, контрольовану зловмисником. Оскільки транзакції в блокчейні зазвичай не підлягають скасуванню, користувач може мати труднощі з поверненням коштів після підтвердження транзакції.
Апарат для зберігання може знизити ймовірність втрат від таких атак, але за умови, що користувач уважно перевіряє інформацію про транзакцію на екрані пристрою. Якщо користувач лише переглядає адресу на комп'ютері або телефоні, ігноруючи фактичну адресу, що відображається на апараті, він все ще може зазнати втрат. Офіційні рекомендації безпеки Trezor також підкреслюють, що адреса отримання повинна підтверджуватися на екрані апарата, а не повністю покладатися на інформацію, що відображається на підключеному комп'ютері.
Методи запобігання:
-
Заходьте на платформу управління гаманцем лише через офіційні канали, уникаючи натискання на посилання для входу або оновлення в незнайомих електронних листах.
-
Перед переказом перевірте повну адресу отримання, мережу та суму на екрані пристрою апарата.
-
Перед великими переказами спочатку проведіть тестовий переказ невеликої суми, але для офіційного переказу все ще потрібно повторно перевірити адресу.
-
Будьте обережні з повідомленнями, які стверджують, що потрібно терміново підтвердити гаманець, відновити активи або зняти обмеження безпеки.
Ризик 6: Фізичні атаки та втрата пристрою — безпечний чіп не є абсолютним захистом
Фізична атака — це коли зловмисник намагається отримати чутливу інформацію, безпосередньо взаємодіючи з апаратом для зберігання, намагаючись розібрати пристрій, проаналізувати чіп, провести атаки через бічні канали або використовувати інші технічні засоби. На відміну від віддалених мережевих атак, фізичні атаки зазвичай вимагають, щоб зловмисник отримав сам пристрій і мав певні технічні навички та умови.
Різні апарати для зберігання мають помітні відмінності в дизайні фізичної безпеки. Деякі продукти використовують безпечні чіпи (Secure Element), щоб підвищити стійкість до витягування ключів та фізичних змін, тоді як інші продукти знижують ризики за допомогою відкритого дизайну, перевірки прошивки та інших механізмів безпеки. Але незалежно від архітектури, неможливо гарантувати абсолютну безпеку пристрою за всіх умов атаки.
У 2026 році користувачі апаратів для зберігання стикаються з реальними проблемами безпеки, які не обмежуються лише злом пристрою. У серпні 2026 року британська газета Financial Times повідомила про витік даних у третьої сторони, що надає логістичні послуги Trezor, що стосується частини особистої інформації близько 14 тисяч клієнтів. Хоча такі події не є витоком приватних ключів, вони можуть збільшити ризики цілеспрямованого фішингу та загрози особистій безпеці для власників криптоактивів.
Методи запобігання:
-
Встановіть достатньо складний PIN-код для апарата для зберігання, уникаючи використання легко вгадуваних чисел, таких як дати народження.
-
Зберігайте апарат для зберігання окремо від резервних копій мнемонічних фраз, щоб знизити ризик одноразової крадіжки.
-
Уникайте публічного демонстрування обсягу активів, місця зберігання та особистої чутливої інформації.
-
Для великих активів розгляньте можливість використання пристроїв, що підтримують додаткові парольні фрази, або механізмів мультипідпису, але повністю усвідомлюйте додаткові ризики резервного копіювання та відновлення.
Ризик 7: Пошкодження пристрою та неефективність резервного копіювання — активи можуть бути назавжди втрачені через помилки користувача
Апарат для зберігання стикається не лише з зовнішніми атаками, але й з ризиками старіння пристрою, фізичного пошкодження, неефективності резервного копіювання та помилок користувача. Наприклад, пристрій може вийти з ладу через потрапляння води, удари, несправність батареї або тривале зберігання. Якщо користувач одночасно втрачає мнемонічну фразу, він може не отримати доступ до гаманця.
Для довгострокових власників криптоактивів такі ризики можуть бути легко проігноровані. Деякі користувачі купують апарати для зберігання і не перевіряють стан пристрою протягом багатьох років, не підтверджуючи, чи правильно записані мнемонічні фрази. Коли виникає потреба в перенесенні пристрою, оновленні прошивки або терміновому переміщенні активів, вони можуть виявити, що резервні слова містять помилки в написанні, неправильний порядок або пошкоджені носії.
Крім того, можливості відновлення апарата для зберігання можуть залежати від парольних фраз, похідних шляхів та сумісності гаманців. Навіть якщо користувач зберігає основну мнемонічну фразу, якщо він забуде додатково налаштовану парольну фразу, він може не відновити відповідні приховані рахунки. Тому безпечне резервне копіювання не лише вимагає зберігання доказів, але й забезпечення того, щоб користувач розумів повний процес відновлення.
Методи запобігання:
-
Регулярно перевіряйте, чи може апарат для зберігання нормально запускатися, і підтверджуйте, що носії резервного копіювання не пошкоджені.
-
Використовуйте функцію перевірки відновлення, надану виробником пристрою, для перевірки мнемонічної фрази, уникаючи введення її на підключених пристроях.
-
Якщо використовуєте додаткову парольну фразу, розробіть незалежний, надійний план збереження та відновлення.
-
Для великих активів, що зберігаються довгостроково, розгляньте можливість використання мультипідпису або інших механізмів резервного копіювання, щоб знизити вплив відмови одного пристрою.
Як встановити більш безпечні звички використання апарата для зберігання?
З наведених ризиків видно, що безпека апарата для зберігання не визначається лише одним апаратним компонентом, а є результатом спільної роботи джерела пристрою, управління приватними ключами, авторизації транзакцій, обслуговування програмного забезпечення та дій користувача. Безпечний чіп може ускладнити витягування приватних ключів, але не може запобігти свідомому витоку мнемонічних фраз; офлайн-підпис може знизити ризик віддалених атак, але не може автоматично виявити всі шкідливі смарт-контракти.
Отже, користувачам потрібно створити багаторівневу систему захисту. Для щоденних транзакцій можна використовувати окремий гаманець для управління невеликими активами; для довгострокового зберігання основних активів слід зменшити непотрібні взаємодії зі смарт-контрактами та посилити резервне копіювання мнемонічних фраз і контроль фізичного доступу. Якщо обсяг активів значний, також можна оцінити механізм мультипідпису (Multisig), щоб знизити ризик втрати одного ключа.
Нижче наведено зведення ризиків безпеки апаратів для зберігання та основних заходів запобігання:
| Ризик безпеки |
Основні загрози |
Основні заходи запобігання |
| Атака на ланцюг постачання |
Зміна пристрою, попередньо налаштовані мнемонічні фрази |
Придбання через надійні канали, перевірка справжності від виробника |
| Витік мнемонічних фраз |
Відновлення приватних ключів, крадіжка активів |
Офлайн-резервне копіювання, відмова від надання мнемонічних фраз |
| Шкідливі підписи |
Авторизація небезпечних контрактів, переміщення активів |
Перевірка змісту підпису, управління авторизацією |
| Вразливості в прошивці |
Обхід механізмів безпеки, шкідливі оновлення |
Офіційна прошивка, своєчасні оновлення безпеки |
| Фішинг та зміна адреси |
Підроблені сайти, помилкові перекази |
Перевірка URL-адреси та адреси на екрані пристрою |
| Фізичні атаки |
Крадіжка пристрою, витягування ключів |
Захист PIN-кодом, фізична ізоляція |
| Неефективність резервного копіювання |
Неможливість відновлення гаманця |
Регулярні перевірки, резервне копіювання |
Варто зазначити, що різні заходи запобігання вирішують різні типи проблем. Наприклад, відкликання авторизації смарт-контракту не може виправити вже витіклу мнемонічну фразу, а заміна апарата не може автоматично скасувати стару авторизацію на небезпечній адресі. Якщо є підозри на витік мнемонічної фрази, зазвичай потрібно використовувати надійний пристрій для генерації нової мнемонічної фрази та якомога швидше перенести активи на новий гаманець.
Висновок
У 2026 році апарати для зберігання все ще залишаються важливим інструментом безпеки для самостійного зберігання криптоактивів, але їх захисні можливості мають чіткі межі. Атаки на ланцюг постачання, витік мнемонічних фраз, шкідливі підписи, вразливості в прошивці, фішингові атаки, фізичні атаки та неефективність резервного копіювання становлять сім основних ризиків безпеки, на які користувачі повинні звертати особливу увагу.
Нещодавні події, пов'язані з Ledger, також нагадують ринку про необхідність переосмислення основ довіри до апаратів для зберігання. Чи походить пристрій з надійного каналу, чи безпечний процес ініціалізації, чи була транзакція підтверджена належним чином — все це може вплинути на остаточну безпеку активів.
Для звичайних користувачів найефективнішою стратегією безпеки не є покладання на один апарат, що нібито є абсолютно безпечним, а створення механізму управління ризиками, що охоплює весь процес — від покупки, ініціалізації, використання, резервного копіювання до перенесення активів. Лише поєднуючи технологічний захист з хорошими звичками, можна ефективніше знизити ймовірність втрати криптоактивів.
Питання та відповіді
Чи дійсно апарати для зберігання безпечніші за гарячі гаманці?
Зазвичай апарати для зберігання можуть знизити ризик витоку ключів через шкідливе програмне забезпечення, атакуючи підключені до мережі пристрої, тому вони підходять для довгострокового зберігання криптоактивів. Але апарати для зберігання все ще піддаються ризикам, таким як атаки на ланцюг постачання, шкідливі підписи та витік мнемонічних фраз, а фактична безпека залежить від дизайну пристрою та дій користувача.
Чи означає інцидент з Ledger, що всі холодні гаманці небезпечні?
Цю висновок не можна зробити. Інцидент з втратами активів, пов'язаний з Ledger, що був розкритий у жовтні 2026 року, все ще розслідується, і не можна стверджувати, що всі пристрої Ledger мають однакові проблеми, або що основні механізми безпеки апаратів для зберігання загалом виявилися неефективними. Користувачі повинні звертати увагу на результати офіційного розслідування та вживати заходів залежно від джерела пристрою та фактичних ризиків.
Якщо апарат для зберігання буде вкрадено, чи будуть активи всередині втрачені?
Не обов'язково. Апарат для зберігання зазвичай має механізми безпеки, такі як захист PIN-кодом, тому вкрадений пристрій не означає, що зловмисник зможе негайно отримати приватні ключі. Якщо користувач все ще має повну та не витіклу мнемонічну фразу, він може відновити гаманець за допомогою надійного пристрою та, залежно від ризиків, перенести активи на нову адресу. Але якщо зловмисник успішно отримує приватні ключі або мнемонічну фразу, активи все ще можуть бути вкрадені.
Чи потрібно регулярно змінювати апарати для зберігання?
Не існує фіксованого циклу заміни, що підходить для всіх апаратів для зберігання. Потреба в заміні залежить від стану пристрою, ситуації з безпекою виробника, відомих вразливостей та особистих потреб користувача. Якщо пристрій пошкоджений, перестав отримувати оновлення безпеки або є надійні докази ризиків безпеки, слід розглянути можливість заміни пристрою та оцінити, чи потрібно генерувати нову мнемонічну фразу.
Чи потрібен мультипідпис при використанні апарата для зберігання?
Для звичайних власників невеликих активів правильне використання апарата для зберігання та безпечне резервне копіювання зазвичай забезпечують достатній базовий захист. Для організаційних користувачів або осіб, які володіють значними обсягами криптоактивів, мультипідпис може додатково знизити ризик втрати одного ключа, але також збільшить складність операцій, координації ключів та резервного відновлення.