ERC-7984 é uma proposta de padrão do Ethereum para tokens fungíveis confidenciais. Seu objetivo é reduzir a exposição de saldos de contas e valores de transações em blockchains públicas, preservando a capacidade de transferir tokens e interagir com contratos inteligentes. Diferentemente do ERC-20, que é projetado principalmente para saldos públicos e valores de transferência visíveis publicamente, o ERC-7984 busca estabelecer uma interface padrão capaz de lidar com valores confidenciais, oferecendo uma proteção de privacidade mais flexível para atividades financeiras on-chain.
À medida que os pagamentos com stablecoins, os ativos tokenizados e as DeFi institucionais continuam a se desenvolver, a transparência da blockchain enfrenta novos requisitos de aplicação. Os registros públicos facilitam a verificação de transações e o rastreamento do fluxo de ativos, mas pagamentos corporativos, alocação de fundos institucionais e liquidações comerciais frequentemente envolvem valores sensíveis. Se todos os pagamentos e saldos de contas puderem ser consultados diretamente por observadores externos, algumas atividades financeiras tradicionais poderão ter dificuldade para migrar integralmente para blockchains públicas.
O foco do ERC-7984 não é tornar todas as transações on-chain impossíveis de rastrear. Em vez disso, ele busca estabelecer um novo equilíbrio entre finanças programáveis e privacidade comercial por meio de mecanismos de processamento de dados confidenciais. Este artigo examina o design do padrão, a tecnologia FHE, as diferenças em relação ao ERC-20 e casos de uso práticos para explicar como o ERC-7984 possibilita transferências confidenciais de tokens e o possível impacto que esse padrão pode ter nos ecossistemas de stablecoins, RWA e DeFi.
Principais pontos
-
ERC-7984 é uma proposta de padrão do Ethereum para tokens fungíveis confidenciais. Seu objetivo é proteger os saldos de tokens e os valores de transferência.
-
Diferentemente dos tokens ERC-20 tradicionais, o ERC-7984 utiliza referências ou handles de valores confidenciais para representar quantidades de tokens, permitindo que contratos inteligentes realizem operações relacionadas sem expor valores em texto simples.
-
A criptografia totalmente homomórfica (FHE) é uma importante via de implementação do ERC-7984. Ela permite a computação sobre dados criptografados, mas o padrão em si não exige nenhuma tecnologia de criptografia específica.
-
O ERC-7984 protege principalmente valores e saldos. Ele não oculta automaticamente os endereços das partes da transação e, portanto, não deve ser equiparado a transações totalmente anônimas.
-
Os ecossistemas tecnológicos da OpenZeppelin e da Zama fornecem uma base de implementação para o ERC-7984, ajudando a transformar tokens confidenciais de um conceito técnico em aplicações componíveis de contratos inteligentes.
-
Stablecoins confidenciais, pagamentos institucionais, gestão de ativos RWA e DeFi com preservação de privacidade são possíveis áreas de aplicação. No entanto, a adoção prática ainda enfrenta desafios relacionados a desempenho, gestão de permissões, interoperabilidade e conformidade.
O que é o ERC-7984 e por que o Ethereum precisa de tokens fungíveis confidenciais?
ERC-7984 é uma proposta de padrão de interface para tokens fungíveis confidenciais, apresentada conjuntamente por desenvolvedores de ecossistemas como OpenZeppelin e Zama. Ela foi criada em 3 de julho de 2025. A proposta mantém os conceitos básicos de tokens fungíveis, incluindo saldos de contas, transferências de tokens e autorização de terceiros, mas altera a forma como os tokens tradicionais lidam com dados de valores.
No modelo ERC-20, os saldos e os valores de transferência geralmente são registrados como valores públicos no estado do contrato inteligente e nos eventos de transação. Qualquer pessoa pode visualizar essas informações por meio de exploradores de blockchain ou ferramentas de análise on-chain. Esse design oferece suporte a auditorias transparentes, verificação de transações e componibilidade, mas também significa que a atividade de fundos on-chain pode ser observada continuamente.
Em vez disso, o ERC-7984 utiliza um design baseado em referências de valores confidenciais. O padrão usa ponteiros como bytes32 para representar saldos e valores de transferência. A implementação subjacente determina como os valores específicos são armazenados, calculados e acessados. Os contratos inteligentes podem iniciar transferências por meio de interfaces padronizadas sem expor o valor como um número inteiro comum em texto simples.
Em outubro de 2026, o ERC-7984 continua sendo uma proposta de padrão em evolução e não deve ser visto como um padrão maduro de uso geral que substituiu integralmente o ERC-20. Sua principal relevância está em estabelecer interfaces reutilizáveis para tokens confidenciais, permitindo que carteiras, aplicações de pagamento e protocolos DeFi desenvolvam funcionalidades com base em mecanismos relativamente consistentes.
Quais são as diferenças entre ERC-7984 e ERC-20?
ERC-20 é um dos padrões de tokens fungíveis mais utilizados no Ethereum. Ele define interfaces básicas para consulta de saldos, transferências, permissões e eventos. USDT, USDC e muitos tokens DeFi utilizam o ERC-20 ou implementações compatíveis.
O ERC-7984 trata a confidencialidade de saldos e valores como um requisito central desde a fase de design. Não se trata apenas de uma opção adicionada ao ERC-20 para ocultar registros de transações. Em vez disso, ele utiliza diferentes representações de dados e interfaces de transferência.
| Dimensão de comparação |
ERC-20 |
ERC-7984 |
| Dados de saldo |
Geralmente públicos |
Utiliza referências de valores confidenciais |
| Valores de transferência |
Geralmente públicos |
Processados de forma confidencial |
| Endereços das partes da transação |
Públicos |
Ainda podem ser expostos pela interface básica |
| Interfaces de transferência |
transfer, transferFrom |
confidentialTransfer e outras |
| Autorização de terceiros |
Autorização de valor baseada em Allowance |
Autorização temporária de Operator |
| Integração com contratos inteligentes |
Ecossistema maduro com ampla compatibilidade |
Requer adaptação para processamento de dados confidenciais |
| Aplicações típicas |
Tokens de uso geral, DeFi, stablecoins |
Pagamentos confidenciais, DeFi com preservação de privacidade, liquidações institucionais |
Uma diferença importante é que o ERC-7984 não é diretamente compatível com as interfaces ERC-20. Carteiras, plataformas de negociação e protocolos DeFi existentes não podem reconhecer ou processar automaticamente tokens ERC-7984 apenas por oferecerem suporte ao ERC-20.
A OpenZeppelin fornece componentes de wrapper e conversão de ERC-20 que permitem aos desenvolvedores criar mecanismos de conversão entre tokens comuns e confidenciais. No entanto, o próprio processo de conversão ainda pode expor depósitos, saques ou informações relacionadas na blockchain pública. Portanto, o wrapping não significa que todos os fluxos históricos de fundos recebam automaticamente proteção de privacidade.
Como o ERC-7984 possibilita transferências de tokens sem expor valores?
As transferências ERC-20 tradicionais geralmente exigem que os contratos inteligentes processem valores explícitos. Por exemplo, quando o usuário A transfere 100 tokens para o usuário B, o contrato deduz 100 do saldo de A e adiciona 100 ao saldo de B. O evento de transferência relacionado também geralmente registra o valor.
A ideia básica do ERC-7984 é que a interface de transferência receba uma referência a um valor confidencial, em vez de exigir um valor em texto simples fornecido publicamente. Uma implementação específica pode usar um sistema de computação criptografada para processar alterações de saldo e um mecanismo de controle de acesso para determinar quais participantes podem visualizar o valor correspondente.
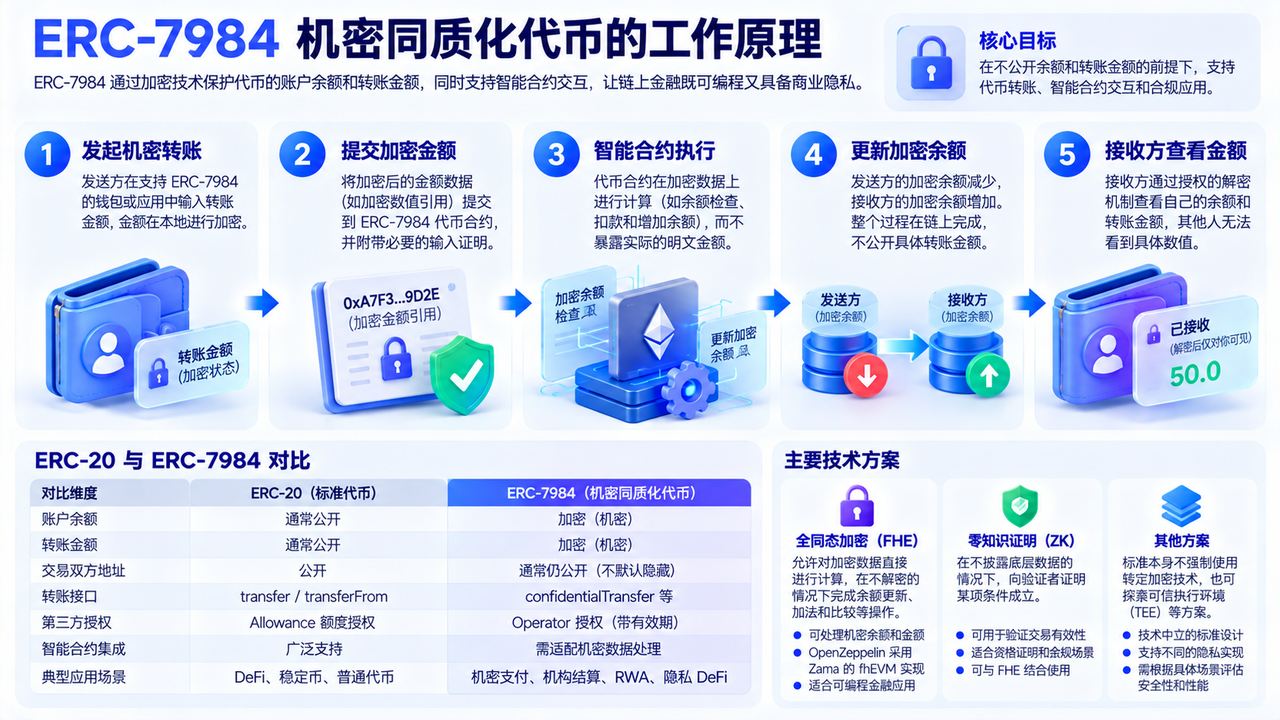
Usando como exemplo uma implementação baseada em FHE, uma transferência confidencial pode ser compreendida da seguinte forma:
-
O remetente especifica o valor da transferência em uma carteira ou aplicação compatível com computação confidencial e gera a entrada criptografada correspondente.
-
A carteira envia ao contrato do token uma referência ao valor criptografado e a prova de entrada necessária.
-
O contrato inteligente processa a verificação de saldo e a transferência por meio do mecanismo subjacente de computação confidencial.
-
O sistema atualiza os saldos confidenciais correspondentes do remetente e do destinatário.
-
Os participantes com as permissões de acesso adequadas podem ler as informações que estão autorizados a visualizar por meio do processo de descriptografia relevante.
Por exemplo, uma empresa paga a um fornecedor 50.000 stablecoins confidenciais. A blockchain pública ainda pode exibir os endereços de ambas as partes e o evento de transferência, mas observadores externos não podem ler diretamente o valor em texto simples no evento, como poderiam em uma transferência ERC-20 comum.
Isso não significa que observadores externos não possam obter nenhuma informação sobre a transação. Horários de transação, relações entre endereços, uso de Gas e outros metadados ainda podem ser expostos. Portanto, o ERC-7984 oferece confidencialidade para dimensões específicas de dados, e não anonimato absoluto.
O que é FHE e por que ela é adequada para o ERC-7984?
A criptografia totalmente homomórfica (FHE) é uma tecnologia criptográfica que permite aos sistemas realizar cálculos diretamente sobre dados criptografados. Em uma implementação adequada, um sistema de computação pode realizar operações como adição e comparação sem primeiro descriptografar os dados, produzindo um resultado que permanece criptografado.
Essa capacidade está estreitamente alinhada às necessidades dos tokens confidenciais.
Para tokens comuns, um contrato inteligente precisa determinar se o saldo de um usuário é suficiente, calcular o valor a ser deduzido e atualizar o saldo do destinatário. Com a execução tradicional em texto simples, o contrato geralmente precisa de acesso direto a esses valores.
A FHE permite que esses cálculos sejam realizados sobre dados criptografados. O sistema pode processar alterações de saldo e determinadas verificações condicionais sem expor os valores a observadores on-chain comuns.
A implementação ERC-7984 da OpenZeppelin utiliza a tecnologia fhEVM da Zama para representar saldos confidenciais como valores criptografados e associá-los ao sistema de computação subjacente por meio de handles de texto cifrado on-chain. A implementação também oferece suporte a provas de entrada, operações de autorização e divulgação de valores criptografados.
No entanto, o padrão e sua implementação devem ser diferenciados. O ERC-7984 não exige que todos os desenvolvedores usem FHE. Seu design neutro em relação à tecnologia permite que desenvolvedores explorem provas de conhecimento zero, ambientes de execução confiáveis ou outros mecanismos de privacidade que atendam aos requisitos da interface.
Portanto, a FHE é uma importante via tecnológica para compreender o ecossistema atual do ERC-7984, mas o ERC-7984 não deve ser equiparado simplesmente a tokens FHE.
Quais são as diferenças entre ERC-7984 e provas de conhecimento zero (ZK)?
A FHE e as provas de conhecimento zero (ZK) podem ser usadas para proteção de privacidade, mas abordam problemas de formas diferentes.
A capacidade central de uma prova de conhecimento zero é permitir que uma parte prove que uma afirmação é verdadeira sem revelar todas as informações subjacentes ao verificador. Por exemplo, um usuário pode provar que atende a um requisito de qualificação sem revelar todos os seus dados pessoais.
A FHE se concentra em realizar cálculos enquanto os dados permanecem criptografados. Por exemplo, um sistema pode operar sobre um saldo criptografado sem primeiro expor o saldo em texto simples à parte que realiza o cálculo.
| Dimensão de comparação |
FHE |
ZK |
| Objetivo central |
Calcular sobre dados criptografados |
Verificar uma afirmação divulgando informações limitadas |
| Capacidades típicas |
Operações sobre saldos criptografados, atualizações confidenciais de estado |
Provas de elegibilidade, verificação da validade de estado |
| Processamento de dados |
A computação pode usar dados criptografados |
Geralmente se concentra na geração e verificação de provas |
| Papel em tokens |
Processar valores e saldos confidenciais |
Provar que uma transação atende a condições específicas |
| Principais desafios |
Custo computacional, gestão de textos cifrados, desempenho |
Custo de geração de provas, design de circuitos |
As duas tecnologias não são mutuamente exclusivas. Uma aplicação financeira confidencial pode usar FHE para processar valores sensíveis e ZK para provar que requisitos específicos de transação ou identidade foram atendidos.
Para o ERC-7984, a consideração mais importante não é o nome da tecnologia selecionada, mas se a implementação subjacente pode oferecer suporte confiável ao processamento de valores confidenciais, atualizações precisas de saldo e controle de acesso adequado.
Como OpenZeppelin e Zama estão impulsionando a adoção prática do ERC-7984?
Uma interface padrão só pode formar um ecossistema quando recebe suporte de ferramentas de desenvolvimento e aplicações.
A OpenZeppelin fornece há muito tempo componentes para o desenvolvimento de contratos inteligentes no Ethereum. Seu projeto Confidential Contracts oferece implementações de referência e módulos de extensão para o ERC-7984. A Zama fornece tecnologia de computação confidencial baseada em FHE, permitindo que desenvolvedores criem contratos inteligentes em torno de dados criptografados.
Os componentes relacionados da OpenZeppelin incluem não apenas tokens confidenciais básicos, mas também wrappers ERC-20 comuns, congelamento de contas, restrições de acesso, permissões de observadores e extensões específicas para RWA. Esses módulos atendem a diferentes requisitos de negócio.
Por exemplo, ERC7984ObserverAccess permite que uma conta conceda a um observador designado permissão para visualizar saldos confidenciais ou valores de transferência; ERC7984Restricted pode ser usado para aplicar restrições de conta; e ERC7984Rwa fornece determinados controles aplicáveis a cenários de ativos regulados.
Em março de 2026, a OpenZeppelin também publicou um relatório de auditoria de segurança para a versão 0.3.0 do Confidential Contracts, abrangendo várias extensões do ERC-7984. Isso indica que o ecossistema relacionado está desenvolvendo as funcionalidades necessárias para aplicações financeiras, mas não significa que todas as versões ou implantações subsequentes tenham recebido o mesmo nível de validação de segurança.
Enquanto isso, as ferramentas de desenvolvimento da Zama estão começando a encapsular operações de criptografia complexas em interfaces mais fáceis de integrar. Elas também exploram mecanismos de descriptografia autorizada que permitem que participantes específicos acessem as informações necessárias quando permitido pelas regras aplicáveis.
Esses desenvolvimentos fornecem uma base técnica para que tokens confidenciais cheguem a aplicações do mundo real. No entanto, ferramentas de desenvolvimento utilizáveis, componentes de contrato disponíveis e adoção em larga escala por instituições financeiras são três estágios diferentes e não devem ser confundidos.
As stablecoins são uma das aplicações potenciais mais relevantes para o ERC-7984.
Muitas stablecoins atualmente circulam em blockchains públicas, permitindo que os usuários visualizem diretamente valores de transferência e saldos de endereços. Isso pode não ser necessariamente um problema para transações on-chain comuns, mas as liquidações corporativas geralmente têm requisitos mais elevados de confidencialidade comercial.
Por exemplo, uma empresa multinacional usa stablecoins para pagar diferentes fornecedores. Se o valor de cada transação for público, observadores externos poderão inferir volumes de compras, relações comerciais e arranjos financeiros a partir de dados on-chain.
Stablecoins confidenciais baseadas no ERC-7984 poderiam tentar solucionar essa questão. As empresas poderiam continuar usando tokens on-chain para pagamentos sem expor diretamente os valores ao público. Os destinatários poderiam confirmar o valor recebido após obter as permissões adequadas.
Para instituições financeiras, stablecoins confidenciais também poderiam oferecer suporte a transferências de fundos entre instituições, gestão de fundos de clientes e liquidações automatizadas. Em cenários que envolvem valores de transação sensíveis, a confidencialidade pode reduzir as preocupações das instituições sobre o uso de blockchains públicas.
No entanto, a privacidade não elimina obrigações de conformidade. Emissores de stablecoins e instituições financeiras ainda podem precisar realizar verificação de identidade, monitoramento de transações, triagem de sanções e análises de origem de fundos.
Portanto, uma stablecoin confidencial adequada à adoção institucional geralmente precisaria oferecer proteção de valores, divulgação autorizada e controles de risco, e não apenas ocultar valores de transferência.
RWA, ou ativos do mundo real, refere-se ao modelo de representação e gestão, por meio de tokens baseados em blockchain, de direitos relacionados a títulos, fundos, ações ou outros ativos do mundo real.
Em um modelo de token público, a quantidade de ativos detida por uma instituição pode ser consultada diretamente por observadores externos. Se os ativos representarem posições em títulos, cotas de fundos ou outros interesses financeiros, os saldos públicos poderão revelar parte de uma carteira de investimentos.
O ERC-7984 pode fornecer processamento confidencial de saldos e valores de transferência para esses ativos, permitindo que as posições permaneçam não divulgadas.
Por exemplo, um fundo tokenizado poderia explorar o uso de tokens confidenciais para representar cotas do fundo, permitindo que investidores elegíveis transfiram cotas enquanto utilizam regras adicionais para restringir a participação de contas não elegíveis.
As extensões RWA da OpenZeppelin fornecem funcionalidades de congelamento, restrições de conta e operações por funções designadas. Isso permite que desenvolvedores adicionem determinados controles necessários para ativos regulados aos tokens confidenciais. No entanto, essas funções técnicas não podem substituir requisitos de emissão de valores mobiliários, análises de elegibilidade de investidores ou outros requisitos legais.
Em DeFi, tokens confidenciais também poderiam oferecer suporte a pagamentos com preservação de privacidade, gestão confidencial de fundos e determinadas estratégias de negociação confidenciais.
No entanto, os protocolos DeFi existentes geralmente são projetados em torno de valores públicos. Por exemplo, formadores de mercado automatizados precisam calcular reservas de ativos e preços de troca, enquanto protocolos de empréstimo precisam avaliar índices de garantia e condições de liquidação. Se os valores relevantes se tornarem confidenciais, os protocolos deverão redesenhar seus métodos de cálculo, verificação e interação.
Portanto, o ERC-7984 não pode conceder automaticamente recursos de privacidade aos protocolos DeFi existentes. É mais adequado compreendê-lo como uma interface fundamental para a próxima geração de aplicações financeiras confidenciais.
Como a autorização de Operator do ERC-7984 difere do Allowance do ERC-20?
Além da confidencialidade de saldos e valores, o ERC-7984 utiliza um mecanismo diferente para autorizar transferências por terceiros.
No ERC-20, os usuários geralmente usam approve para definir a quantidade de tokens que determinado endereço pode utilizar. Por exemplo, um usuário pode autorizar um protocolo DeFi a usar até 100 tokens.
O ERC-7984 utiliza um modelo de Operator. Um usuário pode autorizar um operador a transferir tokens em seu nome antes de um prazo de expiração especificado, em vez de gerenciar a autorização por meio de um valor público de Allowance.
Esse design está relacionado à forma como os valores confidenciais são tratados. Como os saldos de tokens e os valores de transferência precisam permanecer confidenciais, uma permissão pública tradicional pode não ser adequada para reutilização direta.
No entanto, esse método de autorização também introduz um risco importante: durante o período de autorização, um Operator pode ter o direito de transferir todos os tokens da conta, e não apenas um valor predefinido.
Portanto, os usuários devem prestar muita atenção à confiabilidade do endereço autorizado, ao escopo de suas permissões e ao prazo de expiração. Aplicações que envolvem pagamentos automatizados ou gestão institucional de fundos também exigem regras de negócio e controles de segurança adicionais para limitar possíveis perdas.
Isso demonstra que o design de segurança de tokens confidenciais envolve não apenas criptografia, mas também permissões de conta, interações de aplicações e riscos das operações dos usuários.
O ERC-7984 pode atender simultaneamente à privacidade de transações e aos requisitos regulatórios financeiros?
A privacidade on-chain e a regulação financeira não são necessariamente incompatíveis, mas precisam ser conectadas por meio de arranjos técnicos e institucionais específicos.
Em blockchains públicas tradicionais, qualquer pessoa pode visualizar a maioria dos valores de transferência de tokens. Essa transparência reduz algumas barreiras de auditoria, mas também expõe informações comercialmente sensíveis a terceiros não relacionados.
O ERC-7984 busca oferecer outra abordagem: o público não precisa visualizar todos os valores em texto simples, enquanto participantes autorizados ainda podem acessar dados específicos quando necessário para fins comerciais.
Por exemplo, uma empresa pode permitir que auditores financeiros visualizem valores de transações relevantes, instituições financeiras reguladas podem realizar verificações necessárias relacionadas à identidade de clientes e à atividade de fundos, e emissores podem estabelecer congelamentos ou restrições de transferência de acordo com as leis aplicáveis.
As permissões de observador e as extensões RWA da OpenZeppelin fornecem componentes técnicos para essa divulgação seletiva. No entanto, se elas atendem a requisitos regulatórios específicos depende de verificação de identidade, gestão de permissões, retenção de registros, procedimentos de divulgação de dados e leis aplicáveis.
É importante observar que o padrão básico ERC-7984 não fornece automaticamente uma estrutura de conformidade completa. Os desenvolvedores ainda precisam projetar controles de negócio adicionais para garantir que os recursos de privacidade não prejudiquem a gestão de risco necessária nem as obrigações legais.
No longo prazo, esse tipo de confidencialidade controlável pode ser mais adequado para determinadas aplicações financeiras institucionais do que um modelo totalmente público ou totalmente anônimo.
Quais desafios técnicos e de aplicação o ERC-7984 enfrenta atualmente?
O primeiro desafio é o desempenho computacional. A FHE exige cálculos criptografados complexos, e seus custos de desempenho geralmente são maiores do que os de operações comuns em texto simples. Para pagamentos de alta frequência e protocolos DeFi complexos, a latência computacional, os custos de infraestrutura e a capacidade de processamento do sistema podem afetar a experiência prática do usuário.
O segundo desafio é a compatibilidade de carteiras e aplicações. O ERC-7984 não é diretamente compatível com o ERC-20. As carteiras precisam oferecer suporte a entradas de valores confidenciais, processamento de dados criptografados e descriptografia autorizada. Plataformas de negociação e protocolos DeFi também precisam se adaptar às interfaces relevantes.
O terceiro desafio é a gestão de chaves e permissões de acesso. A segurança de dados confidenciais depende não apenas do algoritmo de criptografia, mas também de quem pode descriptografar os dados, de como as permissões são concedidas e de como o acesso é revogado. Se as permissões forem configuradas incorretamente, valores sensíveis ainda poderão ser lidos por participantes que não deveriam ter acesso a eles.
O quarto desafio é o limite da privacidade. O padrão básico ERC-7984 protege principalmente saldos e valores. Ele não oculta automaticamente endereços nem todos os metadados de transações. Mesmo quando os valores permanecem confidenciais, observadores externos ainda podem analisar a atividade das contas por meio de relações de transação e padrões de tempo.
O quinto desafio é a maturidade do padrão e a validação de segurança. O ERC-7984 ainda está em evolução, e implementações específicas dependem de mecanismos subjacentes de computação privada. Diferentes versões de contratos, componentes de extensão e ambientes de implantação podem ter diferentes pressupostos de segurança. Os desenvolvedores precisam avaliar seus riscos de forma independente.
O último desafio é o efeito de rede do ecossistema. As vantagens do ERC-20 não decorrem apenas de sua interface técnica, mas também do amplo suporte em plataformas de negociação, carteiras, protocolos de empréstimo e ferramentas de pagamento. Para que o ERC-7984 forme uma rede de aplicações semelhante, mais provedores de infraestrutura e desenvolvedores precisarão participar.
Essas questões significam que o ERC-7984 é mais bem compreendido como uma importante exploração de infraestrutura para finanças confidenciais on-chain do que como uma solução madura capaz de substituir perfeitamente todos os tokens públicos.
Conclusão
ERC-7984 é uma proposta do Ethereum para estabelecer interfaces padrão voltadas a tokens fungíveis confidenciais. Seu objetivo principal é proteger saldos de contas e valores de transferência, preservando a capacidade de transferir tokens e interagir com contratos inteligentes.
Em comparação com os tokens ERC-20 tradicionais, a mudança importante introduzida pelo ERC-7984 não é simplesmente a adição de uma opção de privacidade. Em vez disso, ele incorpora representação de dados confidenciais, interfaces de transferência e gestão de permissões ao design do token. Por meio de tecnologias subjacentes como FHE, os desenvolvedores podem explorar formas de realizar determinadas operações financeiras on-chain sem expor valores em texto simples.
As implementações relacionadas da OpenZeppelin e da Zama fornecem uma base de desenvolvimento reutilizável para stablecoins confidenciais, pagamentos institucionais, RWAs e DeFi com preservação de privacidade. No entanto, o padrão ainda está em evolução, e desempenho computacional, compatibilidade de aplicações, segurança de permissões e requisitos regulatórios continuam sendo desafios importantes para a adoção prática.
Em uma perspectiva mais ampla do setor, o valor do ERC-7984 não está em fazer com que as blockchains percam completamente sua transparência, mas em explorar como fornecer a confidencialidade comercial exigida por diferentes atividades financeiras sobre uma infraestrutura pública e verificável. À medida que as aplicações financeiras on-chain se expandem gradualmente para pagamentos corporativos e gestão institucional de ativos, esse tipo de confidencialidade controlável pode se tornar uma direção importante de desenvolvimento para futuros padrões de tokens.
Perguntas frequentes
O que é ERC-7984?
ERC-7984 é uma proposta de padrão para tokens fungíveis confidenciais. Seu objetivo é proteger saldos de tokens e valores de transferência por meio de referências de valores confidenciais, preservando a capacidade de transferir tokens e interagir com contratos inteligentes.
Qual é a maior diferença entre ERC-7984 e ERC-20?
O ERC-20 geralmente expõe saldos e valores de transferência, enquanto o ERC-7984 trata esses valores como dados confidenciais. Os dois padrões utilizam interfaces diferentes e não devem ser considerados totalmente compatíveis.
O ERC-7984 utiliza criptografia totalmente homomórfica?
O próprio ERC-7984 não exige o uso de FHE. No entanto, a implementação relacionada da OpenZeppelin utiliza a tecnologia FHE da Zama para processar saldos e valores de transferência criptografados.
O ERC-7984 pode ocultar endereços de carteira?
O padrão básico não oculta automaticamente os endereços do remetente e do destinatário. Seus principais objetivos de proteção de privacidade são os saldos de tokens e os valores de transferência. A privacidade de endereços exige mecanismos adicionais.
O ERC-7984 pode ser usado para stablecoins?
Sim. Ele pode servir como uma base técnica para stablecoins confidenciais, permitindo que os valores de transferência de stablecoins permaneçam não divulgados ao público. Os requisitos específicos de emissão, reservas e conformidade ainda devem ser atendidos pelo emissor.
O ERC-7984 pode ser usado para RWAs?
Sim. Os desenvolvedores podem adicionar restrições de conta, congelamento e funcionalidades de observador autorizado aos tokens confidenciais para oferecer suporte a determinados cenários de ativos regulados.
Qual é a diferença entre ERC-7984 e provas de conhecimento zero?
ERC-7984 é um padrão de interface de token, enquanto provas de conhecimento zero são um tipo de tecnologia criptográfica. O ERC-7984 pode usar diferentes implementações de privacidade, incluindo mecanismos relacionados a ZK.
O ERC-7984 oferece suporte a DeFi?
Ele pode oferecer suporte a aplicações DeFi adaptadas, mas os protocolos ERC-20 existentes geralmente não conseguem processar diretamente os valores confidenciais do ERC-7984. São necessários desenvolvimento e integração adicionais.
A autorização de Operator do ERC-7984 é segura?
A autorização de Operator é limitada no tempo, mas, durante o período de autorização, ela pode permitir que o operador transfira todos os tokens da conta. Os usuários devem selecionar cuidadosamente as partes autorizadas e controlar o período de autorização.
O ERC-7984 se tornou um padrão oficial do Ethereum?
Em outubro de 2026, o ERC-7984 continua na fase de proposta. Embora implementações de referência e componentes de desenvolvimento estejam disponíveis, sua especificação final e o suporte do ecossistema podem continuar mudando.