A segurança dos criptoativos depende não apenas das próprias redes blockchain e dos contratos inteligentes, mas também de carteiras, credenciais de contas, dispositivos de endpoint, interfaces de negociação e diversas infraestruturas on-chain e off-chain. À medida que a inteligência artificial avança na análise de código, geração de informações e processamento automatizado de tarefas, agentes mal-intencionados podem usar essas ferramentas para aumentar a eficiência da pesquisa de vulnerabilidades e da preparação de ataques. Eles também podem gerar mensagens de phishing mais enganosas, fazendo com que determinados riscos de segurança tradicionais evoluam.
No entanto, a IA não contorna automaticamente as proteções dos sistemas nem torna todos os ataques fáceis. Para o setor de criptoativos, a tarefa mais importante é identificar os pontos específicos de entrada de risco que a IA pode afetar e estabelecer controles de segurança adequados para diferentes cenários. Este artigo analisa os principais riscos em cinco áreas: contratos inteligentes, interações com carteiras, credenciais de contas, dispositivos de endpoint e infraestrutura. Também apresenta medidas de proteção que equipes de projetos, plataformas de ativos digitais e usuários individuais podem adotar, além de analisar o valor da aplicação da IA ao monitoramento de segurança e à gestão de riscos.
Principais pontos
-
A IA está mudando a forma como os ataques são preparados no setor de criptoativos. A análise de informações, a compreensão de código e a geração de conteúdo podem aumentar a eficiência de determinadas atividades de ataque, mas não significam que um ataque necessariamente terá sucesso.
-
Contratos inteligentes, carteiras e infraestrutura constituem vários pontos de entrada de risco. Problemas de segurança podem surgir da lógica de código, da autorização de transações, das credenciais de contas, dos dispositivos de endpoint ou de dependências de terceiros.
-
As equipes de projetos precisam estabelecer sistemas contínuos de gestão de segurança. Inventário de ativos, auditorias de código, gestão de vulnerabilidades, proteção de chaves, isolamento de permissões e resposta a incidentes devem formar um processo completo.
-
A proteção dos usuários deve se concentrar na verificação de identidade e no princípio do menor privilégio. Acesse serviços por canais oficiais, proteja chaves privadas e frases-semente, verifique autorizações de transações e use ferramentas de IA de terceiros com cautela.
-
A IA pode apoiar tanto ataques quanto a defesa de segurança. A detecção de anomalias, a revisão de código e a análise de inteligência de ameaças podem melhorar a eficiência das operações de segurança, mas controles de segurança tradicionais e revisão humana continuam sendo necessários.
Por que os ataques assistidos por IA merecem a atenção do setor de criptoativos?
Os problemas de segurança no setor de criptoativos têm uma estrutura claramente multicamada. Uma aplicação de ativos digitais pode depender simultaneamente de redes blockchain, contratos inteligentes, software de carteira, extensões de navegador, serviços de API, infraestrutura em nuvem e endpoints de usuários. Uma configuração incorreta de permissões, um defeito de código ou um problema de verificação de identidade em qualquer uma dessas áreas pode afetar a segurança de todo o sistema. A verificabilidade pública das transações em blockchain e a irreversibilidade de determinadas operações também podem fazer com que problemas de segurança afetem diretamente os ativos.
O desenvolvimento da IA está mudando a forma como atacantes e defensores lidam com esses problemas. Recursos como análise de código, organização de informações, geração de conteúdo e orquestração automatizada de tarefas podem ajudar pesquisadores de segurança a compreender sistemas complexos mais rapidamente. Eles também podem ser usados por agentes mal-intencionados para aumentar a eficiência da preparação de ataques. Os atacantes não precisam necessariamente desenvolver técnicas de ataque inteiramente novas. Se puderem usar a IA para identificar fraquezas existentes com mais eficiência, gerar conteúdo enganoso ou organizar processos de ataque, o custo e a escala de determinados ataques poderão mudar.
No entanto, a IA não significa que um ataque necessariamente terá sucesso, nem que todos os projetos de criptoativos enfrentam os mesmos riscos. Os projetos diferem em suas arquiteturas técnicas, designs de permissões, volumes de ativos e capacidades de operações de segurança. Uma abordagem mais eficaz para a gestão de riscos é primeiro identificar os principais pontos de entrada de ataque que a IA pode afetar e, em seguida, estabelecer medidas de proteção em camadas com base na importância dos ativos e das operações comerciais.
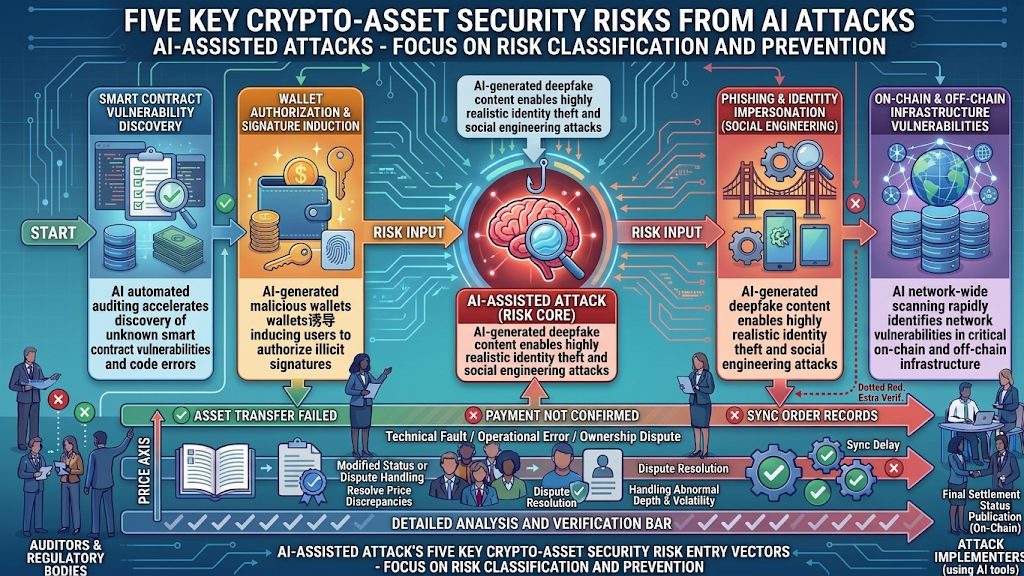
Cinco tipos de riscos de ataques assistidos por IA no setor de criptoativos
Riscos de código e lógica de negócios de contratos inteligentes
Os contratos inteligentes dão suporte a funções importantes, como transferências de tokens, custódia de ativos, empréstimos, negociação e governança. A IA pode ajudar desenvolvedores e pesquisadores de segurança a compreender o código de contratos, mapear relações entre chamadas de funções e identificar lógicas que exigem revisão adicional. Os atacantes também podem usar recursos semelhantes para analisar códigos de contratos disponíveis publicamente, estudar as causas de vulnerabilidades divulgadas e determinar se problemas de design semelhantes existem em outros projetos.
Os riscos comuns de contratos inteligentes incluem controle de acesso inadequado, validação de entrada insuficiente, problemas de reentrada, uso incorreto de oráculos de preços e defeitos na lógica de negócios. A IA pode ajudar a localizar códigos suspeitos, mas o risco real ainda depende de sequências de chamadas, alterações de estado, interações com contratos externos e condições de permissão. Os problemas identificados por um modelo devem ser testados e revisados por profissionais. Eles não devem ser tratados diretamente como vulnerabilidades exploráveis.
As carteiras são importantes pontos de entrada para os usuários gerenciarem chaves e interagirem com aplicações blockchain. Os usuários podem conectar carteiras a aplicações descentralizadas, assinar transações ou conceder permissões de uso de tokens. Os atacantes não precisam necessariamente obter as chaves privadas dos usuários diretamente. Em vez disso, podem induzir os usuários a assinar autorizações perigosas ou confirmar transações que não compreendem totalmente, resultando em perda de ativos.
A IA pode ajudar a gerar notificações falsificadas, comunicações de atendimento ao cliente e anúncios de projetos com aparência mais natural, fazendo com que determinados conteúdos enganosos se assemelhem mais à linguagem e aos cenários familiares aos usuários. Os usuários precisam distinguir entre conexões de carteira, assinatura de mensagens, assinatura de transações e autorizações de tokens. Antes de confirmar uma operação, devem verificar o destinatário da transação, as alterações de ativos e o escopo das permissões. Uma solicitação de operação aparentemente normal não deve ser considerada confiável apenas por ter uma redação profissional ou por chegar por um canal de comunicação conhecido.
Riscos de phishing e falsificação de identidade
Os recursos de geração de conteúdo da IA podem facilitar a personalização de phishing. Os atacantes podem ajustar o tom, o idioma e o cenário de comunicação para criar mensagens que se passam por plataformas de negociação, serviços de carteira, equipes de projetos ou representantes de atendimento ao cliente. Em comparação com modelos tradicionais de phishing que contêm erros gramaticais evidentes, esse tipo de conteúdo pode ser mais difícil de autenticar apenas com base na linguagem superficial.
Os usuários de criptoativos devem ter atenção especial a airdrops falsos, notificações de anomalias de conta, recompensas promocionais, oportunidades de investimento e solicitações de suporte técnico. Os atacantes podem usar informações sociais disponíveis publicamente para saber quais projetos os usuários acompanham e, em seguida, gerar conteúdos enganosos mais direcionados. A proteção não depende de identificar um único tipo fixo de linguagem de phishing. Em vez disso, os usuários devem verificar as fontes de informação por canais oficiais, evitar abrir links desconhecidos e nunca fornecer senhas, códigos de verificação, chaves privadas ou frases-semente a ninguém.
Riscos de malware e dispositivos de endpoint
O status de segurança do dispositivo de endpoint de um usuário pode afetar a proteção de chaves privadas e credenciais de contas. Malware, aplicações disfarçadas de carteiras, extensões de navegador desconhecidas e arquivos de download adulterados podem se tornar pontos de entrada para ataques. A IA pode ajudar atacantes a compreender códigos maliciosos existentes, modificar conteúdo ou organizar informações de ataque. No entanto, a possibilidade de um malware causar impacto real ainda depende de fatores como permissões do sistema, proteção do endpoint e ambiente operacional.
Os usuários devem baixar carteiras e softwares relacionados de fontes confiáveis, atualizar prontamente os sistemas operacionais e componentes de segurança e evitar instalar extensões ou programas de fontes desconhecidas. Para ferramentas que precisam acessar carteiras, ler informações de contas ou executar transações, os usuários devem confirmar cuidadosamente o escopo das permissões. As equipes de projetos e plataformas também devem se concentrar na educação sobre segurança de endpoints, na detecção de logins anômalos e nos mecanismos de proteção de contas.
Riscos de infraestrutura on-chain e off-chain e da cadeia de suprimentos
A infraestrutura que oferece suporte aos serviços de criptoativos vai muito além dos contratos inteligentes. Ela também inclui nós, serviços RPC, interfaces de negociação, oráculos, pontes entre blockchains, servidores em nuvem e dependências de terceiros. A IA pode ajudar equipes de segurança a organizar inventários de ativos, analisar registros e identificar padrões de acesso anômalo. Os atacantes também podem usar informações disponíveis publicamente para pesquisar serviços expostos ou defeitos conhecidos de software.
Pontes entre blockchains, oráculos e serviços externos geralmente envolvem relações de confiança entre vários componentes. Se um componente-chave tiver uma configuração incorreta de permissões, um problema de fonte de dados ou uma vulnerabilidade em dependência de software, isso poderá afetar a segurança das aplicações desenvolvidas sobre ele. As equipes de projetos precisam incluir a infraestrutura e a cadeia de suprimentos em suas avaliações gerais de segurança, em vez de verificar apenas se o código do contrato inteligente foi aprovado em uma auditoria.
Como as equipes de projetos podem estabelecer um sistema de defesa contra ataques assistidos por IA?
Comece identificando a superfície de ataque por meio de inventários de ativos e sistemas
As equipes de projetos precisam primeiro compreender quais componentes formam seus sistemas, quais componentes possuem permissões críticas e como diferentes serviços dependem uns dos outros. As avaliações de segurança não devem se limitar aos contratos inteligentes. Elas também devem abranger processos de conexão de carteira, autenticação de contas, interfaces de terceiros, serviços de nós, infraestrutura em nuvem e a cadeia de suprimentos de software.
Ao criar um inventário de ativos, as equipes podem classificar contratos críticos, contas administrativas, sistemas de gestão de chaves, dados de usuários e serviços externos de acordo com sua importância para o negócio. Para cada tipo de ativo, devem definir suas permissões de acesso, dependências e impacto potencial. Isso é necessário para determinar quais problemas podem afetar diretamente a segurança dos fundos ou a continuidade do serviço.
Incorpore a IA ao processo de revisão de segurança em vez de substituir auditorias
A IA pode ajudar desenvolvedores a compreender código, resumir lógicas suspeitas e organizar ideias de teste, mas não deve ser tratada como um mecanismo independente de auditoria de segurança. As equipes de projetos podem combinar análises assistidas por modelos com análise estática de código, testes dinâmicos, auditorias independentes e verificação formal quando necessária. Assim, cada método poderá lidar, respectivamente, com a organização de informações, a identificação de problemas e a validação de resultados.
Os relatórios de vulnerabilidades gerados por modelos devem ser revisados posteriormente quanto às condições de acionamento, ao escopo do impacto e aos resultados reais de execução. Análises não verificadas não devem ser usadas diretamente para realizar alterações de alto risco no sistema, nem servir como única base para determinar que um sistema é seguro ou possui uma vulnerabilidade grave. A IA pode aumentar a eficiência da revisão, mas a responsabilidade pela segurança ainda deve ser assumida por uma equipe profissionalmente qualificada.
Reforce a gestão de chaves e o isolamento de permissões
Chaves privadas, frases-semente, tokens de acesso e credenciais administrativas são informações de alto valor em sistemas de ativos digitais. As equipes de projetos devem limitar o acesso a credenciais confidenciais e evitar colocá-las em registros comuns, documentos compartilhados ou ferramentas de IA não aprovadas. Operações de alto privilégio podem ser combinadas com múltiplas aprovações, segregação de funções e registros auditáveis para reduzir o impacto de erros envolvendo uma única conta ou processo.
Para agentes de IA com recursos de chamada de ferramentas, as equipes também precisam definir claramente os dados que eles podem acessar e as operações que podem realizar. Os modelos não devem obter chaves, permissões de gestão de fundos ou recursos de ambiente de produção de alto risco sem autorização explícita. Incluir sistemas de IA na gestão de permissões e nas revisões de segurança é uma etapa importante para impedir que novas ferramentas introduzam riscos adicionais.
Estabeleça mecanismos de monitoramento contínuo e resposta a incidentes
As revisões de segurança não devem ocorrer apenas antes do lançamento de um produto. As equipes de projetos precisam monitorar continuamente acessos anômalos, alterações de permissões, alterações de configuração do sistema e o status de serviços críticos. Também devem estabelecer processos claros de classificação de alertas e tratamento de incidentes. Para ativos importantes e sistemas críticos, as equipes devem definir quem é responsável por confirmar riscos, quem tem autoridade para adotar medidas restritivas, como as evidências de investigação devem ser preservadas e como a recuperação posterior deve ser realizada.
A IA pode ajudar a organizar alertas, analisar registros e resumir indícios de incidentes, mas não pode substituir responsabilidades de resposta claramente definidas. As organizações devem realizar exercícios regulares de segurança para verificar a eficácia de seus processos de detecção de anomalias, isolamento de riscos, comunicação e coordenação e recuperação. Somente combinando ferramentas técnicas com sistemas operacionais as organizações podem estabelecer um sistema de defesa em funcionamento contínuo.
Como os usuários de criptoativos podem reduzir os riscos de ataques assistidos por IA?
Os usuários devem acessar serviços de ativos digitais por sites e aplicações oficiais verificados. Não devem determinar a autenticidade das informações apenas com base em mensagens diretas nas redes sociais, notificações de grupos ou links publicitários em resultados de pesquisa. Para mensagens sobre anomalias de conta, recompensas promocionais, resgates de airdrops ou assistência de suporte ao cliente, os usuários devem verificar ativamente as informações por canais oficiais, em vez de seguir diretamente os links ou dados de contato fornecidos na mensagem.
Proteja chaves privadas, frases-semente e credenciais de contas
Os usuários devem manter suas chaves privadas e frases-semente sob sua própria guarda e não devem fornecê-las a representantes de atendimento ao cliente, integrantes de projetos, ferramentas de terceiros ou serviços de IA. Senhas e códigos de verificação não devem ser enviados por janelas de chat ou páginas desconhecidas. Para ferramentas que afirmam gerenciar carteiras, recuperar contas ou automatizar negociações em nome dos usuários, os usuários devem primeiro verificar a origem do serviço e os requisitos de permissão. Devem estar especialmente atentos a solicitações para importar frases-semente.
Verifique permissões e detalhes de transações antes de assinar
Assinaturas de carteira e autorizações on-chain podem criar diferentes níveis de risco para os ativos. Os usuários devem verificar o endereço do contrato, o valor do ativo, o escopo da autorização e a operação real envolvida em uma transação. Não devem confirmar uma transação apressadamente quando não conseguirem compreender seu significado. Para autorizações que não são mais necessárias, os usuários podem revisar e revogar permissões desnecessárias de acordo com suas necessidades reais.
Reduza riscos relacionados a dispositivos de endpoint e fontes de software
Carteiras e aplicações relacionadas devem ser baixadas de fontes confiáveis, e sistemas e softwares devem ser mantidos atualizados. Os usuários devem agir com cautela ao instalar extensões de navegador, ferramentas de controle remoto e assistentes de negociação de terceiros, além de evitar permitir que programas desconhecidos obtenham permissões excessivas de dispositivos ou contas. Para dispositivos usados na operação de ativos, os usuários devem minimizar instalações desnecessárias de software e a exposição de informações confidenciais.
Assistentes de negociação com IA, ferramentas de estratégia automatizada e agentes podem precisar ler dados de mercado, conectar-se a contas ou chamar serviços externos. Antes de usar essas ferramentas, os usuários devem verificar o provedor de serviços, as práticas de processamento de dados, o escopo de permissões da API e as permissões de operação de fundos. A permissão para ler dados de mercado não é igual à permissão para iniciar negociações ou sacar ativos. Os usuários devem seguir o princípio do menor privilégio sempre que possível e evitar conceder permissões elevadas desnecessárias.
O papel da IA na defesa de segurança de criptoativos
A IA pode ser usada não apenas para auxiliar ataques, mas também como parte de um sistema de defesa. Durante o desenvolvimento de contratos inteligentes, os modelos podem auxiliar em revisões de código e no design de casos de teste, ajudando as equipes a identificar lógicas que exigem validação adicional. Nas operações de infraestrutura, a IA pode ajudar a classificar registros, resumir padrões de acesso anômalo e organizar alertas dispersos em materiais de investigação mais fáceis de compreender.
Na camada de proteção ao usuário, a IA também pode ser usada para identificar tentativas de falsificação de identidade, analisar links suspeitos e detectar padrões de comportamento anômalo. Para plataformas e equipes de projetos que precisam processar grandes volumes de informações de segurança, os modelos podem ajudar a reduzir o trabalho repetitivo de organização de informações e permitir que as equipes se concentrem mais na confirmação de riscos e na resposta a incidentes. No entanto, a eficácia real desses recursos depende da qualidade dos dados, do design do modelo, da integração do sistema e dos mecanismos de verificação humana.
As próprias ferramentas de defesa com IA também estão sujeitas a falsos positivos, falsos negativos e compreensão contextual insuficiente. Se as equipes de segurança dependerem inteiramente dos julgamentos dos modelos, poderão deixar de identificar ameaças reais por engano ou reduzir a eficiência da resposta devido a um grande número de falsos positivos. Decisões importantes envolvendo transferências de ativos, alterações de permissões e operações com chaves ainda exigem limites claros de permissão, revisão humana e registros auditáveis.
Uma abordagem mais adequada é usar a IA como uma camada auxiliar nas operações de segurança, em vez de conceder aos modelos controle irrestrito do sistema. Os modelos podem melhorar a eficiência da análise, as ferramentas de segurança tradicionais podem executar detecções e controles determinísticos, e profissionais podem validar decisões de alto risco. Essa divisão de responsabilidades ajuda a controlar os riscos causados por julgamentos incorretos de modelos e abuso de permissões, ao mesmo tempo que aproveita os recursos da IA.
Para plataformas de negociação de ativos digitais, os sistemas de segurança precisam abranger várias áreas, incluindo contas, negociação, gestão de ativos e interações com usuários. Os riscos associados a ataques assistidos por IA lembram os participantes do setor de que, mesmo quando a blockchain subjacente possui recursos como verificabilidade pública e imutabilidade, os usuários ainda podem ser afetados por phishing, roubo de credenciais, malware e riscos de serviços de terceiros. A segurança da plataforma não pode depender apenas das características da rede subjacente. Ela também exige atenção contínua à proteção de contas, à verificação de identidade, às permissões do sistema e à educação dos usuários sobre riscos.
Como plataforma de negociação de ativos digitais, os cenários de negócios da Gate também estão estreitamente relacionados a essas questões de segurança. Ao usar os serviços da plataforma, os usuários devem acessar suas contas por canais oficiais, proteger adequadamente suas credenciais de login e informações de verificação e agir com cautela diante de solicitações incomuns que afirmem vir do atendimento ao cliente da plataforma, de equipes de projetos ou de ferramentas de IA de terceiros. Nenhuma solicitação de senha, código de verificação, chave privada ou frase-semente deve ser considerada parte de um processo normal de suporte à conta.
Do ponto de vista do setor, a tecnologia de IA também oferece novas ferramentas para operações de segurança. A análise de riscos, a detecção de comportamentos anômalos e a organização de informações de segurança podem se tornar componentes técnicos dos esforços contínuos de uma plataforma para aprimorar suas capacidades de segurança. No entanto, os sistemas específicos de IA adotados por uma plataforma, as áreas de negócios em que são implantados e os recursos de defesa que fornecem devem ser determinados com base em informações divulgadas publicamente pela plataforma. Eles não devem ser inferidos apenas a partir de tendências do setor.
Para os usuários, a segurança da plataforma e as práticas de segurança pessoais sempre se complementaram. Escolher uma plataforma de serviço confiável, usar medidas adequadas de proteção de conta, verificar informações de transações e evitar a divulgação de credenciais confidenciais podem reduzir muitos riscos desnecessários. Para o setor, o verdadeiro desafio apresentado pela IA não é uma nova ferramenta de ataque específica. Em vez disso, as capacidades de ataque e defesa estão mudando, e os sistemas de segurança precisam se adaptar continuamente ao ambiente tecnológico em evolução.
Perguntas frequentes
Os ataques assistidos por IA tornarão os criptoativos mais fáceis de roubar?
A IA pode aumentar a eficiência do processamento de informações e da geração de conteúdo para determinadas atividades de ataque. No entanto, o fato de os ativos serem afetados ainda depende de o sistema-alvo ter vulnerabilidades, de as contas e permissões estarem protegidas e de o atacante conseguir atender às condições necessárias para a exploração real. A IA não significa que um ataque necessariamente terá sucesso.
Quais são os riscos de criptoativos mais comuns associados a ataques assistidos por IA?
Os principais riscos incluem auxílio na descoberta de vulnerabilidades em contratos inteligentes e infraestrutura, geração de mensagens de phishing mais enganosas, suporte ao desenvolvimento de malware e uso de informações públicas para analisar usuários e ambientes de projetos. Riscos diferentes envolvem diferentes pontos de entrada de ataque e medidas de proteção.
A IA consegue encontrar todas as vulnerabilidades em contratos inteligentes?
Não. A IA pode auxiliar na compreensão de código e na identificação de lógicas suspeitas, mas os modelos podem fazer julgamentos incorretos ou não identificar condições complexas de execução. A segurança de contratos inteligentes ainda exige análise estática, testes dinâmicos, auditorias independentes e verificação formal quando necessária.
Como os usuários de criptoativos podem se proteger contra phishing assistido por IA?
Os usuários devem acessar serviços por canais oficiais, verificar nomes de domínio e fontes de informação, nunca fornecer chaves privadas ou frases-semente a ninguém e conferir o destinatário da transação e o escopo da autorização antes de assinar uma transação. Para informações sobre agentes de negociação com IA, atendimento ao cliente e airdrops, os usuários não devem julgar a credibilidade apenas porque o conteúdo parece profissional.
Sim. A IA pode auxiliar na organização de inteligência de ameaças, na análise de comportamentos anômalos e no processamento de alertas de segurança. No entanto, ela deve ser combinada com controles de segurança tradicionais, gestão de permissões, revisão humana e mecanismos de resposta a incidentes. A IA não deve ser a única base para decisões de segurança.