EIP-7702 é uma melhoria de funcionalidade de contas introduzida na atualização Pectra do Ethereum. Ela permite que Contas Controladas Externamente (EOAs) executem código de contratos inteligentes por meio de um mecanismo de delegação, mantendo seus endereços existentes e o controle das chaves privadas. Isso permite que carteiras tradicionais acessem determinados recursos de contas inteligentes, como agrupar transações, permitir que terceiros paguem o Gas e gerenciar permissões de forma mais precisa por meio de contratos específicos.
No entanto, ampliar as capacidades de execução de uma conta também altera o limite de segurança da carteira. Antes, os usuários geralmente se concentravam em vazamentos de chaves privadas, aprovações maliciosas de tokens e transferências obtidas por phishing. Em um ambiente EIP-7702, uma única assinatura de delegação insegura pode alterar a forma como a carteira executa transações posteriores. Mesmo que os usuários não iniciem transferências comuns, invasores ainda podem usar contratos de delegação maliciosos para transferir ativos automaticamente. Este artigo explica o mecanismo técnico do EIP-7702, os vetores de ataque associados a delegações maliciosas e como investigar e responder após uma carteira sofrer transferências não autorizadas.
Principais pontos
-
O EIP-7702 permite que carteiras comuns deleguem a lógica de execução a contratos inteligentes. Os usuários podem acessar recursos como transações em lote, patrocínio de Gas e gerenciamento de permissões sem alterar os endereços existentes de suas carteiras, mas isso também introduz novos riscos de segurança relacionados a contratos inteligentes.
-
Uma delegação maliciosa difere de uma aprovação comum de token. Invasores podem usar assinaturas de phishing para fazer um endereço de carteira executar lógica de contrato maliciosa e transferir ETH, tokens ERC-20 ou outros ativos.
-
Transferências automáticas não significam necessariamente que a chave privada foi comprometida. Uma delegação maliciosa pode conceder permissões de execução aos invasores, mas um vazamento de chave privada também pode ocorrer ao mesmo tempo. Essas possibilidades devem ser investigadas separadamente.
-
Revogar uma delegação maliciosa e revogar uma aprovação ERC-20 são duas operações diferentes. Uma delegação EIP-7702 pode ser removida por meio de uma nova autorização válida, mas ferramentas comuns de gerenciamento de aprovações de tokens talvez não sejam compatíveis com essa operação.
-
A chave para recuperar uma carteira é identificar a origem do controle. Se existir apenas uma delegação maliciosa e a chave privada continuar segura, remover a delegação poderá evitar novas explorações. Se a chave privada ou a frase-semente tiver sido comprometida, os ativos devem ser transferidos prioritariamente para uma carteira totalmente nova.
O que é o EIP-7702? Por que carteiras comuns podem executar contratos inteligentes?
As contas do Ethereum incluem principalmente Contas Controladas Externamente (EOAs) e contas de contratos inteligentes. As EOAs tradicionais são controladas por chaves privadas e geralmente iniciam transações por meio de assinaturas, enquanto as contas de contratos inteligentes podem executar lógicas mais complexas com base em programas previamente definidos. Cada tipo de conta tem suas próprias características: as EOAs são simples de usar, mas não oferecem suporte nativo ao gerenciamento complexo de permissões, enquanto as contas de contratos inteligentes são flexíveis, mas geralmente exigem implantação e gerenciamento adicionais.
O EIP-7702 introduz um novo tipo de transação e mecanismo de autorização que permite que uma EOA aponte para código de contrato inteligente já implantado. Quando a delegação entra em vigor, as operações relevantes executadas para essa conta podem usar a lógica do contrato de destino, enquanto a própria conta mantém seu endereço e chave privada originais. Isso significa que os usuários podem acessar recursos de contas inteligentes sem mover todos os seus ativos para um novo endereço.
Os usos normais desse modelo incluem concluir várias operações de uma só vez, reduzir a complexidade do gerenciamento de Gas e oferecer uma experiência de transação mais flexível por meio de subpermissões restritas. No entanto, o contrato de delegação participa do processo de execução da conta. Se o código dele tiver vulnerabilidades, se o modelo de permissões for inadequado ou se o usuário delegar diretamente a um contrato malicioso, a carteira poderá enfrentar riscos que vão além do escopo das aprovações comuns de tokens.
Como uma delegação maliciosa pode transferir ativos automaticamente de uma carteira?
O principal risco do EIP-7702 é que um usuário pode assinar uma autorização para que uma conta use a lógica de execução de um contrato inteligente, em vez de assinar apenas uma transação específica. Invasores podem usar páginas falsas de atualização de carteira, portais de resgate de airdrop ou solicitações de verificação de segurança para induzir usuários a assinar autorizações de delegação. Quando a autorização é enviada e passa a vigorar on-chain, o endereço da carteira pode operar de acordo com as regras definidas pelo contrato malicioso.
Por exemplo, um usuário pode pretender apenas resgatar uma recompensa, mas delegar sua carteira a um contrato controlado por um invasor durante o processo de assinatura. O contrato malicioso pode conter lógica de transferência de ativos, contorno de permissões ou varredura automática. Quando o invasor aciona posteriormente a chamada relevante, o contrato pode usar as permissões de execução da conta para transferir ativos. Em alguns modelos, o invasor pode até esperar que a carteira receba novos ETH e então transferi-los por meio de uma transação posterior, levando a vítima a acreditar que a carteira contém um mecanismo de débito automático que não pode ser removido.
É importante observar que o EIP-7702 não grava código arbitrário diretamente em uma carteira, nem toda delegação transfere ativos automaticamente. O protocolo registra um indicador de delegação que aponta para um contrato de destino. A possibilidade de transferência de fundos depende do código do contrato de destino, do estado de inicialização, das permissões de execução e das condições de acionamento. As delegações maliciosas são perigosas porque podem conceder a um programa não confiável controle sobre as capacidades reais de execução da conta, enquanto os usuários talvez não consigam compreender essa alteração em uma interface de assinatura comum.
Como uma delegação maliciosa EIP-7702 difere de uma aprovação ilimitada ERC-20?
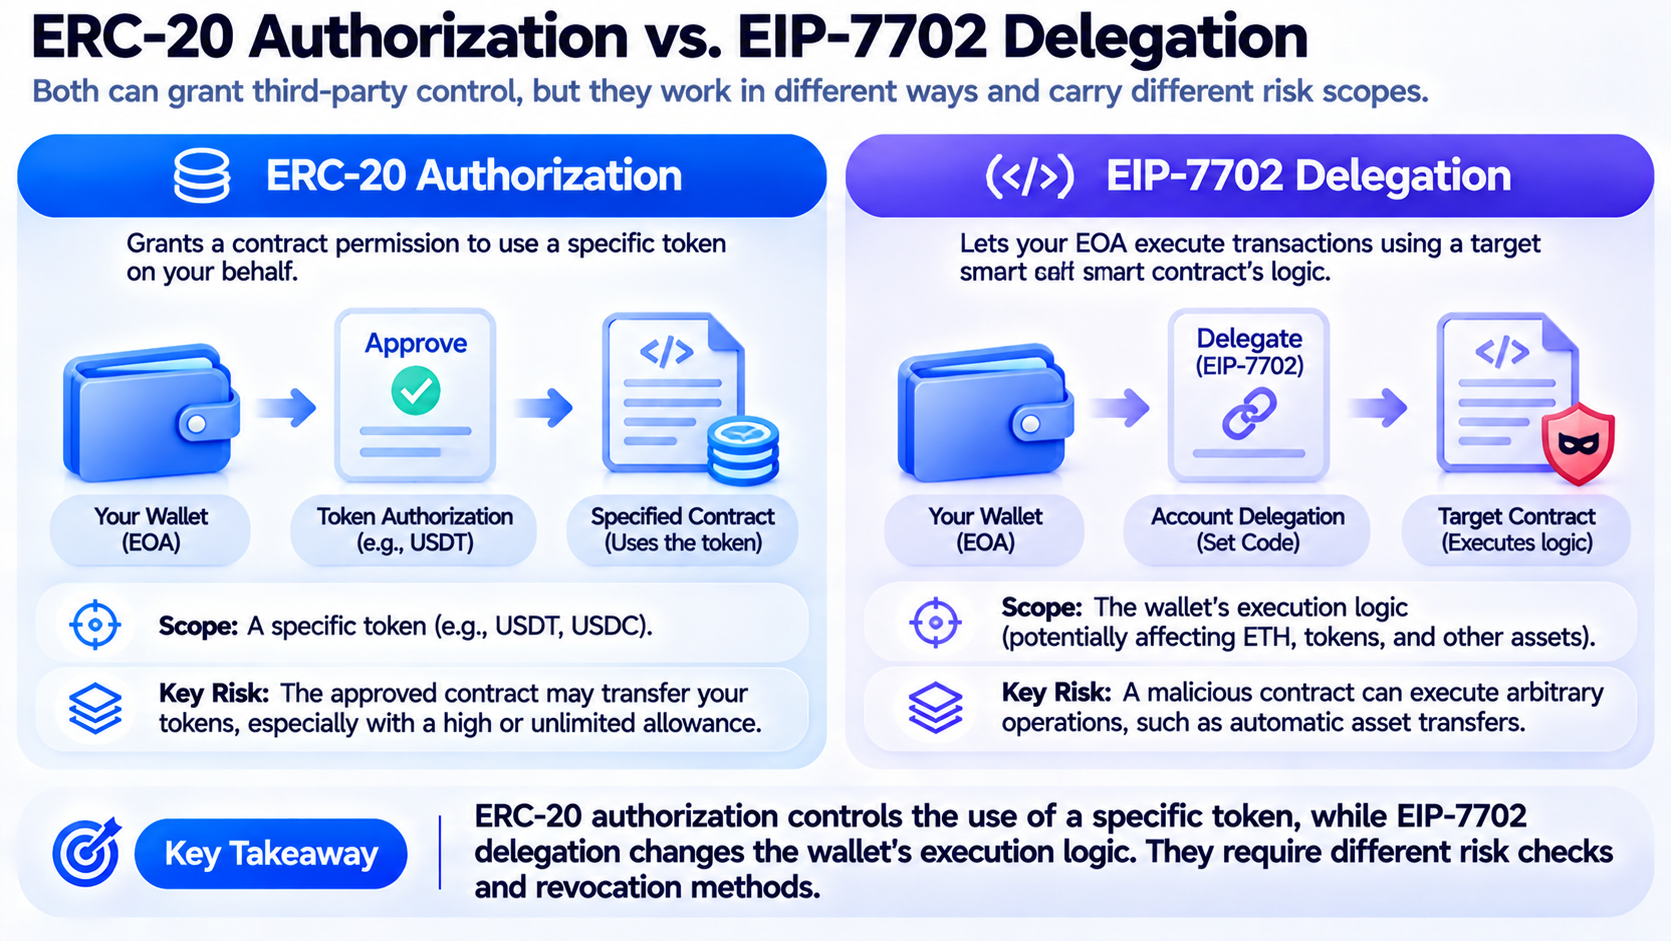
Uma aprovação ERC-20 tradicional geralmente permite que um endereço ou contrato especificado use determinado token até um valor definido. Por exemplo, ao negociar em uma exchange descentralizada, um usuário pode autorizar um contrato roteador a gastar parte de seus USDT. Se o valor aprovado for muito alto e o contrato autorizado for comprometido, os tokens correspondentes do usuário poderão ser transferidos. No entanto, esse tipo de aprovação geralmente se refere a um contrato de token específico e a um valor de aprovação definido.
Uma delegação EIP-7702 se aplica à lógica de execução de uma conta. Ela não apenas permite que um contrato gaste um tipo de token. Ela pode alterar a forma como a conta processa chamadas, verifica permissões e executa múltiplas operações. Se um contrato malicioso não tiver controles de permissão adequados, ele poderá afetar ETH, tokens e outros ativos on-chain. Portanto, uma delegação maliciosa EIP-7702 não deve ser tratada simplesmente como outro tipo de aprovação ilimitada.
| Dimensão de comparação |
Aprovação de token ERC-20 |
Delegação EIP-7702 |
| Função principal |
Permite que um endereço especificado use tokens |
Permite que uma EOA use a lógica de execução de um contrato especificado |
| Principal escopo de impacto |
Tokens específicos e o valor aprovado |
Depende do contrato de delegação e pode envolver toda a conta |
| Risco comum |
Um contrato malicioso chama transferências de tokens |
Código malicioso obtém capacidades de execução da conta |
| Como lidar |
Ajustar ou revogar a aprovação de token |
Remover ou substituir a delegação da conta |
| A chave privada ainda controla a conta? |
Sim |
Sim, mas o código delegado também pode executar operações |
As duas situações também podem existir ao mesmo tempo. Uma carteira pode manter aprovações ERC-20 perigosas e também ser afetada por uma delegação maliciosa EIP-7702. Portanto, após uma transferência não autorizada, os usuários não devem verificar apenas os registros de aprovação de tokens. Também devem confirmar se o endereço da carteira atualmente possui código delegado.
Por que ETH pode ser transferido automaticamente logo após chegar a uma carteira?
Uma transferência rápida após uma carteira receber ETH não significa necessariamente que um invasor esteja operando a carteira manualmente em tempo real. Um contrato de delegação malicioso pode funcionar em conjunto com um programa automatizado de monitoramento, permitindo que o invasor envie uma transação posterior assim que detectar fundos no endereço de destino. Para uma carteira que já possui permissões de execução maliciosas, o invasor pode automatizar o monitoramento, o acionamento e as transferências, criando um processo contínuo de varredura de ativos.
Esse ataque se assemelha a um Sweeper tradicional associado ao vazamento de chave privada, mas o caminho de controle não é exatamente o mesmo. Um Sweeper tradicional geralmente depende de uma chave privada vazada para assinar transações, enquanto uma delegação maliciosa EIP-7702 pode transferir ativos por meio de permissões de execução de contrato já ativas. Ambas as situações podem parecer transferências de fundos pouco depois de eles chegarem. Portanto, apenas a velocidade da transação não permite determinar se o invasor possui a chave privada.
Algumas delegações maliciosas também podem envolver várias blockchains compatíveis com EVM. As autorizações EIP-7702 incluem um ID de cadeia, geralmente usado para limitar o escopo de uma autorização. No entanto, uma autorização com ID de cadeia igual a 0 pode ser aplicada entre cadeias. Isso significa que uma autorização insegura assinada em uma rede pode criar riscos em outras redes elegíveis. Após detectar uma transferência não autorizada, os usuários devem verificar o status de delegação do endereço relevante em outras redes EVM, em vez de verificar apenas a cadeia em que ocorreu a perda inicial.
Como determinar se uma carteira tem uma delegação maliciosa EIP-7702?
Para determinar se uma carteira é afetada por uma delegação maliciosa, primeiro diferencie transferências comuns, aprovações de tokens e delegações de conta. O EIP-7702 introduz transações do Tipo 4, que podem conter uma lista de autorizações. Os usuários podem usar um explorador de blocos ou uma ferramenta de segurança de carteira compatível com EIP-7702 para verificar as informações de autorização nas transações relevantes e se a conta atualmente aponta para um contrato de delegação.
Se uma delegação EIP-7702 tiver sido configurada para um endereço de carteira, o código da conta geralmente conterá um indicador de delegação específico apontando para o endereço do contrato de destino. No entanto, isso não significa que a delegação seja necessariamente maliciosa, pois recursos legítimos de carteiras inteligentes também podem usar o EIP-7702. Para uma avaliação adicional, os usuários devem verificar se o contrato de destino é uma implementação reconhecida pelo provedor da carteira, se o código foi verificado, se contém lógica incomum de transferência de ativos e se a delegação ocorreu aproximadamente no mesmo momento que uma assinatura suspeita ou perda de ativos.
Os usuários também podem examinar como as transações não autorizadas foram acionadas. Os ativos saíram da carteira sem nenhuma ação do usuário? Um endereço desconhecido chamou repetidamente a carteira? Os fundos continuaram fluindo para o mesmo endereço de recebimento? Se alguma dessas condições se aplicar, salve os hashes das transações, os registros de autorização, os endereços dos contratos de destino e as informações sobre o fluxo de fundos. No entanto, uma única transação não autorizada não é suficiente para determinar de forma conclusiva que o ataque veio do EIP-7702. Vazamentos de chave privada, aprovações maliciosas de tokens e outros riscos de contratos inteligentes também devem ser investigados.
Como revogar uma delegação maliciosa de carteira?
Após descobrir uma delegação suspeita, primeiro pare de usar a carteira para novas operações de alto risco. Não transfira ativos adicionais para ela e não continue assinando transações em sites desconhecidos. Em seguida, use um cliente de carteira ou ferramenta de segurança confiável para verificar o status atual da delegação e confirmar se existe um contrato de destino desconhecido. Se a carteira utilizada ainda não oferecer uma forma de remover uma delegação EIP-7702, não acesse indiscriminadamente sites desconhecidos que oferecem uma suposta “correção com um clique”. Esses serviços podem induzir você a assinar outra autorização maliciosa.
No mecanismo do protocolo, o EIP-7702 permite que uma conta defina o destino da delegação como o endereço zero por meio de uma nova autorização válida, removendo assim o indicador de delegação atual. Os usuários também podem substituir a delegação por outra implementação por meio de uma autorização válida. No entanto, para uma carteira comum que já foi atacada, restaurar um estado de execução de conta limpo e confiável geralmente facilita a avaliação de riscos. Observe que revogar uma aprovação ERC-20 não revoga uma delegação EIP-7702. Essas operações devem ser tratadas separadamente.
O sucesso da operação também depende de o usuário ainda controlar a chave privada com segurança e de a transação que remove a delegação poder ser incluída com êxito on-chain. Se o invasor também possuir a chave privada, ele poderá assinar outra delegação maliciosa ou transferir ativos diretamente. Para carteiras afetadas por um Sweeper automatizado, uma transação de revogação comum também pode enfrentar competição de transações e o risco de os fundos de Gas serem transferidos. Nessa situação, não envie fundos repetidamente para o endereço comprometido nem tente realizar transações adicionais. Em vez disso, considere buscar suporte profissional de segurança confiável e adote medidas de proteção adequadas após avaliar completamente os riscos.
Uma carteira fica segura após a revogação de uma delegação maliciosa?
Remover uma delegação maliciosa pode eliminar o caminho atual de execução delegada da conta, mas isso não significa que todos os riscos de segurança da carteira tenham desaparecido. Se o invasor obteve apenas uma autorização de delegação por meio de phishing, enquanto a chave privada e a frase-semente do usuário permanecem seguras, remover a delegação pode impedir que o contrato malicioso continue executando operações pelo caminho original. No entanto, os usuários ainda devem verificar outras aprovações de tokens, assinaturas maliciosas, configurações de permissões não resolvidas ou informações de conta comprometidas.
Se o invasor obteve a chave privada ou a frase-semente, a carteira original não deve ser considerada segura, mesmo que o usuário consiga remover a delegação. O invasor ainda poderá usar a chave privada para iniciar transferências comuns ou assinar uma nova autorização EIP-7702. Nessa situação, a abordagem mais confiável é criar uma carteira controlada por uma frase-semente totalmente nova e mover quaisquer ativos restantes quando for seguro fazer isso. Apenas trocar o aplicativo de carteira, excluir extensões do navegador ou importar novamente a frase-semente original não resolverá um comprometimento existente da chave privada.
Além disso, remover uma delegação geralmente não pode reverter transações on-chain já concluídas nem recuperar automaticamente ativos roubados. A recuperação de ativos ainda pode exigir rastreamento on-chain, cooperação de exchanges, comprovação de propriedade e procedimentos legais. Os usuários devem tratar a prevenção de novas perdas e a recuperação de perdas históricas como dois objetivos distintos. Não devem presumir que fundos já transferidos retornarão automaticamente depois que a carteira aparentemente voltar a funcionar normalmente.
Como usuários comuns podem reduzir o risco de delegações maliciosas EIP-7702?
Os riscos de segurança do EIP-7702 não significam que os usuários devem evitar completamente os recursos de contas inteligentes. Um mecanismo de delegação bem projetado pode melhorar a experiência com a carteira ao reduzir assinaturas repetidas, oferecer suporte a transações em lote e permitir permissões de transação restritas. As principais considerações são se os usuários conseguem identificar o destino da autorização, compreender o escopo de suas permissões e confirmar que o contrato de delegação é confiável.
No uso cotidiano, priorize a ativação de recursos de contas inteligentes pelo próprio cliente da carteira. Não assine indiscriminadamente uma autorização de delegação desconhecida por causa de um airdrop, resgate de pontos ou uma suposta atualização de conta. Quando uma solicitação envolver EIP-7702, Set Code, Delegate ou alterações semelhantes de permissões, verifique o endereço do contrato de destino, a rede aplicável e o conteúdo da autorização. Se não for possível verificar a origem de um contrato, não o considere livre de riscos, mesmo que a página informe que a transação não exige Gas.
Usuários que mantêm ativos significativos também podem adotar uma abordagem de gerenciamento de fundos em camadas, separando as reservas de longo prazo das carteiras de negociação usadas com frequência. Uma carteira de uso diário pode ser usada para DeFi, testes de aplicações e experimentação de novos protocolos, enquanto os ativos de longo prazo devem ser armazenados preferencialmente em um ambiente com permissões mais simples e menor frequência de uso. Verificar regularmente delegações de conta, aprovações de tokens e registros de transações não autorizadas também pode ajudar a identificar a origem de um problema de segurança mais rapidamente.
Quais novos problemas de segurança de carteira o EIP-7702 expõe?
O EIP-7702 altera a premissa tradicional de que “as assinaturas de chave privada controlam transações” em carteiras. Os usuários ainda mantêm a chave privada, mas a conta pode executar código de contrato externo por meio de uma delegação. Como resultado, a segurança da carteira agora vai além da proteção da chave privada e inclui a proteção do destino da delegação, da lógica de execução e da configuração de permissões. Para usuários comuns, as consequências de assinar uma autorização não podem mais ser avaliadas apenas com base em ela transferir fundos ou aprovar um token específico.
Pesquisas de segurança em 2026 identificaram vários padrões de delegações maliciosas relacionados ao EIP-7702, incluindo a obtenção de autorizações por meio de phishing, a transferência contínua de ativos por contratos Sweeper maliciosos e a ampliação do escopo de ataque por autorizações entre cadeias. Pesquisas relacionadas também constataram que algumas contas afetadas não removeram prontamente delegações maliciosas, indicando que o risco resultante pode continuar após a perda inicial de ativos. No entanto, o número de delegações maliciosas identificadas em pesquisas, o número de contas afetadas e as perdas financeiras reais não devem ser tratados como equivalentes. Esses números devem ser compreendidos separadamente.
No futuro, os provedores de carteiras precisarão exibir com mais clareza os contratos de delegação e seus escopos de permissão, além de impedir que sites não confiáveis induzam diretamente os usuários a realizar delegações de alto risco. Exploradores de blocos, ferramentas de detecção de segurança e infraestrutura de contas inteligentes também precisarão melhorar sua capacidade de identificar atividades EIP-7702. Para os usuários, a mudança mais importante é tratar uma assinatura de delegação como uma operação de alto risco que pode afetar as permissões de execução de toda a carteira, e não como uma solicitação comum de conexão com um site.
Resumo
O EIP-7702 oferece às carteiras tradicionais de Ethereum capacidades mais flexíveis de execução de contratos inteligentes, tornando possíveis as transações em lote, o patrocínio de Gas e o gerenciamento detalhado de permissões. No entanto, o mesmo mecanismo também pode ser explorado por invasores para alterar a lógica de execução de uma carteira por meio de uma delegação maliciosa, resultando em transferências automáticas, varredura contínua de ativos e riscos de segurança entre cadeias.
Quando uma carteira sofre transferências não autorizadas, os usuários devem verificar suas delegações EIP-7702, aprovações ERC-20 e o status de segurança da chave privada. Se uma delegação maliciosa for confirmada, use uma ferramenta confiável para removê-la ou substituí-la e avalie se os ativos devem ser transferidos para uma carteira totalmente nova. Revogar uma delegação pode ajudar a impedir a exploração adicional de um caminho de execução específico, mas não pode garantir que a chave privada esteja segura nem recuperar automaticamente ativos que já foram transferidos.
Perguntas frequentes
Uma delegação maliciosa EIP-7702 significa que a chave privada da carteira foi roubada?
Não necessariamente. Invasores podem usar phishing para induzir usuários a assinar uma autorização de delegação e depois usar um contrato malicioso para executar transações sem obter diretamente a chave privada. No entanto, se a chave privada tiver sido comprometida, os invasores também poderão usar o EIP-7702 para ampliar suas capacidades de ataque. Essas possibilidades devem ser investigadas separadamente.
Por que os ativos podem ser transferidos mesmo quando a carteira não iniciou uma transferência?
Uma delegação maliciosa pode fazer com que a conta execute operações de acordo com a lógica de contrato controlada pelo invasor. O invasor pode acionar transferências por meio de chamadas posteriores, de modo que os ativos podem ser perdidos mesmo quando o usuário não iniciou uma transferência comum.
Como uma delegação EIP-7702 pode ser cancelada?
O EIP-7702 permite definir o destino da delegação como o endereço zero por meio de uma nova autorização válida, removendo assim a delegação. A operação deve ser concluída por uma carteira ou ferramenta de segurança confiável compatível com esse recurso. Não envie sua chave privada ou frase-semente para um site desconhecido.
Uma ferramenta de revogação de aprovações de tokens pode resolver uma delegação maliciosa?
Não necessariamente. Ferramentas comuns de Revoke geralmente são usadas para gerenciar aprovações ERC-20 e outras aprovações de tokens, enquanto uma delegação EIP-7702 se refere às permissões de execução da conta. A menos que a ferramenta ofereça suporte explícito ao gerenciamento de delegações EIP-7702, revogar aprovações de tokens não substitui a remoção da delegação maliciosa.
É necessário trocar de carteira após remover uma delegação maliciosa?
Isso depende da origem do risco. Se a chave privada permanecer segura e a delegação maliciosa tiver sido removida de forma eficaz, a carteira original poderá voltar a um estado normal de execução. No entanto, se a chave privada ou a frase-semente tiver sido comprometida, use uma carteira recém-gerada e transfira os ativos restantes quando for seguro fazer isso.
Uma delegação EIP-7702 pode afetar outras redes EVM?
Pode. O ID de cadeia em uma autorização pode restringir as redes aplicáveis, mas uma autorização com ID de cadeia igual a 0 pode ser usada em várias redes compatíveis. Após descobrir uma delegação maliciosa, verifique o status do endereço relevante em outras redes EVM.