


コンプライアンス担当者、暗号資産ATM事業者、そして機械が追加情報を求める理由を知りたいユーザーにとって、重要なのは、AML(マネーロンダリング対策)が顧客の本人確認のみで完結しないという点です。効果的な管理体制は、現金投入から送金先ウォレットまでの取引全体を追跡し、継続的なモニタリングを通じて維持されます。具体的な要件は、法域や運営者、取引タイプによって異なります。
主なポイント
- 顧客の本人確認および顧客デューデリジェンスは、誰が暗号資産ATMを利用しているか、その顧客にとってどのような活動が通常想定されるかを明確にします。
- 暗号資産ATMの取引モニタリングでは、複数の小口取引、取引高の急増、複数ATMでの利用、高リスクウォレットへの送金などのパターンを検出します。
- ブロックチェーン分析は、詐欺や制裁対象、ダークネット市場、その他の不正行為への曝露など、ウォレットレベルの情報を付加します。
- 強化デューデリジェンス、取引限度額、詐欺警告は、顧客や取引が高リスクの場合に追加の管理策となります。
- 疑わしい活動はさらなる調査や規制当局への報告が必要となることがありますが、AMLアラートのみでマネーロンダリングが証明されるわけではありません。
なぜ暗号資産ATMにAMLコンプライアンスが必要なのか
暗号資産ATMは、現金とデジタル資産をつなぎます。顧客は法定通貨を投入し、ウォレットアドレスを入力するだけで、従来の銀行口座を経由せずに暗号資産を受け取ることができます。これは正当な現金から暗号資産へのアクセス手段となる一方、独自の金融犯罪リスクも生じさせます。
現金は取引の背景情報が限られ、バーチャルアセットはATMから出た後、複数のウォレットを素早く移動できます。不正利用者はこれを利用し、マネーロンダリングや詐欺、制裁逃れ、テロ資金供与などを行う可能性があります。
このため、暗号資産ATMの規制フレームワークは、機械が合法的に設置されているかどうかだけでなく、運営者が法域ごとにライセンス取得、顧客デューデリジェンス、記録管理、取引モニタリング、報告義務などに対応する必要があることを示しています。
米国では、FinCENが交換可能なバーチャル通貨の受け入れ・送金事業を、該当する規制定義に合致する場合はマネーサービスビジネス(MSB)として扱います。これらの事業者は、**マネーサービスビジネス(MSB)**として登録し、AMLプログラムや報告・記録管理など、銀行秘密法(BSA)の要件を遵守することが求められます。FinCENは2025年8月、交換可能なバーチャル通貨キオスク運営者がBSA義務を果たさない場合、機械が詐欺やその他の不正行為に利用されるリスクが高まると警告しました。
このような原則は、暗号資産業界全体に共通しています。マネーロンダリング対策(AML)管理は、本人確認、リスク評価、モニタリング、内部統制を組み合わせており、単一の確認ステップに依存しません。
顧客の本人確認がBitcoin ATMのAMLプロセスの起点
顧客の本人確認は、誰が取引しているかを明確にしますが、取引自体の正当性までは判断しません。
暗号資産ATM運営者は、キオスクや連携したコンプライアンスシステムに組み込まれた階層型KYC手順を利用できます。規制要件やリスク、取引金額に応じて、新規顧客には電話番号、政府発行の身分証明書、顔認証、その他の顧客情報の提出が、暗号資産の払い出しや送金前に求められる場合があります。
高額取引の場合、より厳格な確認が必要となることがあります。
これは、一部の機械が過去には比較的大きな1日あたりの取引高を許可していた一方、現在では州ごとのルールによって大幅に低い上限が設けられることが増えているためです。例えば、コロラド州の2025年バーチャル通貨キオスク法では、1日あたり2,000ドルの取引上限が設定されています。このため、運営者の設定する上限は法域によって大きく異なる場合があります。
顧客の本人確認はあくまで最初のレイヤーです。正当な身分証明を提出しても、疑わしい活動をしている場合もあります。また、既存顧客が完全に認証されていても、詐欺師の指示に従っている場合もあります。
このような場面で顧客デューデリジェンスの重要性が高まります。
顧客デューデリジェンスによるリスクプロファイルの形成
顧客デューデリジェンスでは、その顧客に合理的に見合った活動レベルを確認します。
運営者は、所在地、想定される取引高、取引履歴、資金源、利用目的などのリスク要因を考慮できます。ビジネスアカウントの場合、関連規則が適用される場合はビジネス活動や実質的支配者に関する追加チェックが必要となることもあります。
これにより、運営者はリスクレベルを割り当てます。
例えば、2人の顧客がいるとします。1人は数か月ごとに200ドル分のビットコインを購入します。もう1人は新規顧客で、1日に複数回の大口現金取引を行い、複数のATMを利用し、複数のウォレットに送金します。
両者ともKYCを通過しているかもしれませんが、リスクプロファイルは異なります。
リスクベースアプローチにより、運営者はリスクが高い場合に追加の管理策を適用でき、すべての取引を同一に扱う必要がなくなります。金融機関全体で採用されているKYC基準も同様の論理に従っています。すなわち、身元を確認し、顧客の活動を理解し、その関係に付随するマネーロンダリングリスクを評価します。
リスクが大幅に高まる場合、運営者は強化デューデリジェンスに進みます。
暗号資産ATM取引モニタリングによる疑わしい活動の検出
暗号資産ATMの取引モニタリングは、顧客の実際の行動と想定される行動、過去の活動、あらかじめ定められたリスクリールを比較します。
自動化システムは、顧客アカウント、場所、期間を横断して取引を監視します。
主なレッドフラグには以下があります:
- 検出回避を目的とした複数の小口取引
- 取引量の急増
- 複数ATMにまたがる活動
- 新規顧客による繰り返し取引
- 類似活動を行う複数アカウント
- 複数ウォレットへの迅速な資金移動
- 経済的合理性のない取引
- 高リスク法域との接点
- 制裁対象と関連するウォレット
- 詐欺、犯罪、ダークネットマーケットへの曝露
ストラクチャリング(分割送金)は典型例です。12,000ドルを送金したい顧客が、1回の大口取引ではなく2,000ドルずつ6回に分けて取引する場合、特定の管理や報告の閾値を下回る意図があるかもしれません。個々の取引は目立たなくても、まとめて見ると行動パターンが明らかになります。
現金取引の繰り返しにも同様のことが言えます。重要なのはパターンと顧客プロファイルであり、単に1件の取引が所定の数値を超えるかどうかではありません。
自動アラートは一般的に追加調査につながるべきで、即座に金融犯罪と断定すべきではありません。正当な顧客がウォレットを変更したり、より大きな購入をしたり、取引習慣を変えることもあります。
ブロックチェーン分析によるウォレットレベルのリスクスクリーニング
従来のAMLモニタリングは、誰が機械を利用し、いくら現金が動いたかを示します。ブロックチェーン分析は、デジタル資産の送金先に関する情報を追加します。
運営者は、取引完了前に送金先ウォレットアドレスをスクリーニングし、その後も関連するブロックチェーン活動をモニタリングできます。分析システムは、既知の詐欺、盗難資産、ランサムウェア、制裁対象、ダークネット市場、その他不正行為と関連するアドレスへの曝露を特定する場合があります。
最新の暗号資産取引モニタリングシステムは、入出金のリスクを評価し、資金の送受先を確認します。これにより、コンプライアンスチームは顧客情報や現金の動きとあわせて追加のシグナルを得ることができます。
従来型アカウント管理と暗号資産ウォレットのブラックリスト化の違いも重要です。ブロックチェーンスクリーニングは、個人の従来型金融口座だけでなく、アドレスへの曝露や取引履歴に着目します。
ただし、ブロックチェーン分析は万能ではありません。リスクスコアは間接的な曝露や不完全な帰属、関連アドレスに関する仮定を反映する場合があります。意思決定を補助するものであり、人によるデューデリジェンスの代替にはなりません。
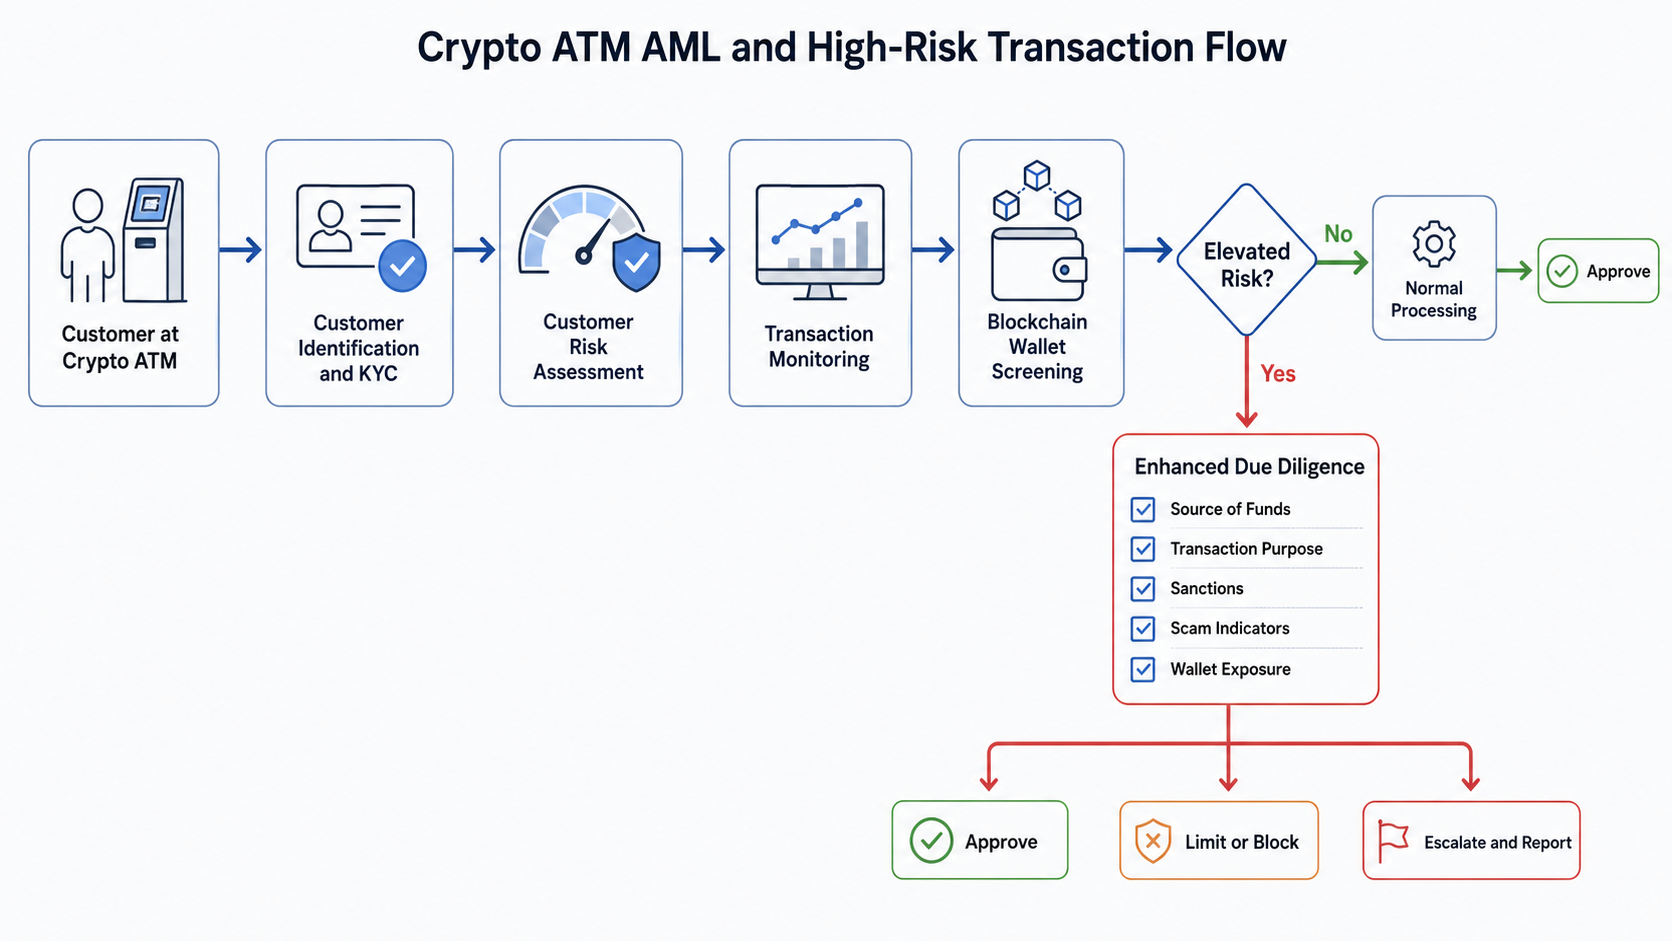
高リスク取引に対する強化デューデリジェンス
強化デューデリジェンスは、通常のKYCやモニタリングだけではリスクを十分に説明できない場合に、追加の精査を行います。
運営者は、資金源、送金目的、ウォレット所有者との関係、複雑な取引の経済的合理性など、さらなる情報を求めることがあります。否定的な報道、高リスク法域、異常なブロックチェーン曝露も判断材料となります。
複数のシグナルが重なった場合、リスクはより明確になります。
例えば、初めての顧客が大口現金取引を試み、常に電話で誰かと話しながら操作している場合を想像してください。顧客はウォレットの管理者を明確に説明できず、政府職員から即時支払いを要求されたと主張し、送金先アドレスは高リスク曝露があります。
単一の要素だけで犯罪を証明することはできませんが、複数が重なることで調査や取引停止の十分な根拠となります。
該当する規則や内部統制によっては、運営者が追加デューデリジェンスを求めたり、取引限度額を引き下げたり、手動審査に回したり、取引を拒否することもあります。
Bitcoin ATM詐欺が「高リスク」の意味を変えた
Bitcoin ATM AMLにおける大きな課題は、機械の前にいる人物が犯罪者ではなく被害者である場合があることです。
銀行やテクノロジー企業、法執行機関、政府職員を装った詐欺師が、被害者に現金を引き出させ、Bitcoin ATMを訪れさせ、QRコード付きウォレットアドレスに送金させるケースがあります。
この問題は2025年により顕在化しました。FBIのインターネット犯罪苦情センターによると、2025年には13,400件以上の暗号資産キオスクに関する苦情が報告され、被害総額は3億8,800万ドルを超えました。そのうち半数以上が50歳以上であり、同世代の被害額は3億200万ドルを超えました。
よく引用される2億4,700万ドルという数字は過去の報告によるものであり、FBIの最新2025年キオスクデータは3億8,800万ドル超となっています。
リスクの高まりにより、運営者や立法者は消費者保護のために目立つ詐欺警告や厳格な取引限度額を導入しています。警告には、政府職員や銀行員、投資アドバイザーを名乗る人物から送金指示を受けていないか確認する内容が含まれることがあります。
顧客は技術的には自分の資金を自発的に送金している場合もありますが、詐欺防止の観点からは、取引は依然として高リスクとなります。
高齢顧客とBitcoin ATM詐欺
高齢顧客が必ずしも疑わしいわけではありませんが、詐欺の兆候と年齢による脆弱性が組み合わさることで追加調査の正当性が生まれます。
FBIの2025年データがその理由を示しています。50歳以上が、報告された暗号資産キオスク苦情の半数以上と3億200万ドル超の損失を占めました。
2025年、ワシントンD.C.ではAthena Bitcoin社に対する訴訟が起こされました。D.C.司法長官は、調査期間中、Athena BitcoinのD.C.設置機における入金の93%が、脆弱な住民や高齢者を標的とした詐欺に関連していたと主張しました。これはAthena社のD.C.事業に関する主張であり、すべてのBitcoin ATM取引の93%が詐欺であるという証拠ではありません。
この区別は重要です。不正統計は管理策の設計に役立つべきであり、根拠のない主張に拡大解釈すべきではありません。
疑わしい活動の報告と銀行秘密法
モニタリングで疑わしい暗号資産取引が特定された場合、コンプライアンス担当者は通常、報告義務が発生するかどうかを判断する前に広範なパターンを調査します。
調査には、顧客情報、取引金額、複数アカウント、複数ATMでの活動、ウォレット曝露、制裁結果、顧客からの説明などが含まれます。
米国では、銀行秘密法の対象となるバーチャル通貨送金事業者は、疑わしい活動報告(SAR)や通貨取引報告(CTR)を含む、適用される報告・記録管理体制を維持する必要があります。FinCENは、SARおよびCTR義務がバーチャル通貨送金事業者のコンプライアンス責任の一部であると明記しています。
現金取引については、CTR要件を満たす取引を特定できる記録(必要に応じて集計も含む)を保持する必要もあります。
重要なのは、行動分析がアラートを生み出し、コンプライアンス調査がその意味を判断するという点です。
トラベルルールはAMLを単一の暗号資産ATMの枠を超えて拡張
AMLコンプライアンスは、暗号資産が機械から出た時点で必ずしも終了するわけではありません。
FATFのトラベルルールは、規制対象のバーチャルアセットサービスプロバイダーが関与する一定のバーチャルアセット送金に、指定された送金者・受取人情報の付与を求めています。この原則は、金融システムの他の情報共有要件と類似しています。
EU域内では、Regulation (EU) 2023/1113が、対象となる暗号資産サービスプロバイダーによる暗号資産の送金にもトレーサビリティ要件を拡張しています。EUのフレームワークは、これらの要件をマネーロンダリングやテロ資金供与の防止・発見・調査に明確に結びつけています。
MiCA(またはMiCAR)は、これらのAMLルールと並行して運用されます。欧州の運営者が「MiCA下でKYC/AML義務を負う」と言うのは簡略表現であり、実際にはMiCA、送金情報要件、AML法制を含むより広範なEUパッケージの中で運営されています。
規制当局の監視:Cryptolinkの実例
オーストラリアは、規制当局が管理体制が機能していないと判断した場合の最近の例です。
2026年8月、AUSTRACはCryptolink社の登録を3か月間停止したと発表しました。同社は96台の暗号資産ATMを運営しており、AUSTRACは高リスク取引の管理能力やAML/CTF義務の履行に関する継続的な懸念を挙げました。
この事例は、AMLポリシーの存在から、実際にポリシーが機能していることの証明へと議論をシフトさせました。
リスク評価は顧客チェックに反映されなければなりません。アラートは注視されなければなりません。取引モニタリングは実際の事業活動を反映する必要があります。報告要件も遵守されなければなりません。
この規制動向はオーストラリアに限りません。米国の各州も、警告、限度額、手数料、返金などを含むキオスク特有の規則を導入し続けています。ただし、2025年だけで30州が暗号資産ATM法を可決したという主張は、現時点の追跡では裏付けられていません。AARPは、2023年以降30州が暗号資産キオスク関連法を制定し、そのうち13件は2026年に成立したと報告しています。
実例:現金入金からAML判断まで
顧客が5,000ドルの現金をビットコインに交換したいとします。
ATMでは、運営者がまず本人確認を行い、金額をアカウント履歴や取引限度額と照合します。モニタリングソフトウェアは、過去の取引や複数の機械での行動を分析します。送金先ウォレットは制裁やブロックチェーンリスクのスクリーニングを受けます。
すべてが顧客プロファイルに合致すれば、取引は進行します。
一方、顧客が複数ATMで小口入金を繰り返し、疑わしい活動と関連するウォレットを指定し、送金理由を説明できない場合、取引は強化デューデリジェンスに移行します。
アカウントベースの暗号資産取引所は、やや異なるデータトレイルを生み出します。たとえばGate.comは、匿名の現金取引ではなく、認証済み顧客アカウントを通じて運営しています。BTC/USDT取引ペアのような市場は、デジタル資産の取得や取引をアカウントベースで行う経路を示し、取引活動が継続的なアカウント関係と結びつきます。
いずれのモデルもAMLリスクを排除するものではなく、異なるコンプライアンスシグナルを生み出します。
暗号資産ATM AMLコンプライアンスのリスクと限界
AMLシステムはリスクを低減できますが、完全に排除することはできません。
誤検知は避けられません。複数のウォレットを利用する人が必ずしもマネーロンダリングしているわけではありません。ブロックチェーン曝露が間接的な場合もあります。顧客が異常な取引高に正当な理由を持つ場合もあり、リスクモデルは犯罪行動の変化により陳腐化することがあります。
逆の問題もあります。犯罪者は、検出を避けるために複数の小口取引や複数アカウント、ウォレット間の迅速な移動など、行動を意図的に適応させます。
詐欺被害者もまた制約要因となります。従来のAMLモデルは、疑わしい顧客を特定するために設計されており、他者に操作されている顧客を特定するものではありませんでした。
そのため、運営者はリスクモデル、取引ルール、ブロックチェーン分析の閾値、詐欺対策の定期的な見直しが必要です。規制要件も法域ごとに異なるため、ある国のライセンス要件を満たしても他国では不十分な場合があります。
結論
暗号資産ATM運営者は、顧客の本人確認で取引者を特定し、顧客デューデリジェンスで想定行動を設定し、取引モニタリングで異常パターンを検出し、ブロックチェーン分析でウォレットレベルのリスク情報を付加するという多層的なプロセスでAMLおよび高リスク取引を管理しています。リスクが高まれば、強化デューデリジェンス、取引限度額、手動審査、規制当局への報告が追加管理策となります。
最も強力なAMLプログラムは、単一の閾値やウォレットスコアに依存せず、顧客行動、現金活動、ブロックチェーン上の動きがどのように結びついているかを重視します。
このアプローチは、Bitcoin ATM詐欺によって加害者と被害者の境界が曖昧になる中で、より重要性を増しています。認証済み顧客が不正資金をロンダリングしている場合もあれば、高齢顧客が詐欺師に操作されて正当な貯蓄を送金している場合もあります。
したがって、暗号資産ATMのAMLコンプライアンスは、継続的かつリスクベースのプロセスとして機能することが最適です。疑わしい活動や金融犯罪への曝露を低減できますが、意図を完全に特定することはできず、人による審査や法域ごとの規制要件の代替にはなりません。
よくある質問
暗号資産ATMのAMLコンプライアンスとは?
暗号資産ATMのAMLコンプライアンスとは、運営者が顧客を特定し、リスクを評価し、取引をモニタリングし、疑わしい活動に対応するために用いる方針および管理策を指します。法域によっては、KYC、制裁スクリーニング、ブロックチェーン分析、強化デューデリジェンス、記録管理、規制当局への報告が含まれる場合があります。
暗号資産ATM運営者はどのように疑わしい取引を特定しますか?
運営者は、複数の小口取引、異常な取引高、複数ATMでの活動、複数ウォレット間の迅速な資金移動、高リスクウォレットアドレスとの送金などのパターンを探します。レッドフラグが立った場合、通常は追加調査が行われ、即座にマネーロンダリングが証明されるわけではありません。
なぜBitcoin ATMは顧客の本人確認を必要とするのですか?
顧客の本人確認は、適用されるKYCやマネーロンダリング対策要件の遵守、および取引を既知の顧客プロファイルに結びつけるために役立ちます。検証要件は、取引金額やリスクによって強化される場合があり、運営者や法域によって異なります。
ブロックチェーン分析はBitcoin ATMのAMLにどのように役立ちますか?
ブロックチェーン分析は、送金先ウォレットアドレスが制裁、詐欺、盗難資金、ダークネット市場、その他の高リスク活動と関連していないかスクリーニングできます。運営者はこの情報を顧客・取引データと組み合わせて、追加デューデリジェンスが必要かどうか判断できます。
暗号資産ATM取引が高リスクの場合はどうなりますか?
運営者は追加の顧客情報を求めたり、資金源や利用目的を調査したり、許可金額を引き下げたり、手動審査を行ったり、取引を拒否することがあります。該当する報告基準を満たす場合は、疑わしい活動として関係当局に報告する必要がある場合もあります。
高齢顧客は自動的に高リスクとみなされますか?
いいえ。年齢だけで疑わしい活動と判断されることはありません。ただし、規制当局や法執行機関のデータでは、高齢者の暗号資産ATM詐欺被害が多額に上ることが示されているため、年齢に加えて初回利用、緊急性、第三者からの指示、その他の詐欺兆候がある場合は追加の消費者保護チェックが正当化されます。
免責事項: 本コンテンツは教育目的であり、法的、コンプライアンス、金融、投資アドバイスを構成するものではありません。暗号資産ATMのライセンス、KYC、AML、報告要件は法域によって異なり、随時変更される場合があります。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容


関連記事
Raydiumの利用方法:初心者のための取引と流動性提供ガイド
スマートレバレッジに関連するリスクにはどのようなものがあるのでしょうか?
Raydiumのコア機能とは?取引および流動性プロダクトを徹底解説

Render、io.net、Akash:DePINハッシュレートネットワークの比較分析
スマートレバレッジを活用する際の最適なシナリオとトレーディング戦略
