Perbandingan ini ditujukan bagi pembaca produk dan risiko yang memilih antara kolom halaman privat dan feed publik. Mekanismenya dijelaskan dalam zkTLS; istilah umum untuk jembatan data off-chain termasuk dalam oracle blockchain. Bagian di bawah membandingkan sumber, privasi, kepercayaan, dan latensi, serta mencakup batas antara tangkapan layar/PDF dan asal-usul kriptografis.
Dimensi dan daftar periksa “Pilih jika” tersedia di bawah, termasuk titik ketika tangkapan layar atau PDF tidak lagi memadai dan asal-usul kriptografis dimulai. Pembungkus berbentuk protokol mencakup oracle zkTLS zkPass; narasi feed zero-knowledge berada berdampingan dengan zkOracle dan zkCoprocessor.
Poin Penting
- zkTLS mengoptimalkan pembuktian domain-bound server asal suatu kolom sesi HTTPS; oracle tradisional mengoptimalkan penulisan fakta publik secara berkelanjutan on-chain dengan ketahanan terhadap manipulasi.
- Halaman privat setelah login tanpa API publik bertanda tangan sesuai untuk zkTLS; harga pasar berkelanjutan dan agregasi dari berbagai sumber sesuai untuk jaringan oracle yang matang.
- Pengungkapan selektif merupakan keunggulan umum zkTLS; feed tradisional biasanya memublikasikan nilai agregat kepada setiap pengamat on-chain.
- Tangkapan layar dan unggahan PDF dapat mendukung operasional, tetapi tidak memiliki asal-usul sesi yang dapat diperiksa; klaim kriptografis membuktikan asal-usul dan integritas—bukan kebenaran asal data.
- Pilih menggunakan daftar “Pilih jika”, lalu masukkan risiko notaris/set node serta kesalahan asal data ke dalam model ancaman.
| Fitur |
zkTLS |
Oracle tradisional |
| Sumber data |
Sesi HTTPS pengguna ke asal data (halaman login / API privat) |
Node operator mengambil sumber publik, venue, atau API khusus |
| Jalur akses |
Pengguna memegang sesi; notaris / Proxy / TEE menjadi saksi bersama atau mendelegasikan |
Set node mengambil dan mengagregasi; kontrak membaca feed |
| Privasi |
Sering mendukung pengungkapan selektif tingkat predikat |
Nilai feed biasanya bersifat publik bagi pengamat on-chain |
| Akar kepercayaan |
Pengikatan domain/sertifikat ditambah jalur notaris, Proxy, atau TEE |
Set node, agregasi multisumber, insentif ekonomi |
| Latensi dan biaya |
Jalur pembuktian per sesi; latensi dan biaya pembuktian lebih tinggi |
Pembaruan berkelanjutan; sesuai untuk data pasar berlatensi rendah |
| Jenis data umum |
Ambang saldo, tingkat keanggotaan, kolom pekerjaan/reputasi |
Harga, suku bunga, olahraga, dan hasil peristiwa publik |
| Mode kegagalan |
Korupsi/waktu henti notaris; halaman asal yang salah tetap valid secara formal; DOM/jalur rusak |
Manipulasi sumber, kolusi node, feed usang atau bias |
| Tangkapan layar / PDF |
Asal-usul sesi dapat diperiksa; lebih kuat daripada laporan mandiri melalui tangkapan layar |
Tidak menggantikan tangkapan layar; berfokus pada penyerapan fakta publik |
Tabel tersebut merangkum pilihan ke dalam dimensi yang mudah dipindai: sumber dan akses menentukan siapa yang dapat melihat data; privasi dan akar kepercayaan menentukan biaya dari penerimaan palsu; latensi dan jenis data menentukan jalur yang lebih hemat untuk direkayasa. Tangkapan layar memiliki baris tersendiri karena operasional sering memperlakukan gambar sebagai “bukti”, padahal kelas buktinya tidak sama dengan asal-usul kriptografis.
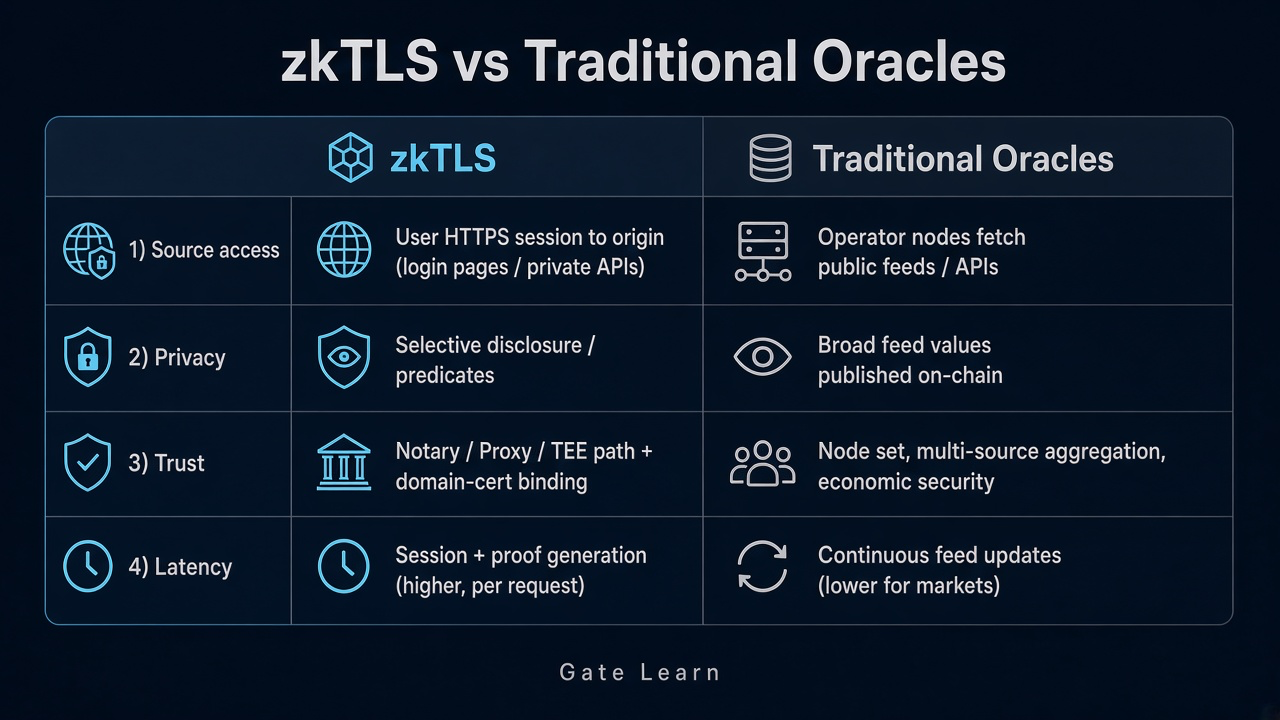
Gambar 1. Tampilan berdampingan zkTLS dan oracle tradisional berdasarkan akses sumber, privasi, asumsi kepercayaan, dan latensi.
Apa Itu zkTLS?
zkTLS, sebagai kelompok teknik, mengubah kolom dalam sesi TLS/HTTPS menjadi klaim yang dapat diperiksa pihak ketiga: mengikat domain dan sertifikat, serta secara opsional hanya mengungkapkan hasil predikat tertentu (misalnya, bahwa saldo melebihi ambang batas) tanpa menyerahkan seluruh plaintext.
zkTLS tidak menggantikan HTTPS dan tidak secara otomatis menentukan apakah fakta bisnis dari asal data benar; zkTLS menyediakan bukti asal-usul dan integritas, dengan transport layer security sebagai protokol HTTPS yang memungkinkan pertukaran data aman antara klien dan server. Tim menggunakan MPC, jalur Proxy, atau TEE sebagai jalur integritas umum; “zk” sering kali merupakan label payung, dan handshake TLS mungkin tidak pernah menjalankan sirkuit zero-knowledge, meskipun bukti zero-knowledge merupakan salah satu lapisan opsional dalam keluarga protokol yang lebih luas.
Dalam praktiknya, klien membuka sesi TLS ke server asal. Karena kunci sesi dibagikan antara klien dan server, klien tunggal dapat mengenkripsi byte arbitrer dan kemudian “mendekripsinya”, sehingga pihak lain tidak dapat memperlakukan transkrip mentah sebagai keluaran server yang jujur. Oleh karena itu, desain zkTLS menambahkan saksi: notaris MPC yang menjalankan protokol bersama klien, Proxy yang membuktikan arah ciphertext, atau TEE yang menyimpan kunci dalam lingkungan komputasi tersegel. Bukti yang dihasilkan memungkinkan verifier menggunakan klaim tanpa mempelajari seluruh halaman atau kunci sesi.
Apa Itu Oracle Tradisional?
Oracle tradisional menulis fakta off-chain ke status on-chain agar smart contract dapat mengakses data eksternal dari sumber data off-chain atau dunia nyata. Keluaran umum mencakup feed harga, suku bunga, hasil olahraga, atau hasil peristiwa publik, dan jaringan ini paling kuat untuk data publik atau data yang tersedia secara publik, bukan catatan pengguna privat. Fokus desain biasanya adalah agregasi multisumber, ketersediaan node, dan ketahanan terhadap manipulasi—bukan membuktikan kolom HTML mana yang muncul dalam sesi pengguna yang telah login.
Kontrak membaca pembaruan feed, bukan transkrip browser. Data pasar publik berkelanjutan secara alami sesuai dengan jalur ini; kolom halaman login privat sering kali tidak memiliki API publik bertanda tangan, dan jaringan feed secara default tidak memutar ulang sesi HTTPS setiap pengguna. Karena itu, aplikasi terdesentralisasi sering menggunakan oracle untuk data eksternal bersama, bukan bukti sesi pribadi. Pihak oracle biasanya mengoperasikan server yang mengambil endpoint publik; mereka tidak berada di dalam saluran TLS klien pengguna, sehingga tidak dapat begitu saja menggunakan halaman bank privat seperti yang dapat dilakukan protokol klien-plus-saksi zkTLS.
Bagaimana Sumber Data dan Jalur Akses Berbeda?
Pemisahan utamanya adalah sebagai berikut: zkTLS mengikuti sesi yang sudah dapat dibuka pengguna ke suatu asal data; oracle tradisional mengikuti sumber publik yang dapat diambil node operator.
Dalam jalur zkTLS, klien menyelesaikan HTTPS ke server domain target, dan bukti dapat dihasilkan dari situs web HTTPS apa pun tanpa memerlukan akses API sebelumnya. Beberapa desain menggunakan model Proxy, ketika perantara menjadi saksi atau meneruskan pertukaran klien–server alih-alih menggunakan pemrosesan sesi bergaya MPC. Pendekatan lain berbasis MPC menjalankan handshake TLS secara bersama-sama—langkah protokol yang menyiapkan kunci sesi aman—agar tidak ada pihak yang dapat memalsukan ciphertext server secara sendiri. Notaris, Proxy, atau TEE meninggalkan bukti yang dapat diperiksa; kemudian bukti klaim dibuat. Dalam jalur oracle tradisional, node mengambil data dari venue, indeks, atau API publik, mengagregasikannya menjadi feed, lalu kontrak membaca feed tersebut. Hal ini menjadikan zkTLS berguna untuk memverifikasi data Web2 dari sistem yang sudah ada ketika tidak tersedia feed publik yang mudah digunakan. Jika tidak, validasi data tradisional atau proses konfirmasi lain akan memerlukan pihak terpisah untuk mengambil sumber yang sama secara langsung. Tanpa sesi pengguna, zkTLS tidak dapat menggantikan feed publik; tanpa sumber publik yang dapat diambil, node tidak dapat mengonsumsi kolom privat setelah login secara aman. Pendekatan yang didukung server juga bergantung pada server asal yang mengizinkan ekspor, sehingga operator dapat membatasi apa yang dibagikan. Produk yang menggunakan Web Proofs karena itu memperlakukan klien, server, dan pihak saksi sebagai satu jalur protokol. Uraian mekanisme publik seperti penjelasan zkTLS Oasis dan halaman pola zk-TLS EthSystems memetakan jalur sesi-ke-bukti yang sama.
Bagaimana Privasi, Data Privat, dan Pengungkapan Selektif Berbeda?
Kemampuan umum zkTLS adalah pengungkapan selektif: membuktikan bahwa ambang batas terpenuhi tanpa memublikasikan jumlah pastinya, atau mengekstrak satu kolom sambil menyembunyikan sisanya. zkTLS juga dapat membuktikan klaim terkait data tersebut tanpa mengungkapkan seluruh isinya. Hal ini menjadikan zkTLS berguna ketika data privat atau sensitif harus dibuktikan tanpa mengekspos seluruh catatan. Setelah feed oracle tradisional berada on-chain, nilai agregat biasanya terlihat oleh setiap pengamat—tujuan privasi sering berbenturan dengan feed yang sepenuhnya dapat dibaca.
Jika suatu produk memerlukan gerbang kelayakan tanpa laporan lengkap, zkTLS sesuai dengan tujuannya. Hal ini terutama relevan saat membuktikan data pribadi atau sensitif seperti identitas hukum atau catatan keuangan melalui pengungkapan selektif. Jika suatu produk memerlukan semua pihak untuk menggunakan harga publik yang sama sebagai dasar penyelesaian, feed tradisional sesuai dengan tujuannya. Keduanya juga dapat dikombinasikan: harga publik melalui oracle, atribut pengguna privat melalui klaim zkTLS. Hal ini membantu membawa data internet privat on-chain tanpa pengungkapan luas; beberapa sistem menggambarkannya sebagai model yang memungkinkan data internet privat diverifikasi on-chain dari situs web HTTPS tanpa mengekspos seluruh catatan.
Pengungkapan selektif biasanya berada di atas bukti transkrip TLS. Klien tetap berkomunikasi dengan server asal; pihak saksi membantu mengikat respons; kemudian sirkuit atau protokol penyuntingan menghasilkan bukti yang lebih kecil untuk digunakan pihak lain. Dalam desain MPC, kunci sesi dapat dibagi sehingga tidak ada satu pihak pun yang dapat menyalahgunakannya. Dalam desain Proxy, Proxy membuktikan ciphertext sementara klien menyimpan kunci dekripsi dan membuktikan pengetahuan atas plaintext di dalam komputasi. Bagaimanapun caranya, tujuannya adalah menggunakan kolom privat tanpa mengirimkannya ke setiap server verifier.
Bagaimana Asumsi Kepercayaan, Integritas Data, dan Mode Kegagalan Berbeda?
Kepercayaan zkTLS bertumpu pada pengikatan domain/sertifikat dan pada apakah jalur notaris, Proxy, atau TEE bersifat jujur serta aktif. Jika server asal mengembalikan kolom yang salah, bukti yang valid secara formal tetap dapat diterima—as al-usul bukanlah kebenaran konten. Ketika pengungkapan zero-knowledge diterapkan dengan benar, verifier tetap tidak mengetahui informasi pribadi prover. Peninjau tetap harus menanyakan pihak mana yang memegang materi kunci, pihak mana yang menjalankan protokol MPC atau Proxy, serta sertifikat server mana yang mengunci endpoint TLS.
Kepercayaan oracle tradisional bertumpu pada komposisi set node, aturan multisumber, dan insentif ekonomi. Kegagalan lebih sering berupa manipulasi sumber, kolusi node, atau feed usang/bias. Catatan privat juga menimbulkan risiko keamanan tambahan dan kekhawatiran kebocoran data apabila verifier atau operator harus memeriksanya secara langsung. Daftar periksanya berbeda: zkTLS menekankan pemeriksaan pengikatan, predikat, autentisitas data, integritas data, dan akar kepercayaan; oracle menekankan kesegaran, ambang deviasi, dan sumber agregasi. Melewatkan pemeriksaan pada salah satu sisi mengubah “terlihat dapat digunakan” menjadi rasa verifikasi yang keliru. Pemalsuan di sisi klien tetap merupakan mode kegagalan utama jika tidak ada saksi; saksi yang dikompromikan merupakan mode kegagalan utama jika pihak-pihak dalam protokol berkolusi.
Bagaimana Latensi, Biaya, dan Jenis Data Harus Dipertukarkan?
Tiga aturan praktis: data pasar publik berkelanjutan lebih sesuai untuk oracle tradisional; bukti satu kali atau berfrekuensi rendah atas data spesifik pengguna atau data keuangan lebih sesuai untuk zkTLS; tangkapan layar dan PDF sesuai untuk catatan operasional, bukan asal-usul kriptografis.
zkTLS menimbulkan biaya per sesi dan biaya pembuktian, biasanya dengan latensi lebih tinggi daripada jalur feed aktif, serta sesuai untuk ambang saldo, tingkat keanggotaan, dan kolom pekerjaan atau reputasi. Ini mencakup pembuktian bahwa rekening bank atau saldo rekening bank memenuhi ambang batas yang disyaratkan tanpa mengekspos kredensial dasar atau laporan lengkap. Jalur TLS MPC dapat membutuhkan komunikasi intensif; jalur Proxy dapat menggunakan komputasi interaktif yang lebih sedikit, tetapi tetap memerlukan server saksi aktif; jalur TEE memindahkan penanganan kunci ke perangkat keras tersegel. Oracle tradisional mempertahankan pembaruan berkelanjutan dan sesuai untuk harga, suku bunga, serta peristiwa publik—direkayasa untuk data pasar berlatensi rendah yang digunakan banyak aplikasi klien di setiap blok.
Tangkapan layar, PDF, atau unggahan manual dapat menunjukkan “sesuatu yang tampak seperti halaman”, tetapi pihak ketiga tidak dapat memverifikasi secara kriptografis bahwa sesi TLS mengakses server domain target atau bahwa kolom tidak diedit oleh klien. Klaim bergaya zkTLS dapat memastikan autentisitas data dan mempertahankan asal-usul data untuk jenis masukan privat ini, tetapi tetap tidak membuktikan bahwa fakta bisnis dari asal data benar. Bahkan dalam kondisi tersebut, halaman asal yang salah, kerusakan DOM, dan waktu henti notaris masih dapat merusak ketepatan atau ketersediaan. Memperlakukan tangkapan layar sebagai satu-satunya gerbang berarti memercayai pengunggah dan peninjau; memperlakukan bukti sebagai “kebenaran” mengabaikan bahwa kesalahan asal data tetap dapat valid secara formal. Tim yang menggunakan tangkapan layar dan bukti kriptografis harus menandai kelas bukti yang diterima setiap gerbang.
Haruskah Anda Memilih zkTLS atau Oracle Tradisional?
Pilih zkTLS jika: data berada di balik halaman HTTPS setelah login atau API privat yang dapat dibuka klien ke server asal; pengungkapan minimal tingkat predikat diperlukan; tidak tersedia feed publik multisumber yang siap digunakan; latensi pembuktian per permintaan dan akar kepercayaan notaris, Proxy, atau TEE dapat diterima; ini sering menjadi jalur yang lebih baik untuk verifikasi identitas atau bukti lain atas catatan pengguna privat ketika pengungkapan penuh tidak dapat diterima. Pilih MPC ketika komputasi bersama antar pihak lebih penting daripada kemudahan browser; pilih Proxy ketika Anda ingin menggunakan fitur Proxy klien yang sudah ada; pilih TEE ketika kustodi kunci tersegel merupakan kontrol utama.
Pilih oracle tradisional jika: harga pasar publik berkelanjutan atau hasil peristiwa diperlukan; kontrak harus melakukan penyelesaian berdasarkan feed yang dapat dibaca jaringan; agregasi multisumber yang matang dan pemantauan deviasi telah tersedia; privasi bukan kendala utama kolom tersebut, dan feed ini biasanya mendorong keputusan smart contract dari sistem eksternal bersama, bukan catatan pribadi. Jaringan oracle dibangun agar banyak kontrak klien dapat menggunakan feed publik yang sama tanpa setiap pengguna membuka sesi TLS privat.
Gunakan keduanya jika: harga publik melalui oracle dan atribut pengguna privat melalui zkTLS. Kombinasi ini umum ketika aplikasi memerlukan feed publik serta klaim privat untuk alur kerja aset dunia nyata atau logika bisnis sensitif. Bagaimanapun pilihannya, tuliskan “asal-usul ≠ kebenaran” dalam aturan: kesalahan server asal, kolusi node, korupsi notaris, penanganan kunci yang lemah, dan desain ulang halaman adalah risiko utama—bukan catatan kaki. Pilihan protokol harus menyebutkan pihak mana yang harus tetap jujur agar bukti tetap bermakna.
Ringkasan
zkTLS dan oracle tradisional menjawab pertanyaan on-chain yang berbeda: oracle tradisional terutama melayani data eksternal bersama, sedangkan zkTLS membantu menjadikan catatan web privat dapat diperiksa dengan privasi tetap terjaga. Kesenjangan tersebut secara historis membuat feed publik lebih mudah digunakan, sehingga data privat relatif kurang dimanfaatkan. Setelah membandingkan akses sumber, privasi, akar kepercayaan, dan latensi, kolom halaman privat setelah login dan feed publik jarang dapat saling menggantikan.
Singkatnya: gunakan oracle tradisional ketika banyak kontrak membutuhkan feed publik yang sama; gunakan zkTLS ketika klien harus membuktikan respons TLS privat dari server asal dengan bukti pengungkapan selektif. MPC, Proxy, dan TEE tetap menjadi gaya saksi utama untuk jalur protokol tersebut, dan masing-masing mengubah pihak yang memegang materi kunci serta jumlah komputasi interaktif yang harus dijalankan klien. Tangkapan layar dan PDF tidak dapat menutup kesenjangan asal-usul kriptografis; bukti TLS tidak dapat secara otomatis menjamin bahwa konten asal data benar. Memilih dengan daftar “Pilih jika”—serta memasukkan mode kegagalan notaris/node dan asal data ke dalam model ancaman—lebih baik daripada memperdebatkan label.
FAQ
Apa perbedaan antara zkTLS dan oracle tradisional?
Oracle tradisional terutama mengirimkan data publik ke smart contract, sedangkan produk menggunakan zkTLS ketika autentisitas data perlu ditunjukkan untuk sesi HTTPS yang dipegang pengguna; hal tersebut juga memengaruhi apakah verifier melihat catatan dasarnya atau hanya bukti tentang catatan tersebut. zkTLS membuktikan bahwa kolom dalam sesi TLS berasal dari server yang terikat pada domain dan sertifikat, dan beberapa desain menggunakan MPC (komputasi multipihak aman) selama handshake TLS di antara pihak klien dan notaris, sementara desain lain mengandalkan saksi berbasis Proxy atau TEE; oracle tradisional secara berkelanjutan menulis fakta publik off-chain (seperti harga) ke kontrak melalui set node dan agregasi multisumber. Salah satunya mengoptimalkan asal-usul sesi; yang lain mengoptimalkan ketersediaan feed dan ketahanan terhadap manipulasi. Dalam desain berbasis Proxy atau saksi, server asal sendiri biasanya tidak perlu diubah, dan klien tetap memegang atau membagikan kunci sesi sesuai aturan protokol.
Kapan Anda harus menggunakan zkTLS dibandingkan oracle tradisional?
Gunakan zkTLS untuk kolom privat setelah login yang membutuhkan pengungkapan minimal dan tidak memiliki API publik bertanda tangan, khususnya ketika produk membutuhkan pembagian data yang dapat diverifikasi dari sumber privat dengan menggunakan token akses atau kredensial sesi agar klien dapat mengautentikasi langsung ke server asal alih-alih menyerahkan catatan mentah kepada perantara. Beberapa implementasi menjalankan komputasi bukti zero-knowledge secara lokal agar atribut terpilih dapat dibuktikan tanpa mengunggah catatan lengkap. Gunakan oracle tradisional untuk harga pasar publik atau hasil peristiwa berkelanjutan yang memerlukan penyelesaian yang dapat dibaca jaringan; hal tersebut dapat menjaga catatan privat tetap berada di luar feed oracle publik sambil tetap memungkinkan kontrak menggunakan harga bersama. Feed publik dan atribut privat dapat digabungkan dalam satu produk ketika berbagai pihak memerlukan kelas bukti yang berbeda.
Dapatkah tangkapan layar atau unggahan PDF menggantikan bukti zkTLS?
Tidak secara andal. Tangkapan layar dan PDF dari halaman web mungkin tampak meyakinkan secara operasional, tetapi tidak memiliki asal-usul sesi TLS yang dapat diperiksa dan tidak membawa bukti kriptografis mengenai asal atau integritas sesi, sehingga pihak ketiga tidak dapat dengan mudah menyingkirkan kemungkinan gambar yang diedit atau halaman yang salah. Sebaliknya, saksi HTTP Proxy dapat mengamati atau merutekan pertukaran untuk mempertahankan asal-usul yang dapat diperiksa dengan cara yang tidak dapat dilakukan tangkapan layar atau PDF. Klaim bergaya zkTLS menyediakan jalur pengikatan domain dan pemeriksaan integritas—tetapi jika asal data mengembalikan data yang buruk, bukti tetap dapat valid secara formal.
Apakah verifikasi zkTLS yang berhasil berarti data asal benar?
Tidak. Keberhasilan biasanya berarti klaim memenuhi syarat asal-usul dan integritas berdasarkan asumsi kepercayaan yang dinyatakan, dan bukti dapat mencakup pemeriksaan integritas seperti kode autentikasi pesan pada data respons; bukti dapat menunjukkan asal-usul dan integritas sementara informasi sensitif yang mendasarinya masih dapat mencerminkan kolom yang salah atau entri buruk di sisi asal data, dan kesalahan entri data asal, halaman yang dirusak, atau kolom API yang salah masih dapat menghasilkan bukti yang valid secara formal. Beberapa desain juga menurunkan kunci enkripsi selama sesi agar pengguna dapat mendekripsi respons, sementara verifier tetap tidak dapat melihat catatan dasarnya. Asal-usul yang dapat diperiksa dan kebenaran konten merupakan lapisan terpisah.
Dapatkah oracle tradisional langsung mengonsumsi kolom halaman web pengguna setelah login?
Biasanya tidak sebagai sesi HTTPS pribadi. Node tradisional biasanya mengambil sumber publik dari API atau endpoint publik lain, bukan transkrip sesi setelah login privat pengguna atau Web Proofs; beberapa desain oracle privat-ke-privat yang lebih baru justru mengirim data TLS yang diautentikasi ke server komputasi buta alih-alih memublikasikannya sebagai feed standar. Model ini berfokus pada penyediaan asal-usul data untuk masukan privat, dapat menjaga data terenkripsi tetap privat untuk kepatuhan regulasi, dan dapat menggabungkan data dari beberapa klien untuk komputasi bersama; platform seperti Private-to-Private Oracles milik Nillion menggunakan komputasi buta untuk privasi, sedangkan Reclaim Protocol adalah contoh bergaya Proxy yang berbeda dari pendekatan tersebut. Hal ini juga dapat meningkatkan keamanan dengan memindahkan data sesi sensitif ke komputasi privat alih-alih mengekspos isi halaman mentah; ketika halaman privat setelah login tidak memiliki API terbuka bertanda tangan, Web Proofs bergaya zkTLS atau kemitraan data khusus lebih sesuai daripada pekerjaan feed default.







