EIP-7702 merupakan peningkatan protokol penting dalam pengembangan abstraksi akun Ethereum. EIP-7702 memungkinkan wallet EOA tradisional mendelegasikan logika eksekusi smart contract melalui otorisasi, sehingga alamat biasa dapat mendukung transaksi batch, sponsorship gas, dan pengelolaan akun yang lebih fleksibel. Berbeda dengan pembuatan wallet smart contract yang sepenuhnya baru, EIP-7702 mempertahankan alamat wallet dan aset pengguna yang sudah ada sambil mengubah cara akun mengeksekusi transaksi.
Namun, perluasan kemampuan akun juga mengubah batas keamanan. Sebelumnya, pengguna terutama berfokus pada apakah private key mereka telah terekspos, apakah izin Approve token ditetapkan terlalu tinggi, dan apakah tanda tangan transaksi memuat transfer yang tidak normal. EIP-7702 memperkenalkan jenis operasi lain yang perlu dipahami pengguna: melalui satu otorisasi, pengguna dapat mengizinkan alamat mereka mengeksekusi kode kontrak tertentu dalam transaksi berikutnya. Jika kode tersebut berbahaya atau delegasi dikendalikan oleh penyerang, risiko aset dapat melampaui satu transaksi.
Oleh karena itu, memahami EIP-7702 tidak cukup hanya dengan berfokus pada pengalaman abstraksi akun yang ditawarkannya. Penting juga untuk menganalisis bagaimana otorisasi delegasi berlaku, operasi apa yang dapat dilakukan kode berbahaya, serta cara pengguna biasa mengidentifikasi dan menghapus delegasi berbahaya. Artikel ini membahas prinsip teknis, jalur serangan potensial, dan praktik keamanan wallet terkait EIP-7702.
Poin Utama
-
EIP-7702 adalah fitur akun yang diperkenalkan melalui peningkatan Pectra Ethereum. Fitur ini memungkinkan akun yang dimiliki secara eksternal (Externally Owned Accounts atau EOA) tradisional menjalankan logika smart contract melalui delegasi tanpa perlu memindahkan aset ke alamat baru.
-
Otorisasi EIP-7702 berbeda dari Approve ERC-20 biasa. Otorisasi EIP-7702 dapat mengubah logika eksekusi suatu akun, sedangkan yang terakhir umumnya memberikan izin kepada pihak pembelanja tertentu untuk menggunakan sejumlah token.
-
Risiko delegasi berbahaya tidak selalu berasal dari paparan private key. Bahkan jika pengguna tetap memiliki private key, penandatanganan otorisasi delegasi yang berbahaya dapat menempatkan aset mereka dalam risiko.
-
Delegasi EIP-7702 tidak otomatis kedaluwarsa setelah satu transaksi selesai. Pencabutan atau penggantian delegasi memerlukan otorisasi valid yang baru, dan penghapusan delegasi tidak dapat memulihkan aset yang telah ditransfer.
-
Penilaian keamanan EIP-7702 memerlukan lebih dari sekadar pemeriksaan sumber tanda tangan. Penilaian ini juga memerlukan pemahaman mengenai izin, perilaku kode, dan kemampuan peningkatan kontrak yang didelegasikan.
Apa Itu EIP-7702? Mengapa Wallet EOA Tradisional Memerlukan Eksekusi yang Didelegasikan?
Akun Ethereum terutama dibagi menjadi akun yang dimiliki secara eksternal (Externally Owned Accounts atau EOA) dan akun smart contract. EOA dikendalikan oleh private key dan dapat memulai transaksi. Akun smart contract menjalankan operasi berdasarkan kode yang telah di-deploy serta dapat mendukung kontrol izin dan logika transaksi yang lebih kompleks.
EOA tradisional menawarkan struktur yang sederhana dan kompatibilitas luas, tetapi kemampuan eksekusinya terbatas. Sebagai contoh, pengguna mungkin perlu menandatangani beberapa transaksi secara terpisah untuk menyelesaikan serangkaian operasi on-chain atau memiliki ETH sendiri untuk membayar biaya gas jaringan. Wallet smart contract dapat meningkatkan pengalaman ini, tetapi sering kali melibatkan deployment akun baru, migrasi aset, dan pemenuhan persyaratan kompatibilitas tambahan.
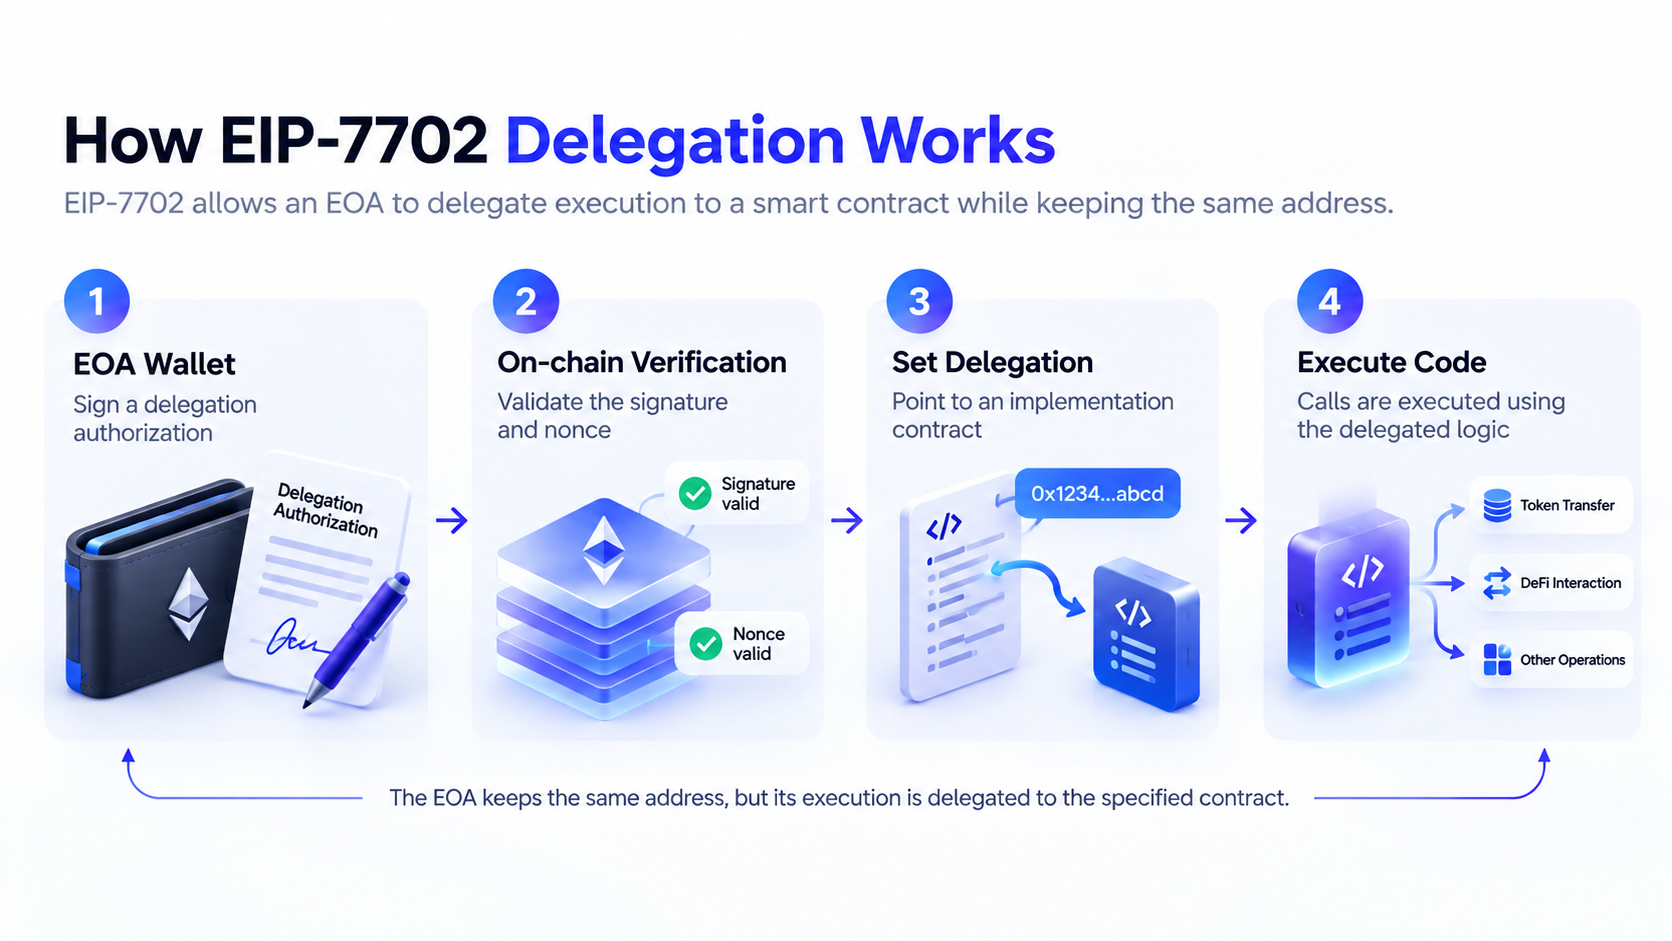
EIP-7702 menyediakan solusi berbeda: EIP-7702 memungkinkan EOA mendelegasikan eksekusi kode akun kepada logika smart contract pada alamat tertentu melalui otorisasi. Pengguna dapat mengakses beberapa fitur smart account dari alamat wallet mereka yang sudah ada tanpa mengubahnya.
Pada tingkat protokol, EIP-7702 memperkenalkan jenis transaksi baru dan daftar otorisasi. Otorisasi yang memenuhi syarat dapat menetapkan bidang kode EOA ke indikator delegasi khusus yang mengarah ke alamat kontrak tertentu. Ketika transaksi lain memanggil akun tersebut, Ethereum menjalankan kode yang didelegasikan sesuai aturan terkait.
Desain ini memberikan fleksibilitas lebih besar bagi produk wallet untuk mendukung operasi batch, validasi transaksi yang fleksibel, sponsorship gas, dan manajemen izin berbasis kontrak. Namun, EIP-7702 sendiri tidak otomatis menyediakan seluruh kemampuan tersebut. Fungsi spesifiknya tetap bergantung pada cara kontrak yang didelegasikan diimplementasikan.
Bagaimana EIP-7702 Bekerja? Apa Hubungan antara Tanda Tangan Otorisasi dan Kontrak yang Didelegasikan?
Gagasan utama EIP-7702 adalah memisahkan kepemilikan akun dari logika eksekusi kode. Pengguna tetap mengendalikan EOA mereka melalui private key yang sudah ada, tetapi dapat menggunakan otorisasi yang sesuai protokol untuk menentukan kode kontrak yang harus digunakan oleh alamat tersebut.
Data otorisasi biasanya mencakup ID chain, alamat target delegasi, nonce akun, dan tanda tangan yang dibuat oleh private key akun. Ketika jaringan memproses transaksi yang memuat daftar otorisasi, jaringan memverifikasi otorisasi tersebut dan memperbarui status delegasi akun terkait sesuai aturan protokol.
Proses delegasi EIP-7702 yang umum terdiri atas empat tahap:
-
Memilih target delegasi: Wallet atau aplikasi menentukan alamat implementasi smart contract yang perlu digunakan.
-
Membuat tanda tangan otorisasi: Pengguna menandatangani data otorisasi untuk target delegasi tertentu dengan private key EOA.
-
Memproses otorisasi secara on-chain: Otorisasi dimasukkan ke dalam transaksi yang mendukung EIP-7702. Setelah verifikasi, jaringan menetapkan indikator delegasi akun.
-
Menjalankan kode yang didelegasikan: Ketika akun kemudian dipanggil, kode dari kontrak implementasi yang ditentukan dijalankan sesuai aturan EIP-7702.
Terdapat dua konsep yang mudah tertukar dan perlu dibedakan: tanda tangan otorisasi tidak sepenuhnya sama dengan tanda tangan transaksi biasa. Tanda tangan transfer biasa umumnya digunakan untuk menyetujui transaksi tertentu, sedangkan otorisasi EIP-7702 menetapkan implementasi kode yang digunakan oleh akun. Otorisasi ini dapat memengaruhi perilaku eksekusi beberapa transaksi berikutnya.
Alamat target delegasi tidak berarti pengguna telah memberikan private key mereka kepada alamat tersebut, dan tidak pula berarti pemilik alamat tersebut otomatis memperoleh izin untuk mentransfer aset. Risiko sebenarnya bergantung pada cara kode yang didelegasikan menangani validasi transaksi, titik masuk eksekusi, dan kontrol akses. Jika kode memungkinkan penyerang melakukan operasi aset tanpa otorisasi lebih lanjut dari pemilik akun, delegasi berbahaya dapat menjadi titik masuk untuk pencurian aset.
Apa Perbedaan EIP-7702 dengan ERC-20 Approve?
Dalam transaksi DeFi tradisional, pengguna sering menggunakan ERC-20 Approve untuk mengotorisasi decentralized exchange atau smart contract lain agar menggunakan token tertentu. Sebagai contoh, pengguna dapat mengizinkan kontrak membelanjakan hingga 100 USDC. Otorisasi ini umumnya dicatat oleh kontrak token dan mengendalikan jumlah token yang dapat digunakan oleh pihak pembelanja tertentu.
EIP-7702 beroperasi pada tingkat otorisasi yang berbeda. EIP-7702 tidak hanya menyetujui suatu kontrak untuk membelanjakan sejumlah token tertentu. Sebaliknya, EIP-7702 menentukan kode smart contract yang dijalankan oleh akun. Kode yang didelegasikan dapat mencakup validasi transaksi, transfer aset, pemanggilan batch, dan fungsi pengelolaan akun lainnya, sehingga cakupan dampak potensialnya dapat lebih luas.
| Dimensi Perbandingan |
ERC-20 Approve |
Delegasi EIP-7702 |
| Fungsi utama |
Mengotorisasi pihak pembelanja untuk menggunakan token |
Menentukan kode kontrak yang dijalankan oleh akun |
| Cakupan izin |
Token tertentu dan jumlah allowance |
Bergantung pada implementasi kode yang didelegasikan |
| Pihak yang diberi otorisasi |
Alamat pihak pembelanja |
Alamat kontrak implementasi yang didelegasikan |
| Apakah memengaruhi logika eksekusi akun? |
Biasanya tidak |
Ya |
| Bagaimana cara mencabutnya? |
Menyesuaikan atau menghapus allowance token |
Mengganti atau menghapus delegasi melalui otorisasi yang valid |
| Risiko utama |
Allowance token dapat disalahgunakan |
Kode berbahaya dapat memengaruhi aset dan operasi akun |
Delegasi EIP-7702 tidak berarti kepemilikan wallet secara langsung dialihkan kepada kontrak. Implementasi delegasi yang aman tetap dapat mewajibkan tanda tangan valid dari pemilik akun serta menerapkan batas transaksi, pembatasan waktu, dan langkah perlindungan lainnya.
Namun, jika pengguna mengotorisasi kontrak berbahaya, logika internalnya dapat memungkinkan penyerang melakukan operasi yang tidak dimaksudkan untuk disetujui oleh pengguna. Oleh karena itu, dibandingkan otorisasi Approve biasa, pemeriksaan keamanan EIP-7702 perlu lebih berfokus pada kode kontrak itu sendiri, bukan hanya jumlah otorisasi.
Bagaimana Otorisasi EIP-7702 Berbahaya Dapat Menyebabkan Pencurian Aset Wallet?
Salah satu risiko keamanan utama EIP-7702 adalah penyerang dapat menggunakan phishing tanda tangan untuk mengelabui pengguna agar menyetujui delegasi berbahaya. Penyerang dapat menyajikan permintaan otorisasi sebagai peningkatan wallet, verifikasi akun, klaim hadiah, atau optimalisasi transaksi, sehingga pengguna mengira mereka sedang menyelesaikan penandatanganan biasa.
Setelah pengguna menandatangani otorisasi valid yang mengarah ke kontrak berbahaya, penyerang dapat mengirimkannya secara on-chain. Penting untuk dicatat bahwa tanda tangan otorisasi itu sendiri tidak selalu langsung mengubah status akun. Delegasi baru berlaku secara on-chain setelah otorisasi terkait dimasukkan ke dalam transaksi valid dan lolos verifikasi.
Jika kode yang didelegasikan mencakup fungsi transfer aset yang dapat dipanggil oleh penyerang, penyerang dapat menggunakan logika eksekusi tersebut untuk mentransfer ETH atau token lain dari akun.
Jalur risiko yang umum dapat dirangkum sebagai berikut:
-
Membujuk pengguna untuk menandatangani: Penyerang memperoleh otorisasi pengguna untuk target delegasi berbahaya melalui situs web atau antarmuka aplikasi palsu.
-
Mengirimkan otorisasi: Penyerang atau pengirim transaksi lain mengirimkan otorisasi valid ke jaringan yang mendukung EIP-7702.
-
Menetapkan delegasi: Setelah memverifikasi otorisasi, jaringan membuat akun terdampak menjalankan kode kontrak yang ditentukan.
-
Memicu logika berbahaya: Penyerang memanggil titik masuk eksekusi yang dapat dieksploitasi dalam kode berbahaya.
-
Mentransfer aset: Logika berbahaya melakukan transfer, operasi token, atau tindakan berbahaya lainnya dalam konteks akun.
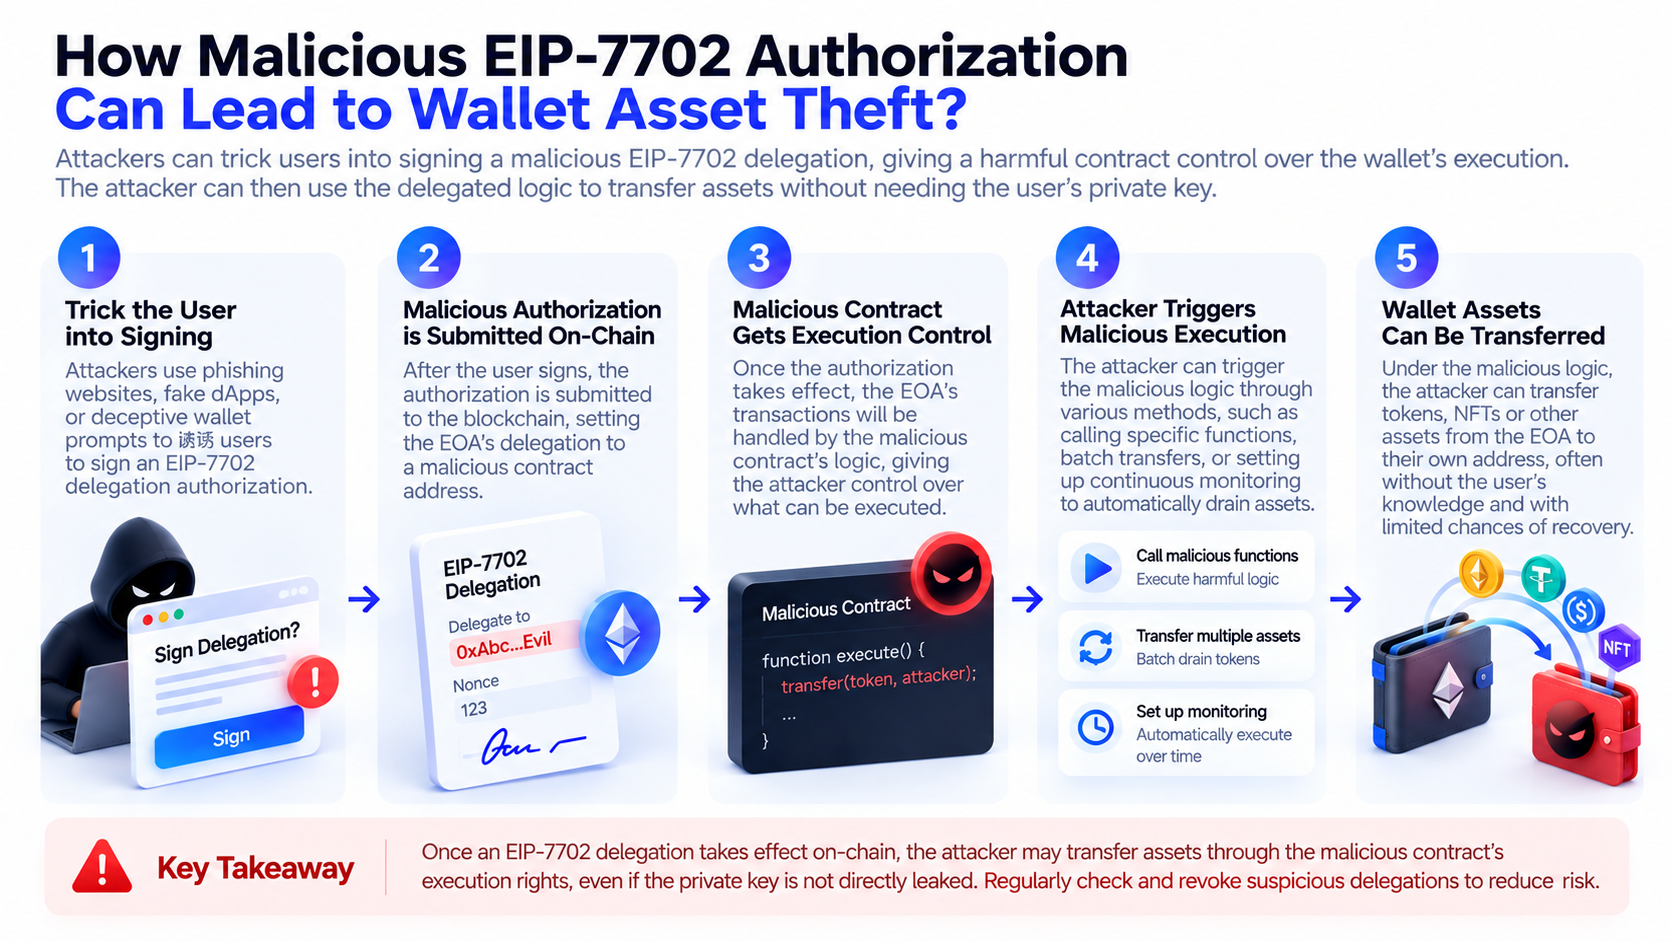
Bahaya dari jenis serangan ini adalah pengguna mungkin hanya melihat satu permintaan tanda tangan tanpa menyadari bahwa permintaan tersebut dapat mengubah cara akun mengeksekusi transaksi berikutnya.
Pada 30 Oktober 2026, terjadi insiden keamanan besar yang melibatkan hot wallet terkait Binance. Analisis insiden TRM Labs menyimpulkan bahwa penyerang menggunakan delegasi EIP-7702 pada jaringan Ethereum untuk menghubungkan hot wallet terkait ke kode eksekusi berbahaya. Analisis tersebut juga mengamati transfer dana yang tidak normal pada blockchain lain. Berbagai analisis keamanan masih memuat rincian mengenai skala serangan, cara tanda tangan diperoleh, dan jalur intrusi awal yang memerlukan verifikasi lebih lanjut.
Insiden ini menunjukkan bahwa EIP-7702 dapat berfungsi sebagai infrastruktur untuk otomatisasi wallet normal, tetapi juga dapat memperbesar konsekuensi hilangnya kendali atas sistem otorisasi atau tanda tangan. Namun, hal ini tidak membuktikan bahwa protokol EIP-7702 sendiri memiliki kerentanan yang memungkinkan penyerang mana pun melewati verifikasi tanda tangan.
Mengapa Penyerang Dapat Mentransfer Aset Meski Private Key Pengguna Belum Terekspos?
Edukasi keamanan wallet tradisional umumnya menekankan perlindungan seed phrase dan private key karena penyerang yang memperoleh private key dapat membuat tanda tangan valid dari pemilik akun. Namun, dalam skenario interaksi smart contract, ketiadaan paparan private key tidak menjamin aset aman.
Alasannya adalah pengguna dapat secara sukarela menandatangani otorisasi dengan konsekuensi berbahaya. Untuk EIP-7702, penyerang tidak selalu perlu memperoleh private key secara langsung. Jika penyerang dapat membujuk pengguna untuk menandatangani otorisasi delegasi berbahaya yang valid dan memenuhi syarat untuk eksekusi on-chain, penyerang mungkin dapat memengaruhi perilaku akun berikutnya.
Risiko ini serupa dengan phishing tanda tangan tradisional, tetapi targetnya telah meluas dari satu transaksi atau allowance token tertentu menjadi logika eksekusi akun.
Penyerang juga dapat menargetkan sistem penandatanganan, proses persetujuan izin, atau terminal operasional wallet institusional. Jika sistem penandatanganan dikelabui untuk menghasilkan otorisasi valid yang tidak sesuai dengan tujuan bisnis yang dimaksud, konsekuensi serius dapat terjadi meskipun private key dasar belum terekspos secara langsung.
Oleh karena itu, keamanan wallet tidak dapat hanya mengandalkan perlindungan private key. Proses penandatanganan itu sendiri juga harus dilindungi. Pengguna perlu mengetahui apakah mereka menandatangani transfer biasa, otorisasi token, atau delegasi kode yang dapat memengaruhi perilaku akun dalam jangka waktu lebih panjang.
Untuk wallet institusional, kebijakan penandatanganan, allowlist kontrak, persetujuan multipihak, dan simulasi transaksi juga perlu mencakup otorisasi EIP-7702, bukan hanya mengandalkan pemeriksaan jumlah transfer tradisional.
Apakah Delegasi EIP-7702 Kedaluwarsa Secara Otomatis? Bagaimana Cara Memeriksa dan Mencabut Otorisasi Berisiko?
Salah satu karakteristik penting EIP-7702 adalah status delegasi tidak otomatis dihapus ketika transaksi yang menetapkannya selesai.
Setelah akun berhasil menetapkan delegasi, indikator kode terkait umumnya tetap berlaku hingga otorisasi valid baru menggantikan atau menghapusnya. Ini berarti delegasi dapat tetap aktif bahkan setelah pengguna menutup situs web, memutuskan koneksi wallet, atau menyelesaikan transaksi awal.
Pada tingkat protokol, pengguna dapat menggunakan otorisasi valid baru untuk menetapkan target delegasi ke alamat nol, sehingga menghapus indikator delegasi EIP-7702. Pengguna juga dapat kembali mengotorisasi kontrak implementasi tepercaya apabila diperlukan.
Langkah-langkah berikut dapat digunakan untuk memeriksa dan mengelola delegasi:
-
Periksa status kode akun: Gunakan block explorer tepercaya atau alat keamanan wallet untuk mengonfirmasi apakah alamat memiliki delegasi EIP-7702.
-
Verifikasi kontrak target: Periksa apakah delegasi mengarah ke kontrak implementasi yang sama dengan yang dipublikasikan oleh produk wallet yang digunakan.
-
Nilai risiko kontrak: Periksa apakah kode telah diaudit, apakah memiliki hak administrator, apakah dapat ditingkatkan, dan apakah memungkinkan pihak ketiga melakukan operasi aset.
-
Hapus delegasi yang tidak normal: Setelah mengonfirmasi proses dan kondisi jaringan, gunakan alat tepercaya untuk mengirimkan otorisasi valid baru guna menghapus atau mengganti delegasi berbahaya.
-
Periksa risiko terkait: Periksa juga allowance ERC-20, catatan transaksi tidak normal, dan status akun pada chain lain.
Saat memeriksa kode akun dengan delegasi EIP-7702, pengguna mungkin melihat indikator khusus yang diawali dengan 0xef0100, diikuti alamat target delegasi. Ini merupakan salah satu metode identifikasi tingkat protokol. Namun, pengguna biasa tidak perlu mengurai data heksadesimal mentah sendiri. Mereka dapat menggunakan alat tepercaya yang menampilkan status EIP-7702 dengan benar.
Penting untuk dicatat bahwa pencabutan delegasi tidak memulihkan aset atau menjamin akun sepenuhnya aman. Jika private key, perangkat penandatanganan, atau lingkungan operasional telah dikompromikan, menghapus delegasi saja mungkin tidak cukup. Untuk akun yang diduga telah dikompromikan, pertimbangkan untuk menghentikan penggunaan lingkungan penandatanganan terkait dan, setelah memastikan tindakan tersebut aman dilakukan, memindahkan aset yang tersisa.
Apa Perbedaan Model Keamanan EIP-7702 dan Smart Account ERC-4337?
EIP-7702 dan ERC-4337 sama-sama terkait dengan abstraksi akun Ethereum, tetapi menangani masalah tersebut dengan cara berbeda.
ERC-4337 menggunakan komponen seperti UserOperation, Bundler, dan EntryPoint untuk menyediakan kerangka kerja eksekusi transaksi bagi akun smart contract tanpa mengandalkan EOA tradisional untuk secara langsung memulai setiap operasi. Aturan validasi dan eksekusi akun diimplementasikan oleh smart contract.
EIP-7702 terutama menangani cara EOA tradisional memperoleh kemampuan eksekusi smart contract. EIP-7702 memungkinkan alamat yang sudah ada mendelegasikan eksekusi kode kontrak, sehingga menurunkan hambatan bagi pengguna yang ingin menggunakan fungsi smart account.
| Dimensi Perbandingan |
EIP-7702 |
ERC-4337 |
| Tujuan utama |
Menambahkan kemampuan eksekusi kode ke EOA yang sudah ada |
Menyediakan kerangka kerja operasional untuk akun smart contract |
| Bentuk akun |
Mempertahankan alamat EOA yang sudah ada |
Biasanya menggunakan akun smart contract |
| Mekanisme inti |
Otorisasi delegasi tingkat protokol |
UserOperation dan EntryPoint |
| Fokus keamanan |
Target delegasi dan tanda tangan otorisasi |
Logika validasi akun dan izin eksekusi |
| Hubungan keduanya |
Dapat digunakan bersama |
Dapat diintegrasikan dengan EIP-7702 |
Keduanya bukan pengganti lengkap satu sama lain. Beberapa arsitektur wallet dapat menggunakan EIP-7702 untuk menyediakan kemampuan eksekusi kode bagi EOA yang sudah ada, lalu menggabungkannya dengan infrastruktur ERC-4337 untuk menghadirkan pengalaman smart account yang lebih kaya.
Dari perspektif keamanan, EIP-7702 memerlukan fokus pada delegasi berbahaya dan penipuan tanda tangan. ERC-4337 memerlukan perhatian pada logika validasi kontrak akun, modul eksekusi, izin peningkatan, dan risiko infrastruktur terkait. Keamanan aktual bergantung pada implementasi spesifik, bukan sekadar standar yang diadopsi.
Bagaimana Pengguna Biasa Dapat Melindungi Diri dari Phishing Tanda Tangan EIP-7702?
Bagi pengguna biasa, kunci untuk mengelola risiko EIP-7702 bukanlah menghindari fungsi smart account sepenuhnya, melainkan mengenali perubahan izin yang ditunjukkan oleh berbagai jenis tanda tangan.
-
Pengguna harus membedakan antara tanda tangan transaksi, tanda tangan pesan, otorisasi token, dan delegasi akun. Jika antarmuka wallet menampilkan EIP-7702, Delegation, Set Code, atau perintah serupa, pastikan operasi tersebut benar-benar perlu mengubah logika eksekusi akun.
-
Berikan perhatian khusus pada alamat target delegasi. Peningkatan fitur wallet yang normal mungkin memerlukan penetapan kontrak implementasi smart account yang telah diverifikasi, tetapi pengguna perlu tetap berhati-hati ketika situs web yang tidak dikenal meminta mereka mendelegasikan ke alamat yang tidak dikenal. Bahkan jika kode sumber kontrak tersedia untuk umum, hal tersebut tidak selalu berarti desain izinnya aman.
-
Jangan menilai kredibilitas permintaan otorisasi hanya berdasarkan nama situs web, desain antarmuka, atau tautan media sosial. Penyerang dapat menggunakan halaman pembaruan wallet palsu, iklan pencarian, atau halaman frontend yang telah dikompromikan untuk mengelabui pengguna agar menandatangani.
-
Gunakan alat wallet yang menampilkan isi otorisasi dengan jelas serta menyediakan simulasi transaksi dan peringatan risiko jika memungkinkan. Jika perangkat penandatanganan hanya dapat menampilkan data mentah yang tidak dapat dipahami pengguna, hindari menandatangani secara sembarangan sebelum memverifikasi isinya.
-
Pertimbangkan pemisahan akun berdasarkan jumlah aset dan skenario penggunaan. Memisahkan kepemilikan jangka panjang dari wallet yang digunakan untuk interaksi DeFi, airdrop, atau aplikasi baru secara rutin dapat mengurangi dampak potensial dari satu otorisasi berbahaya hingga tingkat tertentu.
Penting untuk dicatat bahwa hardware wallet dapat meningkatkan perlindungan private key, tetapi tidak dapat secara otomatis menentukan apakah delegasi yang disetujui pengguna secara aktif aman. Penandatanganan yang aman tetap memerlukan tampilan informasi yang andal dan penilaian pengguna yang berdasarkan pemahaman.
Apa Arti EIP-7702 bagi Masa Depan Keamanan Wallet dan Abstraksi Akun?
EIP-7702 membawa akun Ethereum dari model eksekusi EOA yang relatif tetap menuju akun terprogram yang lebih fleksibel. Bagi pengembang wallet, ini berarti mereka dapat menyediakan transaksi batch, sponsorship gas, manajemen izin, dan eksekusi otomatis sambil mempertahankan alamat yang sudah ada.
Namun, semakin kuat kemampuan pemrograman akun, semakin presisi pemeriksaan keamanan yang diperlukan. Sebelumnya, peringatan risiko wallet terutama berfokus pada tujuan transfer, jumlah transaksi, dan jumlah allowance token. Ke depannya, peringatan tersebut juga perlu menampilkan target delegasi, aturan validasi kontrak, izin eksekusi, dan potensi dampak jangka panjang secara akurat.
Dari perspektif desain produk, praktik keamanan EIP-7702 dapat berkembang dalam tiga arah.
-
Transparansi otorisasi. Wallet perlu membantu pengguna memahami perubahan yang akan diakibatkan oleh delegasi, bukan sekadar menampilkan alamat kontrak.
-
Hak istimewa minimum. Kontrak yang didelegasikan dapat mengurangi potensi kerugian melalui kontrol akses yang ketat, batasan, periode kedaluwarsa, dan beberapa mekanisme verifikasi. Namun, pembatasan ini harus diterapkan secara andal oleh kode aktual, bukan hanya mengandalkan tampilan frontend.
-
Pemantauan risiko berkelanjutan. Karena delegasi dapat tetap berlaku dalam jangka waktu panjang, alat keamanan wallet perlu mendukung pendeteksian delegasi tidak normal, perubahan kode kontrak, dan operasi akun mencurigakan, bukan hanya memeriksa pada saat tanda tangan awal.
Signifikansi EIP-7702 tidak hanya terletak pada peningkatan pengalaman wallet, tetapi juga pada perluasan keamanan akun melampaui perlindungan private key tradisional menuju pengelolaan terpadu atas niat penandatanganan, eksekusi kode, dan izin yang berkelanjutan.
Ringkasan
EIP-7702 memperkenalkan kemampuan delegasi smart contract kepada EOA Ethereum tradisional, sehingga pengguna dapat mengakses fungsi eksekusi akun yang lebih fleksibel sambil mempertahankan alamat wallet yang sudah ada. Mekanisme ini menyediakan fondasi teknis baru untuk abstraksi akun, tetapi juga mengubah batas keamanan wallet tradisional.
Berbeda dengan ERC-20 Approve yang terutama mengendalikan allowance penggunaan token, otorisasi EIP-7702 dapat mengubah kode kontrak yang dijalankan oleh akun. Jika pengguna menandatangani delegasi berbahaya, penyerang dapat menggunakan logika eksekusi yang tidak aman untuk mentransfer aset tanpa harus memperoleh private key pengguna secara langsung.
Oleh karena itu, penilaian apakah EIP-7702 aman memerlukan lebih dari sekadar memeriksa apakah otorisasi ditandatangani oleh pengguna. Penilaian juga perlu mencakup target delegasi, izin kontrak, sumber tanda tangan, dan perilaku eksekusi berikutnya. Seiring fungsi smart account semakin luas diadopsi, pemahaman mengenai delegasi kode dan manajemen izin akan menjadi bagian penting dari edukasi keamanan wallet.
FAQ
Apa Itu EIP-7702?
EIP-7702 adalah peningkatan protokol Ethereum yang memungkinkan EOA tradisional mendelegasikan eksekusi kode smart contract melalui otorisasi, sehingga menyediakan beberapa fungsi smart account.
Apakah EIP-7702 Dapat Menguras Wallet Secara Otomatis?
Tidak. EIP-7702 sendiri bukan fitur yang secara otomatis mencuri aset. Risiko utama berasal dari otorisasi berbahaya, kode yang didelegasikan tidak aman, atau sistem penandatanganan yang telah dikompromikan.
Apakah Otorisasi EIP-7702 Sama dengan ERC-20 Approve?
Tidak. ERC-20 Approve umumnya memberikan allowance kepada alamat tertentu untuk menggunakan token, sedangkan otorisasi EIP-7702 menentukan kode kontrak yang dijalankan oleh akun. Tingkat izinnya berbeda.
Apakah Delegasi EIP-7702 Dapat Dicabut?
Ya. Pemilik akun dapat menggunakan otorisasi valid baru untuk menghapus atau mengganti delegasi. Namun, jika private key atau lingkungan penandatanganan telah dikompromikan, pencabutan delegasi saja tidak dapat menjamin keamanan.
Apakah Hardware Wallet Dapat Mencegah Phishing EIP-7702?
Tidak sepenuhnya. Hardware wallet membantu melindungi private key, tetapi pengguna masih dapat menghadapi risiko aset jika mereka mengonfirmasi otorisasi berbahaya pada perangkat.
Bagaimana Cara Mengetahui Apakah Wallet Memiliki Delegasi EIP-7702?
Anda dapat menggunakan block explorer atau alat keamanan yang mendukung EIP-7702 untuk memeriksa kode akun dan target delegasi. Jika Anda menemukan alamat delegasi yang tidak dikenal, verifikasi sumber dan izinnya.