EIP-7702 adalah peningkatan fungsionalitas akun yang diperkenalkan dalam upgrade Pectra Ethereum. EIP ini memungkinkan Externally Owned Accounts (EOA) menjalankan kode smart contract melalui mekanisme delegasi sambil tetap mempertahankan alamat dan kontrol private key yang ada. Hal ini memungkinkan wallet tradisional mengakses sejumlah fitur smart account, seperti transaksi batch, pembayaran Gas oleh pihak ketiga, serta pengelolaan izin yang lebih presisi melalui kontrak tertentu.
Namun, perluasan kapabilitas eksekusi akun juga mengubah batas keamanan wallet. Sebelumnya, pengguna umumnya berfokus pada kebocoran private key, persetujuan token berbahaya, dan transfer akibat phishing. Dalam lingkungan EIP-7702, satu tanda tangan delegasi yang tidak aman dapat mengubah cara wallet mengeksekusi transaksi berikutnya. Bahkan ketika pengguna tidak memulai transfer biasa sendiri, penyerang masih dapat menggunakan kontrak delegasi berbahaya untuk mentransfer aset secara otomatis. Artikel ini menjelaskan mekanisme teknis EIP-7702, jalur serangan yang terkait dengan delegasi berbahaya, serta cara menyelidiki dan merespons setelah wallet mengalami transfer tanpa otorisasi.
Poin Utama
-
EIP-7702 memungkinkan wallet biasa mendelegasikan logika eksekusi kepada smart contract. Pengguna dapat mengakses fitur seperti transaksi batch, sponsor Gas, dan pengelolaan izin tanpa mengubah alamat wallet yang ada, tetapi hal ini juga memperkenalkan risiko keamanan smart contract baru.
-
Delegasi berbahaya berbeda dari persetujuan token biasa. Penyerang dapat menggunakan tanda tangan phishing agar alamat wallet mengeksekusi logika kontrak berbahaya dan mentransfer ETH, token ERC-20, atau aset lainnya.
-
Transfer otomatis tidak selalu berarti private key telah dikompromikan. Delegasi berbahaya dapat memberi penyerang izin eksekusi, tetapi kebocoran private key juga dapat terjadi pada saat yang sama. Kemungkinan-kemungkinan ini harus diselidiki secara terpisah.
-
Mencabut delegasi berbahaya dan mencabut persetujuan ERC-20 adalah dua operasi yang berbeda. Delegasi EIP-7702 dapat dihapus melalui otorisasi valid baru, tetapi alat pengelolaan persetujuan token biasa mungkin tidak mendukung operasi ini.
-
Kunci pemulihan wallet adalah mengidentifikasi sumber kontrol. Jika hanya ada delegasi berbahaya dan private key tetap aman, menghapus delegasi dapat mencegah eksploitasi lebih lanjut. Jika private key atau seed phrase telah dikompromikan, aset harus dipindahkan ke wallet yang sepenuhnya baru sebagai prioritas.
Apa Itu EIP-7702? Mengapa Wallet Biasa Dapat Menjalankan Smart Contract?
Akun Ethereum terutama mencakup Externally Owned Accounts (EOA) dan akun smart contract. EOA tradisional dikendalikan oleh private key dan biasanya memulai transaksi melalui tanda tangan, sedangkan akun smart contract dapat menjalankan logika yang lebih kompleks berdasarkan program yang telah ditulis sebelumnya. Setiap jenis akun memiliki karakteristiknya sendiri: EOA mudah digunakan, tetapi tidak memiliki dukungan bawaan untuk pengelolaan izin yang kompleks, sedangkan akun smart contract fleksibel, tetapi biasanya memerlukan deployment dan pengelolaan tambahan.
EIP-7702 memperkenalkan jenis transaksi dan mekanisme otorisasi baru yang memungkinkan EOA menunjuk ke kode smart contract yang sudah di-deploy. Setelah delegasi berlaku, operasi terkait yang dijalankan untuk akun tersebut dapat menggunakan logika kontrak target, sementara akun itu sendiri tetap mempertahankan alamat dan private key aslinya. Ini berarti pengguna dapat mengakses fitur smart account tanpa memindahkan seluruh aset mereka ke alamat baru.
Penggunaan normal dari desain ini mencakup penyelesaian beberapa operasi sekaligus, pengurangan kompleksitas pengelolaan Gas, dan penyediaan pengalaman transaksi yang lebih fleksibel melalui subizin yang dibatasi. Namun, kontrak delegasi berpartisipasi dalam proses eksekusi akun. Jika kodenya mengandung kerentanan, desain izinnya tidak sesuai, atau pengguna mendelegasikan langsung ke kontrak berbahaya, wallet dapat menghadapi risiko di luar cakupan persetujuan token biasa.
Bagaimana Delegasi Berbahaya Dapat Mentransfer Aset dari Wallet Secara Otomatis?
Risiko utama EIP-7702 adalah pengguna dapat menandatangani otorisasi agar akun menggunakan logika eksekusi smart contract, alih-alih hanya menandatangani transaksi tertentu. Penyerang dapat menggunakan halaman upgrade wallet palsu, portal klaim airdrop, atau perintah verifikasi keamanan untuk mengelabui pengguna agar menandatangani otorisasi delegasi. Setelah otorisasi dikirimkan dan berlaku on-chain, alamat wallet dapat beroperasi sesuai aturan yang ditentukan oleh kontrak berbahaya.
Misalnya, pengguna mungkin hanya bermaksud mengklaim hadiah, tetapi mendelegasikan wallet mereka ke kontrak yang dikendalikan penyerang selama proses penandatanganan. Kontrak berbahaya tersebut dapat berisi logika transfer aset, bypass izin, atau penyapuan otomatis. Ketika penyerang kemudian memicu panggilan terkait, kontrak dapat menggunakan izin eksekusi akun untuk mentransfer aset. Dalam beberapa desain, penyerang bahkan dapat menunggu wallet menerima ETH baru lalu mentransfernya melalui transaksi berikutnya, sehingga korban mengira wallet memiliki mekanisme pemotongan otomatis yang tidak dapat dihapus.
Penting untuk diperhatikan bahwa EIP-7702 tidak menulis kode arbitrer secara langsung ke dalam wallet, dan tidak setiap delegasi secara otomatis mentransfer aset. Protokol mencatat indikator delegasi yang menunjuk ke kontrak target. Apakah dana dapat ditransfer bergantung pada kode kontrak target, status inisialisasi, izin eksekusi, dan kondisi pemicu. Delegasi berbahaya berisiko karena dapat memberikan program yang tidak tepercaya kontrol atas kapabilitas eksekusi aktual akun, sementara pengguna mungkin tidak dapat memahami perubahan ini melalui antarmuka penandatanganan biasa.
Apa Perbedaan Delegasi Berbahaya EIP-7702 dengan Persetujuan Tanpa Batas ERC-20?
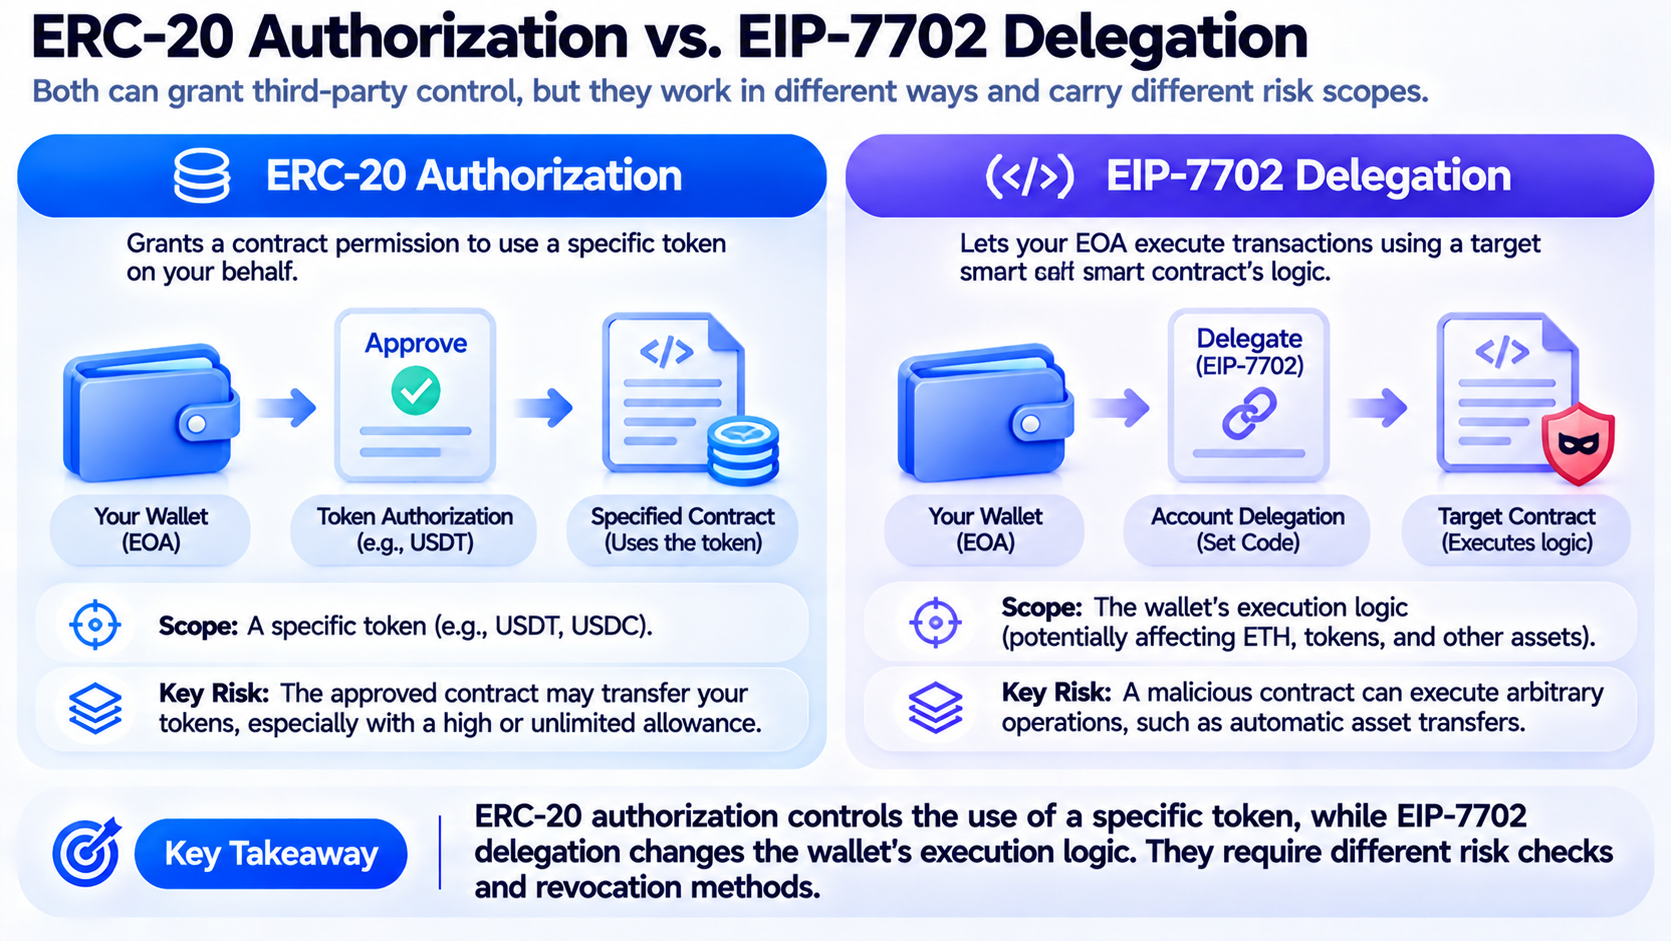
Persetujuan ERC-20 tradisional umumnya memungkinkan alamat atau kontrak tertentu menggunakan token tertentu hingga jumlah yang ditetapkan. Misalnya, saat melakukan trading di decentralized exchange, pengguna dapat memberi otorisasi kepada kontrak router untuk menggunakan sejumlah USDT. Jika jumlah persetujuan terlalu besar dan kontrak yang diberi persetujuan dikompromikan, token terkait milik pengguna dapat ditransfer. Namun, jenis persetujuan ini umumnya berkaitan dengan kontrak token dan jumlah persetujuan tertentu.
Delegasi EIP-7702 berlaku pada logika eksekusi akun. Delegasi ini tidak hanya mengizinkan kontrak menggunakan satu jenis token. Delegasi dapat mengubah cara akun menangani panggilan, memverifikasi izin, dan menjalankan beberapa operasi. Jika kontrak berbahaya tidak memiliki kontrol izin yang sesuai, kontrak tersebut dapat memengaruhi ETH, token, dan aset on-chain lainnya. Oleh karena itu, delegasi berbahaya EIP-7702 tidak boleh diperlakukan hanya sebagai jenis lain dari persetujuan tanpa batas.
| Dimensi Perbandingan |
Persetujuan Token ERC-20 |
Delegasi EIP-7702 |
| Fungsi utama |
Memungkinkan alamat tertentu menggunakan token |
Memungkinkan EOA menggunakan logika eksekusi kontrak tertentu |
| Cakupan dampak utama |
Token tertentu dan jumlah persetujuan |
Bergantung pada kontrak delegasi dan dapat melibatkan seluruh akun |
| Risiko umum |
Kontrak berbahaya memanggil transfer token |
Kode berbahaya memperoleh kapabilitas eksekusi akun |
| Cara menangani |
Menyesuaikan atau mencabut persetujuan token |
Menghapus atau mengganti delegasi akun |
| Apakah private key masih mengendalikan akun? |
Ya |
Ya, tetapi kode yang didelegasikan juga dapat menjalankan operasi |
Keduanya juga dapat ada pada saat yang sama. Sebuah wallet dapat mempertahankan persetujuan ERC-20 yang berbahaya sekaligus terdampak delegasi berbahaya EIP-7702. Oleh karena itu, setelah terjadi transfer tanpa otorisasi, pengguna tidak boleh hanya memeriksa catatan persetujuan token. Mereka juga harus mengonfirmasi apakah alamat wallet saat ini memiliki kode yang didelegasikan.
Mengapa ETH Dapat Ditransfer Secara Otomatis Segera Setelah Masuk ke Wallet?
Transfer cepat setelah wallet menerima ETH tidak selalu berarti penyerang mengoperasikan wallet secara manual dalam waktu nyata. Kontrak delegasi berbahaya dapat bekerja bersama program pemantauan otomatis, yang memungkinkan penyerang mengirimkan transaksi berikutnya segera setelah dana terdeteksi di alamat target. Untuk wallet yang sudah memiliki izin eksekusi berbahaya, penyerang dapat mengotomatiskan pemantauan, pemicu, dan transfer sehingga menciptakan proses penyapuan aset yang berkelanjutan.
Serangan ini menyerupai Sweeper akibat kebocoran private key tradisional, tetapi jalur kontrolnya tidak sepenuhnya sama. Sweeper tradisional umumnya mengandalkan private key yang bocor untuk menandatangani transaksi, sedangkan delegasi berbahaya EIP-7702 dapat mentransfer aset melalui izin eksekusi kontrak yang sudah aktif. Kedua situasi tersebut dapat terlihat sebagai dana yang ditransfer tidak lama setelah diterima. Oleh karena itu, kecepatan transaksi saja tidak dapat menentukan apakah penyerang memiliki private key.
Beberapa delegasi berbahaya juga dapat melibatkan beberapa chain yang kompatibel dengan EVM. Otorisasi EIP-7702 mencakup chain ID, yang umumnya digunakan untuk membatasi cakupan otorisasi. Namun, otorisasi dengan chain ID 0 dapat berlaku lintas chain. Ini berarti otorisasi tidak aman yang ditandatangani pada satu jaringan dapat menimbulkan risiko pada jaringan lain yang memenuhi syarat. Setelah mendeteksi transfer tanpa otorisasi, pengguna harus memeriksa status delegasi alamat terkait di jaringan EVM lain, bukan hanya memeriksa chain tempat kerugian awal terjadi.
Bagaimana Menentukan Apakah Wallet Memiliki Delegasi Berbahaya EIP-7702?
Untuk menentukan apakah wallet terdampak delegasi berbahaya, pertama-tama bedakan transfer biasa, persetujuan token, dan delegasi akun. EIP-7702 memperkenalkan transaksi Tipe 4 yang dapat berisi daftar otorisasi. Pengguna dapat menggunakan block explorer atau alat keamanan wallet yang mendukung EIP-7702 untuk memeriksa informasi otorisasi dalam transaksi terkait serta apakah akun saat ini menunjuk ke kontrak delegasi.
Jika delegasi EIP-7702 telah ditetapkan untuk alamat wallet, kode akun umumnya akan berisi indikator delegasi tertentu yang menunjuk ke alamat kontrak target. Namun, ini tidak berarti delegasi tersebut pasti berbahaya, karena fitur smart wallet yang sah juga dapat menggunakan EIP-7702. Untuk penilaian lebih lanjut, pengguna harus memeriksa apakah kontrak target merupakan implementasi yang dikenali oleh penyedia wallet, apakah kodenya telah diverifikasi, apakah kontrak tersebut berisi logika transfer aset yang tidak biasa, dan apakah delegasi terjadi sekitar waktu yang sama dengan tanda tangan mencurigakan atau kehilangan aset.
Pengguna juga dapat memeriksa bagaimana transaksi tanpa otorisasi dipicu. Apakah aset keluar dari wallet tanpa tindakan apa pun dari pengguna? Apakah alamat yang tidak dikenal berulang kali memanggil wallet? Apakah dana terus mengalir ke alamat penerima yang sama? Jika salah satu kondisi ini berlaku, simpan hash transaksi, catatan otorisasi, alamat kontrak target, dan informasi aliran dana. Namun, satu transaksi tanpa otorisasi tidak cukup untuk menyimpulkan secara pasti bahwa serangan berasal dari EIP-7702. Kebocoran private key, persetujuan token berbahaya, dan risiko smart contract lainnya juga harus diselidiki.
Bagaimana Cara Mencabut Delegasi Wallet Berbahaya?
Setelah menemukan delegasi yang mencurigakan, hentikan terlebih dahulu penggunaan wallet untuk operasi berisiko tinggi yang baru. Jangan transfer aset tambahan ke dalamnya, dan jangan terus menandatangani transaksi dari situs web yang tidak dikenal. Kemudian gunakan klien wallet atau alat keamanan tepercaya untuk memeriksa status delegasi saat ini dan mengonfirmasi apakah terdapat kontrak target yang tidak dikenal. Jika wallet yang Anda gunakan belum menyediakan cara untuk menghapus delegasi EIP-7702, jangan sembarangan mengunjungi situs web tidak dikenal yang menawarkan “perbaikan sekali klik”. Layanan tersebut mungkin justru mengelabui Anda agar menandatangani otorisasi berbahaya lainnya.
Dalam mekanisme protokol, EIP-7702 memungkinkan akun menetapkan target delegasi ke alamat nol melalui otorisasi valid baru, sehingga menghapus indikator delegasi saat ini. Pengguna juga dapat mengganti delegasi dengan implementasi lain melalui otorisasi valid. Namun, untuk wallet biasa yang telah diserang, memulihkan status eksekusi akun yang bersih dan tepercaya umumnya lebih mudah untuk menilai risiko. Perlu diperhatikan bahwa pencabutan persetujuan ERC-20 tidak mencabut delegasi EIP-7702. Operasi ini harus ditangani secara terpisah.
Keberhasilan operasi juga bergantung pada apakah pengguna masih mengendalikan private key secara aman dan apakah transaksi yang menghapus delegasi dapat berhasil dimasukkan on-chain. Jika penyerang juga memiliki private key, mereka dapat menandatangani delegasi berbahaya lain atau mentransfer aset secara langsung. Untuk wallet yang terdampak Sweeper otomatis, transaksi pencabutan biasa juga dapat menghadapi persaingan transaksi dan risiko dana Gas-nya dipindahkan. Dalam situasi ini, jangan berulang kali mendanai alamat yang dikompromikan dan mencoba transaksi tambahan. Sebagai gantinya, pertimbangkan untuk mencari dukungan keamanan profesional yang tepercaya dan mengambil langkah perlindungan yang sesuai setelah sepenuhnya menilai risiko.
Apakah Wallet Aman Setelah Delegasi Berbahaya Dicabut?
Menghapus delegasi berbahaya dapat menghilangkan jalur eksekusi terdelegasi akun saat ini, tetapi tidak berarti semua risiko keamanan wallet telah hilang. Jika penyerang hanya memperoleh otorisasi delegasi melalui phishing sementara private key dan seed phrase pengguna tetap aman, menghapus delegasi dapat mencegah kontrak berbahaya terus menjalankan operasi melalui jalur awal. Namun, pengguna tetap harus memeriksa persetujuan token lainnya, tanda tangan berbahaya, pengaturan izin yang belum diselesaikan, atau informasi akun yang dikompromikan.
Jika penyerang telah memperoleh private key atau seed phrase, wallet awal tidak boleh dianggap aman meskipun pengguna berhasil menghapus delegasi. Penyerang masih dapat menggunakan private key untuk memulai transfer biasa atau menandatangani otorisasi EIP-7702 baru. Dalam situasi ini, pendekatan yang lebih andal adalah membuat wallet yang dikendalikan oleh seed phrase yang sepenuhnya baru dan memindahkan aset yang tersisa ketika aman dilakukan. Sekadar mengganti aplikasi wallet, menghapus ekstensi browser, atau mengimpor kembali seed phrase awal tidak akan menyelesaikan kompromi private key yang sudah terjadi.
Selain itu, menghapus delegasi umumnya tidak dapat membalikkan transaksi on-chain yang telah selesai atau memulihkan aset yang dicuri secara otomatis. Pemulihan aset mungkin masih memerlukan penelusuran on-chain, kerja sama dari exchange, bukti kepemilikan, dan prosedur hukum. Pengguna harus memperlakukan pencegahan kerugian lebih lanjut dan pemulihan kerugian historis sebagai dua tujuan terpisah. Mereka tidak boleh mengasumsikan bahwa dana yang telah ditransfer keluar akan otomatis kembali setelah wallet tampak berfungsi normal kembali.
Bagaimana Pengguna Biasa Dapat Mengurangi Risiko Delegasi Berbahaya EIP-7702?
Risiko keamanan EIP-7702 tidak berarti pengguna harus sepenuhnya menghindari fitur smart account. Mekanisme delegasi yang dirancang dengan baik dapat meningkatkan pengalaman wallet dengan mengurangi tanda tangan berulang, mendukung transaksi batch, dan memungkinkan izin transaksi terbatas. Pertimbangan utamanya adalah apakah pengguna dapat mengidentifikasi target otorisasi, memahami cakupan izinnya, dan mengonfirmasi bahwa kontrak delegasi dapat dipercaya.
Untuk penggunaan sehari-hari, prioritaskan pengaktifan fitur smart account melalui klien wallet itu sendiri. Jangan sembarangan menandatangani otorisasi delegasi yang tidak dikenal karena airdrop, klaim poin, atau dugaan upgrade akun. Ketika perintah melibatkan EIP-7702, Set Code, Delegate, atau perubahan izin serupa, periksa alamat kontrak target, jaringan yang berlaku, dan isi otorisasi. Jika Anda tidak dapat memverifikasi sumber kontrak, jangan menganggapnya bebas risiko meskipun halaman tersebut menyatakan bahwa transaksi tidak memerlukan Gas.
Pengguna yang menyimpan aset dalam jumlah signifikan juga dapat menerapkan pendekatan pengelolaan dana berlapis dengan memisahkan kepemilikan jangka panjang dari wallet trading yang sering digunakan. Wallet penggunaan harian dapat digunakan untuk DeFi, pengujian aplikasi, dan mencoba protokol baru, sedangkan aset jangka panjang sebaiknya disimpan dalam lingkungan dengan izin yang lebih sederhana dan frekuensi penggunaan yang lebih rendah. Memeriksa delegasi akun, persetujuan token, dan catatan transaksi tanpa otorisasi secara berkala juga dapat membantu mengidentifikasi sumber masalah keamanan dengan lebih cepat.
Masalah Keamanan Wallet Baru Apa yang Diungkap oleh EIP-7702?
EIP-7702 mengubah asumsi tradisional bahwa “tanda tangan private key mengendalikan transaksi” dalam wallet. Pengguna tetap memegang private key, tetapi akun dapat mengeksekusi kode kontrak eksternal melalui delegasi. Akibatnya, keamanan wallet kini melampaui perlindungan private key hingga mencakup perlindungan target delegasi, logika eksekusi, dan konfigurasi izin. Bagi pengguna biasa, konsekuensi dari menandatangani otorisasi tidak lagi dapat dinilai hanya berdasarkan apakah tindakan tersebut mentransfer dana atau menyetujui token tertentu.
Riset keamanan pada 2026 mengidentifikasi beberapa pola delegasi berbahaya terkait EIP-7702, termasuk memperoleh otorisasi melalui phishing, mentransfer aset secara berkelanjutan melalui kontrak Sweeper berbahaya, dan memperluas cakupan serangan melalui otorisasi lintas chain. Riset terkait juga menemukan bahwa beberapa akun terdampak tidak segera menghapus delegasi berbahaya, yang menunjukkan bahwa risiko yang ditimbulkan dapat berlanjut setelah kehilangan aset awal. Namun, jumlah delegasi berbahaya yang diidentifikasi dalam riset, jumlah akun terdampak, dan kerugian finansial aktual tidak boleh diperlakukan sebagai hal yang setara. Angka-angka ini harus dipahami secara terpisah.
Ke depannya, penyedia wallet perlu menampilkan kontrak delegasi dan cakupan izinnya dengan lebih jelas serta mencegah situs web tidak tepercaya secara langsung mendorong pengguna membuat delegasi berisiko tinggi. Block explorer, alat deteksi keamanan, dan infrastruktur smart account juga perlu meningkatkan kemampuan mereka dalam mengidentifikasi aktivitas EIP-7702. Bagi pengguna, perubahan terpenting adalah memperlakukan tanda tangan delegasi sebagai operasi berisiko tinggi yang dapat memengaruhi izin eksekusi seluruh wallet, bukan sebagai permintaan koneksi situs web biasa.
Ringkasan
EIP-7702 memberikan wallet Ethereum tradisional kapabilitas eksekusi smart contract yang lebih fleksibel, sehingga transaksi batch, sponsor Gas, dan pengelolaan izin yang terperinci dapat dilakukan. Namun, mekanisme yang sama juga dapat dieksploitasi oleh penyerang untuk mengubah logika eksekusi wallet melalui delegasi berbahaya, yang mengakibatkan transfer otomatis, penyapuan aset berkelanjutan, dan risiko keamanan lintas chain.
Ketika wallet mengalami transfer tanpa otorisasi, pengguna harus memeriksa delegasi EIP-7702, persetujuan ERC-20, dan status keamanan private key. Jika delegasi berbahaya telah dikonfirmasi, gunakan alat tepercaya untuk menghapus atau menggantinya dan nilai apakah aset harus dipindahkan ke wallet yang sepenuhnya baru. Pencabutan delegasi dapat membantu mencegah jalur eksekusi tertentu dieksploitasi lebih lanjut, tetapi tidak dapat menjamin bahwa private key aman atau memulihkan aset yang telah ditransfer secara otomatis.
FAQ
Apakah Delegasi Berbahaya EIP-7702 Berarti Private Key Wallet Telah Dicuri?
Belum tentu. Penyerang dapat menggunakan phishing untuk mengelabui pengguna agar menandatangani otorisasi delegasi, lalu menggunakan kontrak berbahaya untuk mengeksekusi transaksi tanpa memperoleh private key secara langsung. Namun, jika private key telah dikompromikan, penyerang juga dapat menggunakan EIP-7702 untuk memperluas kapabilitas serangan mereka. Kemungkinan-kemungkinan ini harus diselidiki secara terpisah.
Mengapa Aset Dapat Ditransfer ketika Wallet Tidak Memulai Transfer?
Delegasi berbahaya dapat menyebabkan akun menjalankan operasi sesuai logika kontrak yang dikendalikan penyerang. Penyerang dapat memicu transfer melalui panggilan berikutnya, sehingga aset dapat hilang bahkan ketika pengguna tidak memulai transfer biasa.
Bagaimana Delegasi EIP-7702 Dapat Dibatalkan?
EIP-7702 mendukung pengaturan target delegasi ke alamat nol melalui otorisasi valid baru, sehingga delegasi dapat dihapus. Operasi harus diselesaikan melalui wallet atau alat keamanan tepercaya yang mendukung fitur ini. Jangan mengirimkan private key atau seed phrase Anda ke situs web yang tidak dikenal.
Apakah Alat Revoke untuk Persetujuan Token Dapat Mengatasi Delegasi Berbahaya?
Belum tentu. Alat Revoke biasa umumnya digunakan untuk mengelola persetujuan ERC-20 dan token lainnya, sedangkan delegasi EIP-7702 berkaitan dengan izin eksekusi akun. Kecuali alat tersebut secara eksplisit mendukung pengelolaan delegasi EIP-7702, pencabutan persetujuan token tidak dapat menggantikan penghapusan delegasi berbahaya.
Apakah Perlu Mengganti Wallet Setelah Menghapus Delegasi Berbahaya?
Hal tersebut bergantung pada sumber risiko. Jika private key tetap aman dan delegasi berbahaya telah dihapus secara efektif, wallet awal dapat kembali ke status eksekusi normal. Namun, jika private key atau seed phrase telah dikompromikan, gunakan wallet yang baru dibuat dan pindahkan aset yang tersisa ketika aman dilakukan.
Apakah Delegasi EIP-7702 Dapat Memengaruhi Jaringan EVM Lain?
Dapat. Chain ID dalam otorisasi dapat membatasi jaringan yang berlaku, tetapi otorisasi dengan chain ID 0 dapat digunakan di beberapa jaringan yang kompatibel. Setelah menemukan delegasi berbahaya, periksa status alamat terkait pada jaringan EVM lainnya.







