Spear phishing adalah jenis penipuan siber yang dirancang untuk menargetkan individu atau kelompok tertentu. Berbeda dengan phishing biasa, yang mengirimkan konten yang sama kepada banyak pengguna, spear phishing menggunakan identitas korban, informasi kontak, kebiasaan penggunaan akun, atau informasi latar belakang lainnya untuk menciptakan penipuan yang lebih meyakinkan dan mendorong pengguna mengungkapkan informasi sensitif atau melakukan tindakan berbahaya.
Dalam industri kripto, risiko spear phishing memerlukan perhatian khusus. Akun trading terhubung langsung dengan aset digital, dan beberapa transaksi on-chain tidak dapat dibatalkan. Setelah pengguna mengungkapkan kredensial penting, menandatangani transaksi berbahaya, atau mentransfer aset ke alamat yang dikendalikan penyerang, pemulihan dana dapat menjadi sangat sulit.
Pada Oktober 2026, bursa kripto Coinbase mengungkapkan bahwa penyedia layanan analitik pihak ketiganya, Amplitude, mengalami insiden keamanan yang memengaruhi informasi kontak sejumlah kecil pelanggan. Coinbase menyatakan bahwa mereka tidak menemukan bukti akses tidak sah ke sistemnya sendiri dan aset pelanggan tidak terdampak langsung oleh insiden tersebut. Insiden ini kembali menyoroti isu penting: bahkan ketika sistem keuangan tidak disusupi, informasi pengguna tetap dapat terekspos melalui saluran pihak ketiga dan menjadi materi potensial untuk penipuan tertarget berikutnya.
Artikel ini membahas risiko yang terkait dengan paparan informasi pribadi, menjelaskan bagaimana penyerang menggunakan penyamaran identitas, notifikasi keamanan palsu, dan otorisasi berbahaya untuk secara bertahap mendekati aset pengguna, serta memperkenalkan berbagai langkah perlindungan untuk akun bursa terpusat dan wallet self-custody.
Poin Penting
-
Spear phishing lebih tertarget daripada penipuan biasa. Penyerang dapat menggunakan nama, alamat email, nomor telepon, dan informasi latar belakang lain yang terekspos untuk menyamar sebagai dukungan pelanggan bursa, tim keamanan, atau kontak yang dikenal.
-
Paparan informasi pribadi tidak berarti aset kripto telah langsung dicuri. Informasi kontak yang terekspos biasanya tidak secara langsung memberi penyerang izin untuk mengoperasikan dana, tetapi dapat menjadi titik awal untuk penyamaran identitas, rekayasa sosial, dan pengambilalihan akun berikutnya.
-
Penyedia layanan pihak ketiga juga dapat menjadi titik masuk risiko. Meskipun sistem inti bursa belum diretas, kebocoran data yang melibatkan alat analitik eksternal, sistem dukungan pelanggan, atau vendor lainnya dapat meningkatkan risiko spear phishing bagi pengguna.
-
Pengambilalihan akun dan pencurian wallet on-chain melibatkan mekanisme yang berbeda. Akun bursa terpusat terutama menghadapi risiko terkait kredensial login, metode autentikasi, dan izin penarikan, sedangkan wallet self-custody memerlukan perhatian khusus terhadap paparan seed phrase, tanda tangan berbahaya, dan persetujuan token.
-
Autentikasi dua faktor tidak dapat mencegah semua serangan phishing. Kode verifikasi sekali pakai dapat dikirimkan setelah pengguna tertipu, dan beberapa otorisasi aplikasi pihak ketiga yang berbahaya tidak mengharuskan penyerang memperoleh kata sandi pengguna secara langsung.
-
Fokus pertahanan adalah mengganggu jalur serangan. Verifikasi sumber pesan secara mandiri, gunakan metode autentikasi yang tahan phishing, batasi izin penarikan dan otorisasi, serta segera tangani login tidak biasa untuk mengurangi risiko kebocoran informasi tunggal berkembang menjadi kehilangan aset.
Apa Itu Spear Phishing, dan Apa Perbedaannya dengan Penipuan Kripto Biasa?
Karakteristik utama spear phishing adalah penyerang merancang konten penipuan berdasarkan target tertentu, alih-alih sepenuhnya mengandalkan pesan yang didistribusikan secara acak.
Phishing biasa dapat menggunakan templat standar seperti “aktivitas akun tidak biasa”, “hadiah menunggu untuk diklaim”, atau “wallet Anda memerlukan peningkatan” dan mengirimkan tautan yang sama kepada banyak pengguna. Meskipun pesan tersebut juga dapat menyebabkan kerugian, biasanya pesan itu tidak memiliki detail terkait identitas individu.
Pesan spear phishing dapat mencantumkan nama asli penerima, platform trading yang umum digunakan, sebagian informasi kontak, atau aktivitas publik terbaru. Penyerang menggunakan detail ini agar pesan terlihat lebih meyakinkan, sehingga korban percaya bahwa mereka sedang berkomunikasi dengan karyawan platform yang sebenarnya.
Sebagai contoh, pengguna dapat menerima email yang mengaku berasal dari departemen keamanan sebuah bursa. Pesan tersebut dapat memuat nama pengguna yang benar, menyebutkan bursa yang digunakan, dan menyatakan bahwa akun sedang diselidiki karena penarikan tidak biasa. Pesan itu mungkin meminta pengguna segera menyelesaikan verifikasi identitas atau berisiko asetnya dibekukan.
Detail tersebut dapat membuat penipuan tampak lebih autentik, tetapi tidak membuktikan bahwa pengirim memiliki identitas yang sah.
Perbedaan antara spear phishing dan phishing biasa dapat dirangkum sebagai berikut.
| Dimensi Perbandingan |
Phishing Biasa |
Spear Phishing |
| Target |
Banyak pengguna acak |
Individu atau kelompok pengguna tertentu |
| Persiapan Informasi |
Templat penipuan umum |
Informasi terkait target |
| Konten Pesan |
Pengingat akun yang bersifat umum |
Konteks identitas, platform, atau perilaku |
| Penyamaran |
Platform atau merek umum |
Staf dukungan platform, kenalan, atau karyawan tertentu |
| Tujuan Utama |
Mencuri kredensial atau dana |
Mendapatkan kepercayaan dan mendorong tindakan berisiko tinggi |
Penting untuk dicatat bahwa penyerang tidak perlu memiliki banyak informasi rahasia untuk melakukan spear phishing. Terkadang, alamat email yang terkait dengan akun trading kripto sudah cukup untuk merancang pesan penipuan tertarget.
Oleh karena itu, saat menentukan apakah sebuah pesan dapat dipercaya, jangan hanya mengandalkan fakta bahwa pihak lain mengetahui nama, nomor telepon, atau platform yang pernah Anda gunakan. Sebaliknya, pertimbangkan apakah identitasnya dapat diverifikasi melalui saluran independen dan apakah tindakan yang diminta masuk akal.
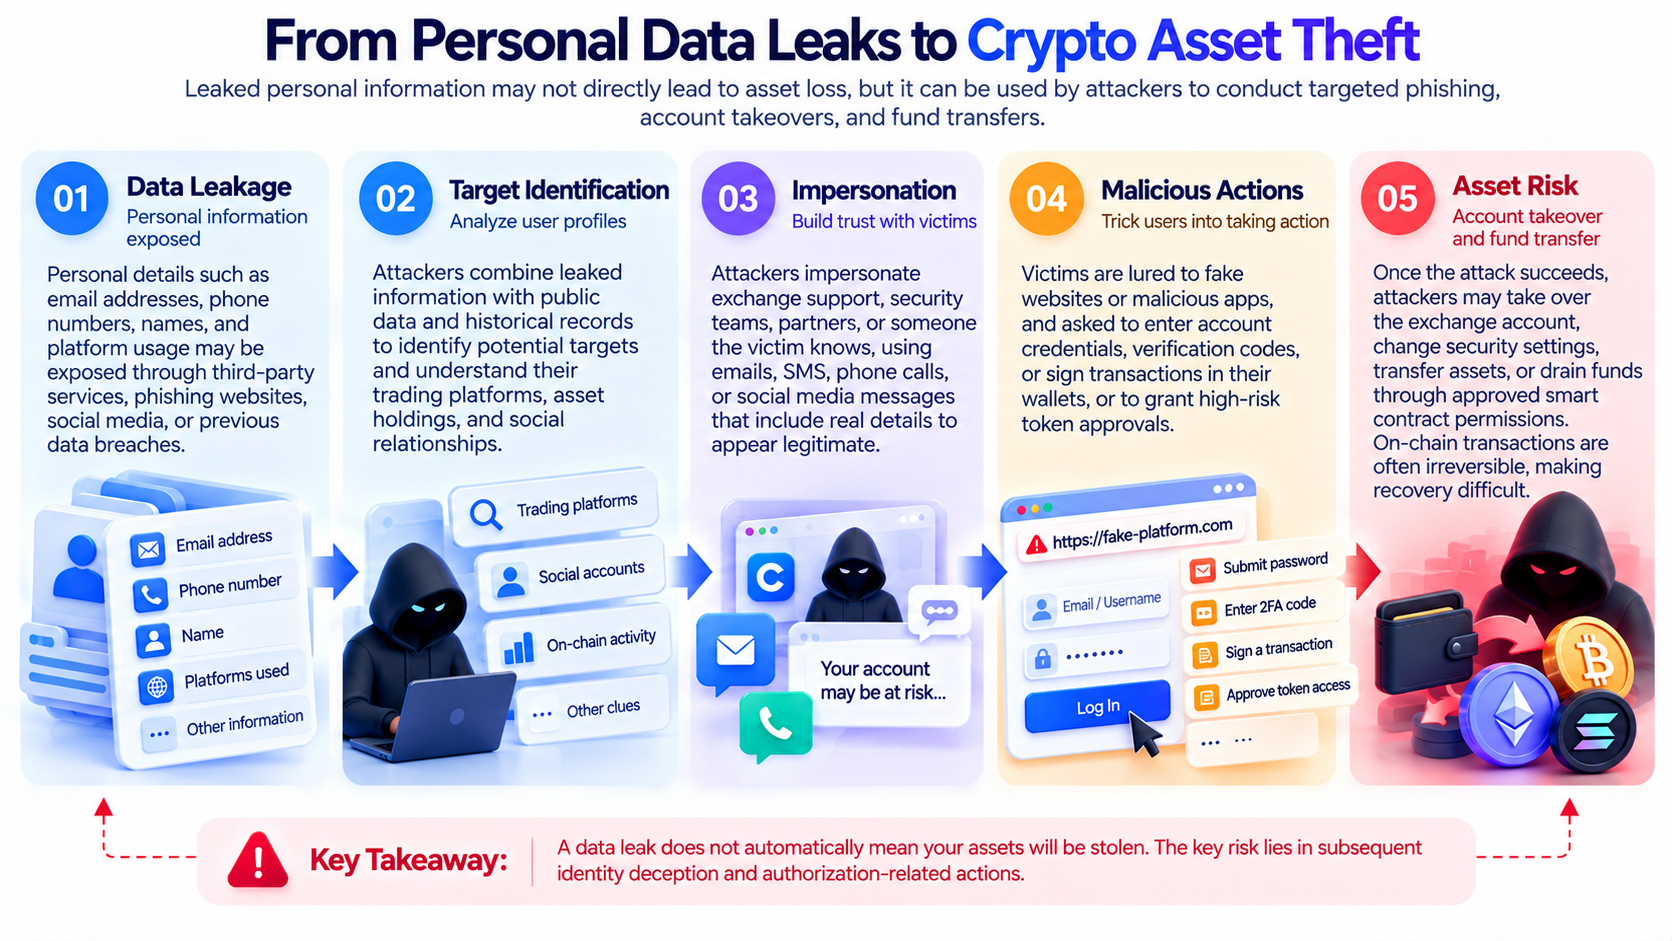
Biasanya terdapat beberapa langkah independen antara paparan informasi pribadi dan pencurian aset. Setelah memperoleh informasi kontak pengguna, penyerang mungkin terlebih dahulu mencoba menentukan bursa yang digunakan pengguna, lalu membangun kontak melalui notifikasi palsu, panggilan telepon, atau pesan sosial. Hanya setelah korban mempercayai identitas palsu tersebut, penyerang mungkin dapat memperoleh kredensial, mendapatkan otorisasi berbahaya, atau mendorong transfer dana.
Oleh karena itu, paparan alamat email atau nomor telepon saja tidak berarti penyerang telah mengendalikan akun trading. Namun, informasi tersebut dapat membantu penyerang mengurangi biaya untuk mengidentifikasi target. Sebagai contoh, alamat email biasa mungkin tidak menunjukkan apakah pemiliknya memiliki aset digital. Jika alamat email tersebut terkait dengan informasi pelanggan dari platform kripto, penyerang dapat menyimpulkan bahwa pengguna memiliki akun terkait dan mengirimkan pesan yang lebih tertarget.
Ketika penyerang semakin menggabungkan informasi ini dengan konten media sosial publik, catatan kebocoran data sebelumnya, atau informasi latar belakang lain yang tersedia, konten penipuan dapat menjadi lebih spesifik.
Jalur risiko lengkap biasanya dapat dibagi menjadi lima tahap:
-
Paparan Informasi: Alamat email, nomor telepon, atau informasi identitas lain terekspos melalui saluran tertentu.
-
Identifikasi Target: Penyerang menentukan bursa atau layanan wallet yang mungkin digunakan pengguna.
-
Penyamaran Identitas: Penyerang menyamar sebagai entitas tepercaya melalui email, panggilan telepon, atau pesan sosial.
-
Tindakan yang Diinduksi: Pengguna diminta login ke situs web palsu, mengirimkan kode verifikasi, mengotorisasi aplikasi, atau mentransfer aset.
-
Risiko Keuangan: Jika serangan berhasil, hal ini dapat menyebabkan pengambilalihan akun, tanda tangan berbahaya, atau transfer aset.
Proses ini tidak selalu terjadi secara lengkap. Sebagian besar kebocoran informasi tidak secara otomatis menyebabkan kerugian keuangan, dan beberapa pesan phishing diblokir oleh sistem keamanan atau dikenali oleh pengguna.
Hal utama yang perlu diperhatikan adalah bagaimana penyerang menggunakan informasi awal untuk secara bertahap mendorong pengguna melewati perlindungan keamanan akun yang sudah ada.
Mengapa Kebocoran Data di Penyedia Layanan Pihak Ketiga Juga Dapat Memengaruhi Keamanan Akun Kripto?
Bursa kripto modern biasanya menggunakan berbagai layanan pihak ketiga, termasuk analitik data, dukungan pelanggan, notifikasi email, verifikasi identitas, dan alat operasional bisnis. Layanan ini dapat meningkatkan efisiensi platform, tetapi juga memperluas cakupan informasi pelanggan yang dapat diproses dan disimpan. Ketika vendor pihak ketiga mengalami insiden keamanan, informasi yang terdampak dapat terkait dengan pelanggan bursa, meskipun sistem trading, sistem wallet, dan basis data inti bursa sendiri belum disusupi.
Insiden Coinbase dan Amplitude pada Oktober 2026 menggambarkan perbedaan risiko ini. Insiden tersebut melibatkan sebagian informasi kontak pelanggan yang disimpan oleh penyedia layanan analitik pihak ketiga. Coinbase menyatakan bahwa mereka tidak menemukan bukti akses tidak sah ke sistemnya sendiri dan dana pelanggan tidak terdampak langsung. Rincian lengkap mengenai cakupan insiden serta kolom data tertentu yang terlibat masih perlu diklarifikasi.
Oleh karena itu, kebocoran informasi pihak ketiga tidak seharusnya langsung digambarkan sebagai peretasan terhadap bursa, dan tidak seharusnya diasumsikan bahwa penyerang telah memperoleh kata sandi, private key, atau izin pengguna untuk mengoperasikan dana. Namun, dari perspektif keamanan, insiden pihak ketiga tetap dapat memiliki dampak tidak langsung.
Penyerang dapat menggunakan informasi kontak yang terekspos untuk mengirimkan notifikasi keamanan palsu. Setelah mengetahui insiden keamanan yang benar-benar terjadi, pengguna mungkin lebih memperhatikan status akun mereka dan menjadi lebih rentan terhadap pesan palsu mengenai “verifikasi mendesak” atau “perlindungan aset”.
Yang lebih penting, insiden keamanan nyata dapat digunakan sebagai latar belakang penipuan. Bahkan jika pesan penipuan merujuk pada peristiwa yang benar-benar terjadi, hal itu tidak membuktikan bahwa pengirimnya adalah karyawan platform.
Oleh karena itu, keamanan bursa tidak hanya melibatkan sistem keuangan inti, tetapi juga manajemen data pihak ketiga, proses notifikasi pelanggan, dan mekanisme verifikasi identitas pengguna.
Bagaimana Penyerang Menggunakan Dukungan Pelanggan dan Notifikasi Keamanan Palsu untuk Melakukan Spear Phishing?
Dukungan pelanggan palsu adalah salah satu bentuk penyamaran umum dalam spear phishing kripto. Penyerang dapat menyamar sebagai departemen keamanan bursa, mengaku mendeteksi login tidak biasa, penarikan mencurigakan, atau risiko pembekuan akun, lalu meminta pengguna segera bekerja sama. Penipuan ini sering memanfaatkan rasa mendesak, sehingga korban bertindak tanpa verifikasi yang memadai.
Salah satu skenario umum adalah pengguna menerima “peringatan penarikan tidak biasa”. Pesan tersebut mengklaim bahwa seseorang mencoba mentransfer aset keluar dari akun dan meminta pengguna mengklik tautan untuk membatalkan transaksi. Jika pengguna memasukkan kata sandi akun di situs web palsu, penyerang mungkin memperoleh kredensial login. Jika pengguna kemudian mengirimkan kode verifikasi sekali pakai, risiko keamanan akun dapat meningkat.
Skenario lain melibatkan perlindungan aset palsu. Penyerang mungkin mengklaim bahwa akun atau wallet pengguna saat ini memiliki masalah keamanan dan mengarahkan pengguna untuk mentransfer aset ke “alamat aman” yang ditentukan. Klaim ini jelas berbahaya. Langkah keamanan platform yang sah tidak seharusnya mengharuskan pengguna mentransfer aset ke wallet eksternal yang belum diverifikasi secara mandiri berdasarkan instruksi dari penelepon atau pesan pribadi yang tidak dikenal. Beberapa serangan juga dapat meningkatkan kredibilitasnya dengan memalsukan nomor tiket, identitas dukungan pelanggan, atau nama tampilan email. Bahkan jika sebuah pesan menampilkan alamat email platform yang tampak asli, jangan menilai keasliannya hanya berdasarkan nama pengirim.
Bagi pengguna, cara pemeriksaan paling efektif adalah berhenti menggunakan tautan yang disediakan dalam pesan mencurigakan dan memverifikasi status akun melalui situs web resmi, aplikasi resmi, atau saluran dukungan pelanggan tepercaya yang diakses pengguna secara mandiri. Jika sebuah pesan mengklaim ada risiko mendesak, verifikasikan melalui saluran independen sebelum mengambil tindakan apa pun, alih-alih mengikuti langkah yang diberikan pengirim.
Langkah Apa Saja yang Biasanya Terlibat dalam Serangan dari Pesan Phishing hingga Pengambilalihan Akun?
Pengambilalihan Akun atau Account Takeover (ATO) mengacu pada kondisi ketika penyerang memperoleh kendali tidak sah atas akun dan berpotensi mengakses informasi sensitif atau mengoperasikan aset. Untuk akun trading kripto terpusat, penyerang biasanya perlu melewati kontrol keamanan terkait autentikasi login, pemulihan akun, atau penarikan dana. Mekanisme perlindungan spesifik berbeda-beda di setiap platform, sehingga memperoleh kata sandi tidak selalu berarti penyerang dapat langsung menarik dana.
Namun, kata sandi yang bocor tetap dapat menjadi titik awal penting untuk pengambilalihan akun.
Penyerang dapat memperoleh kata sandi melalui halaman login palsu, menipu pengguna agar mengirimkan kode verifikasi sekali pakai, atau mencoba login menggunakan kredensial yang telah terekspos. Jika pengguna menggunakan kembali kata sandi yang sama di beberapa layanan, kebocoran data di situs web lain juga dapat secara tidak langsung meningkatkan risiko terhadap akun kripto.
Selain itu, proses pemulihan akun mungkin rentan terhadap rekayasa sosial. Sebagai contoh, penyerang dapat mencoba menyamar sebagai pemilik akun dengan menggunakan informasi pribadi atau mendorong pengguna untuk melakukan perubahan pengaturan keamanan tertentu.
Penting untuk diperhatikan bahwa autentikasi dua faktor dapat meningkatkan keamanan akun secara signifikan, tetapi metode autentikasi yang berbeda tidak menawarkan tingkat ketahanan phishing yang sama. Kode verifikasi SMS mungkin rentan terhadap pembajakan nomor atau pencurian kode melalui rekayasa sosial. Aplikasi autentikator biasanya mengurangi ketergantungan pada jaringan seluler, tetapi pengguna tetap dapat ditipu untuk memasukkan kode di situs web palsu.
Sebagai perbandingan, security key dan Passkey yang mematuhi standar FIDO2/WebAuthn umumnya menawarkan ketahanan phishing yang lebih kuat karena proses autentikasi terikat pada identitas situs web yang sah. Bagi bursa yang mendukung fitur ini, memprioritaskan metode autentikasi yang tahan phishing dan menggabungkannya dengan daftar putih alamat penarikan, manajemen perangkat, serta peringatan login tidak biasa dapat mengurangi dampak kegagalan satu kontrol keamanan.
Mengapa Akun Masih Dapat Menjadi Target Phishing Setelah Autentikasi Dua Faktor Diaktifkan?
Tujuan utama autentikasi dua faktor (2FA) adalah menambahkan persyaratan verifikasi identitas tambahan selain kata sandi. Namun, hal ini tidak berarti semua tindakan akun terlindungi dari penipuan.
Penyerang dapat menggunakan halaman login palsu untuk menipu pengguna agar secara sukarela mengirimkan kode verifikasi. Jika pengguna keliru percaya bahwa mereka mengakses platform asli, mereka mungkin memberikan kode verifikasi dinamis setelah memasukkan kata sandi.
Beberapa serangan tidak secara langsung menargetkan kata sandi login, tetapi menargetkan sesi yang telah dibuat atau izin aplikasi pihak ketiga. Mekanisme otorisasi OAuth memungkinkan pengguna memberi akses ke data akun tertentu tanpa memberikan kata sandi kepada aplikasi pihak ketiga. Mekanisme ini memiliki kegunaan yang sah, tetapi juga dapat dieksploitasi oleh aplikasi berbahaya.
Penyerang dapat menyamar sebagai layanan berbagi file, verifikasi identitas, atau layanan lain dan mengarahkan pengguna ke halaman otorisasi pihak ketiga yang asli. Jika pengguna tidak memeriksa identitas aplikasi dan cakupan izinnya, mereka mungkin memberi aplikasi berbahaya akses ke email, file, atau data akun lainnya. Risiko ini sangat berbeda dari phishing kata sandi biasa: bahkan jika pengguna kemudian mengganti kata sandi, izin aplikasi pihak ketiga yang sebelumnya diberikan mungkin tidak otomatis menjadi tidak valid. Oleh karena itu, pengguna juga harus secara aktif memeriksa dan mencabut otorisasi aplikasi mencurigakan saat menangani insiden semacam ini.
Bagi pengguna kripto, akun email sangat penting. Email dapat terhubung dengan notifikasi keamanan bursa, pemulihan akun, dan proses verifikasi perangkat. Jika aplikasi pihak ketiga berbahaya membaca email pengguna, penyerang dapat memperoleh lebih banyak informasi akun dan membuat penipuan berikutnya lebih tertarget.
Oleh karena itu, melindungi akun kripto memerlukan lebih dari sekadar mengamankan login bursa. Pengguna juga harus melindungi akun email yang terhubung, perangkat seluler, dan otorisasi aplikasi pihak ketiga.
Risiko Phishing Berbeda Apa yang Dihadapi Akun Bursa Terpusat dan Wallet Web3?
Akun bursa terpusat dan wallet self-custody sama-sama dapat menjadi target spear phishing, tetapi metode pengendalian asetnya berbeda, demikian pula kontrol keamanan yang perlu dilewati penyerang.
Akun bursa terpusat biasanya dikelola melalui sistem akun platform dan proses kustodi aset. Penyerang mungkin mencoba memperoleh kredensial login, melewati langkah autentikasi, atau mendorong pengguna untuk memulai penarikan sendiri.
Wallet self-custody dikelola pengguna melalui private key atau seed phrase. Penyerang tidak harus memperoleh akses ke akun bursa. Sebaliknya, mereka dapat menggunakan situs web berbahaya, aplikasi wallet palsu, atau permintaan tanda tangan menipu untuk memengaruhi aset on-chain.
| Dimensi Risiko |
Akun Bursa Terpusat |
Wallet Web3 Self-Custody |
| Target Serangan Utama |
Akses login dan izin penarikan |
Private key, seed phrase, tanda tangan, dan persetujuan |
| Titik Masuk Phishing Umum |
Dukungan pelanggan palsu dan halaman login palsu |
DApp palsu dan koneksi wallet berbahaya |
| Tindakan Berbahaya yang Penting |
Mengirimkan kode verifikasi, mengubah pengaturan keamanan, dan mentransfer dana |
Memasukkan seed phrase, menandatangani transaksi berbahaya, dan memberikan izin |
| Langkah Perlindungan Umum |
Passkey, 2FA, dan daftar putih penarikan |
Hardware wallet, verifikasi tanda tangan, dan manajemen persetujuan |
| Kontrol Risiko Aset |
Kontrol risiko platform dan pengaturan keamanan pengguna |
Manajemen private key pengguna dan pembatasan izin on-chain |
Sebagai contoh, pengguna wallet self-custody mungkin menerima “notifikasi peningkatan keamanan wallet” dan diminta mengunjungi situs web tertentu lalu menghubungkan wallet mereka. Menghubungkan wallet tidak selalu mengakibatkan kehilangan aset. Namun, jika pengguna kemudian menandatangani transaksi yang dapat mentransfer aset atau memberi kontrak berbahaya izin token yang berlebihan, risiko keuangan nyata dapat muncul.
Untuk akun bursa terpusat, pengguna dapat ditipu oleh pesan mengenai “pembekuan akun” atau “penarikan tidak biasa”. Untuk wallet Web3, penipuan sering berpusat pada skenario seperti “mengklaim airdrop”, “migrasi aset”, atau “perbaikan persetujuan”.
Oleh karena itu, pengguna perlu menerapkan langkah perlindungan yang berbeda berdasarkan cara aset mereka disimpan. Tidak ada satu pengaturan keamanan yang dapat mencakup setiap skenario trading kripto.
Bagaimana Anda Dapat Membangun Sistem Perlindungan Anti-Phishing Berlapis untuk Akun Kripto?
Sistem anti-phishing yang efektif tidak seharusnya hanya mengandalkan kemampuan pengguna untuk mengenali pesan penipuan. Sebaliknya, sistem tersebut harus mengurangi kemungkinan keberhasilan serangan melalui beberapa lapisan perlindungan.
Lapisan pertama adalah perlindungan informasi identitas. Pengguna dapat menggunakan alamat email khusus untuk akun kripto penting dan menghindari menampilkan informasi kontak atau detail aset yang tidak diperlukan di platform sosial publik. Alamat email khusus tidak dapat menghilangkan risiko kebocoran data, tetapi dapat membantu mengurangi tingkat keterkaitan informasi antara berbagai layanan.
Lapisan kedua adalah perlindungan autentikasi login. Akun trading harus menggunakan kata sandi yang unik dan kuat serta memprioritaskan Passkey atau hardware security key yang didukung platform. Jika metode autentikasi dua faktor lainnya adalah satu-satunya pilihan yang tersedia, pengguna sebaiknya tidak hanya mengandalkan kode verifikasi SMS.
Lapisan ketiga adalah pembatasan operasi dana. Pada platform yang mendukung daftar putih alamat penarikan, penundaan penarikan, atau verifikasi transaksi tambahan, pengguna dapat mengaktifkan fitur ini sesuai kebutuhan. Bahkan jika kredensial login terekspos, pembatasan ini dapat membuat penyerang lebih sulit mentransfer aset.
Lapisan keempat adalah manajemen perangkat dan aplikasi. Pengguna harus secara rutin memeriksa perangkat login akun, sesi aktif, API Keys, dan otorisasi aplikasi pihak ketiga, serta segera menghapus izin yang tidak lagi digunakan atau sumbernya tidak dapat dikonfirmasi.
Lapisan kelima adalah pemisahan wallet on-chain. Wallet yang digunakan untuk interaksi sehari-hari dapat dikelola secara terpisah dari wallet yang menyimpan aset jangka panjang. Hal ini menghindari penyimpanan aset dalam jumlah besar pada wallet yang sering terhubung dengan DApp tidak dikenal.
Pengguna yang menyimpan aset dalam jumlah besar juga dapat mempertimbangkan penggunaan hardware wallet untuk mengelola cadangan jangka panjang dan memeriksa informasi transaksi yang ditampilkan pada perangkat sebelum menandatangani. Tujuan dari langkah-langkah ini adalah mengurangi risiko titik kegagalan tunggal. Bahkan jika penyerang memperoleh sebagian informasi pribadi, mereka seharusnya tidak dapat dengan mudah mendapatkan kendali penuh atas login akun, penarikan, atau operasi dana on-chain.
Ketika Anda mengetahui bahwa informasi pribadi mungkin telah terekspos, pertama-tama tentukan informasi apa yang bocor alih-alih langsung mengasumsikan bahwa aset Anda dalam bahaya. Jika hanya informasi kontak yang terekspos, hal ini umumnya tidak berarti kata sandi, private key, atau izin wallet Anda telah disusupi. Pada tahap ini, tingkatkan kewaspadaan terhadap panggilan, email, dan pesan pribadi dari pihak tidak dikenal, serta periksa pengaturan keamanan akun penting.
Jika Anda telah memasukkan kata sandi di situs web mencurigakan, segera ganti kata sandi untuk akun terkait menggunakan perangkat tepercaya dan titik akses resmi, lalu periksa sesi login yang aktif. Jika Anda menggunakan kata sandi yang sama untuk layanan lain, tangani setiap akun tersebut secara terpisah juga.
Jika Anda telah memberikan kode verifikasi dinamis kepada penyerang atau menemukan login tidak biasa, perangkat tidak dikenal, atau perubahan pengaturan keamanan, segera gunakan fitur keamanan resmi platform untuk membatasi aktivitas akun dan hubungi saluran dukungan resmi.
Jika sebelumnya Anda menyetujui aplikasi pihak ketiga yang tidak dikenal untuk mengakses email atau akun lain, cabut otorisasi terkait. Mengganti kata sandi saja mungkin tidak cukup untuk mengakhiri beberapa izin akses yang telah diberikan. Untuk wallet self-custody, respons yang tepat bergantung pada risiko spesifik:
-
Hanya terhubung ke situs web mencurigakan: Periksa apakah ada tanda tangan atau persetujuan yang terjadi. Jangan menyamakan koneksi saja dengan pencurian aset.
-
Menandatangani persetujuan token yang mencurigakan: Periksa dan cabut izin terkait dalam lingkungan tepercaya, sambil menilai apakah ada risiko lain.
-
Private key atau seed phrase terekspos: Anggap wallet tidak lagi aman. Buat wallet baru menggunakan perangkat tepercaya dan, jika memungkinkan, transfer aset apa pun yang masih berada dalam kendali Anda sesegera mungkin.
-
Aset telah ditransfer secara tidak wajar: Simpan hash transaksi, alamat, stempel waktu, dan catatan komunikasi terkait, lalu hubungi platform terkait serta penegak hukum atau saluran anti-penipuan yang berlaku.
Untuk transfer aset on-chain yang telah terjadi, pencabutan persetujuan token umumnya tidak dapat secara otomatis memulihkan dana yang sudah ditransfer. Oleh karena itu, fokus respons pascainsiden seharusnya adalah mencegah kerugian lebih lanjut, menyimpan bukti, dan menghindari penipuan tambahan. Berhati-hatilah terutama terhadap pihak yang mengaku sebagai “ahli pemulihan aset”. Setelah pengguna mengalami insiden keamanan, penyerang dapat kembali menyamar sebagai tenaga teknis dan meminta biaya atau kredensial wallet untuk melakukan penipuan kedua.
Perlindungan pribadi penting, tetapi platform kripto juga harus mengurangi risiko melalui manajemen data, verifikasi identitas, dan kontrol atas operasi dana yang tidak biasa.
-
Platform harus meminimalkan jumlah informasi identitas pengguna yang tidak diperlukan dan dapat diakses oleh layanan pihak ketiga. Untuk alat analitik dan sistem operasional bisnis, minimalisasi data, kontrol akses, dan pemisahan informasi sensitif dapat mengurangi cakupan data yang berpotensi terdampak oleh satu insiden keamanan vendor.
-
Platform perlu membangun mekanisme notifikasi keamanan yang jelas. Ketika insiden keamanan nyata terjadi, pengguna harus dapat mengonfirmasi informasi terkait melalui aplikasi resmi atau halaman tepercaya, alih-alih sepenuhnya mengandalkan tautan dalam email atau pesan teks.
-
Desain keamanan akun harus mengurangi ketergantungan pada metode autentikasi yang mudah dieksploitasi melalui rekayasa sosial. Untuk tindakan berisiko tinggi, seperti mengubah pengaturan penarikan, menautkan perangkat baru, atau mentransfer dana dalam jumlah besar, platform dapat menerapkan verifikasi identitas dan pemeriksaan risiko yang lebih ketat.
-
Platform perlu terus memantau login tidak biasa, perubahan perangkat, dan operasi dana. Bahkan jika penyerang memperoleh sebagian informasi akun, deteksi perilaku tidak biasa dan pembatasan operasi dana dapat membantu mengurangi kerugian nyata.
-
Platform dan vendor pihak ketiga perlu secara jelas menentukan cakupan pemrosesan data, tanggung jawab keamanan, dan mekanisme respons insiden. Keamanan vendor bukan isu yang terpisah dari keamanan bursa. Hal ini merupakan bagian dari keseluruhan sistem keamanan pengguna.
Seiring layanan kripto terhubung dengan lebih banyak alat eksternal, perlindungan keamanan juga harus melampaui sistem internal platform untuk mencakup pemrosesan data pihak ketiga, komunikasi pelanggan, dan keseluruhan proses pelaksanaan operasi dana pengguna.
Kesimpulan
Spear phishing adalah salah satu risiko keamanan signifikan yang dihadapi akun kripto. Dibandingkan phishing biasa, penyerang dapat menggunakan informasi kontak yang terekspos dan detail latar belakang lainnya untuk menciptakan penyamaran yang lebih meyakinkan, sehingga pengguna lebih sulit mengidentifikasi penipuan hanya berdasarkan konten pesan.
Namun, paparan informasi pribadi tidak berarti akun telah diambil alih, juga tidak berarti aset kripto pasti akan dicuri. Biasanya masih terdapat beberapa langkah, termasuk penipuan identitas, pencurian kredensial, otorisasi berbahaya, atau transfer aset, antara paparan informasi kontak dan kerugian keuangan yang sebenarnya.
Untuk akun bursa terpusat, fokusnya harus pada penguatan autentikasi login, pembatasan izin penarikan, dan verifikasi notifikasi tidak biasa. Untuk wallet self-custody, pengguna perlu melindungi private key dan seed phrase, memverifikasi tanda tangan transaksi, serta mengelola persetujuan smart contract.
Pada saat yang sama, keamanan vendor pihak ketiga, perlindungan akun email yang terhubung, dan pemantauan platform terhadap transaksi tidak biasa juga akan menjadi komponen penting dalam keamanan akun kripto.
Kunci untuk mencegah spear phishing bukanlah memastikan informasi pribadi tidak pernah terekspos. Kuncinya adalah membangun beberapa lapisan keamanan agar meskipun penyerang memperoleh sebagian informasi, mereka tetap sulit mengendalikan akun dan aset.
FAQ
Apa Itu Spear Phishing Akun Kripto?
Spear phishing adalah jenis penipuan ketika penyerang menggunakan identitas, informasi kontak, atau informasi latar belakang lain dari pengguna tertentu untuk menyamar sebagai entitas tepercaya dan mendorong pengguna mengungkapkan informasi sensitif atau melakukan tindakan berbahaya.
Apakah Alamat Email yang Terekspos Dapat Menyebabkan Pencurian Aset Kripto?
Alamat email yang terekspos saja umumnya tidak langsung menyebabkan pencurian aset, tetapi dapat meningkatkan risiko email palsu, penipuan pemulihan akun, dan serangan tertarget lainnya.
Mengapa Pengguna Dapat Terdampak Bahkan Ketika Bursa Tidak Diretas?
Penyedia analitik pihak ketiga, dukungan pelanggan, atau layanan lain juga dapat memproses sebagian informasi pelanggan. Jika vendor tersebut mengalami insiden keamanan, pengguna dapat menghadapi risiko phishing dan penyamaran identitas tambahan.
Mengapa Penipu Mengetahui Nama Saya dan Bursa yang Saya Gunakan?
Informasi ini dapat berasal dari sumber publik, kebocoran data sebelumnya, atau layanan pihak ketiga. Pengetahuan seseorang tentang informasi pribadi tidak membuktikan bahwa mereka adalah karyawan platform yang sah.
Apakah Saya Masih Dapat Menjadi Korban Phishing Setelah Mengaktifkan Autentikasi Dua Faktor?
Ya. Penyerang dapat menipu pengguna agar mengirimkan kode verifikasi sekali pakai atau menggunakan otorisasi aplikasi pihak ketiga berbahaya untuk memperoleh izin akun lainnya. Passkey dan hardware security key umumnya menawarkan ketahanan phishing yang lebih kuat.
Apa yang Harus Saya Lakukan Jika Menerima Pesan Teks Tentang Penarikan Tidak Biasa dari Bursa?
Jangan klik tautan dalam pesan teks atau menghubungi nomor yang disediakan. Periksa status akun melalui aplikasi resmi atau titik akses tepercaya yang Anda simpan secara mandiri.
Dukungan pelanggan platform yang sah tidak seharusnya meminta Anda memberikan seed phrase wallet, private key, atau kata sandi. Dukungan tersebut juga tidak seharusnya meminta Anda, melalui pesan pribadi yang tidak dikenal, untuk mentransfer aset ke wallet yang disebut aman.
Apakah Menghubungkan ke DApp Berbahaya Selalu Mengakibatkan Kehilangan Aset?
Tidak. Menghubungkan wallet saja biasanya tidak memberikan izin untuk mentransfer aset, tetapi tanda tangan, konfirmasi transaksi, dan persetujuan token berikutnya dapat menimbulkan risiko. Periksa detail tindakan spesifik yang terlibat.
Apa yang Harus Saya Lakukan Jika Telah Memasukkan Kata Sandi di Situs Web Phishing?
Segera ganti kata sandi melalui titik akses resmi, periksa sesi aktif dan pengaturan keamanan, serta konfirmasikan apakah ada login atau operasi dana yang tidak biasa. Jika akun email yang terhubung juga terdampak, tangani pada saat yang sama.
Anda dapat menggunakan alamat email khusus, kata sandi kuat, metode autentikasi tahan phishing, daftar putih alamat penarikan, dan manajemen wallet terpisah. Anda juga harus secara rutin memeriksa perangkat, API Keys, dan izin aplikasi pihak ketiga.