Bursa mata uang kripto merupakan infrastruktur penting yang menghubungkan perdagangan aset digital, kustodi aset, dan jaringan blockchain. Bagi pengguna bursa terpusat, platform tidak hanya harus menyediakan layanan pencocokan perdagangan dan likuiditas, tetapi juga mengelola kunci privat yang digunakan untuk mentransfer aset secara aman, memproses setoran dan penarikan harian, serta menjaga catatan aset yang akurat di berbagai jaringan blockchain.
Berbeda dengan akun keuangan tradisional, transaksi blockchain pada umumnya tidak dapat dibatalkan. Setelah aset ditransfer menggunakan tanda tangan yang valid, pemulihannya sering kali bergantung pada kerja sama penerima, pembatasan yang diberlakukan penerbit stablecoin, atau intervensi penegak hukum. Oleh karena itu, pengendalian izin transfer aset, verifikasi keaslian transaksi, dan identifikasi aktivitas abnormal secara tepat waktu merupakan perhatian utama dalam kerangka keamanan bursa.
Dalam beberapa tahun terakhir, sejumlah insiden keamanan di industri kripto semakin menyoroti pentingnya perangkat lunak dompet, kustodi kunci, dan proses persetujuan transaksi. Artikel ini membahas cara bursa membangun sistem keamanan aset berlapis melalui hot wallet dan cold wallet, teknologi multisignature, MPC, manajemen siklus hidup kunci privat, serta pemantauan risiko. Artikel ini juga menjelaskan signifikansi praktis dari mekanisme tersebut melalui beberapa insiden representatif.
Komponen Apa Saja yang Membentuk Kerangka Keamanan Aset Bursa Mata Uang Kripto?
Bursa mata uang kripto terpusat umumnya menggunakan model manajemen aset kustodian. Setelah pengguna menyetorkan aset digital ke platform, bursa mencatat saldo mereka melalui sistem akun internal dan menggunakan dompet yang dikelolanya untuk menerima dan mengirim dana secara on-chain. Ketika pengguna melakukan perdagangan spot di platform, setiap transaksi biasanya tidak perlu diselesaikan secara individual di blockchain. Namun, setoran, penarikan, dan transfer aset antardompet platform tetap melibatkan transaksi on-chain yang sebenarnya.
Oleh karena itu, bursa perlu mengelola dua sistem yang saling terhubung secara bersamaan: buku besar internal yang mencatat hak aset dan aktivitas perdagangan pengguna, serta infrastruktur dompet yang bertanggung jawab untuk benar-benar menyimpan dan mentransfer aset on-chain. Hanya ketika keduanya tetap selaras secara konsisten, bursa dapat mendukung penyelesaian dana normal, rekonsiliasi aset, dan pengendalian risiko.
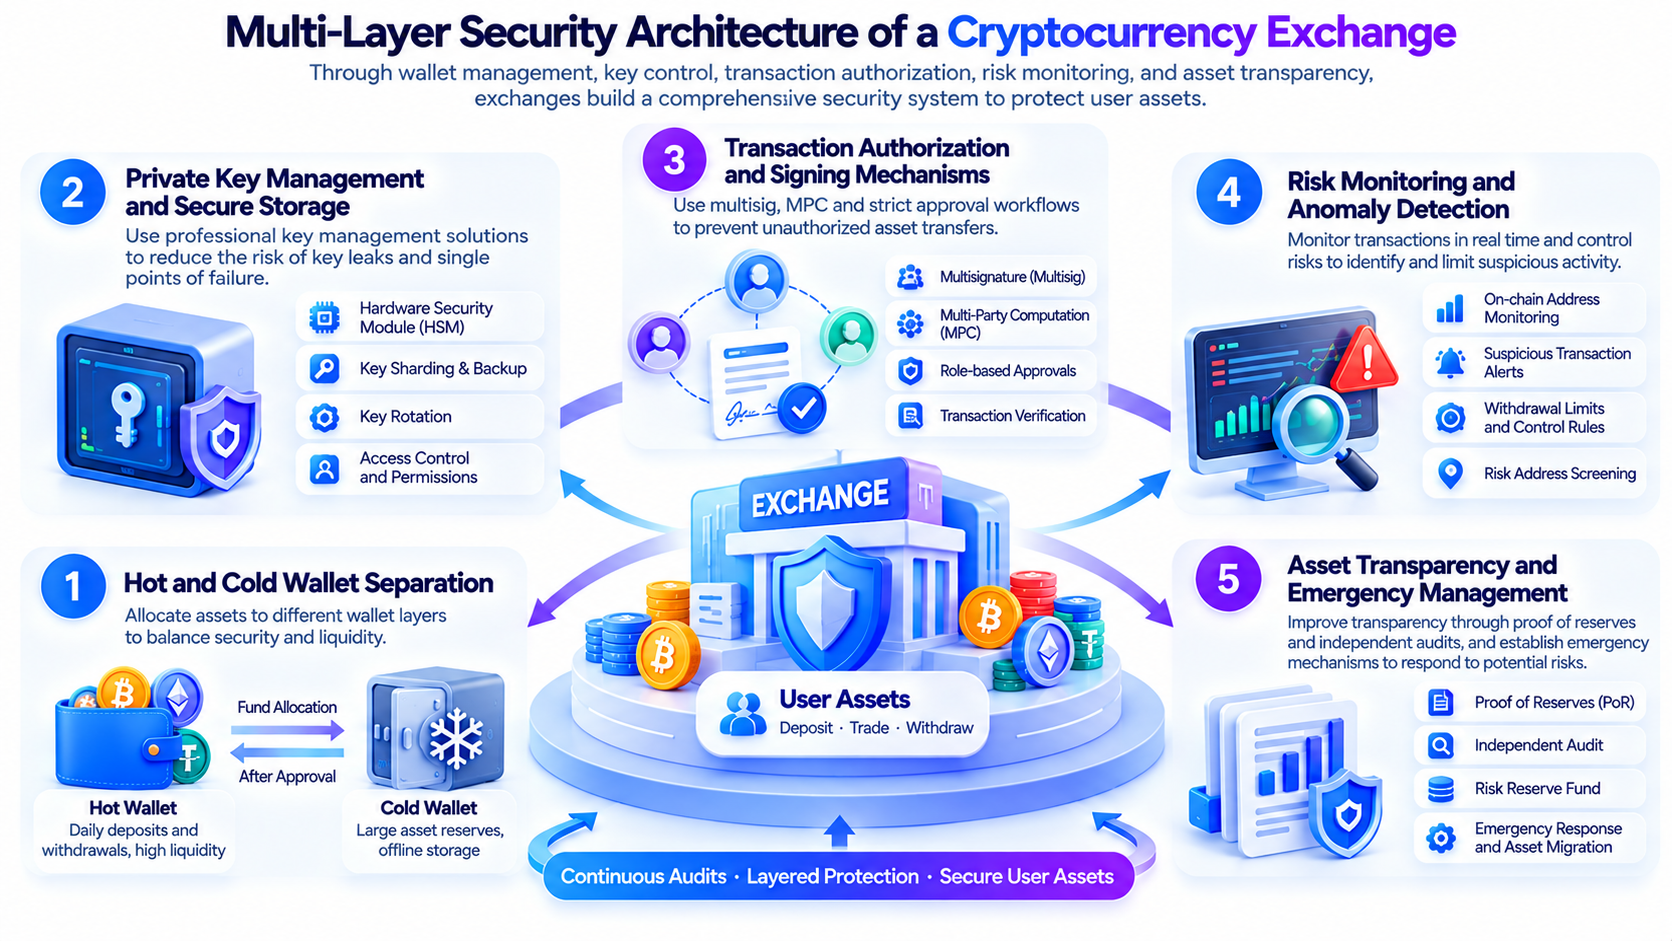
Dari perspektif teknis dan operasional, keamanan aset bursa umumnya mencakup lapisan berikut:
| Lapisan Keamanan |
Mekanisme Inti |
Tujuan Utama |
| Penyimpanan Aset |
Hot wallet, cold wallet, tingkatan dompet |
Mengendalikan tingkat paparan online untuk aset yang berbeda |
| Manajemen Kunci |
HSM, MPC, pencadangan dan rotasi kunci |
Mengurangi risiko kebocoran kunci dan titik kegagalan tunggal |
| Otorisasi Transaksi |
Multisignature, izin persetujuan, dan verifikasi transaksi |
Mencegah transfer aset tanpa otorisasi |
| Pemantauan Risiko |
Identifikasi alamat mencurigakan, limit, dan peringatan waktu nyata |
Mendeteksi dan membatasi aktivitas transaksi abnormal |
| Rekonsiliasi Aset |
Buku besar internal, rekonsiliasi saldo on-chain, dan proof of reserves |
Meningkatkan akurasi dan transparansi catatan aset |
| Respons Insiden |
Penangguhan penarikan, migrasi dompet, dan investigasi insiden |
Membatasi penyebaran risiko dan mendukung pemulihan operasional |
Mekanisme ini tidak beroperasi secara terpisah. Bahkan jika kunci privat dompet terlindungi dengan baik, cacat dalam proses persetujuan transaksi masih dapat menyebabkan otorisasi yang tidak semestinya. Sebaliknya, meskipun persetujuan transaksi sangat ketat, manajemen pencadangan kunci yang tidak memadai dapat membuat aset tidak dapat diakses atau mengekspos kunci terhadap kebocoran.
Oleh karena itu, kerangka keamanan aset yang matang menekankan pertahanan berlapis, pemisahan tugas, dan verifikasi berkelanjutan, alih-alih mengandalkan satu teknologi untuk memberikan perlindungan absolut.
Apa Perbedaan Hot Wallet dan Cold Wallet? Mengapa Bursa Menggunakan Keduanya?
Hot wallet adalah dompet yang lingkungan penandatanganan atau proses penggunaan kuncinya terhubung ke sistem online. Dompet ini umumnya dapat memproses pengumpulan setoran, penarikan pengguna, dan transfer dana harian dengan cepat, sehingga sesuai untuk skenario operasional yang memerlukan aktivitas sering.
Sebaliknya, cold wallet dirancang untuk mengisolasi materi penandatanganan penting dari lingkungan yang terhubung ke internet, sehingga mengurangi peluang penyerang jarak jauh untuk mengakses kunci privat secara langsung. Cold wallet umumnya digunakan untuk menyimpan aset dalam jumlah besar yang tidak perlu sering dipindahkan. Namun, prosedur operasionalnya dapat lebih rumit dan transfer dana mungkin lebih lambat.
Perbedaan utama antara kedua jenis dompet ini mencakup konektivitas, frekuensi penggunaan, dan cakupan paparan risiko.
| Dimensi Perbandingan |
Hot Wallet |
Cold Wallet |
| Koneksi Jaringan |
Lingkungan penandatanganan umumnya terhubung ke sistem online |
Lingkungan penandatanganan penting umumnya diisolasi secara offline |
| Penggunaan Utama |
Setoran, penarikan, dan transfer dana harian |
Cadangan aset besar dan kustodi jangka panjang |
| Efisiensi Transaksi |
Lebih tinggi; sesuai untuk pemrosesan otomatis |
Umumnya memerlukan lebih banyak operasi manual atau offline |
| Risiko Utama |
Kompromi sistem online, kebocoran kunci, dan penandatanganan berbahaya |
Kerusakan perangkat, kesalahan operasional, risiko rantai pasokan, dan risiko proses penandatanganan |
| Kontrol Umum |
Limit, daftar putih alamat, dan pemantauan anomali |
Persetujuan oleh beberapa pihak, verifikasi offline, dan pengelolaan keamanan fisik |
Bagi bursa, menyimpan seluruh aset dalam hot wallet dapat meningkatkan efisiensi penarikan, tetapi juga dapat memperluas dampak potensial dari serangan online. Sebaliknya, menyimpan seluruh aset dalam cold wallet dapat memengaruhi kemampuan pengguna untuk menarik dana secara normal.
Karena itu, bursa umumnya mengalokasikan dana ke berbagai tingkatan dompet berdasarkan kebutuhan likuiditas dan strategi manajemen risiko. Sebagai contoh, bursa dapat mempertahankan sejumlah likuiditas online untuk memproses penarikan harian, sambil mengelola sisa aset melalui prosedur kustodi yang lebih ketat dan melakukan transfer dana yang telah disetujui bila diperlukan.
Penting untuk dicatat bahwa cold wallet tidak berarti keamanan absolut. Penyimpanan dingin dapat mengurangi risiko kunci privat terekspos secara online, tetapi tidak dapat secara otomatis menentukan apakah transaksi yang ditandatangani mencerminkan maksud bisnis yang sebenarnya. Prosedur peninjauan dan otorisasi transaksi tetap penting.
Bagaimana Multisignature Mencegah Satu Kunci Privat Mengendalikan Aset dalam Jumlah Besar?
Multisignature, yang umum disingkat multisig, adalah mekanisme pengendalian yang memerlukan beberapa otorisasi independen untuk menyelesaikan transaksi. Tujuan utamanya adalah mencegah satu pemegang kunci memutuskan sendiri transfer aset penting.
Dalam pengaturan multisig 2-dari-3 yang umum, sistem membentuk tiga izin penandatanganan independen, dan transaksi memerlukan setidaknya dua otorisasi valid agar dapat dieksekusi. Bahkan jika satu kunci dikompromikan, penyerang umumnya tidak dapat menyelesaikan transfer hanya dengan menggunakan kunci tersebut.
Dalam manajemen aset bursa, multisig dapat dikombinasikan dengan pemisahan tugas dalam organisasi. Sebagai contoh, personel atau sistem yang berbeda dapat bertanggung jawab untuk memulai, meninjau, dan memberikan persetujuan akhir atas transaksi, sehingga transfer aset besar harus melewati beberapa tahap pengendalian.
Namun, multisig tidak berarti bahwa setiap penanda tangan dapat secara otomatis mengidentifikasi transaksi berbahaya. Jika beberapa penanda tangan bergantung pada antarmuka yang sama yang telah dikompromikan, atau gagal memverifikasi secara independen alamat tujuan, jumlah transaksi, dan detail panggilan smart contract, mereka dapat menyetujui transaksi yang tidak mencerminkan maksud awal meskipun jumlah tanda tangan yang diperlukan telah tercapai.
Oleh karena itu, keamanan multisig tidak hanya bergantung pada ambang tanda tangan, tetapi juga pada independensi para penanda tangan, kelengkapan informasi transaksi yang ditampilkan, dan apakah operasi penting diverifikasi melalui saluran tepercaya.
Untuk dompet yang melibatkan smart contract, proses persetujuan juga harus meninjau perubahan izin kontrak, peningkatan proxy contract, dan panggilan transaksi yang kompleks. Beberapa transaksi mungkin tidak tampak sebagai transfer langsung, tetapi dapat mengubah izin pengendalian aset. Oleh karena itu, transaksi tersebut memerlukan verifikasi teknis yang lebih ketat.
Apa Perbedaan MPC dengan Multisignature Tradisional?
Multi-Party Computation (MPC) adalah kategori teknologi kriptografi yang memungkinkan beberapa peserta melakukan komputasi bersama tanpa secara langsung mengekspos informasi rahasia masing-masing. Dalam kustodi aset digital, MPC sering dipadukan dengan teknologi threshold signature untuk mendistribusikan pengendalian atas kunci.
Berbeda dengan multisignature tradisional, skema threshold signature MPC dapat mendistribusikan kemampuan penandatanganan ke beberapa peserta atau perangkat. Setiap pihak menggunakan bagian kunci independen untuk berpartisipasi dalam proses penandatanganan, tanpa merekonstruksi kunci privat lengkap selama operasi normal.
Sebagai contoh, dompet threshold signature dapat mengharuskan dua dari tiga peserta menyelesaikan tanda tangan secara bersama-sama. Bahkan jika bagian kunci satu peserta terekspos, bagian tersebut mungkin tidak cukup untuk menghasilkan tanda tangan valid secara mandiri.
Kedua mekanisme dapat mengurangi risiko titik kegagalan tunggal, tetapi implementasi teknisnya berbeda.
| Dimensi Perbandingan |
Multisignature |
Threshold Signature MPC |
| Prinsip Dasar |
Beberapa otorisasi independen bersama-sama menyetujui transaksi |
Beberapa bagian kunci berkolaborasi untuk menghasilkan tanda tangan |
| Representasi On-Chain |
Bergantung pada chain dan implementasi dompet serta dapat melibatkan kontrak multisig |
Dapat menghasilkan tanda tangan yang kompatibel dengan format tanda tangan standar |
| Pengendalian Izin |
Diatur oleh aturan multisig dan logika dompet |
Dikendalikan oleh protokol ambang dan kebijakan pendukung |
| Keunggulan Utama |
Aturan otorisasi jelas dan mudah diaudit |
Kemampuan penandatanganan terdistribusi yang mendukung berbagai arsitektur kustodi |
| Keterbatasan Utama |
Bergantung pada penanda tangan dan proses verifikasi transaksi |
Bergantung pada implementasi protokol, manajemen bagian kunci, dan keamanan peserta |
MPC tidak selalu lebih aman daripada setiap solusi multisig. Tantangan umum bagi kedua mekanisme adalah memastikan peserta menyetujui transaksi yang benar dan mencegah serangan terhadap kredensial identitas, perangkat endpoint, serta izin administratif.
Dalam praktiknya, bursa juga dapat menggabungkan HSM, verifikasi perangkat independen, kontrol izin berbasis peran, dan audit log operasional untuk meningkatkan keandalan keseluruhan proses penandatanganan.
Mengapa Manajemen Kunci Privat Menjadi Inti Keamanan Aset Bursa?
Kunci privat adalah materi kriptografi penting dalam sistem pengendalian aset blockchain. Pada blockchain yang menggunakan model akun umum, pihak dengan otoritas penandatanganan yang sesuai dapat memulai transfer aset yang mematuhi aturan protokol. Oleh karena itu, melindungi kunci privat bukan hanya soal mencegah kebocoran data; hal ini secara langsung menyangkut pengendalian atas aset.
Manajemen kunci privat yang komprehensif umumnya mencakup beberapa tahap, termasuk pembuatan, penyimpanan, penggunaan, pencadangan, rotasi, dan penghentian penggunaan kunci.
-
Pembuatan kunci harus menggunakan sumber keacakan yang andal dan implementasi kriptografi yang telah divalidasi. Jika terdapat kelemahan dalam proses pembuatan kunci, bahkan lingkungan penyimpanan yang sangat aman mungkin tidak dapat mencegah risiko yang dihasilkan.
-
Kunci privat dan bagian kunci terkait harus disimpan dalam lingkungan terkendali dengan izin akses terbatas. HSM dapat melakukan operasi kriptografi tertentu dalam lingkungan perangkat keras yang terlindungi, sehingga mengurangi peluang materi kunci terekspos langsung kepada aplikasi biasa. Namun, efektivitasnya tetap bergantung pada penerapan dan pengaturan izin yang spesifik.
-
Bursa perlu menetapkan kebijakan penggunaan kunci yang ketat, termasuk personel atau sistem mana yang dapat memulai tanda tangan, transfer aset mana yang memerlukan persetujuan tambahan, dan bagaimana operasi harus diblokir ketika aktivitas abnormal terdeteksi.
-
Mekanisme pencadangan dan pemulihan juga sama pentingnya. Tidak adanya cadangan dapat membuat aset tidak dapat diakses setelah perangkat rusak, sedangkan cadangan yang berlebihan, kustodi yang tersebar, atau kontrol akses yang tidak memadai dapat meningkatkan risiko eksposur.
Rotasi kunci juga perlu mempertimbangkan karakteristik praktis blockchain. Untuk beberapa sistem alamat, rotasi tidak sesederhana mengganti kata sandi. Rotasi mungkin memerlukan pembuatan alamat dompet baru dan migrasi aset melalui prosedur yang aman.
Akibatnya, keamanan kunci privat bukan hanya persoalan tim teknologi menyimpan kata sandi. Ini adalah isu manajemen komprehensif yang melibatkan kriptografi, infrastruktur, izin personel, dan proses bisnis.
Pelajaran Apa yang Diberikan oleh Insiden Keamanan Bursa Terkini?
Sejak 2025, infrastruktur kustodi dan perdagangan aset kripto mengalami sejumlah insiden keamanan penting. Kasus-kasus ini melibatkan arsitektur teknis dan lingkungan bisnis yang berbeda. Insiden tersebut tidak dapat begitu saja dikaitkan dengan cacat pada teknologi dompet tertentu, dan tidak tepat pula menilai keamanan keseluruhan platform hanya karena suatu insiden terjadi.
Dari perspektif riset keamanan, nilai dari insiden-insiden ini terletak pada kemampuannya membantu industri memahami berbagai jalur serangan dan mengamati cara bursa menangani pemantauan anomali, isolasi aset, serta pemulihan insiden.
Bybit: Insiden Keamanan Dompet Multisig Februari 2025
Pada 21 Februari 2025, Bybit mengalami insiden keamanan yang melibatkan sekitar $1,5 miliar aset digital. Investigasi berikutnya berfokus pada lingkungan penandatanganan dan rantai pasokan perangkat lunak terkait. Penyerang mengeksploitasi proses tampilan dan otorisasi transaksi yang terdampak, sehingga operasi penandatanganan tidak secara akurat mencerminkan transaksi yang benar-benar dieksekusi. FBI kemudian mengaitkan serangan tersebut dengan aktivitas ancaman yang terhubung dengan Korea Utara.
Kasus ini menunjukkan bahwa multisig dan cold wallet dapat memberikan perlindungan aset penting, tetapi bursa juga perlu memverifikasi detail transaksi secara independen, mengendalikan keandalan antarmuka penandatanganan, serta memperkuat manajemen keamanan perangkat lunak pihak ketiga dan dependensi penting.
Phemex: Aktivitas Abnormal Hot Wallet Januari 2025
Pada 23 Januari 2025, Phemex mendeteksi aktivitas abnormal yang melibatkan hot wallet-nya. Platform kemudian memulai respons insiden, menangguhkan fungsi setoran dan penarikan terkait, mengisolasi perangkat terdampak, dan bekerja sama dengan perusahaan keamanan eksternal dalam investigasi. Setelah menyelesaikan pemeriksaan dan penyesuaian sistem, platform secara bertahap memulihkan layanan penarikan untuk berbagai jaringan.
Insiden ini menyoroti dua aspek utama manajemen risiko hot wallet: mengendalikan paparan risiko dompet online serta segera mengisolasi sistem terdampak, menangguhkan operasi terkait, dan melakukan tinjauan keamanan ketika aktivitas abnormal terdeteksi.
CoinDCX: Insiden Keamanan Akun Operasional Juli 2025
Pada 19 Juli 2025, CoinDCX mengungkapkan bahwa akun operasional internal yang digunakan untuk menyediakan layanan likuiditas kepada bursa mitra telah dikompromikan, dengan aset yang terlibat sekitar $44JT. Platform menyatakan bahwa akun terdampak diisolasi dari dompet aset pelanggan, kerugian terkait akan ditanggung oleh cadangan perusahaan sendiri, dan dompet pelanggan tidak terdampak secara langsung.
Kasus ini menunjukkan bahwa selain melindungi kunci dompet, mengisolasi akun bisnis dari aset kustodi pelanggan juga sama pentingnya. Membatasi dana yang dapat diakses oleh sistem bisnis berbeda dapat mengurangi dampak insiden keamanan dalam satu lingkungan operasional.
Upbit: Transfer Tidak Sah Aset Solana November 2025
Pada 27 November 2025, Upbit menemukan transfer tidak sah yang melibatkan aset tertentu di jaringan Solana. Pengungkapan awal menunjukkan bahwa insiden tersebut melibatkan sekitar KRW 5,4 triliun. Platform kemudian menangguhkan setoran dan penarikan terkait, mentransfer aset ke cold wallet, dan melakukan tinjauan keamanan. Tinjauan berikutnya mengidentifikasi potensi masalah keamanan kunci dalam sistem dompet, tetapi masalah tersebut belum dikonfirmasi sebagai penyebab langsung insiden pada saat itu.
Kasus ini semakin menunjukkan bahwa keamanan dompet mencakup lebih dari sekadar penyimpanan kunci. Keamanan juga bergantung pada implementasi algoritme penandatanganan yang benar, pengujian perangkat lunak, dan audit keamanan berkelanjutan. Melakukan tinjauan sistematis setelah mendeteksi aktivitas abnormal dapat membantu mengidentifikasi risiko potensial lainnya.
Investigasi Insiden Keamanan 2026 dan Koordinasi Industri
Pada 29 Oktober 2026, transfer dana abnormal berskala besar yang melibatkan hot wallet terkait Binance menarik perhatian terhadap keamanan aset bursa. Estimasi dari perusahaan analitik on-chain dan peneliti berbeda-beda, dengan beberapa estimasi mencapai beberapa miliar dolar. Karena metode perhitungan yang berbeda dapat melibatkan beberapa alamat dompet dan transfer dana berikutnya, angka tersebut tidak mencerminkan kerugian aset akhir yang telah dikonfirmasi. Dampak spesifiknya masih memerlukan verifikasi lebih lanjut.
Setelah insiden tersebut, Binance menyatakan sedang menyelidiki potensi masalah keamanan dan menekankan keamanan dana pengguna. Platform untuk sementara menangguhkan setoran dan penarikan untuk melakukan pemeriksaan keamanan, melacak dana abnormal, dan bekerja sama dalam investigasi terkait. Pada saat yang sama, penerbit stablecoin Tether dan Circle masing-masing membekukan sekitar $1,57 miliar USDT dan lebih dari $800JT USDC. Institusi terkait lainnya juga berpartisipasi dalam pelacakan aset dan pengendalian risiko. Hingga 30 Oktober, Binance mengungkapkan bahwa jumlah aset beku yang telah diverifikasi mencapai beberapa miliar dolar. Namun, jumlah kerugian akhir dan jalur serangan spesifik masih memerlukan investigasi lebih lanjut.
Insiden ini menggambarkan kompleksitas respons darurat terhadap keamanan bursa. Selain melindungi kunci privat dan mengidentifikasi transaksi abnormal, platform perdagangan perlu berkoordinasi dengan perusahaan analitik blockchain, penerbit stablecoin, penyedia layanan perdagangan lainnya, dan lembaga penegak hukum. Pelacakan dana, pembekuan aset, pemeriksaan sistem, dan pemulihan operasional semuanya dapat membantu mengurangi potensi risiko.
Secara keseluruhan, insiden keamanan terkini menunjukkan bahwa perlindungan aset bursa modern tidak lagi terbatas pada hot wallet, cold wallet, dan manajemen kunci privat. Sebaliknya, perlindungan tersebut berkembang menjadi kerangka perlindungan berlapis yang mencakup verifikasi tanda tangan, isolasi sistem bisnis, pemantauan anomali, dan respons insiden lintas institusi.
Bagaimana Bursa Dapat Mengurangi Kerugian Aset Melalui Pemantauan Anomali dan Pengendalian Risiko?
Bahkan ketika bursa menggunakan pemisahan hot wallet dan cold wallet, multisig, serta MPC, bursa tetap perlu memantau arus dana aktual secara berkelanjutan. Hal ini karena tujuan sistem keamanan bukan hanya mencegah akses tanpa otorisasi, tetapi juga segera mengidentifikasi dan membatasi risiko setelah aktivitas abnormal terjadi.
-
Bursa dapat menetapkan limit transaksi berdasarkan aset, dompet, dan skenario bisnis yang berbeda. Sebagai contoh, dompet penarikan harian dapat dikonfigurasi dengan saldo dan ambang transfer berdasarkan kebutuhan dana normal. Ketika jumlah atau frekuensi transaksi sangat menyimpang dari pola historis, sistem dapat memicu verifikasi tambahan atau peninjauan manual.
-
Pemantauan alamat on-chain dapat membantu mengidentifikasi arus dana berisiko tinggi. Dengan menganalisis riwayat alamat, jalur transaksi, dan label risiko terkait, platform dapat melakukan peninjauan tambahan terhadap transaksi mencurigakan. Namun, analisis on-chain memiliki keterbatasan. Keterhubungan antaramat alamat tidak selalu berarti alamat tersebut dikendalikan oleh orang atau entitas yang sama.
-
Platform perlu membangun kemampuan deteksi anomali lintas sistem. Jika suatu transaksi tampak normal di on-chain tetapi tidak konsisten dengan permintaan bisnis internal, catatan persetujuan, atau aktivitas akun pengguna yang terkait, hal ini tetap dapat menunjukkan anomali dalam proses transaksi.
Ketika insiden keamanan besar terjadi, bursa dapat mengambil langkah berdasarkan cakupan risiko, seperti menangguhkan sebagian penarikan, membatasi operasi yang melibatkan dompet terdampak, memigrasikan aset yang tidak terdampak, dan menerapkan kembali infrastruktur dompet. Untuk token tertentu yang mendukung fungsi yang dikendalikan penerbit, bursa juga dapat mengoordinasikan pembekuan aset melalui prosedur kepatuhan.
Langkah-langkah ini perlu menyeimbangkan keamanan aset, akses pengguna yang normal, dan kelangsungan bisnis. Penangguhan penarikan dapat memberikan waktu untuk investigasi dan pengendalian risiko, tetapi juga memengaruhi akses pengguna terhadap dana mereka. Oleh karena itu, kondisi pemicu, pengungkapan, dan prosedur pemulihan yang jelas diperlukan.
Dapatkah Proof of Reserves dan Cadangan Risiko Menjamin Keamanan Aset Pengguna?
Proof of Reserves (PoR) adalah mekanisme verifikasi yang dirancang untuk meningkatkan transparansi aset platform perdagangan. Mekanisme ini umumnya menggunakan informasi aset dompet yang diungkapkan secara publik, bukti kriptografi, verifikasi pihak ketiga, atau metode lain untuk membantu pengamat eksternal memahami aset yang dimiliki platform pada waktu tertentu dan hubungannya dengan saldo pengguna.
Dalam solusi yang menggunakan teknologi seperti Merkle Tree, pengguna dapat memverifikasi apakah saldo akun mereka telah dimasukkan dalam kumpulan data aset dan liabilitas tertentu. Namun, cakupan verifikasi bergantung pada implementasi teknis dan praktik pengungkapan platform. Proof of reserves tidak setara dengan audit keuangan lengkap.
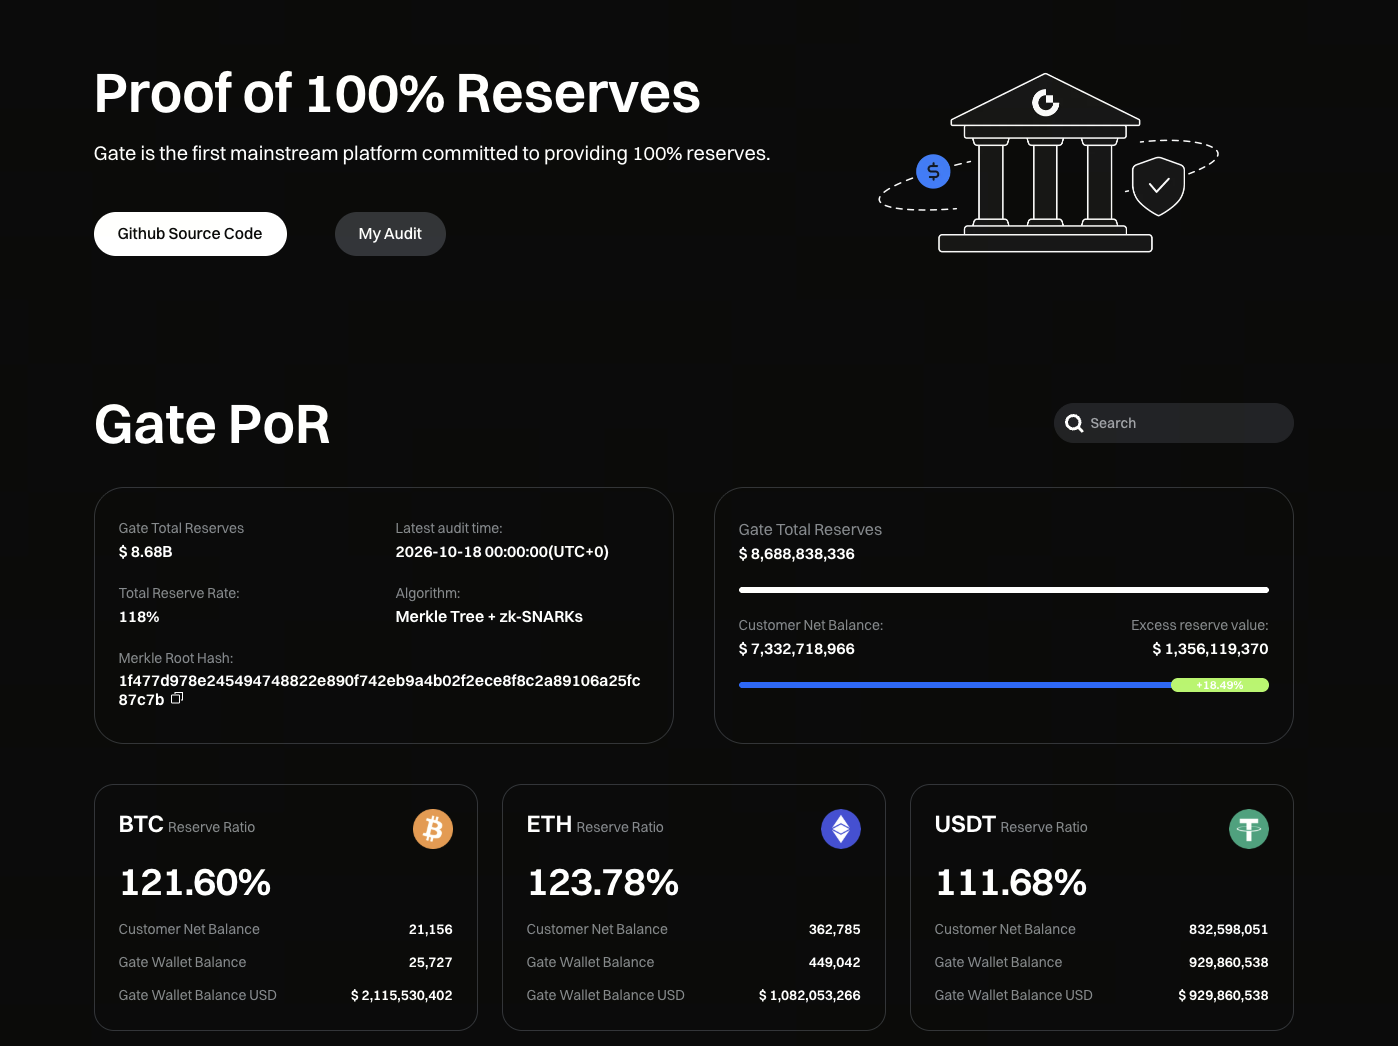
Sebagai contoh, Gate menggunakan mekanisme verifikasi proof of reserves yang menggabungkan Merkle Tree dengan zero-knowledge proofs (zk-SNARKs). Mekanisme ini memasukkan saldo akun pengguna ke dalam kerangka verifikasi kriptografi dan menyediakan saluran verifikasi independen. Pengguna dapat melihat cadangan berbagai aset pada halaman proof of reserves, memverifikasi apakah saldo akun mereka dimasukkan dalam snapshot data terkait, dan mengurangi paparan informasi pribadi pengguna lain.
Hingga 18 Oktober 2026, Gate mengungkapkan total cadangan sekitar $8,688 miliar dan saldo bersih aset pengguna sekitar $7,332 miliar, sehingga menghasilkan rasio cadangan keseluruhan sebesar 118,49% dan mencakup sekitar 500 aset kripto. Rasio cadangan BTC dan ETH masing-masing adalah 121,60% dan 123,78%. Angka-angka ini mencerminkan cakupan aset platform dalam snapshot tersebut dan memberikan informasi referensi bagi pengguna untuk mengevaluasi transparansi aset platform.
Penting untuk ditekankan bahwa proof of reserves terutama mencerminkan cakupan aset dalam ruang lingkup pengungkapan tertentu dan pada titik waktu tertentu. Mekanisme ini tidak dapat secara mandiri membuktikan bahwa suatu platform tidak memiliki liabilitas lain, pembatasan atas hak aset, atau risiko operasional. Oleh karena itu, PoR lebih baik digunakan sebagai alat transparansi bersama verifikasi liabilitas, audit independen, dan pengungkapan risiko berkelanjutan.
Cadangan risiko memiliki tujuan berbeda. Beberapa bursa membentuk dana risiko khusus untuk memberikan dukungan keuangan dalam insiden keamanan yang memenuhi syarat atau situasi ekstrem lainnya. Namun, cakupan, ukuran dana, dan ketentuan penggunaannya bergantung pada pengaturan spesifik platform. Cadangan risiko tidak setara dengan asuransi simpanan yang memiliki perlindungan hukum.
Secara keseluruhan, proof of reserves berfokus pada transparansi dan verifiabilitas aset, sedangkan cadangan risiko berfokus pada dukungan keuangan setelah risiko tertentu terjadi. Pemisahan hot wallet dan cold wallet, multisignature, serta manajemen kunci privat terutama memberikan perlindungan preventif. Mekanisme ini saling melengkapi dan bersama-sama membentuk komponen penting manajemen keamanan aset bursa.
Bagaimana Pengguna Biasa Dapat Meningkatkan Keamanan Aset Akun Bursa Mereka?
Bursa mengelola dompet tingkat platform dan infrastruktur kustodi, tetapi akun pengguna masih dapat menghadapi risiko seperti phishing, kebocoran kredensial, otorisasi berbahaya, dan kompromi perangkat. Oleh karena itu, pengguna juga perlu membangun praktik keamanan akun yang sesuai dengan kondisi mereka.
-
Pengguna sebaiknya mengaktifkan passkey, security key, atau metode autentikasi kuat lainnya bila memungkinkan dan menetapkan kata sandi unik untuk akun bursa mereka. Dibandingkan hanya mengandalkan kode verifikasi SMS, mekanisme autentikasi yang tahan phishing umumnya memberikan perlindungan lebih kuat.
-
Pengguna harus memverifikasi domain login dan sumber aplikasi resmi, serta menghindari memasukkan kata sandi, kode verifikasi, atau informasi sensitif lainnya melalui tautan yang tidak dikenal. Pesan yang mengklaim pengguna harus segera mentransfer aset, menghapus pengendalian risiko, atau memverifikasi ulang identitas harus diverifikasi melalui saluran independen.
-
Daftar putih alamat penarikan, konfirmasi penarikan, dan notifikasi aktivitas akun dapat mengurangi dampak potensial dari penggunaan akun tanpa otorisasi. Jika platform mendukung masa tunggu setelah alamat penarikan baru ditambahkan, pengguna dapat mengaktifkannya sesuai kebutuhan.
Pengguna yang menggunakan API untuk perdagangan otomatis harus mengikuti prinsip hak akses minimum. Mereka harus menghindari pemberian izin transfer aset kepada program yang tidak memerlukan fungsi penarikan dan segera menghapus API key yang tidak lagi digunakan.
Pengguna juga harus memilih antara kustodi terpusat dan kustodi mandiri berdasarkan frekuensi perdagangan, tujuan penggunaan dana, dan kemampuan mereka mengelola kunci sendiri. Kustodi mandiri dapat mengurangi ketergantungan pada platform pihak ketiga, tetapi juga berarti pengguna bertanggung jawab untuk mengamankan seed phrase, melindungi perangkat, dan mengelola risiko kehilangan kunci.
Tidak ada satu solusi keamanan aset yang berlaku untuk semua orang. Memahami batas risiko dari berbagai metode kustodi lebih penting daripada sekadar memilih satu jenis dompet.
Kesimpulan
Inti perlindungan aset pengguna pada bursa mata uang kripto adalah kerangka keamanan berlapis yang mencakup penyimpanan aset, manajemen kunci, otorisasi transaksi, pemantauan anomali, dan pemulihan insiden. Hot wallet menyediakan likuiditas harian, cold wallet mengurangi paparan online, multisig dan MPC mendistribusikan pengendalian atas aset, sementara verifikasi transaksi independen dan manajemen izin membantu memastikan bahwa transfer aset mencerminkan maksud bisnis yang sebenarnya.
Insiden keamanan di bursa sejak 2025 menunjukkan bahwa seiring meningkatnya skala kustodi aset dan kompleksitas sistem, risiko keamanan tidak lagi terbatas pada apakah kunci privat disimpan secara online. Rantai pasokan perangkat lunak, antarmuka penandatanganan, isolasi akun bisnis, dan respons insiden lintas institusi semuanya dapat memengaruhi hasil keamanan yang sebenarnya.
Bagi platform perdagangan, audit berkelanjutan, pengendalian internal yang lebih kuat, dan transparansi aset yang lebih besar merupakan fondasi penting untuk membangun kepercayaan jangka panjang. Bagi pengguna, memahami arsitektur dompet dan mekanisme kustodi aset serta mengambil langkah perlindungan akun yang diperlukan dapat membantu mereka menilai dan mengelola risiko aset digital secara lebih menyeluruh.
FAQ
Apakah hot wallet selalu kurang aman daripada cold wallet?
Hot wallet umumnya memiliki paparan lebih besar terhadap risiko serangan online, tetapi keamanan aktualnya juga bergantung pada manajemen kunci, limit transaksi, dan mekanisme pemantauan. Cold wallet mengurangi paparan online, tetapi masih dapat menghadapi risiko operasional, perangkat, dan rantai pasokan.
Apakah aset masih dapat dicuri setelah bursa mengadopsi multisignature?
Ya. Multisignature mengurangi risiko satu kunci mengendalikan aset, tetapi transfer aset tanpa otorisasi atau tidak sesuai maksud masih dapat terjadi jika penanda tangan disesatkan, detail transaksi diubah, atau beberapa tahap otorisasi dikompromikan secara bersamaan.
Apakah MPC dapat sepenuhnya mencegah kebocoran kunci privat?
Tidak. Threshold signature MPC dapat mendistribusikan kemampuan penandatanganan dan mengurangi risiko kebocoran satu kunci, tetapi tidak dapat secara otomatis mencegah otorisasi transaksi berbahaya, kompromi perangkat peserta, atau penyalahgunaan izin bisnis.
Apakah proof of reserves dapat membuktikan bahwa bursa sepenuhnya aman?
Tidak. Proof of reserves dapat meningkatkan transparansi aset dalam cakupan tertentu, tetapi tidak dapat secara mandiri membuktikan bahwa platform tidak memiliki liabilitas lain. Mekanisme ini juga tidak dapat menggantikan audit keamanan dompet atau manajemen risiko internal.
Apakah aset pengguna pasti terdampak setelah bursa mengalami insiden keamanan?
Belum tentu. Dampak sebenarnya bergantung pada cakupan aset terdampak, langkah isolasi dompet, cadangan platform, upaya pemulihan aset, dan pengaturan respons berikutnya. Beberapa insiden mungkin hanya memengaruhi akun operasional tertentu. Apakah aset pengguna mengalami kerugian harus ditentukan berdasarkan fakta spesifik.