zkAPI 是一種將零知識證明(Zero-Knowledge Proof,ZKP)應用於 API 存取控制和支付驗證的隱私技術方案,目標是在用戶調用 AI 模型等線上服務時,減少身份、帳戶及支付記錄的直接暴露。與傳統依賴實名帳戶、API Key 和中心化帳單系統的存取模式不同,zkAPI 試圖讓用戶通過密碼學證明展示自己擁有有效的存取權限或支付憑證,而不必向服務提供商披露完整的身份信息。
隨著 AI Agent、自動化應用和按次計費的模型服務不斷發展,API 支付正在成為數位經濟中的重要基礎設施。傳統計費模式雖然成熟,但通常要求服務商長期保存帳戶、請求與支付記錄,使得用戶行為容易被關聯。零知識證明為這一問題提供了新的技術路徑:將支付憑證與實際服務調用進行一定程度的分離,同時保留必要的授權驗證和防濫用能力。
本文將從 zkAPI 的概念出發,解釋零知識證明如何參與 AI API 的存取授權、支付憑證驗證與使用額度管理,並分析 Ethereum 智能合約、鏈上支付及隱私技術在其中可能承擔的角色。同時,文章也將討論匿名支付與完全匿名之間的區別,以及 zkAPI 在實際部署時面臨的技術與商業限制。
核心要點
-
zkAPI 是一種探索將零知識證明應用於 API 存取、身份驗證及支付授權的技術方案,旨在減少用戶使用 AI 服務時暴露的身份與支付信息。
-
傳統 AI API 通常依賴帳戶、API Key 和中心化計費系統,服務提供商能夠將請求記錄與特定帳戶關聯。
-
零知識證明允許用戶證明自己具備存取資格或支付能力,而無需公開用於驗證的全部底層信息。
-
Ethereum 及其 Layer 2 網絡可以為相關方案提供支付、智能合約和憑證驗證基礎設施,但並不意味著 AI 推理請求或所有交易信息都自動獲得隱私保護。
-
zkAPI 的實際應用仍需解決重複使用憑證、額度管理、請求濫用、證明生成成本及服務端計費等問題。
zkAPI 是什麼?Ethereum 為什麼推出匿名 AI 支付方案?
zkAPI 是由 Open Anonymity Project 與 Ethereum Foundation 合作開發的隱私 API 支付協議,旨在讓用戶通過零知識證明支付 AI 模型及其他按量計費服務的費用,而不必將每次 API 請求與真實身份或鏈上充值地址直接關聯。2026 年 10 月 1 日,Ethereum Foundation 宣布 zkAPI 已在 Ethereum 主網上線,並公開了客戶端、服務端和智能合約的相關實現。該項目源於 Vitalik Buterin 與 Ethereum Foundation dAI 團隊負責人 Davide Crapis 此前提出的 ZK API Usage Credits 設計。
傳統 AI API 服務通常通過 API Key 將用戶請求與帳戶關聯,再由帳戶綁定銀行卡或其他支付方式。當用戶持續使用模型時,服務提供商可能將歷史提示詞、使用時間、消費金額和帳戶信息整合為長期記錄。即使用戶不在提示詞中主動提供姓名,持續關聯的帳戶信息仍可能形成較為完整的使用画像。對於企業研發、個人財務分析及其他涉及敏感信息的 AI 應用而言,這種數據關聯關係可能帶來額外的隱私問題。
zkAPI 嘗試改變的不是 AI 模型本身,而是模型服務的支付授權方式。用戶首先向 Ethereum 智能合約存入資金,再通過零知識證明向支付伺服器證明自己擁有足夠的可用額度。伺服器可以確認支付資格,卻不需要知道具體是哪一筆充值支持了當前請求。與此同時,AI 服務提供商可以處理用戶提交的提示詞,但不必掌握與該請求對應的鏈上充值身份。
因此,zkAPI 的核心目標是實現支付身份與 API 使用記錄之間的不可關聯性,而不是讓所有 AI 請求內容自動加密或完全匿名。這區別也是理解該協議技術價值的基礎。
零知識證明如何實現 AI API 的隱私支付?
零知識證明是一種密碼學技術,允許證明者向驗證者證明某項陳述成立,而不必披露用於生成證明的全部秘密信息。例如,用戶可以證明自己擁有足夠的資金支付某次服務費用,卻不需要向驗證方公開資金來自哪一個具體的私有餘額憑證。
在 zkAPI 中,用戶向 Ethereum 上的 Vault 智能合約存入 ETH 或其他受支持的資產後,系統通過私有 Note 表示可支配餘額。Note 可以理解為一種由用戶秘密信息控制的數字支付憑證。協議使用密碼學承諾(Commitment)記錄有效憑證,並通過 Merkle Tree 組織這些承諾,使用戶能夠證明自己的憑證屬於有效集合,而不暴露具體是哪一個憑證。
當用戶需要調用 AI API 時,本地客戶端生成零知識證明,表明相應的 Note 有效、具備足夠的支付能力,並滿足協議規定的使用條件。支付伺服器驗證證明後,可以為用戶發放臨時 API Key。這個過程不要求伺服器獲得用戶的原始秘密信息,也不需要將每次請求與公開充值地址直接綁定。
為了防止同一份餘額被重複使用,zkAPI 引入 Nullifier(空值標識符)機制。Nullifier 是根據秘密信息生成的唯一標識,用於檢測同一筆可消費額度是否被重複使用。如果系統發現重複的 Nullifier,就可以識別潛在的重複消費行為,而無需公開用戶完整的身份或充值記錄。官方實現採用 Groth16 零知識證明、BN254 曲線、Poseidon 哈希和 Merkle Tree 等技術組件。
zkAPI 如何完成從 Ethereum 充值到 AI 模型調用的支付流程?
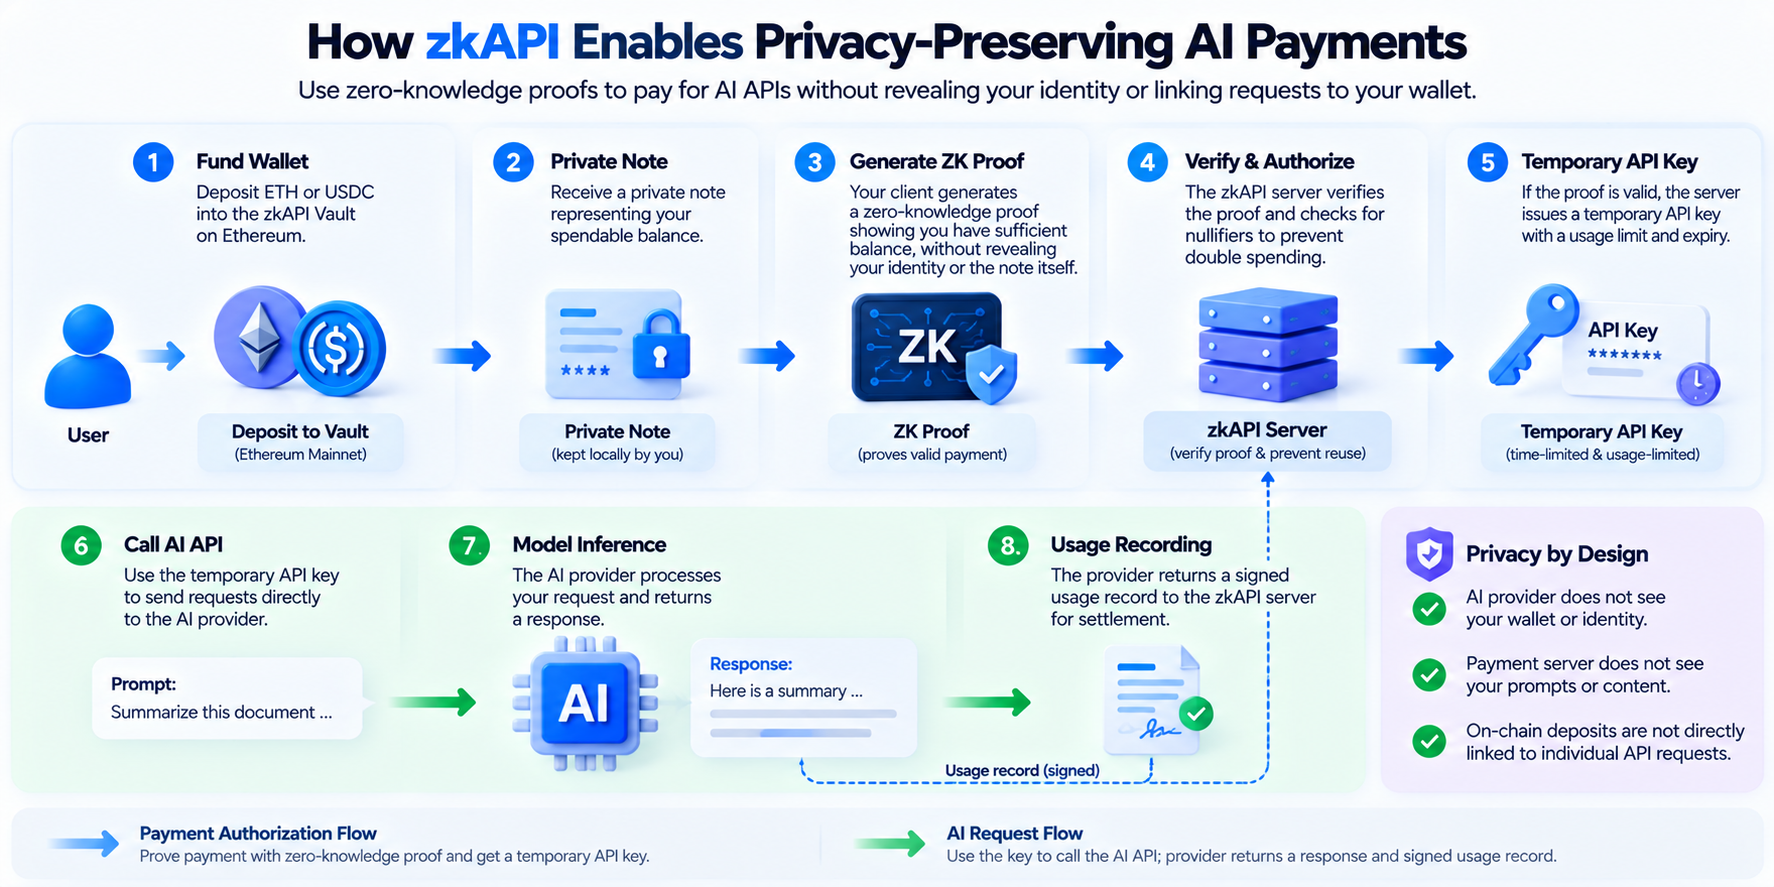
zkAPI 的實際流程可以分為資金充值、支付證明、臨時授權、模型調用和最終計費五個階段。與每次 API 請求都發起鏈上交易的方式不同,zkAPI 允許用戶先在 Ethereum 上存入資金,再通過鏈下證明完成多次 API 存取授權,從而避免每次模型調用都需要等待區塊鏈確認。
首先,用戶向 Ethereum 上的 Vault 合約充值,獲得由私有 Note 表示的可用餘額。隨後,當用戶需要調用 AI 模型時,本地客戶端生成支付證明並發送至 zkAPI 伺服器。伺服器在驗證證明有效後,為當前會話生成一個具有有效期和消費上限的臨時 API Key。用戶可以使用這個密鑰存取受支持的 AI 服務,而不必直接使用與個人支付帳戶長期綁定的 API Key。
在官方介紹的 Runtime-Key 模式中,用戶的提示詞會直接發送至 AI 模型服務提供商,而不是經過 zkAPI 支付伺服器轉發。支付伺服器負責驗證付款資格及處理計費,AI 服務商負責模型推理。會話結束後,系統根據簽名使用記錄計算實際費用,並從用戶的私有餘額中扣除對應金額。臨時密鑰的消費上限是一種預留額度,並不意味著用戶一定會被收取全部預留金額。
zkAPI 還提供較為簡單的 Proxy 模式,由代理伺服器轉發請求。這種方式可能更容易集成,但代理伺服器能夠接觸到請求流量,隱私邊界與 Runtime-Key 模式不同。因此,分析 zkAPI 的隱私能力時,需要區分具體運行模式,而不能將所有部署方式視為具有相同的數據隔離效果。
Vault、Private Note 與 Nullifier 分別承擔什麼角色?
Vault 是 zkAPI 在 Ethereum 上管理用戶資金的智能合約基礎設施。用戶通過公開的鏈上交易將資產存入 Vault,之後可以根據協議規則使用私有餘額支付 API 服務費用。與將資金直接轉入中心化服務商帳戶不同,Vault 的資金管理及提款規則由智能合約實現。官方設計允許用戶通過相應的鏈上退出流程提取剩餘資金,以降低對單一支付伺服器持續在線的依賴。
Private Note 則負責表示用戶可以支配的私有餘額。它並不是一種新的加密貨幣,而是用於控制和證明支付資格的密碼學憑證。通過 Note 和 Merkle Tree,用戶能夠證明自己持有有效餘額,而不必在每次支付時披露對應的充值記錄。這使公開鏈上充值與具體 AI 服務使用之間不再需要建立直接的一一對應關係。
Nullifier 的作用是防止重複消費。隱私支付系統如果只隱藏餘額憑證,卻無法檢測重複使用,就可能允許用戶反覆消費同一筆資金。因此,zkAPI 通過 Nullifier 在保護憑證隱私的同時維持必要的消費唯一性檢查。三者分別承擔資金管理、私有支付資格證明和重複消費檢測功能,共同構成協議的基礎支付機制。
需要注意的是,Vault 的充值和提款仍然是 Ethereum 上的公開交易。zkAPI 主要隱藏的是具體充值與後續 API 消費之間的關聯關係,而不是讓充值地址、交易金額或所有鏈上活動完全不可見。
zkAPI 與傳統 AI API 支付方式有什麼區別?
傳統 AI API 通常採用帳戶餘額或後付費帳單模式。開發者註冊帳戶後獲得 API Key,系統通過該密鑰識別請求來源、統計 Token 使用量並計算費用。這種模式具有成熟的開發工具、計費管理和客戶支持體系,但服務商也能夠將 API 使用記錄與帳戶信息長期關聯。
zkAPI 則通過私有餘額憑證與零知識證明完成支付資格驗證,嘗試將用戶身份、付款來源和具體請求分離。其主要區別並不在於是否使用 ETH 支付,而在於服務提供商能否直接建立支付帳戶與模型請求之間的關聯關係。
| 對比維度 | 傳統 AI API | zkAPI |
|---|---|---|
| 支付身份 | 通常關聯註冊帳戶 | 使用私有支付憑證 |
| API 授權 | 長期 API Key 或帳戶 Token | 零知識證明與臨時 API Key |
| 計費方式 | 帳戶餘額或周期性帳單 | 私有額度與實際使用記錄 |
| 支付信息關聯 | 服務商通常可關聯帳戶和請求 | 設計上分離付款來源與請求 |
| 區塊鏈依賴 | 通常不需要 | 使用 Ethereum 資金合約 |
| 請求內容隱私 | 模型服務商通常可見 | 模型服務商仍可見 |
| 主要限制 | 帳戶數據集中及身份關聯 | 證明成本、協議複雜度及隱私邊界 |
因此,zkAPI 並不是要完全替代傳統 API Key,而是通過短期授權和隱私支付憑證,改變 API Key 與長期付款身份之間的關係。對於只需要普通計費和存取管理的應用,傳統模式仍然可能更簡單;對於希望減少支付身份暴露的用戶或應用,zkAPI 則提供了另一種技術選擇。
zkAPI 能否真正實現完全匿名的 AI 對話?
zkAPI 可以降低支付身份與 API 請求之間的直接關聯,但不能保證 AI 對話完全匿名。Ethereum Foundation 在官方公告中明確指出,AI 服務提供商仍然能夠讀取用戶提交的提示詞及模型生成的回應,因為模型推理需要處理這些內容。換言之,zkAPI 保護的是支付關聯隱私,而不是自動實現端到端加密的 AI 推理。
網絡元數據也是潛在的隱私風險。如果用戶持續使用固定 IP 地址訪問服務,支付網關或模型提供商仍可能通過連接時間、請求頻率和其他網絡特徵分析用戶行為。即使支付憑證本身無法直接關聯,網絡層面的重複特徵也可能降低匿名性。官方因此將網絡匿名視為需要額外技術處理的問題,而不是 zkAPI 已經完全解決的功能。
此外,提示詞本身也可能暴露身份。例如,用戶在不同會話中重複提供相同的個人背景、企業項目名稱或歷史對話內容,模型服務商可能通過內容特徵重新關聯這些請求。即使沒有帳戶名稱,獨特的寫作風格和連續的上下文信息仍可能形成識別線索。
因此,更準確的理解是:zkAPI 能夠在協議設計層面減少付款身份與 API 使用記錄的關聯,但完整的 AI 隱私保護仍需要結合網絡匿名、數據最小化和隱私計算等其他技術。
zkAPI 為什麼適合 AI Agent 與機器間支付場景?
AI Agent 與普通用戶使用 API 的方式存在一定差異。傳統用戶通常通過網頁或應用手動購買訂閱,而 AI Agent 可能需要根據任務自動調用多個模型、數據庫或計算服務。如果每個服務都要求獨立註冊帳戶、綁定支付方式並管理長期 API Key,自動化系統的支付和權限管理就會變得複雜。
zkAPI 提供的私有額度與臨時授權機制,為機器間按量付費提供了一種技術路徑。AI Agent 可以在預設資金和消費上限內獲取 API 使用資格,再根據實際任務調用相應服務。通過零知識證明,支付伺服器可以驗證授權額度,而不必要求每次調用都直接關聯到長期付款帳戶。
除 AI 模型推理外,Ethereum Foundation 還將區塊鏈 RPC 查詢、圖像與視頻生成、VPN 帶寬服務及其他機器間計費列為潛在應用場景。這些服務具有共同特點:通常按照調用次數、計算任務、時間或流量計費,因此能夠使用類似的額度授權與使用記錄結算機制。
不過,AI Agent 自動支付也需要嚴格的資金與權限控制。即使支付身份受到保護,錯誤的任務配置、異常 API 調用或惡意輸入仍可能導致資金被快速消耗。因此,實際部署時需要設置單次調用限額、會話預算、服務白名單及異常使用監控,不能將隱私支付等同於自動化支付安全。
zkAPI 面臨哪些技術限制與安全風險?
zkAPI 的第一類挑戰來自密碼學證明和系統複雜度。零知識證明雖然能夠隱藏部分底層信息,但證明生成、驗證和憑證管理仍會增加開發與運營成本。協議需要保證用戶的私有餘額能夠正確更新,避免重複消費,同時還要處理臨時密鑰過期、使用記錄結算及異常退出等情況。與傳統中心化計費數據庫相比,這種設計需要更多密碼學和智能合約組件協同運行。
第二類挑戰是智能合約與支付服務的安全性。Vault 合約負責管理鏈上資金,如果相關合約、證明驗證邏輯或客戶端實現存在漏洞,可能影響用戶資金安全。儘管官方項目已經公開源代碼,並在 Ethereum 主網上部署相關組件,但其 GitHub 倉庫仍將協議標記為實驗性實現。這意味著用戶和開發者不應僅憑主網上線就認定協議已經具備成熟商業支付系統的全部安全保障。
第三類挑戰是隱私保護與實際服務運營之間的平衡。AI 服務商仍需要識別濫用行為、執行速率限制並處理計費爭議,而匿名支付機制可能使傳統基於帳戶身份的風控方式難以直接沿用。zkAPI 通過臨時密鑰、消費上限及簽名使用記錄保留必要的計費約束,但服務商仍需要建立適合隱私支付環境的反濫用機制。
此外,協議並未自動解決網絡匿名或提示詞內容洩露問題。對於處理高度敏感信息的 AI 應用,僅使用 zkAPI 並不足以實現完整的數據保密,還需要評估模型提供商的數據處理政策、網絡連接方式和額外的隱私計算技術。
zkAPI 對 Ethereum 與 AI 支付基礎設施意味著什麼?
zkAPI 的推出反映出 Ethereum 在 AI 領域的應用探索正在從資產支付擴展至隱私授權和服務計費。傳統區塊鏈支付通常強調資產能夠在不同地址之間轉移,而 zkAPI 進一步關注如何在完成付款的同時,減少支付身份與實際服務使用之間的信息關聯。這使 Ethereum 智能合約不再只是支付轉帳的基礎設施,也可以參與數位服務的存取控制和資金管理。
從技術架構來看,zkAPI 採用鏈上資金管理與鏈下 API 授權相結合的方式。Ethereum 負責承載資金合約和必要的驗證邏輯,零知識證明負責隱藏支付憑證與具體使用行為之間的聯繫,AI 服務提供商則繼續承擔模型推理工作。這種分工避免了將每一次 API 調用都直接放到區塊鏈上執行,也為未來的按量計費服務提供了可參考的設計模式。
不過,zkAPI 仍處於較早期的實際應用階段。其長期發展不僅取決於零知識證明技術是否成熟,也取決於 AI 服務商是否願意接入、開發者是否能夠方便地集成,以及用戶是否真正需要將支付身份與模型使用記錄分離。對於 Ethereum 而言,zkAPI 更重要的意義在於展示一種可運行的隱私支付架構,而不是證明所有 AI API 服務都將轉向鏈上支付。
總結
zkAPI 是 Ethereum Foundation 與 Open Anonymity Project 合作推出的隱私 API 支付協議,通過 Vault 智能合約、Private Note、零知識證明和臨時 API Key,將用戶付款身份與 AI 服務使用記錄進行分離。用戶可以預先在 Ethereum 上存入資金,再通過密碼學證明獲得 API 使用資格,而無需在每次請求中公開對應的充值來源。
與傳統 AI API 支付方式相比,zkAPI 的核心創新並不是簡單地使用 ETH 或穩定幣購買模型服務,而是嘗試解決付款帳戶與請求內容長期關聯的問題。通過鏈上資金管理和鏈下使用計費的組合,協議能夠在保留額度驗證和重複消費檢測機制的同時,提高支付層面的隱私保護能力。
但 zkAPI 並不等於完全匿名的 AI 服務。模型提供商仍可能讀取提示詞,網絡元數據和內容特徵也可能暴露用戶信息。未來,這類技術能否廣泛應用於 AI Agent、模型推理和其他按量計費服務,仍需要進一步驗證其安全性、可擴展性與商業可行性。
FAQ
1. zkAPI 是什麼?
zkAPI 是一種基於零知識證明的隱私 API 支付協議,允許用戶通過私有支付憑證證明自己擁有足夠的服務使用額度,而無需向支付伺服器披露具體充值來源或長期付款身份。
2. zkAPI 是 Ethereum 官方推出的嗎?
zkAPI 由 Open Anonymity Project 與 Ethereum Foundation 合作開發,並於 2026 年 10 月 1 日宣布在 Ethereum 主網上線。它是雙方合作推出的實驗性技術實現,並不是 Ethereum 網絡的強制性基礎協議。
3. zkAPI 可以使用 ETH 或 USDC 支付嗎?
Ethereum Foundation 的官方介紹提到 ETH、USDC 等資產可以用於相關充值和支付場景。不過,具體客戶端、Vault 合約及部署版本支持哪些資產,應以相應實現的最新文檔為準。
4. zkAPI 能隱藏用戶向 AI 提交的提示詞嗎?
不能。zkAPI 主要隱藏付款身份與 API 使用記錄之間的關聯。AI 模型服務提供商仍需要讀取提示詞才能生成回應,因此提示詞內容本身並不會因為使用 zkAPI 而自動加密。
5. zkAPI 為什麼需要 Nullifier?
Nullifier 用於檢測私有餘額憑證是否被重複消費。系統可以通過檢查唯一標識防止同一筆額度被重複使用,同時避免直接公開相關憑證的完整秘密信息。
6. zkAPI 是否適合 AI Agent 自動支付?
zkAPI 可以為 AI Agent 提供按量計費、臨時授權和私有支付憑證等能力,但實際部署仍需要設置預算限制、訪問權限和異常使用控制,以降低自動化調用帶來的資金風險。
* 投資有風險,入市須謹慎。本文不作為 Gate 提供的投資理財建議或其他任何類型的建議。
* 在未提及 Gate 的情況下,複製、傳播或抄襲本文將違反《版權法》,Gate 有權追究其法律責任。
分享
目錄
Pando Solana 現貨 ETF 在香港交易所推出,HashKey 擔任託管機構
秦皇島港報告稱,2026年前九個月吞吐量達3.27億噸,年增3.3%
香港證監會就首次公開募股操縱採取行動,稱此舉將增強市場信心
Oung Paul 於 10 月 12 日以每股 17 港元增持中遠海運能源 2,003.8 萬股
GIC Private Limited 於 10 月 9 日以每股 HK$5.33 收購 166.6 萬股 Longyuan Power 股份


相關文章
Solana需要 L2 和應用程式鏈?
Sui:使用者如何利用其速度、安全性和可擴充性?
Morpho 代幣經濟學深入解析:MORPHO 的應用、分配方式與價值邏輯
Morpho vs Aave:深入解析 DeFi 借貸協議的機制與結構差異
Pendle vs Notional:DeFi 固定收益協議對比分析