Агентні гаманці — це тип архітектури гаманців, призначений для автономного виконання завдань ШІ-агентами. У межах визначених користувачем повноважень вони дають змогу системам ШІ здійснювати ончейн-платежі, обміни токенів, перекази активів та інші операції в блокчейні. На відміну від традиційних гаманців, які переважно покладаються на ручне підтвердження транзакцій користувачами, агентні гаманці більше зосереджені на поєднанні програмованих дозволів, автоматизованого підписання та виконання завдань.
У міру того як ШІ-агенти переходять від пошуку інформації та створення контенту до платежів, торгівлі й міжзастосункових операцій, гаманці еволюціонують із простих інструментів зберігання активів в інфраструктуру для автоматизованої економічної діяльності. Водночас здатність моделі ШІ розуміти намір транзакції не означає, що вона повинна мати прямий доступ до повного приватного ключа користувача. Одне з ключових питань у проєктуванні агентних гаманців — як підвищити ефективність виконання, водночас забезпечивши чіткий контроль над переказами активів.
У цій статті розглянуто основні принципи роботи агентних гаманців, пояснено, як ШІ-агенти виконують ончейн-транзакції, як сесійні ключі контролюють межі повноважень і як акаунти смартконтрактів, абстракція акаунта та пов’язані протоколи спільно підтримують агентну економічну діяльність. Також у ній обговорюються основні ризики безпеки, з якими стикаються автоматизовані гаманці.
Основні моменти
-
Агентні гаманці — це архітектури гаманців, які дають змогу ШІ-агентам керувати ончейн-активами, ініціювати транзакції та виконувати завдання в межах заздалегідь визначених дозволів. Їхня основна функція полягає в поєднанні можливостей автоматизованого виконання з повноваженнями контролю активів.
-
Автономна торгівля ШІ-агента не означає, що агент має необмежений контроль над коштами. Гаманці можуть обмежувати поведінку агента за допомогою сум транзакцій, списків дозволених контрактів, типів операцій і строків дії дозволів.
-
Акаунти смартконтрактів, абстракція акаунта, сесійні ключі та механізми делегованого авторизування надають ШІ-агентам гнучкіші способи виконання ончейн-операцій і керування повноваженнями.
-
Такі технології, як ERC-4337 та ERC-7579, можуть забезпечувати основу для смарт-акаунтів і модульного керування дозволами, однак не кожен агентний гаманець має використовувати однакові стандарти.
-
MCP, A2A, ERC-8004 і x402 стосуються відповідно підключення інструментів, взаємодії агентів, ончейн-ідентичності та платіжних потоків. Їх не слід плутати з повноваженнями на підписання в гаманці.
-
Основні ризики, пов’язані з агентними гаманцями, включають ін’єкції в запити, виклики шкідливих інструментів, надмірні дозволи, прослизання транзакцій і втрату контролю над автоматизованими стратегіями. Для зниження цих ризиків потрібні ізоляція дозволів, симуляція транзакцій і постійний моніторинг.
Що таке агентний гаманець і чим він відрізняється від традиційного криптогаманця?
Агентний гаманець, який також часто називають гаманцем для ШІ-агентів, — це система гаманця, що дає ШІ-агенту змогу виконувати ончейн-операції відповідно до цілей завдання та попередньо визначених дозволів. Це не єдиний уніфікований стандарт блокчейн-гаманця. Натомість це поєднання таких компонентів, як смарт-акаунти, керування ключами, інструменти для транзакцій та автоматизовані стратегії.
Традиційні криптогаманці переважно розроблені для активних дій користувача. Користувачам потрібно підключитися до застосунку, переглянути деталі транзакції та завершити процес підписання. Навіть якщо деякі гаманці підтримують автоматизовані функції, їхня основна взаємодія залишається орієнтованою на користувача. Агентні гаманці дозволяють користувачам заздалегідь визначати цілі завдань і межі виконання, після чого ШІ-агенти можуть завершувати певні операції в межах дозволеного обсягу.
Наприклад, користувач може доручити ШІ-агенту регулярно перевіряти дохідність DeFi-протоколу та коригувати розподіл активів за виконання певних умов. У традиційному процесі користувачеві зазвичай потрібно самостійно перевірити дані та підтвердити транзакцію. Натомість агентний гаманець може підключатися до інструментів ринкових даних, оцінювати заздалегідь визначені умови та використовувати гаманець для виконання дозволених операцій.
Однак ця автономність має чіткі межі. ШІ-агент може аналізувати та пропонувати транзакцію, але можливість переказу активів зрештою залежить від повноважень гаманця на підписання, логіки валідації смартконтракту та інших незалежних механізмів контролю виконання.
| Порівняння |
Традиційний криптогаманець |
Агентний гаманець |
| Основний користувач |
Людина-користувач |
ШІ-агент, уповноважений людиною-користувачем |
| Ініціювання транзакції |
Ініціюється користувачем |
Ініціюється агентом на основі завдань і стратегій |
| Спосіб авторизування |
Підписання кожної транзакції або попередній дозвіл |
Підтвердження кожної транзакції, делеговані дозволи або автоматизовані стратегії |
| Частота виконання |
Переважно вручну |
Безперервний моніторинг та автоматизоване виконання |
| Керування дозволами |
Ключі акаунта та дозволи контрактів |
Ліміти сум, строки дії, адреси призначення та обмеження операцій |
| Основні ризики |
Фішинг, розкриття приватного ключа та шкідливі дозволи |
Ризики традиційних гаманців у поєднанні з ризиками моделі та автоматизованого виконання |
Отже, основна цінність агентного гаманця полягає не в усуненні контролю користувача, а в перетворенні вимог користувача щодо авторизування на технічні правила, які можна перевірити та виконати.
Як ШІ-агент може автономно виконувати ончейн-транзакції через агентний гаманець?
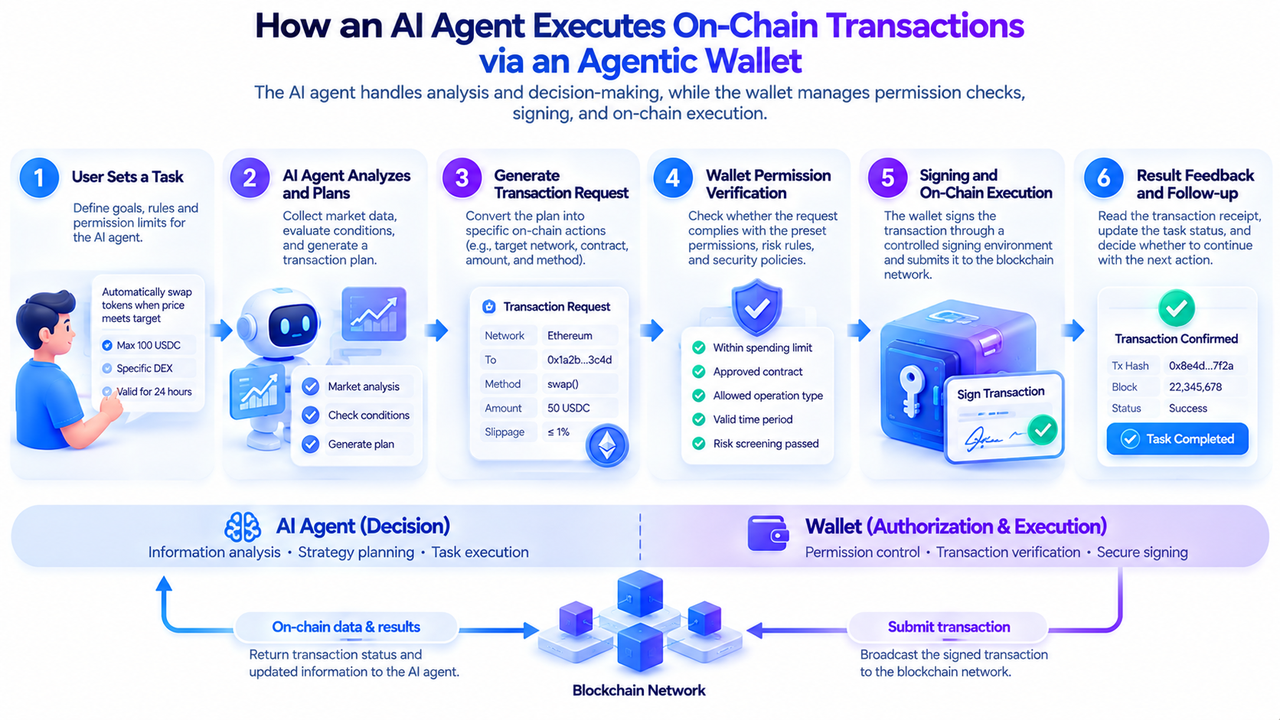
Автономні транзакції ШІ-агента зазвичай передбачають кілька етапів, зокрема інтерпретацію завдання, отримання даних, планування транзакції, перевірку дозволів, підписання та виконання, а також звітування про результат. Гаманець керує активами та дозволами, тоді як ШІ-агент переважно відповідає за ухвалення рішень і координацію робочого процесу. Вони мають взаємодіяти через чітко визначені інтерфейси.
Користувач надає ШІ-агенту ціль, наприклад відстежувати ціну певного активу або використовувати стейблкоїни для оплати послуги після виконання заздалегідь визначених умов. Агент отримує інформацію через інтерфейси ринкових даних, вузли блокчейну або інші інструменти й формує план виконання відповідно до вимог завдання.
Агент перетворює план на конкретні ончейн-операції, включно з цільовою мережею, адресою контракту, сумою токенів, методом виклику та параметрами транзакції. На цьому етапі система гаманця повинна самостійно перевіряти транзакцію, а не автоматично схвалювати її лише тому, що модель ШІ вважає операцію обґрунтованою.
Після проходження перевірок дозволів компонент гаманця з належними можливостями підписання авторизує транзакцію та надсилає її до блокчейн-мережі. Після успішного виконання агент може прочитати квитанцію про транзакцію, оновити статус завдання та за потреби перейти до наступного кроку.
На прикладі автоматизованого обміну повний процес може містити такі етапи:
-
Користувач дозволяє агенту використати не більше ніж 100 USDC у визначеній мережі.
-
Агент отримує котирування та перевіряє заздалегідь визначені умови ціни й прослизання.
-
Гаманець перевіряє цільовий контракт, токен, ліміт суми та строк дії дозволу.
-
Після проходження перевірок контрольований компонент підписання підписує та надсилає транзакцію.
-
Агент зчитує ончейн-результат і повідомляє користувача про статус виконання.
Сума 100 USDC у цьому прикладі є гіпотетичною та використовується для ілюстрації механізму дозволів. Вона не є стандартним налаштуванням будь-якого продукту.
Важливо зазначити, що створення запиту на транзакцію та підтвердження транзакції блокчейном — це два окремі етапи. Перевантаження мережі, зміни комісій Gas, прослизання транзакції або помилки виконання контракту можуть призвести до того, що остаточний результат відрізнятиметься від початкового плану агента.
Крім того, намір транзакції, сформований моделлю, не може замінити незалежні перевірки стратегії. Для транзакцій із високим ризиком гаманець може вимагати від користувача повторного підтвердження або безпосередньо відхиляти операції, що виходять за межі дозволеного обсягу.
Як сесійні ключі обмежують повноваження ШІ-агента в гаманці?
Сесійний ключ — це характерний механізм авторизування в агентних гаманцях. Він дає користувачам змогу тимчасово делегувати певні дозволи на операції іншому ключу за визначених умов, не розкриваючи ШІ-агенту приватний ключ основного гаманця.
У традиційній взаємодії з гаманцем користувачам може знадобитися повторно підписувати кожну транзакцію. Для ШІ-агента, якому потрібно безперервно виконувати кілька завдань, такий підхід знижує ефективність автоматизації. Сесійний ключ дозволяє користувачам заздалегідь авторизувати чітко визначений набір операцій, даючи агенту можливість виконувати транзакції, що відповідають правилам, протягом строку дії дозволу.
Наприклад, користувач може встановити для ШІ-агента такі дозволи:
| Тип дозволу |
Приклад налаштування |
Основне призначення |
| Строк дії |
Дозвіл дійсний протягом 24 годин |
Запобігає тривалому збереженню відкритих дозволів |
| Ліміт на одну транзакцію |
Не більше ніж 20 USDC на транзакцію |
Обмежує ризик кожної окремої транзакції |
| Сукупний ліміт |
Загальні витрати не можуть перевищувати 100 USDC |
Контролює використання коштів у межах усього завдання |
| Адреса призначення |
Дозволені лише визначені контракти |
Зменшує ризик переказів на невідомі адреси |
| Тип операції |
Дозволені лише визначені обміни токенів |
Запобігає непов’язаним операціям |
| Механізм відкликання |
Користувач може вручну відкликати дозвіл |
Дає змогу зупинити подальші операції |
Ці обмеження мають фактично застосовуватися контрактом гаманця, модулем дозволів або незалежною системою виконання політик. Їх не можна просто прописати в запиті для ШІ-агента.
Безпека сесійного ключа також залежить від конкретної реалізації. Різні смартгаманці нині по-різному підтримують сесійні ключі та делеговане авторизування. ERC-4337 забезпечує інфраструктуру для валідації транзакцій смарт-акаунтів, але конкретні правила дозволів для сесійних ключів зазвичай реалізуються самим гаманцем або пов’язаними модулями.
Водночас відкликання дозволів не означає, що вже завершені ончейн-транзакції можна скасувати. Щодо вже виконаних операцій користувачам усе одно потрібно керувати активами або дозволами контрактів залежно від фактичних обставин.
Тому сесійний ключ краще розуміти як інструмент обмеженого авторизування, а не як механізм, що надає ШІ-агенту повний контроль над гаманцем.
Як акаунти смартконтрактів і ERC-4337 підтримують агентні гаманці?
Абстракція акаунта є важливим технологічним напрямом для підтримки агентних гаманців. Традиційні зовнішні акаунти Ethereum (EOA) переважно покладаються на підписи приватним ключем для контролю транзакцій, тоді як акаунти смартконтрактів можуть використовувати програмовану логіку для визначення складніших правил авторизування.
ERC-4337 надає для екосистеми Ethereum інфраструктуру абстракції акаунта без необхідності змінювати базові правила консенсусу. Користувач або агент може сформувати UserOperation, яку Bundler надсилає до контракту EntryPoint. Після цього смарт-акаунт виконує валідацію та виконання.
Ця архітектура надає агентним гаманцям гнучкіші можливості контролю транзакцій. Наприклад, гаманець може поєднувати різні модулі валідації підписів, пакетні операції та механізми спонсорування Gas, щоб ШІ-агент міг виконати серію завдань після дотримання умов авторизування.
Paymaster може оплачувати Gas за операції, що відповідають певним правилам, зменшуючи потребу агента самостійно керувати нативними токенами Gas. Однак спонсорування Gas не є автоматично безкоштовним. Пов’язані витрати все одно мають покриватися користувачем, застосунком або постачальником послуг.
ERC-7579 надає стандарт інтерфейсу для модульних смарт-акаунтів, який дозволяє поєднувати модулі валідації, виконання та інші функціональні модулі у відносно стандартизований спосіб. Розробники можуть використовувати його для створення модулів керування дозволами та призначення різних правил авторизування різним агентам.
Важливо розрізняти, що ERC-4337 і ERC-7579 переважно забезпечують інфраструктуру для акаунтів і модулів. Вони не визначають безпосередньо, як ШІ-агент повинен торгувати. Логіку ухвалення рішень агента, стратегію ризиків та авторизування гаманця все одно потрібно розробляти окремо.
Крім того, агентний гаманець не обов’язково використовує ERC-4337. API гаманців на основі кастодіальних сервісів, сервісів підписання MPC та інших моделей блокчейн-акаунтів також можуть певною мірою підтримувати автоматизовані операції ШІ-агентів.
Як MPC, TEE та смарт-акаунти спільно захищають приватний ключ ШІ-агента?
Агентні гаманці стикаються з особливим викликом: ШІ-агенту потрібно виконувати транзакції, але він не повинен безпосередньо отримувати повний приватний ключ користувача. Великі мовні моделі повинні обробляти зовнішній текст, вебконтент і результати роботи інструментів, а ці дані можуть містити шкідливі інструкції.
Якщо повний приватний ключ безпосередньо передати до середовища виконання агента, активи можуть опинитися під загрозою несанкціонованого переказу, якщо система зазнає ін’єкції в запити, шкідливих викликів інструментів або втручання в сервер.
Щоб зменшити цей ризик, розробники можуть відокремлювати середовище ухвалення рішень ШІ-агента від середовища підписання гаманця.
Багатосторонні обчислення (MPC) розподіляють можливості підписання між кількома учасниками або пристроями, щоб жоден окремий компонент не мав потреби самостійно зберігати повні можливості підписання. Довірене середовище виконання (TEE) намагається захистити чутливий код і дані за допомогою апаратної ізоляції, зменшуючи можливість звичайних застосунків безпосередньо отримувати доступ до матеріалів ключів.
Акаунти смартконтрактів можуть додатково перевіряти умови авторизування під час виконання транзакції, зокрема цільовий контракт, суму на одну транзакцію та сукупні витрати. Навіть якщо агент формує запит на транзакцію, що не відповідає правилам, ончейн-логіка валідації може не допустити його виконання.
Ці технології розв’язують різні аспекти безпеки:
| Технологія |
Основний об’єкт захисту |
Типова функція |
| MPC |
Контроль ключів і процес підписання |
Зменшує ризик єдиної точки розкриття приватного ключа |
| TEE |
Чутливе середовище виконання |
Ізолює певні операції підписання та безпеки |
| Акаунт смартконтракту |
Ончейн-дозволи на транзакції |
Застосовує програмовані правила авторизування |
| Сесійний ключ |
Тимчасові дозволи на операції |
Обмежує строки дії дозволів і межі операцій |
| Симуляція транзакцій |
Результати виконання транзакцій |
Завчасно виявляє певні аномальні дії |
Однак жодна окрема технологія не може самостійно усунути ризик. Наприклад, TEE все ще можуть зазнавати впливу дефектів реалізації або атак через побічні канали. MPC не може автоматично визначити, чи є намір транзакції обґрунтованим. Модулі дозволів у смартконтрактах також можуть містити вразливості.
Тому безпечний агентний гаманець має поєднувати захист ключів, перевірки дозволів, симуляцію транзакцій і схвалення людиною.
Як x402, MCP та ERC-8004 розширюють сценарії використання агентних гаманців?
Агентні гаманці використовуються не лише для торгівлі токенами, а й для фінансового виконання платежів між ШІ-агентами, придбання послуг і взаємодії під час виконання завдань. У міру розвитку пов’язаних протоколів гаманці дедалі більше інтегруються з викликами інструментів, виявленням ідентичності та автоматизованими платіжними механізмами.
x402 насамперед призначений для автоматизованих платежів за інтернет-послуги. Постачальник послуг може надіслати запит на оплату через відповідь HTTP 402, після чого клієнт повторно надсилає запит після завершення необхідного платіжного процесу. Для ШІ-агента це означає можливість оплачувати інтерфейси даних, обчислювальні ресурси або інші цифрові послуги в межах дозволеного ліміту.
MCP (Model Context Protocol) переважно використовується для підключення моделей ШІ до зовнішніх інструментів і джерел даних. Агент може використовувати MCP для отримання ринкових даних, виклику торгових інструментів або доступу до інших сервісів, але MCP сам по собі не забезпечує безпеку ончейн-коштів.
A2A (Agent-to-Agent) зосереджується на виявленні можливостей, комунікації та взаємодії між різними ШІ-агентами. Коли одному агенту потрібно викликати сервіс, який надає інший агент, гаманець може виконати відповідний платіж.
ERC-8004 зосереджується на ідентичності, репутації та верифікації агентів у відкритих середовищах. Він забезпечує інфраструктуру, пов’язану з реєстрацією ідентичності, зворотним зв’язком і верифікацією, але безпосередньо не визначає способи оплати транзакцій і не надає автоматично дозволів на підписання в гаманці.
Взаємозв’язок між цими технологіями можна узагальнити так:
| Технологія або протокол |
Основна функція |
Зв’язок з агентними гаманцями |
| x402 |
Автоматизовані платежі за послуги |
Забезпечує потік взаємодії для платежів |
| MCP |
Підключення моделей до зовнішніх інструментів |
Підключає інструменти для транзакцій і даних |
| A2A |
Взаємодія між агентами |
Підтримує робочі процеси завдань між агентами |
| ERC-8004 |
Ідентичність, репутація та верифікація агента |
Допомагає ідентифікувати й оцінювати сторони взаємодії |
| ERC-4337 |
Інфраструктура транзакцій смарт-акаунтів |
Підтримує програмоване виконання в гаманці |
Наприклад, дослідницький агент може використовувати MCP для виклику сервісу даних, застосовувати x402 для невеликого платежу, а потім передавати результат іншому агенту. Упродовж усього процесу агентний гаманець виконує дозволені операції з коштами, тоді як верифікація ідентичності, комунікація між завданнями та платіжні протоколи виконують окремі ролі.
Важливо зазначити, що можливість поєднувати протоколи не означає, що кожен гаманець або продукт для агентів повністю підтримує ці функції. Фактична доступність усе одно залежить від мережі, SDK, реалізації гаманця та постачальника послуг.
Які практичні застосування матимуть агентні гаманці у 2026 році?
У 2026 році агентні гаманці почали переходити від концептуального дослідження до конкретніших інструментів для розробників і сценаріїв застосування. Криптоплатформи, такі як Coinbase і Gate, поступово відкрили для ШІ-агентів можливості керування гаманцями, ончейн-торгівлі та автоматизованих платежів, що дозволяє їм виконувати фактичні операції з коштами в межах заздалегідь визначених дозволів.
Gate: Gate для ШІ-агентів і автоматизованих операцій з гаманцем
Gate for AI Agent, запущений Gate, є криптофінансовою інфраструктурою для ШІ-агентів. Завдяки таким інструментам, як Gate Skills, CLI, MCP та API, він інтегрує торгівлю, ринкові дані, керування активами, Web3-гаманці й можливості ончейн-платежів в екосистему сервісів, до яких можуть отримувати доступ агенти.
У торгових сценаріях ШІ-агент може використовувати Gate Skills для отримання ринкових даних, перевірки активів на рахунку та формування торгових операцій на основі інструкцій користувача. Для чутливих операцій, зокрема розміщення ордерів і переказу коштів, платформа надає повторне підтвердження та контроль дозволів API. Вона також рекомендує використовувати окремі субакаунти для ізоляції коштів і меж операцій ШІ-агента, зменшуючи потенційний вплив автоматизованого виконання на активи в інших рахунках.
У сценаріях Web3 Gate Wallet Skills підтримують автентифікацію ідентичності гаманця, запити щодо мультичейн-активів, перекази токенів, підписання транзакцій і взаємодію з DApp. Їх також можна поєднувати з іншими інструментами Gate DEX для виконання таких операцій, як обміни токенів. Крім того, Gate підтримує автоматизовані платежі ШІ-агентів за платні API та цифрові послуги через x402, надаючи точку входу для виконання ончейн-економічної діяльності між агентами.
Ця архітектура відображає важливий напрям розвитку агентних гаманців: ШІ-агенту не потрібно безпосередньо контролювати повний приватний ключ користувача. Натомість він може виконувати конкретні завдання за допомогою інструментів гаманця, механізмів авторизування та контрольованого середовища виконання. Вимоги до авторизування для різних операцій залежать від інструментів і конфігурації гаманця, що фактично використовуються, а можливості автоматизації не означають, що всі транзакції можуть обходити підтвердження користувача.
Coinbase: агентні гаманці та AgentKit
У лютому 2026 року Coinbase Developer Platform запустила Agentic Wallets, надавши ШІ-агентам можливості для платежів, торгівлі та ончейн-операцій. Продукт поєднує операції гаманця агента з контрольованою інфраструктурою підписання та передбачає такі заходи безпеки, як ліміти сум транзакцій і контроль витрат на рівні сесії. Згідно з описом продукту, приватні ключі не розкриваються безпосередньо в середовищі запитів моделі ШІ. Розробники також можуть використовувати x402 для створення автоматизованих платіжних потоків.
Coinbase AgentKit надає інструменти розробки для підключення ШІ-агентів до гаманців та ончейн-операцій. Розробники можуть використовувати відповідні інтерфейси для створення функцій запиту активів, переказів токенів та інших автоматизованих функцій. Однак сам інструментарій може не забезпечувати повну політику безпеки. Розробникам усе одно потрібно налаштовувати належні заходи захисту від ін’єкцій у запити, шкідливих викликів інструментів і аномальних транзакцій.
Напрями застосування агентних гаманців
Наведені вище приклади показують, що застосування агентних гаманців розширюється до автоматизованих платежів за послуги, ончейн-обмінів на основі заздалегідь визначених стратегій, керування DeFi-позиціями та розрахунків на невеликі суми між агентами.
Ці сценарії зазвичай потребують чітко визначених меж авторизування, зокрема щодо активів, які можна використовувати, лімітів транзакцій, адрес призначення, типів операцій і строків дії дозволів. Фактичні можливості продуктів, підтримувані мережі та механізми безпеки все ще відрізняються. Автономна торгівля також не означає, що стратегія буде прибутковою або що ринкові ризики можна усунути.
З якими ризиками безпеки стикаються агентні гаманці? Як можна контролювати дозволи на автоматизовану торгівлю?
Агентні гаманці поєднують ухвалення рішень ШІ з виконанням операцій з активами, зводячи разом традиційні проблеми безпеки гаманців і ризики систем ШІ. Одне з найважливіших занепокоєнь полягає в тому, що на запити на транзакції, створені моделлю, може впливати ненадійна інформація.
Наприклад, коли агент читає вебсторінки, контент соціальних мереж або відповіді зовнішніх API, він може отримати шкідливі інструкції, що намагаються змінити призначення транзакції. Якщо гаманець покладається виключно на власне судження моделі для визначення того, чи слід виконувати операцію, зловмисник може використати ін’єкцію в запит, щоб вплинути на рух коштів.
Автоматизована торгівля також може стикатися з такими ризиками, як затримка ринкових даних, некоректні котирування, надмірне прослизання, шкідливі контракти та повторні транзакції. Навіть якщо агент точно дотримується свого завдання, зміни зовнішнього середовища все одно можуть спричинити неочікувані результати.
Тому агентні гаманці мають використовувати механізми застосування дозволів, якомога незалежніші від моделі ШІ, з акцентом на контроль таких ризиків:
-
Принцип найменших привілеїв: Надавайте лише ті дозволи на активи, контракти та операції, які потрібні для виконання поточного завдання.
-
Ліміти сум і строків дії: Встановлюйте суми для кожної транзакції, сукупні витрати, частоту транзакцій і строки завершення дії дозволів.
-
Незалежна перевірка транзакцій: Перед підписанням перевіряйте адресу призначення, метод виклику, дозволи на токени та очікувані зміни активів.
-
Симуляція транзакцій і виявлення аномалій: Виявляйте певні аномальні перекази активів, надмірне прослизання та підозрілі взаємодії з контрактами.
-
Схвалення людиною та екстрене призупинення: Вимагайте підтвердження людиною для великих, високоризикових транзакцій або транзакцій поза межами дозволеного обсягу, зберігаючи можливість зупиняти подальші операції.
Для агентів, яким потрібно працювати протягом тривалого часу, також слід створити журнали транзакцій, аудити дозволів і сповіщення про аномалії, щоб відстежувати поведінку та своєчасно коригувати стратегії.
Особливо важливо зазначити, що ончейн-транзакції загалом є незворотними. Відкликання сесійного ключа або зупинення агента може обмежити подальші операції, але не може автоматично повернути вже завершені перекази активів.
Метою безпеки агентного гаманця не повинно бути надання ШІ-агенту якомога ширших повноважень для операцій. Натомість він має давати агенту змогу виконувати завдання в межах авторизування, які є чіткими, перевірюваними та такими, що можуть бути відкликані.
Висновок
Агентні гаманці — це важливий технологічний напрям, який поєднує ШІ-агентів із керуванням блокчейн-активами. За допомогою смарт-акаунтів, керування ключами, делегованого авторизування та інструментів автоматизованого виконання вони дають ШІ-агентам змогу здійснювати платежі, обміни токенів та інші ончейн-операції за визначених умов.
Порівняно з традиційними гаманцями, основна зміна, яку вносять агентні гаманці, полягає не в повній передачі контролю над активами ШІ. Натомість користувачі можуть перетворювати частину своїх повноважень на виконання транзакцій у програмовані правила. Сесійні ключі, ERC-4337, MPC та механізми контролю стратегій транзакцій забезпечують підтримку на рівнях авторизування, виконання акаунта та захисту ключів відповідно.
У міру подальшого розвитку таких протоколів, як x402, MCP, A2A та ERC-8004, агентні гаманці можуть відігравати більшу роль в автоматизованих платежах, придбанні цифрових послуг і взаємодії агентів. Водночас їхнє довгострокове впровадження все одно залежатиме від того, чи вдасться об’єднати керування дозволами, безпеку підписання, моніторинг ризиків і реальні потреби користувачів у надійне комплексне рішення.
FAQ
Чим агентний гаманець відрізняється від звичайного криптогаманця?
Агентний гаманець дає ШІ-агенту змогу автоматично виконувати певні ончейн-операції на основі заздалегідь визначених завдань і правил авторизування, тоді як звичайний гаманець переважно покладається на ручне ініціювання та підтвердження транзакцій користувачем. Обидва типи потребують надійного керування ключами та перевірки транзакцій.
Чи може ШІ-агент безпосередньо контролювати приватний ключ користувача?
Технічно можливо створити рішення, у якому середовище виконання агента безпосередньо отримує доступ до приватного ключа, але це підвищує ризик розкриття ключа та шкідливих операцій. Безпечніша архітектура зазвичай відокремлює середовище ухвалення рішень ШІ від середовища підписання та використовує політики дозволів для обмеження операцій із коштами.
У чому різниця між сесійним ключем і основним приватним ключем гаманця?
Основний приватний ключ зазвичай забезпечує високий рівень контролю над акаунтом, тоді як сесійний ключ переважно використовується для виконання делегованих завдань у межах конкретного строку дії, ліміту суми та обсягу операцій. Фактичні межі дозволів залежать від реалізації гаманця.
Чи повинен агентний гаманець використовувати ERC-4337?
Ні. ERC-4337 є важливим підходом до реалізації програмованих смарт-акаунтів, але агентний гаманець також може використовувати MPC-гаманці, кастодіальні сервіси підписання або інші архітектури блокчейн-акаунтів.
Чи може агентний гаманець гарантувати прибуток від автоматизованої торгівлі ШІ?
Ні. Агентний гаманець переважно надає можливості виконання транзакцій і контролю дозволів. Він не гарантує правильність торгової стратегії. Волатильність ринку, недостатня ліквідність, прослизання та помилкові судження моделі можуть призвести до збитків.