ERC-8004 — це стандарт ідентифікації та довіри для ШІ-агентів, запропонований в екосистемі Ethereum. Його офіційна назва — Trustless Agents. Він спрямований на використання блокчейну для створення механізмів кросплатформного виявлення агентів, ведення записів репутації та перевірки завдань. x402 — це відкритий платіжний протокол на основі коду стану HTTP 402, який дає застосункам і ШІ-агентам змогу авторизувати та здійснювати розрахунки за платежами під час запиту інтернет-ресурсів. Відповідно, вони розв’язують питання довіри й платежів у співпраці між агентами та є важливою інфраструктурою для відкритої економіки агентів.
Оскільки ШІ-агенти перетворюються з інструментів для створення контенту на автоматизовані системи, здатні самостійно викликати API, отримувати доступ до баз даних, проводити дослідження та керувати ончейн-транзакціями, економічні взаємовідносини між агентами стають складнішими. Один агент може потребувати придбання даних в іншого, делегування завдання з аналізу або оплати обчислювальних ресурсів. У цьому процесі самих лише інтерфейсів зв’язку недостатньо. Системи також мають ідентифікувати постачальників послуг, оцінювати їхню попередню діяльність і забезпечувати, щоб платежі залишалися в межах авторизації та контролю ризиків.
Поєднання ERC-8004 і x402 пропонує підходи до цих потреб на різних рівнях. Для розуміння двох протоколів потрібно відрізняти реєстрацію ідентичності від перевірки особи в реальному світі, записи репутації від перевірки результатів, а авторизацію платежу — від фактичного розрахунку. Також потрібно розглянути, як вони працюють із MCP, A2A, гаманцями смартконтрактів і стейблкоїнами для створення автоматизованих робочих процесів співпраці ШІ-агентів.
Основні висновки
-
ERC-8004 вирішує питання виявлення ідентичності та довіри до агентів. Через реєстри ідентичності, репутації та валідації він дає змогу ідентифікувати, оцінювати та перевіряти ШІ-агентів з різних платформ.
-
x402 вирішує питання нативних для інтернету платежів. На основі механізму HTTP 402 Payment Required він дає ШІ-агентам змогу автоматично оплачувати API, дані, обчислювальні ресурси та інші цифрові послуги в межах попередньо встановлених авторизацій.
-
Ці протоколи не конкурують між собою. ERC-8004 допомагає агентам визначати, з ким співпрацювати, а x402 надає можливості для платежів і розрахунків.
-
ERC-8004 не обробляє платежі безпосередньо, а x402 не надає повної системи ідентичності та репутації агентів. Разом вони можуть підтримувати бізнес-процес, що охоплює виявлення послуг, оцінювання довіри, автоматизовані платежі та зворотний зв’язок щодо результатів.
-
Економіка агентів і далі стикається з такими викликами, як підроблення ідентичності, фальсифікація репутації, авторизація платежів, виконання завдань і безпека коштів. Ончейн-записи не означають, що вся поведінка є надійною.
Що таке ERC-8004 і навіщо ШІ-агентам ончейн-ідентичності?
ERC-8004 — це ончейн-стандарт ідентичності та довіри для автономних агентів. Його основна мета — дати ШІ-агентам, розробленим різними організаціями та платформами, змогу виявляти один одного без попередньо встановлених довірчих відносин і отримувати інформацію про довіру, яку вони можуть оцінювати.
Традиційні інтернет-сервіси зазвичай встановлюють зв’язок ідентичності через акаунти на платформах, API-ключі або централізовані каталоги послуг. Наприклад, коли компанія використовує API стороннього постачальника даних, вона може підтвердити походження сервісу через вебсайт постачальника, договори та перевірку платформи. Однак у відкритій мережі ШІ-агентів агентів можуть створювати різні розробники, а послуги можуть надаватися на кількох платформах або в різних блокчейн-мережах.
Без уніфікованого механізму виявлення агентам складно визначити, якому агенту належить адреса сервісу, або швидко переглянути історію його послуг.
ERC-8004 пропонує три незалежні ончейн-реєстри:
| Основний компонент |
Основна функція |
Проблема, яку вирішує |
| Реєстр ідентичності |
Створює ончейн-ідентифікатор агента, доступний для пошуку, і пов’язує його з реєстраційною інформацією |
Як виявити та ідентифікувати агента? |
| Реєстр репутації |
Фіксує відгуки про послуги та пов’язані сигнали репутації |
Як оцінити попередню діяльність агента? |
| Реєстр валідації |
Фіксує незалежні запити на перевірку та їхні результати |
Як перевірити роботу агента? |
Реєстр ідентичності базується на ERC-721. Кожна зареєстрована ідентичність відповідає agentId і використовує метадані для зв’язування з описом агента, кінцевими точками сервісу та іншою необхідною інформацією.
Це дає агентам змогу мати ідентифікатори, які відносно не залежать від будь-якої окремої платформи застосунків.
Однак ончейн-ідентичність не дорівнює перевірці особи в реальному світі. Реєстрація агента не доводить автоматично, що його розробник справжній і надійний, а також не гарантує безпеку його послуг. ERC-8004 надає компоновану інфраструктуру ідентичності та довіри. Конкретні рішення щодо довіри все одно залежать від правил застосунку, історичних відгуків і незалежної валідації.
Станом на 22 жовтня 2026 року на сторінці EIP для ERC-8004 все ще вказано статус Draft. Водночас пов’язані реєстри та реалізації в екосистемі вже почали розгортатися й використовуватися, тому статус специфікації слід відрізняти від фактичного впровадження.
Як ERC-8004 формує довіру через ідентичність, репутацію та валідацію?
Основна конструкція ERC-8004 не використовує єдиний показник для визначення надійності агента. Натомість вона дає змогу публічно фіксувати різні сигнали довіри та незалежно поєднувати їх.
По-перше, Реєстр ідентичності надає агентам ончейн-ідентичність, доступну для пошуку. Розробники можуть публікувати можливості сервісу агента, кінцеві точки зв’язку та пов’язані метадані через реєстраційну інформацію. Це дає іншим застосункам змогу дізнатися, які послуги він пропонує та як отримати до них доступ.
По-друге, Реєстр репутації дає клієнтам змогу надсилати відгуки про послуги агента. Інші системи можуть читати ці відгуки та аналізувати їх відповідно до різних бізнес-потреб. Наприклад, агент аналізу даних може накопичувати записи про частоту виконання завдань, якість відповідей або задоволеність клієнтів.
Однак дані про репутацію не обов’язково є справжніми. Розробники можуть використовувати пов’язані акаунти для створення фальшивих позитивних відгуків, а зловмисники — публікувати оманливі відгуки. Тому Реєстр репутації надає стандартизований інтерфейс для запису, а не автоматично усуває ризики маніпуляцій із репутацією.
Нарешті, Реєстр валідації фіксує перевірку результатів завдань третіми сторонами. Для різних завдань можуть застосовуватися різні методи валідації, наприклад повторне виконання завдання іншими вузлами, надання атестації через довірене середовище виконання (TEE) або використання таких технологій, як машинне навчання з нульовим розголошенням (zkML), для перевірки конкретних обчислень.
Ці методи відрізняються за сферою застосування. Завдання з відтворюваними обчисленнями легше перевіряти технічно, тоді як інвестиційні поради, творчий контент або складні бізнес-рішення часто все ще потребують оцінювання людьми чи спеціалізованих механізмів оцінювання.
Отже, ERC-8004 встановлює багаторівневу модель довіри: ідентичність підтримує виявлення, репутація допомагає з вибором, а валідація перевіряє конкретні результати. Ці три компоненти доповнюють один одного, але не можуть замінити практичне управління ризиками.
Що таке x402 і навіщо ШІ-агентам платіжний протокол, нативний для HTTP?
x402 — це відкритий платіжний протокол, побудований на коді стану HTTP 402 Payment Required. Його мета — додати стандартизований платіжний механізм до робочих процесів інтернет-запитів.
Традиційні інтернет-сервіси зазвичай стягують плату через реєстрацію акаунта, передплати за кредитною карткою або передоплачені баланси. Користувачі мають спочатку встановити платіжні відносини, перш ніж викликати API, завантажувати дані або отримувати доступ до платного контенту.
Ця модель працює для процесів, якими керують люди, але може не підходити для ШІ-агентів, що працюють часто та на вимогу.
Наприклад, агенту для дослідження ринку може знадобитися лише один раз викликати спеціалізований API даних. Вимога спочатку створити акаунт, придбати місячну передплату та пройти складний ручний процес оплати зменшить ефективність автоматизації.
x402 дає постачальникам послуг змогу вказувати вимоги щодо оплати безпосередньо в робочому процесі HTTP-запиту. Після отримання вимоги щодо оплати клієнт може створити відповідну авторизацію платежу на основі підтримуваних мереж, активів і платіжних умов, а потім повторно надіслати запит.
Сервер надає захищений ресурс лише після виконання платіжних вимог і завершення необхідної перевірки або розрахунку.
Тому x402 може підтримувати такі бізнес-моделі, як доступ до API за кожен виклик, придбання даних і доступ до обчислювальних послуг, забезпечуючи платну взаємодію між машинами без повної залежності від традиційних систем передплати.
Важливо, що x402 не є новою криптовалютою чи окремим блокчейном. Це протокол платіжної взаємодії, який може працювати з різними блокчейн-мережами, стейблкоїнами та інфраструктурою розрахунків.
У чому різниця між ERC-8004 і x402?
ERC-8004 і x402 часто згадуються разом у дискусіях про ШІ-агентів, але вони працюють на різних технічних рівнях.
ERC-8004 зосереджується на тому, як агенти формують ідентичності, доступні для пошуку, та відносини довіри. x402 зосереджується на тому, як запити на послуги ініціюють платежі та як авторизація й розрахунок за платежами інтегруються в інтернет-взаємодії.
| Параметр порівняння |
ERC-8004 |
x402 |
| Основна мета |
Стандарт ідентичності та довіри для агентів |
Платіжний протокол, нативний для HTTP |
| Основна проблема |
Хто такий агент, чи є він надійним і чи можна перевірити його результати |
Як автоматично оплачувати цифрові послуги |
| Основна технічна база |
ERC-721 та ончейн-реєстри |
HTTP 402, авторизація платежів і механізми розрахунків |
| Основні учасники |
Агенти, клієнти, постачальники відгуків і валідатори |
Клієнти, сервери ресурсів і компоненти обробки платежів |
| Надає ончейн-ідентичність |
Так |
Не надає повної системи реєстрації ідентичності агентів |
| Фіксує репутацію |
Підтримує стандартизовані записи відгуків |
Не обробляє загальне управління репутацією |
| Обробляє платежі |
Не безпосередньо |
Так |
| Типові застосування |
Виявлення агентів, запити репутації та валідація завдань |
Оплата API, придбання даних і оплата обчислювальних ресурсів |
| Основні ризики |
Видавання себе за іншу особу, фальсифіковані відгуки та якість валідації |
Несанкціоновані платежі, некоректні розрахунки та збої в наданні послуг |
У практичному застосуванні ERC-8004 ближчий до інфраструктури ідентичності та довіри для економіки агентів, тоді як x402 — до платіжної інфраструктури.
Припустімо, ШІ-агент хоче придбати дані для ринкового аналізу. Він може використати ERC-8004, щоб переглянути реєстраційну інформацію постачальника послуг, історичні відгуки та записи валідації й оцінити, чи варто з ним співпрацювати.
Коли агент вирішує отримати доступ до послуги, x402 може допомогти йому здійснити платіж. Після надання послуги клієнт також може зафіксувати відгук через відповідні механізми ERC-8004.
Однак розробники застосунків мають інтегрувати цей робочий процес співпраці. Він не відбувається автоматично лише тому, що ERC-8004 розгорнуто або x402 підтримується.
Як x402 дає ШІ-агентам змогу здійснювати автоматизовані платежі?
Основний механізм x402 вбудовує платіжні вимоги у стандартний робочий процес HTTP-запитів і відповідей.
У x402 V2 типовий платіжний процес можна поділити на шість етапів.
Робочий процес автоматизованого платежу ШІ-агента
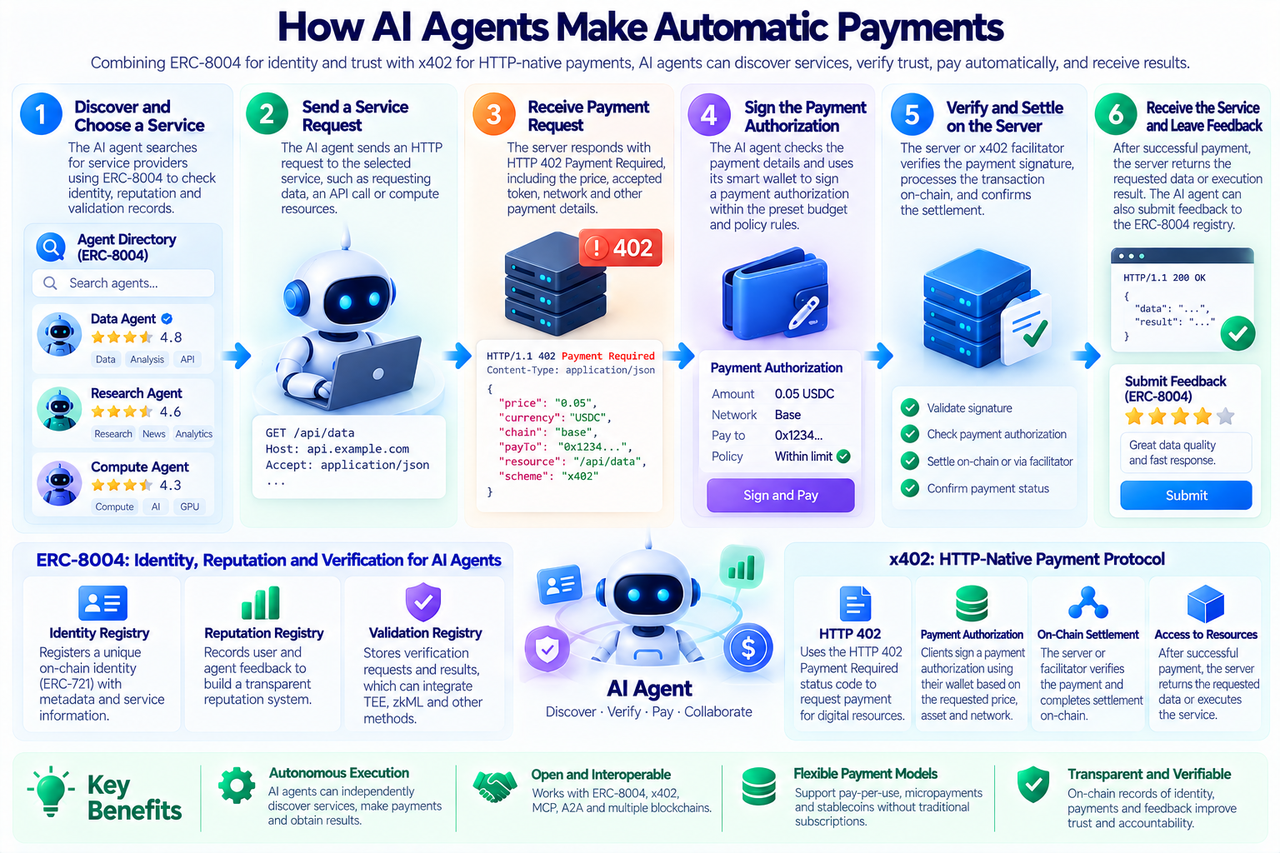
Ілюстративний робочий процес; конкретний порядок перевірки, розрахунку та надання ресурсу залежить від використаної платіжної схеми.
Наприклад, ШІ-агент запитує доступ до API ринкових даних вартістю 0,05 USDC. Сервер може використати відповідь 402 Payment Required, щоб повідомити клієнта, що ресурс потребує оплати, і надати прийнятні платіжні умови.
Після перевірки ціни, підтримуваного блокчейну та інформації про отримувача клієнт використовує авторизований гаманець для створення платіжного підпису й повторно надсилає запит.
У x402 V2 сервер може надавати платіжні вимоги через PAYMENT-REQUIRED, клієнт надсилає підписану платіжну інформацію за допомогою PAYMENT-SIGNATURE, а сервер може повертати результат обробки платежу через PAYMENT-RESPONSE.
Сервер ресурсів може самостійно обробляти перевірку та розрахунок платежу або використовувати такі компоненти, як Facilitator. Facilitator допомагає перевіряти авторизації платежів і здійснювати розрахунки, але не є централізованою третьою стороною, від якої залежить кожна реалізація.
Варто зазначити, що різні платіжні схеми можуть мати різні вимоги до порядку розрахунку та надання ресурсу. Тому неправильно припускати, що кожен запит x402 має завершити ончейн-розрахунок до виконання будь-якої операції.
Як ERC-8004 і x402 разом створюють автоматизовані робочі процеси транзакцій для ШІ-агентів?
Разом ERC-8004 і x402 можуть підтримувати повний бізнес-сценарій, що охоплює виявлення послуги, оплату, надання послуги та зворотний зв’язок.
Припустімо, агенту криптодосліджень потрібно проаналізувати ончейн-транзакції токена, але він не має достатніх власних ресурсів даних.
Спочатку він може використати Реєстр ідентичності ERC-8004, щоб знайти агентів, які надають послуги аналізу ончейн-даних, і отримати відповідні описи послуг та інформацію про інтерфейси.
Далі він може прочитати історичні відгуки в Реєстрі репутації та перевірити наявність незалежних записів валідації залежно від важливості завдання. Для недорогого базового запиту даних може бути достатньо історичної діяльності, тоді як для високоцінного завдання фінансового аналізу може знадобитися додаткова валідація.
Після вибору послуги агент досліджень надсилає запит через відповідний інтерфейс зв’язку. Постачальник послуг використовує x402, щоб повернути вимоги щодо оплати, а агент досліджень авторизує платіж у межах попередньо встановленого бюджету та дозволів.
Після отримання даних агент досліджень може продовжити аналіз і залишити відгук на основі якості послуги. Якщо результати потребують подальшої перевірки, він також може залучити незалежну службу валідації.
Цей робочий процес демонструє взаємодоповнювальний зв’язок між двома протоколами:
ERC-8004 допомагає агентам виявляти послуги та оцінювати довіру, а x402 допомагає їм оплачувати послуги.
Однак ERC-8004 не гарантує автоматично надання послуги, а x402 не надає безпосередньо загального механізму для прийняття завдань або арбітражу повернення коштів. Для високоцінних послуг розробникам усе ще потрібно створювати механізми виконання зобов’язань, вирішення спорів і захисту коштів.
Як ERC-8004, x402, MCP та A2A працюють разом?
Окрім ERC-8004 і x402, MCP та A2A є важливими компонентами інфраструктури агентів.
MCP (Model Context Protocol) передусім допомагає ШІ-застосункам підключатися до зовнішніх інструментів, ресурсів і даних, даючи агентам змогу отримувати доступ до баз даних, пошукових сервісів та інших можливостей системи.
A2A (Agent2Agent) зосереджується на комунікації та співпраці над завданнями між різними агентами, зокрема на описах можливостей, обміні повідомленнями та керуванні життєвим циклом завдань.
ERC-8004 не замінює MCP або A2A. Натомість він додає механізми виявлення та довіри для середовищ, що охоплюють різні організації. x402 може надавати платіжні можливості для платних послуг у межах цих робочих процесів.
Взаємозв’язок між чотирма компонентами можна підсумувати так:
| Протокол |
Основне питання |
Роль у співпраці агентів |
| MCP |
Як підключити інструменти? |
Доступ до зовнішніх даних і послуг |
| A2A |
Як агент може співпрацювати з іншими агентами? |
Обмін повідомленнями та керування завданнями |
| ERC-8004 |
Як виявити та оцінити агентів? |
Ідентичність, репутація та валідація |
| x402 |
Як оплачувати послуги? |
Авторизація платежів і розрахунки |
Наприклад, агент досліджень може отримувати доступ до інструментів даних через MCP, співпрацювати з іншим аналітичним агентом через A2A, перевіряти його ідентичність і репутацію через ERC-8004, а потім оплачувати дані або обчислювальні ресурси через x402.
Перевага цієї модульної конструкції полягає в тому, що протоколи можуть розвиватися незалежно. Розробники застосунків можуть обирати компоненти відповідно до своїх фактичних потреб, не прив’язуючи весь функціонал до однієї платформи.
Як ШІ-агентам безпечно керувати дозволами на автоматизовані платежі?
Автоматизовані платежі є важливою можливістю економіки агентів, але вони також створюють нові проблеми безпеки коштів.
Традиційні платежі зазвичай вимагають від користувачів підтвердити суму та отримувача, тоді як ШІ-агенти можуть безперервно викликати послуги без нагляду людини в реальному часі. Без чітких обмежень некоректне планування завдань, зловмисні інтерфейси або маніпульовані зовнішні дані можуть призвести до непотрібних витрат.
Тому системи автоматизованих платежів мають розділяти можливості агентів ухвалювати рішення та їхні повноваження контролювати кошти.
Один із практичних підходів — використовувати гаманець смартконтракту для встановлення ліміту агента на один платіж, денного бюджету, схвалених адрес отримувачів і обсягу авторизації для конкретних завдань.
Наприклад, компанія може дозволити агенту досліджень сплачувати не більше 1 USDC за транзакцію та витрачати не більше 20 USDC на день, водночас обмеживши платежі перевіреними постачальниками послуг.
Для транзакцій, що перевищують бюджет, система може вимагати підтвердження людиною, а не дозволяти агенту самостійно підвищувати свій платіжний ліміт.
Смартрахунки та механізми абстракції акаунтів в екосистемі Ethereum можуть підтримувати гнучкіші моделі дозволів, зокрема ключі сеансу, ліміти витрат і списки дозволених адрес.
Однак платіжні ліміти не можуть замінити перевірку безпеки послуг. Зловмисний постачальник може спонукати агента неодноразово запитувати платні ресурси або впливати на подальші рішення за допомогою на перший погляд звичайних відповідей API.
Тому в практичних розгортаннях також потрібно перевіряти, чи відповідають платіжні запити початковому завданню, запобігати дублюванню платежів і створювати механізми моніторингу та призупинення аномальних транзакцій.
Справді безпечні автоматизовані платежі не надають ШІ-агентам необмеженого контролю над коштами. Вони дають змогу автономно виконувати дії в чітко визначених межах авторизації.
З якими технічними та бізнес-викликами стикаються ERC-8004 і x402?
ERC-8004 і x402 надають важливі базові можливості для економіки агентів, однак до того, як вони зможуть підтримувати масштабне та стабільне комерційне використання, залишається кілька невирішених питань.
Перше — достовірність ідентичності та репутації. ERC-8004 може фіксувати ідентичності й відгуки, але не може за своєю природою запобігти тому, щоб один розробник реєстрував багато агентів або використовував пов’язані акаунти для фальсифікації відгуків. Створення стійких до Sybil-атак механізмів репутації все ще потребує додаткових економічних обмежень і конструкцій валідації.
Друге — валідація результатів завдань. Для детермінованих обчислювальних завдань результати можна перевіряти шляхом повторного виконання або криптографічних доказів. Однак інвестиційний аналіз, створення контенту та складні бізнес-рішення часто мають суб’єктивні результати, якість яких неможливо оцінити лише за ончейн-записами.
Третє — взаємозв’язок між оплатою та наданням послуги. x402 може обробляти платіжні процеси, але якщо якість послуги не відповідає очікуванням, усе ще потрібні додаткові механізми повернення коштів, ескроу або вирішення спорів. Успішний платіж не означає, що завдання обов’язково виконано.
Четверте — сумісність між мережами та активами. Стейблкоїни, комісії за транзакції та механізми розрахунків відрізняються в різних мережах. Агенти мають правильно ідентифікувати платіжні мережі та активи, щоб уникнути втрати коштів через помилки конфігурації.
Останній виклик — регулювання та комерційне впровадження. Оскільки ШІ-агенти беруть участь у фінансових послугах, закупівлі даних і корпоративних платежах, розробникам потрібно враховувати авторизацію на використання коштів, ідентичність клієнтів, конфіденційність даних і застосовні платіжні правила.
Ці питання показують, що ERC-8004 і x402 краще підходять як відкрита інфраструктура, а не як повне бізнес-рішення, що охоплює ідентичність, платежі, виконання зобов’язань і юридичну відповідальність.
Що ERC-8004 і x402 означають для екосистем Ethereum і Web3?
Розвиток ERC-8004 і x402 поширює варіанти використання блокчейну на економічну співпрацю між машинами.
У минулому більшість ончейн-транзакцій ініціювали окремі користувачі або корпоративні системи. Оскільки ШІ-агенти набувають здатності автономно виконувати завдання, блокчейни починають підтримувати такі функції, як реєстрація ідентичності агентів, платіжні розрахунки та записи, що можуть бути перевірені.
ERC-8004 надає компоновану інформацію про довіру для відкритих мереж агентів, тоді як x402 спрощує інтеграцію цифрових послуг з оплатою за використання в автоматизовані робочі процеси платежів.
Для Ethereum та його екосистеми Layer 2 реєстрація ідентичності агентів, записи репутації та платежі у стейблкоїнах можуть створити попит на нові ончейн-застосунки.
Однак ERC-8004 не обмежується основною мережею Ethereum. Його реєстри можуть розгортатися в різних сумісних мережах. x402 також не є ексклюзивним для Ethereum і може працювати з іншими підтримуваними блокчейнами.
Отже, розвиток цих протоколів не означає, що всі транзакції агентів зосередяться в Ethereum, і не вказує безпосередньо на те, що ціна ETH обов’язково зросте.
У довгостроковій перспективі ключовим питанням є те, чи зможуть ШІ-агенти встановити стійкі відносини попиту та пропозиції послуг у відкритих мережах, поступово перетворюючи ідентичність, платежі та виконання завдань із доказів концепції на реальні бізнес-операції.
Висновок
ERC-8004 і x402 вирішують дві базові проблеми в економіці ШІ-агентів: довіру та платежі.
Через реєстри ідентичності, репутації та валідації ERC-8004 надає агентам із різних платформ ідентичності, доступні для пошуку, і сигнали довіри. Через платіжний механізм HTTP 402 x402 дає агентам змогу оплачувати цифрові ресурси в межах попередньо встановлених авторизацій під час отримання доступу до них.
Ці два рішення не є взаємозамінними. Це компоненти інфраструктури, які можна поєднувати. ERC-8004 допомагає агентам обирати партнерів для співпраці, x402 допомагає їм здійснювати економічні взаємодії, а MCP та A2A можуть виконувати такі функції, як підключення інструментів і комунікація між агентами.
Однак реєстрація ідентичності не підтверджує справжню надійність, а завершені платежі не гарантують якість послуг. Те, чи зможе економіка агентів масштабуватися, і далі залежатиме від зрілості механізмів перевірки ідентичності, управління репутацією, прийняття завдань, дозволів на використання коштів і дотримання регуляторних вимог.
ERC-8004 спрощує виявлення та оцінювання ШІ-агентів, тоді як x402 полегшує для них оплату послуг. Разом вони створюють важливу основу для відкритої, компонованої економіки агентів.
Поширені запитання
Що таке ERC-8004?
ERC-8004 — це ончейн-стандарт ідентичності та довіри для ШІ-агентів. Через реєстри ідентичності, репутації та валідації він допомагає виявляти, оцінювати та перевіряти агентів із різних платформ.
Що таке x402?
x402 — це відкритий платіжний протокол на основі HTTP 402 Payment Required. Він дає застосункам або ШІ-агентам змогу авторизувати та здійснювати розрахунки за платежами під час доступу до платних API, даних та інших інтернет-ресурсів.
У чому головна різниця між ERC-8004 і x402?
ERC-8004 передусім вирішує питання виявлення ідентичності агентів і довіри, тоді як x402 передусім вирішує питання автоматизованих платежів. Вони надають різні базові можливості.
Чи може ERC-8004 здійснювати платежі безпосередньо?
Ні. ERC-8004 не визначає загальний робочий процес платіжних розрахунків, але його можна використовувати разом із платіжними протоколами, такими як x402.
Чи обов’язково x402 використовує Ethereum?
Ні. x402 може працювати з різними підтримуваними блокчейнами та платіжними активами. Він не є ексклюзивним для Ethereum.
Чи потребують ШІ-агенти, які використовують x402, підтвердження людиною для кожного платежу?
Не обов’язково. Розробники можуть попередньо встановлювати дозволи гаманця та платіжні бюджети, щоб агенти могли платити автоматично в межах своїх лімітів авторизації. Для високоризикових транзакцій або транзакцій, що перевищують ліміти, можна вимагати схвалення людиною.
Чи означає ончейн-ідентичність ERC-8004, що агент пройшов перевірку безпеки?
Ні. Ончейн-реєстрація надає лише ідентифікатор, доступний для пошуку. Для оцінювання надійності все ще потрібні репутація, незалежна валідація та інші заходи безпеки.
Які варіанти використання можуть підтримувати ERC-8004 і x402?
Типові варіанти використання охоплюють придбання ШІ-агентами даних, API-запити з оплатою за виклик, оплату обчислювальних ресурсів, делегування завдань іншим агентам і створення кросплатформних записів відгуків про послуги.