У публічному блокчейн-середовищі Web3 прозорість завжди була однією з визначальних характеристик. Після надсилання користувачем транзакції вона зазвичай потрапляє до мемпулу, де очікує, поки валідатори або виробники блоків упорядкують її та включать до блоку. Перш ніж транзакцію буде фактично виконано, спостерігачі в мережі часто можуть бачити частину або всю її інформацію, зокрема контракт, що викликається, параметри виклику, задіяні активи та розмір транзакції. Публічна видимість забезпечує можливість перевірки, але також розкриває торгові стратегії пошуковикам, арбітражним ботам та іншим учасникам ринку.
Ця прозорість особливо важлива в DeFi. Користувач може просто хотіти здійснити своп, скоригувати позицію або надіслати складну ончейн-операцію. Однак ще до виконання транзакції інші учасники вже можуть побачити намір користувача та діяти на основі цієї інформації. Унаслідок цього випереджальні операції, сендвіч-атаки та ширша проблема максимальної вилучуваної вартості (MEV) давно є важливими викликами, які має вирішувати інфраструктура ончейн-торгівлі.
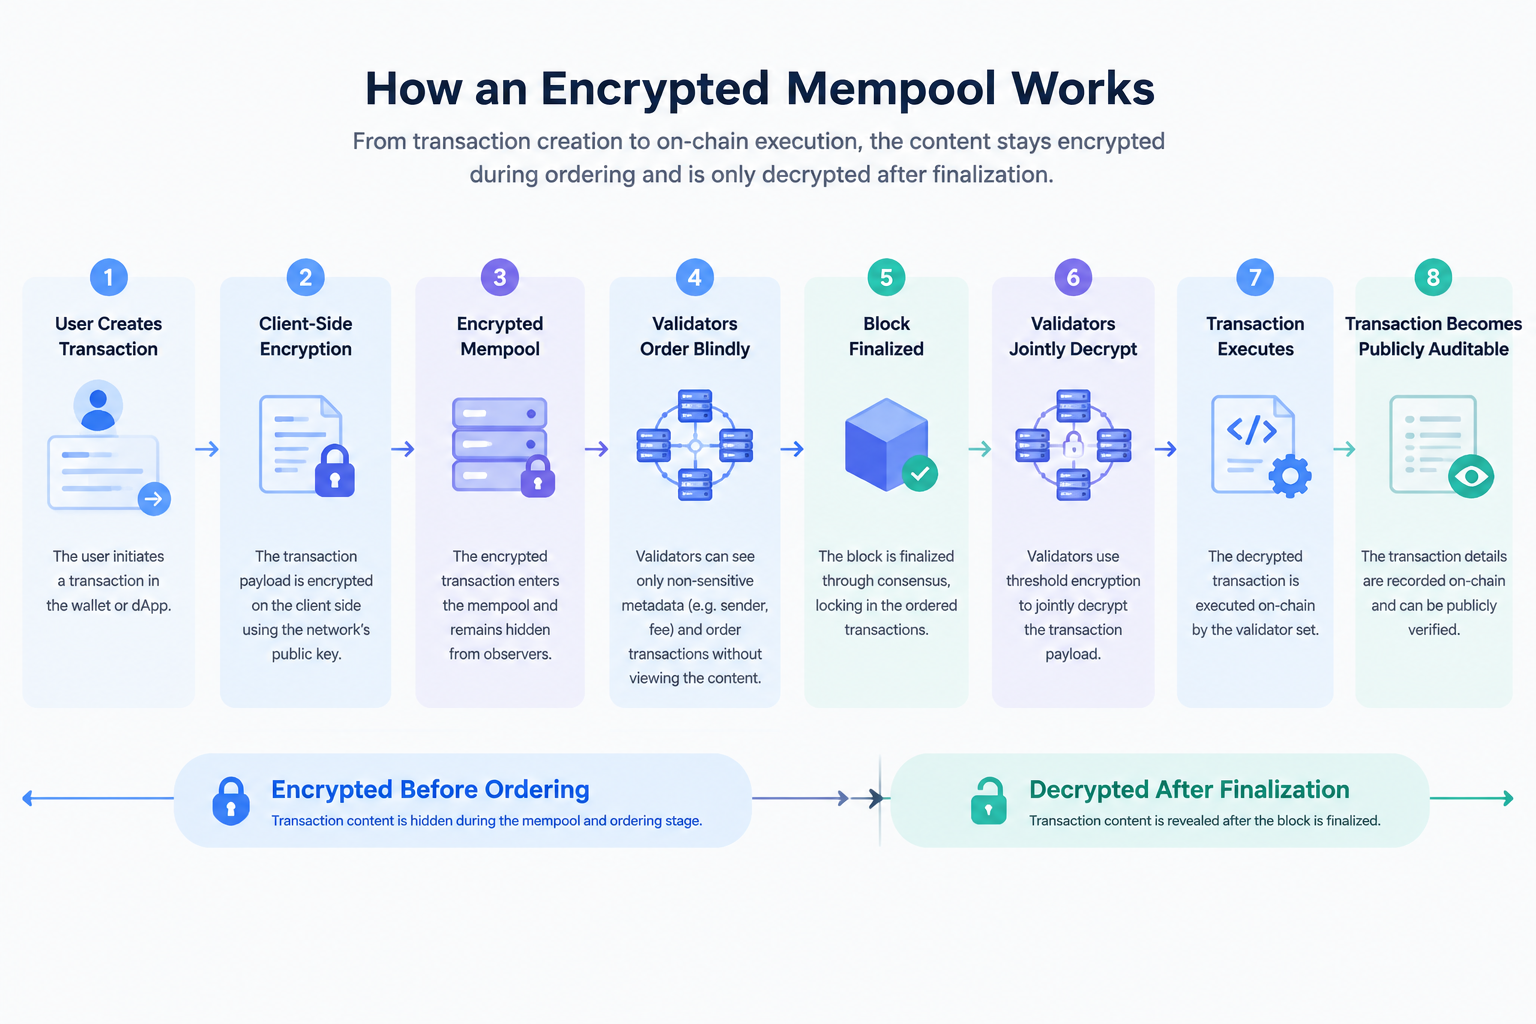
Концепція зашифрованого мемпулу полягає в додаванні криптографічного рівня захисту до вмісту транзакції після її потрапляння до мемпулу, але до фіналізації блоку. Користувач шифрує корисне навантаження транзакції на стороні клієнта, після чого транзакція надходить до мемпулу у формі шифротексту й залишається прихованою під час упорядкування транзакцій. Лише після досягнення консенсусу щодо блоку валідатори спільно розшифровують і виконують її. Aptos розгорнув нативний для протоколу зашифрований мемпул у мейннеті в жовтні 2026 року та розробив його як функцію, яку можна вмикати для кожної окремої транзакції.
Що важливіше, зашифрований мемпул — це не просто «приховування транзакцій». Він докорінно переосмислює видимість інформації протягом усього життєвого циклу блокчейн-транзакції: хто може бачити транзакцію, коли саме її можна побачити, хто відповідає за її упорядкування, хто відповідає за розшифрування та як можна зберегти публічну перевірюваність, водночас зменшуючи витік інформації про намір транзакції. Для Web3 це робить зашифрований мемпул важливим технологічним напрямом, що поєднує конфіденційність транзакцій, захист від MEV і проєктування блокчейн-інфраструктури.
Основні висновки
- Зашифрований мемпул шифрує корисне навантаження транзакцій, щоб зберегти їх нечитабельними до виконання
- Транзакції можуть надходити до мемпулу та брати участь в упорядкуванні у формі шифротексту, а після фіналізації блоку — розшифровуватися
- Порогове шифрування не дає одному валідатору самостійно читати незавершені транзакції, зменшуючи ризик витоку інформації про намір транзакції
- Зашифрований мемпул насамперед забезпечує «конфіденційність до виконання» й не є повністю анонімним блокчейном
- Цей механізм може змінити підходи до проєктування захисту від MEV, ончейн-торгівлі та інфраструктури DeFi у Web3
Що таке зашифрований мемпул: від публічного пулу транзакцій до зашифрованого пулу транзакцій
Щоб зрозуміти зашифрований мемпул, спершу потрібно зрозуміти роль мемпулу в блокчейні. Після надсилання користувачем транзакція не одразу стає частиною фінального блоку. Натомість вона спочатку потрапляє до пулу транзакцій, що очікують на обробку. Валідатори або виробники блоків обирають і впорядковують незавершені транзакції, а потім за допомогою консенсусу включають їх до блоку. Тому мемпул можна розглядати як важливий проміжний рівень між «надсиланням користувачем» і «підтвердженням блоку».
Ключова характеристика традиційного публічного мемпулу — висока видимість вмісту транзакцій. Після того як користувач підписує та транслює транзакцію, інші учасники мережі можуть спостерігати відповідну інформацію й аналізувати її намір ще до офіційного виконання транзакції. Наприклад, великий своп може показати, який актив користувач готується купити або продати, а складна операція DeFi може розкрити стратегію, яку виконує користувач. Для автоматизованих пошуковиків ця інформація може бути підставою для завчасних дій.
Зашифрований мемпул змінює видимість інформації на цьому етапі. Під час використання цього механізму користувач спочатку шифрує корисне навантаження транзакції на стороні клієнта, а потім надсилає зашифровану транзакцію до мережі. Після надходження транзакції до мемпулу виробники блоків усе ще можуть бачити необхідну інформацію про акаунт і комісію, але не можуть безпосередньо прочитати функції, що викликаються, або конкретні параметри. Транзакцію можна впорядкувати, поки вона залишається зашифрованою, а після фіналізації блоку вона переходить до етапу розшифрування та виконання. Наразі Aptos використовує саме такий потік транзакцій.
Отже, зашифрований мемпул не приховує транзакції назавжди. Натомість він переносить момент, коли «вміст транзакції стає публічним», на пізніший етап. Транзакції все одно можуть зрештою записуватися ончейн і публічно перевірятися. Проте до фіналізації транзакції спостерігачі більше не мають завчасного доступу до її повного наміру. Така конструкція робить зашифрований мемпул ближчим до механізму «конфіденційності до виконання», ніж до традиційної системи анонімних транзакцій.
Як зашифрований мемпул захищає вміст транзакцій за допомогою порогового шифрування
Ключова особливість зашифрованого мемпулу полягає не просто у використанні звичайного ключа шифрування. Він має вирішувати складнішу проблему: якщо лише одна сутність може розшифровувати транзакції, ця сутність сама може стати новим ризиком довіри. Тому протоколу потрібно розподіляти можливості розшифрування між кількома валідаторами, водночас не дозволяючи жодному окремому валідатору читати транзакції наперед.
Наразі Aptos використовує механізм порогового шифрування. Користувач отримує відкритий ключ шифрування, що відповідає поточній епосі, шифрує корисне навантаження транзакції та надсилає її. Після потрапляння транзакції до мемпулу лідер блоку може брати участь в упорядкуванні транзакцій, але не може бачити, які функції викликає транзакція або які параметри вона містить. Лише після досягнення консенсусу щодо блоку валідатори спільно відновлюють можливість розшифрування та дозволяють транзакції перейти до етапу виконання.
Тут «порогове» означає, що можливості розшифрування розподілені між кількома валідаторами. Згідно з дизайном Aptos, один валідатор не може самостійно розшифрувати незавершені транзакції, а підмножина валідаторів, що контролює менш ніж дві третини чесної ончейн-частки стейкінгу, не може завершити процес розшифрування. Іншими словами, зважена за стейкінгом більшість, необхідна для запуску розшифрування, відповідає припущенням безпеки консенсусу, на які Aptos спирається для створення блоків.
Ключова цінність цього дизайну полягає в тому, що він не запроваджує централізованого «контролера доступу» винятково для конфіденційності транзакцій. Якщо транзакцію спочатку потрібно передати приватному ретранслятору, сторонньому білдеру або зовнішньому комітету для розшифрування, користувач фактично переносить довіру з валідаторів блокчейну на іншу установу. Нативне для протоколу порогове шифрування натомість прагне забезпечити конфіденційність транзакцій безпосередньо у власній системі валідаторів і консенсусу блокчейну.
Це особливо важливо з погляду філософії дизайну Web3. Конфіденційність — це не лише питання «щоб ніхто нічого не бачив». Вона також передбачає запитання: «Чи потрібно мені довіряти новій централізованій стороні, щоб отримати конфіденційність?» Одним із ключових напрямів дослідження зашифрованих мемпулів є максимальне узгодження захисту конфіденційності з наявною моделлю безпеки консенсусу.
Чому зашифрований мемпул може зменшити ризики MEV і випереджальних операцій
Одним із важливих джерел MEV є вікно спостережуваності, що існує до виконання транзакції. Коли транзакцію користувача вже транслювали, але вона ще не потрапила до фінального блоку, пошуковики можуть аналізувати її вміст і намагатися отримати прибуток шляхом зміни порядку транзакцій, вставлення транзакцій або коригування позиції власних транзакцій.
Наприклад, у публічному пулі транзакцій великий своп може розкрити чіткий напрям торгівлі. Виявивши таку транзакцію, бот може спробувати заздалегідь купити відповідний актив, дозволити транзакції користувача змінити ціну, а потім здійснити зворотну транзакцію. Це типовий принцип випереджальних операцій і сендвіч-атак. Для користувачів проблема може полягати не в самому смартконтракті, а в інформаційній структурі, за якої «намір транзакції стає публічним завчасно».
Зашифрований мемпул не усуває MEV безпосередньо. Натомість він зменшує одне з джерел інформації, від якого залежать певні типи MEV. Коли корисне навантаження транзакції залишається зашифрованим на етапі впорядкування, пошуковики не можуть заздалегідь знати, яку функцію викликає користувач, якими активами торгує або які параметри використовує. Це обмежує можливості завчасно займати позицію на основі вмісту транзакції. Aptos також визначає зменшення випереджальних операцій, сендвіч-атак і витоку вартості транзакцій як важливі сфери застосування цього механізму.
Однак важливо уникати поширеної хибної думки: зашифрований мемпул не означає, що весь MEV зникне. MEV має багато джерел, зокрема впорядкування блоків, ліквідації, арбітраж та інші чинники структури ринку. Якщо певна форма MEV не залежить від публічної видимості корисного навантаження транзакції до виконання, просте приховування вмісту транзакції її не усуне. Точніше кажучи, зашифрований мемпул насамперед зменшує MEV, що ґрунтується на завчасному спостереженні за вмістом незавершених транзакцій і діях на його основі.
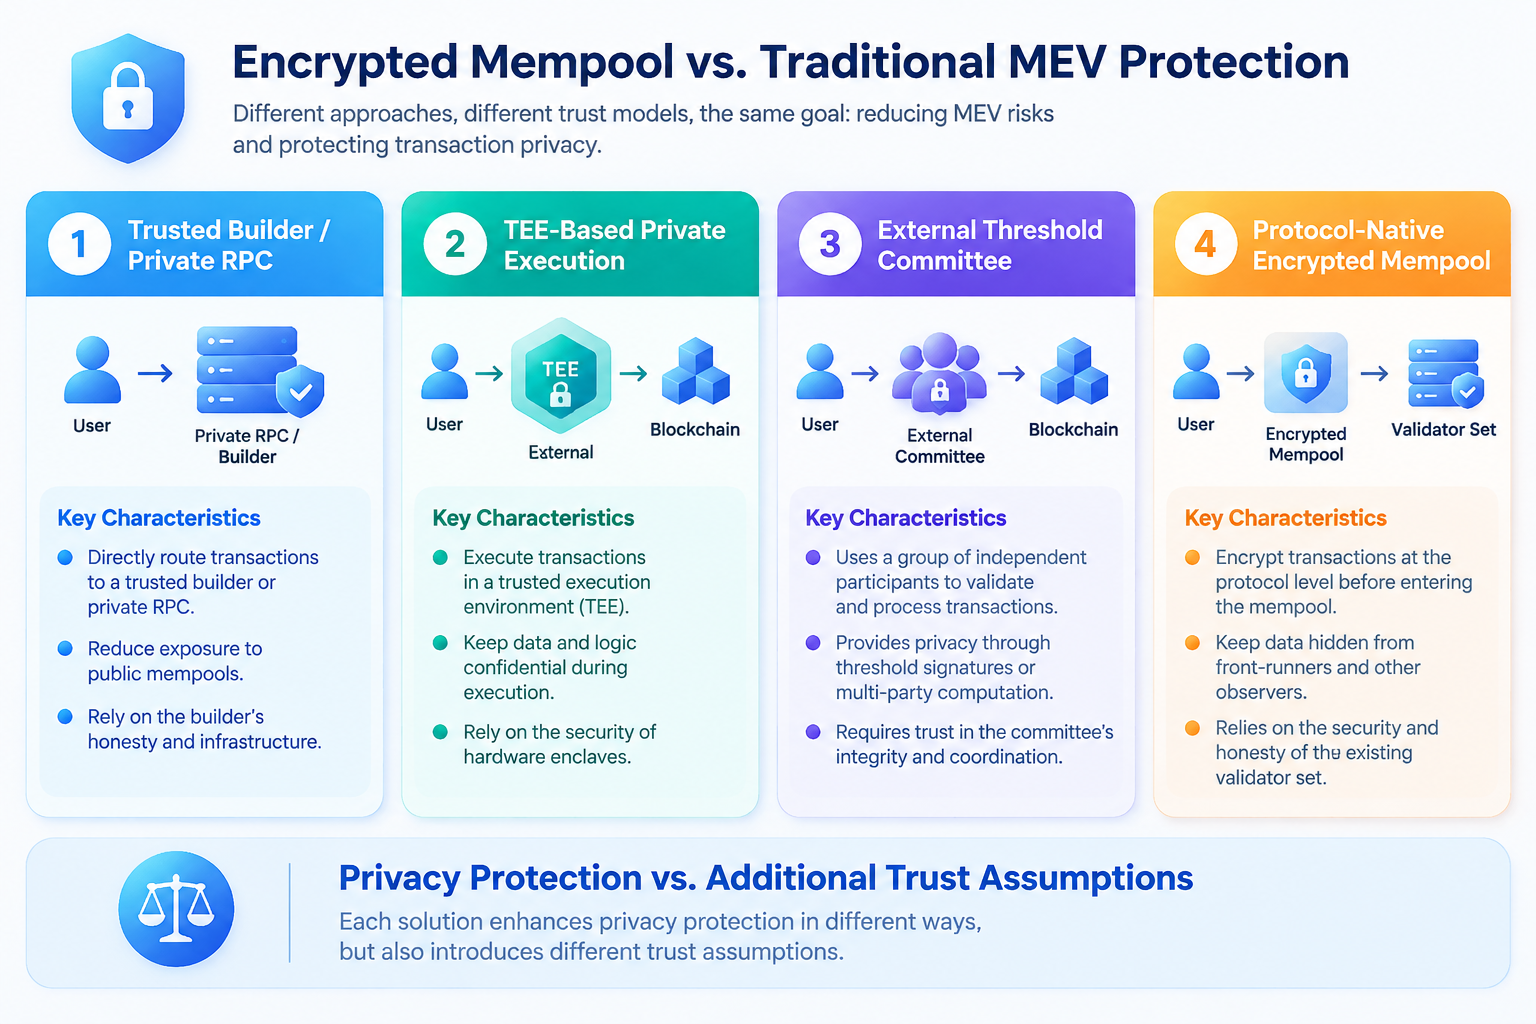
Це також відрізняє його від традиційних механізмів захисту від MEV. Приватні RPC, довірені білдери транзакцій, TEE та зовнішні комітети ключів також можуть зменшувати витік вмісту транзакцій, але кожен із них відповідає іншій моделі довіри. Зашифрований мемпул зосереджується на розміщенні такого захисту безпосередньо на рівні протоколу.
Чому «нативність для протоколу» є ключовим принципом дизайну зашифрованих мемпулів
У рішеннях для конфіденційності блокчейну часто не беруть до уваги питання, чи не створює захист транзакцій нових припущень щодо довіри. Користувачі можуть бути готовими приховати вміст своїх транзакцій, але якщо для цього потрібно передати незашифровану транзакцію новій установі, сам захист конфіденційності може створити нову поверхню атаки.
Традиційні приватні маршрути транзакцій зазвичай надсилають транзакції до певного RPC, білдера або сервісу ретрансляції. Це не дозволяє іншим учасникам публічної мережі безпосередньо бачити транзакцію, але постачальник послуги все одно може мати можливість переглядати незашифровану транзакцію. Для звичайних користувачів це практичне рішення, але конфіденційність залежить від поведінки та безпеки стороннього оператора.
Інший підхід полягає у використанні довіреного середовища виконання (TEE), щоб зберігати конфіденційність транзакцій у межах конкретного апаратного середовища. TEE може забезпечити надійну ізоляцію, але його безпека також залежить від базового апаратного забезпечення, мікропрограми та операційного середовища. Зовнішній пороговий комітет розподіляє права розшифрування між незалежним комітетом, що може зменшити ризик єдиної точки відмови, але створює вимоги щодо довіри, пов’язані з офчейн-управлінням і діяльністю комітету.
Зашифрований мемпул Aptos натомість прагне інтегрувати порогове шифрування безпосередньо в AptosBFT, дозволяючи валідаторам, відповідальним за впорядкування транзакцій, також брати участь в управлінні можливостями розшифрування. Мета полягає не в тому, щоб стверджувати, ніби «довіра більше не потрібна», а в тому, щоб якомога більше повторно використати припущення щодо довіри до блокчейн-консенсусу, які користувачі вже мають прийняти. Aptos офіційно визначає це як нативну для протоколу реалізацію та наголошує, що вона використовує ті самі припущення щодо довіри, що й сам блокчейн.
З погляду розвитку інфраструктури Web3 цей дизайн має важливе значення. Захист конфіденційності в децентралізованих системах не слід оцінювати лише за тим, чи можна щось зашифрувати. Необхідно також запитувати, кому користувачі мають довіряти після впровадження шифрування. Цінність нативного для протоколу дизайну полягає в його спробі зменшити кількість додаткових рівнів довіри й зробити можливості конфіденційності частиною базової блокчейн-інфраструктури.
Як зашифрований мемпул урівноважує конфіденційність, продуктивність і можливість аудиту
На теоретичному рівні шифрувати транзакції нескладно. Справжнє завдання полягає в тому, щоб зашифровані транзакції могли масштабовано працювати у високопродуктивному блокчейні. Шифрування не дозволяє вузлам безпосередньо читати вміст транзакцій, але транзакція зрештою має бути правильно розшифрована й виконана. Якщо кожна транзакція потребує значного обміну даними між багатьма вузлами, витрати продуктивності на шифрування можуть нівелювати переваги блокчейну щодо пропускної здатності.
Тому одним із ключових питань для зашифрованого мемпулу промислового рівня є забезпечення масштабованості порогового шифрування, коли до блоку одночасно надходить велика кількість транзакцій. Aptos вирішує це за допомогою схеми пакетного порогового шифрування, яка дає змогу розшифровувати цілий блок пакетами, зберігаючи відносно стабільний обсяг комунікації, необхідний для кожного валідатора. Опублікований Aptos бенчмарк із використанням 50 вузлів показав, що схема додала приблизно 20 мілісекунд затримки блоку порівняно з AptosBFT у виробничому середовищі, водночас блоки Aptos могли досягати фіналізації менш ніж за одну секунду.
Водночас зашифрований мемпул не намагається приховати всю інформацію про транзакцію. У поточній версії Aptos така інформація, як адреси користувачів і комісії за газ, залишається видимою, тоді як корисне навантаження транзакції — тобто функції, що викликаються, і їхні параметри — лишається зашифрованим до виконання. Після фіналізації блоку вміст транзакції може бути записаний ончейн, що дозволяє блокчейну зберігати можливість публічного аудиту.
Це створює підхід до дизайну, який відрізняється від повністю анонімних систем. Замість того щоб робити транзакції назавжди невидимими, він контролює видимість інформації про транзакції на різних етапах життєвого циклу. Для систем DeFi, яким потрібні публічні розрахунки та можливість перевірки, така «поетапна конфіденційність» може бути практичнішою, ніж повне приховування транзакцій.
З погляду інфраструктури саме це робить зашифровані мемпули вартими уваги. Вони не просто додають перемикач конфіденційності. Натомість вони переосмислюють повний життєвий цикл транзакції — від надсилання та поширення до впорядкування, консенсусу й виконання.
Як зашифрований мемпул пов’язує зашифровану торгівлю Gate та екосистему Web3
Хоча зашифрований мемпул є формою базової блокчейн-інфраструктури, ключова проблема, яку він вирішує, — розкриття наміру транзакції до виконання та пов’язані з цим випереджальні операції, сендвіч-атаки й MEV — тісно пов’язана з торговою інфраструктурою криптоіндустрії. Для користувачів, які беруть участь у DeFi, DEX, ончейн-безстрокових контрактах та інших ончейн-фінансових застосунках, торгівля не обмежується «надсиланням і завершенням транзакції». Вона передбачає кілька етапів, зокрема трансляцію, потрапляння до мемпулу, впорядкування, консенсус і виконання. Розуміння зашифрованих мемпулів фактично дає змогу зрозуміти, коли інформація стає видимою для інших учасників, коли транзакція з криптоактивом проходить шлях від створення до остаточного виконання.
Це також створює прямий концептуальний зв’язок із криптовалютними торговими сценаріями, з якими стикаються користувачі Gate. Gate надає низку послуг із торгівлі криптоактивами, зокрема спотову торгівлю та торгівлю ф’ючерсами. Торгові механізми, структури ліквідності та видимість інформації, з якими стикаються користувачі, відрізняються залежно від торгового середовища. На централізованих торгових платформах ордери зазвичай обробляються механізмом зіставлення платформи, тоді як ончейн-ринки, такі як DEX, безпосередньо покладаються на механізми поширення, впорядкування та виконання транзакцій блокчейну. Розуміння того, «чому транзакцію можна побачити», «хто може впливати на порядок транзакцій» і «чому виникає MEV», може допомогти користувачам глибше зрозуміти фундаментальні структурні відмінності між централізованою та ончейн-торгівлею.
Для учасників криптоіндустрії в екосистемі Gate це розуміння не обмежується DEX. У міру розвитку ончейн-безстрокових контрактів, DeFi та інших ончейн-фінансових застосунків користувачам дедалі більше потрібно розуміти різні структури ризику централізованої та ончейн-торгівлі. Наприклад, у централізованому торговому середовищі користувачам насамперед потрібно враховувати механізми зіставлення, ліквідність, ризики платформи та виконання ордерів. В ончейн-торгівлі вони також мають враховувати газ, простір у блоці, порядок транзакцій, видимість мемпулу та MEV. Зашифрований мемпул розташовується на перетині цих питань, розширюючи поняття «ризику виконання транзакції» за межі ціни та ліквідності до рівня блокчейн-інфраструктури.
З цієї точки зору зашифрований мемпул також є важливою відправною точкою для розуміння наступного етапу розвитку інфраструктури криптоторгівлі. Як платформа, що охоплює різні криптоактиви та торгові сценарії, Gate обслуговує користувачів, які взаємодіють як із централізованими ринками, так і з ончейн-екосистемою, що розширюється. Концепція «конфіденційності до виконання», представлена зашифрованими мемпулами, може стати важливим напрямом подальшої еволюції інфраструктури ончейн-торгівлі: вона дає користувачам змогу досягати кращого виконання та водночас зменшувати імовірність того, що інші учасники заздалегідь прочитають їхні стратегії до фактичного виконання. Для користувачів криптоіндустрії розуміння зашифрованих мемпулів — це не лише розуміння блокчейн-технології. Це також розуміння того, як майбутні торгові ринки можуть шукати баланс між прозорістю, конфіденційністю, ефективністю та справедливістю.
Обмеження та подальший розвиток зашифрованих мемпулів
Зашифрований мемпул не є універсальним рішенням для конфіденційності. По-перше, він насамперед усуває витік вмісту транзакції до виконання. Після фіналізації блоку та завершення розшифрування вміст транзакції все одно може бути публічно записаний і перевірений. Тому, якщо користувачам потрібно довгостроково приховувати суми транзакцій, баланси рахунків або особи учасників, усе одно будуть потрібні додаткові технології конфіденційності.
По-друге, шифрування корисного навантаження транзакції не означає, що всі метадані приховані. У поточній реалізації Aptos така інформація, як адреса відправника та комісія за газ, залишається видимою. Це означає, що спостерігачі мережі все ще можуть отримувати часткову інформацію про активність транзакцій, навіть якщо не можуть безпосередньо прочитати повний намір транзакції до виконання.
Крім того, нативне для протоколу порогове шифрування все ще залежить від набору валідаторів блокчейну та припущень безпеки консенсусу. Воно зменшує потребу в додатковій довірі, але не усуває довіру повністю. Якщо сама модель безпеки консенсусу мережі буде скомпрометована, механізм конфіденційності транзакцій також може зазнати впливу. Тому оцінювання зашифрованого мемпулу вимагає розуміння його криптографічного дизайну, набору валідаторів і механізму консенсусу.
Подальший розвиток може передбачати поєднання кількох рівнів можливостей конфіденційності. Зашифрований мемпул може захищати намір транзакції, конфіденційність на рівні акаунта може додатково захищати баланси та суми, а докази з нульовим розголошенням можуть підтверджувати дійсність транзакції без розкриття базових даних. Різні технології вирішують проблеми на різних рівнях, зрештою формуючи повнішу інфраструктуру ончейн-конфіденційності.
Від публічної прозорості до контрольованої прозорості: значення зашифрованих мемпулів для Web3
Публічна прозорість колись була важливою характеристикою, що відрізняла блокчейн-системи від традиційних фінансових систем. Однак зі зростанням масштабів ончейн-фінансів ця прозорість також виявила нові проблеми. Те, що всі транзакції можна спостерігати, не означає, що кожна транзакція має бути повністю розкрита до виконання.
Напрям, представлений зашифрованими мемпулами, полягає у переході блокчейну від моделі «вся інформація негайно є публічною» до моделі, де «різна інформація розкривається в різний час і різними способами». Транзакції все одно можуть зрештою записуватися та перевірятися, водночас учасники можуть зберігати стратегічну гнучкість до завершення виконання.
Фактично це підхід, заснований на «контрольованій прозорості». Він не відкидає принцип публічної перевірки Web3. Натомість він прагне знайти новий баланс між публічними розрахунками та конфіденційністю транзакцій. Для DeFi, ончейн-торгівлі та дедалі складніших фінансових застосунків майбутнього цей баланс може стати важливішим.
Інтеграція Aptos зашифрованого мемпулу безпосередньо у свій протокол і систему консенсусу також показує, що ончейн-конфіденційність поступово переходить від інструментів рівня застосунків до дизайну базової інфраструктури.
У всій індустрії Web3 цінність зашифрованих мемпулів полягає не лише у вирішенні проблеми окремої транзакції з випереджальною операцією. Вони також спонукають ринок переосмислити фундаментальне питання: коли блокчейн має розкривати яку інформацію? Коли конфіденційність транзакцій стає можливістю базового протоколу, прозорість і конфіденційність у Web3 можуть перестати бути взаємовиключними виборами. Натомість вони можуть стати різними рівнями дизайну в межах однієї інфраструктури.
Поширені запитання
Що таке зашифрований мемпул?
Зашифрований мемпул — це блокчейн-механізм, який шифрує вміст транзакції після її потрапляння до мемпулу. Транзакції можуть поширюватися та впорядковуватися в зашифрованій формі, а після фіналізації блоку — розшифровуватися й виконуватися, що зменшує ризик розкриття наміру транзакції до виконання.
У чому різниця між зашифрованим і звичайним мемпулом?
У звичайному мемпулі спостерігачі мережі зазвичай можуть читати детальний вміст незавершених транзакцій. Зашифрований мемпул приховує корисне навантаження транзакції, зберігаючи її нечитабельною до фінального підтвердження, але водночас дозволяючи їй брати участь у впорядкуванні блоків і консенсусі.
Чи може зашифрований мемпул повністю усунути MEV?
Ні. Зашифрований мемпул насамперед спрямований на MEV, що залежить від завчасного читання вмісту транзакцій, зокрема на певні типи випереджальних операцій і сендвіч-атак. Інші форми MEV, що виникають через такі механізми, як ліквідації, арбітраж і впорядкування блоків, не зникнуть автоматично через шифрування корисного навантаження транзакції.
Чи є зашифрований мемпул тим самим, що й анонімна торгівля?
Ні. Зашифрований мемпул насамперед захищає вміст транзакції до виконання й не забезпечує повної анонімності. Наприклад, у поточній реалізації Aptos адреса відправника та комісія за газ залишаються видимими. Після фіналізації транзакція також розшифровується та записується, зберігаючи можливість ончейн-аудиту.
Чому необхідне порогове шифрування?
Порогове шифрування розподіляє можливості розшифрування між кількома валідаторами та не дозволяє одному валідатору самостійно читати незавершені транзакції. Це захищає вміст транзакцій і водночас дає змогу безпеці конфіденційності максимально відповідати наявній моделі довіри до блокчейн-консенсусу.
Де зашифровані мемпули можуть використовуватися в майбутньому?
Вони особливо придатні для сценаріїв Web3, пов’язаних із торговою конкуренцією та транзакціями, чутливими до стратегій, зокрема для децентралізованої торгівлі, безстрокових контрактів, складних стратегій DeFi та інших ончейн-застосунків, яким потрібно зменшити витік інформації про намір транзакції. Aptos повідомив, що Decibel використовуватиме цей механізм для захисту конфіденційності до виконання ордерів на безстрокові контракти.