У 2026 році атаки із заміною криптовалютних адрес залишаються значним ризиком у сфері безпеки цифрових активів. У червні Microsoft повідомила про тип шкідливого програмного забезпечення, здатного виявляти та замінювати адреси кількох криптовалютних гаманців. Того ж місяця MetaMask представив функцію виявлення отруєння адрес, яка допомагає користувачам визначати підозрілі адреси одержувачів, що дуже схожі на адреси з попередніх транзакцій. Ці події свідчать, що зловмисники використовують довіру користувачів до операцій копіювання й вставлення, а також довжину адрес гаманців і складність їх ручної перевірки, щоб знаходити нові можливості для переадресування активів.
Для користувачів, які часто виводять активи з бірж, переказують активи між мережами, використовують протоколи DeFi або взаємодіють із Web3-гаманцями, точність адреси одержувача безпосередньо визначає, куди зрештою надійдуть активи. Навіть якщо сам гаманець не було скомпрометовано, користувачі можуть зазнати збитків, якщо їхній пристрій заражено шкідливим ПЗ або сторінку транзакції було підмінено. Тому розуміння різних форм атак із заміною адрес і формування звички перевіряти адреси перед транзакціями є важливими складовими управління безпекою цифрових активів.
Ключові моменти
-
Атаки із заміною адрес змінюють або маскують адресу призначення транзакції, через що користувачі надсилають активи на гаманець, контрольований зловмисником. Для цього не обов’язково викрадати приватні ключі.
-
Перехоплення буфера обміну зазвичай здійснюється за допомогою шкідливого ПЗ. Після того як користувач копіює адресу гаманця, шкідливе ПЗ автоматично замінює її адресою, заздалегідь визначеною зловмисником.
-
Шкідливе втручання у вебсторінки може відбуватися на фішингових сайтах, скомпрометованих вебсторінках або через шкідливі розширення браузера. Через це адреса, що відображається на сторінці або включається до запиту на транзакцію, може відрізнятися від адреси, яку очікує користувач.
-
Отруєння адрес переважно використовує схожі адреси гаманців і сфальсифіковану історію транзакцій, щоб спонукати користувачів скопіювати неправильну адресу. Його механізм відрізняється від безпосередньої зміни буфера обміну.
-
Перед переказом активів перевіряйте повну адресу одержувача через надійне джерело, а також мережу, тип активу та остаточні деталі підписання. Апаратні гаманці можуть забезпечити додатковий етап перевірки, але не можуть автоматично усунути всі ризики.
Що таке атаки із заміною адрес криптовалютних гаманців і чому вони можуть призводити до втрати активів?
Суть атаки із заміною адреси криптовалютного гаманця полягає в тому, щоб змусити користувача використати неправильну адресу одержувача під час звичайного процесу переказу. Адреси блокчейну зазвичай складаються з довгих рядків літер і цифр. Наприклад, адреси в мережі Ethereum зазвичай починаються з 0x і містять після нього 40 шістнадцяткових символів. Оскільки адреси складно запам’ятати, більшість користувачів здійснюють перекази, копіюючи та вставляючи адресу, скануючи QR-код або вибираючи адресу з історії транзакцій. Ці зручні операції також можуть стати точками використання для зловмисників.
За звичайних обставин користувач копіює адресу одержувача з надійного джерела, вставляє її на сторінку переказу в гаманці або на біржі, підтверджує мережу, суму й адресу, а потім надсилає транзакцію. Якщо зловмисник може замінити адресу під час її копіювання, вставлення, відображення на вебсторінці або використання для формування транзакції, процес транзакції все ще може здаватися користувачеві нормальним, тоді як фактичний одержувач коштів уже змінився. Для переказів, належним чином підписаних і підтверджених у блокчейні, блокчейн зазвичай не скасовує транзакцію автоматично, оскільки користувач указав неправильну адресу. Унаслідок цього втрати може бути складно відшкодувати.
Небезпека таких атак полягає в тому, що зловмиснику не обов’язково порушувати механізм консенсусу блокчейну або безпосередньо отримувати приватний ключ користувача. Йому достатньо вплинути на адресу одержувача, яку користувач бачить або використовує, щоб перенаправити законну транзакцію на неправильний рахунок. Тому безпека адрес гаманця передбачає не лише захист приватних ключів, а й оцінювання надійності пристрою користувача, середовища браузера, інтерфейсу транзакцій та джерел інформації.
Як перехоплення буфера обміну замінює адресу, коли користувач її копіює?
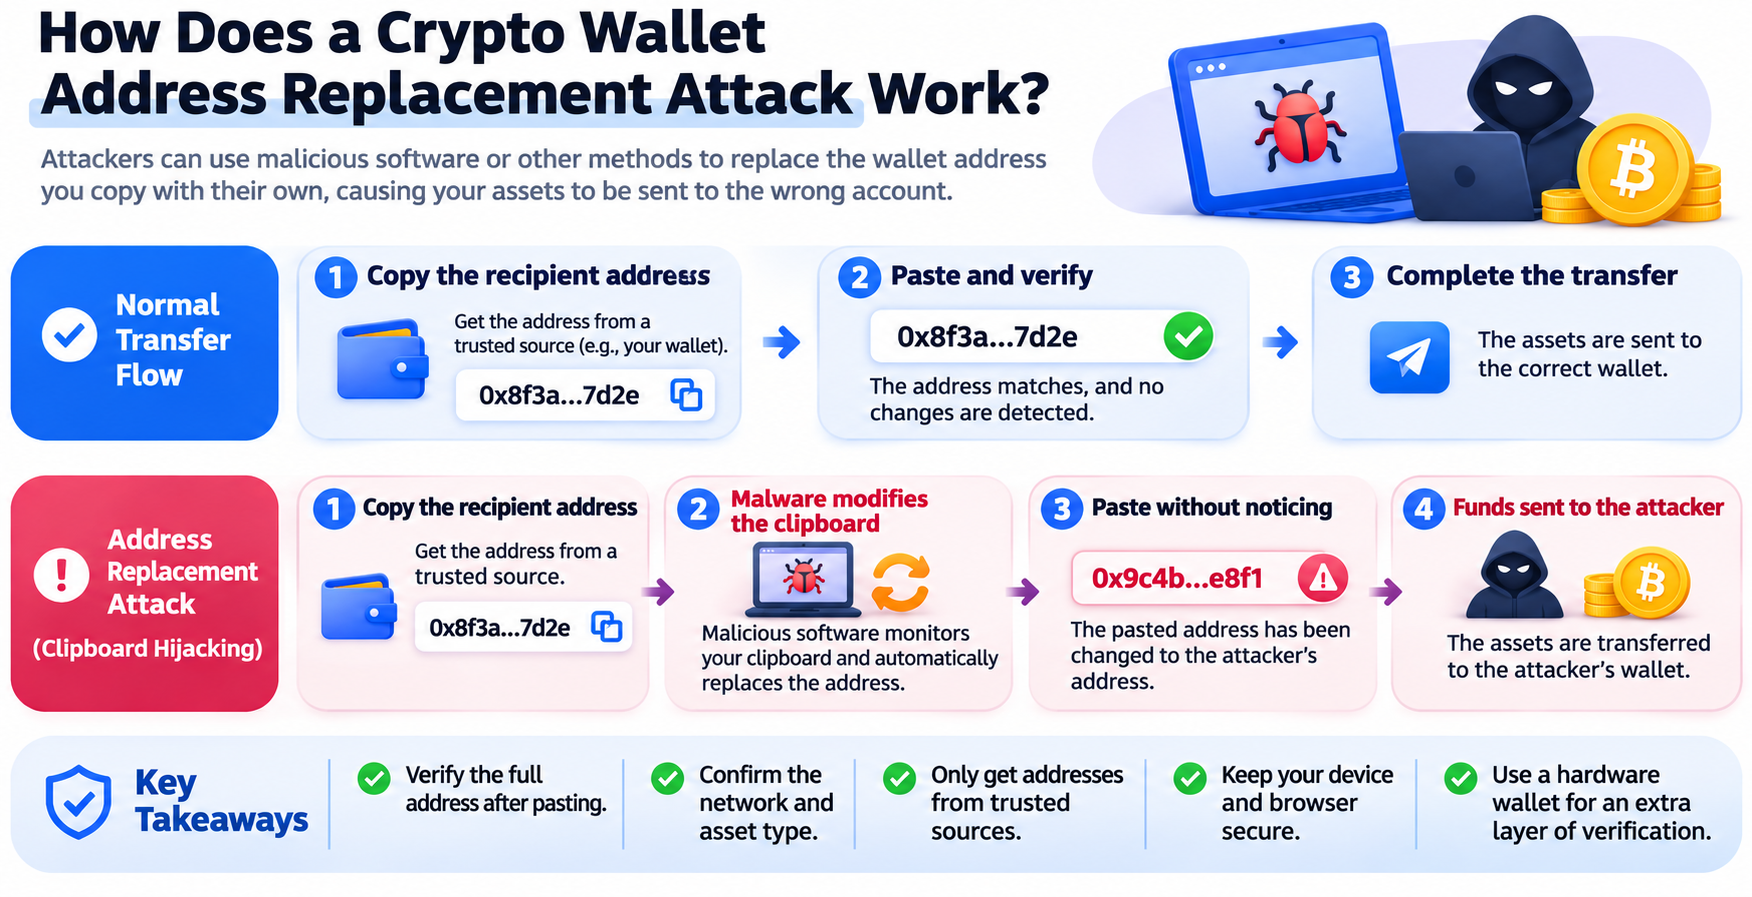
Перехоплення буфера обміну — це поширена форма атаки із заміною адрес. Зловмисники зазвичай використовують шкідливі інсталятори, підроблені оновлення програмного забезпечення, заражені файли або інші методи, щоб розмістити шкідливе ПЗ на пристрої користувача. Після запуску шкідливе ПЗ відстежує системний буфер обміну. Коли воно виявляє вміст, що відповідає певному формату адреси криптовалютного гаманця, воно може замінити цей вміст адресою одержувача, визначеною зловмисником.
Наприклад, користувач може планувати переказати USDT з біржі на власний гаманець Ethereum і спершу скопіювати правильну адресу одержувача з гаманця. Однак якщо комп’ютер заражено шкідливим ПЗ для перехоплення буфера обміну, його вміст може бути автоматично замінено після операції копіювання. Коли користувач вставить адресу на сторінці виведення коштів, поле введення міститиме адресу зловмисника. Якщо користувач перевіряє лише початок адреси або не перевіряє повну адресу повторно, він може звичайним чином надіслати транзакцію та переказати активи на неправильний рахунок.
Цей тип атаки часто складно виявити. Шкідливе ПЗ може використовувати різні правила заміни для адрес у мережах Bitcoin, Ethereum, TRON та інших мережах. Воно навіть може використовувати шкідливу адресу, де деякі символи схожі на символи в початковій адресі, щоб зменшити ймовірність виявлення аномалії користувачем. Деякі види шкідливого ПЗ також мають можливості викрадення інформації, віддаленого керування та закріплення в системі, тому заміна адрес є лише одним із кількох ризиків після компрометації пристрою.
У червні 2026 року шкідливе ПЗ Crypto Clipper, про яке повідомила Microsoft, продемонструвало здатність виявляти та замінювати кілька криптовалютних адрес. Згідно з відповідними аналізами, такий тип шкідливого ПЗ може вибирати цілі для заміни на основі форматів адрес різних блокчейнів і намагатися зберегти деякі схожі символи, щоб неправильна адреса виглядала ближчою до тієї, яку користувач спочатку мав намір використати. Це показує, що заміна адреси — не просто помилка копіювання та вставлення. Вона може бути результатом постійного втручання шкідливого ПЗ на пристрої.
Як шкідливі вебсторінки та розширення браузера можуть підміняти адреси одержувачів у гаманці?
Окрім системного буфера обміну, вебсторінки та середовище браузера є важливими точками входу для атак із заміною адрес. Коли користувачі відвідують DApps, торгові платформи чи інші криптовалютні сервіси, вони зазвичай покладаються на адреси одержувачів, параметри транзакцій або QR-коди, що відображаються на вебсторінках. Якщо саму вебсторінку було скомпрометовано або користувач відвідав фішинговий сайт, який імітує легітимну платформу, зловмисник може показати на сторінці контрольовану ним адресу та спонукати користувача переказати активи.
Наприклад, підроблена сторінка поповнення може імітувати інтерфейс легітимної торгової платформи та відображати схоже оформлення, інструкції з поповнення й QR-код. Однак надана адреса насправді може належати зловмиснику. Навіть якщо користувач правильно скопіює адресу, показану на сторінці, він усе одно може надіслати активи зловмиснику, оскільки неправильна інформація вже містилася в джерелі копіювання. Це відрізняється від перехоплення буфера обміну: перехоплення буфера обміну змінює адресу після її копіювання, тоді як шкідлива вебсторінка може від початку надавати неправильну адресу.
Інша можливість полягає в тому, що розширення браузера або скрипт сторінки перебуває під шкідливим контролем. Деякі розширення мають дозвіл читати та змінювати вміст вебсторінок. Якщо користувач установлює шкідливе розширення, зловмисник може замінювати текст адреси, QR-коди або інформацію про транзакції на певних сторінках. Для DApps, підключених до гаманців, вміст, показаний на вебсторінці, також може відрізнятися від параметрів транзакції, фактично надісланих до гаманця. У таких випадках користувачам потрібно перевіряти не лише вміст вебсторінки, а й адресу призначення, суму активів і ціль авторизації на екрані підтвердження гаманця.
Однак не кожна аномалія вебсторінки є атакою із заміною адреси. Деякі шкідливі DApps можуть спонукати користувачів підписувати схвалення токенів, підписи Permit або інші контрактні операції, що переказують активи. Ці механізми відрізняються від прямої зміни адреси одержувача. Тому перевірки безпеки мають охоплювати як адресу призначення звичайних переказів, так і вміст транзакцій смартконтрактів. Користувачам не слід покладатися лише на виявлення змін адреси для ідентифікації всіх ризиків Web3.
У чому різниця між отруєнням адрес і перехопленням буфера обміну?
Отруєння адрес — це ще один тип атаки, який легко сплутати із заміною адреси. Зазвичай він не потребує контролю над пристроєм користувача або зміни буфера обміну. Натомість він використовує публічні записи транзакцій у блокчейні та схожі адреси, щоб спонукати користувача самостійно скопіювати неправильну адресу під час наступного переказу. Зловмисник може відстежувати історію транзакцій гаманця, створити нову адресу із символами, схожими на символи в адресі одержувача, що часто використовується, а потім додати її до історії транзакцій цільового користувача за допомогою невеликого переказу або іншої активності в блокчейні.
Оскільки інтерфейси гаманців часто скорочують адреси, відображаючи лише кілька початкових і кінцевих символів, користувачі, переглядаючи історію транзакцій, можуть помилково вважати, що адреса зловмисника — це адреса одержувача, яку вони використовували раніше. Якщо користувач безпосередньо скопіює адресу із запису транзакції та використає її для наступного переказу, кошти можуть бути надіслані зловмиснику. Буфер обміну при цьому міг не зазнавати шкідливих змін у жодний момент. Проблема полягає в тому, що користувач вибрав ненадійне джерело адреси.
| Порівняння |
Перехоплення буфера обміну |
Шкідливе втручання у вебсторінки |
Отруєння адрес |
| Основна точка входу атаки |
Буфер обміну пристрою |
Вебсторінки, скрипти або розширення браузера |
Історія транзакцій у блокчейні |
| Поширений метод атаки |
Автоматична заміна скопійованого вмісту |
Відображення або надсилання неправильної адреси |
Додавання схожої адреси до історії транзакцій |
| Чи потребує зараження пристрою? |
Зазвичай потребує шкідливого ПЗ |
Не обов’язково |
Зазвичай ні |
| Основний етап ризику |
Між копіюванням і вставленням |
Під час отримання адреси або підтвердження транзакції |
Під час вибору адреси з історії транзакцій |
| Основний метод запобігання |
Перевіряти вставлений вміст і сканувати пристрій на шкідливе ПЗ |
Перевіряти вебсайт і деталі підписання в гаманці |
Не довіряти історичним адресам безпосередньо |
У червні 2026 року MetaMask представив функцію виявлення отруєння адрес. Порівнюючи адресу призначення, на яку користувач готується надіслати активи, з адресами в історії транзакцій, функція виявляє деякі дуже схожі, але не ідентичні адреси та показує попередження перед надсиланням транзакції. Така функція може допомогти користувачам виявляти певні форми отруєння адрес, але це не означає, що всі атаки зі схожими адресами можна виявити автоматично.
З погляду запобігання ці три атаки використовують різні технічні методи, але всі вони експлуатують довіру користувачів до адресної інформації. Перехоплення буфера обміну робить ненадійним скопійований вміст, шкідливі вебсторінки роблять ненадійним джерело адреси, а отруєння адрес робить ненадійними адреси в історії транзакцій. Тому користувачам насправді потрібно перевіряти не те, чи адреса виглядає знайомою, а те, чи точно вона відповідає адресі одержувача, підтвердженій через надійний канал.
Як визначити, чи було адресу гаманця шкідливо замінено?
Перевірити наявність атак із заміною адреси можна на трьох етапах: у джерелі адреси, у результаті копіювання та під час підтвердження транзакції.
-
Переконайтеся, що адреса одержувача походить із надійного джерела. Наприклад, коли ви переказуєте активи на власний гаманець, отримуйте адресу безпосередньо на сторінці отримання відповідного рахунку гаманця. Під час поповнення торгової платформи переходьте на сторінку поповнення через надійну точку входу та перевіряйте вибраний актив і мережу. Для адрес сторонніх одержувачів за можливості підтверджуйте адресу з одержувачем через незалежний канал замість безпосереднього використання адреси з історії чату, результату пошуку або незнайомої вебсторінки.
-
Перевіряйте, чи змінюється вставлений вміст після копіювання адреси. Якщо адреса, скопійована з надійного гаманця, відрізняється від вмісту, вставленого у звичайний текстовий редактор, можлива проблема з буфером обміну. Однак ця перевірка може виявити лише деякі постійні механізми заміни та не доводить, що пристрій цілком безпечний. Деякі види шкідливого ПЗ можуть активувати заміну лише на певних вебсайтах, у застосунках або полях введення. Тому незмінена адреса у звичайному текстовому редакторі не виключає цілеспрямованої атаки.
-
Повторно перевіряйте фактичну адресу призначення перед надсиланням транзакції через гаманець або торгову платформу. Для переказів на великі суми підтверджуйте повну адресу через незалежний надійний канал, а не перевіряйте лише перші чотири та останні чотири символи. Атаки зі схожими адресами спеціально використовують звичку перевіряти лише початок і кінець адреси, тому символи посередині також важливі. Якщо ви використовуєте апаратний гаманець, покладайтеся на інформацію про транзакцію, що відображається на захищеному екрані апаратного пристрою, а не лише на вебсторінку на комп’ютері чи телефоні.
Якщо ви виявили, що адреса відрізняється до та після копіювання, QR-код веде на адресу, відмінну від тексту на сторінці, або на екрані підтвердження гаманця з’являється незнайома адреса одержувача, негайно зупиніть транзакцію та перевірте середовище пристрою й вебсторінки. Не продовжуйте використовувати пристрій із явними ознаками компрометації для здійснення великих переказів активів.
Чому перевірки лише початку та кінця адреси гаманця все ще недостатньо?
Багато гаманців і блокчейн-оглядачів скорочують довгі адреси для зручності читання, відображаючи лише кілька символів на початку та в кінці. Унаслідок цього користувачі можуть виробити звичку вважати адресу одержувача правильною, якщо її початок і кінець збігаються. Хоча цей метод може виявити деякі звичайні помилки введення, він не може надійно виявляти навмисно створені атаки зі схожими адресами.
Зловмисники можуть генерувати адреси гаманців із певними комбінаціями символів, щоб вони були схожими на справжню адресу на початку або в кінці. В атаках з отруєнням адрес така схожість допомагає шкідливим адресам непомітно потрапляти в історію транзакцій. В атаках із перехопленням буфера обміну зловмисники також можуть вибирати адресу для заміни з деякими символами, схожими на символи справжньої адреси, щоб зменшити ймовірність виявлення аномалії користувачами.
Тому для перевірки адреси гаманця слід використовувати суворіші методи відповідно до ризику транзакції. Для часто використовуваних адрес, які вже підтверджено через надійні канали, використовуйте функції, підтримувані гаманцем або торговою платформою, наприклад адресну книгу чи білий список, щоб зменшити потребу неодноразово копіювати адреси з історії транзакцій. Для нової адреси або переказу великої суми підтверджуйте повну адресу через незалежний канал і перевіряйте тип мережі та будь-яку необхідну додаткову інформацію, наприклад Memo або Tag.
Зауважте, що навіть якщо адреса є повністю правильною, вибір неправильної мережі, контракту активу або додаткового тегу все одно може перешкодити належному зарахуванню активів. Тому перевірка адреси — лише одна частина безпеки переказу. Її необхідно поєднувати з перевіркою інформації про мережу та актив.
Як управління безпекою пристрою може знизити ризик заміни адреси?
Атаки із заміною адрес часто тісно пов’язані з безпекою кінцевих пристроїв, тому захист не повинен обмежуватися сторінкою переказу. Установлюйте гаманці, браузери та пов’язане програмне забезпечення через надійні канали й своєчасно оновлюйте операційну систему, браузер та інструменти безпеки. Обережно ставтеся до інсталяційних пакетів із невідомих джерел, зламаного програмного забезпечення, розширень браузера та так званих торгових інструментів, оскільки такі програми можуть отримувати дозвіл на читання буфера обміну, зміну вебсторінок або доступ до локальних файлів.
На дозволи розширень браузера слід звертати особливу увагу. Деякі розширення можуть читати та змінювати вебсторінки, які відвідують користувачі. Хоча такі дозволи можуть підтримувати легітимні функції, шкідливе розширення або скомпрометований ланцюг постачання програмного забезпечення також можуть впливати на сторінки транзакцій гаманця. Регулярно переглядайте список розширень, видаляйте плагіни, якими ви більше не користуєтеся або які походять із невідомих джерел, і не встановлюйте в браузері, що використовується для управління високоцінними активами, велику кількість непотрібних розширень.
Користувачам, які володіють значними цифровими активами, варто розглянути розділення повсякденного перегляду вебсторінок, тестування програмного забезпечення та підписання операцій з активами. Апаратні гаманці можуть зберігати приватні ключі на окремому пристрої та надавати додатковий етап перевірки транзакцій через екран пристрою, але вони не можуть автоматично визначити, чи адреса одержувача належить справжньому одержувачу. Якщо ви підтвердите неправильну адресу на апаратному пристрої, транзакція все одно може бути виконана звичайним чином.
Тому ефективніший підхід до управління безпекою полягає в одночасному захисті середовища пристрою, джерел адрес і процесу остаточного підписання. Лише коли користувачі можуть самостійно перевіряти фактичні деталі транзакції, вони здатні зменшити вплив шкідливих вебсторінок і зараження пристроїв на перекази активів.
Що робити, якщо ви виявили, що адресу гаманця було замінено?
Якщо ви виявили заміну адреси до надсилання транзакції, негайно зупиніть поточну операцію. Не продовжуйте використовувати підозрілу адресу та не намагайтеся неодноразово надсилати активи через ту саму сторінку. Потім повторно отримайте правильну адресу одержувача з надійного пристрою або через незалежний канал і перевірте початковий пристрій на наявність незвичного програмного забезпечення, розширень браузера чи іншої підозрілої активності. Якщо ви підозрюєте, що пристрій контролюється шкідливим ПЗ, проскануйте його надійним інструментом безпеки та розгляньте можливість призупинити чутливі операції з активами, доки пристрій не буде очищено або перевстановлено.
Якщо ви вже надіслали активи на неправильну адресу, спочатку використайте блокчейн-оглядач для перевірки статусу транзакції, хешу транзакції, адреси призначення та суми переказу. Перекази в блокчейні, які вже підтверджено, зазвичай не можна скасувати безпосередньо. Збережіть записи транзакцій, дані про підозрілі вебсторінки, інформацію про програмне забезпечення та відповідні повідомлення, а також негайно зверніться до служби підтримки платформи, якою ви користувалися, або до місцевих правоохоронних органів. Якщо кошти надійшли на регульовану платформу, відповідна установа може сприяти розслідуванню згідно із застосовним законодавством і внутрішніми правилами, однак повернення активів не гарантується.
Крім того, виявлення заміни адреси може вказувати на ширші ризики безпеки на пристрої. Якщо шкідливе ПЗ має можливості викрадення інформації, інші акаунти, сеанси браузера або локальні файли також можуть постраждати. Тому оновлення даних для входу до важливих акаунтів на надійному пристрої, перевірка незвичних входів і записів транзакцій, а також оцінка необхідності перенесення активів гаманця можуть бути частиною подальших дій. Якщо ви підозрюєте розкриття приватного ключа або фрази відновлення, першочергово створіть новий гаманець на захищеному пристрої та перенесіть активи після підтвердження нової адреси.
Важливо відрізняти це від простого отримання транзакції з отруєнням адреси. Отримання такої транзакції не означає, що приватний ключ гаманця було розкрито. Зловмисники можуть надсилати записи транзакцій на публічні адреси, тому незнайомий невеликий переказ не слід одразу тлумачити як доказ компрометації гаманця. Важливіше не копіювати підозрілу адресу та перевірити, чи не відбувалися несанкціоновані перекази активів.
Як перевіряти безпеку переказів у сценаріях Web3, таких як Gate Wallet?
У сценаріях Web3-гаманців, таких як Gate Wallet, користувачі можуть отримувати активи, переказувати активи в блокчейні, обмінювати токени та взаємодіяти з DApps. Ключові перевірки безпеки для кожної операції дещо відрізняються. Звичайні перекази активів насамперед потребують підтвердження адреси призначення, типу активу, мережі та суми. Операції зі смартконтрактами також вимагають уваги до цілі авторизації, параметрів транзакції та деталей підписання. Незалежно від використовуваного гаманця, інформація про адресу має надходити через надійний канал і перевірятися перед остаточним підтвердженням.
Наприклад, якщо ви плануєте вивести USDT із торгової платформи до Gate Wallet, спочатку виберіть правильну мережу та актив у гаманці й отримайте відповідну адресу одержувача. Потім перейдіть на торгову платформу та введіть інформацію для виведення. Після вставлення адреси перевірте, що вона точно відповідає повній адресі, відображеній у гаманці, і підтвердьте, що мережа виведення відповідає мережі отримання. Якщо вставлений вміст змінюється або адреса одержувача, відображена на сторінці, відрізняється від початкової інформації, негайно зупиніть операцію та з’ясуйте причину.
Підключаючи Gate Wallet до DApp, також звертайте увагу на різницю між вмістом, відображеним на вебсторінці, і запитом на підписання в гаманці. Деякі транзакції можуть передбачати схвалення токенів, виклики контрактів або обмін активів. Цільовий контракт, сума схвалення та фактичні деталі виконання, відображені на екрані підтвердження гаманця, можуть бути важливішими за текст на кнопці вебсторінки. Оцінюйте транзакцію на підставі фактичних деталей, показаних гаманцем. Не продовжуйте підтверджувати авторизацію або незвичний запит на підписання лише тому, що на вебсторінці зазначено успішне виконання операції або швидке надходження винагороди.
Попередження про ризики, які надають гаманці або платформи, можуть слугувати додатковою інформацією, але не можуть замінити самостійну перевірку. Адресні книги, попередження безпеки, моделювання транзакцій і функції виявлення ризиків можуть відрізнятися залежно від продукту. Докладну інформацію дивіться на відповідній сторінці. Для часто використовуваних адрес одержувачів після завершення незалежної перевірки створіть послідовний процес управління адресами, щоб зменшити ризик копіювання адреси з історії чату або транзакцій щоразу.
Підсумок
Атаки із заміною адрес криптовалютних гаманців використовують сильну залежність від адрес одержувачів під час переказів цифрових активів. Зловмисники можуть безпосередньо змінювати скопійований вміст через перехоплення буфера обміну або використовувати шкідливі вебсторінки, розширення браузера чи отруєння адрес, щоб користувачі несвідомо застосовували неправильну адресу. Такі атаки не обов’язково потребують компрометації мережі блокчейну або викрадення приватних ключів, але можуть призвести до надсилання активів на рахунок, контрольований зловмисником, через транзакцію, підписану звичайним чином.
Оскільки криптовалютні гаманці та застосунки Web3 продовжують охоплювати дедалі більше сценаріїв використання, перевірка адрес стала важливою частиною безпеки цифрових активів. Користувачам потрібно захищати не лише фрази відновлення та приватні ключі, а й середовище пристрою, джерела вебсторінок і деталі підтвердження транзакцій. Зокрема, їм слід уникати визначення одержувача лише за початком і кінцем адреси.
Для повсякденних переказів отримання адреси через надійний канал, незалежна перевірка повної інформації, перевірка мережі та параметрів транзакції, а також своєчасне припинення операції в разі виявлення аномалії можуть допомогти зменшити ризик втрат унаслідок атак із заміною адрес. Надійна безпека транзакцій залежить не лише від того, чи може гаманець захищати приватні ключі, а й від того, чи можуть користувачі підтвердити, що транзакція, яку вони авторизують, відповідає їхньому початковому наміру.
Поширені запитання
Що таке атака із заміною адреси криптовалютного гаманця?
Атака із заміною адреси криптовалютного гаманця відбувається, коли зловмисник використовує шкідливе ПЗ, втручання у вебсторінки, обман зі схожими адресами або інші методи, щоб змусити користувача застосувати неправильну адресу одержувача під час переказу та надіслати активи на рахунок, контрольований зловмисником.
Чи може перехоплення буфера обміну викрасти приватний ключ гаманця?
Перехоплення буфера обміну переважно націлене на скопійований і вставлений вміст та не обов’язково передбачає викрадення приватного ключа. Однак деякі види шкідливого ПЗ також можуть мати можливості викрадення інформації. Тому після виявлення аномалії адреси користувачам слід провести комплексну перевірку безпеки пристрою.
У чому різниця між отруєнням адрес і перехопленням буфера обміну?
Отруєння адрес зазвичай використовує схожі адреси та сфальсифіковану історію транзакцій, щоб спонукати користувачів скопіювати неправильну адресу, тоді як перехоплення буфера обміну зазвичай передбачає, що шкідливе ПЗ безпосередньо замінює вміст, який копіює користувач. Обидва методи можуть призвести до надсилання активів на неправильний рахунок, але їхні точки входу відрізняються.
Чи може апаратний гаманець запобігти атакам із заміною адрес?
Апаратний гаманець може забезпечити незалежний інтерфейс підтвердження транзакцій і допомогти користувачам виявити деякі підміни адрес. Однак він не може автоматично перевірити справжню особу одержувача. Якщо ви підтвердите неправильну адресу, активи все одно можуть бути надіслані на рахунок зловмисника.
Чи можна повернути криптовалюту, надіслану на неправильну адресу?
Перекази, уже підтверджені в блокчейні, зазвичай не можна скасувати безпосередньо. Ви можете зберегти записи транзакцій і звернутися до відповідної платформи або правоохоронного органу, але можливість повернення активів залежить від руху коштів і конкретних обставин розслідування. Повернення не гарантується.
Як запобігти шкідливій заміні скопійованої адреси гаманця?
Використовуйте надійний пристрій і програмне забезпечення, отримуйте адреси одержувачів із надійних джерел і перевіряйте повний вміст після вставлення. Для важливих переказів підтверджуйте адресу через незалежний канал і не копіюйте безпосередньо незнайомі адреси з історії транзакцій.