Это ключевая проблема для бирж, хранителей, управляющих портфелями и других существующих CASP и финансовых сервисных компаний, ведущих деятельность в Монако. В этом обсуждении рассматривается, что регулирует действующий закон 2022 года, каким образом предложенный заменяющий фреймворк — проект закона № 1131 — способен сместить баланс лицензирования и надзора к структуре, согласованной с MiCA, и как это отражается на практике: от переходного комплаенса и обновления AML/CFT до защиты активов, многоуровневого надзора, регулирования иностранных поставщиков, а также влияния на издержки и бизнес-модель деятельности в Княжестве.
Основные тезисы
- Фреймворк Монако от июля 2022 года остается частью действующей правовой базы для криптовалюты и операций с цифровыми активами.
- Переход к более строгому регулированию крипторынка, вероятнее всего, потребует от действующих компаний пересмотреть границы своих разрешений, а не считать, что прежняя регистрация или одобрение автоматически сохранились.
- Управление, контроль AML/CFT, защитные меры, кибербезопасность и операционная устойчивость станут ключевыми направлениями перехода к модели под влиянием MiCA.
- Монако находится под усиленным контролем FATF с июня 2024 года, что увеличивает регуляторное давление на эффективность AML/CFT. В июне 2026 года Монако по-прежнему числится под усиленным мониторингом.
- Не стоит считать установленным финальный срок наследования разрешений в Монако, пока замещающий закон и исполнительные нормы официально не опубликованы.
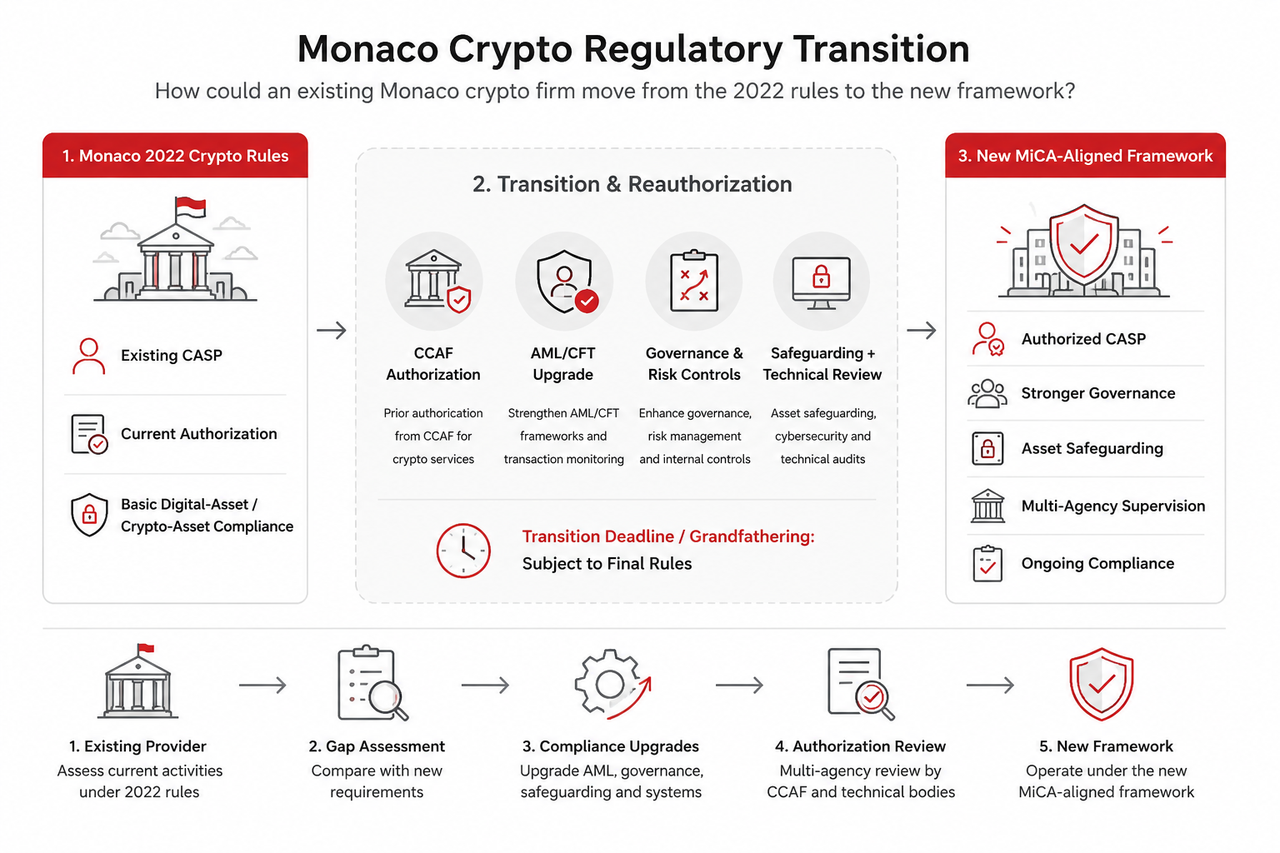
Как существующие криптокомпании могут перейти с правил Монако 2022 года на новый фреймворк?
Для работающего поставщика надёжный подход к переходу в регулировании крипторынка Монако — воспринимать это как процесс переполучения разрешений.
Компания должна сопоставить каждую свою деятельность с категориями услуг, признанных новым фреймворком, далее определить, какие из них требуют предварительного разрешения, какой орган осуществляет надзор и соответствует ли юридическое лицо, управленческая структура и системы комплаенса новым требованиям.
Это административная задача, но она затрагивает всю операционную модель.
Сейчас компания может позиционировать себя как платформу цифровых активов, но реально выполнять отдельные услуги: хранение, обмен, исполнение ордеров, управление портфелем, переводы или приём и передачу запросов клиентов. В более детализированной структуре каждая деятельность должна быть напрямую указана в разрешении фирмы.
Этот подход уже реализован в европейских крипторегуляциях: в MiCA разрешение привязано к конкретному крипто-активу и сервису, а не даёт компании неограниченное право заниматься любой крипто-деятельностью. Применение MiCA ESMA демонстрирует движение Европы к лицензированию по отдельным услугам, управлению и постоянному надзору.
Монако, согласно законопроекту № 1131, стремится привести регулирование цифровых активов в соответствие с MiCA и стандартами FATF — несмотря на отсутствие членства в ЕС, окончательные нормы зависят от монакских законов, а не прямого применения MiCA.
Широкая связь этих систем важна, поскольку соответствие Монако стандартам MiCA и FATF формирует комплексную регуляторную среду, охватывая рыночное регулирование и контроль финансовых преступлений, а не только терминологию.
Криптоактивы и цифровые активы по криптозакону Монако 2022 года
Закон № 1.528 ввёл и скорректировал несколько определений в цифровом законодательстве Монако. В частности, «цифровой актив» определён как цифровое представление стоимости, собственности или имущественного права, а «криптоактив» — более широкое понятие и включает цифровые активы и финансовые токены.
Эти определения имеют значение при переходе, поскольку существующий продуктовый портфель компании может перестать вписываться в прежние регуляторные категории после вступления нового закона.
Так, поставщик может поддерживать хранение токенов, обмен криптовалют, управляемые инвестиции через один интерфейс для клиента, одновременно предоставляя регулируемые услуги с разными функциями. Регуляторы видят в этом отдельные деятельности с раздельными юридическими и контрольными требованиями.
Переходную проверку стоит начинать с продуктов, а не лицензий.
По каждой услуге бизнес должен спросить:
- Какой актив участвует?
- Какие регулируемые или операционные сервисы реально оказываются клиенту в новой структуре?
- Осуществляет ли компания хранение или управление клиентскими активами?
- Исполняет, передаёт или организует ли компанию ордера?
- Осуществляет ли дискрецию инвестиций?
- Входит ли деятельность в новую границу разрешения?
Такой подход позволяет отделить переходные вопросы от более широких — как работает лицензирование криптовалюты в Монако, особенно для услуг цифровых активов. Действующая компания базируется на предыдущих разрешениях и операциях, новая — начинает без них.
Предварительное разрешение может заменить ожидания автоматического наследования
Наиболее серьёзная ошибка — считать, что законность работы по старым правилам крипторынка автоматически даёт постоянное право деятельности в новых условиях.
Переходные механизмы бывают разными: власти могут временно принять старые разрешения, потребовать подать заявки до срока, автоматически конвертировать отдельные лицензии при соблюдении условий или разрешить продолжение деятельности только до рассмотрения новой заявки.
Пока Монако не опубликовал переходные положения, ни один из сценариев не считаем подтверждённым.
В Европе применяется механика наследования MiCA: поставщики, работавшие до 30 декабря 2024 года, могли при определённых условиях продолжить работу на переходный период, но ESMA уточнил, что это не считается получением MiCA-авторизации, и такие механизмы не действуют после 1 июля 2026 года.
Для Монако это важно: временное разрешение работать — не то же, что официальная авторизация по новому фреймворку.
Следовательно, действующим компаниям стоит заранее подготовить пакет для получения разрешения, поскольку для продолжения работы потребуется формальное одобрение, а не только опора на прежний статус.
Фреймворк, согласованный с MiCA, может потребовать полного пересмотра управления
Проект закона № 1131, вероятно, заменит базовую корпоративную регистрацию и уведомление о деятельности более строгой структурой, согласованной с MiCA и жёсткими лицензионными условиями.
MiCA-фреймворк акцентирует внимание на управлении: кто контролирует бизнес, насколько пригодно руководство, как выстроено управление рисками, и может ли фирма подтвердить добросовестное корпоративное управление, профессиональное поведение, защиту клиента и финансовые гарантии. Европейские CASP работают в рамках определённых полномочий и обязательств по управлению.
Для компании в Монако подготовка может включать пересмотр:
- обязанностей членов совета и топ-менеджмента;
- независимости комплаенса;
- политики управления рисками;
- контроля конфликтов интересов;
- ведения документации;
- аутсорсинговых схем;
- эскалации инцидентов;
- контроля непрерывности работы;
- обработки жалоб клиентов;
- защиты клиентских активов и финансовых гарантий;
- кибербезопасности и операционного контроля.
Многие компании уже имеют такие процедуры. Сложность — подтвердить соответствие новым стандартам и грамотную документацию.
Различие между широкой регуляцией и конкретной проблемой перехода особенно ярко видно при сравнении общего фреймворка регулирования криптовалюты в Монако: переходный комплаенс проверяет, способны ли фактические процедуры действующего поставщика пройти смену законодательства, включая любые технические детали, установленные позже вторичными нормами.
Комплаенс может стать многоуровневым процессом
Новая модель разрешения может предполагать несколько контролирующих структур.
CCAF — независимый орган Монако, осуществляющий надзор за финансовой деятельностью и в целом схожий с рыночными регуляторами в ЕС, где MiCA формирует надзор за ценными бумагами и криптоактивами. Уже сейчас требуется разрешение для регулируемой финансовой деятельности, предварительное одобрение по крупным изменениям капитала, целям компании и структуре управления.
Если крипторазрешение перейдёт в компетенцию CCAF при новом законе, компании должны готовиться к тому, что регуляторы проверяют весь операционный комплекс, а не только криптотехнологии.
В технических проверках могут участвовать органы, ответственные за финансовую безопасность, IT-безопасность или AML, а если итоговая конструкция требует — точки координации с банковскими регуляторами или другими контролируемыми структурами. Раньше узкая процедура одобрения может стать многоуровневой, охватывая финансовый и технологический контроль — аналогично формализации надзора после MiCA: к июлю 2025 года ESMA включила в реестр 300 фирм.
На практике компания должна быть готова давать одинаковые ответы разным регуляторам с вариациями одного вопроса: Как устроен сервис, кто его контролирует, что может пойти не так, и как подтверждается соответствие нормам для предотвращения вреда клиенту или финансовой системе?
AML/CFT — главный поток переходных работ
Реформа регулирования в Монако тесно связана с усилением комплаенса по противодействию отмыванию денег и финансированию терроризма, поскольку регуляторы ужесточают требования к предотвращению отмывания.
Financial Action Task Force поместила Монако под усиленный мониторинг в июне 2024 года, отметив такие зоны, как санкции за нарушение AML/CFT, отчётность о подозрительных транзакциях, эффективность судебного механизма и изъятие активов.
Прогресс достигнут, но Монако остался под усиленным мониторингом в обновлении FATF от 19 июня 2026 года. Реформа должна устранить стратегические недостатки, изменить классификацию Монако и обеспечить его выход из «серого списка».
Для криптокомпаний это значит необходимость усиления комплаенс-контроля за отмыванием денег и финансированием терроризма, а не просто выполнение комплаенса через функцию поддержки.
Действующий CASP должен пересмотреть:
- идентификацию и проверку клиентов;
- проверку бенефициаров;
- углубленную проверку при работе с юрисдикциями высокого риска;
- мониторинг транзакций;
- анализ кошельков;
- санкционный контроль;
- оценку рисков клиентов;
- отчётность о подозрительных транзакциях;
- анализ происхождения средств;
- хранение данных;
- укомплектование штата комплаенса.
Переход особенно сложен для структур, растущих при более мягком регулировании, а затем добавивших контроли при росте объёмов работы, когда даже Европейская комиссия требует усиленных гарантий при работе с третьими странами высокого риска.
Зрелое лицензирование подразумевает разработку и внедрение таких контролей до получения разрешения, а не доработку при возникновении проблем — особенно если ранее отмечались стратегические недостатки.
Защита активов может изменить операционную практику
Хранение активов — область, где разница между старой и новой моделью комплаенса наиболее заметна, особенно когда криптохранение считается деятельностью с повышенными требованиями к разрешению.
Компания, обеспечивающая защиту клиентских криптоактивов, обязана продемонстрировать сегрегацию активов, контроль приватных ключей, сверку данных, разрешение на вывод средств, реагирование на инциденты и механизмы работы в случае несостоятельности или сбоя. Также требуется надзор за сторонними провайдерами услуг, если хранение или архитектура кошельков вынесены вне фирмы.
Это не просто вопросы политики или документов по виртуальным активам.
Например, биржа хранит BTC клиентов, используя собственные казначейские кошельки. Регулятор может требовать доказательств, что клиентские активы отделены от средств компании, разрешения на вывод не сконцентрированы у одного лица, а записи могут быть стабильно сверены.
Практический подход к разделению регулируемых сервисов — европейская модель Gate Technology Ltd по MiCA: CASP получают разрешение на хранение, управление платформой, крипто-фиат обмен, крипто-крипто обмен, исполнение и переводы.
Пользователь видит обмен на уровне продукта — например, спотовый рынок BTC/USDT на Gate.com, но регуляторная задача скрыта за интерфейсом: какая организация оказывает услугу, с каким разрешением и кем контролируется?
Действующий CASP в Монако: последовательность практического перехода
Действующий CASP в Монако не обязан ждать финального срока для подготовки, и криптофирмы должны воспринимать этот процесс как план перехода для рыночных участников под действующим надзором.
Работает последовательность:
- Инвентаризация текущих услуг.Сопоставьте каждое направление и путь клиента с реально осуществляемой регулируемой деятельностью.
- Сравните прежние разрешения с предлагаемым спектром.Определите, какие действия поставщиков digital asset services и других providers потребуют нового или расширенного разрешения.
- Проведите аудит управления.Проверьте надзор совета, пригодность менеджмента, комплаенс-контроль, конфликты и аутсорсинг.
- Перестройте контроли AML/CFT при необходимости.Тестируйте KYC, screening санкций, мониторинг транзакций и эскалацию подозрительной активности по новому уровню.
- Документируйте защиту и технические контроли.Процедуры хранения, архитектура кошельков, кибербезопасность, управление доступом и реагирование на инциденты должны быть готовы к регуляторной проверке.
- Сформируйте пакет доказательств для разрешения.Помимо политик требуются процедуры, ответственные лица, описания систем, оценка рисков и фактическое подтверждение работы контролей, особенно если новый режим требует предварительного разрешения CCAF.
- Отслеживайте финальный срок комплаенса в Монако.Только принятый закон, вторичные меры и утвержденный Национальным советом текст подтверждают, получит ли фирма наследование, его срок и момент, когда работа без новой авторизации станет незаконной.
Этот подход требует затрат заранее, но снижает риск «перестройки» бизнеса уже при работающем таймере разрешения.
Иностранные провайдеры могут столкнуться с независимой задачей перехода
Иностранные компании не должны ожидать, что локально ориентированный переход отменит требования о местном присутствии или даст им равную защиту, как действующим компаниям, уже размещённым и авторизованным в Монако.
Даже при действующем финансовом фреймворке Монако CCAF заявляет: компании без разрешения в Княжестве, как правило, не могут предлагать финансовые услуги, инструменты или продукты частным жителям Монако, а также должны подтверждать местное присутствие прежде, чем предоставлять услуги, за исключением отдельных случаев. Не запрошенный дистанционный маркетинг также ограничен в ряде условий.
В будущем криптофреймворк может утвердить такие же строгие территориальные и маркетинговые меры.
Это важно для зарубежных бирж, работающих через сайты, приложения, партнеров или рекламу. Компания может не иметь офиса в Монако, но создавать регуляторный риск дистанционными криптоуслугами, если требования к присутствию всё равно применяются к работе с клиентами из Монако.
Что если Монако не даст автоматического наследования разрешений?
Самый сложный сценарий — короткий переход без общего автоматического признания существующих разрешений.
Тогда у компаний три варианта: получить разрешение до финального срока, ограничить услуги вне своих полномочий или прекратить регулируемую деятельность до получения разрешения.
Стоит учитывать такую возможность заранее.
Коммуникация с клиентами, онбординг, обработка текущих ордеров, хранение и возможность вывода средств — всё требует резервных действий. Простое отключение регулируемой услуги в последний день само по себе создаёт риски поведения и управления.
Поэтому финальный срок комплаенса по криптовалютам в Монако, после официального анонса, станет важным для всех подразделений компании, а не только юридического блока.
Скорее всего, издержки на комплаенс вырастут
Более строгая авторизация повышает фиксированные расходы.
Поставщики могут потребовать дополнительный комплаенс-штат, правовую экспертизу, тестирование кибербезопасности, изменения в управлении, аудит и более формальную отчетность. Малые компании ощущают эти затраты сильнее, поскольку инфраструктура требуется вне зависимости от числа клиентов.
Европейский переход по MiCA показывает такую фильтрацию: до полного внедрения MiCA тысячи криптокомпаний работали по национальной регистрации, но только 194 получили MiCA-разрешение к маю 2026 года. Регуляторный переход Gate внутри Европы, например, прошёл путь от прежних разрешений к CASP-предписанию по MiCA до завершения перехода в ЕС, что отображает, как режим [markets in crypto assets] сформировал более строгую границу в рамках [eu framework].
Монако не обязательно повторяет европейский опыт, но тенденция очевидна: лицензирование ужесточается, а комплаенс превращается в постоянную операционную обязанность.
Заключение
Ожидаемый путь от режима Монако 2022 года к новому криптофреймворку — это не “старое разрешение становится новым автоматически”.
Действующим компаниям предстоит сопоставлять услуги с новыми границами разрешения, усиливать управление, обновлять AML/CFT-контроли, документировать процедуры хранения и кибербезопасности, а также — готовиться к более глубокому надзору. Завершающий фреймворк может предусматривать наследование или окно повторной авторизации, но никакой переходный срок не считается установленным до официального буквы закона.
Для компаний, работающих в Княжестве, рациональная стратегия перехода — быть готовы к разрешению до запуска формальных сроков.
Регуляторная траектория Монако всё больше ориентируется на те же требования, что в европейской реализации MiCA и контроле FATF: чёткая ответственность, более сильные контроли, прозрачные границы сервисов и большая обязанность для операторов цифровых активов. Переход поднимет расходы, но ставит ключевой вопрос для каждого поставщика: может ли бизнес подтвердить соответствие своих операций стандарту следующего регуляторного фреймворка?
Часто задаваемые вопросы
Действует ли закон о криптовалютах Монако 2022 года?
Да. Закон № 1.528 от 7 июля 2022 года согласно Legimonaco остаётся действующим по состоянию на 26 июля 2026 года. Будущие изменения могут отредактировать или заменить отдельные положения этого фреймворка.
Получают ли действующие криптокомпании в Монако новую лицензию автоматически?
Нет, это не следует считать установленным. Автоматическая конвертация, наследование и повторное разрешение зависят от финальных переходных положений Монако, если и когда их утвердит Национальный совет.
Объявлен ли окончательный срок комплаенса по криптовалютам в Монако?
Проверенный финальный срок заменяющего фреймворка нельзя подтвердить по официальному законодательству на 18 августа 2026 года. Не используйте неофициальные даты в качестве обязательных до публикации закона и норм, а также их одобрения Национальным советом.
Почему FATF важен для регулирования крипторынка Монако?
Монако проходит усиленный мониторинг FATF с июня 2024 года и остаётся в списке в июне 2026-го. План FATF направлен на повышение эффективности системы AML/CFT, делая борьбу с финансовыми преступлениями особенно актуальной для реформы крипторегулирования.
Может ли действующим фирмам потребоваться разрешение CCAF?
Это зависит от финального закона и реально оказываемых услуг. CCAF уже курирует регулируемую финансовую деятельность в Монако, требует предварительного одобрения для активностей и ключевых изменений, может выдавать разрешения на инвестиционные и другие услуги с цифровыми активами, контролировать поставщиков системы не только при первом одобрении, но и постоянно, а также обладает правом применения мер.
Обязан ли Монако полностью копировать MiCA?
Нет. Монако не член ЕС, поэтому внутренний фреймворк строится на основе национального законодательства. Модель Markets in Crypto-Assets ЕС может служить ориентиром по стандартам разрешения, управления, защиты и комплаенса в масштабах Европы, но Монако может уравнять провайдеров digital asset services с этим стандартом только через своё законодательство, а не прямое применение норм ЕС.
Дисклеймер: Контент предназначен для образовательных целей и не является юридическим, регуляторным, инвестиционным или комплаенс-консультированием. Регулирование криптовалюты может меняться быстро, и компаниям нужно проверять действующие требования у официальных властей Монако и квалифицированных юристов до принятия решений по регулированию.