zkAPI é uma solução de tecnologia de privacidade que aplica provas de conhecimento zero (Zero-Knowledge Proof, ZKP) ao controle de acesso a APIs e à verificação de pagamentos. Seu objetivo é reduzir a exposição direta das identidades, contas e registros de pagamento dos usuários ao acessar serviços online, como modelos de IA. Ao contrário dos modelos de acesso tradicionais que dependem de contas verificadas, chaves de API e sistemas de faturamento centralizados, o zkAPI visa permitir que os usuários provem criptograficamente que possuem direitos de acesso válidos ou credenciais de pagamento sem divulgar sua identidade completa ao provedor de serviços.
À medida que agentes de IA, aplicações automatizadas e serviços de modelo de pagamento por uso continuam a se desenvolver, os pagamentos por API estão se tornando uma infraestrutura importante para a economia digital. Embora os modelos de faturamento tradicionais sejam maduros, eles geralmente exigem que os provedores de serviços retenham registros de contas, solicitações e pagamentos por longos períodos, facilitando a associação do comportamento do usuário. As provas de conhecimento zero oferecem uma nova abordagem técnica para esse problema: separar as credenciais de pagamento do uso real do serviço até certo ponto, mantendo a verificação de autorização necessária e as capacidades de combate a abusos.
Este artigo começa com o conceito de zkAPI e explica como as provas de conhecimento zero podem ser usadas para autorização de acesso a APIs de IA, verificação de credenciais de pagamento e gerenciamento de cotas de uso. Também analisa os papéis potenciais dos contratos inteligentes do Ethereum, pagamentos on-chain e tecnologias de privacidade. Além disso, o artigo discute a diferença entre pagamentos anônimos e anonimato completo, bem como as limitações técnicas e comerciais que o zkAPI enfrenta em implementações do mundo real.
Principais Conclusões
-
O zkAPI é uma solução técnica que explora o uso de provas de conhecimento zero para acesso a APIs, verificação de identidade e autorização de pagamento. Seu objetivo é reduzir a exposição da identidade e das informações de pagamento dos usuários ao utilizarem serviços de IA.
-
As APIs de IA tradicionais geralmente dependem de contas, chaves de API e sistemas de faturamento centralizados, permitindo que os provedores de serviços associem registros de solicitações a contas específicas.
-
As provas de conhecimento zero permitem que os usuários provem que são elegíveis para acessar um serviço ou têm capacidade de pagamento suficiente sem divulgar todas as informações subjacentes usadas para verificação.
-
O Ethereum e suas redes de Layer 2 podem fornecer infraestrutura de pagamento, contratos inteligentes e verificação de credenciais para soluções relacionadas. No entanto, isso não significa que as solicitações de inferência de IA ou todas as informações de transação recebam automaticamente proteção de privacidade.
-
As aplicações do zkAPI no mundo real ainda precisam abordar questões como reutilização de credenciais, gerenciamento de cotas, abuso de solicitações, custos de geração de provas e faturamento do lado do servidor.
O Que É zkAPI? Por Que o Ethereum Introduziu uma Solução de Pagamento Anônimo para IA?
O zkAPI é um protocolo de pagamento de API focado em privacidade, desenvolvido em conjunto pelo Open Anonymity Project e pela Ethereum Foundation. Ele foi projetado para permitir que os usuários paguem por modelos de IA e outros serviços de pagamento por uso através de provas de conhecimento zero, sem associar diretamente cada solicitação de API à sua identidade real ou endereço de financiamento on-chain. Em 1º de outubro de 2026, a Ethereum Foundation anunciou que o zkAPI foi lançado na mainnet do Ethereum e publicou implementações para o cliente, servidor e contrato inteligente. O projeto originou-se do design de Créditos de Uso de API ZK proposto anteriormente por Vitalik Buterin e Davide Crapis, chefe da equipe dAI da Ethereum Foundation.
Os serviços de API de IA tradicionais geralmente usam chaves de API para associar solicitações de usuários a contas, enquanto essas contas estão vinculadas a cartões bancários ou outros métodos de pagamento. À medida que os usuários continuam a usar modelos, os provedores de serviços podem combinar prompts históricos, tempos de uso, valores gastos e informações de conta em registros de longo prazo. Mesmo que os usuários não forneçam ativamente seus nomes nos prompts, informações de conta continuamente vinculadas ainda podem criar um perfil de uso relativamente completo. Para aplicações de IA que envolvem pesquisa e desenvolvimento corporativo, análise financeira pessoal ou outras informações sensíveis, esse tipo de associação de dados pode criar preocupações adicionais de privacidade.
O zkAPI tenta mudar não os modelos de IA em si, mas o método de autorização de pagamento usado pelos serviços de modelo. Os usuários primeiro depositam fundos em um contrato inteligente do Ethereum e, em seguida, usam uma prova de conhecimento zero para mostrar ao servidor de pagamento que têm crédito disponível suficiente. O servidor pode confirmar a elegibilidade do pagamento sem saber qual depósito específico suporta a solicitação atual. Ao mesmo tempo, o provedor de serviços de IA pode processar os prompts enviados pelo usuário sem conhecer a identidade de financiamento on-chain associada à solicitação.
Portanto, o objetivo central do zkAPI é tornar as identidades de pagamento desvinculáveis dos registros de uso da API, em vez de criptografar automaticamente ou anonimizar completamente todas as solicitações de IA. Essa distinção é fundamental para entender o valor técnico do protocolo.
Como as Provas de Conhecimento Zero Permitem Pagamentos Privados para APIs de IA?
Uma prova de conhecimento zero é uma tecnologia criptográfica que permite que um provador demonstre a um verificador que uma afirmação é verdadeira sem divulgar todas as informações secretas usadas para gerar a prova. Por exemplo, um usuário pode provar que tem fundos suficientes para pagar por um serviço sem revelar de qual credencial de saldo privado os fundos vieram.
No zkAPI, após os usuários depositarem ETH ou outros ativos suportados em um contrato Vault no Ethereum, o sistema representa o saldo disponível através de uma Nota Privada. Uma Nota pode ser entendida como uma credencial de pagamento digital controlada pelas informações secretas do usuário. O protocolo usa Compromissos criptográficos para registrar credenciais válidas e organiza esses Compromissos com uma Árvore de Merkle. Isso permite que os usuários provem que suas credenciais pertencem a um conjunto válido sem revelar qual credencial específica possuem.
Quando um usuário precisa chamar uma API de IA, o cliente local gera uma prova de conhecimento zero mostrando que a Nota correspondente é válida, tem capacidade de pagamento suficiente e atende às condições de uso especificadas pelo protocolo. Após verificar a prova, o servidor de pagamento pode emitir uma chave de API temporária para o usuário. Esse processo não requer que o servidor obtenha as informações secretas originais do usuário ou vincule diretamente cada solicitação a um endereço de financiamento público.
Para evitar que o mesmo saldo seja usado repetidamente, o zkAPI introduz um mecanismo de Nullifier. Um Nullifier é um identificador único gerado a partir de informações secretas e é usado para detectar se o mesmo crédito utilizável foi usado mais de uma vez. Se o sistema detectar um Nullifier duplicado, ele pode identificar um comportamento potencial de gasto duplo sem divulgar a identidade completa do usuário ou os registros de financiamento. A implementação oficial utiliza componentes técnicos, incluindo provas de conhecimento zero Groth16, a curva BN254, hashing Poseidon e Árvores de Merkle.
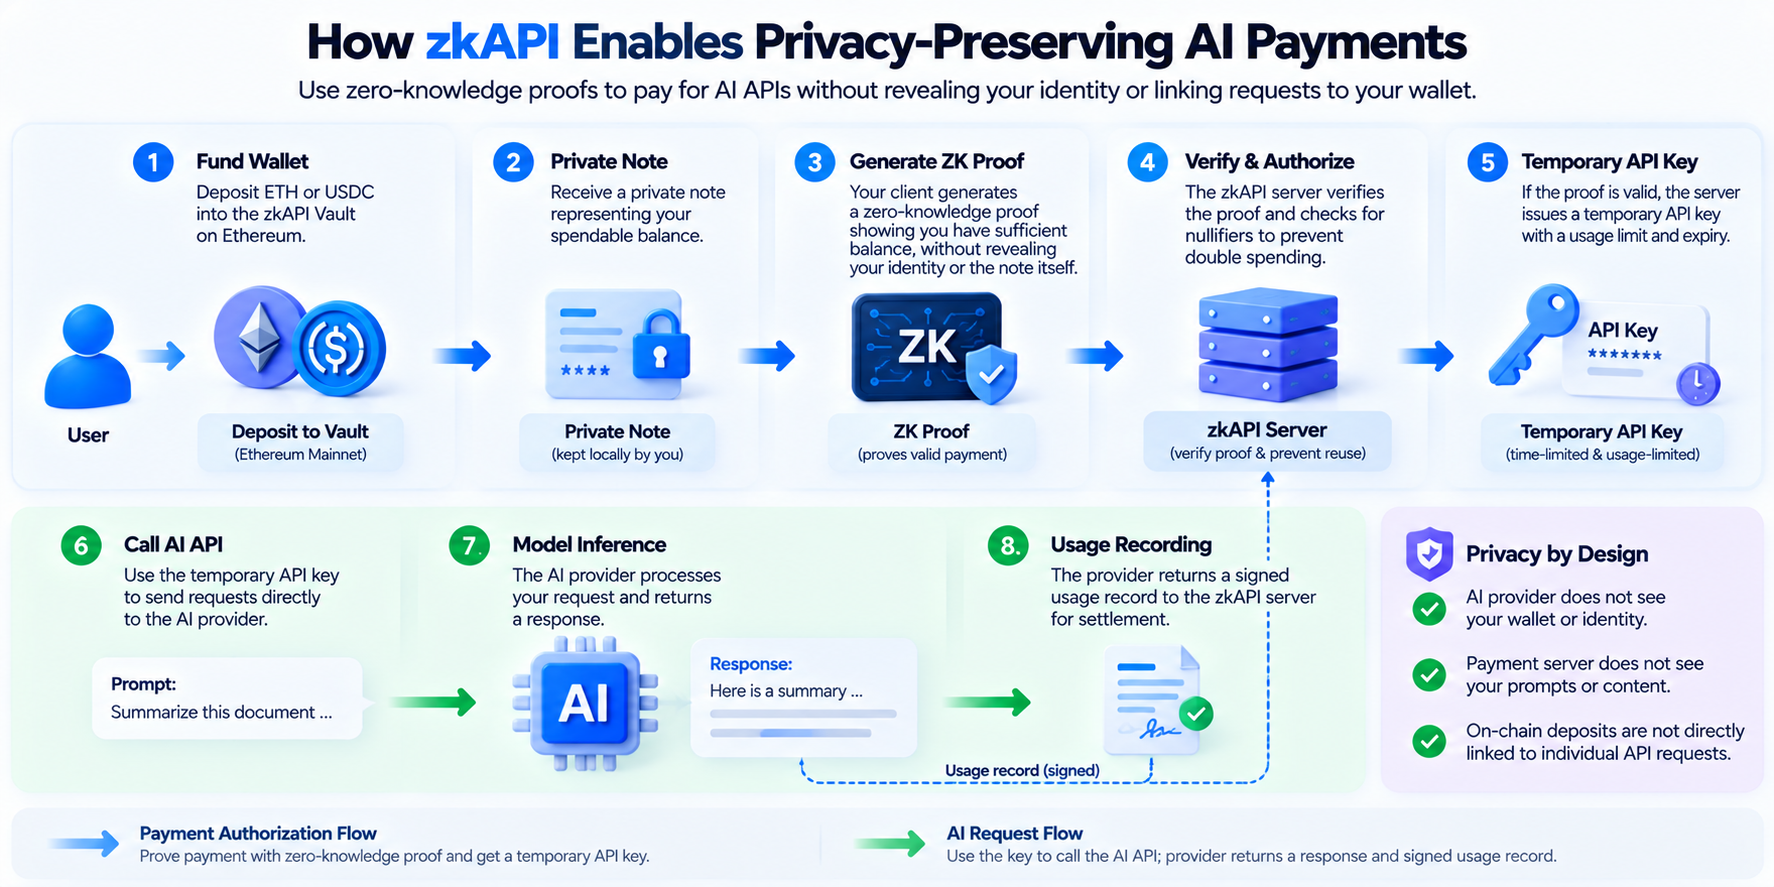
O processo do zkAPI pode ser dividido em cinco etapas: financiamento, prova de pagamento, autorização temporária, invocação do modelo e faturamento final. Ao contrário dos sistemas que iniciam uma transação on-chain para cada solicitação de API, o zkAPI permite que os usuários depositem fundos no Ethereum com antecedência e, em seguida, completem várias autorizações de acesso à API através de provas off-chain, evitando a necessidade de esperar pela confirmação da blockchain toda vez que um modelo é chamado.
Primeiro, o usuário financia um contrato Vault no Ethereum e recebe um saldo disponível representado por uma Nota Privada. Quando o usuário precisa chamar um modelo de IA, o cliente local gera uma prova de pagamento e a envia para o servidor zkAPI. Após verificar que a prova é válida, o servidor gera uma chave de API temporária para a sessão atual com um período de expiração definido e limite de gastos. O usuário pode usar essa chave para acessar serviços de IA suportados sem usar diretamente uma chave de API que está permanentemente vinculada à sua conta de pagamento pessoal.
No modelo Runtime-Key descrito nos materiais oficiais, o prompt do usuário é enviado diretamente ao provedor de serviços do modelo de IA, em vez de ser retransmitido através do servidor de pagamento zkAPI. O servidor de pagamento verifica a elegibilidade do pagamento e lida com o faturamento, enquanto o provedor de serviços de IA lida com a inferência do modelo. Após o término da sessão, o sistema calcula a taxa real com base nos registros de uso assinados e deduz o valor correspondente do saldo privado do usuário. O limite de gastos na chave temporária é um valor reservado e não significa que o usuário será necessariamente cobrado pelo valor total reservado.
O zkAPI também fornece um modo Proxy relativamente simples, no qual um servidor proxy retransmite solicitações. Essa abordagem pode ser mais fácil de integrar, mas o servidor proxy pode acessar o tráfego de solicitações, resultando em um limite de privacidade diferente do modelo Runtime-Key. Portanto, ao analisar as capacidades de privacidade do zkAPI, é necessário distinguir entre modos operacionais específicos, em vez de tratar todos os métodos de implantação como tendo o mesmo nível de isolamento de dados.
Quais Papéis o Vault, a Nota Privada e o Nullifier Desempenham?
O Vault é a infraestrutura de contrato inteligente que o zkAPI usa para gerenciar os fundos dos usuários no Ethereum. Os usuários depositam ativos no Vault através de transações públicas on-chain e podem usar seus saldos privados para pagar por serviços de API de acordo com as regras do protocolo. Ao contrário de transferir fundos diretamente para a conta de um provedor de serviços centralizado, o gerenciamento de fundos e as regras de retirada do Vault são implementados através de contratos inteligentes. O design oficial permite que os usuários retirem seus fundos restantes através do correspondente processo de saída on-chain, reduzindo a dependência de um único servidor de pagamento permanecer online.
A Nota Privada representa o saldo privado que o usuário pode controlar. Não é uma nova criptomoeda, mas uma credencial criptográfica usada para controlar e provar a elegibilidade de pagamento. Através da Nota e da Árvore de Merkle, os usuários podem provar que possuem um saldo válido sem divulgar os registros de financiamento correspondentes para cada pagamento. Isso significa que uma relação direta um-para-um entre o financiamento público on-chain e o uso específico do serviço de IA não é mais necessária.
O Nullifier previne o gasto duplo. Se um sistema de pagamento de privacidade oculta credenciais de saldo, mas não consegue detectar o uso repetido, um usuário poderia potencialmente gastar os mesmos fundos várias vezes. Portanto, o zkAPI utiliza Nullifiers para manter as verificações de unicidade necessárias enquanto protege a privacidade das credenciais. Os três componentes lidam respectivamente com gerenciamento de fundos, provas de elegibilidade de pagamento privado e detecção de gastos duplos, formando juntos o mecanismo básico de pagamento do protocolo.
É importante notar que o financiamento e as retiradas do Vault permanecem transações públicas na blockchain do Ethereum. O zkAPI oculta principalmente a relação entre transações de financiamento específicas e o uso subsequente da API, em vez de tornar endereços de financiamento, valores de transação ou toda a atividade on-chain completamente invisíveis.
Como o zkAPI Difere dos Métodos Tradicionais de Pagamento de API de IA?
As APIs de IA tradicionais geralmente usam saldos de conta ou faturamento pós-pago. Após registrar uma conta, os desenvolvedores recebem uma chave de API, e o sistema usa essa chave para identificar a origem da solicitação, rastrear o uso de Tokens e calcular taxas. Esse modelo oferece ferramentas de desenvolvedor maduras, gerenciamento de faturamento e sistemas de suporte ao cliente, mas os provedores de serviços também podem associar registros de uso da API a informações de conta ao longo de longos períodos.
O zkAPI usa credenciais de saldo privado e provas de conhecimento zero para verificar a elegibilidade de pagamento, tentando separar a identidade do usuário, a fonte de pagamento e solicitações específicas. Sua principal diferença não é se usa ETH para pagamento, mas se o provedor de serviços pode estabelecer diretamente uma relação entre a conta de pagamento e as solicitações do modelo.
| Dimensão de Comparação |
API de IA Tradicional |
zkAPI |
| Identidade de pagamento |
Geralmente vinculada a uma conta registrada |
Usa credenciais de pagamento privadas |
| Autorização de API |
Chave de API de longo prazo ou Token de conta |
Prova de conhecimento zero e chave de API temporária |
| Método de faturamento |
Saldo de conta ou faturamento periódico |
Crédito privado e registros de uso reais |
| Vínculo de informações de pagamento |
Provedores de serviços geralmente podem vincular contas e solicitações |
Projetado para separar fontes de pagamento de solicitações |
| Dependência da blockchain |
Geralmente não exigida |
Usa um contrato de financiamento do Ethereum |
| Privacidade do conteúdo da solicitação |
Geralmente visível para o provedor de serviços do modelo |
Ainda visível para o provedor de serviços do modelo |
| Principais limitações |
Centralização de dados de conta e vinculação de identidade |
Custos de prova, complexidade do protocolo e limites de privacidade |
Portanto, o zkAPI não se destina a substituir completamente as chaves de API tradicionais. Em vez disso, utiliza autorização temporária e credenciais de pagamento privadas para mudar a relação entre chaves de API e identidades de pagamento de longo prazo. Para aplicações que precisam apenas de gerenciamento padrão de faturamento e acesso, o modelo tradicional ainda pode ser mais simples. Para usuários ou aplicações que desejam reduzir a exposição das identidades de pagamento, o zkAPI oferece outra opção técnica.
O zkAPI Pode Realmente Permitir Conversas de IA Completamente Anônimas?
O zkAPI pode reduzir o vínculo direto entre identidades de pagamento e solicitações de API, mas não pode garantir conversas de IA completamente anônimas. A Ethereum Foundation deixou claro em seu anúncio oficial que os provedores de serviços de IA ainda podem ler os prompts enviados pelos usuários e as respostas geradas pelos modelos, pois a inferência do modelo requer o processamento desse conteúdo. Em outras palavras, o zkAPI protege a privacidade do vínculo de pagamento; não fornece automaticamente inferência de IA criptografada de ponta a ponta.
Os metadados da rede também são um risco potencial à privacidade. Se um usuário acessar continuamente um serviço a partir de um endereço IP fixo, o gateway de pagamento ou o provedor do modelo ainda pode analisar o comportamento do usuário através de tempos de conexão, frequência de solicitações e outras características da rede. Mesmo que a credencial de pagamento em si não possa ser vinculada diretamente, padrões repetidos na camada de rede podem reduzir a anonimidade. Portanto, os materiais oficiais tratam a anonimidade da rede como uma questão que requer medidas técnicas adicionais, em vez de uma capacidade que o zkAPI já abordou completamente.
Além disso, os próprios prompts podem revelar a identidade. Por exemplo, se um usuário fornecer repetidamente o mesmo histórico pessoal, nome de projeto corporativo ou conteúdo de conversa histórica em diferentes sessões, o provedor de serviços do modelo pode ser capaz de relinkar essas solicitações com base nas características do conteúdo. Mesmo sem um nome de conta, um estilo de escrita distinto e informações contextuais contínuas ainda podem fornecer pistas identificadoras.
Portanto, uma compreensão mais precisa é que o zkAPI pode reduzir a associação entre identidades de pagamento e registros de uso da API no nível do design do protocolo, mas a proteção abrangente da privacidade da IA ainda requer outras tecnologias, incluindo anonimidade de rede, minimização de dados e computação que preserva a privacidade.
Por Que o zkAPI É Adequado para Agentes de IA e Pagamentos Máquina-a-Máquina?
Os Agentes de IA usam APIs de maneira diferente dos usuários comuns em alguns aspectos. Usuários tradicionais normalmente compram assinaturas manualmente através de sites ou aplicativos, enquanto os Agentes de IA podem precisar chamar automaticamente vários modelos, bancos de dados ou serviços de computação com base em uma tarefa. Se cada serviço exigir uma conta separada, método de pagamento e chave de API de longo prazo, o gerenciamento de pagamentos e permissões pode se tornar complexo para sistemas automatizados.
Os mecanismos de crédito privado e autorização temporária fornecidos pelo zkAPI oferecem uma abordagem técnica para serviços de pagamento por uso máquina-a-máquina. Um Agente de IA pode obter acesso à API dentro de um valor de financiamento pré-definido e limite de gastos, e então chamar os serviços relevantes de acordo com a tarefa real. Através de provas de conhecimento zero, o servidor de pagamento pode verificar o crédito autorizado sem exigir que cada chamada esteja diretamente associada a uma conta de pagamento de longo prazo.
Além da inferência de modelos de IA, a Ethereum Foundation listou consultas RPC de blockchain, geração de imagens e vídeos, serviços de largura de banda de VPN e outros faturamentos máquina-a-máquina como casos de uso potenciais. Esses serviços compartilham características comuns: geralmente são cobrados por chamada, tarefa de computação, tempo ou volume de tráfego e, portanto, podem usar mecanismos semelhantes de autorização de crédito e liquidação de registros de uso.
No entanto, pagamentos automatizados por Agentes de IA também requerem controles rigorosos de fundos e permissões. Mesmo que a identidade de pagamento esteja protegida, configurações de tarefa incorretas, chamadas de API anormais ou entradas maliciosas ainda podem esgotar rapidamente os fundos. Portanto, implementações do mundo real precisam estabelecer limites por chamada, orçamentos de sessão, listas de serviços permitidos e monitoramento de uso anômalo. Pagamentos de privacidade não devem ser equiparados à segurança de pagamento automatizado.
Quais Limitações Técnicas e Riscos de Segurança o zkAPI Enfrenta?
A primeira categoria de desafios vem das provas criptográficas e da complexidade do sistema. Embora as provas de conhecimento zero possam ocultar algumas informações subjacentes, a geração de provas, verificação e gerenciamento de credenciais ainda aumentam os custos de desenvolvimento e operação. O protocolo deve garantir que os saldos privados dos usuários sejam atualizados corretamente e prevenir gastos duplos, enquanto também lida com a expiração de chaves temporárias, liquidação de registros de uso, saídas anormais e outras situações. Comparado a um banco de dados de faturamento centralizado tradicional, esse design requer mais componentes criptográficos e de contratos inteligentes para operar em conjunto.
A segunda categoria diz respeito à segurança dos contratos inteligentes e serviços de pagamento. O contrato Vault gerencia fundos on-chain. Se houver vulnerabilidades no contrato, na lógica de verificação de provas ou na implementação do cliente, a segurança dos fundos dos usuários pode ser afetada. Embora o projeto oficial tenha publicado seu código-fonte e implantado componentes relacionados na mainnet do Ethereum, seu repositório no GitHub ainda rotula o protocolo como uma implementação experimental. Isso significa que usuários e desenvolvedores não devem assumir que o protocolo possui todas as proteções de segurança de um sistema de pagamento comercial maduro simplesmente porque está ativo na mainnet.
A terceira categoria é o equilíbrio entre proteção de privacidade e operações de serviços do mundo real. Provedores de serviços de IA ainda precisam identificar abusos, impor limites de taxa e lidar com disputas de faturamento, enquanto mecanismos de pagamento anônimos podem dificultar a aplicação direta de controles de risco baseados em contas tradicionais. O zkAPI mantém as restrições de faturamento necessárias através de chaves temporárias, limites de gastos e registros de uso assinados, mas os provedores de serviços ainda precisam desenvolver mecanismos de combate a abusos adequados para ambientes de pagamento de privacidade.
Além disso, o protocolo não resolve automaticamente a anonimidade da rede ou o vazamento de conteúdo de prompts. Para aplicações de IA que processam informações altamente sensíveis, usar apenas o zkAPI não é suficiente para alcançar a confidencialidade abrangente dos dados. Também é necessário avaliar as políticas de processamento de dados do provedor de modelos, métodos de conexão de rede e tecnologias adicionais de computação que preservam a privacidade.
O Que o zkAPI Significa para a Infraestrutura de Pagamento do Ethereum e da IA?
O lançamento do zkAPI reflete como a exploração do Ethereum em aplicações de IA está se expandindo de pagamentos de ativos para autorização de privacidade e faturamento de serviços. Pagamentos tradicionais em blockchain geralmente se concentram na capacidade de transferir ativos entre diferentes endereços. O zkAPI vai além, examinando como completar pagamentos enquanto reduz o vínculo de informações entre identidades de pagamento e uso real do serviço. Isso significa que contratos inteligentes do Ethereum podem servir não apenas como infraestrutura de transferência de pagamento, mas também como parte do controle de acesso e gerenciamento de fundos para serviços digitais.
Do ponto de vista da arquitetura técnica, o zkAPI combina gerenciamento de fundos on-chain com autorização de API off-chain. O Ethereum lida com o contrato de fundos e a lógica de verificação necessária, as provas de conhecimento zero ocultam o vínculo entre credenciais de pagamento e comportamento de uso específico, e os provedores de serviços de IA continuam a realizar a inferência do modelo. Essa divisão evita colocar cada chamada de API diretamente na blockchain e fornece um design de referência para futuros serviços de pagamento por uso.
No entanto, o zkAPI ainda está nas fases iniciais de adoção no mundo real. Seu desenvolvimento a longo prazo dependerá não apenas da maturidade da tecnologia de provas de conhecimento zero, mas também da disposição dos provedores de serviços de IA em integrá-lo, da conveniência da integração para os desenvolvedores e da necessidade genuína dos usuários de separar identidades de pagamento dos registros de uso do modelo. Para o Ethereum, o significado mais importante do zkAPI é que ele demonstra uma arquitetura operacional de pagamento de privacidade — não que todos os serviços de API de IA se moverão para pagamentos on-chain.
Conclusão
O zkAPI é um protocolo de pagamento de API focado em privacidade lançado através de uma colaboração entre a Ethereum Foundation e o Open Anonymity Project. Através de contratos inteligentes Vault, Notas Privadas, provas de conhecimento zero e chaves de API temporárias, ele separa as identidades de pagamento dos usuários de seus registros de uso de serviços de IA. Os usuários podem depositar fundos no Ethereum com antecedência e, em seguida, obter acesso à API através de provas criptográficas sem divulgar a fonte do financiamento correspondente para cada solicitação.
Comparado aos métodos tradicionais de pagamento de API de IA, a inovação central do zkAPI não é simplesmente usar ETH ou stablecoins para adquirir serviços de modelo. Em vez disso, ele tenta abordar a associação de longo prazo entre contas de pagamento e conteúdo de solicitações. Ao combinar gerenciamento de fundos on-chain com faturamento de uso off-chain, o protocolo pode reter a verificação de cotas e a detecção de gastos duplos, enquanto melhora a proteção de privacidade na camada de pagamento.
No entanto, o zkAPI não significa que os serviços de IA se tornem completamente anônimos. Provedores de modelos ainda podem ler prompts, enquanto metadados da rede e características de conteúdo também podem revelar informações do usuário. Se esse tipo de tecnologia pode ser amplamente aplicado a Agentes de IA, inferência de modelos e outros serviços de pagamento por uso exigirá uma validação adicional de sua segurança, escalabilidade e viabilidade comercial.
FAQ
1. O Que É zkAPI?
O zkAPI é um protocolo de pagamento de API focado em privacidade baseado em provas de conhecimento zero. Ele permite que os usuários provem que têm crédito suficiente para o serviço através de credenciais de pagamento privadas, sem divulgar a fonte de financiamento específica ou a identidade de pagamento de longo prazo ao servidor de pagamento.
2. O zkAPI Foi Lançado Oficialmente pelo Ethereum?
O zkAPI foi desenvolvido em conjunto pelo Open Anonymity Project e pela Ethereum Foundation e foi anunciado como ativo na mainnet do Ethereum em 1º de outubro de 2026. É uma implementação técnica experimental desenvolvida através da colaboração e não é um protocolo de camada base obrigatório da rede Ethereum.
Os materiais oficiais da Ethereum Foundation afirmam que ativos como ETH e USDC podem ser usados para cenários de financiamento e pagamento relacionados. No entanto, os ativos específicos suportados pelo cliente, contrato Vault e versão de implantação devem ser determinados com base na documentação mais recente para a implementação relevante.
4. O zkAPI Pode Ocultar os Prompts Enviados pelos Usuários para a IA?
Não. O zkAPI oculta principalmente a relação entre identidades de pagamento e registros de uso da API. Provedores de serviços de modelos de IA ainda precisam ler os prompts para gerar respostas, portanto, o conteúdo do prompt não é automaticamente criptografado simplesmente porque o zkAPI é usado.
5. Por Que o zkAPI Precisa de Nullifiers?
Nullifiers são usados para detectar se credenciais de saldo privado foram gastas mais de uma vez. O sistema pode prevenir que o mesmo crédito seja reutilizado verificando identificadores únicos, enquanto evita a divulgação direta das informações secretas completas das credenciais.
6. O zkAPI É Adequado para Pagamentos Automatizados por Agentes de IA?
O zkAPI pode fornecer aos Agentes de IA faturamento por uso, autorização temporária e credenciais de pagamento privadas. No entanto, implementações do mundo real ainda precisam de limites orçamentários, permissões de acesso e controles de uso anômalo para reduzir os riscos financeiros associados a chamadas automatizadas.