PHP2Shell é um tópico de segurança analisado recentemente que envolve o risco de execução remota de código em servidores PHP. Ele se refere principalmente a invasores que exploram ambientes de execução do PHP vulneráveis ou componentes de aplicações relacionados para executar código no lado do servidor sem autorização. O PHP é amplamente utilizado em sites, sistemas de gerenciamento de conteúdo e diversos serviços de backend. Como resultado, quando vulnerabilidades relacionadas afetam serviços expostos à internet, elas podem ameaçar ainda mais a segurança dos dados dos usuários, da autenticação de identidade e dos sistemas empresariais.
Para o setor de criptomoedas, os riscos das vulnerabilidades em PHP não se limitam aos sites tradicionais. Plataformas de negociação de criptomoedas, sites de projetos, serviços relacionados a carteiras e aplicações Web3 também dependem de servidores, bancos de dados e APIs para fornecer gerenciamento de contas, dados de mercado e interações de negociação. Se esses sistemas contiverem falhas graves de segurança, invasores poderão acessar credenciais confidenciais ou manipular interações dos usuários por meio da invasão de um serviço Web, ampliando o possível impacto do incidente de segurança.
No entanto, riscos de segurança de servidores e segurança de protocolos de blockchain não são a mesma coisa. Uma vulnerabilidade em PHP não quebra automaticamente chaves privadas de carteiras, e um servidor comprometido, por si só, não é suficiente para determinar que os ativos dos usuários foram roubados. Este artigo começa com os conceitos básicos de PHP2Shell e explica os princípios técnicos da execução remota de código, os possíveis caminhos pelos quais as vulnerabilidades podem afetar contas de criptomoedas e como plataformas, desenvolvedores e usuários comuns podem estabelecer proteções de segurança mais eficazes.
Principais pontos
-
PHP2Shell é um nome analisado recentemente associado a riscos de segurança de execução remota de código em PHP. O problema central é que invasores podem executar código não autorizado por meio de ambientes de servidor vulneráveis.
-
A execução remota de código (RCE) é diferente das vulnerabilidades comuns da Web. Em casos graves, ela pode afetar privilégios do servidor, acesso a bancos de dados e a lógica de negócio do backend.
-
Um servidor PHP comprometido não significa que a rede blockchain ou as chaves privadas dos usuários tenham sido violadas. O fato de os criptoativos serem afetados depende das relações de permissão entre o servidor e os sistemas de autenticação de contas, assinatura de transações e custódia de ativos.
-
Para plataformas de negociação centralizadas, os riscos potenciais podem envolver sessões de usuários, credenciais de API, dados de contas e interfaces de negócio. Para carteiras sem custódia, os usuários devem observar principalmente páginas maliciosas, interações de phishing e assinaturas de transações perigosas.
-
Instalar patches de segurança prontamente, restringir permissões de servidores, isolar credenciais confidenciais, ativar a autenticação multifator e verificar assinaturas de transações de forma independente são medidas importantes para reduzir riscos relacionados.
O que é a vulnerabilidade PHP2Shell? Por que ela é um problema crítico de segurança?
PHP2Shell não é uma única função do PHP nem um plugin de terceiros. É um termo coletivo para duas vulnerabilidades de segurança no núcleo do PHP: CVE-2026-109618 e CVE-2026-109619. As duas vulnerabilidades foram divulgadas em 21 de outubro de 2026. Ambas envolvem possíveis problemas de segurança na forma como o PHP lida com solicitações excepcionais e estados de memória, e ambas receberam uma pontuação de 9,2 no CVSS v4.0, classificando-se na categoria de severidade crítica.
Diferentemente das vulnerabilidades tradicionais em aplicações PHP, o PHP2Shell ocorre no ambiente de execução do PHP. Isso significa que, mesmo que os desenvolvedores do site tenham aplicado filtros padrão de entrada do usuário e que a aplicação em si não tenha falhas evidentes de injeção de SQL ou upload de arquivos, os componentes subjacentes do PHP ainda podem estar expostos a ataques devido às vulnerabilidades.
O principal perigo do PHP2Shell é que os invasores podem não precisar fazer login antecipadamente no site-alvo. Eles podem ter a oportunidade de acionar operações anormais de memória por meio de solicitações especialmente elaboradas e, posteriormente, obter execução remota de código. As condições reais de exploração dependem da versão do PHP, do modo de operação do servidor e da configuração de implantação. Nem todos os sites em PHP apresentam exatamente a mesma superfície de ataque.
| ID da vulnerabilidade |
Problema central |
Possível impacto de segurança |
| CVE-2026-109618 |
Erro de estado de memória durante o tratamento de exceções de falta de memória (OOM) |
Execução remota de código |
| CVE-2026-109619 |
Uso de referências de memória inválidas durante o processamento e a limpeza de solicitações |
Execução remota de código, divulgação de informações da memória |
O PHP lançou oficialmente versões corrigidas e recomenda claramente que os usuários afetados façam a atualização o mais rápido possível.
Como o PHP2Shell aciona a execução remota de código?
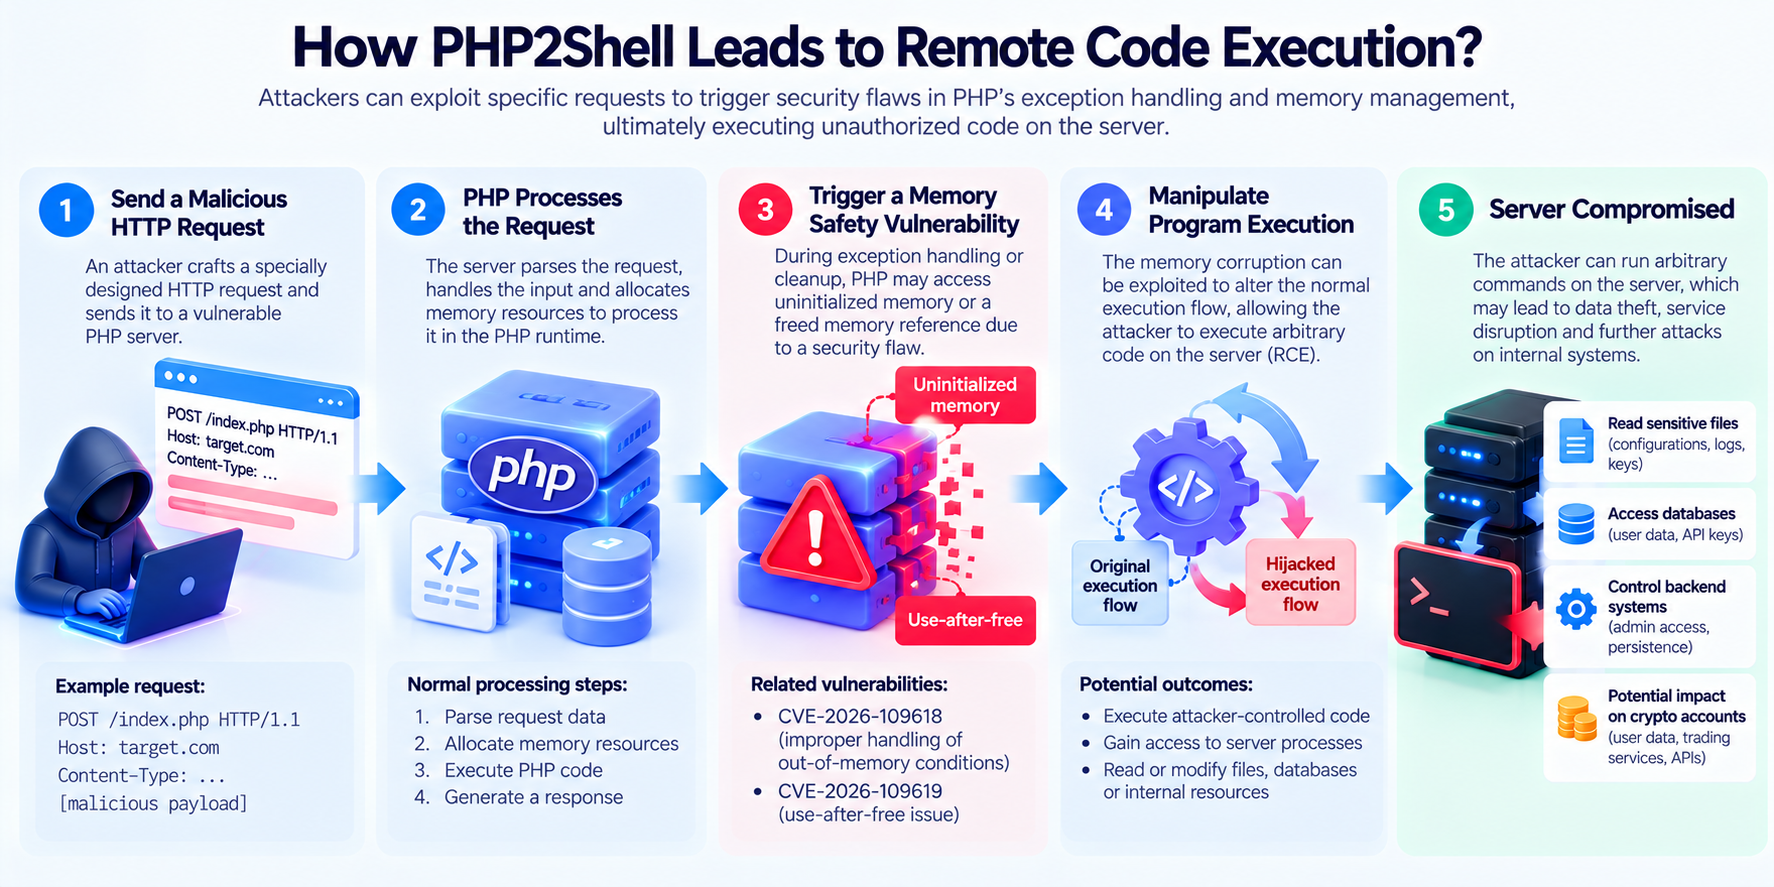
Para entender os riscos do PHP2Shell, é necessário primeiro compreender como os servidores PHP processam solicitações dos usuários.
Quando um usuário visita um site, envia um formulário ou chama uma API, o servidor Web encaminha a solicitação relevante ao ambiente de execução do PHP para processamento. O PHP analisa os dados da solicitação, executa o código da aplicação e retorna o resultado ao usuário. Durante esse processo, o servidor precisa alocar memória, preservar o estado da solicitação e liberar recursos relacionados após o término da solicitação.
Em circunstâncias normais, o PHP deve limpar com segurança os recursos alocados mesmo quando o processamento da solicitação falha. No entanto, as duas vulnerabilidades associadas ao PHP2Shell ocorrem justamente durante o tratamento de exceções e a limpeza de memória.
A CVE-2026-109618 está relacionada ao tratamento de falta de memória. Quando ocorre uma falha de alocação de memória enquanto o PHP analisa uma solicitação, alguns dados internos podem ainda não ter sido totalmente inicializados. Se uma rotina de limpeza subsequente tratar incorretamente esses dados como um estado válido, poderá ocorrer corrupção de memória.
A CVE-2026-109619 envolve referências de memória inválidas durante o processamento de solicitações. Quando determinados recursos já foram liberados, mas os ponteiros ou estados relacionados são mantidos, operações subsequentes podem acessar incorretamente regiões de memória que não são mais válidas. Esse tipo de problema é geralmente conhecido como use-after-free.
Quando condições específicas de exploração são atendidas, invasores podem usar esses erros de memória para alterar o fluxo normal de execução do programa e fazer com que o servidor execute código não autorizado. Os privilégios de execução geralmente são limitados pelas permissões da conta de trabalho do PHP. No entanto, se as permissões do servidor estiverem configuradas de forma inadequada, os invasores ainda poderão acessar arquivos confidenciais ou tentar ampliar seu controle.
É importante observar que os riscos reais variam conforme os modos de implantação. Por exemplo, alguns caminhos de exploração envolvendo Apache mod_php foram validados, enquanto as condições de acionamento e a capacidade de exploração em outros ambientes, como PHP-FPM, não são exatamente as mesmas.
Quais versões do PHP e ambientes de servidor são afetados pelo PHP2Shell?
O PHP2Shell afeta várias versões do PHP que ainda estão em uso. Em 21 de outubro de 2026, o PHP lançou as atualizações de segurança correspondentes para corrigir as duas vulnerabilidades críticas.
Em 27 de outubro de 2026, as principais versões afetadas e corrigidas são as seguintes:
| Ramificação do PHP |
Versões afetadas |
Versão corrigida |
| PHP 8.2 |
Anteriores à 8.2.35 |
8.2.35 |
| PHP 8.3 |
Anteriores à 8.3.36 |
8.3.36 |
| PHP 8.4 |
Anteriores à 8.4.27 |
8.4.27 |
| PHP 8.5 |
Anteriores à 8.5.12 |
8.5.12 |
Versões mais antigas do PHP também podem ser afetadas por problemas relacionados. Para versões que não recebem mais manutenção oficial, os desenvolvedores precisam confirmar se distribuidores de sistemas operacionais ou serviços comerciais de manutenção fornecem patches de segurança, em vez de depender apenas dos números de versão para avaliar o risco.
Além disso, algumas distribuições Linux podem corrigir vulnerabilidades por meio de retroportabilidade de patches de segurança, aplicando a correção enquanto mantêm o número original da versão. Portanto, determinar se um servidor está seguro exige verificar tanto a versão real da compilação do pacote quanto os avisos de segurança do fornecedor.
Em termos de métodos de implantação, o PHP2Shell pode envolver Apache mod_php, PHP-FPM, php-cgi, FrankenPHP e outros ambientes de execução do PHP. No entanto, as condições de exploração diferem entre os modos. Os administradores de servidores precisam avaliar o impacto com base em sua própria pilha tecnológica, em vez de presumir que todos os sites que usam PHP podem ser comprometidos pelo mesmo método de ataque.
Por que o PHP2Shell pode ameaçar a segurança de contas de negociação de criptomoedas?
As plataformas de negociação de criptomoedas geralmente consistem em vários sistemas independentes, incluindo login de usuários, verificação de identidade, correspondência de negociações, gerenciamento de contas, custódia de ativos, aprovação de saques e controle de riscos.
O PHP2Shell afeta diretamente servidores PHP vulneráveis, e não a própria rede blockchain. Se o site público ou o serviço de backend de uma plataforma utilizar uma versão afetada do PHP, invasores poderão tentar acessar o servidor relacionado por meio da vulnerabilidade.
Quando um servidor é comprometido, invasores podem procurar informações de conexão de banco de dados, dados de sessões de usuários, credenciais de API ou outras configurações confidenciais. Se essas informações fornecerem acesso a um sistema de gerenciamento de contas, elas poderão aumentar o risco de divulgação de informações da conta ou falsificação de identidade.
Por exemplo, uma plataforma de serviços de criptomoedas pode usar PHP para desenvolver interfaces de gerenciamento de contas e armazenar no servidor credenciais internas de API com altos privilégios. Se um invasor obtiver acesso ao servidor por meio da execução remota de código, poderá tentar ler essas credenciais e usá-las para chamar interfaces de negócio que não deveriam ser acessíveis publicamente.
No entanto, isso não significa que os invasores possam sacar diretamente todos os ativos dos usuários. Plataformas de negociação maduras geralmente isolam recursos críticos, como custódia de fundos, assinatura de transações, aprovação de saques e autenticação de contas, dos serviços públicos da Web. Elas também usam controles de permissão e verificações de risco independentes.
Portanto, o impacto real do PHP2Shell sobre contas de criptomoedas depende das permissões do servidor, do isolamento da rede interna, do gerenciamento de credenciais confidenciais e dos mecanismos de aprovação de operações com ativos. Uma vulnerabilidade em um site público não significa que o sistema central de custódia de ativos já tenha sido violado.
O PHP2Shell expõe diretamente chaves privadas de carteiras Web3?
O PHP2Shell não pode quebrar diretamente chaves privadas de carteiras blockchain nem alterar os mecanismos de segurança criptográfica de uma blockchain.
Para carteiras sem custódia, como a MetaMask, as chaves privadas geralmente são gerenciadas por software de carteira local ou dispositivos de hardware. Se uma chave privada nunca tiver sido enviada a um servidor PHP vulnerável, a execução remota de código nesse servidor, por si só, geralmente não poderá obter diretamente a chave privada.
No entanto, uma violação de servidor ainda pode afetar usuários de carteiras de outras formas.
Por exemplo, após obter o controle do site oficial de um projeto Web3, um invasor pode modificar a página de frontend para orientar os usuários a conectar suas carteiras e assinar transações maliciosas. Se os usuários não verificarem cuidadosamente os detalhes da transação, poderão autorizar transferências de tokens ou realizar operações perigosas sem saber.
Outro risco envolve serviços relacionados a carteiras. Algumas aplicações Web3 dependem de servidores para fornecer dados de transações, solicitações de assinatura, configurações de usuários ou informações sobre operações entre blockchains. Se esses dados forem alterados após uma violação de servidor, os usuários poderão receber parâmetros de transação incorretos ou solicitações de interação maliciosas.
Portanto, é necessário distinguir dois tipos de problemas de segurança:
A exposição de chave privada significa que um invasor obtém diretamente o material de chave necessário para controlar os ativos da carteira. A assinatura maliciosa pode ocorrer sem exposição de chave privada, quando um usuário aprova ativamente uma transação com permissões perigosas.
Para usuários de carteiras sem custódia, este último costuma ser o risco indireto mais importante a ser observado.
Como o PHP2Shell difere das vulnerabilidades tradicionais da Web?
PHP2Shell, injeção de SQL, cross-site scripting (XSS) e vulnerabilidades de upload de arquivos podem ameaçar a segurança de sites, mas suas origens técnicas e métodos de ataque diferem significativamente.
A injeção de SQL geralmente ocorre quando uma aplicação não lida adequadamente com parâmetros de consultas ao banco de dados. Invasores podem usar entradas maliciosas para alterar a lógica das consultas ao banco de dados. O XSS envolve principalmente o tratamento inadequado da saída da página Web, o que pode fazer com que scripts maliciosos sejam executados no navegador do usuário.
O que torna o PHP2Shell distinto é que a vulnerabilidade ocorre no ambiente de execução central do PHP. Mesmo que uma aplicação use filtragem de entrada e verificação de permissões relativamente abrangentes, falhas de segurança de memória nos componentes subjacentes ainda podem fornecer um ponto de entrada para ataques.
| Dimensão de comparação |
PHP2Shell |
Injeção de SQL |
XSS |
| Localização da vulnerabilidade |
Ambiente de execução do PHP |
Interação entre a aplicação e o banco de dados |
Processamento de conteúdo Web |
| Risco principal |
Execução remota de código, divulgação de memória |
Divulgação e adulteração de dados |
Execução de scripts maliciosos no navegador |
| Pode afetar o servidor? |
Sim |
Depende das permissões do banco de dados e do sistema |
Geralmente afeta o navegador |
| Principais medidas de proteção |
Atualizar o PHP, isolamento de segurança |
Consultas parametrizadas, menor privilégio |
Codificação de saída, política de segurança de conteúdo |
| Impacto sobre usuários de criptomoedas |
Impacto indireto na segurança de contas e serviços |
Pode expor dados de contas |
Pode induzir operações perigosas em carteiras |
Isso também mostra que a segurança de sites não pode depender apenas da revisão de código no nível da aplicação. Ambientes de execução do servidor, dependências e configurações do sistema também exigem manutenção contínua.
Como as plataformas de negociação de criptomoedas e os projetos Web3 devem se proteger contra o PHP2Shell?
Para plataformas de criptomoedas e projetos Web3 que usam PHP, a principal medida para prevenir o PHP2Shell é instalar prontamente os patches oficiais de segurança e confirmar que todos os serviços PHP atualmente em operação foram atualizados.
Como as vulnerabilidades ocorrem no ambiente de execução central do PHP, simplesmente modificar o código de negócio do site, adicionar filtragem de entrada ou implantar regras comuns de firewall não pode ser considerado uma correção completa. O PHP declarou claramente que a atualização para uma versão corrigida é a solução confiável. Além de atualizar as versões, as plataformas devem se concentrar nas áreas a seguir.
-
Realizar uma revisão abrangente dos serviços PHP. Além de sites públicos, verifique backends administrativos, APIs internas, ambientes de teste, projetos legados e componentes de terceiros. Alguns serviços com menor manutenção ainda podem executar versões mais antigas do PHP e se tornar pontos de entrada para a rede interna.
-
Implementar o princípio do menor privilégio. Os processos de trabalho do PHP não devem ter privilégios desnecessários de administrador do sistema nem acesso direto a chaves privadas de carteiras, sistemas centrais de assinatura ou contas de banco de dados com altos privilégios. Mesmo que um invasor obtenha acesso a um serviço Web, os recursos aos quais ele pode acessar devem permanecer restritos.
-
Isolar sistemas críticos de operação de ativos. Serviços de contas, custódia de fundos, aprovação de saques e assinatura de transações devem ter limites de permissão independentes. Para operações que envolvem transferências de ativos, também devem ser usados autenticação multifator, limites de transação, detecção de comportamento anômalo e aprovação independente para reduzir o risco.
-
Fortalecer o gerenciamento de credenciais e logs. Chaves de API, senhas de bancos de dados e outras configurações confidenciais devem ser armazenadas por mecanismos dedicados de gerenciamento de chaves e alteradas regularmente. Para servidores suspeitos de comprometimento, verifique processos anômalos, alterações de arquivos, conexões de rede e registros de operações de contas.
-
Estabelecer um mecanismo de atualização contínua. O PHP2Shell demonstra que problemas graves de segurança podem surgir em ambientes de execução subjacentes em um curto período. As equipes de projeto precisam monitorar continuamente os avisos de segurança e estabelecer processos para classificação de vulnerabilidades, testes de patches e atualizações de emergência.
Para sistemas que não podem ser atualizados imediatamente, medidas como restrições de acesso e isolamento de serviços podem reduzir a exposição. No entanto, essas medidas não substituem os patches de segurança.
Como usuários comuns de criptomoedas podem proteger suas contas e carteiras?
Para usuários comuns, o PHP2Shell é uma vulnerabilidade no lado do servidor que geralmente não pode ser corrigida por ações em um dispositivo pessoal. Portanto, os usuários devem prestar mais atenção à segurança dos provedores de serviços e reduzir os riscos indiretos que uma violação de servidor pode criar.
-
Priorize plataformas de negociação e serviços de carteira com mecanismos abrangentes de segurança e ative a autenticação multifator para contas de negociação. Para operações envolvendo grandes volumes de ativos, recursos como listas de endereços permitidos para saque, verificação independente e notificações de segurança podem ajudar a reduzir possíveis perdas após falsificação de identidade da conta.
-
Não insira sua frase-semente ou chave privada da carteira no site de um projeto. Mesmo que um site tenha operado normalmente por muito tempo, ele ainda pode ser alterado de forma maliciosa após uma violação de servidor.
-
Ao conectar-se a uma aplicação Web3, verifique o domínio do site, o destinatário da transação e os detalhes da autorização. Não aprove solicitações de assinatura desconhecidas apenas com base em instruções da página Web ou no nome de um projeto.
-
Minimize o uso de chaves de API com altos privilégios. Se precisar gerenciar uma conta de negociação por meio de uma API, configure as permissões mínimas necessárias para o uso pretendido e evite ativar permissões de saque quando não forem necessárias.
-
Quando uma plataforma de negociação ou projeto Web3 publicar um anúncio sobre incidente de segurança, primeiro confirme o escopo do impacto por meio de seus canais confiáveis. Não clique em links desconhecidos que aleguem fornecer migração emergencial de ativos, verificação de carteira ou compensação de segurança.
Essas medidas não podem eliminar todos os riscos no lado do servidor, mas podem reduzir a possibilidade de invasores afetarem ainda mais os ativos dos usuários por meio de falsificação de identidade, páginas de phishing ou assinaturas maliciosas.
Já ocorreram ataques reais envolvendo o PHP2Shell?
Após a divulgação do PHP2Shell em 21 de outubro de 2026, instituições de pesquisa em segurança e provedores de serviços de infraestrutura publicaram sucessivamente análises de risco e recomendações de correção. Em 27 de outubro de 2026, algumas organizações de segurança haviam relatado tentativas de ataque direcionadas às vulnerabilidades relacionadas. No entanto, para algumas invasões suspeitas de terem sido bem-sucedidas, a conexão entre o vetor de ataque e os CVEs específicos permanece incerta.
Por exemplo, a Unit 42 da Palo Alto Networks relatou uma campanha de invasão suspeita de estar relacionada ao PHP2Shell. No entanto, após investigação adicional, ela retirou em 25 de outubro sua avaliação anterior sobre a conexão entre a invasão inicial e uma vulnerabilidade específica, afirmando que não conseguiu confirmar se os invasores usaram o PHP2Shell para obter acesso inicial.
Esse desenvolvimento mostra que é necessário distinguir entre a capacidade técnica de exploração de uma vulnerabilidade, tentativas de ataques reais e invasões bem-sucedidas verificadas. Essas três situações não são exatamente iguais.
Para o setor de criptomoedas, a gravidade do PHP2Shell, por si só, não é suficiente para concluir que uma grande plataforma de negociação foi atacada. Tampouco todos os incidentes de roubo de contas relatados no mercado podem ser atribuídos a essa vulnerabilidade.
Ainda assim, o PHP2Shell envolve uma tecnologia amplamente utilizada no lado do servidor e apresenta um risco grave de execução remota de código. Portanto, desenvolvedores e provedores de serviços devem adotar medidas de correção em tempo hábil.
Conclusão
PHP2Shell é um termo coletivo para duas vulnerabilidades críticas de segurança no núcleo do PHP divulgadas em outubro de 2026: CVE-2026-109618 e CVE-2026-109619. Os principais riscos decorrem de possíveis falhas de segurança na forma como o PHP lida com solicitações excepcionais e limpeza de memória. Em condições específicas, invasores podem obter execução remota de código não autorizada.
Para o setor de criptomoedas, o impacto do PHP2Shell concentra-se principalmente nas camadas de serviços Web, sistemas de contas e infraestrutura de backend. Após comprometer um servidor, invasores podem tentar acessar credenciais confidenciais, manipular interfaces de negócio ou modificar páginas voltadas ao usuário. No entanto, isso não significa que o protocolo blockchain tenha sido violado nem que as chaves privadas em carteiras sem custódia sejam expostas automaticamente.
Este incidente demonstra ainda que a segurança dos criptoativos depende não apenas de blockchains e contratos inteligentes, mas também da confiabilidade da infraestrutura tradicional da internet. Gerenciamento de patches de servidores, isolamento de permissões, autenticação de contas e verificação de assinaturas de transações são componentes importantes de um sistema de segurança abrangente.
Para desenvolvedores, atualizar prontamente as versões afetadas do PHP é a principal prioridade. Para usuários comuns, proteger as credenciais da conta, autorizar cuidadosamente transações de carteiras e acompanhar anúncios de segurança confiáveis continuam sendo medidas básicas para reduzir riscos.
Perguntas frequentes
O que é PHP2Shell?
PHP2Shell é um termo coletivo para as duas vulnerabilidades centrais do PHP CVE-2026-109618 e CVE-2026-109619. Elas envolvem problemas no tratamento de solicitações excepcionais e na segurança da memória que podem levar à execução remota de código.
Qual é a gravidade do PHP2Shell?
Ambas as vulnerabilidades têm uma pontuação de 9,2 no CVSS v4.0, classificando-se na categoria de severidade crítica. Em condições específicas de implantação, invasores não autenticados podem explorar as vulnerabilidades para executar código no lado do servidor.
O PHP2Shell rouba diretamente ativos de carteiras de criptomoedas?
Ele não resulta automaticamente no roubo de ativos de carteiras. O impacto real depende de o servidor ter acesso a credenciais confidenciais, chaves privadas ou sistemas de assinatura de transações, bem como de o invasor conseguir contornar os controles de segurança relacionados.
Quais versões do PHP são afetadas pelo PHP2Shell?
As principais versões afetadas incluem versões anteriores ao PHP 8.2.35, 8.3.36, 8.4.27 e 8.5.12, respectivamente. Ramificações mais antigas do PHP também podem ser afetadas e devem ser verificadas em relação às atualizações de segurança fornecidas pelos distribuidores relevantes.
Como o PHP2Shell difere das vulnerabilidades de contratos inteligentes?
O PHP2Shell afeta o ambiente de execução do PHP no lado do servidor, enquanto vulnerabilidades de contratos inteligentes ocorrem no código do contrato ou na lógica de negócio implantada em uma blockchain. Ambos podem afetar indiretamente a segurança dos criptoativos, mas suas origens técnicas são diferentes.
O PHP2Shell exige que o usuário faça login antes de poder ser acionado?
Alguns caminhos de ataque validados não exigem que o invasor faça login antecipadamente no site. No entanto, as condições específicas de exploração dependem da versão do PHP, do modo de operação do servidor e da configuração de implantação.
Carteiras sem custódia como a MetaMask são afetadas?
Se a chave privada da carteira for armazenada apenas localmente pelo usuário, o PHP2Shell geralmente não poderá obtê-la diretamente. No entanto, um site Web3 comprometido pode induzir usuários a executar transações maliciosas, portanto, as solicitações de assinatura ainda devem ser verificadas cuidadosamente.
Como o PHP2Shell pode ser corrigido?
Instale os patches de segurança fornecidos pelo PHP ou pelo distribuidor do sistema operacional e confirme que os serviços PHP relevantes recarregaram o ambiente de execução atualizado. Firewalls ou filtragem de entrada, por si só, não substituem a correção.
O PHP2Shell já afetou plataformas de negociação de criptomoedas?
Em 27 de outubro de 2026, não havia evidências públicas confiáveis suficientes para demonstrar que alguma grande plataforma de negociação de criptomoedas tenha sido comprometida com sucesso devido ao PHP2Shell. A existência de uma vulnerabilidade não pode ser equiparada diretamente a perdas reais de ativos.
Como usuários comuns podem se proteger contra riscos relacionados ao PHP2Shell?
Ative a autenticação multifator, proteja as credenciais de API da conta, não forneça frases-semente de carteiras a sites, verifique assinaturas de transações Web3 e acompanhe anúncios de segurança das plataformas por meio de canais confiáveis.