A inteligência artificial está mudando a forma como as informações são processadas e as pesquisas tecnológicas são conduzidas no campo da cibersegurança. Da análise de código e identificação de vulnerabilidades à orquestração automatizada de tarefas, a IA pode ajudar pesquisadores a lidar com informações complexas com mais eficiência, ao mesmo tempo que oferece aos invasores novas ferramentas. Quando esses recursos são usados para fins maliciosos, formam o fenômeno de segurança conhecido como Exploit Assistido por IA. Não se trata de uma técnica de ataque completamente independente, mas de um aprimoramento de capacidade criado quando a IA passa a integrar processos tradicionais de ciberataque.
Compreender o Exploit Assistido por IA exige mais do que examinar quais tarefas um modelo pode executar. Também é necessário distinguir o papel específico da IA na cadeia de ataque, seus limites reais de capacidade e seu possível impacto na segurança. Este artigo começa com uma definição básica, explica como a IA pode participar da coleta de informações, da pesquisa de vulnerabilidades e da preparação de ataques, analisa aplicações comuns e discute ainda suas limitações técnicas e implicações de segurança para o setor de criptoativos.
Principais pontos
-
O cerne do Exploit Assistido por IA é o aprimoramento de capacidade. A IA pode ajudar invasores a processar informações, analisar código e preparar materiais para ataques, mas isso não significa que o ataque seja concluído inteiramente por inteligência artificial.
-
A IA pode participar de várias etapas de um ciberataque. Da coleta de informações e pesquisa de vulnerabilidades à preparação de ataques e análise de resultados, a IA pode fornecer diferentes níveis de assistência.
-
Entre as aplicações comuns estão a pesquisa de vulnerabilidades, o phishing e o desenvolvimento assistido de malware. Essas abordagens geralmente são combinadas com métodos tradicionais de ataque, em vez de substituí-los completamente.
-
Os resultados gerados por IA apresentam limitações de precisão e execução. Os modelos podem interpretar código incorretamente ou ignorar o contexto, e a possibilidade de explorar uma vulnerabilidade ainda exige verificação prática.
-
A IA afeta tanto os ataques quanto a defesa. Aplicações como revisão de código, análise de inteligência de ameaças e detecção de anomalias também fornecem novo suporte técnico para a segurança de criptoativos.
Definição básica de Exploit Assistido por IA
Exploit Assistido por IA refere-se ao uso de inteligência artificial por invasores em atividades de ciberataque para melhorar a eficiência do processamento de informações, da pesquisa de vulnerabilidades, da preparação de ataques ou da execução de ataques. A IA pode participar da compreensão de código, organização de informações públicas, análise de anomalias, geração de conteúdo e automação de determinadas tarefas. No entanto, em geral, ela é apenas uma ferramenta auxiliar na cadeia de ataque e não significa que o ataque seja concluído de forma independente por inteligência artificial.
Os ciberataques tradicionais frequentemente exigem que os invasores dediquem tempo à pesquisa de sistemas-alvo, à compreensão da arquitetura de software, à identificação de possíveis vulnerabilidades, à preparação de materiais para ataques e ao ajuste de suas abordagens com base no ambiente-alvo. Com o desenvolvimento de grandes modelos de linguagem, modelos de análise de código e agentes automatizados, algumas tarefas que antes dependiam de trabalho manual agora podem receber assistência da IA. Por exemplo, a IA pode ajudar pesquisadores a ler códigos complexos, resumir informações sobre vulnerabilidades divulgadas publicamente, explicar logs anômalos ou sugerir direções para testes adicionais com base em problemas conhecidos. Quando esses recursos são usados de forma maliciosa, os invasores também podem utilizá-los para reduzir o tempo de pesquisa preliminar e diminuir a barreira para determinadas tarefas técnicas.
É importante observar que o Exploit Assistido por IA não é uma categoria de ataque independente com um caminho técnico fixo. Em vez disso, é uma descrição geral de como a IA participa de atividades de ataque. Ele pode ser combinado com métodos tradicionais de ataque, como exploração de vulnerabilidades, phishing, malware, falsificação de identidade e ataques à cadeia de suprimentos. Para determinar se uma atividade constitui Exploit Assistido por IA, a principal consideração é se a IA participou substancialmente do processo de preparação, análise ou execução do ataque, e não se o invasor apenas utilizou uma ferramenta de IA.
Como funciona o Exploit Assistido por IA
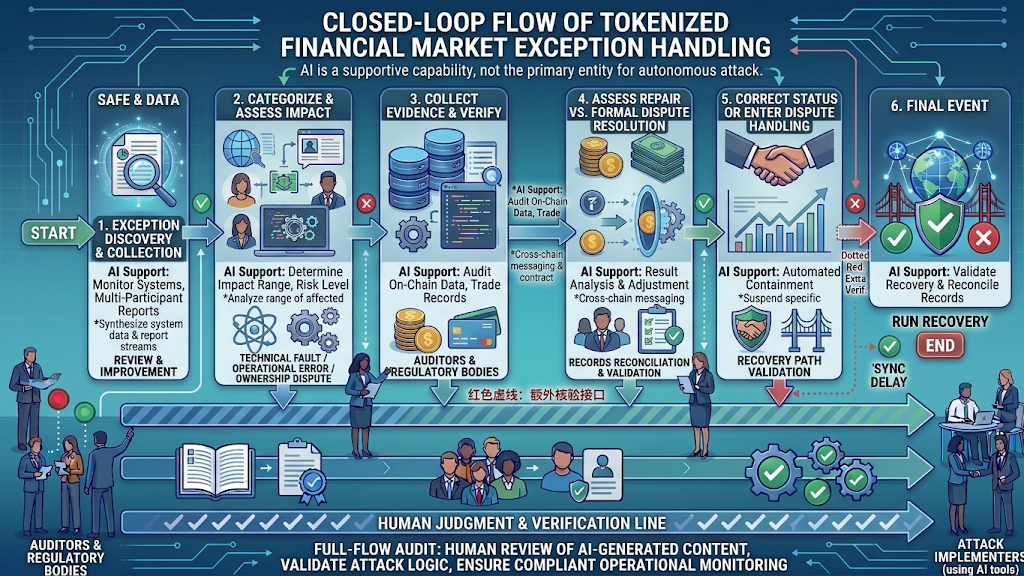
A IA pode participar de diferentes etapas do ciclo de vida de um ciberataque. Ela pode processar grandes volumes de texto e código e, em determinadas condições, chamar ferramentas externas e organizar resultados de execução. Portanto, o papel da IA pode se limitar a uma única etapa ou ser combinado com outras ferramentas automatizadas para criar um fluxo de trabalho relativamente coeso.
Durante a etapa de coleta de informações, a IA pode ajudar a organizar materiais públicos, documentação técnica, informações sobre versões de software e relações entre componentes do sistema. Os invasores podem usar esses recursos para compreender o ambiente-alvo mais rapidamente e filtrar informações técnicas que justifiquem pesquisas adicionais. No entanto, analisar materiais públicos não equivale a obter acesso ao sistema, nem comprova que um alvo contém uma vulnerabilidade explorável.
Durante a etapa de pesquisa de vulnerabilidades, a IA pode auxiliar na leitura de código-fonte, na explicação da lógica de funções, na identificação de métodos suspeitos de tratamento de dados e na sugestão de áreas que exigem revisão adicional. Por exemplo, verificações de permissão, validação de entrada, limites de dados e lógica de chamadas externas podem se tornar objetos de revisão de segurança. Os resultados da IA ainda exigem verificação, pois um modelo pode interpretar incorretamente o contexto do código, confundir uma lógica normal com uma vulnerabilidade ou ignorar um problema que ocorre apenas sob condições específicas de execução.
Durante a etapa de preparação do ataque, a IA pode ser usada para gerar ou ajustar conteúdo textual, organizar informações técnicas, auxiliar na elaboração de materiais de teste ou analisar os resultados de operações anteriores. Em ataques de engenharia social, os modelos podem ajudar invasores a gerar comunicações adaptadas a cenários específicos. Em ataques técnicos, os modelos podem ajudar a organizar informações públicas sobre vulnerabilidades ou explicar mensagens de erro complexas. A possibilidade de concluir um ataque real depende então de fatores como o ambiente do sistema-alvo, as permissões, as condições da vulnerabilidade e os controles de segurança.
Durante a etapa de execução e feedback, alguns sistemas automatizados podem conectar modelos a scripts, ferramentas de varredura ou outros softwares e continuar processando informações com base nos resultados das tarefas. Essa combinação pode melhorar a eficiência de trabalhos repetitivos, mas seus limites de capacidade são definidos pelas permissões das ferramentas, pela confiabilidade do modelo e pelo ambiente operacional. A IA não pode usar suas capacidades de geração de linguagem para contornar todas as autenticações, controles de acesso ou defesas de sistemas.
Formas comuns de Exploit Assistido por IA
Pesquisa de vulnerabilidades e preparação para exploração assistidas por IA
As vulnerabilidades de software podem resultar de validação de entrada insuficiente, controles de acesso incorretos, falhas na lógica do código, problemas de dependência ou configurações inadequadas do sistema. A IA pode ajudar pesquisadores a compreender estruturas de código, resumir possíveis problemas e filtrar áreas que justifiquem testes adicionais. Se invasores usarem recursos semelhantes para fins maliciosos, poderão analisar códigos públicos mais rapidamente, pesquisar vulnerabilidades divulgadas e identificar falhas potencialmente semelhantes em diferentes sistemas.
No entanto, identificar código suspeito não equivale a descobrir uma vulnerabilidade real. A possibilidade de explorar um problema geralmente também depende do ambiente operacional, das condições de permissão, das dependências externas, da configuração do sistema e do caminho específico de execução. Mesmo que a IA ajude invasores a localizar áreas suspeitas mais rapidamente, isso não estabelece diretamente que um ataque será bem-sucedido.
Phishing e engenharia social assistidos por IA
O phishing depende de induzir usuários a divulgar informações de conta, credenciais ou permissões de autorização. A IA pode ajudar a gerar textos mais naturais, ajustar estilos de linguagem, traduzir conteúdo para diferentes versões e adaptar comunicações a cenários específicos. Como resultado, alguns conteúdos de phishing já não se limitam a modelos tradicionais com erros ortográficos evidentes ou redação inadequada.
No setor de criptoativos, plataformas de negociação falsificadas, serviços de carteira, anúncios de projetos, campanhas de airdrop e comunicações de suporte ao cliente podem se tornar cenários de ataque. Os invasores podem usar IA para gerar explicações técnicas ou notificações de serviço aparentemente profissionais, levando usuários a acreditar que estão se comunicando com uma organização confiável. Os usuários devem entender que linguagem fluente, formatação padronizada ou uso de terminologia profissional não comprovam que uma mensagem é autêntica.
Malware e tarefas automatizadas assistidos por IA
A IA também pode ser usada para auxiliar na pesquisa de malware, compreensão de código, modificação de conteúdo e gerenciamento de tarefas de ataque. Os invasores podem usar modelos para explicar códigos existentes, organizar materiais técnicos ou ajustar comunicações maliciosas. Quando a IA é combinada com ferramentas automatizadas, algumas operações repetitivas podem ser realizadas com mais eficiência.
No entanto, códigos gerados por IA podem não funcionar corretamente, e o conteúdo gerado não é necessariamente capaz de contornar a detecção de segurança. O impacto real de um malware ainda depende de fatores como o sistema operacional, configurações de permissão, proteção de endpoint, ambiente de rede e regras de detecção. Descrever a IA como uma ferramenta capaz de gerar automaticamente malware indetectável exageraria suas capacidades reais e ocultaria as condições técnicas que realmente importam nas atividades de ataque.
Diferenças entre o Exploit Assistido por IA e os ciberataques tradicionais
O Exploit Assistido por IA não altera os objetivos fundamentais dos ciberataques. Independentemente das ferramentas utilizadas, os invasores geralmente ainda precisam identificar fraquezas no alvo, contornar alguma forma de controle de segurança e alcançar objetivos como roubar informações, controlar sistemas, interromper serviços ou transferir ativos. As principais mudanças envolvem a forma como as informações são processadas, a eficiência da preparação de ataques e o custo de execução de determinadas tarefas.
Em atividades de ataque tradicionais, a leitura de código, a filtragem de informações, a redação de conteúdo e a análise de logs frequentemente exigem esforço manual significativo. A IA pode auxiliar nessas tarefas, facilitando o processamento de grandes volumes de informações por invasores e potencialmente reduzindo a barreira de preparação para determinadas atividades de ataque. No entanto, sistemas complexos ainda envolvem dependências ambientais, restrições de permissão e várias camadas de proteção, e a exploração de vulnerabilidades ainda exige verificação prática. A IA pode acelerar algumas tarefas, mas isso não significa que os invasores possam contornar todas as limitações técnicas.
Outra diferença importante é que as melhorias de capacidade proporcionadas pela IA não são exclusivas dos invasores. Pesquisadores de segurança também podem usar modelos para revisão de código, detecção de vulnerabilidades, análise de inteligência de ameaças e organização de incidentes de segurança. Portanto, a IA pode melhorar tanto a eficiência da preparação de ataques quanto a eficiência da resposta defensiva. Em última análise, os resultados de segurança ainda dependem das capacidades técnicas, do investimento em recursos, da gestão de permissões e das operações de segurança de ambos os lados.
Limitações técnicas e limites de risco do Exploit Assistido por IA
Compreender o Exploit Assistido por IA exige distinguir entre o que um modelo pode gerar e se o conteúdo gerado é preciso ou pode ser executado em um ambiente real. Um modelo pode fazer julgamentos incorretos ou ignorar um contexto crítico no código. Em pesquisas de segurança, resultados de modelos que não foram verificados só podem servir como indícios analíticos. Eles não podem ser usados diretamente como conclusão sobre uma vulnerabilidade ou como evidência de que um ataque será bem-sucedido.
As próprias ferramentas de IA também podem se tornar uma nova fonte de riscos de segurança. Se desenvolvedores ou equipes de segurança fornecerem aos modelos código sensível, chaves, logs internos ou dados de usuários, precisarão considerar vazamento de dados, controles de acesso e regras de processamento de dados de serviços de terceiros. Agentes de IA com permissões para chamar ferramentas também podem ser afetados por entradas maliciosas, manipulação de instruções ou configurações inadequadas de permissões. Portanto, quando organizações usam IA para análise de segurança, também precisam estabelecer limites de segurança claros para os próprios sistemas de IA.
Do ponto de vista da gestão, o aspecto do Exploit Assistido por IA que merece atenção não é se um modelo específico consegue concluir de forma independente um ataque complexo. As questões mais importantes são se ele torna mais fácil ampliar atividades que antes exigiam esforço manual significativo e se as organizações conseguem identificar e corrigir prontamente fraquezas básicas de segurança. Atualizações de software, controles de permissão de acesso, proteção de credenciais sensíveis, monitoramento de logs e testes contínuos de segurança continuam sendo medidas importantes para reduzir riscos.
Exploit Assistido por IA e segurança de criptoativos
O ecossistema de criptoativos é composto por redes blockchain, contratos inteligentes, carteiras, plataformas de negociação, serviços cross-chain e várias aplicações. A segurança dos ativos dos usuários depende não apenas de protocolos on-chain, mas também de fatores como autenticação de conta, dispositivos de endpoint, extensões de navegador, interfaces de terceiros e ações humanas. Essa estrutura multicamadas significa que os invasores podem procurar fraquezas por diferentes pontos de entrada, e os recursos assistidos por IA também podem afetar várias partes do ecossistema.
Em cenários de contratos inteligentes, a IA pode ajudar desenvolvedores a revisar a lógica do código, organizar controles de acesso e analisar comportamentos anômalos. Em cenários de carteiras, a IA pode ser usada para gerar mensagens falsas de suporte ao cliente ou conteúdo de phishing mais enganoso. Em cenários de infraestrutura, a IA também pode ajudar equipes de segurança a organizar informações de risco relacionadas a nós, APIs e dependências. As condições de ataque variam entre os cenários, portanto, todos os riscos não devem ser atribuídos simplesmente a vulnerabilidades de contratos inteligentes.
Para usuários de criptoativos, as medidas de proteção mais diretas continuam sendo proteger chaves privadas e frases-semente, verificar domínios oficiais, lidar cuidadosamente com solicitações de assinatura e revisar permissões de contratos e detalhes de transações antes de conceder autorização. Equipes de projeto e prestadores de serviços devem combinar auditorias de código, gestão de dependências, isolamento de permissões, gestão de chaves e monitoramento contínuo. A IA pode fazer parte de um conjunto de ferramentas de segurança, mas não pode substituir auditorias independentes e controles de acesso rigorosos.
Gate e conscientização sobre segurança de criptoativos
Durante a negociação e gestão de ativos digitais, os riscos de segurança não vêm apenas de protocolos blockchain ou contratos inteligentes. Eles também podem surgir em áreas como login de conta, verificação de identidade, segurança de dispositivos, links de phishing e autorização do usuário. Para usuários de serviços de ativos digitais como a Gate, compreender o Exploit Assistido por IA ajuda a identificar tentativas de falsificação de identidade mais enganosas e a manter hábitos adequados de verificação ao gerenciar suas contas e ativos.
Os usuários devem acessar a plataforma por canais oficiais, proteger adequadamente as credenciais e informações de verificação de suas contas e nunca divulgar senhas, códigos de verificação, chaves privadas ou frases-semente a ninguém. Ao se depararem com ferramentas de terceiros que afirmam fornecer agentes de negociação por IA, retornos automatizados ou assistência para contas, os usuários devem primeiro verificar a fonte, o escopo das permissões e as práticas de processamento de dados. Em particular, os usuários devem ter cautela com solicitações para instalar software desconhecido, importar frases-semente de carteiras ou realizar autorizações incomuns.
Do ponto de vista do setor, a IA está mudando tanto os métodos de ataque quanto as operações de segurança no segmento de ativos digitais. Áreas como análise de riscos, detecção de comportamentos anômalos e organização de informações de segurança oferecem às plataformas e aos prestadores de serviços novas opções técnicas. No entanto, os sistemas específicos de IA usados por uma plataforma, os processos comerciais nos quais são implantados e os recursos defensivos que fornecem devem ser determinados com base nas divulgações públicas da plataforma. Para os usuários, compreender os mecanismos básicos do Exploit Assistido por IA pode apoiar uma avaliação mais racional das informações de segurança e ajudar participantes do setor a reconhecer que capacidades técnicas aprimoradas não levam automaticamente a uma segurança melhor. Os sistemas de segurança ainda exigem desenvolvimento contínuo.
Perguntas frequentes
O que é Exploit Assistido por IA?
Exploit Assistido por IA geralmente se refere ao uso de inteligência artificial por invasores para auxiliar na descoberta, análise ou exploração de fraquezas em softwares e sistemas. A IA pode participar da coleta de informações, análise de código, geração de conteúdo para ataques e avaliação de resultados, mas isso não significa que o ataque seja concluído autonomamente pela IA.
Exploit Assistido por IA é o mesmo que ciberataques automatizados?
Não são exatamente a mesma coisa. Ataques automatizados enfatizam o uso de programas para executar tarefas repetitivas, enquanto o Exploit Assistido por IA enfatiza o uso das capacidades analíticas, generativas e de raciocínio dos modelos para aprimorar o processo de ataque. Os dois podem ser combinados, mas o Exploit Assistido por IA também pode ocorrer em apenas uma etapa específica.
A IA pode descobrir e explorar automaticamente todas as vulnerabilidades de software?
Não. A IA pode auxiliar na identificação de códigos suspeitos e possíveis fraquezas, mas os resultados dos modelos podem ser imprecisos. A possibilidade de explorar uma vulnerabilidade na prática também depende do ambiente operacional, das condições de permissão, da configuração do sistema e de outros fatores técnicos.
Como o Exploit Assistido por IA afeta usuários de criptoativos?
Ele pode aumentar o grau de personalização de mensagens de phishing, auxiliar no desenvolvimento de sites falsificados e malware, além de acelerar determinadas tarefas de pesquisa de vulnerabilidades. Os usuários devem se concentrar na proteção de credenciais de conta, chaves privadas e frases-semente, na verificação das fontes de sites e na revisão cuidadosa de solicitações de assinatura e autorização de carteiras.
A IA também pode ser usada para defender a segurança de criptoativos?
Sim. A IA pode auxiliar na revisão de código, detecção de transações anômalas, análise de inteligência de ameaças e organização de incidentes de segurança. No entanto, essas capacidades ainda exigem verificação profissional e devem ser usadas em conjunto com controles de acesso, auditorias independentes e mecanismos de resposta a incidentes.