Introdução
A segurança da blockchain é construída sobre a interação de vários mecanismos criptográficos e de protocolo. Os usuários autorizam transações por meio de carteiras, a rede executa transações de acordo com as regras, as provas criptográficas ajudam a validar os resultados dos cálculos, enquanto os mecanismos de consenso e disponibilidade de dados determinam como o estado da rede é aceito, propagado e recuperado. Como esses mecanismos desempenham diferentes funções, é essencial esclarecer qual camada uma tecnologia protege ao entender suas propriedades de segurança e quais problemas ela não resolve.
A computação quântica adiciona uma variável técnica de longo prazo a essa questão. Parte dos sistemas de criptografia de chave pública amplamente utilizados atualmente pode enfrentar riscos de ataque diferentes em um ambiente de computação clássica após a chegada de computadores quânticos tolerantes a falhas suficientemente poderosos. No entanto, o cronograma real da ameaça quântica ainda é incerto, e não se pode igualar a capacidade teórica de ataque à capacidade de quebra imediata na realidade. Para a blockchain, a questão mais prática é: quais componentes criptográficos podem ser afetados, se o protocolo pode substituir esses componentes, se os usuários podem migrar com segurança e se todo o ecossistema tem tempo suficiente para concluir a atualização.
A rota técnica do Starknet fornece um caso de análise, pois utiliza o sistema de provas STARK e possui um modelo de conta baseado em contas de contratos inteligentes. Ao estudar, é necessário separar as "propriedades do sistema de provas" das "propriedades da assinatura da conta" e, em seguida, examinar a atualização do protocolo, o suporte da carteira e as dependências entre cadeias. Este artigo estabelecerá uma estrutura básica em torno desses aspectos, ajudando os leitores a entender o significado técnico da rota quântica e suas limitações práticas.
Pontos principais
-
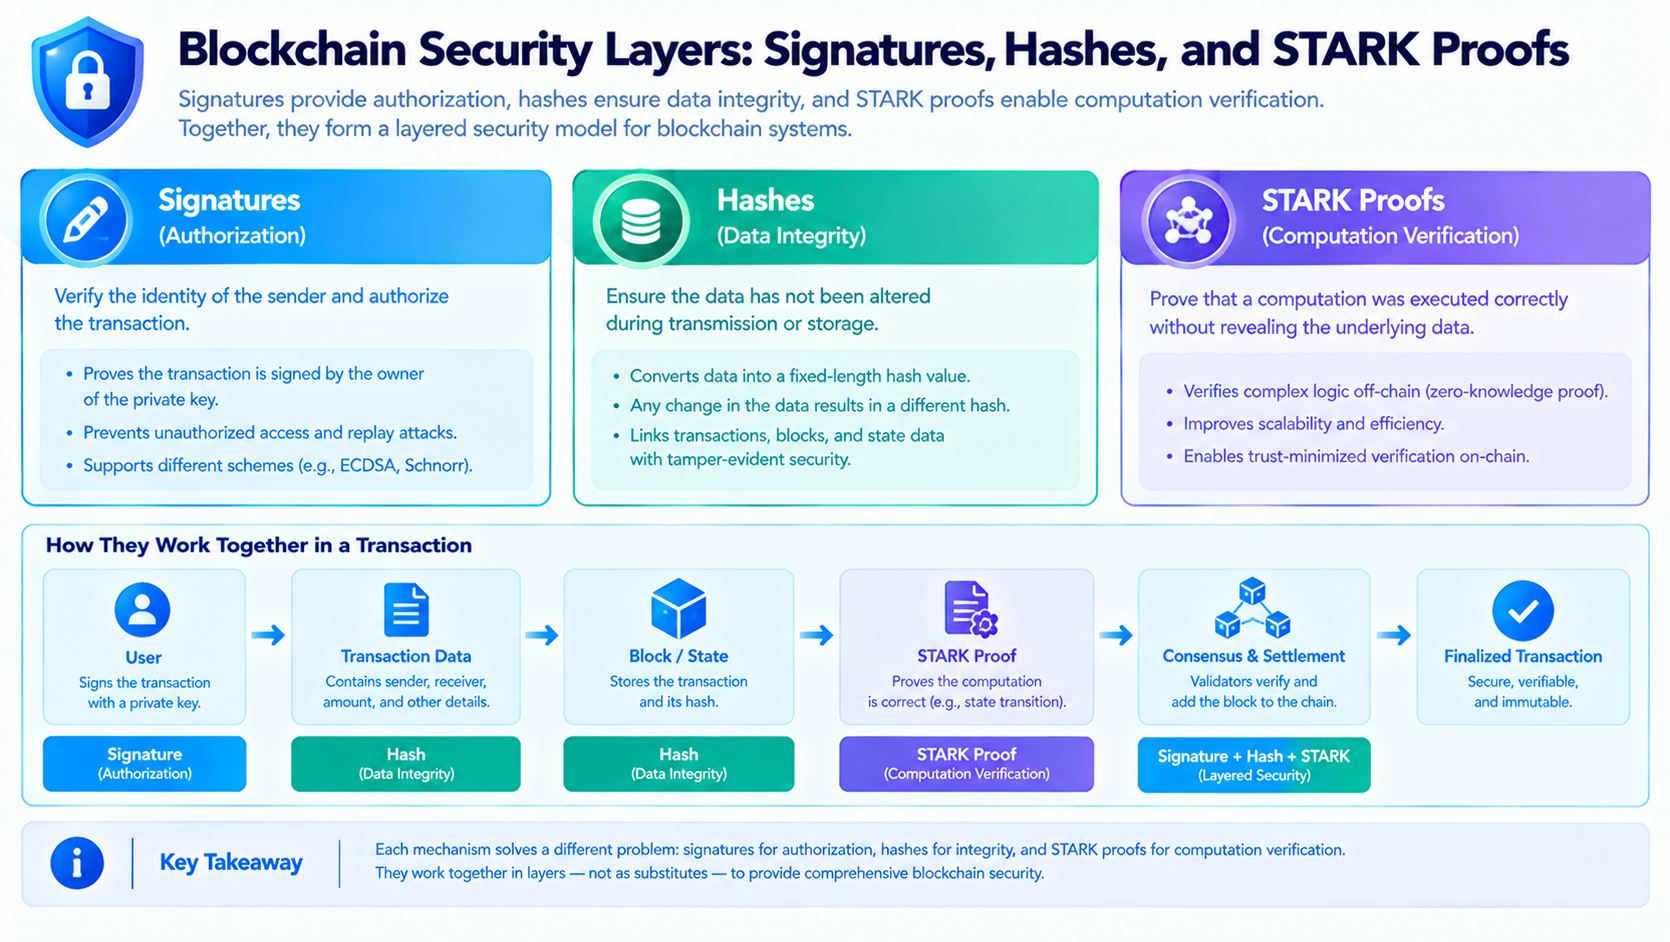
Assinaturas digitais são usadas para provar a autorização de transações, funções hash são usadas para gerar resumos de dados, e provas STARK são usadas para suportar a verificação da correção dos cálculos.
-
O sistema de provas possui certas vantagens de pesquisa contra a computação quântica, mas isso não significa que todas as assinaturas de contas da rede e componentes do protocolo tenham as mesmas propriedades.
-
O modelo de conta inteligente do Starknet oferece espaço de design para substituir a lógica de verificação de assinaturas, mas a segurança real depende da implementação específica e do processo de migração.
-
A atualização contra a computação quântica não requer apenas algoritmos criptográficos, mas também envolve carteiras, contratos de conta, mecanismos entre cadeias, permissões do protocolo e experiência do usuário.
-
Demonstrações de tecnologia experimental podem validar a viabilidade de um determinado caminho, mas não substituem auditorias em ambientes de produção, implantação ampla e avaliações de segurança a longo prazo.
-
Ao avaliar as alegações relacionadas, deve-se distinguir entre propriedades de segurança teóricas, resultados experimentais, implantações de teste e funcionalidades já verificadas em ambientes de produção.
Três tipos de mecanismos criptográficos na blockchain
As assinaturas digitais resolvem o problema da autorização. Quando um usuário inicia uma transferência ou chama um contrato inteligente, o sistema precisa determinar se essa operação foi autorizada pelo controlador da conta. As carteiras geralmente usam chaves privadas para gerar assinaturas, enquanto a parte verificadora checa a validade da assinatura com base na chave pública correspondente ou nas regras da conta. A assinatura em si não prova que a transação é economicamente razoável, nem garante que o contrato não tenha falhas; ela responde principalmente à questão de se a operação atende às condições de autorização reconhecidas pelo sistema.
As funções hash desempenham outra função. Elas mapeiam dados de entrada para um resumo de comprimento fixo, sendo comumente usadas para verificação de integridade de dados, estruturas de compromisso, árvores de Merkle e outras construções criptográficas. Funções hash não são equivalentes a algoritmos de criptografia e não realizam diretamente a autorização da conta. A segurança de uma função hash geralmente precisa ser analisada sob aspectos como resistência a colisões, resistência a pré-imagens e suposições de segurança de construções relacionadas. Mesmo que uma função hash tenha boas propriedades de segurança, o sistema real ainda pode falhar devido a erros de implementação, design inadequado do protocolo ou problemas de gerenciamento de chaves.
As provas STARK são usadas para provar que um cálculo segue regras específicas, sem exigir que a parte verificadora execute todo o cálculo novamente. Conceitualmente, o provador fornece uma prova do processo de cálculo, enquanto o verificador checa se a prova atende aos requisitos do protocolo. O design de segurança do STARK geralmente utiliza construções como funções hash e adota características como configurações transparentes, o que lhe confere uma posição importante na pesquisa em criptografia quântica. No entanto, isso não substitui automaticamente a assinatura da conta, nem pode decidir independentemente a ordem das transações, garantir que todos os dados estejam disponíveis ou eliminar falhas em contratos inteligentes. Para entender a segurança completa de uma rede, é necessário examinar simultaneamente componentes como assinaturas, provas, consenso e processamento de dados.
Esses três tipos de mecanismos têm uma relação de colaboração, mas não podem se substituir. A assinatura do usuário pode autorizar uma transação, o ambiente de execução executa a transação de acordo com o protocolo, o sistema de provas pode suportar a verificação dos resultados dos cálculos, enquanto a cadeia base ou o mecanismo de consenso da rede determina como o estado é confirmado. Se focarmos apenas em um componente, podemos perder a verdadeira entrada de risco. Por exemplo, a ausência de problemas na prova de cálculo não significa que assinaturas de contas maliciosas não possam ser aceitas; um algoritmo de assinatura seguro não garante que uma ponte entre cadeias não liberará ativos incorretos devido a erros na lógica de verificação.
Quais suposições de segurança a computação quântica desafiará
As contas tradicionais da blockchain costumam usar técnicas de criptografia de chave pública, como assinaturas digitais de curva elíptica. Em um ambiente de computação clássica, essas soluções dependem de certos problemas matemáticos que são difíceis de resolver com os recursos computacionais disponíveis. Se computadores quânticos tolerantes a falhas suficientemente poderosos puderem executar algoritmos relacionados, isso pode teoricamente alterar a dificuldade de cálculo de alguns problemas, afetando algumas soluções de criptografia de chave pública existentes. O grau de risco será influenciado pelo tipo de algoritmo, estrutura de chaves, método de implementação e capacidade computacional disponível para o atacante, portanto, não se pode generalizar todos os sistemas criptográficos.
O impacto da computação quântica nas funções hash requer uma análise diferente. Algoritmos quânticos podem alterar a complexidade de problemas de busca, mas isso não significa que todas as funções hash serão afetadas por ataques estruturais do mesmo tipo que algumas soluções de criptografia de chave pública. Para sistemas como o STARK, a pesquisa geralmente se concentra na escolha de funções hash, configuração de parâmetros, construção do sistema de provas e margem de segurança. O que se entende por "vantagem de design contra a computação quântica" deve ser interpretado como um julgamento de segurança baseado em suposições e construções específicas, e não como uma garantia absoluta contra todos os tipos de ataques futuros.
Do ponto de vista da engenharia, a migração criptográfica requer um planejamento mais completo do que simplesmente substituir algoritmos. O protocolo deve determinar como as novas e antigas assinaturas coexistirão, se as contas antigas podem ser atualizadas, como os usuários podem provar o controle sobre a conta original e como prevenir que atacantes explorem a lógica de compatibilidade durante o processo de migração. Também é necessário considerar o processo de recuperação da carteira, dispositivos de assinatura de hardware, código de verificação de contas inteligentes, mensagens entre cadeias e suporte técnico das plataformas de negociação. Qualquer componente crítico que mantenha dependências antigas por um longo período pode impedir que a atualização geral atinja os objetivos de segurança esperados.
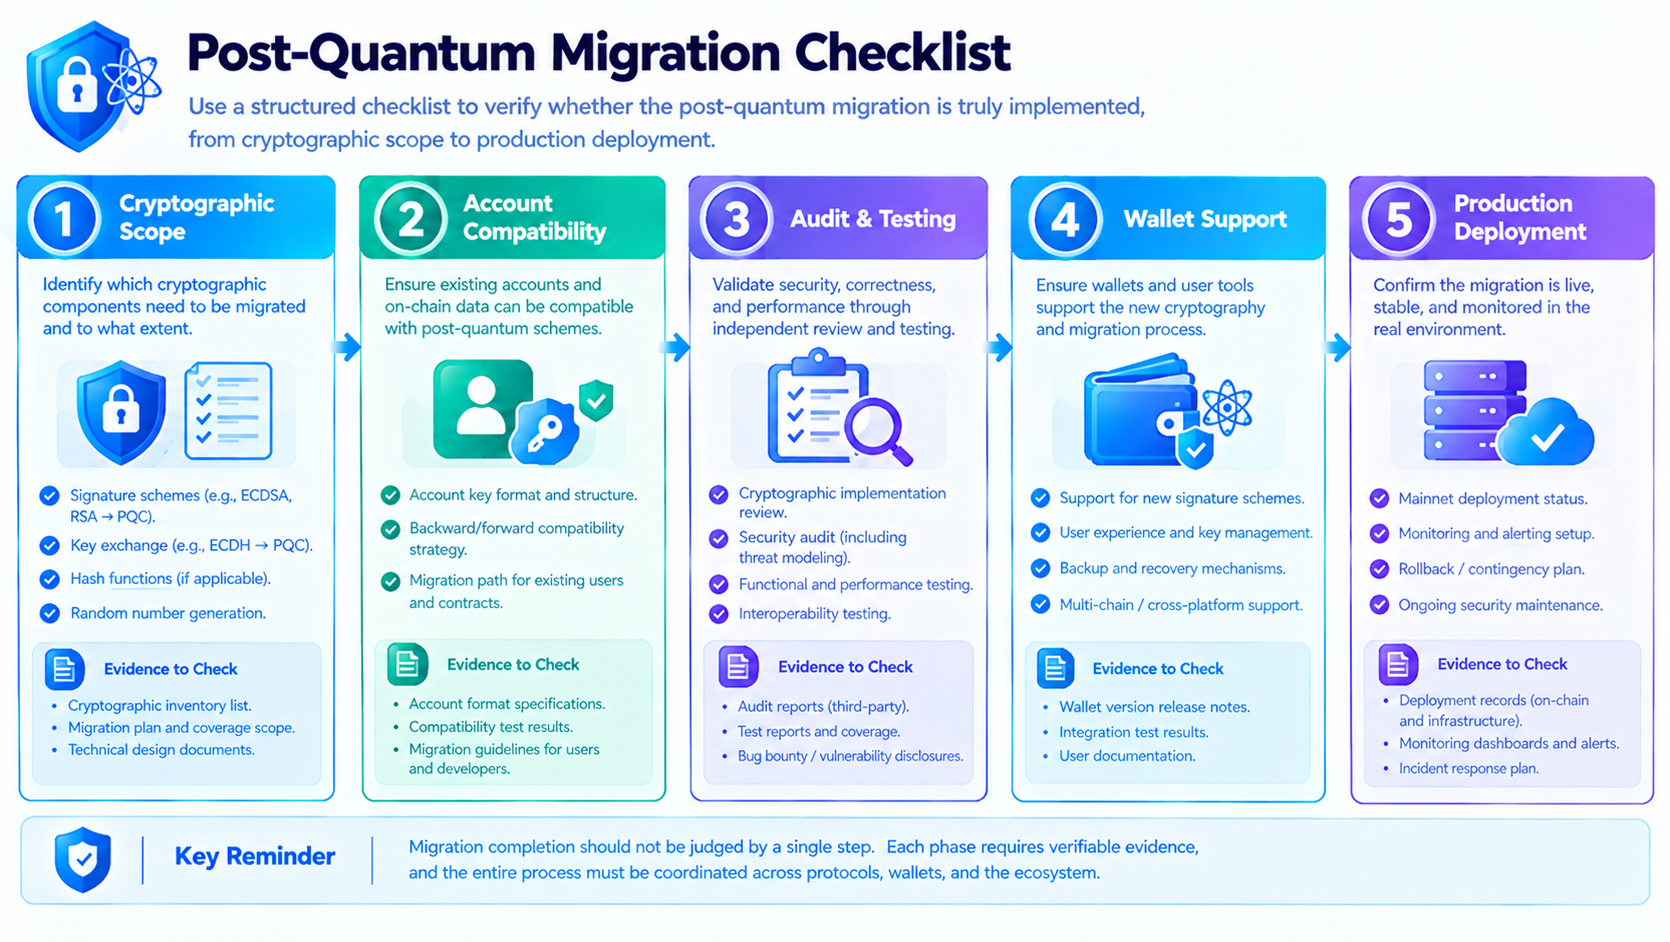
Portanto, a pesquisa sobre riscos quânticos é mais adequada para um modelo de ameaça em camadas. Primeiro, identifique quais componentes criptográficos estão sendo usados no sistema, em seguida, determine as responsabilidades de segurança de cada componente e suas potenciais superfícies de ataque; depois, analise se as alternativas são maduras, se são implantáveis e quais problemas de compatibilidade podem surgir durante o processo de migração; por fim, verifique se o projeto apresenta um plano claro de testes, auditorias e atualizações. Essa estrutura é mais eficaz do que simplesmente rotular a rede como "segura contra quântica" ou "insegura contra quântica", pois reflete melhor a complexidade dos sistemas reais.
O modelo de conta do Starknet e a atualização de assinaturas
No design de contas tradicionais, o endereço da conta e as regras de verificação de assinaturas podem estar intimamente vinculados a um esquema criptográfico específico. Se no futuro for necessário trocar o algoritmo de assinatura, isso pode envolver ajustes sincronizados no formato da conta, na implementação da carteira e na compatibilidade do protocolo. As contas inteligentes permitem que os desenvolvedores definam a lógica de verificação de transações por meio de contratos de conta, proporcionando espaço para mecanismos de autorização mais flexíveis. Teoricamente, a conta pode suportar diferentes signatários, diferentes métodos de verificação ou regras de migração gradual, mas a viabilidade depende do design específico do contrato, e não do nome "conta inteligente" em si.
O modelo de conta Starknet é digno de estudo, pois a lógica de verificação da conta pode ser executada por contratos. Se a implementação da conta permitir a atualização ou combinação de métodos de verificação de assinaturas, haverá a oportunidade de explorar a integração de novos componentes criptográficos sem depender completamente de um único esquema de assinatura fixo. No entanto, se a conta pode ser atualizada, quem detém os direitos de atualização, se a atualização requer ação proativa do usuário e se a nova lógica de verificação foi suficientemente auditada são questões que precisam ser confirmadas separadamente. Diferentes contas podem adotar implementações diferentes, não se pode assumir que todas as contas suportam o mesmo caminho de migração.
Do ponto de vista da experiência do usuário, a atualização contra a computação quântica deve minimizar os riscos operacionais durante o processo de migração. Os usuários podem não entender as diferenças entre chaves públicas, formatos de assinatura e contratos de conta, portanto, a carteira deve explicar claramente o conteúdo da atualização, o escopo da autorização, os custos potenciais e os métodos de recuperação em caso de falha. Se a migração exigir que os usuários executem transações especiais, o sistema também deve prevenir que sites de phishing aproveitem a oportunidade para induzir os usuários a assinar mensagens maliciosas. A atualização de segurança não é apenas uma tarefa da equipe de criptografia, mas também faz parte do design do produto da carteira, alertas de risco e educação do usuário.
Ao avaliar o progresso real do Starknet, deve-se registrar separadamente o estado de artigos de pesquisa, ferramentas para desenvolvedores, contas experimentais, redes de teste e implantações na rede principal. Um determinado esquema de assinatura que pode completar transações em um ambiente experimental é uma evidência de engenharia valiosa, mas ainda é necessário confirmar se foi auditado de forma independente, se é aplicável a usuários comuns, se suporta carteiras populares e se a lógica de verificação relacionada é confiável em um ambiente de rede real. Somente ao distinguir claramente essas fases é que se pode entender com precisão o alcance comprovado pela demonstração técnica.
A relação de colaboração entre provas STARK e assinaturas de conta
Nos sistemas de blockchain, as assinaturas de conta e as provas STARK podem aparecer no mesmo fluxo de processamento de transações, mas os problemas que cada um resolve são diferentes. A assinatura é usada para expressar a autorização da conta, enquanto o sistema de provas é usado para suportar a verificação de se o processo de cálculo ou a transição de estado estão em conformidade com as regras. Um sistema pode usar provas STARK para validar uma grande quantidade de cálculos, enquanto utiliza outro esquema criptográfico para verificar a assinatura da conta. Portanto, não se pode inferir que, apenas porque a rede utiliza provas STARK, a etapa de autorização da transação também tenha sido totalmente convertida para um esquema resistente a quântica.
Se o sistema deseja aumentar sua capacidade geral contra a computação quântica, é necessário revisar as dependências de segurança de ponta a ponta. Além das assinaturas de conta, deve-se considerar as permissões de atualização do protocolo, o mecanismo de verificação ou ordenação, as assinaturas e verificações de mensagens usadas nas pontes entre cadeias, oráculos, serviços de custódia e infraestrutura relacionada. Mesmo que o sistema de provas central utilize construções com vantagens de pesquisa contra a computação quântica, os componentes periféricos ainda podem adotar outros esquemas criptográficos. O objetivo da avaliação de segurança não é encontrar um componente "mais seguro", mas garantir que não haja lacunas de segurança evidentes entre os componentes críticos do sistema.
Outro aspecto a ser observado é a complexidade da implementação. A segurança teórica de um esquema criptográfico não garante automaticamente que a implementação do código esteja correta. A escolha de parâmetros, geração de números aleatórios, regras de serialização, condições de limite e permissões de atualização podem afetar a segurança final. Novos sistemas de provas ou esquemas de assinatura também podem aumentar o custo computacional, taxas de transação, custos de compatibilidade da carteira ou complexidade de desenvolvimento. O design do protocolo precisa equilibrar segurança, eficiência, implantabilidade e experiência do usuário, controlando riscos por meio de auditorias, testes e manutenção contínua.
Como determinar se a rota contra a computação quântica foi realmente implementada
A primeira verificação é o escopo técnico. O projeto especifica claramente quais componentes já foram atualizados e quais ainda estão em pesquisa ou planejamento? Se apenas o sistema de provas for mencionado, sem esclarecer as assinaturas de conta, carteiras, permissões do protocolo e dependências entre cadeias, essa informação não pode ser considerada uma declaração de segurança em nível de sistema completa. A documentação técnica deve ser o mais clara possível sobre os objetivos de segurança, modelo de ameaças, suposições de dependência e riscos fora do escopo.
A segunda verificação é o estado de implantação. Relatórios de pesquisa, provas de conceito, redes de teste e implantações na rede principal pertencem a diferentes fases. Deve-se buscar documentação técnica verificável, alterações de código, resultados de testes e relatórios de auditoria para confirmar se as funcionalidades estão realmente operando, quais contas ou contratos as suportam e se existem limitações conhecidas. Para demonstrações experimentais, deve-se verificar se há uma declaração clara sobre seu escopo de aplicação e riscos em ambientes de produção, evitando a interpretação errônea dos resultados da pesquisa como funcionalidades maduras voltadas para todos os usuários.
A terceira verificação é o mecanismo de migração. A viabilidade da rota contra a computação quântica depende, em última análise, de os usuários e o ecossistema serem capazes de adotar os novos mecanismos. É necessário observar se a atualização da conta exige ação proativa do usuário, como as contas antigas serão tratadas, se as carteiras oferecem suporte, se os ativos podem ser transferidos com segurança e se existem caminhos de assinatura antigos compatíveis a longo prazo durante o processo de atualização. Se a solução técnica não puder ser implantada com segurança em um grupo real de usuários, mesmo que o design teórico seja razoável, será difícil formar uma proteção sistêmica completa.
A quarta verificação é a manutenção a longo prazo. A pesquisa em criptografia está em constante evolução, e o protocolo precisa manter a capacidade de corrigir vulnerabilidades e atualizar parâmetros. Ao mesmo tempo, atualizações excessivamente frequentes ou com permissões muito centralizadas também podem trazer riscos de governança. O projeto deve estabelecer um equilíbrio adequado entre eficiência de resposta a segurança, transparência, procedimentos de auditoria e participação da comunidade. A capacidade contra a computação quântica não é um rótulo que pode ser concluído com uma única liberação, mas uma propriedade do sistema que precisa ser avaliada continuamente à medida que a criptografia avança.
FAQ
Qual é a diferença entre provas STARK e assinaturas digitais?
As assinaturas digitais são usadas principalmente para provar que uma operação foi autorizada pela chave correspondente ou pelas regras da conta; as provas STARK são usadas para suportar a verificação de se um cálculo está em conformidade com regras específicas. Ambas podem colaborar no mesmo sistema, mas não podem se substituir.
O uso de provas STARK significa que a blockchain é completamente resistente a quântica?
Não significa. A segurança geral também depende das assinaturas de conta, permissões de atualização do protocolo, validação entre cadeias, infraestrutura e implementação específica. A avaliação deve considerar todo o sistema, não apenas o sistema de provas.
As contas inteligentes do Starknet podem trocar o esquema de assinatura?
A lógica de verificação programável das contas inteligentes oferece espaço de design para vários métodos de assinatura, mas a capacidade específica depende da implementação do contrato de conta, permissões de atualização, suporte da carteira e processo de migração. Não se pode assumir que todas as contas podem ser atualizadas automaticamente.
A computação quântica pode quebrar carteiras de blockchain comuns agora?
Não se pode fazer tal afirmação. O impacto potencial da computação quântica sobre os sistemas de criptografia existentes é um tópico importante de pesquisa e preparação técnica a longo prazo, mas as ameaças teóricas, a capacidade de ataque disponível e as condições de implantação real precisam ser diferenciadas.
Como verificar se as funcionalidades contra a computação quântica do projeto já foram implantadas?
Deve-se verificar a documentação técnica oficial, alterações de código, relatórios de auditoria, resultados de testes e o estado real da rede, diferenciando claramente pesquisa, experimentação, redes de teste e implantações na rede principal. Um único artigo ou descrição promocional não é suficiente para provar que todos os componentes de segurança foram atualizados.