À medida que os golpes com criptomoedas se tornam mais sofisticados, não é mais suficiente confiar na aparência de um site ou na popularidade de um token.
Projetos fraudulentos podem imitar corretoras legítimas, promover tokens com restrições ocultas de negociação ou induzir usuários a assinar transações que concedem acesso aos seus ativos digitais.
Segundo a pesquisa da Scam Sniffer, ataques de phishing com mecanismos de esvaziamento de carteiras direcionados a blockchains compatíveis com EVM causaram aproximadamente US$ 494 milhões em perdas em 2024. Um relatório posterior estimou que as perdas dessa categoria caíram para aproximadamente US$ 84 milhões em 2025.
Embora esses números cubram uma categoria específica de ataques de phishing, e não todas as fraudes com criptomoedas, eles demonstram os riscos financeiros associados a interações maliciosas com carteiras.
Diversas ferramentas podem ajudar os usuários a identificar possíveis ameaças antes de assinar transações ou comprar tokens desconhecidos.
Este guia compara alguns dos principais detectores de golpes com criptomoedas e ferramentas de segurança disponíveis atualmente e explica o que cada ferramenta faz, quais ameaças ela pode ajudar a identificar e quais são suas limitações.
Principais conclusões
-
Detectores de golpes com criptomoedas ajudam a identificar sites suspeitos, contratos de token, aprovações de carteira e transações potencialmente maliciosas.
-
Nenhum detector de golpes completo oferece cobertura total contra golpes.
-
Nenhum detector de golpes pode garantir que uma criptomoeda, um site ou uma transação seja segura.
O que é uma ferramenta de detecção de golpes com criptomoedas?
Um detector de golpes com criptomoedas é uma ferramenta ou serviço de segurança desenvolvido para identificar possíveis fraudes ou riscos de segurança envolvendo criptomoedas.
Dependendo dos recursos, um detector de golpes pode analisar:
-
URLs de sites associados a tentativas de phishing
-
Código de contratos inteligentes e permissões de tokens
-
Transações suspeitas de carteira
-
Liquidez de tokens e restrições de negociação
-
Aprovações de carteira concedidas a contratos de terceiros
-
Endereços associados a atividades maliciosas relatadas
-
Mensagens falsas com padrões comuns de golpes
Algumas ferramentas funcionam como extensões de navegador e exibem alertas antes de os usuários aprovarem transações.
Outras permitem que os usuários insiram o endereço de contrato de um token ou uma URL suspeita para análise, enquanto algumas também aceitam envios por aplicativo ou permitem que os usuários descrevam a situação para avaliação.
Também há serviços de segurança que se integram diretamente a carteiras de criptomoedas e aplicativos descentralizados.
O que os detectores de golpes com criptomoedas podem identificar?
Diferentes ferramentas são especializadas em diferentes ameaças.
| Ameaça |
Como as ferramentas de detecção podem ajudar |
| Sites de phishing |
Verificam URLs com base em dados de inteligência de ameaças e reputação |
| Mecanismos de esvaziamento de carteiras |
Analisam solicitações e assinaturas de transações suspeitas |
| Tokens maliciosos |
Examinam permissões de contratos e indicadores de risco conhecidos |
| Tokens honeypot |
Testam se um token pode ser comprado e vendido em condições simuladas |
| Aprovações de carteira arriscadas |
Exibem permissões existentes e oferecem suporte à revogação |
| Mensagens falsas de investimento |
Analisam padrões de linguagem, informações do remetente, links e indicadores comuns de golpes |
| Endereços de carteira suspeitos |
Verificam bancos de dados de endereços maliciosos conhecidos |
| Interações falsas com NFT |
Identificam contratos suspeitos ou transferências inesperadas de ativos |
Nenhuma ferramenta individual cobre todas as categorias com a mesma eficiência, e diferentes ferramentas podem atribuir pesos diferentes aos sinais ao avaliar riscos.
Por exemplo, um scanner de contratos de token pode detectar restrições suspeitas de negociação, mas não pode determinar se uma pessoa que entrou em contato com você pelo Telegram está se passando por um consultor de investimentos legítimo.
Como selecionamos estes detectores de golpes com criptomoedas
As ferramentas deste guia foram selecionadas com base em seus recursos documentados e em sua relevância para riscos comuns de segurança relacionados a criptomoedas.
A avaliação considerou seis fatores.
-
Cobertura de ameaças: se a ferramenta aborda phishing, tokens maliciosos, mecanismos de esvaziamento de carteiras, aprovações arriscadas ou outras ameaças relevantes.
-
Redes compatíveis: se a ferramenta oferece suporte a redes de blockchain comumente usadas para negociação de criptomoedas e aplicativos descentralizados.
-
Facilidade de uso: se os usuários conseguem compreender os resultados sem amplo conhecimento técnico, especialmente quando precisam realizar uma verificação rápida antes de agir.
-
Transparência: se o provedor explica os recursos e as limitações de seu produto.
-
Acessibilidade: se a ferramenta está disponível para usuários individuais, desenvolvedores ou clientes institucionais.
-
Relevância prática: se a ferramenta pode ajudar os usuários a tomar decisões mais informadas antes de interagir com sites, tokens ou contratos inteligentes de criptomoedas desconhecidos, com resultados claros e próximos passos práticos.
A lista não se baseia em testes laboratoriais independentes nem em uma classificação verificada de precisão de detecção.
A disponibilidade dos produtos, as redes compatíveis e os preços podem mudar.
Os 10 melhores detectores de golpes com criptomoedas em 2026
As ferramentas a seguir abordam diferentes aspectos da segurança de criptomoedas.
1. Scam Sniffer
Ideal para: detectar sites de phishing relacionados a criptomoedas e interações suspeitas com carteiras
A Scam Sniffer é uma plataforma de segurança Web3 voltada à identificação de tentativas de phishing com criptomoedas e interações potencialmente maliciosas com carteiras.
Sua extensão de navegador ajuda os usuários a reconhecer sites suspeitos antes de interagir com eles.
A plataforma combina inteligência de ameaças a sites com verificações de segurança desenvolvidas para riscos relacionados a criptomoedas.
A Scam Sniffer também publica pesquisas sobre atividades de mecanismos de esvaziamento de carteiras e técnicas emergentes de phishing, o que lhe confere um histórico sólido de pesquisa.
Principais recursos:
-
Detecção de sites de phishing com criptomoedas
-
Alertas de segurança no navegador
-
Inteligência de ameaças relacionada a mecanismos de esvaziamento de carteiras
-
Detecção de interações Web3 suspeitas
-
Pesquisa sobre atividades de phishing com criptomoedas
A Scam Sniffer concentra-se especificamente em ameaças que afetam usuários de criptomoedas, e não na segurança geral da internet, ajudando os usuários a manter o controle antes de interagir com sites Web3 arriscados.
Isso a torna relevante para usuários que visitam com frequência aplicativos descentralizados, marketplaces de NFT e sites Web3 desconhecidos.
No entanto, a extensão não pode garantir que todos os sites ou transações maliciosos sejam detectados. Os usuários devem continuar verificando URLs e analisando solicitações de carteira de forma independente.
2. Pocket Universe
Ideal para: entender transações de carteira antes de assinar
O Pocket Universe é uma ferramenta de segurança Web3 que ajuda os usuários a entender os possíveis efeitos de transações com criptomoedas.
Sua extensão de navegador oferece prévias de transações e alertas sobre atividades suspeitas.
Por exemplo, quando um usuário interage com um aplicativo descentralizado, o Pocket Universe pode exibir os ativos que devem ser movimentados como resultado da transação proposta.
Isso pode ajudar os usuários a reconhecer transferências inesperadas de tokens ou permissões perigosas.
Principais recursos:
-
Simulação de transações
-
Prévias de interações com carteira
-
Alertas sobre transações potencialmente maliciosas
-
Detecção de movimentações suspeitas de ativos
-
Proteção por extensão de navegador
O Pocket Universe prioriza a explicação dos resultados das transações antes de os usuários aprovarem essas transações. Isso é particularmente relevante ao interagir com aplicativos descentralizados desconhecidos.
No entanto, as simulações de transação podem não identificar todos os ataques possíveis. A compatibilidade com navegadores, as redes compatíveis e os recursos para dispositivos móveis podem variar.
Se você negocia em DeFi, usa NFTs ou assina frequentemente transações de contratos inteligentes, esta ferramenta pode ser adequada para você.
3. Token Sniffer
Ideal para: verificar tokens de criptomoedas suspeitos
O Token Sniffer é uma plataforma de análise de tokens que examina contratos inteligentes em busca de possíveis indicadores de golpes.
A plataforma é operada pela Solidus Labs e fornece análise automatizada de contratos e informações de risco de tokens. Os usuários podem pesquisar tokens compatíveis usando seus endereços de contrato. Os resultados podem ajudar a identificar características suspeitas de contratos e outros indicadores de risco.
Principais recursos:
-
Análise de contratos de token
-
Detecção automatizada de golpes
-
Indicadores de risco de token
-
Verificações de segurança relacionadas a contratos
-
Triagem de tokens em várias blockchains
O Token Sniffer oferece uma forma simples de examinar tokens desconhecidos antes de negociá-los. Isso é especialmente relevante ao pesquisar tokens recém-lançados com poucas informações públicas, pois pode fornecer uma segunda opinião útil antes de realizar uma negociação.
Os usuários devem observar que a maior parte das análises automatizadas de contratos não pode determinar se um token é legítimo. Um token pode passar em determinadas verificações e ainda assim expor os usuários a riscos financeiros ou de segurança. Portanto, os traders também devem considerar a liquidez, as alegações do projeto e os riscos financeiros mais amplos.
Os próprios termos do Token Sniffer reconhecem que os resultados de escaneamentos automatizados podem ser incompletos ou imprecisos.
4. GoPlus Security
Ideal para: verificações de segurança de tokens e inteligência de riscos em blockchain
A GoPlus Security oferece ferramentas de inteligência de segurança e APIs para o ecossistema Web3.
Suas ofertas incluem análise de segurança de tokens, informações sobre endereços maliciosos e outros serviços relacionados a riscos que ajudam plataformas a criar verificações de risco mais inteligentes.
Os desenvolvedores podem integrar esses recursos a carteiras, aplicativos e sistemas de análise de blockchain.
A GoPlus também fornece ferramentas relevantes para usuários individuais que pesquisam riscos de tokens.
Principais recursos:
-
Análise de segurança de tokens
-
Detecção de endereços maliciosos
-
Análise de riscos de aprovações
-
Informações de segurança relacionadas a NFT
-
Dados de segurança de aplicativos descentralizados
-
APIs de simulação de transações
A GoPlus abrange várias categorias de segurança por meio de uma infraestrutura comum de inteligência, e sua inteligência de ameaças evoluiu para cobrir diversas categorias de risco em Web3.
Suas APIs documentadas a tornam relevante tanto para pesquisas individuais quanto para integração de segurança no nível de aplicativos.
Se você negocia tokens, desenvolve soluções, fornece carteiras ou representa uma plataforma que busca inteligência de segurança, esta plataforma pode ser adequada para você.
5. Honeypot.is
Ideal para: verificar se um token pode restringir vendas
O Honeypot.is é uma ferramenta de análise de tokens de criptomoedas focada em detectar possíveis comportamentos de honeypot.
Um token honeypot pode permitir que os usuários comprem um ativo, ao mesmo tempo que restringe ou impede sua venda.
Isso pode criar uma situação em que os traders conseguem entrar em uma posição, mas não conseguem sair dela normalmente.
O Honeypot.is analisa contratos de tokens compatíveis e simula transações de compra e venda para identificar possíveis restrições.
Principais recursos:
-
Detecção de tokens honeypot
-
Transações simuladas de compra e venda
-
Verificações de contratos de token
-
Análise de restrições de negociação
-
Suporte para redes selecionadas compatíveis com EVM
A plataforma aborda um risco específico associado a tokens recém-lançados ou desconhecidos. Ela pode ajudar os traders a identificar comportamentos suspeitos de negociação antes de comprometer fundos.
Ainda assim, os usuários devem observar que até mesmo uma simulação bem-sucedida não garante que um token continuará podendo ser vendido. Isso ocorre porque o comportamento do contrato, a liquidez e as condições de mercado podem mudar. A plataforma também não oferece proteção abrangente contra phishing ou assinaturas que esvaziam carteiras.
A plataforma funciona melhor para traders de memecoins e usuários que pesquisam tokens desconhecidos em corretoras descentralizadas compatíveis.
6. Revoke.cash
Ideal para: analisar e remover aprovações de carteira arriscadas
O Revoke.cash é uma ferramenta de gerenciamento de permissões de carteira. Quando os usuários interagem com aplicativos descentralizados, podem conceder a contratos inteligentes permissão para gastar determinados tokens. Algumas permissões permanecem ativas após a conclusão da transação original.
O Revoke.cash permite que os usuários inspecionem aprovações existentes e revoguem permissões de que não precisam mais.
Principais recursos:
-
Inspeção de aprovações de carteira
-
Gerenciamento de permissões de tokens ERC-20
-
Gerenciamento de aprovações de NFT
-
Revogação de aprovações
-
Análise de permissões de carteira em várias blockchains
Essa ferramenta aborda um aspecto importante da segurança de carteiras que os usuários podem deixar de considerar. Desconectar uma carteira de um site não revoga necessariamente aprovações de tokens concedidas anteriormente. A ferramenta ajuda a analisar e remover permissões desnecessárias, o que pode reduzir a exposição a determinados riscos relacionados a aprovações.
Dito isso, o Revoke.cash é principalmente uma ferramenta preventiva de gerenciamento de carteiras. Ele não pode recuperar criptomoedas que já foram roubadas. Revogar aprovações também não resolve o comprometimento de uma chave privada. Em geral, os usuários também precisam pagar a taxa relevante da rede de blockchain ao enviar transações de revogação.
Mais indicado para: usuários que conectam frequentemente carteiras de autocustódia a aplicativos descentralizados.
7. VirusTotal
Ideal para: verificar links de sites de criptomoedas suspeitos
O VirusTotal é uma plataforma de análise de cibersegurança que agrega informações de diversos mecanismos de segurança e fontes de dados.
Os usuários podem examinar URLs, domínios, arquivos e outros indicadores de segurança, incluindo arquivos suspeitos antes de abri-los ou de avaliar se um download pode ser arriscado.
Para usuários de criptomoedas, o VirusTotal pode ser útil ao avaliar links suspeitos recebidos por e-mail, aplicativos de mensagens ou redes sociais.
Por exemplo, um usuário que recebe um link alegando ser uma página de login de uma corretora de criptomoedas pode verificar se a URL foi associada a atividades maliciosas e usá-la como uma segunda opinião rápida sobre possíveis golpes online.
Principais recursos:
-
Análise de segurança de URLs
-
Informações sobre reputação de domínios
-
Análise de arquivos
-
Resultados de diversos mecanismos de segurança
-
Informações históricas sobre ameaças
O VirusTotal fornece informações de segurança de várias fontes, em vez de depender de um único sistema de detecção. Isso pode ajudar os usuários a investigar sites potencialmente suspeitos.
-
Bitdefender Scamio
Ideal para: identificar mensagens suspeitas e engenharia social
O Bitdefender Scamio é um serviço de detecção de golpes auxiliado por IA.
Ele permite que os usuários enviem mensagens, links, capturas de tela, imagens, códigos QR e outras informações suspeitas para análise. Em interfaces compatíveis, é possível arrastar e soltar capturas de tela ou imagens.
Os usuários podem carregar conteúdo suspeito, descrever a situação ou usar o serviço para obter uma segunda opinião rápida antes de responder. Após fazer login em uma conta Bitdefender, os usuários podem interagir diretamente com o serviço.
O Scamio foi desenvolvido para ajudar a identificar padrões comuns de golpes em diferentes canais de comunicação, analisando mensagens em relação ao banco de dados de golpes conhecidos da Bitdefender.
Embora não seja específico para criptomoedas, ele pode ser útil ao avaliar mensagens envolvendo investimentos falsos, solicitações de pagamento suspeitas ou tentativas de falsificação de identidade.
Principais recursos:
-
Análise de mensagens suspeitas
-
Verificação de links
-
Análise de capturas de tela
-
Avaliação de golpes auxiliada por IA
-
Orientações sobre possíveis sinais de alerta
O Scamio aborda engenharia social, em vez de se concentrar exclusivamente em transações de blockchain.
Como o Scamio não pode verificar a legitimidade de todas as oportunidades de investimento nem determinar se um contrato inteligente é seguro, os usuários devem evitar enviar informações pessoais sensíveis, credenciais de conta ou frases de recuperação. Os usuários também podem compartilhar comentários à medida que o serviço continua a ser aprimorado.
9. Blockaid
Ideal para: segurança de transações integrada a carteiras de criptomoedas
A Blockaid fornece infraestrutura de segurança Web3 desenvolvida para identificar transações, aplicativos e atividades on-chain potencialmente maliciosos.
Sua tecnologia inclui recursos de simulação de transações e avaliação de segurança.
Em vez de operar principalmente como um verificador independente de golpes para consumidores, a Blockaid fornece serviços de segurança que podem ser integrados a carteiras de criptomoedas e outros aplicativos.
Essas integrações podem ajudar os usuários a receber alertas antes de aprovar transações suspeitas.
Principais recursos:
-
Simulação de transações
-
Detecção de transações maliciosas
-
Verificações de segurança de aplicativos descentralizados
-
Detecção de ameaças relacionadas a tokens
-
Integração de inteligência de segurança
-
Recursos de monitoramento on-chain
A Blockaid concentra-se em identificar riscos no momento em que os usuários interagem com aplicativos de blockchain. Sua tecnologia pode fornecer informações de segurança diretamente nas interfaces de carteiras compatíveis.
10. Google Safe Browsing
Ideal para: verificar se um site apresenta riscos de segurança conhecidos
O Google Safe Browsing é um serviço de segurança de sites que ajuda a identificar páginas potencialmente perigosas.
Sua tecnologia é usada para alertar usuários sobre determinados sites de phishing, malware e outros sites inseguros.
O Google também oferece uma ferramenta de verificação de status de sites por meio de seu Relatório de Transparência.
Os usuários de criptomoedas podem usar essas informações ao avaliar sites suspeitos.
Principais recursos:
-
Detecção de sites de phishing
-
Alertas sobre sites relacionados a malware
-
Verificações de segurança de sites
-
Integração com segurança de navegadores
-
Informações sobre o status de sites
O Google Safe Browsing fornece uma camada geral de segurança para sites que pode complementar ferramentas específicas para criptomoedas. Ele é particularmente útil para identificar sites maliciosos conhecidos.
Devido aos avanços tecnológicos, sites de phishing recém-criados também podem evitar detecção imediata.
Qual detector de golpes com criptomoedas você deve usar?
A ferramenta mais adequada depende do tipo de ameaça.
Se você está preocupado com sites falsos de criptomoedas
Considere Scam Sniffer, VirusTotal ou Google Safe Browsing.
Essas ferramentas podem ajudar a identificar sites suspeitos ou ameaças de phishing conhecidas.
No entanto, os usuários ainda devem verificar os endereços dos sites por meio de fontes oficiais.
Se você negocia tokens recém-lançados
Considere Token Sniffer, GoPlus Security ou Honeypot.is.
Essas ferramentas podem ajudar a identificar características suspeitas de contratos, restrições de negociação e outros indicadores de risco.
Elas não podem garantir que um token seja legítimo nem que seu preço permanecerá estável.
Se você usa frequentemente aplicativos de DeFi
Considere o Pocket Universe ou uma carteira que integre tecnologia de segurança de transações, como a Blockaid.
Prévias de transações e alertas de segurança podem ajudar os usuários a entender interações potencialmente perigosas.
Se você conectou sua carteira a muitos aplicativos
Considere o Revoke.cash.
Analisar e remover aprovações desnecessárias pode reduzir a exposição a determinados riscos de permissões de contratos inteligentes.
Se você recebe mensagens suspeitas de investimento
Considere o Bitdefender Scamio.
Ele pode ajudar a identificar padrões comuns de golpes em mensagens e links. Também pode ser útil quando você recebe ligações ou mensagens suspeitas e deseja uma segunda opinião rápida.
No entanto, uma avaliação automatizada não deve substituir a verificação independente.
Como verificar se um token de criptomoeda é um golpe
Antes de comprar um token desconhecido, os usuários podem realizar várias verificações.
Etapa 1: verifique o endereço do contrato
Confirme que o endereço do contrato corresponde às informações oficiais do projeto.
Tokens podem ter nomes e símbolos semelhantes.
Pesquisar apenas pelo nome do token pode levar ao contrato errado.
Etapa 2: analise os indicadores de risco do contrato
Use uma ferramenta de segurança de tokens para examinar as informações disponíveis sobre o contrato.
Possíveis sinais de alerta incluem:
-
Restrições incomuns de transferência
-
Taxas de transação excessivas ou alteráveis
-
Permissões administrativas que permitem mudanças importantes no contrato
-
Distribuição suspeita de tokens
-
Outros indicadores de risco relacionados ao contrato
A importância dessas constatações depende da estrutura do token.
Etapa 3: verifique se a venda é restrita
Para tokens compatíveis, um detector de honeypot pode ajudar a avaliar se a venda é possível em condições simuladas.
No entanto, passar em uma simulação não garante a possibilidade de venda no futuro.
Etapa 4: examine a liquidez e a distribuição de tokens
Analise a liquidez disponível e a concentração das participações no token.
Um token com liquidez limitada ou propriedade altamente concentrada pode expor os traders a riscos adicionais.
No entanto, essas características não comprovam fraude de forma independente.
Etapa 5: verifique as alegações do projeto
Analise a documentação oficial, divulgações públicas e informações disponíveis sobre o projeto.
Tenha cautela com lucros garantidos, pressão para investir imediatamente ou solicitações para transferir fundos para carteiras pessoais, pois até mesmo usuários cuidadosos podem ser enganados quando fraudadores criam um senso de urgência.
Etapa 6: analise as permissões da carteira
Antes de aprovar uma transação, examine quais permissões o aplicativo está solicitando.
Evite assinar transações que você não entende.
Se as permissões solicitadas parecerem inconsistentes com a ação pretendida, não prossiga.
Como detectar um site de phishing com criptomoedas
Sites de phishing frequentemente imitam corretoras, carteiras ou aplicativos descentralizados legítimos de criptomoedas.
Eles podem usar marcas, layouts de sites ou nomes de domínio semelhantes.
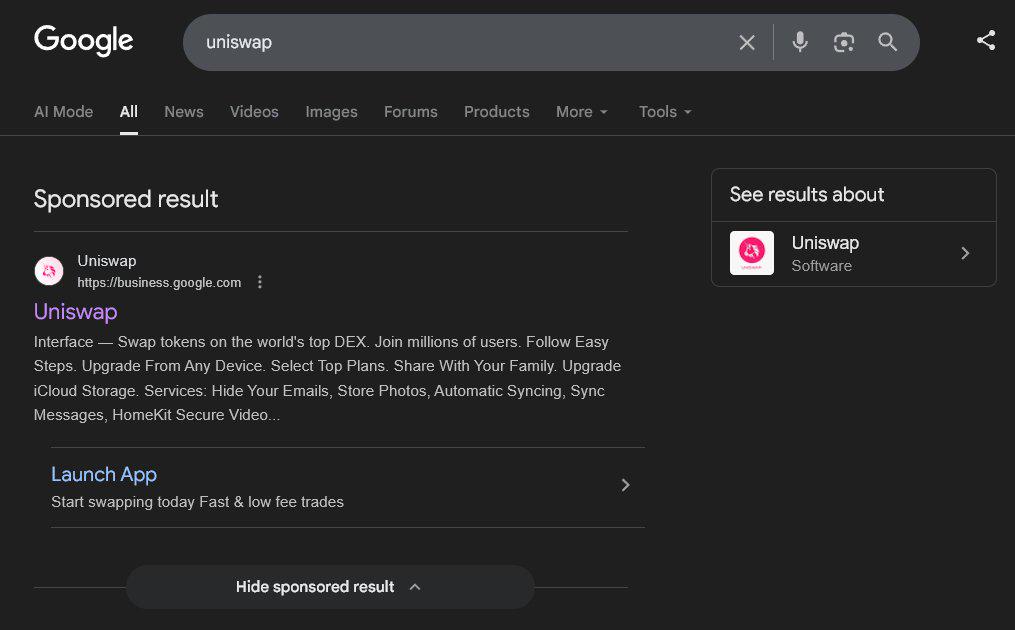
Por exemplo, o site de phishing apresentado abaixo usa uma técnica de réplica idêntica, explorando usuários desatentos que não perceberam a URL incomum.
Antes de interagir com um site desconhecido, considere as verificações a seguir.
Verifique o domínio: compare o endereço do site com o endereço oficial publicado pelo serviço.
-
Evite links não solicitados: tenha cautela com links recebidos por mensagens inesperadas, anúncios ou contas de redes sociais, incluindo mensagens que alegam que uma transportadora está tentando entregar um pacote e pedem que você baixe uma ferramenta de rastreamento.
-
Verifique a reputação do site: use uma ferramenta de segurança de URL para procurar atividades maliciosas conhecidas, especialmente porque golpes modernos frequentemente imitam marcas legítimas de forma mais convincente.
-
Analise as solicitações da carteira: um site que solicita aprovações inesperadas de tokens ou assinaturas pode apresentar riscos adicionais.
-
Evite inserir frases de recuperação: páginas de login de corretoras legítimas e aplicativos descentralizados comuns não exigem que os usuários insiram frases de recuperação de carteiras de autocustódia.
-
Verifique falsificação de identidade: fraudadores podem criar contas falsas de suporte ou imitar anúncios oficiais, e sites de phishing também podem ser divulgados por mensagens falsas ou contatos telefônicos suspeitos.
Um site que utiliza HTTPS não é automaticamente legítimo.
O HTTPS indica apenas que a conexão é criptografada, e não que o operador do site seja confiável.
O que é um mecanismo de esvaziamento de carteira de criptomoedas?
Um mecanismo de esvaziamento de carteira de criptomoedas é um mecanismo malicioso desenvolvido para transferir criptomoedas ou outros ativos digitais da carteira de uma vítima.
Mecanismos de esvaziamento de carteiras frequentemente dependem de sites de phishing e solicitações enganosas de transações.
Por exemplo, um site fraudulento pode alegar que os usuários são elegíveis para um airdrop de tokens.
Quando os usuários conectam suas carteiras, o site pode solicitar uma transação ou assinatura que concede ao invasor permissão para transferir ativos.
Alguns ataques exploram aprovações de tokens, enquanto outros usam diferentes mecanismos de transação ou assinatura.
Como os usuários podem reduzir os riscos de mecanismos de esvaziamento de carteiras?
Os usuários devem:
-
Verificar sites de aplicativos descentralizados antes de conectar carteiras.
-
Analisar os detalhes das transações e as permissões solicitadas.
-
Evitar assinar mensagens ou transações desconhecidas.
-
Usar simulação de transações e alertas de segurança compatíveis.
-
Analisar aprovações de tokens existentes.
-
Manter frases de recuperação e chaves privadas confidenciais.
-
Considerar separar participações de longo prazo das carteiras usadas para interações frequentes com DeFi.
Nenhuma ferramenta de segurança pode garantir proteção contra todas as técnicas de esvaziamento de carteiras.
O que fazer se um detector de golpes com criptomoedas sinalizar uma transação
Se uma ferramenta de segurança identificar uma transação potencialmente maliciosa, os usuários devem evitar aprová-la até que o alerta seja compreendido.
Analise o alerta
Determine se a ferramenta está sinalizando:
-
Um site suspeito
-
Um contrato malicioso
-
Uma transferência inesperada de ativos
-
Uma aprovação de token incomum
-
Um endereço malicioso conhecido
-
Outro indicador de risco
Verifique a ação pretendida
Compare a transação solicitada com o que você pretendia fazer.
Por exemplo, uma simples troca de tokens não deve exigir inesperadamente permissões não relacionadas sem uma explicação clara.
Consulte outra fonte
Quando apropriado, use uma segunda ferramenta independente para obter uma segunda opinião sobre o contrato, endereço ou site relevante.
No entanto, a concordância entre vários scanners não garante segurança.
Cancele a interação, se necessário
Se a transação continuar parecendo suspeita ou não estiver clara, não a aprove.
Se você concedeu permissões anteriormente a um contrato suspeito, verifique se essas aprovações devem ser revogadas.
Proteja a carteira se houver suspeita de comprometimento
Se uma frase de recuperação ou chave privada puder ter sido exposta, trate a carteira como comprometida.
Apenas revogar aprovações de tokens não é suficiente para resolver o comprometimento de uma chave privada.
Considere transferir os ativos restantes para uma carteira recém-protegida usando um dispositivo confiável e as precauções adequadas.
Como os usuários da Gate podem reduzir os riscos de golpes com criptomoedas
Os usuários de criptomoedas podem encontrar diferentes riscos de segurança, dependendo de manterem ativos em uma corretora centralizada ou de interagirem com carteiras de autocustódia e aplicativos descentralizados.
Os usuários da Gate podem tomar diversas precauções ao transitar entre esses ambientes.
Proteja sua conta Gate
Use uma senha forte e exclusiva e ative os métodos de autenticação de dois fatores compatíveis.
Analise as opções de segurança de conta disponíveis na interface atual da Gate.
Elas podem incluir verificações adicionais, como autenticação de dois fatores, e outras proteções desenvolvidas para reduzir atividades não autorizadas na conta.
Os usuários devem seguir as instruções mais recentes fornecidas pela interface oficial da Gate ao criar uma conta.
Verifique endereços de carteiras externas
Antes de sacar criptomoedas da Gate para uma carteira externa, confirme o endereço de destino e a rede de blockchain.
Enviar ativos para um endereço incorreto ou rede não compatível pode resultar em perda permanente.
Verifique tokens desconhecidos antes de negociar
Se você estiver pesquisando um token em uma corretora descentralizada, considere usar ferramentas de análise de contratos para avaliar possíveis riscos.
A disponibilidade de um token em uma plataforma de negociação não elimina seus riscos de mercado, técnicos ou de segurança.
Analise as permissões de carteiras DeFi
Se você usar uma carteira de autocustódia para interagir com aplicativos descentralizados, analise periodicamente as aprovações existentes.
Permissões desnecessárias podem criar exposição adicional caso um contrato aprovado seja comprometido ou malicioso.
Cuidado com sites e contas de suporte falsos da Gate
Fraudadores podem se passar por corretoras de criptomoedas por meio de sites falsos, contas de redes sociais ou aplicativos de mensagens.
Sempre acesse a Gate por meio de seu site ou aplicativo oficial.
Não revele senhas de conta, códigos de verificação, chaves privadas ou frases de recuperação a contatos não solicitados.
Denuncie golpes e atividades suspeitas
Se você suspeitar de atividade não autorizada envolvendo sua conta Gate, entre em contato prontamente com o suporte oficial da Gate e denuncie golpes pelos canais oficiais quando relevante.
Forneça informações relevantes sobre o incidente sem revelar credenciais sensíveis, pois os detalhes também podem ajudar as organizações afetadas e as autoridades competentes.
Denunciar um incidente não garante que transações de criptomoedas possam ser revertidas ou que ativos sejam recuperados. Ainda assim, uma denúncia rápida pode ajudar a proteger outros consumidores.
Limitações dos detectores de golpes com criptomoedas
Os detectores de golpes com criptomoedas fornecem informações úteis, mas seus resultados devem ser interpretados com cuidado.
Falsos negativos
Um site ou contrato malicioso pode não ser identificado por uma ferramenta de segurança.
Novos golpes e técnicas de ataque desconhecidas anteriormente podem evitar a detecção.
Falsos positivos
Uma transação ou contrato legítimo pode ser sinalizado devido a um comportamento incomum ou informações incompletas.
Os usuários devem investigar alertas, em vez de tratar cada alerta como prova definitiva de fraude.
Cobertura limitada de blockchains
Algumas ferramentas oferecem suporte apenas a redes de blockchain selecionadas.
Uma ferramenta desenvolvida para redes compatíveis com EVM pode não oferecer cobertura equivalente para Solana, Bitcoin ou outros ecossistemas.
Mudança no comportamento de contratos inteligentes
Alguns contratos contêm permissões administrativas que permitem alterar seu comportamento.
Um token que parece vendável durante um teste pode se comportar de forma diferente posteriormente.
Simulação incompleta de transações
As simulações de transações estimam os efeitos das transações propostas sob condições específicas.
Elas podem não considerar todas as possíveis mudanças de estado ou ataques.
Engenharia social
Scanners técnicos não conseguem identificar de forma confiável todas as propostas fraudulentas de investimento, tentativas de falsificação de identidade ou relacionamentos enganosos. A engenharia social também afeta os usuários por meio de golpes online que vão além das ameaças nativas de blockchain.
Os usuários devem continuar avaliando a legitimidade das pessoas e organizações com as quais interagem, pois até mesmo usuários cuidadosos e seus familiares podem se tornar vítimas de falsificação de identidade persuasiva ou esquemas de investimento.
Conclusão
Os detectores de golpes com criptomoedas podem ajudar os usuários a identificar sites suspeitos, tokens maliciosos, permissões perigosas de carteira e transações potencialmente fraudulentas.
No entanto, diferentes ferramentas abordam diferentes ameaças.
A abordagem mais eficaz é entender o que cada ferramenta verifica, reconhecer suas limitações e verificar interações desconhecidas com criptomoedas antes de aprová-las.
Perguntas frequentes
Os detectores de golpes com criptomoedas são gratuitos?
Algumas ferramentas oferecem acesso gratuito a funcionalidades básicas, enquanto outras oferecem recursos pagos ou serviços empresariais.
Os usuários devem verificar os preços e a disponibilidade atuais nos sites oficiais dos produtos.
Um detector de golpes com criptomoedas pode identificar um token falso?
Algumas ferramentas podem identificar características suspeitas de contratos de token e indicadores conhecidos de golpes.
No entanto, a análise automatizada não pode garantir que um token seja legítimo.
Como posso verificar se um site de criptomoedas é falso?
Verifique o domínio por meio de fontes oficiais e considere analisá-lo com Scam Sniffer, VirusTotal ou Google Safe Browsing.
Um site que passa nessas verificações não é necessariamente seguro.
Detectores de golpes com criptomoedas podem impedir mecanismos de esvaziamento de carteiras?
Algumas ferramentas podem alertar os usuários sobre sites suspeitos, solicitações de transações ou permissões de carteira.
No entanto, nenhuma ferramenta pode impedir todos os ataques de esvaziamento de carteiras.
Devo usar mais de um detector de golpes com criptomoedas?
O uso de ferramentas complementares pode fornecer informações adicionais sobre diferentes riscos.
Por exemplo, um usuário pode combinar verificações de phishing em sites, análise de contratos de tokens e revisões de aprovações de carteira.
No entanto, várias ferramentas não garantem proteção.