A identidade onchain para agentes de IA refere-se ao uso de registros consultáveis em blockchain para estabelecer identificadores digitais que permitem reconhecer, vincular e gerenciar agentes de inteligência artificial em diferentes aplicações. À medida que os agentes de IA evoluem de simples assistentes conversacionais para sistemas autônomos capazes de chamar ferramentas, acessar dados, executar tarefas e participar de atividades econômicas, a identidade dos agentes se torna uma infraestrutura essencial para redes de colaboração abertas. O ERC-8004 é um padrão do Ethereum proposto para atender a essa necessidade, buscando estabelecer interfaces comuns para informações de identidade, reputação e validação de agentes por meio de registros onchain.
Nos sistemas de software tradicionais, as identidades de serviços normalmente dependem de contas de plataforma, chaves de API e gerenciamento interno de permissões empresariais. Essas abordagens podem atender à maioria das necessidades de agentes que operam na mesma organização ou plataforma. No entanto, quando vários agentes de IA vêm de diferentes desenvolvedores, são executados em infraestruturas distintas e precisam delegar tarefas uns aos outros, descobrir serviços, confirmar relações de controle, avaliar o desempenho histórico e validar resultados de execução tornam-se novos desafios técnicos.
ERC-8004, MCP (Model Context Protocol) e A2A (Agent2Agent) abordam essas questões sob diferentes perspectivas. O MCP permite que agentes se conectem a ferramentas e dados, o A2A permite a comunicação e a colaboração entre agentes, e o ERC-8004 fornece descoberta de identidade e sinais de confiança entre plataformas. Compreender seus limites técnicos e como funcionam em conjunto ajuda a explicar como redes abertas de agentes de IA podem evoluir de chamadas individuais de ferramentas para sistemas multiagentes compostos.
Principais conclusões
-
O principal valor da identidade onchain para agentes de IA está na capacidade de descoberta, verificabilidade e colaboração entre plataformas. Ela ajuda agentes criados por diferentes desenvolvedores e plataformas a estabelecer vínculos de identidade consultáveis sem depender inteiramente de um único diretório de serviços centralizado.
-
O ERC-8004 fornece infraestrutura de identidade e confiança por meio do Identity Registry, Reputation Registry e Validation Registry, oferecendo suporte ao registro de agentes, feedback de reputação e validação de tarefas.
-
O MCP aborda principalmente como os agentes utilizam ferramentas, conectando bancos de dados, serviços de pesquisa, sistemas de arquivos e APIs externas por meio de interfaces padronizadas.
-
O A2A aborda principalmente como os agentes colaboram com outros agentes, oferecendo suporte à descoberta de capacidades, delegação de tarefas, troca de mensagens e gerenciamento do status das tarefas.
-
ERC-8004, MCP e A2A não são soluções concorrentes. Eles podem lidar, respectivamente, com identidade e confiança, acesso a ferramentas e comunicação entre agentes. No entanto, o registro onchain por si só não constitui verificação de identidade no mundo real nem garante resultados confiáveis de execução de tarefas.
O desafio de identidade para agentes de IA não se resume a atribuir um nome a um programa. Ele exige o estabelecimento de vínculos de identidade que outros sistemas possam reconhecer e verificar.
Em plataformas centralizadas, os agentes normalmente são identificados por meio de contas de plataforma, chaves de API ou endereços de serviço fornecidos pelos desenvolvedores. As plataformas podem gerenciar permissões de usuários, manter diretórios de serviços e restringir violações. Esse modelo funciona bem para operações dentro de uma única plataforma. No entanto, quando os agentes precisam colaborar entre organizações, as informações de identidade podem não ser compartilháveis, avaliações históricas podem ser difíceis de transferir e a confiabilidade de um serviço pode depender de uma plataforma específica.
Por exemplo, um agente de análise de mercado desenvolvido por uma empresa pode ter acumulado um amplo histórico de serviços em uma plataforma. Quando ele ingressa em outra rede de agentes, a nova plataforma pode não conseguir verificar esses registros diretamente, exigindo que o desenvolvedor restabeleça a identidade e a reputação do agente.
A identidade onchain busca reduzir essa fragmentação. Ao registrar identificadores, direitos de controle e determinados sinais de confiança em uma blockchain pública, diferentes aplicações podem consultar as mesmas informações de registro e criar seus próprios sistemas de descoberta de serviços e avaliação de riscos com base nelas.
No entanto, a identidade onchain não exige que o próprio modelo de IA seja executado em uma blockchain. A inferência real, o acesso a bancos de dados e as chamadas de ferramentas ainda podem ocorrer offchain. A blockchain lida principalmente com registro compartilhado, registros verificáveis e coordenação de confiança.
Isso também significa que a identidade onchain não pode substituir a verificação de identidade tradicional. Um endereço pode comprovar que uma determinada chave tem permissão para realizar certas operações, mas não prova necessariamente que o desenvolvedor por trás do endereço possui qualificações legítimas. Casos de uso de alto risco, como finanças e saúde, ainda exigem verificação adicional de identidade legal e autorização para atividades comerciais.
O que é ERC-8004? Como ele estabelece uma identidade portátil para agentes de IA?
ERC-8004, formalmente denominado Trustless Agents, é um padrão proposto no ecossistema Ethereum para redes abertas de agentes. Seu objetivo é fornecer infraestrutura de descoberta e confiança entre organizações para agentes sem exigir relações de confiança preexistentes.
O mecanismo de registro de identidade do ERC-8004 baseia-se no ERC-721. Após registrar um agente, um desenvolvedor pode obter um agentId e usar as informações de registro correspondentes para associar o nome, a descrição funcional, os endpoints de serviço e os protocolos de comunicação compatíveis do agente.
Esse design separa a identidade de um agente de seu endereço de serviço específico. Por exemplo, um agente pode mudar de servidor ou atualizar sua interface A2A mantendo sua identidade registrada. Outras aplicações só precisam consultar as informações de registro relevantes para obter o endpoint de serviço atualizado.
O ERC-8004 também permite que as informações de registro vinculem diferentes tipos de endpoints, incluindo MCP, A2A, ENS, DID e endereços de carteira, conectando a identidade onchain à infraestrutura existente de Web3 e IA.
Seu núcleo consiste em três registros:
| Registro |
Função principal |
Valor para aplicações |
| Identity Registry |
Registra identidades de agentes e vincula metadados |
Oferece suporte à descoberta de identidade entre plataformas |
| Reputation Registry |
Fornece uma interface padronizada para registros de feedback |
Ajuda a avaliar o desempenho histórico dos serviços |
| Validation Registry |
Registra solicitações e resultados de validação independente de tarefas |
Fornece sinais adicionais de confiança para tarefas de alto valor |
O Reputation Registry não determina automaticamente quais avaliações são autênticas ou confiáveis. Em vez disso, ele fornece registros de feedback consultáveis. Diferentes aplicações podem criar seus próprios algoritmos de pontuação, filtragem e avaliação de riscos.
O Validation Registry permite que validadores terceirizados verifiquem resultados de tarefas específicas. Os métodos de validação podem incluir reexecução, ambientes de execução confiáveis (TEE) ou machine learning de conhecimento zero (zkML).
É importante observar que o ERC-8004 permanece com o status Draft na página de EIP do Ethereum. Isso não impede que desenvolvedores o implementem e façam experimentos, mas o status de sua especificação deve ser diferenciado de sua adoção efetiva.
O que é MCP? Como ele conecta agentes de IA a ferramentas e dados externos?
MCP (Model Context Protocol) é um protocolo aberto para conectar aplicações de IA a ferramentas externas, dados e recursos de contexto.
Sem uma interface unificada, os desenvolvedores podem precisar escrever uma lógica de integração separada para cada banco de dados, sistema de arquivos ou API. À medida que os agentes usam mais ferramentas, essa abordagem pode levar à duplicação do trabalho de desenvolvimento e a custos mais altos de manutenção.
O MCP reduz a complexidade de conectar diferentes aplicações de IA a capacidades externas por meio de uma comunicação padronizada entre clientes e servidores.
Na arquitetura MCP, os servidores podem fornecer aos clientes três tipos principais de capacidades:
-
Ferramentas: funções executáveis, como consultar bancos de dados, pesquisar informações ou chamar APIs empresariais.
-
Recursos: dados de contexto legíveis, como documentos, registros de banco de dados e conteúdos de arquivos.
-
Prompts: modelos de prompt reutilizáveis para estruturar interações em tarefas específicas.
Por exemplo, um agente de pesquisa sobre criptoativos pode usar o MCP para se conectar a um banco de dados de dados de mercado, interfaces de dados onchain e um repositório de pesquisa. Quando um usuário solicita uma análise, o agente pode chamar as ferramentas relevantes, recuperar dados e, em seguida, gerar os resultados da pesquisa.
O MCP concentra-se em padronizar o acesso a ferramentas, e não em estabelecer uma identidade onchain pública.
O MCP também pode funcionar com mecanismos tradicionais de autorização para proteger serviços restritos. Para o transporte HTTP, as especificações relevantes oferecem suporte a fluxos de autorização baseados em OAuth. Portanto, o MCP não deve ser entendido como totalmente desprovido de recursos de identidade ou controle de acesso.
A diferença em relação ao ERC-8004 é que a autorização do MCP oferece suporte principalmente a conexões de ferramentas específicas e ao acesso a recursos, enquanto o ERC-8004 se concentra em identidades compartilháveis de agentes e registros de confiança entre plataformas.
O que é A2A? Como ele oferece suporte à colaboração em tarefas entre agentes de IA?
A2A (Agent2Agent) é um protocolo aberto de comunicação para diferentes sistemas de agentes. O Google liderou inicialmente seu desenvolvimento, e posteriormente ele passou a fazer parte do ecossistema da Linux Foundation.
Diferentemente do MCP, que conecta principalmente ferramentas, o A2A busca permitir que agentes de IA criados por diferentes desenvolvedores e com diferentes frameworks descubram as capacidades uns dos outros e troquem mensagens, deleguem tarefas e gerenciem o status de execução de forma padronizada.
Um mecanismo importante do A2A é o Agent Card. Trata-se de um documento de metadados legível por máquina que descreve o nome, as capacidades, as habilidades, o endereço de serviço e os requisitos de autenticação de um agente.
Quando um agente precisa delegar uma tarefa, ele pode primeiro ler o Agent Card do outro agente, determinar se ele possui as capacidades necessárias e, em seguida, iniciar uma solicitação de acordo com o protocolo.
O A2A também oferece suporte ao gerenciamento do ciclo de vida das tarefas. Por exemplo, uma tarefa de pesquisa complexa pode levar bastante tempo para ser concluída. O agente iniciador pode consultar seu status, receber atualizações de progresso e recuperar os resultados após a conclusão da execução.
Isso difere de solicitações comuns de API. As APIs tradicionais geralmente são projetadas para operações individuais, enquanto o A2A dá maior ênfase às interações contínuas de tarefas entre agentes.
No entanto, o próprio A2A também inclui mecanismos de descoberta de capacidades e autenticação. Portanto, o ERC-8004 não preenche uma ausência completa de funcionalidades de identidade no A2A. Em vez disso, ele adiciona informações de identidade onchain, reputação e validação que podem ser compartilhadas entre plataformas.
O A2A lida com comunicação e colaboração em tarefas, enquanto o ERC-8004 pode ajudar os solicitantes a avaliar o desempenho histórico de um provedor de serviços e os sinais de confiança relevantes antes de estabelecer uma relação de trabalho.
Como ERC-8004, MCP e A2A diferem?
ERC-8004, MCP e A2A abordam questões diferentes em sistemas de agentes. Os três podem aparecer no mesmo fluxo de trabalho, mas nem todo agente de IA precisa usar todos eles.
| Dimensão de comparação |
ERC-8004 |
MCP |
A2A |
| Foco principal |
Identidade e confiança onchain |
Conectividade de ferramentas e dados |
Comunicação e colaboração entre agentes |
| Principal problema abordado |
Como descobrir e avaliar agentes |
Como invocar capacidades externas |
Como concluir tarefas com outros agentes |
| Mecanismos principais |
Registros de identidade, reputação e validação |
Ferramentas, recursos, prompts |
Agent Card, mensagens, tarefas |
| Dependência de blockchain |
Sim |
Não |
Não |
| Suporte relacionado à identidade |
Registro e vinculação de identidade onchain |
Mecanismos de identidade e autorização para conexões específicas |
Agent Card e autenticação de comunicação |
| Mecanismo de reputação |
Fornece uma interface padronizada de feedback |
Não fornece um sistema de reputação onchain de uso geral |
Não fornece um sistema de reputação onchain de uso geral |
| Aplicações típicas |
Descoberta de serviços, consultas de reputação, validação de resultados |
Consultas de dados, chamadas de ferramentas, acesso a recursos |
Divisão de trabalho entre agentes, delegação de tarefas, gerenciamento de status |
Os três podem ser entendidos como três camadas de uma rede aberta de agentes.
O ERC-8004 fornece identidades e sinais de confiança que podem ser consultados entre plataformas, o MCP conecta agentes às ferramentas necessárias para executar tarefas, e o A2A ajuda vários agentes a trocar tarefas e resultados.
Essa divisão também significa que o ERC-8004 não substitui as capacidades de chamada de ferramentas do MCP, o MCP não substitui os mecanismos de colaboração em tarefas do A2A, e o A2A não exige uma blockchain para se comunicar.
Seu valor está na possibilidade de combinação conforme as necessidades empresariais, em vez de exigir um conjunto fixo de dependências técnicas.
Como ERC-8004, MCP e A2A completam um fluxo de trabalho multiagente?
Suponha que uma instituição queira usar agentes de IA para gerar automaticamente um relatório de pesquisa sobre um criptoativo. A tarefa geral pode envolver dados de mercado, dados onchain, notícias e análise de riscos, exigindo a colaboração entre vários agentes.
Primeiro, o agente líder de pesquisa precisa encontrar um agente especializado que forneça serviços de análise onchain. Ele pode consultar as informações de registro relevantes por meio do Identity Registry do ERC-8004 para obter descrições de serviços e endpoints A2A.
Em seguida, o agente líder de pesquisa pode ler o feedback histórico no Reputation Registry para avaliar se os provedores de serviço candidatos possuem experiência de serviço relevante. Para tarefas de análise mais exigentes, ele também pode consultar registros de validação independentes.
Após selecionar os candidatos, o agente líder de pesquisa inicia uma tarefa com o agente selecionado por meio do A2A, solicitando uma análise dos fluxos recentes de fundos onchain de um determinado ativo.
Após receber a tarefa, o agente delegado usa o MCP para chamar ferramentas de dados de blockchain, bancos de dados ou APIs externas, recuperar as informações necessárias e realizar a análise.
Quando a tarefa é concluída, o agente delegado retorna os resultados da pesquisa por meio do A2A. O agente líder de pesquisa pode então integrar outras informações e gerar o relatório final.
Se a aplicação tiver integrado o mecanismo de feedback do ERC-8004, ela também poderá registrar uma avaliação da qualidade do serviço após o término da tarefa para referência de futuros colaboradores.
Exemplo de colaboração entre agentes de IA em vários protocolos
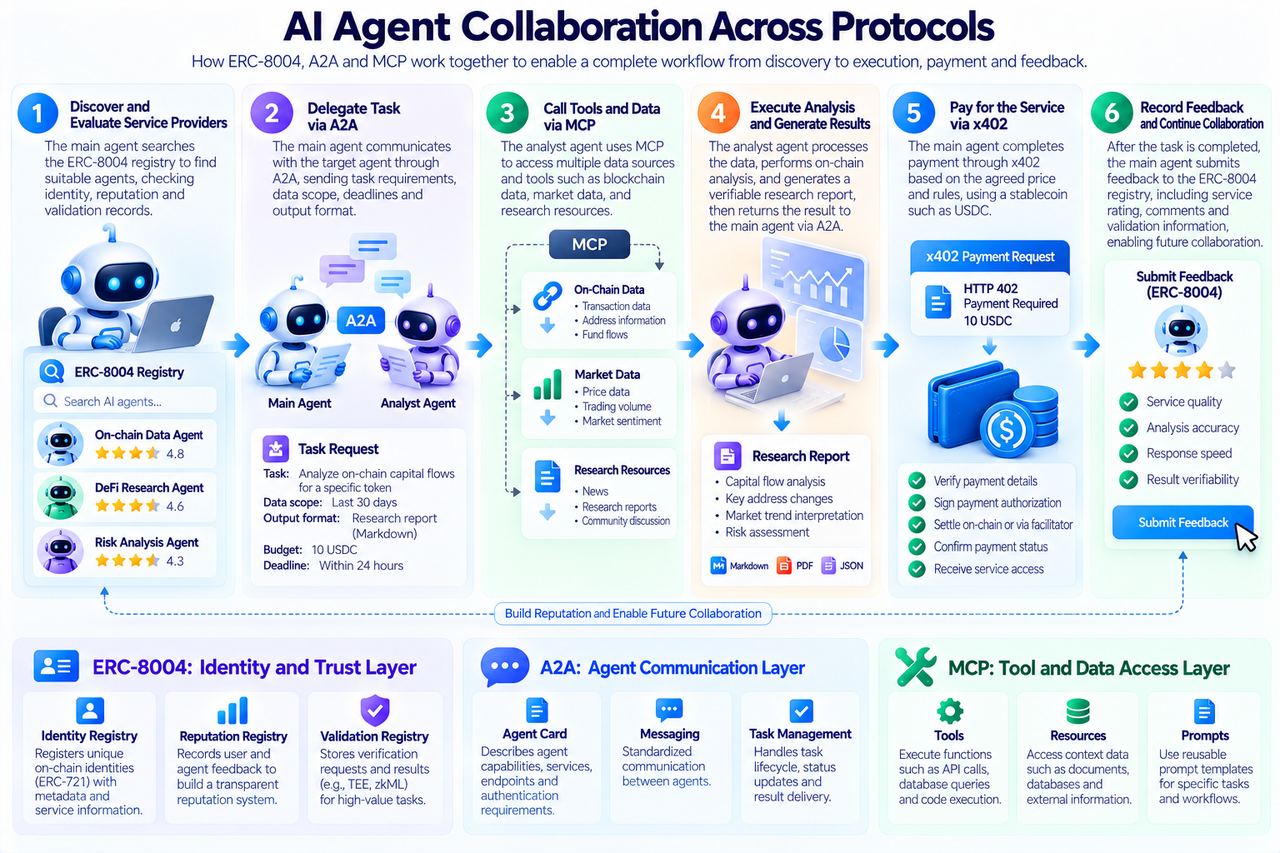
O ponto central desse cenário não é gravar todos os dados na blockchain, mas atribuir diferentes funções à infraestrutura adequada.
Os sinais de identidade e confiança podem ser compartilhados por meio de registros onchain, o A2A lida com a comunicação para tarefas complexas e o MCP lida com acesso a dados e execução de ferramentas.
Esse design em camadas preserva a eficiência de execução dos sistemas tradicionais de internet e, ao mesmo tempo, permite que a colaboração entre organizações use uma infraestrutura pública de confiança.
Um desafio importante em redes abertas de agentes é permitir que os agentes reutilizem registros de desempenho de serviços acumulados em diferentes plataformas.
Se a reputação for gerenciada inteiramente por uma plataforma centralizada, um agente poderá não conseguir manter o acesso aos registros de avaliações existentes após deixar essa plataforma. Uma nova plataforma também pode ter dificuldade para verificar de forma independente a origem dos dados históricos.
O Reputation Registry do ERC-8004 fornece uma interface padronizada para essa questão, permitindo que o feedback de clientes seja vinculado à identidade onchain correspondente.
No entanto, registros públicos não tornam automaticamente as avaliações confiáveis. Desenvolvedores mal-intencionados podem criar um grande número de contas vinculadas para fornecer feedback falso a agentes que controlam. Concorrentes também podem tentar manipular classificações.
Portanto, as aplicações ainda precisam filtrar e ponderar sinais de reputação com base nas fontes das avaliações, no comportamento histórico e em padrões anômalos.
Para tarefas mais importantes, a reputação por si só pode não ser suficiente para estabelecer confiança. Por exemplo, quando um agente fornece análise de risco de contratos inteligentes, os clientes podem querer não apenas conhecer suas avaliações anteriores, mas também confirmar se seus métodos de detecção e resultados de análise foram verificados de forma independente.
O Validation Registry permite que sistemas relevantes registrem solicitações e resultados de validação e os vinculem a identidades específicas de agentes.
No entanto, a qualidade da validação depende dos métodos utilizados e dos próprios validadores. Um TEE comprova propriedades de um ambiente de execução específico, enquanto o zkML comprova que um determinado processo computacional atende às condições especificadas. Nenhum dos dois significa que o julgamento comercial final esteja necessariamente correto.
Portanto, o ponto forte do ERC-8004 está em oferecer suporte a combinações de mecanismos de confiança, em vez de fornecer uma única pontuação que determine automaticamente a segurança de cada agente.
Por que o ERC-8004 usa blockchain em vez de um diretório centralizado de agentes?
Diretórios centralizados de agentes têm valor. Para sistemas empresariais internos, uma plataforma unificada de gerenciamento geralmente facilita o controle de acesso, a avaliação de serviços e a manutenção de segurança.
No entanto, entre organizações, diferentes plataformas podem usar diferentes padrões de registro e sistemas de avaliação. As informações de identidade e os dados de reputação mantidos por uma plataforma podem não ser diretamente consultáveis ou reutilizáveis por outra.
A blockchain fornece uma abordagem compartilhada de manutenção de registros que permite a diferentes aplicações criar serviços com base nas mesmas informações públicas de registro.
O ERC-8004 usa o ERC-721 como base para o registro de identidade, vinculando as identidades de agentes à propriedade onchain e às relações de controle. As informações de registro também podem apontar para metadados offchain, evitando a necessidade de armazenar todas as descrições e dados de serviço diretamente na blockchain.
Essa abordagem oferece um certo grau de capacidade de composição. Por exemplo, desenvolvedores terceirizados podem criar mecanismos de busca de agentes, plataformas de análise de reputação ou serviços de validação de tarefas sem depender inteiramente da plataforma de registro original.
No entanto, a blockchain também introduz novos custos e complexidade, incluindo taxas de transação, coordenação de identidade entre redes e questões de privacidade decorrentes de registros públicos.
Além disso, embora as identidades onchain possam ser consultadas, os endpoints de serviço associados ainda podem falhar, e os metadados podem conter erros ou conteúdo enganoso. Um registro público não pode substituir o monitoramento contínuo de serviços.
Portanto, a blockchain é mais adequada ao compartilhamento entre organizações e à coordenação de confiança, mas não necessariamente para lidar com todos os aspectos da operação e do gerenciamento de agentes.
Como o ERC-8004 difere de ENS e DID?
ENS (Ethereum Name Service) e DID (Decentralized Identifier) também envolvem identidade digital, o que torna fácil confundi-los com o ERC-8004.
O ENS fornece principalmente nomes legíveis por humanos e resolução de registros associados. Por exemplo, um endereço Ethereum pode ser vinculado a um nome ENS facilmente reconhecível, reduzindo a dificuldade de usar endereços complexos.
DID é uma categoria de especificações de identificadores descentralizados que pode ser combinada com diferentes métodos de DID e mecanismos de verificação para estabelecer sistemas de identidade digital.
O ERC-8004 concentra-se mais especificamente nas necessidades de aplicação de agentes de IA. Além de identificadores, ele precisa vincular capacidades de serviço, endpoints de comunicação, feedback histórico e informações de validação de tarefas.
| Padrão |
Foco principal |
Uso principal |
| ENS |
Resolução de nomes e registros |
Vincula nomes legíveis a endereços ou outras informações |
| DID |
Estrutura de identificadores de identidade descentralizada |
Estabelece vínculos verificáveis de identidade digital |
| ERC-8004 |
Registro de identidade e confiança de agentes |
Descobre agentes, consulta reputação e valida tarefas |
Esses mecanismos não são mutuamente exclusivos.
Um agente pode ter simultaneamente uma identidade ERC-8004, um nome ENS e um identificador DID, com os dados relevantes vinculados em suas informações de registro.
A diferença é que ENS e DID não fornecem especificamente os registros de reputação de agentes e validação de tarefas definidos pelo ERC-8004.
Quais desafios de segurança e privacidade a identidade onchain apresenta para agentes de IA?
A identidade onchain pode facilitar a consulta a registros, mas não resolve inerentemente questões de segurança em redes abertas.
O primeiro risco é o abuso de identidade. A criação de uma identidade onchain não exige necessariamente verificações rigorosas de identidade no mundo real, portanto participantes mal-intencionados podem registrar um grande número de agentes para fabricar redes de serviços ou registros de reputação.
O segundo risco diz respeito ao controle sobre a identidade. Se a chave de controle de um agente for roubada, um invasor poderá modificar suas informações de registro ou realizar operações não autorizadas. Desenvolvedores de agentes de alto valor precisam de gerenciamento de chaves mais rigoroso e separação de permissões.
O terceiro risco é a segurança dos metadados. As informações de registro do ERC-8004 podem vincular endpoints de serviços externos, mas esses endpoints podem ser atacados, substituídos ou desativados. Os clientes não devem confiar no conteúdo retornado apenas porque um endereço aparece em um registro.
A quarta questão é a privacidade. Os registros de feedback e validação onchain podem permanecer públicos no longo prazo. Se desenvolvedores registrarem identidades de clientes, detalhes confidenciais de tarefas ou dados empresariais diretamente onchain, poderão criar uma exposição irreversível de informações.
Portanto, um design mais adequado é registrar identificadores, resumos e sinais de confiança necessários onchain, mantendo dados empresariais confidenciais em sistemas offchain com controles de acesso apropriados.
Por fim, o próprio modelo de confiança tem limitações. Um agente que apresenta bom desempenho em consultas simples de dados pode não ser capaz de executar operações financeiras complexas com segurança. As aplicações precisam escolher diferentes níveis de validação com base no valor da tarefa, nas consequências de erros e na sensibilidade dos dados.
Agentes envolvidos em transferências de ativos ou execução de negociações também devem ter permissões de carteira separadas, limites de fundos e condições de aprovação humana. A identidade onchain não deve ser tratada como autorização para movimentar fundos.
Como ERC-8004, MCP e A2A afetarão a Web3 e a economia de agentes de IA?
O desenvolvimento de ERC-8004, MCP e A2A reflete a expansão gradual da infraestrutura de agentes de IA, de chamadas de ferramentas dentro de aplicações individuais para redes de colaboração que abrangem plataformas e organizações.
O MCP reduz a complexidade de conectar agentes a dados e ferramentas externos, o A2A fornece uma abordagem comum para interações de tarefas entre agentes, e o ERC-8004 busca reduzir a dependência completa de uma única plataforma para informações de identidade e confiança.
Para o ecossistema Web3, essa arquitetura pode viabilizar novas aplicações, incluindo diretórios descentralizados de agentes, análise de reputação onchain, validação de tarefas de agentes e sistemas de pagamento e liquidação para serviços de máquina.
Quando combinados com protocolos de pagamento como o x402, os agentes também podem pagar por dados, computação e outros serviços digitais após receberem autorização, criando um fluxo de trabalho mais completo, desde a descoberta de serviços até a execução de tarefas, o pagamento e o feedback.
No entanto, a adoção desses padrões não significa que todo agente de IA precise emitir um token nem que toda atividade de agentes deva ser executada em uma blockchain.
As aplicações que geram valor genuíno ainda precisam demonstrar vantagens em relação às soluções existentes em custo, eficiência, segurança e interoperabilidade entre plataformas.
No longo prazo, o desenvolvimento de redes abertas de agentes pode ampliar o papel da blockchain, indo além da manutenção de registros de ativos e da infraestrutura de liquidação para incluir identidade de máquinas e coordenação de confiança.
Resumo
Os agentes de IA precisam de identidade onchain principalmente porque redes abertas de agentes enfrentam desafios relacionados à descoberta de identidade entre plataformas, à portabilidade de reputação e à validação de tarefas.
Contas tradicionais de plataforma e chaves de API podem atender às necessidades de identidade e autorização em sistemas específicos, mas as informações associadas geralmente são difíceis de compartilhar entre organizações. Por meio de registros de identidade, reputação e validação onchain, o ERC-8004 estabelece uma infraestrutura de confiança combinável para diferentes plataformas.
MCP e A2A abordam, respectivamente, a conectividade de ferramentas dos agentes e a colaboração entre sistemas. O MCP permite que agentes acessem dados e executem operações de ferramentas, enquanto o A2A permite que diferentes agentes descubram capacidades, deleguem tarefas e troquem resultados.
Os três não substituem uns aos outros. Eles podem ser combinados de acordo com necessidades práticas.
À medida que os agentes de IA participam cada vez mais da aquisição de dados, pesquisa financeira, operações empresariais e serviços automatizados, identidade, confiança, comunicação e pagamentos podem formar um sistema técnico mais completo. No entanto, a identidade onchain não estabelece confiabilidade no mundo real, e a reputação pública não garante a qualidade do serviço. As aplicações práticas ainda exigem validação de segurança robusta, gerenciamento de permissões e controles de risco.
O ERC-8004 aborda a coordenação de identidade e confiança em redes abertas, o MCP conecta ferramentas e dados, e o A2A conecta diferentes agentes. Juntos, eles fornecem uma base para a colaboração entre agentes de IA em diferentes plataformas.
Perguntas frequentes
Por que os agentes de IA precisam de identidade onchain?
A identidade onchain fornece aos agentes identificadores que podem ser consultados entre plataformas e vinculados a informações de serviços, feedback histórico e registros de validação, reduzindo a dependência de um único diretório centralizado.
O que é ERC-8004?
ERC-8004 é uma proposta de padrão Ethereum para agentes de IA que oferece suporte à descoberta de agentes e à avaliação de confiança por meio de registros de identidade, reputação e validação.
Qual é a principal diferença entre ERC-8004 e MCP?
O ERC-8004 lida principalmente com informações de identidade e confiança entre plataformas, enquanto o MCP aborda principalmente como aplicações de IA se conectam a ferramentas externas, dados e recursos de contexto.
Qual é a diferença entre MCP e A2A?
O MCP concentra-se nas interações entre agentes e ferramentas, enquanto o A2A concentra-se na comunicação, delegação de tarefas e colaboração entre diferentes agentes.
Por que o ERC-8004 é necessário se o A2A já oferece suporte ao Agent Card?
O Agent Card pode descrever as capacidades e os endpoints de serviço de um agente, enquanto o ERC-8004 fornece adicionalmente interfaces para o compartilhamento entre plataformas de identidade onchain, feedback de reputação e validação de tarefas.
O ERC-8004 exige que agentes de IA sejam executados em uma blockchain?
Não. A inferência de modelos de IA e a execução de ferramentas podem continuar offchain. A blockchain é usada principalmente para registro de identidade e registros de confiança relacionados.
Ter uma identidade ERC-8004 significa que um agente de IA é seguro e confiável?
Não. O registro onchain apenas comprova o vínculo entre uma identidade específica e seus registros de registro. A avaliação de risco ainda exige validação de serviços, análise de reputação e controles de segurança.
Sim. O ERC-8004 fornece sinais de identidade e confiança, MCP e A2A lidam com acesso a ferramentas e colaboração em tarefas, e o x402 pode fornecer recursos de pagamento para serviços pagos.