XRPLはいかにして量子コンピュータ攻撃に耐えるのか:ML-DSA-44、耐量子署名、ウォレット鍵移行を理解する
量子コンピューティング技術の進展に伴い、楕円曲線暗号に基づく従来の署名方式は、長期的なセキュリティ上の課題に直面する可能性があります。既存のアカウントおよび取引システムを中断させることなく暗号インフラをアップグレードする方法は、ブロックチェーンセキュリティ研究における重要な分野となりつつあります。
XRPLコミュニティは、耐量子デジタル署名アルゴリズムであるML-DSA-44の導入を提案しており、アカウント、取引、バリデータ、および関連するネットワークコンポーネントで新しい署名方式をサポートする方法を検討しています。ML-DSA-44は、米国国立標準技術研究所(NIST)によって標準化された耐量子暗号アルゴリズムです。十分な計算能力を備えた将来の量子コンピュータが実行する可能性のある攻撃に耐えるよう設計されています。
ただし、量子セキュリティへのアップグレードは、XRPが現在実際の量子攻撃に直面していることを意味するものではなく、1つの署名アルゴリズムを置き換えるだけですべてのセキュリティ問題を解決できるわけでもありません。公開鍵の露出や取引検証から、ウォレットの互換性、鍵の移行に至るまで、XRPLはアカウントシステム全体を耐量子セキュリティアーキテクチャへ段階的に移行する方法を検討する必要があります。本記事では、ML-DSA-44の技術的原理、XRPLに対する潜在的なリスク、および将来のアップグレードで直面する可能性がある課題を分析します。
主なポイント
-
XRPLの既存の署名アルゴリズムは、長期的な量子コンピューティングリスクに直面しています。secp256k1とEd25519は楕円曲線暗号に依存しており、十分に強力なフォールトトレラント量子コンピュータによって理論上は攻撃される可能性があります。
-
ML-DSA-44は標準化された耐量子デジタル署名アルゴリズムです。格子ベース暗号に基づいており、従来の楕円曲線署名とは異なる数学的セキュリティ基盤を使用します。
-
公開鍵が露出しているアカウントは、将来の移行において特に注意が必要です。量子攻撃の潜在的な標的は、XRP資産そのものを直接破ることではなく、公開鍵から秘密鍵を導出することです。
-
耐量子署名ではデータのオーバーヘッドが増加します。ML-DSA-44で使用される公開鍵と署名は既存方式より大幅に大きく、取引サイズ、ストレージ、ネットワークパフォーマンスに影響する可能性があります。
-
ウォレットの鍵移行はアップグレードにおける重要な要素です。新しい署名方式は、アカウント管理、鍵の更新、取引承認、ウォレット互換性とあわせて設計する必要があります。
-
テストネットでのサポートは、メインネットでの完全な有効化を意味しません。アップグレードの状況は、XRPLの公式Amendment、バリデータのサポート、メインネットでの有効化に基づいて判断する必要があります。
XRPLが量子コンピューティングのセキュリティを事前に検討する必要がある理由
量子コンピューティングのセキュリティにおける中心的な問題は、将来の特定の量子アルゴリズムが、既存の公開鍵暗号の基盤となる数学的セキュリティ仮定を破る可能性があることです。
XRPLが現在サポートしているsecp256k1およびEd25519はいずれも、楕円曲線暗号ファミリーに属しています。これらは、従来型コンピュータでは効率的に解くことが困難な数学問題に依存しています。そのため、攻撃者がアカウントの公開鍵を取得しても、現実的に実行可能な計算コストで対応する秘密鍵を導出することはできません。
しかし、Shorのアルゴリズムは、十分な能力を備えた量子コンピュータが理論上、これらの数学問題を効率的に解ける可能性を示しています。これは、将来大規模なフォールトトレラント量子コンピューティングが可能な装置が利用可能になった場合、従来の楕円曲線署名が現在と同程度のセキュリティを提供できなくなる可能性を意味します。
このリスクはXRPLに限定されません。楕円曲線署名を使用するBitcoin、Ethereum、その他のブロックチェーンも、長期的な暗号移行を検討する必要があります。
ただし、理論上のリスクと実世界での攻撃能力には大きな隔たりがあります。現在、量子コンピュータが実際のブロックチェーンにおける楕円曲線秘密鍵を大規模に破れることを示す、公開された信頼性の高い証拠はありません。
XRPLが耐量子署名を事前に研究している主な理由は、ブロックチェーンインフラのアップグレードには長い期間が必要になる可能性があるためです。
一般的なインターネットサービスとは異なり、パブリックブロックチェーンでは、多数の既存アカウント、ウォレットアプリケーション、バリデータ、取引アプリケーション間の互換性を考慮する必要があります。新しい暗号アルゴリズムが標準化された後も、メインネットへの導入には技術開発、セキュリティレビュー、パフォーマンステスト、ネットワークガバナンスが必要です。
さらに、一部のアカウントは長期間にわたり非アクティブな状態が続く可能性があります。将来的にユーザーが自ら鍵を移行する必要がある場合、長期間非アクティブなアカウントをどのように扱うかも重要な課題になります。
したがって、耐量子セキュリティへの備えの目的は、量子攻撃が差し迫っていると予測することではありません。将来、新たな暗号上のリスクが生じた場合にシステムをアップグレードできる十分な時間を確保することです。
ML-DSA-44とは何か、また耐量子署名に適している理由
ML-DSA-44は、格子ベース暗号に基づくデジタル署名アルゴリズムです。2024年にNISTが公表したFIPS 204標準の一部であり、CRYSTALS-Dilithium暗号方式を起源としています。主にデジタル署名の生成および検証に使用されます。
従来のデジタル署名の基本的な機能は、取引が対応する秘密鍵の保有者によって承認されたことを証明し、署名対象のデータが許可なく変更されていないことを確保することです。
たとえば、ユーザーがXRPウォレットから送金を開始する場合、秘密鍵で取引データに署名する必要があります。XRPLのバリデータは対応する公開鍵を使用して署名を検証し、取引がアカウントの承認ルールに準拠しているかを確認します。
ML-DSA-44はデジタル署名の基本的な目的を変更するものではありません。代わりに、異なる数学的構造を使用して署名のセキュリティを提供します。
そのセキュリティは主に、格子に関連する数学問題を解くことの計算上の困難さに基づいています。現在、現実的に実行可能なコストで標準的なセキュリティパラメータのML-DSA-44を効率的に破れる既知の従来型アルゴリズムまたは量子アルゴリズムはありません。
ただし、耐量子セキュリティは絶対的な安全性を意味するものではありません。アルゴリズムは正しく実装されなければならず、関連ソフトウェアはサイドチャネル攻撃、乱数の欠陥、その他のエンジニアリング上の脆弱性の影響を受ける可能性があります。
ML-DSA標準には異なるセキュリティパラメータレベルがあります。ML-DSA-44はNISTセキュリティカテゴリ2に対応し、そのカテゴリに整合する耐量子セキュリティレベルを提供することを目的としています。従来の楕円曲線署名と比較した場合、ML-DSA-44の主なコストは鍵と署名のサイズが大きいことです。
| 比較項目 | 既存のXRPL署名 | ML-DSA-44 |
|---|---|---|
| 代表的なアルゴリズム | secp256k1、Ed25519 | ML-DSA-44 |
| 暗号学的基盤 | 楕円曲線暗号 | 格子ベース暗号 |
| 量子コンピューティングのリスク | Shorのアルゴリズムを用いる十分に強力な攻撃に理論上脆弱 | 既知の量子攻撃手法に対応するよう設計 |
| 公開鍵サイズ | 通常約32~33バイト | 1,312バイト |
| 署名サイズ | 通常約64~72バイト | 2,420バイト |
| 主な利点 | データがコンパクトでエコシステムが成熟 | 耐量子セキュリティ設計 |
| 主な課題 | 長期的な量子リスク | データサイズ、パフォーマンス、互換性 |
上記のサイズは、2種類のアルゴリズム間における重要な違いを示しています。ただし、実際のオンチェーン取引のサイズは、エンコード形式やその他のフィールドの影響も受けます。XRPLにとってML-DSA-44を導入する意義は、従来の楕円曲線暗号のセキュリティ仮定に依存しない、将来のアカウント承認向け署名オプションを提供することです。すべての既存ウォレットを直ちに置き換えることを意図するものではありません。
XRPLウォレットの公開鍵の露出が量子攻撃の入口となる可能性がある理由
デジタル署名には通常、公開鍵と秘密鍵が含まれます。秘密鍵は取引署名の生成に使用され、公開鍵は署名が有効かどうかを検証するために使用されます。通常の状況では、攻撃者が公開鍵を取得したとしても、従来型コンピュータを用いて現実的に実行可能な時間内に秘密鍵を導出することはできません。
しかし、将来十分に強力な量子コンピュータが利用可能になった場合、このセキュリティ仮定は破られる可能性があります。
XRPLでは、アカウントアドレスは完全な公開鍵と同一ではありません。署名用公開鍵をまだ公に開示していないアカウントの場合、攻撃者はアカウントアドレスだけから対応する楕円曲線公開鍵を取得することはできません。
しかし、アカウントが鍵を使用して取引に署名すると、対応する公開鍵が取引情報内で開示される可能性があります。オンチェーン記録は長期にわたり保存され、公開検証が可能です。その結果、露出した公開鍵は将来の量子攻撃の標的となる可能性があります。
これは、取引を行ったことがあるすべてのXRPアカウントが現在リスクにさらされていることを意味するものではありません。従来の署名方式には、事前に計画すべき長期的なリスクがあることを意味します。
特に重要なのは、アカウントの署名鍵を変更することは、古い鍵に関連するリスクをなくすことと同じではない点です。古い鍵に有効な取引承認権限が残っている場合、耐量子鍵を追加した後でも、攻撃者はその鍵を使用して不正な操作を実行できる可能性があります。
XRPLの既存アカウントシステムは、Master Key、Regular Key、マルチシグ承認方式をサポートしています。これらは将来の鍵移行に向けた技術的基盤を提供しますが、アップグレード計画では、無効化すべき既存の承認を明確にし、アカウント管理を維持する方法も定める必要があります。
したがって、耐量子セキュリティ移行の中核は、新しいML-DSA-44鍵を生成することだけではありません。古い署名経路でアカウントを管理できないようにすることも必要です。
XRPLはML-DSA-44を通じて取引署名方式をどのようにアップグレードできるか
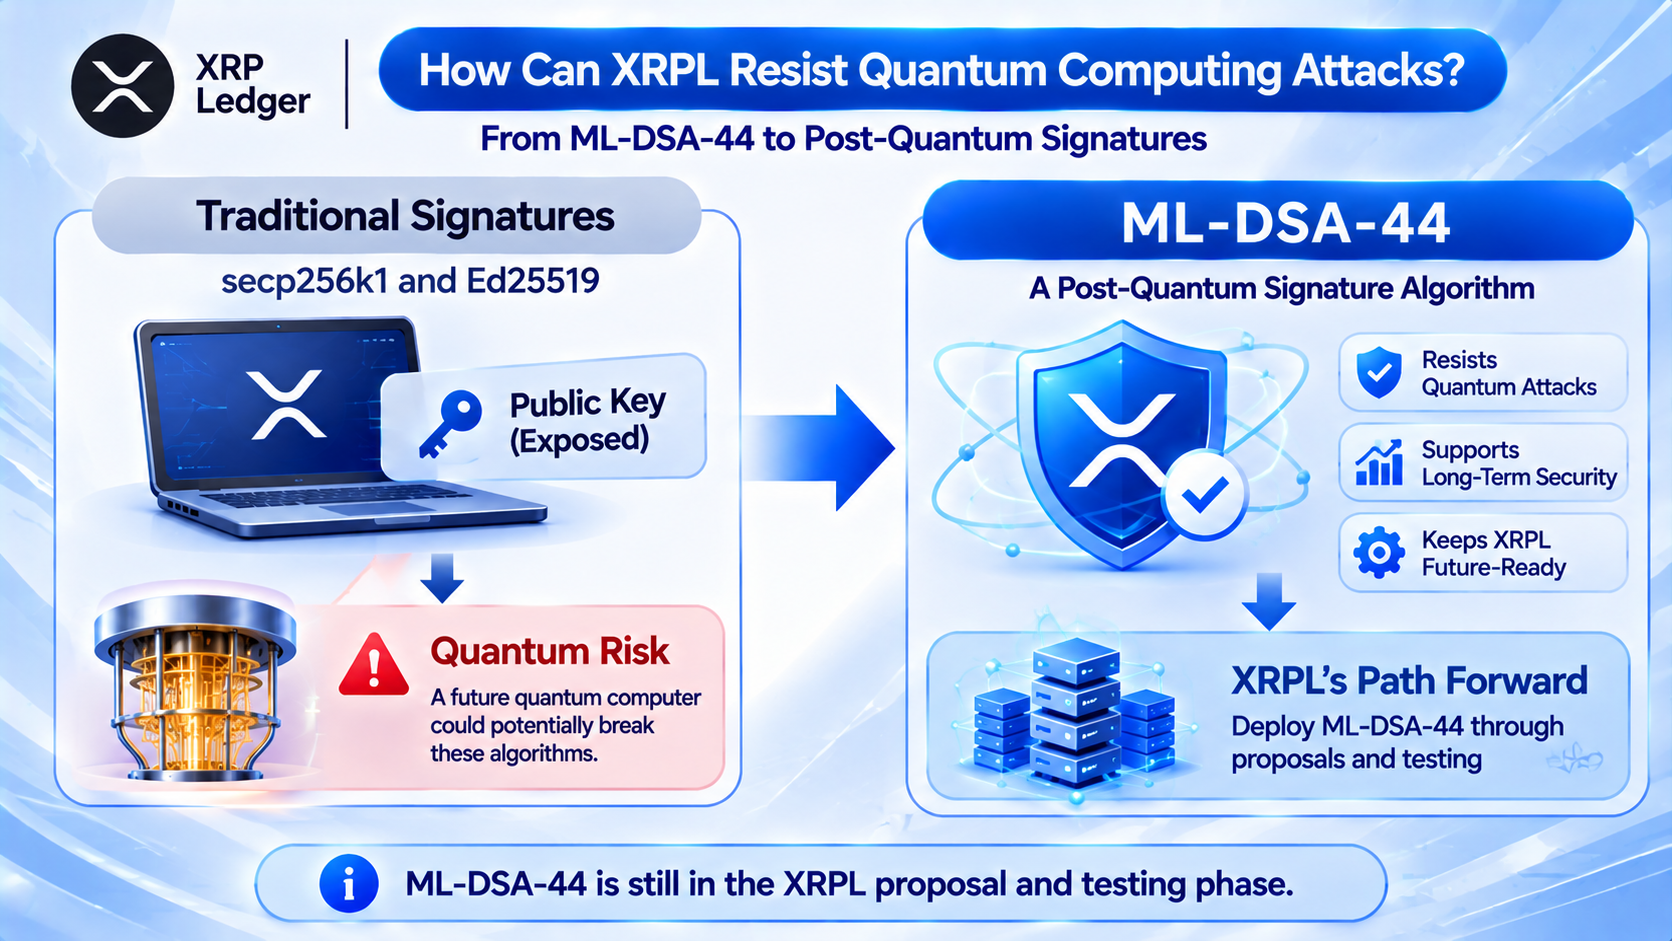
XRPLの耐量子署名計画は、既存のsecp256k1およびEd25519の鍵タイプに加えて新しい鍵タイプを追加し、ネットワークがML-DSA-44署名を認識および検証できるようにすることを目的としています。
この計画はXRP送金を再設計するものではありません。代わりに、取引承認と署名検証に使用される暗号学的基盤をアップグレードするものです。通常の取引では、取引の作成、秘密鍵による署名、ネットワークへの送信、バリデータによる承認情報の検証という基本プロセスは引き続き維持されます。
異なる点は、耐量子鍵を使用するアカウントがML-DSA-44で署名を生成し、バリデータもそのアルゴリズムを認識して検証できる必要があることです。
XRPL Foundationの2027年プロトコルロードマップでは、この方向性を、一般アカウント、バリデータ、バリデータリストを公開する組織を対象とする研究プロジェクトとして掲載しています。関連するサーバー実装はAlphaNetでテストされていますが、言語間における鍵導出の一貫性、ウォレットサポート、テストベクトルに関する問題は引き続き解決する必要があります。
実装範囲の観点では、アップグレードは主に次の3つの領域に関わります。
-
アカウント署名:ウォレットはML-DSA-44鍵を生成および管理できる必要があり、ネットワークは対応する取引署名を検証できる必要があります。
-
バリデータ署名:XRPLのコンセンサスプロセスは、バリデータによる関連メッセージの署名および検証に依存しています。将来的にネットワークが従来の暗号への依存を大幅に減らす必要がある場合、バリデータのIDとコンセンサスメッセージもそれに応じてアップグレードする必要があります。
-
インフラの互換性:ウォレットSDK、ハードウェアウォレット、取引所のカストディシステム、ノードソフトウェアはすべて、より大きな公開鍵と署名データを正しく処理できる必要があります。
したがって、ML-DSA-44の導入は単にアルゴリズムライブラリを追加することではありません。XRPL全体の複数の署名シナリオに関わる体系的なアップグレードです。
XRP保有者は将来どのように耐量子ウォレットへ移行できるか
ウォレットの鍵移行は、XRPLの耐量子アップグレードにおいて一般ユーザーに最も直接的な影響を与える部分です。
現在の技術提案では、既存のXRPLアカウントは、必ずしも新しいアドレスを作成してすべてのXRPを移転することなく、新しい署名鍵を設定することで、ML-DSA-44をサポートする鍵システムにアカウント管理を段階的に移せる可能性があります。
このアプローチでは、XRPLの既存のアカウント承認方式を使用します。たとえば、関連機能がサポートされる場合、ユーザーは既存アカウントに新しい耐量子Regular Keyを設定し、プロトコルの要件に従って安全とみなされなくなったMaster Keyを無効化できる可能性があります。これにより、既存のアカウントアドレスを維持しながら、古い署名アルゴリズムがアカウントを引き続き管理するリスクを軽減できます。
ただし、このプロセスには重要な前提条件があります。新しい鍵が適切に機能し、ユーザーが対応する秘密鍵を安全に保管および復元できなければなりません。新しい鍵が機能することを確認せずに古い鍵を無効化すると、アカウントが使用不能になる可能性があります。反対に、新しい鍵を設定するだけで有効な古い承認に対処しない場合、移行によって期待される耐量子セキュリティ水準を達成できない可能性があります。
マルチシグアカウントの場合、ユーザーは従来の楕円曲線鍵が署名者リストに残っていないかも確認する必要があります。1人の署名者だけをアップグレードしても、アカウント全体が耐量子移行を完了したことには必ずしもなりません。
ユーザーの種類によって、移行時の責任は異なります。
| アカウントタイプ | 将来の主な移行作業 |
|---|---|
| セルフカストディウォレット | ウォレットソフトウェアの更新、新しい鍵の生成、アカウント承認の調整 |
| 取引所カストディウォレット | 取引所による鍵管理および署名システムのアップグレード |
| 機関カストディアカウント | カストディシステム、ハードウェアデバイス、社内承認手続きの調整 |
| マルチシグアカウント | 関連する署名者の鍵の確認および移行 |
強調すべき点として、この提案を理由に、一般のXRP保有者が直ちにウォレットを交換したり、資産を移転したりする必要はありません。移行プロセスは、一般的なメインネット操作としてはまだ正式に開始されていません。具体的な手続きは、将来のプロトコル開発、監査、ウォレットサポートに依存します。
現段階でユーザーにとってより重要なのは、既存の秘密鍵を保護し、量子セキュリティアップグレードの一環として提示される偽の移行サイト、シードフレーズ収集ページ、未検証のウォレットツールに警戒することです。
耐量子署名がXRPLのストレージおよびネットワークコストを増加させる可能性がある理由
ML-DSA-44は長期的な暗号セキュリティを向上させる可能性がある一方で、はるかに大きな署名データを生成します。従来のXRPL取引で使用される公開鍵と署名は比較的コンパクトですが、ML-DSA-44では公開鍵長が1,312バイト、署名長が2,420バイトです。
これは、ネットワークが関連取引を検証および保存する際に、より多くのデータを処理する必要があることを意味します。
XRPL Foundationの技術研究では、耐量子署名を使用する支払い取引は、関連するストレージオーバーヘッドを考慮すると約5,331バイトを必要とする可能性があると推定されています。通常の支払い取引の参照値である約1,704バイトと比較して、前者は後者の約3.13倍です。
この変化は、ブロックチェーン運用の複数の領域に影響する可能性があります。
-
レジャーストレージ:取引数が増加するにつれ、より大きな署名データにより、バリデータが取引履歴を長期保存するために必要なストレージ容量が増加する可能性があります。
-
ネットワーク帯域幅:バリデータは取引およびコンセンサスメッセージを伝播・受信する必要があります。データサイズの増加により、ネットワーク伝送の需要が高まる可能性があります。
-
署名検証パフォーマンス:暗号アルゴリズムごとに計算コストは異なります。バリデータは、実際の運用環境でML-DSA-44の署名生成および検証効率をテストする必要があります。
-
ウォレットおよびカストディシステム:ハードウェアウォレット、モバイルアプリケーション、機関向け署名デバイスは、新しい鍵形式と署名データ構造をサポートする必要があります。
なお、現在の提案では、ML-DSA-44が使用されることだけを理由にXRPLの基本取引手数料を引き上げる計画はありません。しかし、これは取引データの増加がインフラコストを生じさせないことを意味するものではなく、将来すべての手数料ルールが変更されないことを保証するものでもありません。したがって、耐量子署名のアップグレードでは、セキュリティ、取引パフォーマンス、ネットワークリソースの消費のバランスを取る必要があります。
XRPLの耐量子セキュリティアップグレードはどこまで進んでいるか
XRPLの量子セキュリティアップグレードは、段階的な研究、開発、テストの段階にあります。完了したメインネット移行ではありません。2026年4月、Rippleは緊急リスク対応、アルゴリズム実験、開発ネットワークテスト、将来のプロトコル移行を対象とする段階的な耐量子セキュリティロードマップを提案しました。長期目標は、2028年頃の耐量子署名システムの幅広い導入に備えることです。
2026年11月に更新されたXRPL Foundationのプロトコルロードマップでは、ML-DSA-44の技術的範囲、開発作業量、その後の研究計画がさらに明確化されました。
XRPL耐量子セキュリティロードマップ
-
2026年:技術研究と初期テスト
-
XRPLアカウントおよびバリデータでのML-DSA-44実装を研究し、テスト環境で実現可能性を評価します。
-
2027年上半期:移行計画の研究
-
既存アカウントの移行方法、ウォレットの対応方法、異なるソフトウェア実装間で一貫性を維持する方法に焦点を当てます。
-
2027年下半期から2028年:開発、レビュー、監査
-
研究結果に基づき、プロトコル実装、コードレビュー、セキュリティ監査、ネットワークパフォーマンステストを進めます。
-
2028年目標:耐量子署名への移行を推進
-
この機能をメインネットで有効化できるかどうかは、引き続き技術的成熟度、Amendmentの承認、エコシステムの互換性に依存します。
上記のスケジュールはロードマップ上の目標であり、確定したメインネット有効化日ではありません。
XRPLは、プロトコル機能のアップグレードを調整するためにAmendmentメカニズムを使用しています。取引検証ルールの変更は、メインネットで有効化される前に、関連するネットワークガバナンスおよびバリデータサポートのプロセスを経る必要があります。
したがって、開発者がML-DSA-44のテスト実装を完了したとしても、XRPLメインネットがすでに包括的な耐量子保護を備えていることと同一視することはできません。
また、耐量子セキュリティ移行は一般ユーザー向けウォレットだけに関わるものではありません。取引所、カストディ機関、バリデータ、関連インフラも、ソフトウェアと鍵管理システムを連携してアップグレードする必要があります。一部の重要な参加者が新しい署名方式を適時にサポートできない場合、アップグレードが遅延する可能性があります。この観点から見ると、XRPLの耐量子セキュリティ計画は、単純なソフトウェア更新というより、長期的なプロトコルエンジニアリングプロジェクトに近いものです。
耐量子アップグレードはすべてのXRPセキュリティリスクを排除できるか
ML-DSA-44は、将来の量子コンピューティングが従来のデジタル署名にもたらす可能性のある脅威に対する新しいセキュリティ基盤を提供できますが、XRPアカウントが直面するすべてのリスクを排除することはできません。
-
耐量子署名は主にデジタル署名アルゴリズムのセキュリティに対応します。ユーザーのシードフレーズや秘密鍵がフィッシングサイトで盗まれた場合、ML-DSA-44を使用していても、攻撃者は依然として関連アカウントを直接管理できます。
-
ウォレットソフトウェアおよびハードウェアデバイスには、引き続き脆弱性が存在する可能性があります。鍵生成、乱数処理、署名実装、安全な保管はいずれも徹底的なテストが必要です。
-
アカウント権限の設定も引き続き重要です。ユーザーが耐量子署名鍵を設定していても、古いMaster Keyやその他の安全でない承認経路が有効なままであれば、アカウントは潜在的なリスクにさらされ続ける可能性があります。
-
耐量子暗号自体も継続的な暗号解析およびエンジニアリングレビューを必要とします。標準化はアルゴリズムが厳格な評価を受けたことを意味しますが、将来、新たな攻撃手法や実装上の欠陥が発見されないことを意味するものではありません。
-
XRPLエコシステムには、ウォレット、取引所、クロスチェーンサービス、その他のアプリケーションも含まれます。基盤となるレジャーが署名アップグレードを完了しても、すべてのサードパーティシステムが同じ水準のセキュリティを提供することが自動的に保証されるわけではありません。
したがって、耐量子アップグレードは、XRP資産の安全性を絶対的に保証するものではなく、暗号インフラに対する長期的なセキュリティ改善として理解すべきです。
一般ユーザーにとって、シードフレーズの保護、取引承認の確認、信頼できるウォレットの使用、不審なリンクの回避は、現在も最も直接的なセキュリティ対策です。
結論
XRPLは、将来の量子コンピューティング環境において既存のアカウントおよびバリデータのセキュリティを向上させるため、耐量子デジタル署名アルゴリズムであるML-DSA-44の利用を検討しています。secp256k1やEd25519などの従来の楕円曲線署名とは異なり、ML-DSA-44は格子ベース暗号に基づいており、既知の量子攻撃手法に耐えるよう設計されています。
このアップグレードの中核的な課題は、新しい署名アルゴリズムを導入することだけではありません。すでに露出しているアカウント公開鍵をどのように扱うか、既存ウォレットの鍵をどのように移行するか、バリデータ、カストディ機関、ウォレットソフトウェアが新しい暗号方式をどのように連携してサポートするかも含まれます。
現在の技術的方向性では、XRPLは既存のアカウント承認方式を使用し、アカウントアドレスを維持したまま署名鍵を置き換えられる可能性があります。ただし、量子セキュリティ移行を完了するには、有効なままの従来の署名承認を無効化し、新しい鍵を安全に使用できることを確認する必要もあります。
また、ML-DSA-44のより大きな公開鍵と署名により、ネットワークストレージ、帯域幅、検証コストが増加する可能性があります。このアップグレードでは、セキュリティ、パフォーマンス、エコシステムの互換性のバランスを取る必要があります。
2028年はXRPLの耐量子セキュリティロードマップにおける重要な目標年ですが、確定したメインネットアップグレード日ではありません。XRP保有者にとって、量子コンピュータが実際のブロックチェーン楕円曲線鍵を広範に破ったことを示す証拠は現在なく、技術提案を理由に直ちに資産を移転する必要もありません。
長期的には、XRPLの量子セキュリティ研究は、既存の暗号技術が有効であり続ける中で、コンピューティング能力の潜在的な変化に備えるという、ブロックチェーンインフラが共通して直面する課題を反映しています。
よくある質問
XRPLのML-DSA-44とは何ですか?
ML-DSA-44は、格子ベース暗号に基づき、NIST FIPS 204標準に含まれる耐量子デジタル署名アルゴリズムです。XRPLは、アカウント取引、バリデータ、その他の署名シナリオでの利用を研究しています。
量子コンピュータは現在XRPウォレットを破れますか?
現在、量子コンピュータが実際のXRPウォレットの楕円曲線秘密鍵を大規模に破れることを示す、公開された信頼性の高い証拠はありません。関連するリスクは主に、将来登場する可能性がある高性能でフォールトトレラントな量子コンピュータに関するものです。
公開鍵を露出したXRPアカウントがリスクに直面する可能性があるのはなぜですか?
十分に強力な量子コンピュータは、将来、従来の楕円曲線公開鍵から秘密鍵を導出できる可能性があります。そのため、公開鍵がすでに露出しているアカウントでは、長期的な鍵のセキュリティを検討する必要があります。
ML-DSA-44へのアップグレードには新しいXRPアドレスが必要ですか?
現在の設計方針では、ユーザーは新しい署名鍵を設定し、古いMaster Keyを無効化することで、既存のアカウントアドレスを維持したまま移行できる可能性があります。ただし、具体的なプロセスは、将来正式に有効化されるプロトコルおよびウォレットサポートに依存します。
XRPLはすでにメインネットでML-DSA-44を有効化していますか?
2026年11月12日時点で、関連機能は提案、開発、テストの段階にあります。XRPLメインネットで完全に有効化された署名方式とみなすべきではありません。
ML-DSA-44はXRP取引手数料を引き上げますか?
現在の提案では、ML-DSA-44の採用だけを理由に基本取引手数料を引き上げる計画はありません。ただし、より大きな署名データにより、ネットワークストレージ、帯域幅、その他のインフラコストが増加する可能性があります。
XRPLは2028年に量子セキュリティアップグレードを完了しますか?
2028年は関連ロードマップにおける重要な目標ですが、最終的なスケジュールは技術開発、セキュリティ監査、ウォレット互換性、メインネットAmendmentの承認に依存します。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容


関連記事

ONDOトークン経済モデル:プラットフォームの成長とユーザーエンゲージメントをどのように推進するのか

AI分野におけるRenderの申請理由:分散型ハッシュレートが人工知能の発展を支える仕組み
SentioとThe Graph:リアルタイムインデックス機構とサブグラフインデックス機構の比較
STトークンのユースケースとは?Sentioエコシステムにおけるインセンティブメカニズムを詳しく解説
ADAのトークノミクス解説:供給、インセンティブ、ユースケース