zkAPIとは?Ethereumはゼロ知識証明を活用してAI決済のプライバシーをどのように実現するのか
zkAPIは、ゼロ知識証明(Zero-Knowledge Proof、ZKP)をAPIのアクセス制御と支払い検証に適用するプライバシー技術ソリューションです。AIモデルなどのオンラインサービスにアクセスする際に、ユーザーの身元、アカウント、支払い記録が直接公開されることを減らす目的があります。認証済みアカウント、APIキー、中央集権型の課金システムに依存する従来のアクセス方式とは異なり、zkAPIは、サービス提供者に身元情報の全体を開示することなく、有効なアクセス権または支払い資格情報を持っていると暗号学的に証明できる仕組みを目指しています。
AIエージェント、自動化されたアプリケーション、従量課金型のモデルサービスの発展に伴い、API決済はデジタル経済の重要なインフラになりつつあります。従来の課金モデルは成熟していますが、一般にサービス提供者がアカウント、リクエスト、支払いの記録を長期間保存する必要があり、ユーザーの行動を関連付けやすくなります。ゼロ知識証明は、この問題に対する新たな技術的アプローチを提供します。必要な認可検証と不正利用防止の機能を維持しながら、支払い資格情報と実際のサービス利用を一定程度切り離す方法です。
本記事では、zkAPIの概念を起点に、AI APIのアクセス認可、支払い資格情報の検証、利用枠の管理にゼロ知識証明をどのように活用できるかを説明します。また、Ethereumのスマートコントラクト、オンチェーン決済、プライバシー技術が果たし得る役割を分析します。さらに、匿名決済と完全な匿名性の違いや、zkAPIが実環境への導入で直面する技術的・商業的な制約についても解説します。
重要なポイント
-
zkAPIは、APIアクセス、本人確認、支払い認可へのゼロ知識証明の活用を探る技術ソリューションです。AIサービスの利用時に、ユーザーの身元情報や支払い情報が公開されることを減らす目的があります。
-
従来のAI APIは一般に、アカウント、APIキー、中央集権型の課金システムに依存しており、サービス提供者はリクエスト記録を特定のアカウントと関連付けられます。
-
ゼロ知識証明を使うと、検証の基になる情報をすべて開示せずに、サービスへのアクセス資格や十分な支払い能力があることを証明できます。
-
Ethereumとそのレイヤー2ネットワークは、関連するソリューションに決済、スマートコントラクト、資格情報の検証インフラを提供できます。ただし、AI推論リクエストやすべての取引情報に、自動的にプライバシー保護が適用されるわけではありません。
-
zkAPIを実際に利用するには、資格情報の再利用、利用枠の管理、リクエストの不正利用、証明生成コスト、サーバー側の課金などの課題に引き続き対応する必要があります。
zkAPIとは?Ethereumが匿名AI決済ソリューションを導入した理由は?
zkAPIは、Open Anonymity ProjectとEthereum財団が共同開発した、プライバシー重視のAPI決済プロトコルです。各APIリクエストを実際の身元やオンチェーンの資金入金元アドレスと直接関連付けることなく、ゼロ知識証明を通じてAIモデルやその他の従量課金サービスの料金を支払えるように設計されています。Ethereum財団は2026年10月1日、zkAPIがEthereumメインネットで稼働を開始したと発表し、クライアント、サーバー、スマートコントラクトの実装を公開しました。このプロジェクトは、Vitalik ButerinとEthereum財団のdAIチーム責任者であるDavide Crapisが以前に提案した「ZK API Usage Credits」の設計を起源としています。
従来のAI APIサービスは通常、APIキーを使ってユーザーのリクエストをアカウントと関連付け、そのアカウントを銀行カードなどの支払い方法に紐付けます。ユーザーがモデルを継続的に利用すると、サービス提供者は過去のプロンプト、利用時刻、支出額、アカウント情報をまとめて長期的な記録を作成できる場合があります。ユーザーがプロンプト内で自ら名前を提供しなくても、継続的に紐付けられたアカウント情報から、比較的詳細な利用プロファイルが形成される可能性があります。企業の研究開発、個人の財務分析、その他の機微情報を扱うAIアプリケーションでは、こうしたデータの関連付けが新たなプライバシー上の懸念を生む可能性があります。
zkAPIが変更しようとしているのは、AIモデル自体ではなく、モデルサービスで使われる支払い認可の方法です。ユーザーはまずEthereumのスマートコントラクトに資金を入金し、ゼロ知識証明を使って、十分な利用可能残高があることを決済サーバーに示します。サーバーは、現在のリクエストを裏付ける具体的な入金を知らなくても、支払い資格を確認できます。同時に、AIサービス提供者は、そのリクエストに紐付くオンチェーンの資金入金元の識別情報を知らずに、ユーザーが送信したプロンプトを処理できます。
したがって、zkAPIの中核的な目的は、支払いに関する識別情報とAPI利用記録を紐付けられなくすることです。すべてのAIリクエストを自動的に暗号化したり、完全に匿名化したりすることではありません。この違いは、プロトコルの技術的価値を理解するうえで重要です。
ゼロ知識証明はAI APIのプライバシーを保護する決済をどのように実現するのでしょうか?
ゼロ知識証明は、証明者が証明生成に使った秘密情報をすべて開示せずに、ある命題が正しいことを検証者に示せる暗号技術です。例えば、ユーザーは、資金がどの具体的な非公開の残高資格情報に由来するかを明かさずに、サービスの料金を支払う十分な資金があることを証明できます。
zkAPIでは、ユーザーがEthereum上のVaultスマートコントラクトにETHやその他の対応資産を入金すると、システムは利用可能残高をPrivate Noteで表します。Noteは、ユーザーの秘密情報によって管理されるデジタルな支払い資格情報と捉えられます。プロトコルは暗号学的コミットメントを使って有効な資格情報を記録し、それらのコミットメントをマークルツリーで整理します。これにより、ユーザーは自分がどの具体的な資格情報を保有しているかを明かさずに、その資格情報が有効な集合に属することを証明できます。
ユーザーがAI APIを呼び出す際、ローカルクライアントは、該当するNoteが有効で、十分な支払い能力を持ち、プロトコルで定められた利用条件を満たすことを示すゼロ知識証明を生成します。決済サーバーは証明を検証した後、ユーザーに一時的なAPIキーを発行できます。この処理では、サーバーがユーザーの元の秘密情報を取得したり、各リクエストを公開された資金入金元アドレスと直接紐付けたりする必要はありません。
同じ残高の繰り返し使用を防ぐため、zkAPIはNullifierという仕組みを導入しています。Nullifierは秘密情報から生成される一意の識別子で、同じ利用可能残高が複数回使われていないかを検出します。システムが重複するNullifierを検出すると、ユーザーの身元情報や資金記録をすべて開示することなく、二重支払いの可能性がある行動を識別できます。公式実装では、Groth16ゼロ知識証明、BN254曲線、Poseidonハッシュ、マークルツリーなどの技術要素を使用しています。
zkAPIはEthereumへの資金入金からAIモデルの呼び出しまでの決済をどのように処理するのでしょうか?
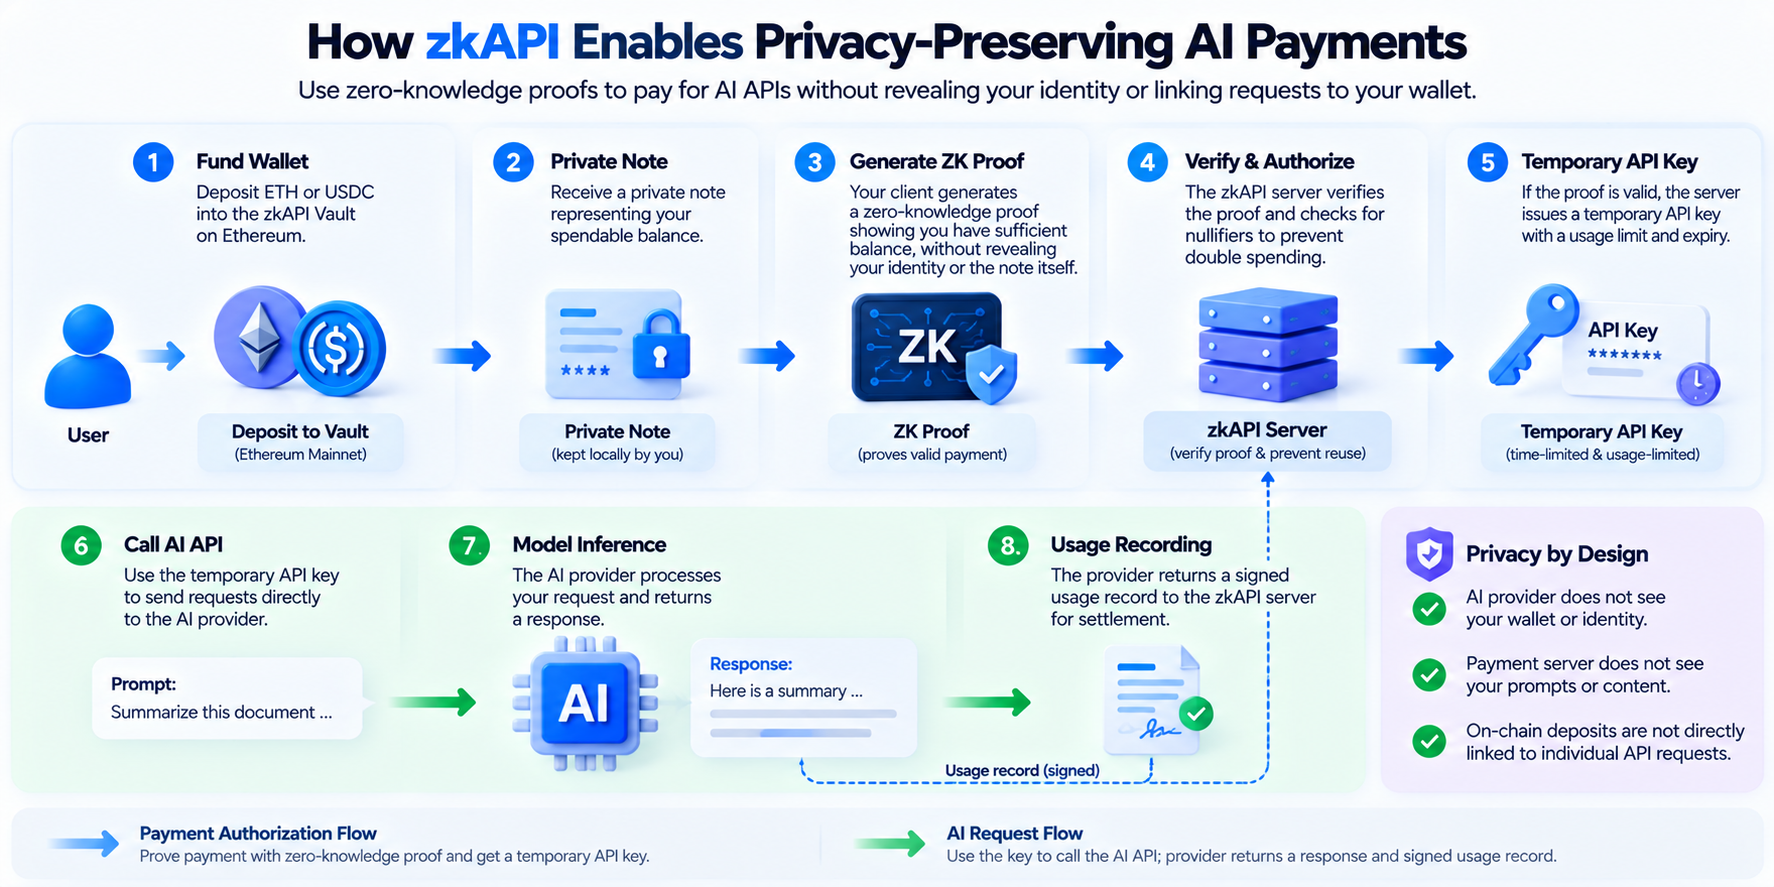
zkAPIの処理は、資金入金、支払い証明、一時的な認可、モデル呼び出し、最終的な課金の5段階に分けられます。APIリクエストごとにオンチェーン取引を実行するシステムとは異なり、zkAPIではEthereumにあらかじめ資金を入金し、その後はオフチェーンの証明を通じて複数回のAPIアクセス認可を完了できます。そのため、モデルを呼び出すたびにブロックチェーンの承認を待つ必要がありません。
まず、ユーザーはEthereum上のVaultコントラクトに資金を入金し、Private Noteで表される利用可能残高を受け取ります。AIモデルを呼び出す必要がある場合、ローカルクライアントが支払い証明を生成し、zkAPIサーバーに送信します。サーバーは証明の有効性を検証した後、現在のセッション用に、有効期限と支出上限を設定した一時的なAPIキーを生成します。ユーザーは、個人の支払いアカウントに恒久的に紐付けられたAPIキーを直接使わずに、このキーで対応するAIサービスへアクセスできます。
公式資料で説明されているRuntime-Keyモデルでは、ユーザーのプロンプトはzkAPI決済サーバーを経由せず、AIモデルのサービス提供者に直接送信されます。決済サーバーは支払い資格の検証と課金を担当し、AIサービス提供者はモデル推論を担当します。セッションが終了すると、システムは署名付きの利用記録に基づいて実際の料金を計算し、ユーザーの非公開残高から該当額を差し引きます。一時キーの支出上限はあらかじめ確保された金額であり、その全額が必ず請求されるわけではありません。
zkAPIは、プロキシサーバーがリクエストを中継する、比較的シンプルなProxyモードも提供しています。この方式は統合しやすい可能性がありますが、プロキシサーバーがリクエストの通信内容にアクセスできるため、プライバシー保護の範囲はRuntime-Keyモデルとは異なります。したがって、zkAPIのプライバシー保護機能を分析する際は、すべての導入方式で同じ水準のデータ分離が実現されると捉えるのではなく、具体的な動作モードを区別する必要があります。
Vault、Private Note、Nullifierはどのような役割を果たすのでしょうか?
Vaultは、zkAPIがEthereum上でユーザーの資金を管理するために使うスマートコントラクトのインフラです。ユーザーは公開されたオンチェーン取引を通じてVaultに資産を入金し、その後、プロトコルのルールに従って非公開残高からAPIサービスの料金を支払えます。中央集権型のサービス提供者のアカウントへ直接送金する場合とは異なり、Vaultの資金管理と出金のルールはスマートコントラクトによって実装されています。公式設計では、ユーザーは所定のオンチェーン退出手続きを通じて残りの資金を出金できます。これにより、単一の決済サーバーがオンラインで稼働し続けることへの依存を減らします。
Private Noteは、ユーザーが管理できる非公開残高を表します。新しい暗号資産ではなく、支払い資格を管理し、証明するための暗号学的な資格情報です。Noteとマークルツリーを通じて、ユーザーは支払いのたびに対応する資金入金記録を開示せずに、有効な残高を保有していることを証明できます。これは、公開されたオンチェーンの資金入金と、特定のAIサービス利用との間に、直接的な1対1の対応関係を設ける必要がなくなることを意味します。
Nullifierは二重支払いを防ぎます。プライバシーを保護する決済システムが残高資格情報を隠しても、繰り返し使用を検出できなければ、ユーザーが同じ資金を複数回使える可能性があります。そのため、zkAPIはNullifierを使い、資格情報のプライバシーを保護しながら、必要な一意性の確認を維持します。この3つの要素はそれぞれ、資金管理、非公開の支払い資格の証明、二重支払いの検出を担当し、プロトコルの基本的な決済の仕組みを構成します。
Vaultへの入金とVaultからの出金は、引き続きEthereum上の公開取引である点に注意が必要です。zkAPIが主に隠すのは、特定の入金取引と、その後のAPI利用との関係です。資金入金元アドレス、取引額、すべてのオンチェーン活動を完全に見えなくするものではありません。
zkAPIは従来のAI APIの支払い方法とどのように異なるのでしょうか?
従来のAI APIは一般に、アカウント残高または後払い方式を使用します。開発者はアカウント登録後にAPIキーを受け取り、システムはそのキーでリクエスト元を識別し、トークン使用量を追跡して料金を計算します。このモデルには、成熟した開発者向けツール、課金管理、カスタマーサポートの仕組みがあります。一方、サービス提供者は、API利用記録とアカウント情報を長期間にわたって関連付けることもできます。
zkAPIは、非公開の残高資格情報とゼロ知識証明を使って支払い資格を検証し、ユーザーの身元、支払い元、個々のリクエストを切り離そうとしています。主な違いは、支払いにETHを使うかどうかではなく、サービス提供者が支払いアカウントとモデルへのリクエストの関係を直接把握できるかどうかです。
| 比較項目 | 従来のAI API | zkAPI |
|---|---|---|
| 支払いに関する識別情報 | 通常は登録アカウントに紐付け | 非公開の支払い資格情報を使用 |
| API認可 | 長期的なAPIキーまたはアカウントトークン | ゼロ知識証明と一時的なAPIキー |
| 課金方法 | アカウント残高または定期的な請求 | 非公開残高と実際の利用記録 |
| 支払い情報の関連付け | 通常、サービス提供者がアカウントとリクエストを紐付け可能 | 支払い元とリクエストを切り離す設計 |
| ブロックチェーンへの依存 | 通常は不要 | Ethereumの資金入金用コントラクトを使用 |
| リクエスト内容のプライバシー | 通常、モデルのサービス提供者が閲覧可能 | 引き続きモデルのサービス提供者が閲覧可能 |
| 主な制約 | アカウントデータの一元管理と身元情報の紐付け | 証明コスト、プロトコルの複雑さ、プライバシー保護の範囲 |
したがって、zkAPIは従来のAPIキーを完全に置き換えることを目的としていません。代わりに、一時的な認可と非公開の支払い資格情報を使い、APIキーと長期的な支払いに関する識別情報との関係を変えます。標準的な課金とアクセス管理だけが必要なアプリケーションでは、従来のモデルのほうがシンプルな場合があります。支払いに関する識別情報の公開を減らしたいユーザーやアプリケーションにとって、zkAPIは別の技術的選択肢となります。
zkAPIは本当に完全匿名のAI対話を実現できるのでしょうか?
zkAPIは、支払いに関する識別情報とAPIリクエストの直接的な紐付けを減らせますが、完全に匿名のAI対話を保証することはできません。Ethereum財団は公式発表で、AIサービス提供者はユーザーが送信したプロンプトとモデルが生成した応答を引き続き読めることを明確にしています。モデル推論では、これらの内容を処理する必要があるためです。つまり、zkAPIが保護するのは支払いとの紐付けに関するプライバシーであり、エンドツーエンドで暗号化されたAI推論を自動的に提供するわけではありません。
ネットワークのメタデータも、潜在的なプライバシーリスクです。ユーザーが固定IPアドレスからサービスに継続的にアクセスすると、決済ゲートウェイやモデル提供者は、接続時刻、リクエスト頻度、その他のネットワーク特性を通じてユーザーの行動を分析できる可能性があります。支払い資格情報自体を直接紐付けられなくても、ネットワーク層で繰り返されるパターンによって匿名性が低下する場合があります。そのため公式資料では、ネットワークの匿名性を、zkAPIがすでに完全に解決した機能ではなく、追加の技術的対策が必要な課題として扱っています。
また、プロンプト自体から身元が明らかになる可能性もあります。例えば、ユーザーが異なるセッションで同じ個人的な背景、企業のプロジェクト名、過去の対話内容を繰り返し提供すると、モデルのサービス提供者は内容の特徴に基づいてそれらのリクエストを再び紐付けられる可能性があります。アカウント名がなくても、特徴的な文体や継続する文脈情報が、身元を特定する手掛かりになる場合があります。
したがって、より正確には、zkAPIはプロトコル設計のレベルで、支払いに関する識別情報とAPI利用記録との関連付けを減らせる技術と理解すべきです。AIのプライバシーを包括的に保護するには、ネットワークの匿名化、データの最小化、プライバシー保護計算など、ほかの技術も引き続き必要です。
zkAPIがAIエージェントやマシン間決済に適している理由は?
AIエージェントのAPI利用には、一般のユーザーとは異なる点があります。従来のユーザーは通常、ウェブサイトやアプリケーションから手動でサブスクリプションを購入します。一方、AIエージェントはタスクに応じて、複数のモデル、データベース、計算サービスを自動的に呼び出す必要がある場合があります。各サービスで個別のアカウント、支払い方法、長期的なAPIキーが必要になると、自動化システムの決済と権限管理が複雑になります。
zkAPIが提供する非公開残高と一時的な認可の仕組みは、従量課金型のマシン間サービスに対する1つの技術的アプローチです。AIエージェントは、事前に定められた入金額と支出上限の範囲内でAPIアクセス権を取得し、実際のタスクに応じて関連サービスを呼び出せます。ゼロ知識証明を通じて、決済サーバーは各呼び出しを長期的な支払いアカウントと直接関連付けることなく、認可された利用可能残高を検証できます。
Ethereum財団は、AIモデル推論に加え、ブロックチェーンのRPC(リモートプロシージャコール)クエリ、画像・動画生成、VPN帯域幅サービス、その他のマシン間課金を想定用途として挙げています。これらのサービスには共通点があります。通常、呼び出し、計算タスク、時間、通信量に応じて課金されるため、同様の残高認可と利用記録に基づく精算の仕組みを利用できます。
ただし、AIエージェントによる自動決済には、厳格な資金管理と権限制御も必要です。支払いに関する識別情報が保護されていても、タスク設定の誤り、異常なAPI呼び出し、悪意のある入力によって、資金が急速に使い尽くされる可能性があります。そのため、実環境への導入では、呼び出しごとの上限、セッション予算、サービスの許可リスト、異常利用の監視を設定する必要があります。プライバシーを保護する決済と、自動決済の安全性を同一視すべきではありません。
zkAPIはどのような技術的制約とセキュリティリスクに直面しているのでしょうか?
第1の課題は、暗号学的証明とシステムの複雑さです。ゼロ知識証明は基になる情報の一部を隠せますが、証明の生成・検証や資格情報の管理によって、開発・運用コストは増加します。プロトコルは、ユーザーの非公開残高を正しく更新し、二重支払いを防ぐと同時に、一時キーの期限切れ、利用記録に基づく精算、異常終了などにも対応する必要があります。従来の中央集権型の課金データベースと比べると、この設計では、より多くの暗号技術とスマートコントラクトの要素を連携させる必要があります。
第2の課題は、スマートコントラクトと決済サービスの安全性です。Vaultコントラクトはオンチェーン資金を管理します。コントラクト、証明検証ロジック、クライアント実装に脆弱性があれば、ユーザー資金の安全性に影響する可能性があります。公式プロジェクトはソースコードを公開し、関連要素をEthereumメインネットに導入していますが、GitHubリポジトリでは依然としてプロトコルを実験的な実装と位置付けています。つまり、ユーザーや開発者は、メインネットで稼働しているという理由だけで、成熟した商用決済システムと同等のセキュリティ保護がすべて備わっていると考えるべきではありません。
第3の課題は、プライバシー保護と実際のサービス運用との両立です。AIサービス提供者は引き続き、不正利用の検出、レート制限の適用、請求に関する紛争への対応を行う必要があります。一方、匿名決済の仕組みでは、従来のアカウントベースのリスク管理をそのまま適用することが難しい場合があります。zkAPIは、一時キー、支出上限、署名付きの利用記録によって、課金に必要な制約を維持します。ただし、サービス提供者はプライバシーを保護する決済環境に適した不正利用防止の仕組みを別途開発する必要があります。
また、このプロトコルはネットワークの匿名性やプロンプト内容の漏えいを自動的に解決するものではありません。機密性の高い情報を処理するAIアプリケーションでは、zkAPIを使うだけで包括的なデータの機密性を確保することはできません。モデル提供者のデータ処理方針、ネットワーク接続方法、追加のプライバシー保護計算技術も評価する必要があります。
zkAPIはEthereumとAI決済インフラにとって何を意味するのでしょうか?
zkAPIの稼働開始は、EthereumにおけるAI活用の検討が、資産による支払いから、プライバシーを保護する認可とサービス課金へと広がっていることを示しています。従来のブロックチェーン決済は一般に、異なるアドレス間で資産を移転できることに重点を置いています。zkAPIはさらに、支払いに関する識別情報と実際のサービス利用との情報上の紐付けを減らしながら、決済を完了する方法を検討しています。これは、Ethereumのスマートコントラクトが、送金インフラとしてだけでなく、デジタルサービスのアクセス制御や資金管理の一部としても機能できることを意味します。
技術アーキテクチャの観点では、zkAPIはオンチェーンの資金管理とオフチェーンのAPI認可を組み合わせています。Ethereumは資金管理コントラクトと必要な検証ロジックを担当し、ゼロ知識証明は支払い資格情報と特定の利用行動との紐付けを隠し、AIサービス提供者は引き続きモデル推論を実行します。この役割分担により、API呼び出しを毎回ブロックチェーン上で直接処理することを避け、将来の従量課金サービスに向けた参考設計を提供します。
ただし、zkAPIの実利用への普及は、まだ初期段階にあります。長期的な発展は、ゼロ知識証明技術の成熟度だけでなく、AIサービス提供者が統合に前向きか、開発者が容易に統合できるか、ユーザーが支払いに関する識別情報とモデル利用記録を切り離すことを本当に必要としているかにも左右されます。EthereumにとってのzkAPIの重要な意義は、実際に動作するプライバシー保護型の決済アーキテクチャを示したことにあります。すべてのAI APIサービスがオンチェーン決済へ移行することを意味するわけではありません。
まとめ
zkAPIは、Ethereum財団とOpen Anonymity Projectの協力によって公開された、プライバシー重視のAPI決済プロトコルです。Vaultスマートコントラクト、Private Note、ゼロ知識証明、一時的なAPIキーを通じて、ユーザーの支払いに関する識別情報とAIサービスの利用記録を切り離します。ユーザーはEthereumにあらかじめ資金を入金し、その後、リクエストごとに対応する資金の入金元を開示せずに、暗号学的証明を通じてAPIアクセス権を取得できます。
従来のAI APIの支払い方法と比較すると、zkAPIの中核的な新規性は、単にETHやステーブルコインでモデルサービスを購入することではありません。支払いアカウントとリクエスト内容が長期間にわたって関連付けられる問題に対処しようとしている点にあります。オンチェーンの資金管理とオフチェーンの利用量課金を組み合わせることで、プロトコルは利用枠の検証と二重支払いの検出を維持しながら、決済層のプライバシー保護を改善できます。
ただし、zkAPIによってAIサービスが完全に匿名になるわけではありません。モデル提供者は引き続きプロンプトを読めるほか、ネットワークのメタデータや内容の特徴からユーザー情報が明らかになる可能性もあります。この種の技術をAIエージェント、モデル推論、その他の従量課金サービスに広く適用できるかどうかは、安全性、スケーラビリティ、商業的な実現可能性について、さらなる検証が必要です。
よくある質問
1. zkAPIとは何ですか?
zkAPIは、ゼロ知識証明に基づく、プライバシー重視のAPI決済プロトコルです。非公開の支払い資格情報を通じて、具体的な資金入金元や長期的な支払いに関する識別情報を決済サーバーに開示せずに、サービス利用に十分な残高があることを証明できます。
2. zkAPIはEthereumによって正式に公開されたのでしょうか?
zkAPIはOpen Anonymity ProjectとEthereum財団が共同開発し、2026年10月1日にEthereumメインネットでの稼働開始を発表しました。この協力によって開発された実験的な技術実装であり、Ethereumネットワークの基盤層で必須となるプロトコルではありません。
3. zkAPIでETHやUSDCによる支払いはできますか?
Ethereum財団の公式資料では、ETHやUSDCなどの資産を、関連する資金入金や支払いの用途に利用できるとしています。ただし、クライアント、Vaultコントラクト、導入バージョンが具体的にどの資産に対応しているかは、該当する実装の最新ドキュメントに基づいて確認する必要があります。
4. zkAPIはユーザーがAIに送信するプロンプトを隠せますか?
いいえ。zkAPIが主に隠すのは、支払いに関する識別情報とAPI利用記録との関係です。AIモデルのサービス提供者は応答を生成するためにプロンプトを読む必要があるため、zkAPIを使うだけでプロンプト内容が自動的に暗号化されるわけではありません。
5. zkAPIにNullifierが必要なのはなぜですか?
Nullifierは、非公開の残高資格情報が複数回使用されていないかを検出するために使われます。システムは一意の識別子を確認することで、資格情報の秘密情報全体を直接開示せずに、同じ利用可能残高の再使用を防げます。
6. zkAPIはAIエージェントによる自動決済に適していますか?
zkAPIは、AIエージェントに従量課金、一時的な認可、非公開の支払い資格情報を提供できます。ただし、実環境への導入では、自動呼び出しに伴う資金面のリスクを減らすために、予算上限、アクセス権限、異常利用の制御を引き続き設ける必要があります。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容
重要なポイント
zkAPIとは?Ethereumが匿名AI決済ソリューションを導入した理由は?
ゼロ知識証明はAI APIのプライバシーを保護する決済をどのように実現するのでしょうか?
zkAPIはEthereumへの資金入金からAIモデルの呼び出しまでの決済をどのように処理するのでしょうか?
Vault、Private Note、Nullifierはどのような役割を果たすのでしょうか?
zkAPIは従来のAI APIの支払い方法とどのように異なるのでしょうか?
zkAPIは本当に完全匿名のAI対話を実現できるのでしょうか?
zkAPIがAIエージェントやマシン間決済に適している理由は?
zkAPIはどのような技術的制約とセキュリティリスクに直面しているのでしょうか?
zkAPIはEthereumとAI決済インフラにとって何を意味するのでしょうか?
まとめ
よくある質問


関連記事
ONDOトークン経済モデル:プラットフォームの成長とユーザーエンゲージメントをどのように推進するのか
Pendle対Notional:DeFi固定倍率収益プロトコルの比較分析
PendleにおけるPTとYTとは何か?収益分割メカニズムを詳しく解説
Render、io.net、Akash:DePINハッシュレートネットワークの比較分析

AI分野におけるRenderの申請理由:分散型ハッシュレートが人工知能の発展を支える仕組み