ローンチパッド
CandyDrop
キャンディーを集めてAirDropを獲得
Launchpool
クイックステーキング
潜在的な新しいトークンを獲得しよう
HODLer Airdrop
GTを保有して、大量のAirDropを無料で入手
Pre-IPOs
世界中の株式IPOにフルアクセス
Alphaポイント
オンチェーン資産を取引してAirdropを獲得
先物ポイント
先物ポイントを獲得し、Airdrop報酬を受け取りましょう。


プロモーション
AI

ブロックチェーンのタイムスタンプは、通常Unix時間で各ブロックの作成時刻を記録する、ブロック内のデータです。ノード間でトランザクションの順序に関する合意を形成し、コンセンサスを支えるほか、後から台帳が変更された場合にも検出しやすくします。
単一の信頼された時計に依存するのではなく、BitcoinやEthereumなどのパブリックチェーンでは、マイナーやバリデーターが厳格な有効性ルールの範囲内でブロック時刻を提案します。この設計により、分散化を維持しながら、アプリケーションが「いつ」という情報を実用的に扱えるようになります。二重支払いの防止から、時間ベースのスマートコントラクトの実行条件の管理まで、さまざまな用途を支えます。
block.timestampを利用できます。ブロックチェーンのタイムスタンプは、ブロック、またはその内部のトランザクションを、ある時点のおおよその時刻に結び付ける記録です。暗号技術やコンセンサスと組み合わせることで、共有台帳の一貫性を維持します。後続のブロックは先行するブロックを基盤として構築されるため、履歴の書き換えには大きなコストがかかります。
実際には、タイムスタンプは通常、Unix時間としてブロックヘッダーに記録されます。これは1970年1月1日00:00(UTC)からの経過秒数です。すべてのノードでミリ秒単位の正確さを実現することを目的としたものではありません。ネットワークでは、中央の時刻管理者なしに世界中でブロックを生成し続けられるよう、値が合意された範囲内に収まっていることだけを求めます。同時に、データや記録がいつ存在していたかも検証できるようにします。
物理的なタイムスタンプは、文書を受け取った時刻を示す事務用スタンプや消印から始まりました。その後、デジタルシステムでは、ファイルに更新時刻を、写真に撮影時刻を付加するようになりました。
暗号学的なタイムスタンプは、1991年に大きな進展を遂げました。Stuart Haber氏とW. Scott Stornetta氏が、後からの改ざんを検出できるように文書へタイムスタンプを付与する方法を発表したためです。この研究は、2008年のBitcoinの設計にも影響を与えました。Bitcoinは、単一の管理者なしでトランザクションの順序付けと履歴の保護を実現するため、ブロックのタイムスタンプを使用する分散型台帳です。
ブロックチェーンのタイムスタンプは、ハッシュ、署名またはコンセンサス、そしてパブリックな検証可能性を組み合わせます。これにより、当事者はデータが特定の時点で存在していたこと、少なくともそのデータを記録したブロックより後ではない時点で存在していたことを示せます。
信頼されたタイムスタンプは、文書が作成または変更された時刻を安全に記録します。いったん発行されると、タイムスタンプの発行者が誠実である限り、所有者や第三者が検知されずに記録時刻を変更できないことが求められます。目的は、データの完全性と、特定の時点における存在証明です。
一般的なTSAの処理は、次のように進みます。まず、データから固有の指紋となる暗号学的ハッシュを計算します。次に、そのハッシュのみをタイムスタンプ認証局へ送信します。TSAはハッシュに時刻を結び付けて結果に署名し、署名済みのタイムスタンプを返します。TSAが元のファイルを取得する必要はないため、機密性が保護されます。
検証するには、元のデータのハッシュを再計算し、プロトコルの要件に従って記録時刻と組み合わせたうえで、TSAの公開鍵を使ってTSAの署名を確認します。ハッシュが一致し、署名が有効であれば、タイムスタンプが改ざんされていないことを確認できます。発行後の検証では、ファイル、タイムスタンプの応答、公開鍵を使用できます。
Bitcoinやその他のパブリックチェーンでは、誰でもデータをハッシュ化し、そのハッシュをトランザクションに含めることができます。OpenTimestampsは、Bitcoinを中心とした広く利用されている方式です。カレンダーサーバーが複数の文書ハッシュを1つのMerkle treeにまとめ、その後、Merkle rootをオンチェーンにアンカーします。これにより、ルートハッシュが基礎となるデータを確約します。承認後は、周辺ブロックのタイムスタンプとデプスが、そのハッシュがその時点までに存在していた証拠になります。プルーフ・オブ・ワークチェーンでは、その証拠を書き換えるために、誠実なハッシュパワーを上回る必要があります。プルーフ・オブ・ステークネットワークでは、ステークに基づくファイナリティの前提を覆す必要があります。いずれの場合も、コミットメントは公開され、独立して検証できますが、アンカーにはトランザクション手数料が必要になる場合があります。
主要なチェーンは、異なるコンセンサスの詳細とアプリケーション要件に基づきながら、類似した考え方を実装しています。Bitcoin Developer documentationやEthereum.orgなどのプロトコル資料では、それぞれのネットワークが実際にブロック時刻をどのように扱うかが説明されています。
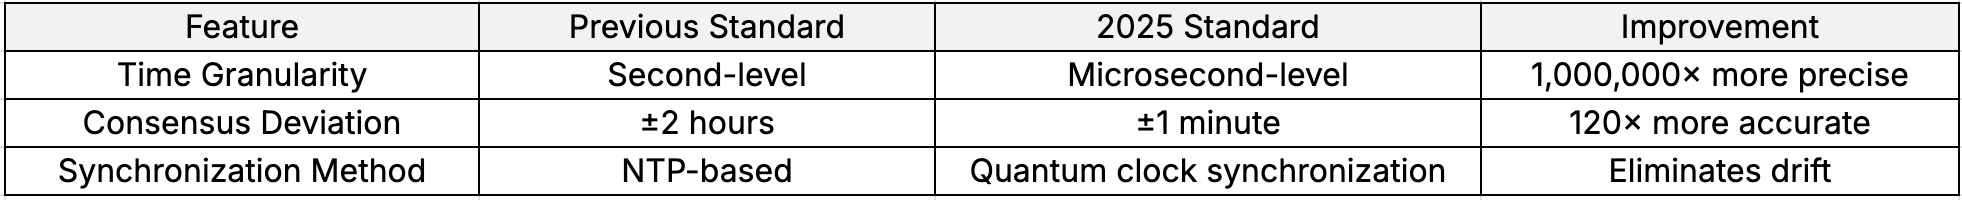
Bitcoinでは、各ブロックヘッダーにマイナーが設定したUnixタイムスタンプが含まれます。有効性ルールでは通常、その時刻が直前11ブロックの中央値(Median Past Time)より後であり、ネットワーク調整時刻より約2時間以上先行していないことが求められます。ノードはUTCの時差を交換してネットワーク上の時刻を形成し、ネットワーク時刻がローカル時刻から大きくずれすぎないよう制限します。
タイムスタンプには意図的に一定の余裕があり、世界中のマイナーが完全に共通した時計なしでも同期を維持できるよう、通常は1〜2時間程度のずれが許容されます。Bitcoinは、長期にわたって従来の符号付き32ビット整数による2038年問題のオーバーフローを回避できる形式でこの値を保存します。難易度調整も観測されたブロック間隔に依存するため、長期的な発行ペースを維持するには、十分に正確なタイムスタンプが重要です。
EthereumのブロックにもUnix形式のタイムスタンプが含まれます。The Merge以降、ブロックの生成はPoWマイナーではなくプルーフ・オブ・ステークのバリデーターによって実行されていますが、block.timestampは引き続き、権利確定、オークション、その他の時間条件を設定するスマートコントラクトから利用できます。
バリデーターは、プロトコルの制限内でタイムスタンプをわずかに調整できます。そのため、コントラクトではこの値を高精度のオラクルではなく、おおよその時刻として扱う必要があります。極端に未来のタイムスタンプは、順序に関する前提を歪めたり、不公平な優位性を生み出したりする可能性があるため制限されています。レイテンシーを推定する場合、ネットワーク遅延と許容されるずれがあるため、壁時計の時刻からblock.timestampを引いた値はあくまで大まかな指標にすぎません。
タイムワープ攻撃とは、ブロックのタイムスタンプを誤ったものにして、難易度アルゴリズムがブロック生成速度を実際より遅く見積もるよう仕向ける攻撃です。難易度が下がりすぎると、十分なハッシュパワーを持つ攻撃者はより速くマイニングし、意図されたスケジュールを上回るペースで発行量を増やせます。
Bitcoinでは、難易度は長いエポックごとに調整され、誠実なマイナーが多数を占めるハッシュパワーがあれば、継続的なタイムワープは実行困難です。難易度を非常に頻繁に再調整するチェーンや、複数のアルゴリズムをより薄いセキュリティマージンで組み合わせるチェーンでは、攻撃対象となる領域が広がる可能性があります。提案されるプロトコル修正では、フォークのリスクとのトレードオフが生じることが多いため、コミュニティは深刻度とアップグレードコストを比較して判断します。
ブロックチェーンのタイムスタンプは、独立した当事者が共有の時系列を必要とする場面で、真正性、監査可能性、イベントの順序付けを支えます。

原稿、デザインファイル、研究草稿をハッシュ化し、そのハッシュをオンチェーンにアンカーすることで、あるバージョンがいつ存在していたかについて、後から主張する際の裏付けになります。知的財産をめぐる紛争では、検証可能な作成期間が、正式な登録や現地法に代わるものではなく、それらを補完するものとなります。
取引所、銀行、オンチェーン台帳では、監査担当者が取引の順序を復元し、口座を照合し、異常を調査できるよう、振替にタイムスタンプを付与します。高頻度の取引サービスでは、オフチェーンの専用クロックも引き続き使用されています。ブロック時刻は、取引マッチングの精度ではなく、大まかな順序付けと決済の背景情報を提供します。
製造、出荷、通関、配送などの引き渡しを記録することで、来歴とコンプライアンスのための追跡可能な履歴を作成できます。生鮮品では、センサーやオラクルと組み合わせることで、時間制限のある保管や取り扱いのイベントを品質確認に利用できます。
クレームの発生、認証済みの記録、保管・管理の履歴は、改ざんが検知できる時刻情報によって信頼性を高められます。裁判所や規制当局がブロックチェーンのタイムスタンプをどの程度重視するかは管轄区域によって異なるため、法的な利用には現地の規則と補足資料が引き続き必要です。
ブロックチェーンのタイムスタンプは、おおよその時刻を示しながらもコンセンサスによって検証される時刻情報です。ブロックの順序付け、二重支払いの抑止、特定のブロック高までにハッシュが存在していたことの証明に役立ちます。信頼されたTSAやOpenTimestampsなどのオンチェーンコミットメントは、異なる信頼モデルで関連する課題を解決します。BitcoinとEthereumは、完全な時計ではなく、実用的な有効性の範囲を採用しています。こうした制限とタイムワープ攻撃などのリスクを理解することで、プロトコル設計とアプリケーションロジックを現実的な前提に基づいて構築できます。
通常、ブロックヘッダーに含まれるUnix時間のフィールドで、ブロックの生成者がそのブロックを作成したと主張する時刻を記録します。ノードは、直近のブロックとネットワーク時刻に照らして、プロトコルのルールの範囲内にある場合にのみ受け入れます。
分散型ネットワークには、単一の権威ある時計が存在しないためです。一定範囲のずれを許容することで、地理的に分散したマイナーやバリデーターはブロックを生成し続けながら、明らかに不合理な時刻を拒否できます。
Bitcoinでは、その他の検証に加えて、タイムスタンプが直前11ブロックの中央値を上回り、ピアから取得したネットワーク調整時刻から約2時間以内に収まることを通常求めます。
大まかな時間ロジックには使用できますが、開発者はバリデーターが許容範囲内でこの値を意図的に偏らせる可能性を前提にする必要があります。重要な期限には、単一のブロック時刻以外の追加対策が必要になることが多くあります。
難易度が不当に下がるようにタイムスタンプを操作する試みです。大規模で難易度の再調整が緩やかなPoWネットワークでは、圧倒的なハッシュパワーなしに成功させることは困難です。一方、小規模なチェーンや難易度を急速に調整するチェーンでは、より大きな影響を受ける可能性があります。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容